
กุญแจ eMudhra Intermediate CA 8 ใบหลุด Mozilla และ Chrome ถอดราก emSign ECC G3 ฉุกเฉิน
กุญแจของ eMudhra Intermediate CA 8 ใบถูกกู้ได้ง่ายเพราะสร้างผิดพลาด Mozilla และ Chrome ประกาศ 20 ต.ค. 2026 เลิกเชื่อถือราก emSign ECC Root CA - G3 แบบฉุกเฉิน
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
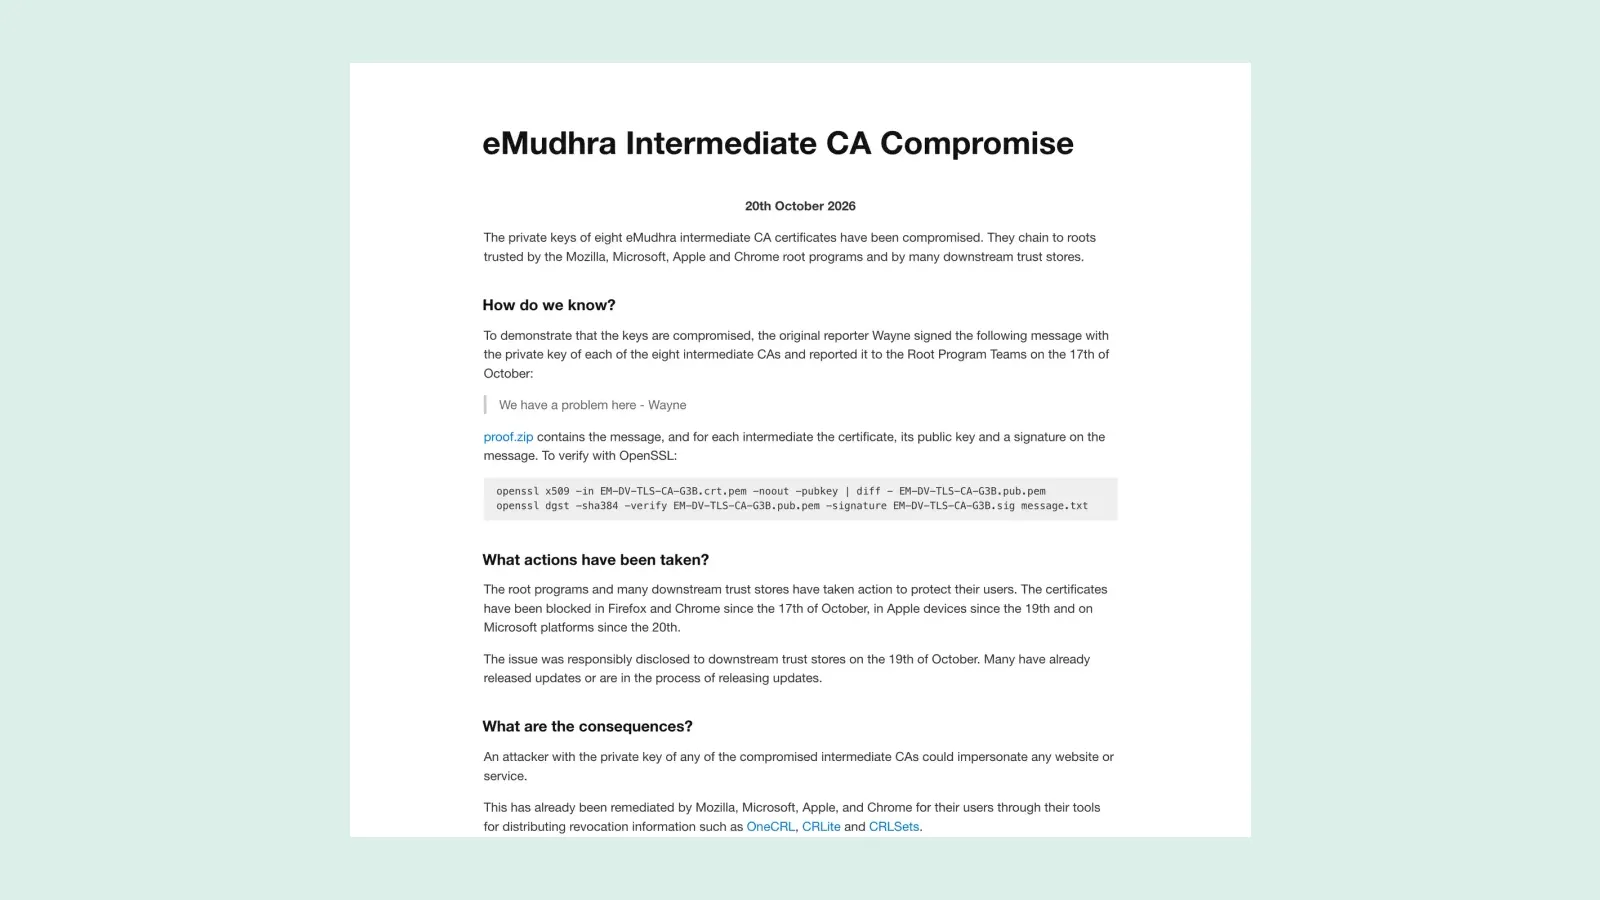
- Mozilla ประกาศเมื่อ 20 ตุลาคม 2026 ว่าจะถอดความเชื่อถือใบรับรองราก emSign ECC Root CA - G3 แบบฉุกเฉิน หลังมีหลายคนกู้กุญแจส่วนตัวของ eMudhra Intermediate CA 8 ใบได้เอง และ Chrome Root Program ยืนยันว่าเดินแนวทางเดียวกัน
- ใน 8 ใบ มี 6 ใบเป็น CA สำหรับ TLS ที่ Chrome, Mozilla, Microsoft และ Apple เชื่อถือ อีก 2 ใบเป็น CA สำหรับ Code Signing ที่ Microsoft เชื่อถือ ทั้งหมดถูกสร้างเมื่อ 30 เมษายน 2025
- Dennis Jackson จาก Mozilla พบว่ากุญแจส่วนตัวแบบ P-384 ทั้ง 8 ใบเป็นเลขจำนวนเต็มที่น้อยกว่า 256 จึงกู้คืนได้แทบทันที eMudhra ชี้ว่าต้นเหตุคือข้อบกพร่องในสคริปต์พิธีสร้างกุญแจ
- Chrome และ Firefox บล็อกใบรับรองชุดนี้ตั้งแต่ 17 ตุลาคม ส่วนความเสี่ยงที่เหลืออยู่ที่ซอฟต์แวร์นอกเบราว์เซอร์ เช่น ca-certificates ของ Linux, Go, Python certifi และไลบรารีที่ฝังรายการ CA ไว้เอง
- eMudhra หยุดออกใบรับรองจาก intermediate ทุกใบใต้ราก G3 แล้ว และประเมินว่ามีใบรับรองราว 30,000 ใบที่ต้องย้าย โดยราว 97% ออกผ่าน ACME
Mozilla ประกาศเมื่อวันที่ 20 ตุลาคม 2026 ว่าจะถอดความเชื่อถือใบรับรองราก emSign ECC Root CA - G3 ของ eMudhra แบบฉุกเฉิน หลังพบว่ากุญแจส่วนตัวของ eMudhra Intermediate CA 8 ใบถูกสร้างผิดพลาดจนใครก็กู้คืนได้ Chrome Root Program ประกาศเดินแนวทางเดียวกันในคืนเดียวกัน ส่วน eMudhra หยุดออกใบรับรองใต้รากนี้แล้ว
ผู้ใช้ Chrome และ Firefox ได้รับการคุ้มครองตั้งแต่ 17 ตุลาคม แต่ใครที่ถือกุญแจเหล่านี้สามารถออกใบรับรอง HTTPS ปลอมของเว็บไซต์ใดก็ได้ ความเสี่ยงจึงตกอยู่กับเซิร์ฟเวอร์ แอปพลิเคชัน และอุปกรณ์ที่ใช้รายการ CA ของตัวเองโดยไม่ได้อัปเดต ซึ่งเป็นงานของฝ่ายไอทีในทุกองค์กร
eMudhra Intermediate CA 8 ใบคือใบไหน
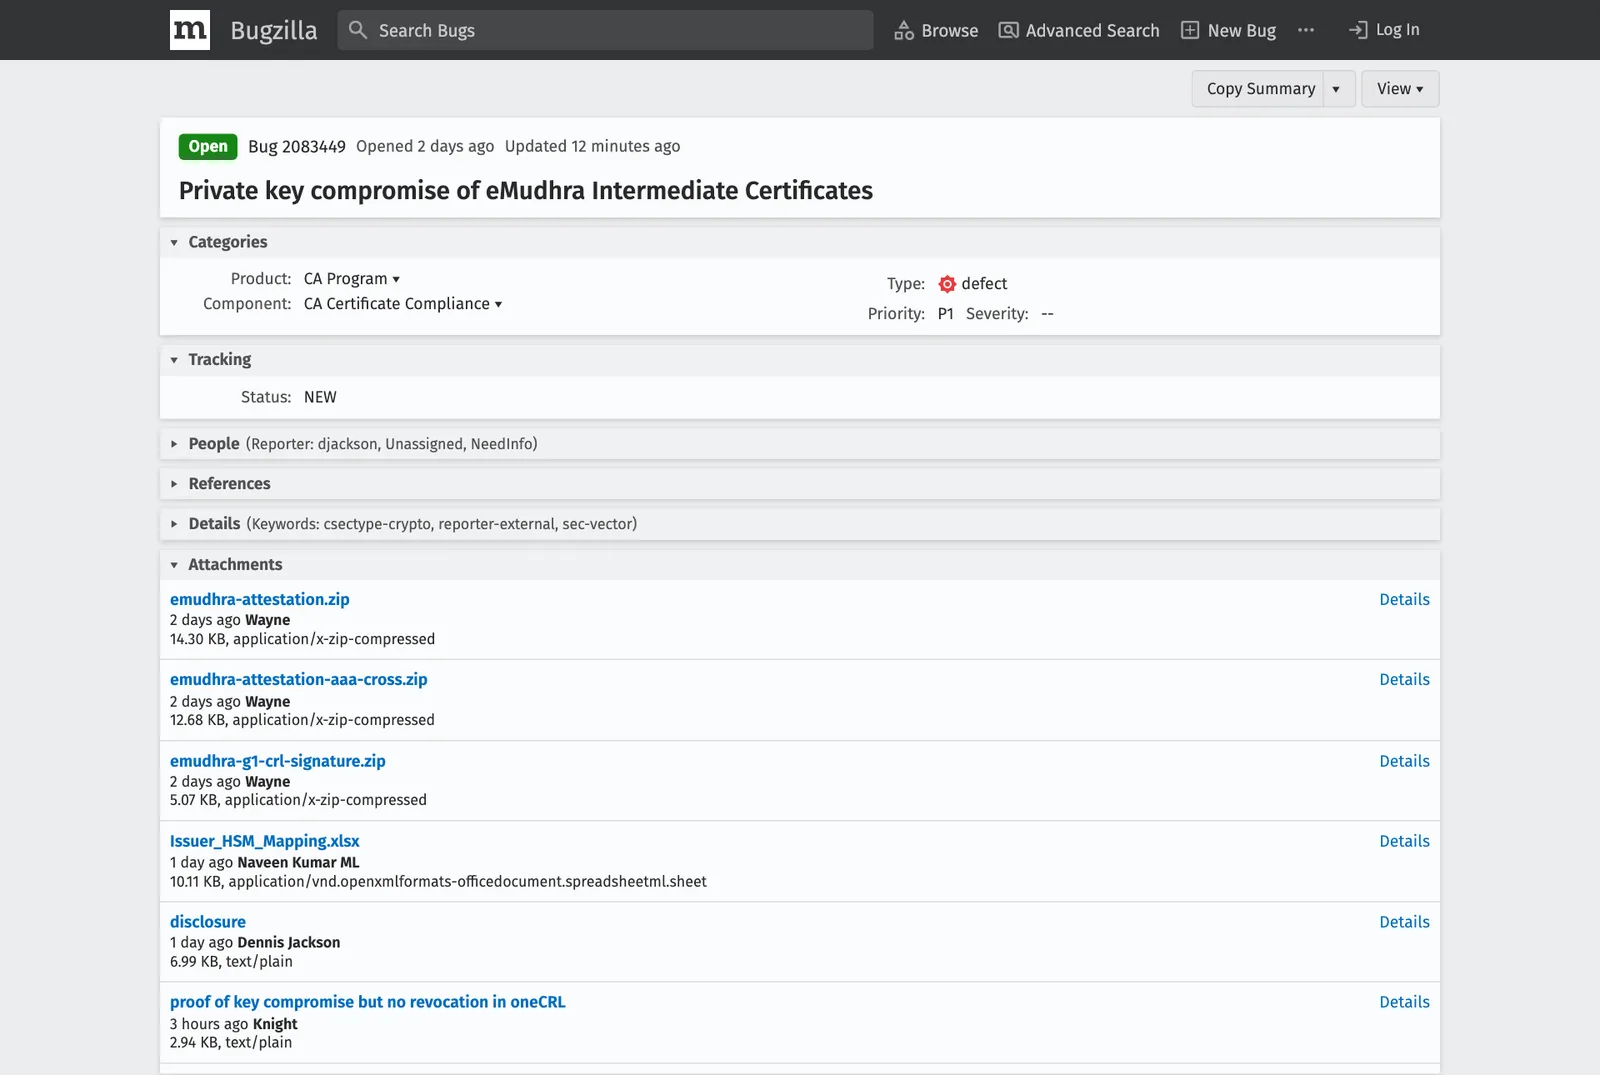
รายงานเหตุใน Bugzilla ของ Mozilla (Bug 2083449) ระบุว่าผู้รายงานชื่อ Wayne ส่งหลักฐานว่าถือกุญแจของ eMudhra Intermediate CA ทั้ง 8 ใบได้จริง โดยลงนามข้อความ "We have a problem here" ด้วยกุญแจแต่ละใบ แล้วส่งให้ Apple, Chrome, Microsoft, Mozilla และ eMudhra เมื่อ 17 ตุลาคม 2026
| กลุ่ม | ใบรับรอง | ผู้ที่เชื่อถือ |
|---|---|---|
| TLS (6 ใบ) | EM DV, OV และ EV TLS CA - G3B (eMudhra BV) และ G3C (eMudhra Inc) ออกโดย emSign Root TLS CA - G3 | Chrome, Mozilla, Microsoft และ Apple |
| Code Signing (2 ใบ) | EM OV CS CA - G3B และ G3C ออกโดย emSign Root CS CA - G3 | Microsoft |
ใบรับรองชุดนี้ยังมีฉบับที่ Sectigo ลงนามข้าม (cross-sign) โดยใช้กุญแจเดียวกัน Sectigo ระบุใน Bugzilla ว่ารากของ Sectigo ที่ใช้ลงนามข้ามถูกถอดจาก Chrome และ Mozilla ไปก่อนหน้านี้แล้ว แต่ยังอยู่ในรายการที่ Microsoft และ Apple เชื่อถือ และ Sectigo เพิกถอนใบที่ลงนามข้ามเสร็จเมื่อ 19 ตุลาคม
กุญแจของ eMudhra Intermediate CA อ่อนแอแค่ไหน
Dennis Jackson วิศวกรของ Mozilla เขียนในรายงานเหตุว่ากุญแจ eMudhra Intermediate CA ทั้ง 8 ใบมาจากชุด intermediate 24 ใบที่สร้างเมื่อ 30 เมษายน 2025 แบ่งเป็นสามชุด (A, B, C) ใช้กุญแจสองแบบ (RSA 4096 และ P-384) ใบที่หลุดคือกุญแจ P-384 ทั้งหมดของชุด B และ C
กุญแจส่วนตัว P-384 ปกติต้องเป็นเลขสุ่มขนาดใหญ่ แต่กุญแจทั้ง 8 ใบเป็นเลขจำนวนเต็มที่น้อยกว่า 256 ซึ่ง Jackson อธิบายว่าแทบเป็นศูนย์ทั้งหมดยกเว้นไบต์สุดท้าย จึงกู้คืนได้แทบทันที Mozilla กู้กุญแจได้เองเมื่อ 17 ตุลาคม 21:48 UTC โดยไม่รู้วิธีของผู้รายงาน เขายังทดสอบ AI agent ในเครื่องด้วยคำสั่งง่าย ๆ และ agent กู้กุญแจได้ตั้งแต่ครั้งแรก
ส่วนกุญแจ P-384 ของชุด A และชุด A-1 ที่ใช้แทน Jackson ระบุว่ายังกู้ไม่ได้แม้ใช้ความพยายามมากกว่ามาก
eMudhra อธิบายสาเหตุที่กุญแจ eMudhra Intermediate CA อ่อนแออย่างไร
Naveen Kumar ML จาก eMudhra ตอบใน Bugzilla เมื่อ 19 ตุลาคมว่าการประเมินเบื้องต้นพบข้อบกพร่องในสคริปต์ของพิธีสร้างกุญแจ (Key Generation Ceremony) ที่ใช้ในวันนั้น สรุปได้ดังนี้
- กุญแจ ECC ชุดแรกถูกสร้างใน HSM ตามปกติ แต่วันนั้นมีการปรับขั้นตอนที่ได้รับอนุมัติเพื่อทดสอบการ wrap/unwrap เพราะกุญแจชุดนี้ตั้งใจส่งออกไปใช้ที่ดาต้าเซ็นเตอร์ในสหรัฐฯ และยุโรปเพื่อตอบเรื่อง data sovereignty ของลูกค้า
- ข้อบกพร่องในโค้ดทำให้เกิดกุญแจคู่ที่สองที่อ่อนแอ และกุญแจคู่นี้ถูกใช้ทำ CSR โดยไม่ตั้งใจเพราะชื่อกำกับกุญแจคล้ายกัน แล้วถูกรากลงนาม รวมถึงส่งให้ Sectigo ลงนามข้าม
- HSM ที่ใช้เป็นของ Utimaco ผ่านมาตรฐาน FIPS 140-2 Level 3 และ eMudhra เห็นว่าตัวอุปกรณ์ไม่ใช่ต้นเหตุ ส่วนกุญแจ RSA ผ่านขั้นตอนอื่นจึงไม่ได้รับผลกระทบ
- eMudhra Intermediate CA ชุดนี้ไม่ได้ใช้งานจริง ยกเว้น EM DV TLS CA - G3C และ eMudhra ระบุว่าไม่มีใบรับรองปลายทางออกจากใบเหล่านี้
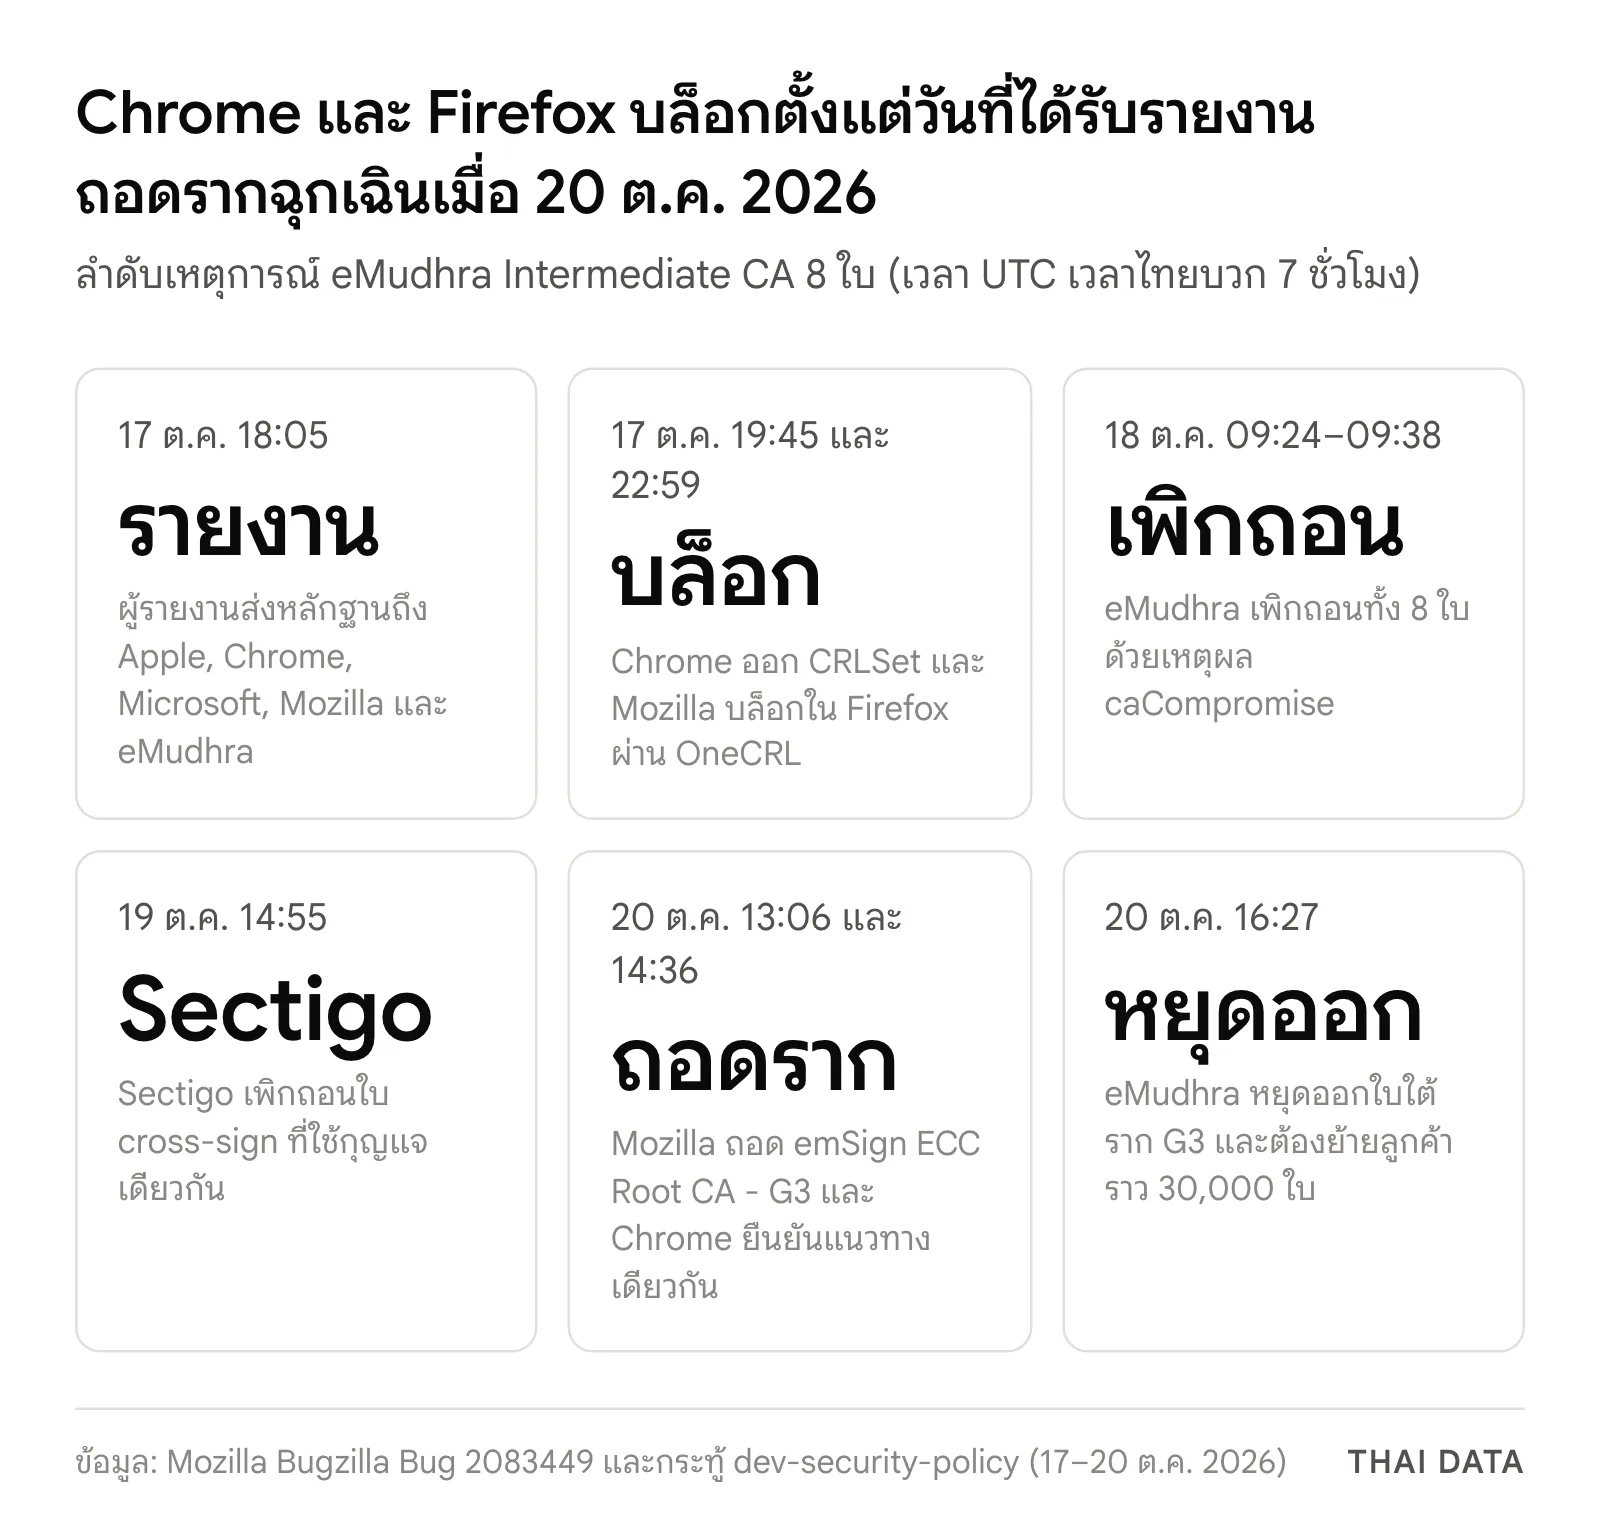
ลำดับเหตุการณ์ eMudhra Intermediate CA 17–20 ตุลาคม 2026
เวลาในตารางเป็น UTC ตามที่ระบุใน Bugzilla และกระทู้ dev-security-policy ของ Mozilla (เวลาไทยบวก 7 ชั่วโมง)
| เวลา (UTC) | เหตุการณ์ |
|---|---|
| 17 ต.ค. 18:05 | ผู้รายงานส่งรายงานและหลักฐานถึง Apple, Chrome, Microsoft, Mozilla และ eMudhra |
| 17 ต.ค. 19:45 | Chrome ออก CRLSet บล็อกกุญแจของ intermediate สำหรับ TLS ทั้ง 6 ใบ |
| 17 ต.ค. 22:59 | Mozilla บล็อกใน Firefox ผ่าน OneCRL เสร็จ |
| 18 ต.ค. 09:24–09:38 | eMudhra เพิกถอนทั้ง 8 ใบ ด้วยเหตุผล caCompromise |
| 19 ต.ค. 14:55 | Sectigo เพิกถอนใบที่ลงนามข้ามเสร็จ |
| 20 ต.ค. 13:06 | Mozilla ประกาศถอดความเชื่อถือราก emSign ECC Root CA - G3 แบบฉุกเฉิน |
| 20 ต.ค. 14:36 | Chrome Root Program ยืนยันว่าจะเดินแนวทางเดียวกัน |
| 20 ต.ค. 16:27 | eMudhra แจ้งว่าหยุดออกใบรับรองจาก intermediate ทุกใบใต้ราก G3 แล้ว |
ทำไม Mozilla และ Chrome ถึงถอดรากทั้งใบ
Mozilla เขียนใน Bugzilla เมื่อ 20 ตุลาคมว่ามีหลายคนกู้กุญแจของ eMudhra Intermediate CA ได้เองโดยอิสระ บางคนเผยแพร่ต่อสาธารณะแล้ว หลังหารือกับผู้ดูแลรายการ CA ที่ใช้ต่อจาก Mozilla จึงตัดสินใจถอดราก emSign ECC Root CA - G3 เพื่อคุ้มครองโปรแกรมที่ไม่ได้ใช้ข้อมูลการเพิกถอน และขอให้ eMudhra หยุดออกใบรับรองใต้รากนี้ ส่วนราก emSign Root CA - G1 ยังไม่ถูกถอด
ในกระทู้ dev-security-policy Mozilla ระบุว่าออกอัปเดต NSS ที่ถอดรากนี้ในวันเดียวกัน แม้ Firefox ไม่จำเป็นต้องใช้ แต่ช่วยผู้ที่นำรายการ CA ของ Mozilla ไปใช้ต่อ และเตือนว่าเซิร์ฟเวอร์บางแห่งจะใช้งานไม่ได้กับโปรแกรมเหล่านั้นจนกว่าจะเปลี่ยนสายใบรับรอง
Chrome Root Program ระบุว่า CRLSet ที่ออกเมื่อ 17 ตุลาคมบล็อก eMudhra Intermediate CA ด้วย SPKI จึงครอบคลุมทั้งใบของ eMudhra และใบที่ Sectigo ลงนามข้าม และเพราะ Chrome บังคับ Certificate Transparency (CT) ขณะที่ไม่มีใบรับรอง TLS ใต้ intermediate ทั้ง 6 ใบถูกบันทึกใน CT ก่อนการบล็อก จึงไม่มีใบรับรองปลอมใดที่ Chrome หรือเบราว์เซอร์ที่บังคับ CT จะเชื่อถือได้โดยค่าเริ่มต้น Chrome Root Store เวอร์ชัน 43 จะถอดรากของ eMudhra และ Chrome กำลังประเมินสถานะ CA ที่เหลือของ eMudhra โดยกล่าวว่า "การอยู่ใน Chrome Root Store ต้องอาศัยการที่เจ้าของ CA แสดงความสามารถทางเทคนิคและความเข้มงวดในการปฏิบัติงานที่จำเป็นต่อการปกป้องผู้ใช้ Chrome อย่างต่อเนื่อง"
ใครยังเสี่ยงจาก eMudhra Intermediate CA
เว็บรวบรวมข้อมูลที่ Dennis Jackson เผยแพร่ระบุว่า eMudhra Intermediate CA ถูกบล็อกใน Firefox และ Chrome ตั้งแต่ 17 ตุลาคม ในอุปกรณ์ Apple ตั้งแต่ 19 ตุลาคม และบน Microsoft ตั้งแต่ 20 ตุลาคม กุญแจอ่อนแอมาตั้งแต่สร้างใบรับรองเมื่อเมษายน 2025 แต่ไม่พบรายการใน CT log ช่วงนั้น โปรแกรมที่บังคับ CT อย่าง Firefox, Chrome, Edge และ Safari จึงไม่อาจถูกโจมตีด้วยกุญแจเหล่านี้ ส่วนโปรแกรมนอกเบราว์เซอร์จำนวนมากไม่บังคับ CT และยังไม่รู้ว่ามีผู้ใช้ช่องโหว่นี้หรือไม่
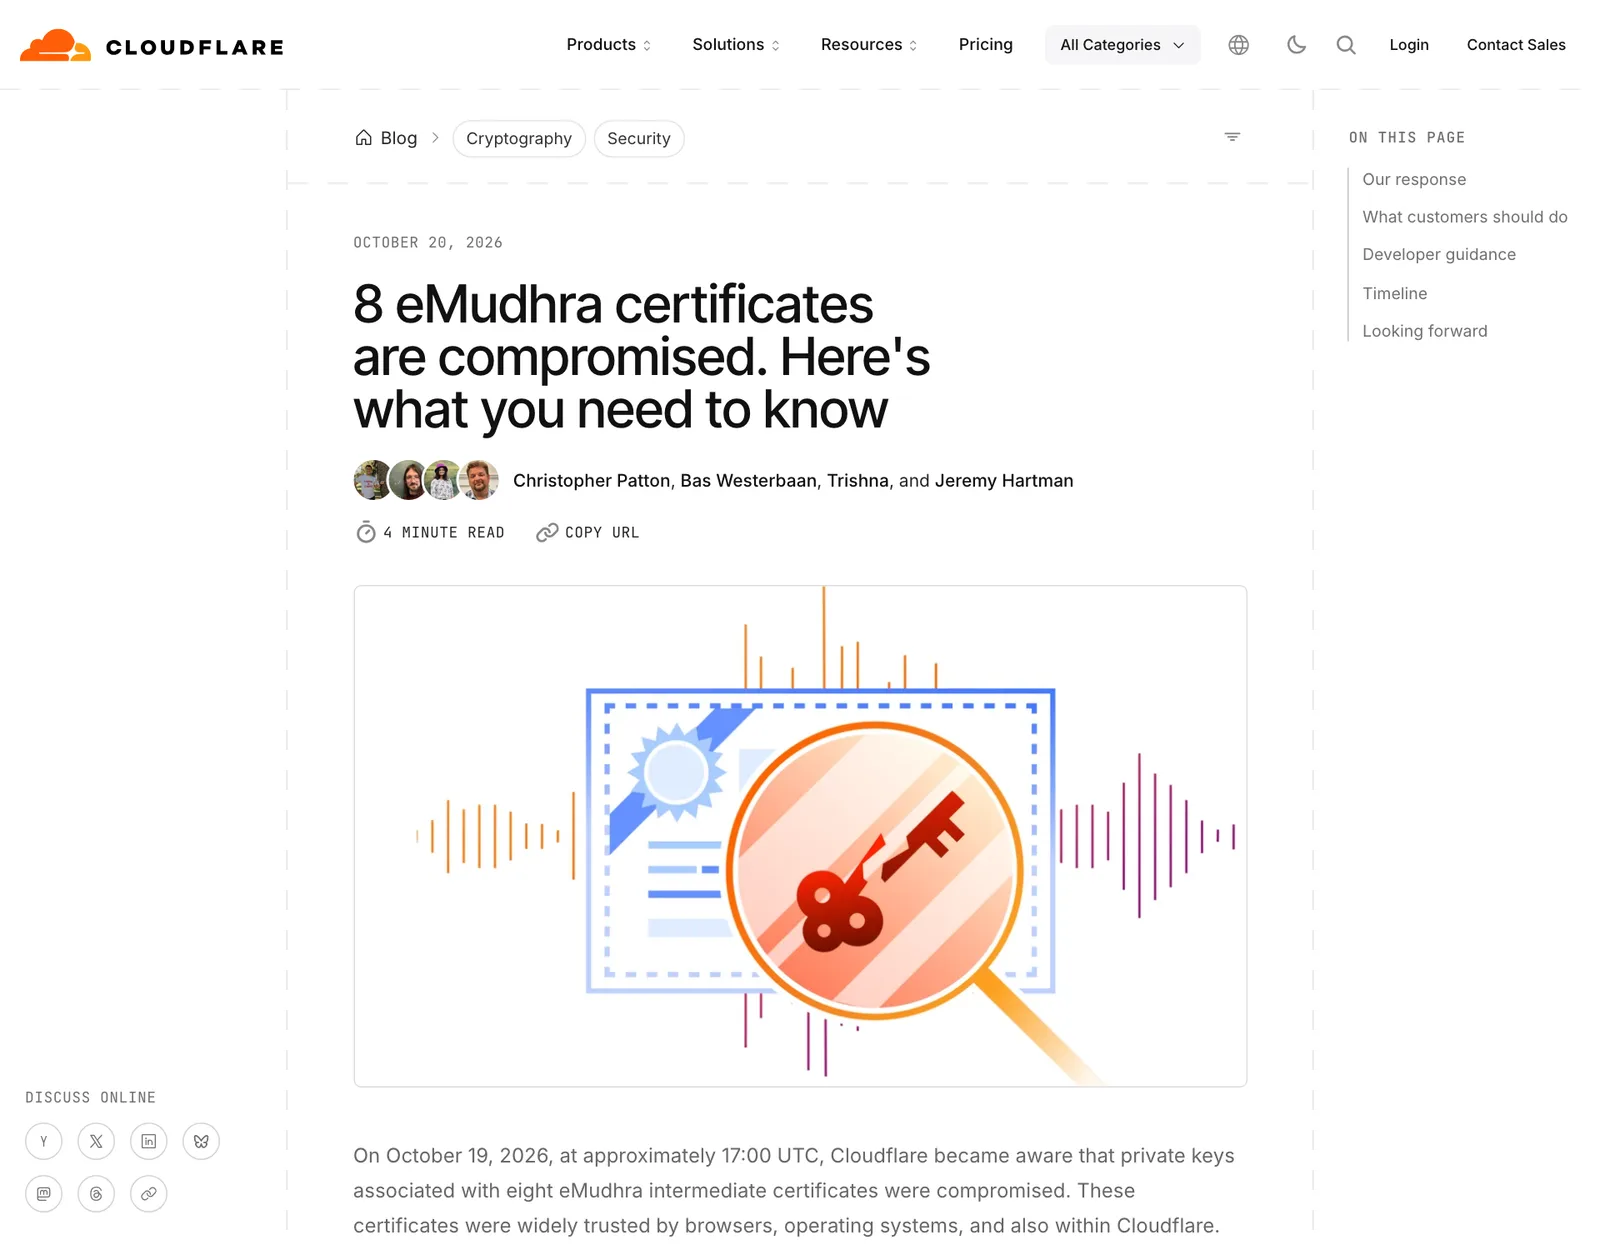
Cloudflare รู้เรื่องนี้เมื่อ 19 ตุลาคม ราว 17:00 UTC ออกอัปเดต Cloudflare One Client/WARP และ cloudflared รุ่น 2026.10.2 และวางมาตรการบน CDN กับ Zero Trust เสร็จเมื่อ 20 ตุลาคม 19:20 UTC บริษัทระบุว่ายังไม่พบการโจมตีจริงบนบริการของตน และเตือนนักพัฒนาให้ดูลึกกว่า SDK เพราะการตรวจใบรับรองอาจอยู่ที่ไลบรารี HTTP, runtime หรือระบบปฏิบัติการ
แพ็กเกจที่ออกแพตช์เรื่อง eMudhra Intermediate CA แล้ว
ตารางนี้คัดจากรายการซอฟต์แวร์ที่เลิกเชื่อถือ eMudhra Intermediate CA บนเว็บของ Dennis Jackson และประกาศของทีม Go ณ เวลาที่เราเปิดดู 21 ตุลาคม 2026
| ซอฟต์แวร์ | รุ่นที่แก้แล้ว |
|---|---|
| Go | 1.27.3 และ 1.26.10 (CVE-2026-111943) |
| Python certifi / pip | 2026.10.19 / 26.2.2 |
| NSS | 3.131.1 |
| Alpine Linux ca-certificates | 20261020-r0 |
| Electron | 44.9.1, 43.8.1 และ 42.11.16 |
| Node.js, Bun, FreeBSD | ยังอยู่ระหว่างดำเนินการ |
ทีม Go ระบุว่ารุ่นใหม่เลิกเชื่อถือ intermediate ชุดหนึ่งเพราะข้อกังวลด้านความปลอดภัย โดยฟังก์ชัน Verify จะกรองสายใบรับรองที่มีใบเหล่านั้นออก ส่วน Ubuntu, Debian, Fedora, Arch และ Gentoo มีแพ็กเกจ ca-certificates รุ่นแก้ไขในรายการเดียวกัน ฝั่ง eMudhra แจ้งว่ามีใบรับรองราว 30,000 ใบที่ต้องย้าย ราว 97% ออกผ่าน ACME และจะย้ายไปใช้ intermediate ใต้ราก emSign Root CA - G1 ซึ่งเป็นราก RSA
สิ่งที่องค์กรไทยควรทำหลังเหตุ eMudhra Intermediate CA
- อัปเดตรายการ CA ทุกชั้น ทั้งเบราว์เซอร์ ระบบปฏิบัติการ แพ็กเกจ ca-certificates บนเซิร์ฟเวอร์ Linux และ base image ของ container แล้ว rebuild image และรีสตาร์ตบริการให้รายการใหม่มีผล
- ไล่ดูไลบรารีที่ฝังรายการ CA ไว้เอง เช่น Go, Python certifi, Rust webpki-roots และ Electron ตามคำเตือนของ Cloudflare ว่าการอัปเดต SDK อย่างเดียวอาจไม่เปลี่ยนตัวตรวจใบรับรองจริง
- ห้ามปิดการตรวจใบรับรองเพื่อแก้ error Cloudflare เตือนว่าหลังแพตช์อาจเห็น error ใบรับรอง การปิดการตรวจจะทำให้การยืนยันตัวตนที่แพตช์ตั้งใจคืนกลับมาหายไป
- ตรวจเว็บไซต์ของตัวเอง ถ้าใช้ใบรับรองของ eMudhra ใต้ราก emSign ECC Root CA - G3 ให้ขอใบใหม่ใต้สายอื่นก่อนผู้ใช้ที่อัปเดตแล้วเข้าไม่ได้
- ถามผู้ขายอุปกรณ์ เครื่องรุ่นเก่า อุปกรณ์ IoT และ appliance ที่ไม่ใช้ข้อมูลการเพิกถอนต้องได้รับอัปเดตซอฟต์แวร์จากผู้ผลิต ทดสอบได้ที่ emudhra.we-have-a-problem.com
อ่านเรื่องใบรับรอง HTTPS ที่เกี่ยวข้อง ได้แก่กรณี ccTLD .gh .sl .as ที่ทำให้ผู้โจมตีได้ใบรับรองของโดเมน Google และแผนลดอายุใบรับรองของ Let's Encrypt ติดตามข่าวอื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
eMudhra Intermediate CA ถูกเจาะได้อย่างไร?
ไม่ได้ถูกเจาะระบบ แต่กุญแจส่วนตัวของ eMudhra Intermediate CA แบบ P-384 ทั้ง 8 ใบที่สร้างเมื่อ 30 เมษายน 2025 เป็นเลขจำนวนเต็มที่น้อยกว่า 256 ตามการวิเคราะห์ของ Mozilla จึงคำนวณกลับได้แทบทันที eMudhra ระบุว่าเกิดจากข้อบกพร่องในสคริปต์พิธีสร้างกุญแจ ทำให้ใช้กุญแจคู่ที่อ่อนแอไปขอใบรับรองโดยไม่ตั้งใจ
ผู้ใช้ Chrome, Firefox, Safari และ Edge ต้องทำอะไรหรือไม่?
ไม่ต้องทำอะไรมาก Chrome และ Firefox บล็อกใบรับรอง eMudhra Intermediate CA ตั้งแต่ 17 ตุลาคม 2026 ผ่าน CRLSets และ OneCRL ส่วนอุปกรณ์ Apple บล็อกตั้งแต่ 19 ตุลาคม และ Microsoft ตั้งแต่ 20 ตุลาคม ตามที่เว็บรวบรวมข้อมูลของ Dennis Jackson จาก Mozilla ระบุ ควรอัปเดตเบราว์เซอร์และระบบปฏิบัติการให้เป็นรุ่นล่าสุด
เซิร์ฟเวอร์และแอปพลิเคชันขององค์กรได้รับผลกระทบจาก eMudhra Intermediate CA อย่างไร?
โปรแกรมที่ไม่ได้ตรวจสถานะการเพิกถอนใบรับรองและไม่บังคับ Certificate Transparency อาจยังเชื่อใบรับรองปลอมที่ลงนามด้วยกุญแจ eMudhra Intermediate CA ได้ ต้องอัปเดตแพ็กเกจ ca-certificates ของ Linux, Go, Python certifi, pip และไลบรารีที่ฝังรายการ CA ไว้เอง แล้ว rebuild container image และรีสตาร์ตบริการ
เว็บไซต์ที่ใช้ใบรับรองของ eMudhra ต้องทำอะไร?
Mozilla และ Chrome ถอดความเชื่อถือราก emSign ECC Root CA - G3 ทำให้ใบรับรองใต้รากนี้ใช้ไม่ได้กับโปรแกรมที่อัปเดตรายการ CA แล้ว eMudhra หยุดออกใบรับรองใต้ราก G3 ตั้งแต่เหตุ eMudhra Intermediate CA และจะย้ายลูกค้าราว 30,000 ใบไปใช้ intermediate ใต้ราก emSign Root CA - G1 ซึ่งเป็นราก RSA ผู้ดูแลเว็บควรตรวจว่าเซิร์ฟเวอร์ของตนใช้สายใบรับรองใด
แหล่งอ้างอิง
- Bug 2083449 - Private key compromise of eMudhra Intermediate Certificates — Mozilla Bugzilla
- Compromised eMudhra Intermediate Certificates — Mozilla dev-security-policy
- 8 eMudhra certificates are compromised. Here's what you need to know — Cloudflare
- eMudhra Intermediate CA Compromise — Dennis Jackson (Mozilla)
- [security] Go 1.27.3 and Go 1.26.10 are released — The Go Team
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Mozilla5Microsoft75Apple25Cloudflare7
- ประเทศและสถานที่
- สหรัฐอเมริกา309ยุโรป168
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ