
ช่องโหว่ Fortinet ตุลาคม 2026: PoC FortiSIEM ออกแล้ว FortiOS ถูกใช้ฝัง PEERSTITCH
ช่องโหว่ Fortinet ตุลาคม 2026: Horizon3.ai เผย PoC FortiSIEM CVE-2026-106173 คะแนน 9.4 และ CVE-2025-61624 ที่ใช้ฝัง PEERSTITCH บน FortiGate เข้า KEV แล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
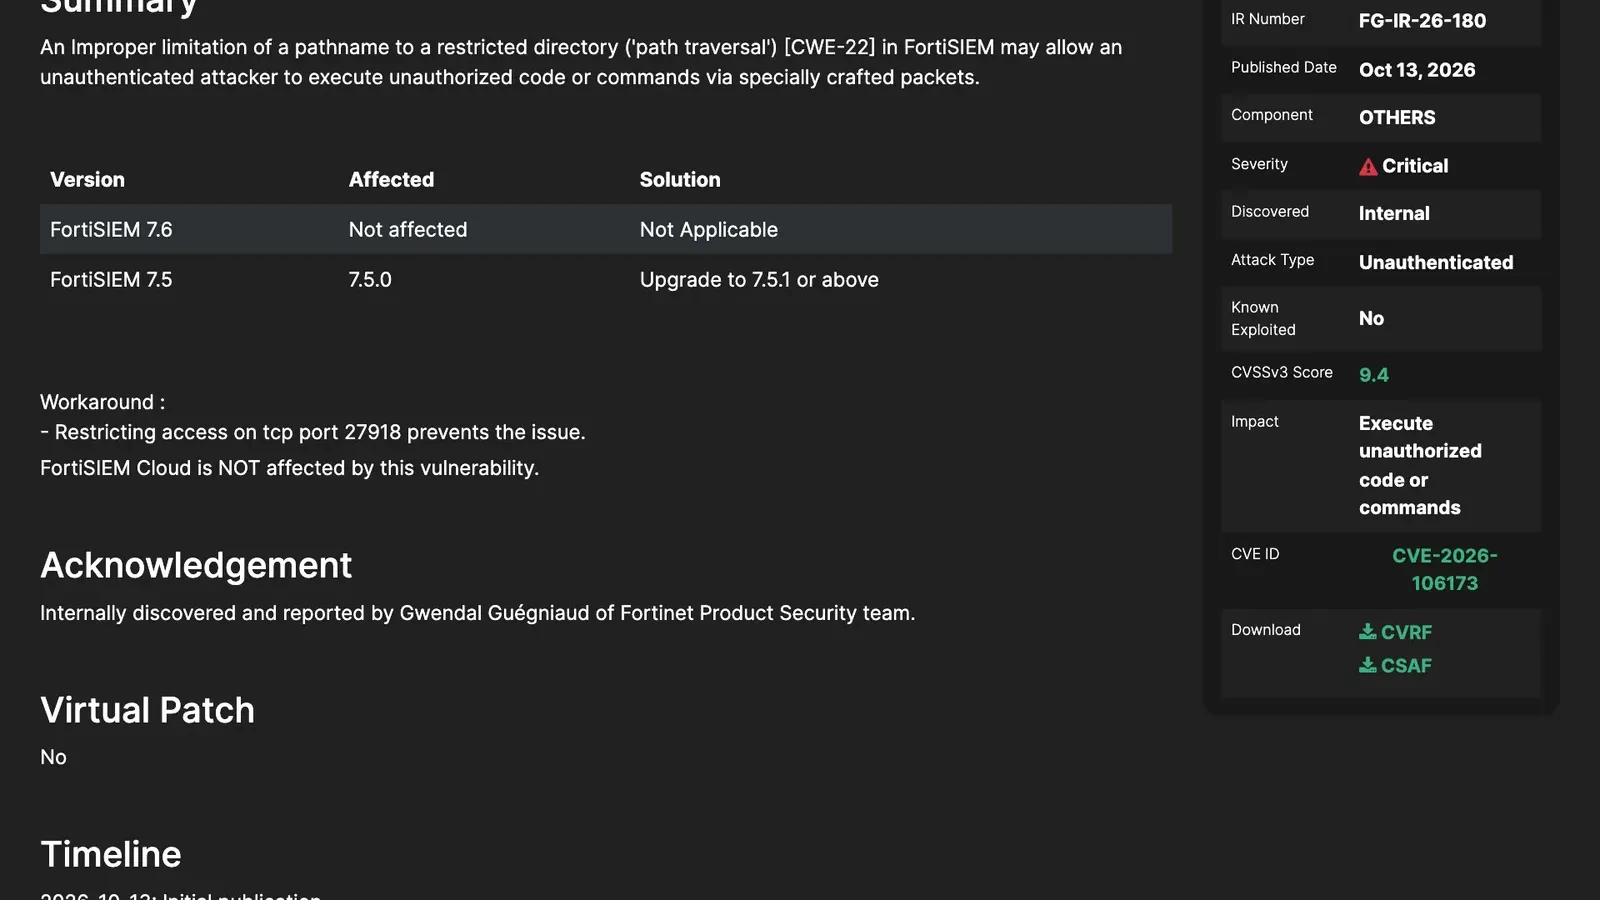
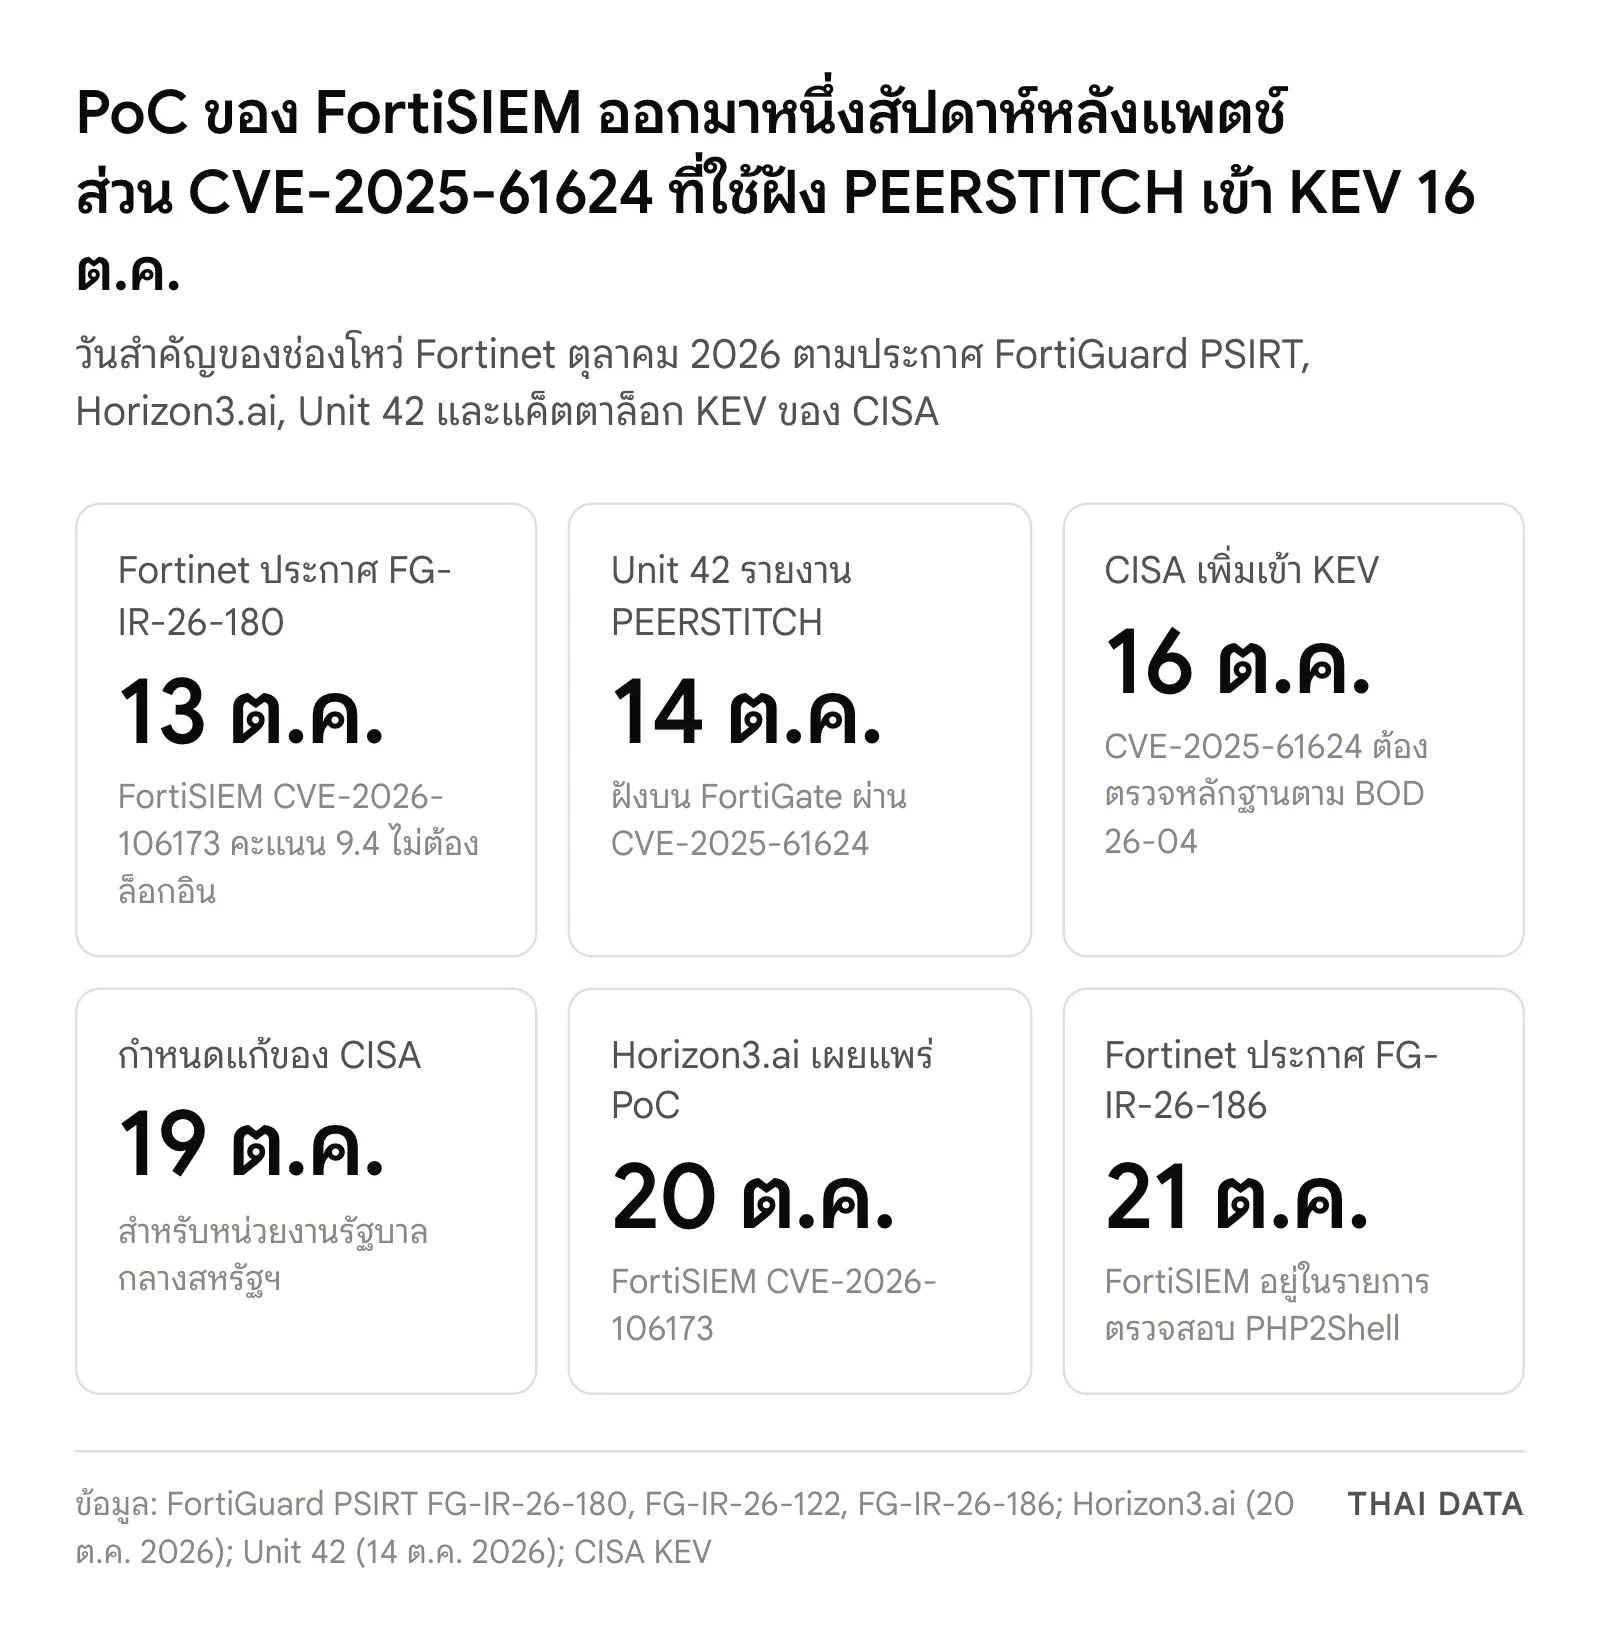
- ช่องโหว่ Fortinet ตุลาคม 2026 เรื่องแรกคือประกาศ FG-IR-26-180 เมื่อ 13 ตุลาคม 2026 แก้ CVE-2026-106173 ใน FortiSIEM 7.5.0 คะแนน CVSSv3 9.4 ผู้โจมตีไม่ต้องล็อกอิน แก้ด้วยรุ่น 7.5.1 หรือปิดการเข้าถึง TCP 27918
- 20 ตุลาคม Horizon3.ai เผยแพร่บทวิเคราะห์และ PoC ของ CVE-2026-106173 ระบุว่าบริการ gRPC บนพอร์ต 27918 รับการเชื่อมต่อจากทุกอินเทอร์เฟซโดยไม่ขอใบรับรองฝั่งไคลเอนต์
- CISA เพิ่ม CVE-2025-61624 (path traversal ใน CLI ของ FortiOS, FortiProxy, FortiPAM และ FortiSwitchManager, CVSSv3 6.0) เข้า KEV เมื่อ 16 ตุลาคม และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 19 ตุลาคม 2026
- เบื้องหลังช่องโหว่ Fortinet ตุลาคม 2026 เรื่องที่สอง Unit 42 รายงานเมื่อ 14 ตุลาคม ว่าผู้โจมตีเจาะ FortiManager ของผู้ให้บริการโทรคมนาคมด้วย CVE-2024-47575 ได้ข้อมูลไฟร์วอลล์ FortiGate กว่า 500 เครื่อง แล้วใช้ CVE-2025-61624 ฝังมัลแวร์ PEERSTITCH ที่อยู่แต่ในหน่วยความจำ
ช่องโหว่ Fortinet ตุลาคม 2026 มีสองเรื่องที่ผู้ดูแลระบบต้องรีบจัดการ เมื่อวันที่ 20 ตุลาคม 2026 Horizon3.ai เผยแพร่ PoC ของ CVE-2026-106173 ใน FortiSIEM คะแนน 9.4 ที่ไม่ต้องล็อกอิน ส่วน CISA เพิ่ม CVE-2025-61624 ใน FortiOS เข้าแค็ตตาล็อก KEV เมื่อ 16 ตุลาคม ซึ่งเป็นช่องโหว่เดียวกับที่ Unit 42 รายงานว่าถูกใช้ฝังมัลแวร์ PEERSTITCH บน FortiGate
ช่องโหว่ Fortinet ตุลาคม 2026 ทั้งสองเรื่องมาในเดือนเดียวกับช่องโหว่ FortiMail CVE-2026-104286 ที่ถูกโจมตีก่อนมีแพตช์ และคำเตือนของ FBI เรื่อง FortiBleed องค์กรที่ใช้อุปกรณ์ Fortinet หลายตัวจึงควรไล่ตรวจทีละรายการตามลำดับความเสี่ยงด้านล่าง
FortiSIEM CVE-2026-106173: ช่องโหว่ Fortinet ตุลาคม 2026 ที่ไม่ต้องล็อกอิน
Fortinet ประกาศ FG-IR-26-180 เมื่อวันที่ 13 ตุลาคม 2026 ระบุว่าช่องโหว่ path traversal (CWE-22) ในบริการ phQueryMaster ของ FortiSIEM อาจเปิดให้ผู้โจมตีที่ไม่ได้ล็อกอินรันโค้ดหรือคำสั่งด้วยแพ็กเก็ตที่สร้างมาเฉพาะ ระดับ Critical คะแนน CVSSv3 9.4 ทีม Product Security ของ Fortinet พบเอง และ ณ วันที่ 22 ตุลาคม หน้าประกาศยังระบุว่าไม่พบการโจมตีจริง (Known Exploited: No)
| รุ่น FortiSIEM | ได้รับผลกระทบ | วิธีแก้ |
|---|---|---|
| 7.6 | ไม่ได้รับผลกระทบ | ไม่ต้องทำอะไร |
| 7.5 | 7.5.0 | อัปเกรดเป็น 7.5.1 ขึ้นไป |
| FortiSIEM Cloud | ไม่ได้รับผลกระทบ | ไม่ต้องทำอะไร |
ถ้ายังอัปเกรดไม่ได้ Fortinet ระบุว่าการจำกัดการเข้าถึงพอร์ต TCP 27918 ป้องกันปัญหานี้ได้ ประกาศนี้ไม่มี virtual patch ให้
PoC ของ Horizon3.ai ทำให้ต้องแพตช์ FortiSIEM ทันที
หนึ่งสัปดาห์หลังประกาศ Zach Hanley จาก Horizon3.ai เผยแพร่บทวิเคราะห์เชิงลึกพร้อมโค้ด PoC บน GitHub เมื่อ 20 ตุลาคม บทวิเคราะห์ระบุว่าบริการ gRPC ของ phQueryMaster ผูกกับพอร์ต 27918 บนทุกอินเทอร์เฟซและไม่ขอใบรับรองฝั่งไคลเอนต์ ใครก็ตามที่เข้าถึงพอร์ตนี้ได้จึงเชื่อมต่อได้โดยไม่ต้องยืนยันตัวตน และนักวิจัยต่อยอดจากการเขียนไฟล์ได้ไปเป็นการรันโค้ดบนเครื่องด้วยการเขียนทับสคริปต์ที่ระบบเรียกใช้เป็นประจำ
Horizon3.ai ระบุว่าไม่พบ log ของแอปพลิเคชันที่บอกได้ตรง ๆ ว่าถูกโจมตี ให้ตรวจเวลาแก้ไขไฟล์ที่ไม่เข้ากับไฟล์รอบข้าง โดยเฉพาะ /opt/charting/redishb.sh และ /opt/phoenix/bin/phLicenseTool นี่ไม่ใช่ครั้งแรกที่ Horizon3.ai เปิดเผยช่องโหว่ร้ายแรงของ FortiSIEM ก่อนหน้านี้มี CVE-2023-34992, CVE-2024-23108 และ CVE-2025-64155 ซึ่งอยู่ในบริการ phMonitor พอร์ต 7900
อีกเรื่องที่ผู้ใช้ FortiSIEM ควรรู้คือ ประกาศ FG-IR-26-186 ของ Fortinet เมื่อ 21 ตุลาคม ระบุ FortiSIEM เป็นหนึ่งในผลิตภัณฑ์ที่กำลังตรวจสอบผลกระทบจากช่องโหว่ PHP2Shell ส่วน FortiOS, FortiManager และ FortiAnalyzer อยู่ในกลุ่มที่ยืนยันแล้วว่าไม่ได้รับผลกระทบ
CVE-2025-61624: ช่องโหว่ Fortinet ตุลาคม 2026 ที่เข้า KEV แม้คะแนนแค่ 6.0
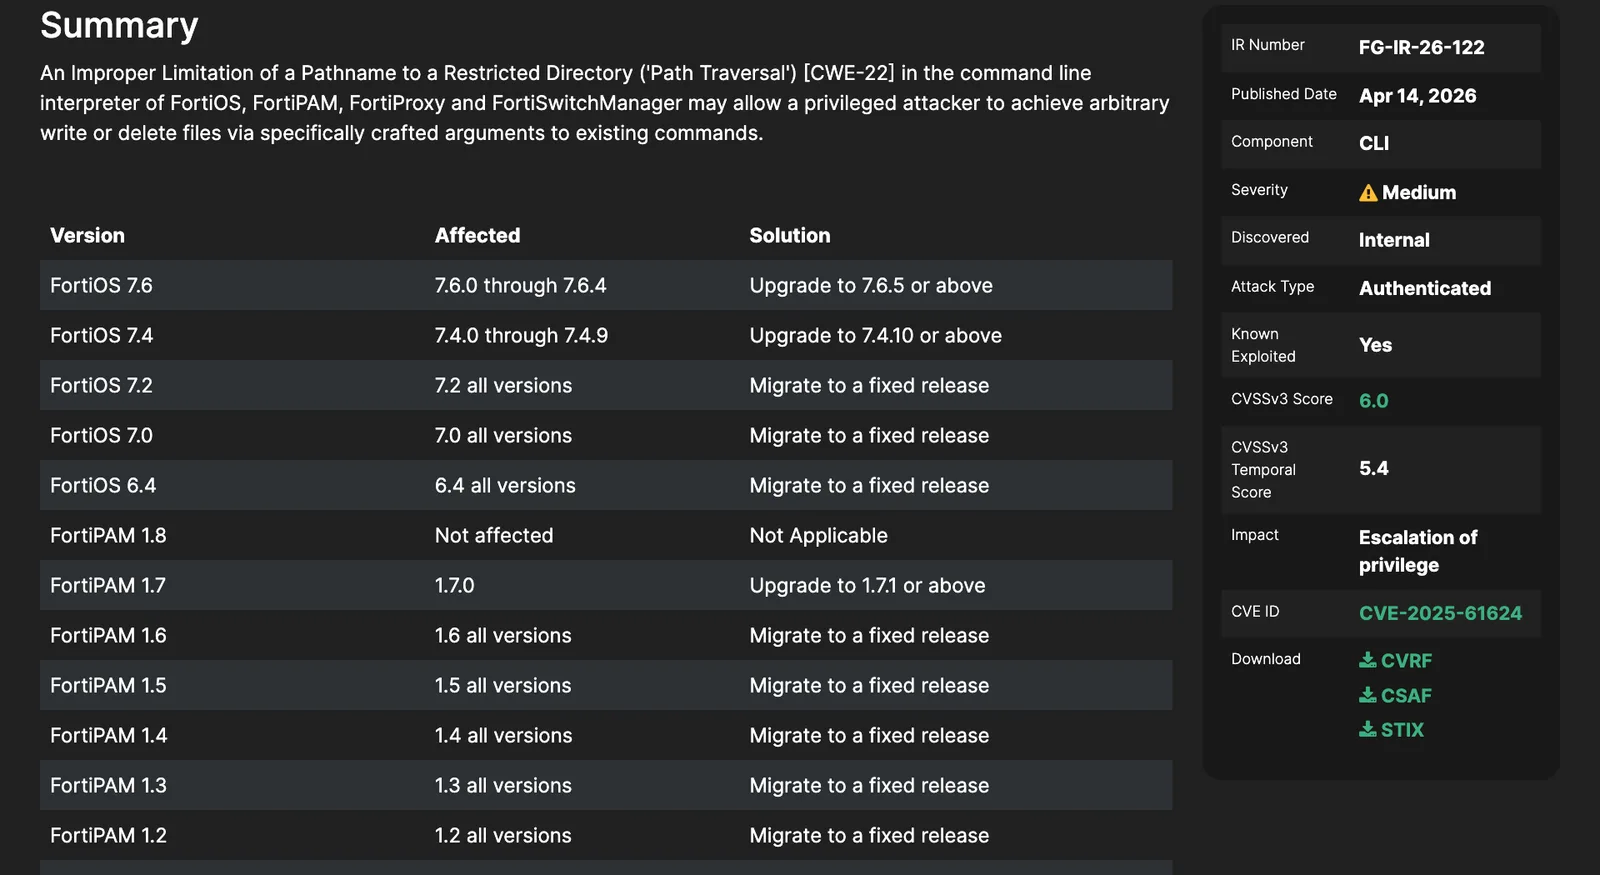
CVE-2025-61624 เป็นช่องโหว่ path traversal ใน command line interpreter ของ FortiOS, FortiPAM, FortiProxy และ FortiSwitchManager ประกาศ FG-IR-26-122 ซึ่งออกตั้งแต่ 14 เมษายน 2026 จัดเป็นระดับ Medium คะแนน CVSSv3 6.0 เพราะผู้โจมตีต้องมีสิทธิ์ผู้ดูแลก่อน แต่หน้าประกาศระบุว่าถูกโจมตีจริงแล้ว (Known Exploited: Yes) CISA เพิ่มเข้า KEV เมื่อ 16 ตุลาคม 2026 กำหนดแก้ 19 ตุลาคม และกำหนดให้ตรวจหลักฐาน (forensic triage) ตาม BOD 26-04 ด้วย
| ผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ | วิธีแก้ |
|---|---|---|
| FortiOS 7.6 | 7.6.0–7.6.4 | อัปเกรดเป็น 7.6.5 ขึ้นไป |
| FortiOS 7.4 | 7.4.0–7.4.9 | อัปเกรดเป็น 7.4.10 ขึ้นไป |
| FortiOS 7.2, 7.0 และ 6.4 / FortiProxy 7.2 และ 7.0 | ทุกรุ่น | ย้ายไปรุ่นที่แก้แล้ว |
| FortiProxy 7.6 / 7.4 | 7.6.0–7.6.4 / 7.4.0–7.4.11 | อัปเกรดเป็น 7.6.5 / 7.4.12 ขึ้นไป |
| FortiPAM 1.7 | 1.7.0 | อัปเกรดเป็น 1.7.1 ขึ้นไป (1.0–1.6 ย้ายไปรุ่นที่แก้แล้ว) |
| FortiSwitchManager 7.2 / 7.0 | 7.2.0–7.2.7 / 7.0.0–7.0.6 | อัปเกรดเป็น 7.2.8 / 7.0.7 ขึ้นไป |
PEERSTITCH: จาก FortiManager เครื่องเดียวสู่ FortiGate กว่า 500 เครื่อง
รายงานของ Daniel Gott และ Shawn Westfall จาก Unit 42 ที่เผยแพร่ 14 ตุลาคม เล่าการสืบสวนการเจาะระบบผู้ให้บริการโทรคมนาคมที่รับดูแลเครือข่ายให้ลูกค้า ซึ่งเกิดขึ้นในเดือนกันยายน 2024 Unit 42 ติดตามผู้โจมตีในชื่อ CL-STA-0954 (หรือ UNC5820) และระบุว่าพฤติกรรมบางส่วนซ้อนกับการโจมตีที่ถูกโยงกับกลุ่มที่ต้องสงสัยว่ารัฐหนุนหลัง
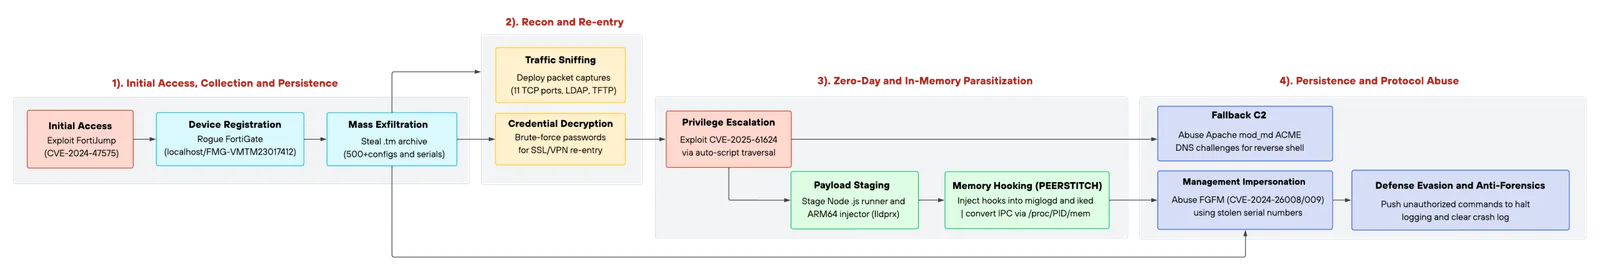
- เจาะ FortiManager ด้วย CVE-2024-47575 (FortiJump) ผ่านช่องทางจัดการ FGFM พอร์ต TCP 541 แล้วขโมยคอนฟิก กุญแจเข้ารหัส และฐานข้อมูลที่มีข้อมูลไฟร์วอลล์ FortiGate ที่ดูแลอยู่กว่า 500 เครื่อง ทั้งของผู้ให้บริการเองและของลูกค้า
- ดักข้อมูลและกลับเข้ามาใหม่ สั่งดักแพ็กเก็ตบน FortiGate หลายเครื่อง ถอดรหัสผ่านผู้ดูแลและ SSL VPN ที่เก็บแบบถอดกลับได้ในคอนฟิก แล้วเข้า SSL VPN ด้วยบัญชีจริง
- ยกระดับเป็น root ด้วย CVE-2025-61624 จากสิทธิ์ผู้ดูแลใน CLI ซึ่งปกติไม่มี shell ไปเป็น root ของระบบปฏิบัติการไฟร์วอลล์ แล้วติดตั้ง PEERSTITCH
- ฝังตัวในหน่วยความจำ PEERSTITCH เป็นมัลแวร์ ARM64 ที่แทรกโค้ดเข้า daemon miglogd (log) และ iked (IPsec VPN) ไม่ทิ้งไฟล์บนดิสก์ ไม่เปิดพอร์ต และไม่เชื่อมต่อออกเอง แต่ใช้ทราฟฟิกของโปรเซสปกติ และทำให้ VPN session ที่ติดแท็กข้ามการตรวจความปลอดภัยของ FortiOS
- ลบร่องรอย หยุด miglogd และ syslogd ล้าง crash log และลบบัญชีผู้ดูแลกับออบเจกต์ที่สร้างขึ้นหลังใช้งาน
บทเรียนจาก PEERSTITCH: แพตช์อย่างเดียวไม่พอ
Unit 42 ย้ำว่าไม่ได้ตรวจเครือข่ายของลูกค้าที่ผู้ให้บริการดูแล สิ่งที่รั่วไปจึงเป็นคอนฟิกและข้อมูลรับรอง ไม่ใช่การยืนยันว่าเครือข่ายลูกค้าถูกเจาะ แต่สรุปว่ากุญแจและใบรับรองที่ใช้ระหว่างแพลตฟอร์มจัดการกับอุปกรณ์ปลายทางยังใช้ได้จนกว่าจะถูกเปลี่ยน การแพตช์ FortiManager อย่างเดียวจึงไม่ปิดเรื่อง และเป็นบทเรียนที่ใช้ได้กับช่องโหว่ Fortinet ตุลาคม 2026 ทุกรายการ
ทำไมช่องโหว่ Fortinet ตุลาคม 2026 จึงสำคัญ
FortiSIEM เก็บ log ของทั้งองค์กร ส่วน FortiManager คุมคอนฟิกไฟร์วอลล์ทุกเครื่อง ทั้งสองจึงเป็นเป้าที่ให้ผลคุ้มกว่าการเจาะอุปกรณ์ทีละเครื่อง กรณี PEERSTITCH ยังชี้ว่าช่องโหว่คะแนนกลางที่ต้องใช้สิทธิ์ผู้ดูแลก็กลายเป็นขั้นสำคัญได้ เมื่อผู้โจมตีได้รหัสผ่านจากคอนฟิกที่ขโมยมาก่อนแล้ว
สิ่งที่องค์กรไทยควรทำกับช่องโหว่ Fortinet ตุลาคม 2026
- FortiSIEM 7.5.0 อัปเกรดเป็น 7.5.1 ทันที เพราะเป็นช่องโหว่ Fortinet ตุลาคม 2026 ที่มี PoC สาธารณะแล้ว ระหว่างรอให้ปิดพอร์ต TCP 27918 จากทุกเครือข่ายที่ไม่จำเป็น และตรวจเวลาแก้ไขไฟล์ redishb.sh กับ phLicenseTool ตามที่ Horizon3.ai แนะนำ
- FortiOS, FortiProxy, FortiPAM และ FortiSwitchManager ไล่แพตช์ CVE-2025-61624 เครื่องที่ยังใช้ FortiOS 7.2, 7.0 หรือ 6.4 ต้องวางแผนย้ายรุ่น เพราะ Fortinet ไม่มีแพตช์ในสายนั้น
- ถ้า FortiManager เคยเปิดพอร์ต 541 ออกอินเทอร์เน็ตช่วงที่มี CVE-2024-47575 ให้ถือว่ารหัสผ่านผู้ดูแล รหัส SSL VPN และกุญแจในคอนฟิกที่จัดการอยู่อาจรั่ว เปลี่ยนรหัสผ่านและหมุนเวียนใบรับรอง ไม่ใช่แค่แพตช์
- ล่าหาร่องรอย PEERSTITCH ตามตารางของ Unit 42 ตรวจ memory map ของ miglogd และ iked หาพื้นที่ rwxp ขนาด 16 KB ตรวจ
diagnose debug crashlog readหา Signal 11 ตรวจประวัติคอนฟิกหาออบเจกต์ system.auto-script ที่มีสตริง path traversal และเทียบค่า SHA-256 ในรายงาน - ผู้ให้บริการ MSP ที่ดูแลไฟร์วอลล์ให้ลูกค้า ควรแยกเครือข่ายจัดการออกจากอินเทอร์เน็ต และแจ้งลูกค้าเมื่อแพลตฟอร์มจัดการมีเหตุ ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ช่องโหว่ Fortinet ตุลาคม 2026 ที่ต้องรีบแก้มีอะไรบ้าง?
ช่องโหว่ Fortinet ตุลาคม 2026 ที่ควรรีบแก้คือ CVE-2026-106173 ใน FortiSIEM 7.5.0 คะแนน CVSSv3 9.4 ซึ่งมี PoC สาธารณะแล้วตั้งแต่ 20 ตุลาคม และ CVE-2025-61624 ใน FortiOS กับผลิตภัณฑ์อื่นอีก 3 ตัว ที่ CISA เพิ่มเข้า KEV เมื่อ 16 ตุลาคม 2026 เพราะถูกใช้โจมตีจริง
CVE-2026-106173 ใน FortiSIEM แก้อย่างไร?
สำหรับช่องโหว่ Fortinet ตุลาคม 2026 ใน FortiSIEM ผู้ผลิตให้อัปเกรด FortiSIEM 7.5.0 เป็น 7.5.1 ขึ้นไป ถ้ายังอัปเกรดไม่ได้ให้จำกัดการเข้าถึงพอร์ต TCP 27918 ซึ่ง Fortinet ระบุว่าป้องกันปัญหานี้ได้ FortiSIEM 7.6 และ FortiSIEM Cloud ไม่ได้รับผลกระทบ
PEERSTITCH คืออะไร?
PEERSTITCH คือมัลแวร์ ARM64 ที่ Unit 42 พบบนไฟร์วอลล์ FortiGate ของผู้ให้บริการโทรคมนาคมรายหนึ่ง มัลแวร์ฝังตัวในหน่วยความจำของ daemon miglogd และ iked ไม่ทิ้งไฟล์ ไม่เปิดพอร์ต และไม่เชื่อมต่อออก ทำให้ตรวจจับด้วยวิธีปกติได้ยาก ผู้โจมตีใช้ CVE-2025-61624 ซึ่งเป็นหนึ่งในช่องโหว่ Fortinet ตุลาคม 2026 ที่เข้า KEV เพื่อติดตั้ง
CVE-2025-61624 มีคะแนนแค่ 6.0 ทำไมต้องรีบแก้ในรอบช่องโหว่ Fortinet ตุลาคม 2026?
CVE-2025-61624 ในกลุ่มช่องโหว่ Fortinet ตุลาคม 2026 ต้องใช้บัญชีผู้ดูแลก่อน คะแนนจึงอยู่ที่ 6.0 แต่ Fortinet ระบุว่าถูกโจมตีจริงแล้วและ CISA เพิ่มเข้า KEV เมื่อ 16 ตุลาคม 2026 ในกรณีที่ Unit 42 สืบสวน ผู้โจมตีถอดรหัสผ่านผู้ดูแลจากคอนฟิกที่ขโมยมา แล้วใช้ช่องโหว่นี้ยกระดับเป็น root เพื่อฝัง PEERSTITCH
จะตรวจว่า FortiGate ถูกฝัง PEERSTITCH หรือไม่ได้อย่างไร?
รายงานของ Unit 42 ที่เป็นที่มาของข่าวช่องโหว่ Fortinet ตุลาคม 2026 แนะนำให้ตรวจ memory map ของ miglogd และ iked หาพื้นที่ขนาด 16,384 ไบต์ที่มีสิทธิ์ rwxp ตรวจ crash log หา Signal 11 ของ miglogd, iked หรือ syslogd และตรวจประวัติคอนฟิกหาออบเจกต์ system.auto-script ที่มีสตริง path traversal
แหล่งอ้างอิง
- Arbitrary file write in grpc phQueryMaster (FG-IR-26-180) — Fortinet PSIRT
- CVE-2026-106173 Deep-Dive: FortiSIEM gRPC Path Traversal File Write RCE — Horizon3.ai
- Path Traversal in CLI (FG-IR-26-122) — Fortinet PSIRT
- Unit 42 Uncovers PEERSTITCH, a Stealthy FortiGate Implant — Palo Alto Networks Unit 42
- Known Exploited Vulnerabilities Catalog: CVE-2025-61624 — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Fortinet6Horizon3.ai2CISA29Unit 423GitHub50
- ประเทศและสถานที่
- สหรัฐอเมริกา404
- ผลิตภัณฑ์และเทคโนโลยี
- FortiOS2FortiGate2CISA KEV14
- กฎหมายและมาตรฐาน
- BOD 26-048
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ