
Microsoft ยึดโดเมน YAM Store และชุดฟิชชิง Iron Man ต้นทางข้อความหลอกกว่า 1 พันล้านข้อความ
Microsoft กับ Health-ISAC ใช้คำสั่งศาลสหรัฐฯ ยึดโดเมน YAM Store, CoGUI และ Iron Man ตลาดชุดฟิชชิงภาษาจีนที่ส่งข้อความหลอกกว่า 1 พันล้านข้อความในปี 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- วันที่ 14 ตุลาคม 2026 Microsoft และ Health-ISAC ยึดและเปลี่ยนเส้นทางโดเมนของ YAM Store, CoGUI และ Iron Man ตามคำสั่งศาลแขวงสหรัฐฯ เขตฟลอริดาใต้
- ตั้งแต่มกราคม 2026 บริการทั้งสามช่วยส่งข้อความอันตรายกว่า 1 พันล้านข้อความ ถึงกว่า 75,000 องค์กร ในกว่า 150 ประเทศ ในจำนวนนี้กว่า 750 ล้านข้อความเล็งลูกค้า Microsoft
- Microsoft ปิดบัญชีที่เชื่อมกับ YAM Store แล้วกว่า 20,000 บัญชี และบล็อกโดเมนที่ใช้ปลอมแปลงกว่า 100,000 โดเมน
- YAM Store ขายบัญชี Microsoft 365 และ Google Workspace ที่ได้มาโดยมิชอบ ส่วน Iron Man มีแม่แบบหน้าเว็บปลอมราว 2,300 แบบ เลียนแบบธนาคาร ขนส่งพัสดุ และหน่วยงานรัฐ
- การสืบสวนเริ่มปลายปี 2025 เมื่อ สำนักงานตำรวจแห่งชาติญี่ปุ่น แจ้ง Microsoft ถึงแคมเปญหลอกลวงคนในญี่ปุ่น
Microsoft กับ Health-ISAC องค์กรไม่แสวงกำไรด้านความปลอดภัยไซเบอร์ของภาคสาธารณสุข ใช้คำสั่งศาลแขวงสหรัฐฯ เขตฟลอริดาใต้ยึดและเปลี่ยนเส้นทางโดเมนของ YAM Store, CoGUI และ Iron Man เมื่อวันที่ 14 ตุลาคม 2026 บริการทั้งสามเป็นแกนของตลาดเครื่องมือฟิชชิงภาษาจีนที่ช่วยส่งข้อความอันตรายกว่า 1 พันล้านข้อความถึงกว่า 75,000 องค์กรนับตั้งแต่มกราคม 2026
Microsoft ระบุว่าผู้ให้บริการทำรายได้หลายสิบล้านดอลลาร์สหรัฐ และข้อความกว่า 750 ล้านข้อความในจำนวนนี้เล็งไปที่ลูกค้าของ Microsoft เอง เป้าหมายมีทั้งผู้บริโภค โรงพยาบาล สถาบันการเงิน และธุรกิจอื่นในกว่า 150 ประเทศ
YAM Store ขายอะไร และเชื่อมกับ CoGUI กับ Iron Man อย่างไร
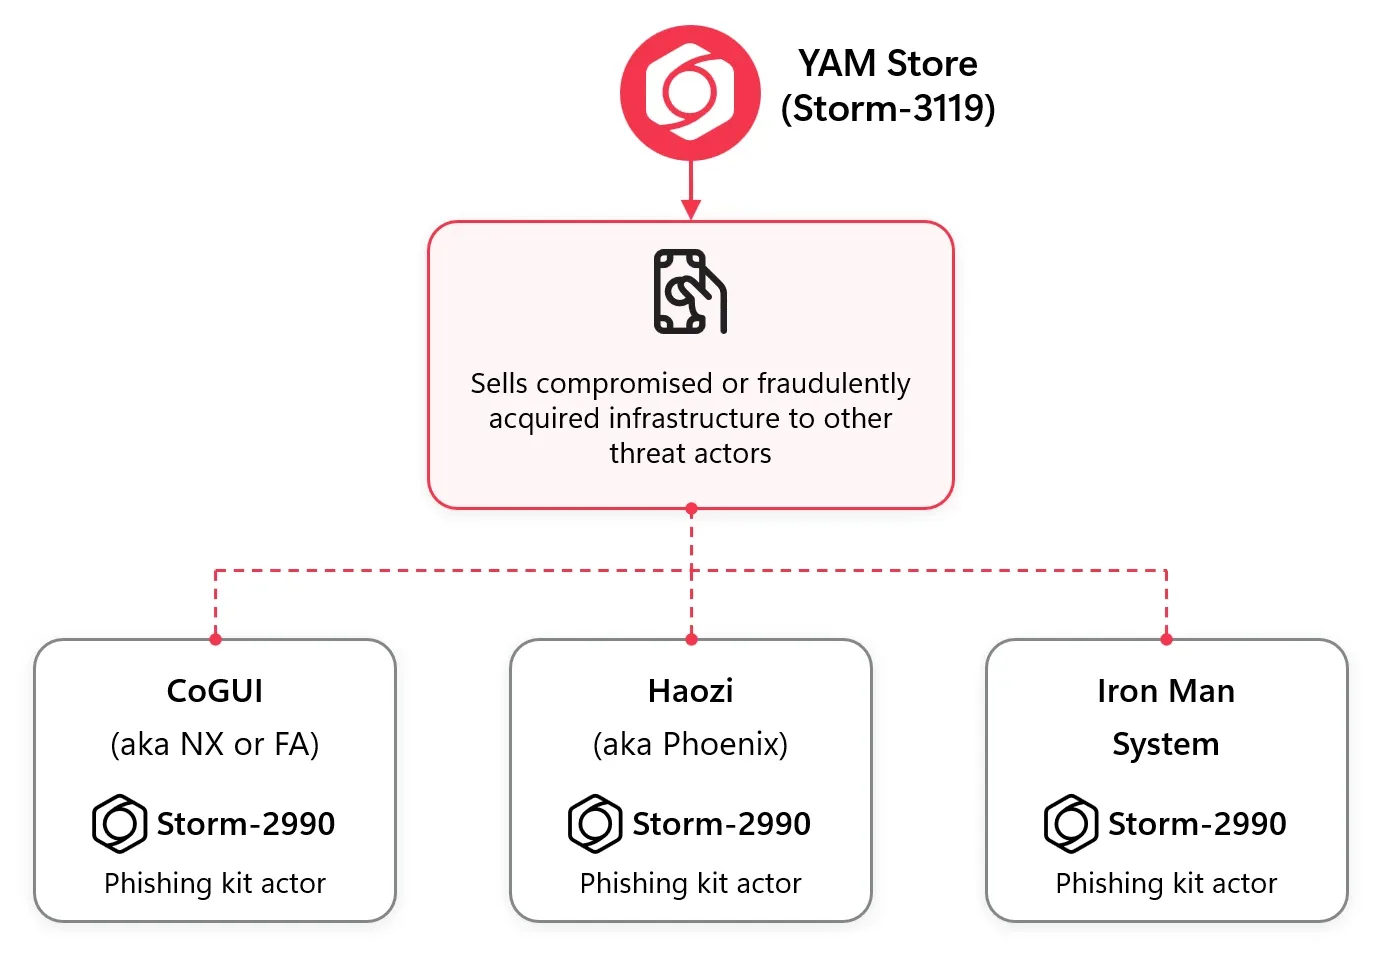
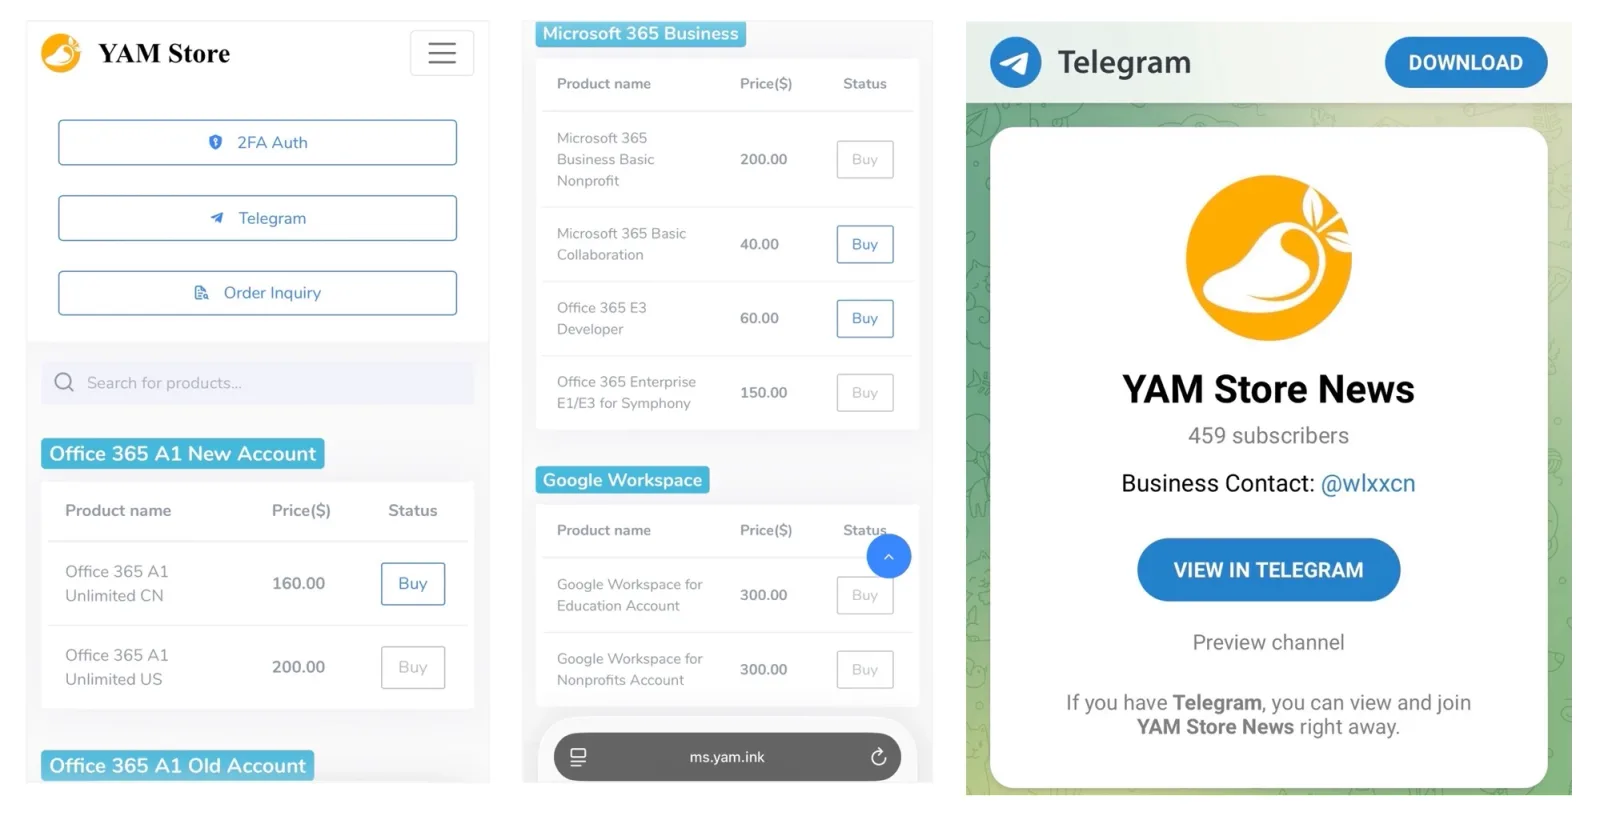
Microsoft อธิบายว่า YAM Store ทำงานเหมือนร้านค้าออนไลน์ ลูกค้าเลือกดู เทียบราคา แล้วซื้อบัญชี Microsoft และ Google ที่ได้มาโดยมิชอบ พร้อมเครื่องมือสำเร็จรูปสำหรับหลอกขโมยรหัสผ่าน Microsoft ยืนยันวิธีทำงานของร้านด้วยการทดลองสั่งซื้อเอง ทีม Threat Intelligence ของบริษัทติดตามผู้ให้บริการกลุ่มนี้ในชื่อ Storm-3119 และจัดเป็นนายหน้าขายสิทธิ์เข้าถึงระบบ (initial access broker)
อีกฝั่งคือผู้พัฒนาชุดฟิชชิงสามชุดที่ขายผ่าน YAM Store ซึ่ง Microsoft รวมไว้ใต้ชื่อ Storm-2990 ได้แก่
| ชุดฟิชชิง | ชื่ออื่น | สิ่งที่ Microsoft และพันธมิตรพบ |
|---|---|---|
| CoGUI | NX หรือ FA | เว็บและข้อความสำเร็จรูปปลอมเป็นบริษัท ธนาคาร และหน่วยงานรัฐ เน้นเหยื่อในญี่ปุ่นและสหรัฐฯ |
| Haozi | Phoenix | ขายผ่าน YAM Store ช่วงแรกพร้อม CoGUI |
| Iron Man System | — | วางขายตั้งแต่มิถุนายน 2026 และเริ่มแทนที่ CoGUI ในกลางปี มีแม่แบบหน้าเว็บปลอมราว 2,300 แบบ |
ตัวเลขจำนวนแม่แบบของ Iron Man ต่างกันเล็กน้อยตามผู้รายงาน บล็อกนโยบายของ Microsoft เขียนว่ากว่า 2,300 แบบในกว่า 150 ประเทศ บล็อกทีม Threat Intelligence ระบุกว่า 2,335 แบบสำหรับกว่า 139 ประเทศ ส่วน Resecurity ซึ่งซื้อไลเซนส์ไปทดสอบในห้องแล็บนับได้ 2,360 แบบใน 130 ประเทศหรือพื้นที่ แม่แบบเลียนแบบบริการขนส่งพัสดุมากที่สุด เช่น DHL 37 แบบและ DPD 24 แบบ รองลงมาคือหน่วยงานภาษีและธนาคาร และแม่แบบใหม่ล่าสุดลงวันที่ 1 ตุลาคม 2026
ห้าขั้นตอนที่ YAM Store ยึดบัญชีคลาวด์มาขาย
ทีม Threat Intelligence ของ Microsoft แยกการทำงานของ Storm-3119 เป็น 5 ขั้น
- สอดแนม ใช้เครื่องมือที่เขียนด้วย Flask วิ่งผ่าน Tor ค้นหาและประเมิน tenant ของ Microsoft 365
- ยึด tenant ใช้ client secret ของแอปที่ขโมยมา ล็อกอินแบบ app-only แล้วรีเซ็ตรหัสผ่านเงียบ ๆ แจกไลเซนส์การศึกษา และเพิ่มสิทธิ์ที่จะนำไปขายต่อ
- ยึดพื้นที่เก็บข้อมูล ล็อกอินบัญชี Global Administrator สร้าง service principal ของ PnP Management Shell ให้สิทธิ์ Microsoft Graph แบบกว้าง แล้วใช้ SharePoint และ OneDrive ของเหยื่อเป็นที่ฝากไฟล์
- ดูแลโดเมนฟิชชิง มีระบบจัดการ DNS และใบรับรอง SSL ของโดเมนฟิชชิงผ่าน Cloudflare ให้ลูกค้า
- ขายหน้าร้าน รับชำระผ่าน Alipay, WeChat Pay และ USDT (TRC20) และมีระดับตัวแทนขายต่อ
YAM Store ยังซื้อโดเมนที่องค์กรจริงปล่อยให้หมดอายุ โดยเฉพาะองค์กรไม่แสวงกำไรและสถาบันการศึกษา แล้วสร้างเว็บไซต์ขึ้นใหม่ให้ดูเหมือนยังดำเนินงานอยู่ เพื่อขอบัญชี Microsoft 365 ไปขายต่อ ในอีกกรณีหนึ่ง กลุ่มนี้น่าจะใช้ AI สร้างองค์กรไม่แสวงกำไรปลอมชื่อ "Jewish Choice" พร้อมโดเมนที่เพิ่งจดไม่กี่เดือน เพื่อให้ได้ tenant ใหม่
ชุดฟิชชิงหลบการตรวจจับและขโมยข้อมูลแบบเรียลไทม์
ชุดฟิชชิงของ Storm-2990 มีความสามารถหลบเลี่ยงหลายแบบ ได้แก่ จำกัดให้เปิดหน้าเว็บปลอมได้เฉพาะบางประเทศ (geofencing) ใช้ CAPTCHA ปลอมกันโปรแกรมสแกนอัตโนมัติ มีรายการ IP ที่บล็อกหรืออนุญาตเพื่อกันนักวิจัย และตั้งบอต Telegram ให้แจ้งผู้ใช้ชุดฟิชชิงทันทีที่เหยื่อกรอกรหัสผ่าน บัตรเครดิต หรือรหัสยืนยัน ข้อมูลถูกส่งกลับผ่าน WebSocket ทำให้ผู้โจมตีคุมสิ่งที่เหยื่อเห็นในขั้นต่อไปได้เอง
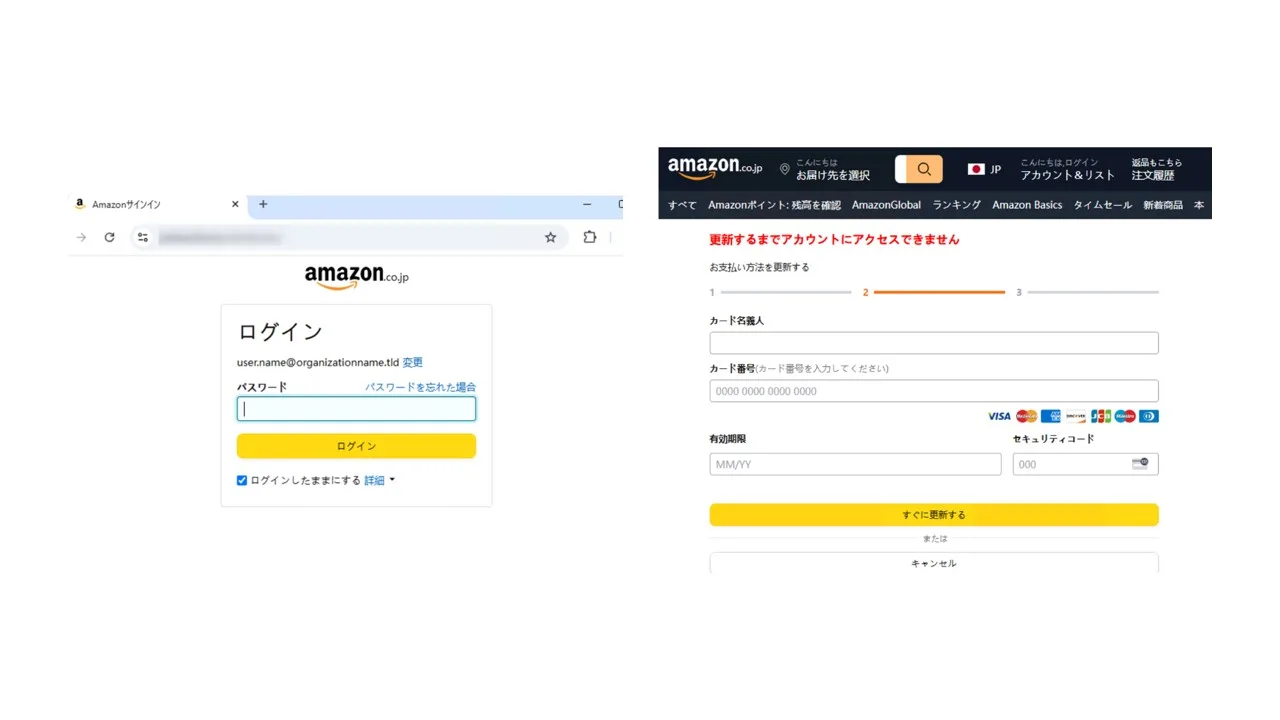
ผู้ซื้อชุดฟิชชิงนำไปใช้ต่อใน 3 แบบหลัก คือขโมยรหัสผ่าน หลอกให้เหยื่ออนุมัติ device code เพื่อได้ token เข้าบัญชี และนำข้อมูลบัตรไปซื้อสินค้าราคาสูงหรือทำธุรกรรมฉ้อโกง Microsoft พบองค์กรที่ถูกโจมตีในภาคสาธารณสุข การเงิน ค้าส่ง และไอที ในญี่ปุ่น สหรัฐฯ ออสเตรเลีย และอินเดีย
ทำไมเรื่องนี้สำคัญ
ข้อความหลอกเรื่องพัสดุส่งไม่ได้ ค่าทางด่วนค้างจ่าย หรือบัญชีธนาคารต้องยืนยันตัวตน คือปลายทางที่เหยื่อเห็น แต่ Microsoft ชี้ว่าเบื้องหลังคือธุรกิจที่ขายบัญชี โฮสติ้ง และแม่แบบให้ผู้ก่อเหตุที่ไม่ต้องมีฝีมือมากก็ยิงข้อความได้ในระดับอุตสาหกรรม การไล่ปิดที่ต้นทางจึงกระทบลูกค้าทุกรายของบริการพร้อมกัน
ศูนย์ต่อต้านอาชญากรรมไซเบอร์ญี่ปุ่น (JC3) ซึ่งร่วมให้ข้อมูล อ้างสถิติของสำนักงานตำรวจแห่งชาติญี่ปุ่นว่าความเสียหายจากการโอนเงินผ่านอินเทอร์เน็ตแบงกิงโดยมิชอบเพิ่มจาก 8,690 ล้านเยนในปี 2024 เป็น 10,400 ล้านเยนในปี 2025 ส่วนหน้าแจ้งยึดโดเมนของ Microsoft ระบุว่าบริษัทฟ้องผู้ให้บริการในคดีหมายเลข 26-cv-26998-JEM โดยอ้างกฎหมาย Lanham Act, Computer Fraud and Abuse Act, Electronic Communications Privacy Act และ RICO Act
ปฏิบัติการครั้งนี้ใช้ข้อมูลจากหลายฝ่าย ได้แก่ JC3, Resecurity, Cloudflare, Oracle, Proofpoint และ TRM Labs และ Microsoft แบ่งปันข้อมูลกับหน่วย Secret Service ของสหรัฐฯ ด้วย แต่ Microsoft ยอมรับว่าทั้งสามบริการเป็นเพียงส่วนหนึ่งของเครือข่ายที่ใหญ่กว่า
สิ่งที่องค์กรไทยควรทำ
แหล่งข่าวทั้งสี่ไม่ได้ระบุว่าไทยเป็นเป้าหมายหลัก แต่วิธีที่ YAM Store ใช้ยึด tenant คลาวด์และหน้าเว็บปลอมของชุดฟิชชิงใช้กับองค์กรใดก็ได้ แนวทางที่ทำได้ทันที ส่วนใหญ่มาจากคำแนะนำของ Microsoft และสิ่งที่พบในการสืบสวนครั้งนี้
- ตรวจ tenant Microsoft 365 และ Google Workspace หา service principal หรือแอปที่ไม่รู้จัก โดยเฉพาะ PnP Management Shell ที่ได้สิทธิ์ Microsoft Graph กว้างผิดปกติ หมุนเวียน client secret ของแอปที่ไม่ได้ใช้ และดูการรีเซ็ตรหัสผ่านที่ไม่มีใครขอ
- ล็อกบัญชี Global Administrator ให้เหลือน้อยที่สุดตามหลัก least privilege และบังคับ MFA ที่ทนต่อฟิชชิงหรือ passkey ผ่าน Conditional Access
- ปิดช่อง device code ถ้าองค์กรไม่ได้ใช้ หรือจำกัดเฉพาะอุปกรณ์ที่จำเป็น เพราะเป็นหนึ่งในวิธีที่ผู้ซื้อชุดฟิชชิงใช้ได้ token
- อย่าปล่อยโดเมนเก่าหมดอายุ โดยเฉพาะโดเมนที่เคยผูกกับบัญชีคลาวด์ขององค์กร เพราะ YAM Store ใช้โดเมนแบบนี้สร้างตัวตนปลอม
- เปิด Safe Links ให้ครอบคลุมอีเมลภายใน และ network protection บนเครื่องผู้ใช้ แล้วฝึกพนักงานให้ติดต่อผู้ส่งผ่านช่องทางที่รู้จักแทนการกดลิงก์ในข้อความเร่งด่วน
อ่านข่าวภัยไซเบอร์และแนวทางป้องกันอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
YAM Store คืออะไร?
YAM Store คือตลาดใต้ดินภาษาจีนที่ทำงานเหมือนร้านค้าออนไลน์ ขายบัญชี Microsoft 365 และ Google Workspace ที่ได้มาโดยมิชอบ รวมทั้งเครื่องมือและโครงสร้างพื้นฐานสำหรับฟิชชิง Microsoft ติดตามกลุ่มผู้ให้บริการนี้ในชื่อ Storm-3119 และจัดเป็นนายหน้าขายสิทธิ์เข้าถึงระบบ (initial access broker)
Microsoft ทำอะไรกับ YAM Store, CoGUI และ Iron Man?
วันที่ 14 ตุลาคม 2026 Microsoft และ Health-ISAC ยึดและเปลี่ยนเส้นทางโดเมนที่เป็นโครงสร้างพื้นฐานของทั้งสามบริการตามคำสั่งศาลแขวงสหรัฐฯ เขตฟลอริดาใต้ Microsoft ยังปิดบัญชีที่เชื่อมกับ YAM Store กว่า 20,000 บัญชี และบล็อกโดเมนปลอมแปลงกว่า 100,000 โดเมน
ชุดฟิชชิง Iron Man หลบการตรวจจับอย่างไร?
Microsoft ระบุว่าชุดฟิชชิงกลุ่มนี้จำกัดให้เปิดหน้าเว็บปลอมได้เฉพาะบางประเทศ ใช้ CAPTCHA ปลอมกันโปรแกรมสแกน มีรายการ IP ที่บล็อกหรืออนุญาตเพื่อกันนักวิจัย และส่งข้อมูลเหยื่อแบบเรียลไทม์ผ่าน WebSocket พร้อมแจ้งเตือนผู้ใช้ชุดฟิชชิงทาง Telegram
องค์กรที่ใช้ Microsoft 365 ควรป้องกันฟิชชิงแบบนี้อย่างไร?
Microsoft แนะนำให้ใช้ passkey และ MFA ที่ทนต่อฟิชชิงกับบัญชีสิทธิ์สูง ใช้ Conditional Access จำกัดสิทธิ์ Global Administrator ตามหลัก least privilege เปิด Safe Links ให้ครอบคลุมผู้รับภายในองค์กร และเปิด network protection เพื่อกันการเข้าโดเมนอันตราย
แหล่งอ้างอิง
- Disrupting the service economy behind transnational cybercrime operations — Microsoft On the Issues
- The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime — Microsoft Threat Intelligence
- Cooperating with Microsoft and Partners to Disrupt the Cybercrime Ecosystem — Japan Cybercrime Control Center (JC3)
- Iron Man & YamStore: Powering a Global Phishing-as-a-Service Ecosystem — Resecurity
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft52Google55Cloudflare5Amazon22Oracle9
- ประเทศและสถานที่
- สหรัฐอเมริกา243ญี่ปุ่น84ออสเตรเลีย61อินเดีย42
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft 36513Google Workspace7Telegram2SharePoint5OneDrive4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ