
ช่องโหว่ Windows SignDrop ใน CLFS ให้ผู้ใช้ทั่วไปยกสิทธิ์เป็น SYSTEM นักวิจัยเผยแพร่โค้ดบน GitHub เมื่อ 10 พ.ย. 2026 และยังไม่มีแพตช์ในแหล่งที่ตรวจ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
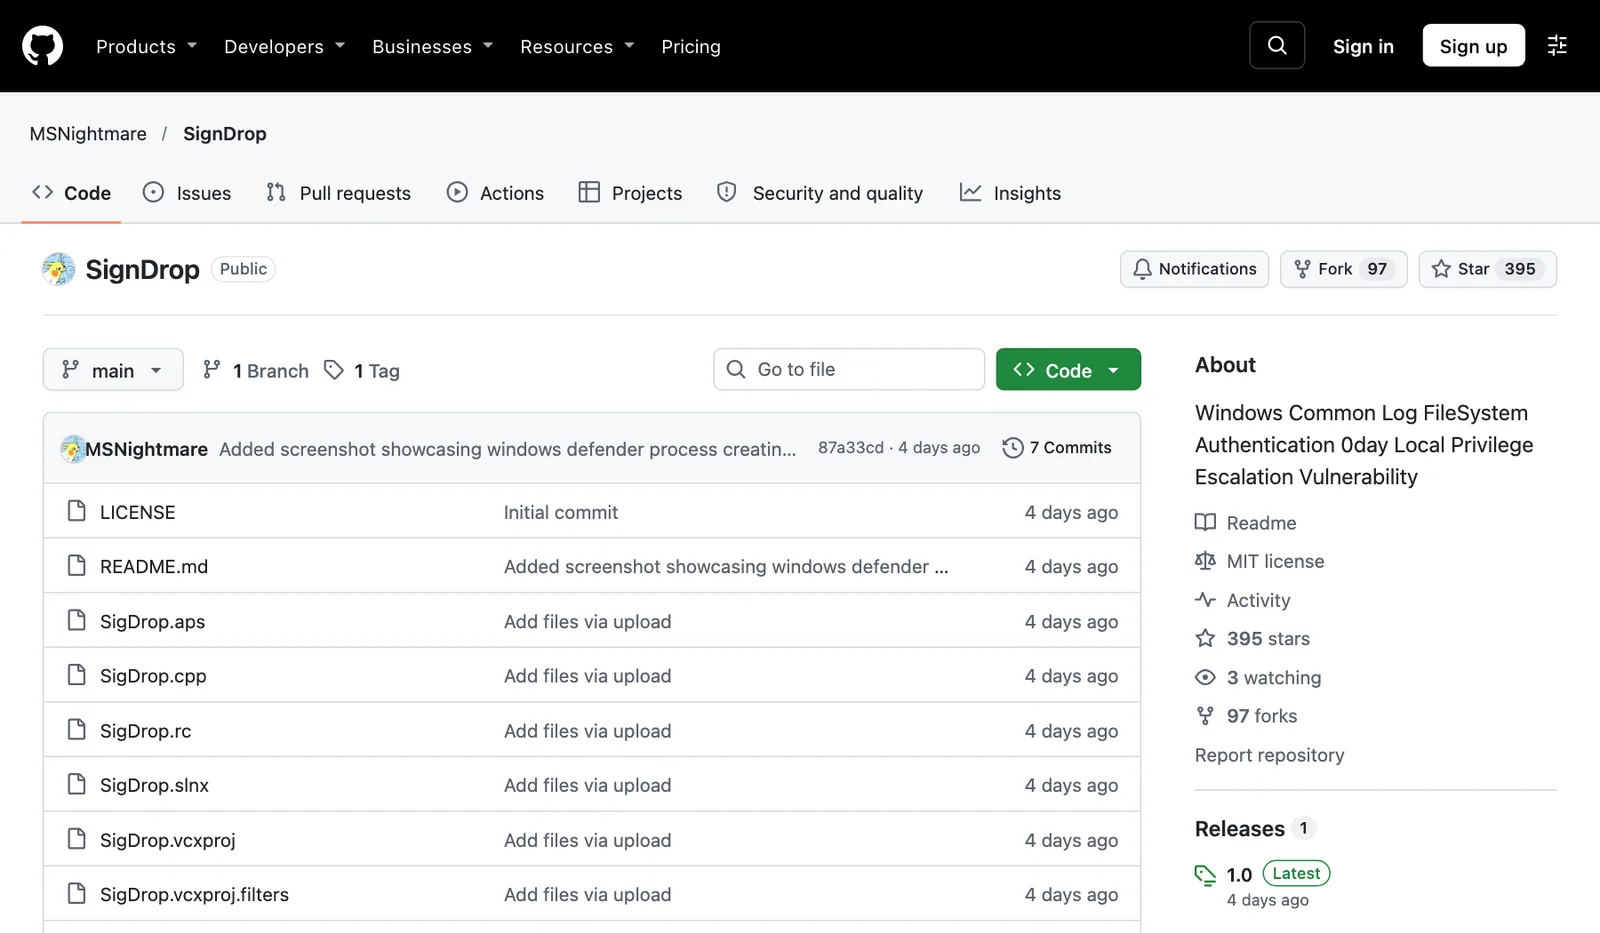
- นักวิจัยที่ใช้ชื่อ MSNightmare เผยแพร่โค้ดและคำอธิบายช่องโหว่ SignDrop บน GitHub เมื่อ 10 พฤศจิกายน 2026 (GitHub บันทึกการสร้างเวลา 19:20 UTC) เป็นช่องโหว่ยกสิทธิ์ในเครื่องของไดรเวอร์ clfs.sys
- ผู้เขียนอ้างว่าทดสอบบน Windows 11 26H2, Windows 11 26H2 Experimental และ Windows Server 2025 Experimental และประเมินเองว่าราว 80% ของเครื่อง Windows ทั่วโลกได้รับผลกระทบ ซึ่งเป็นคำกล่าวของนักวิจัย ยังไม่มีการยืนยันจาก Microsoft
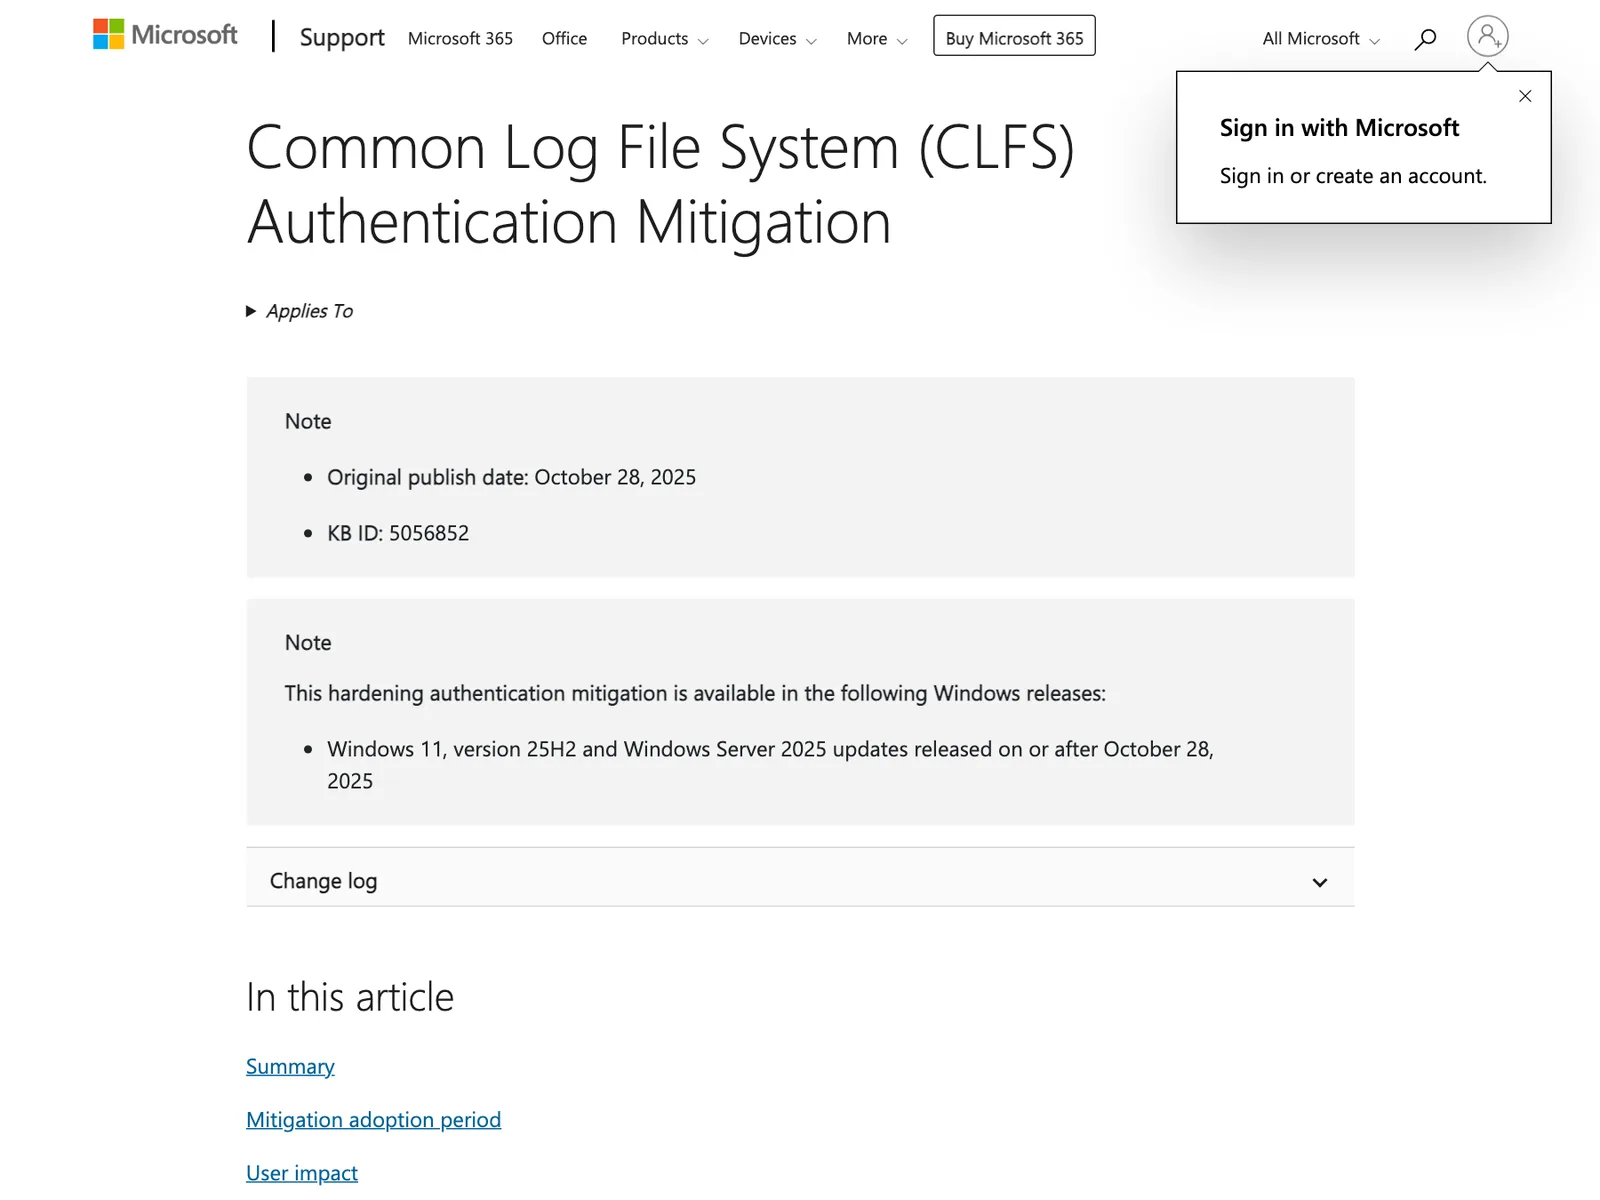
- ช่องโหว่นี้ใช้ประโยชน์จากกลไกป้องกัน CLFS authentication mitigation ที่ Microsoft เปิดให้ใช้ตั้งแต่ 28 ตุลาคม 2025 (KB5056852) ซึ่งตั้งช่วงเรียนรู้ไว้ 90 วัน ก่อนบังคับใช้
- ผู้เขียนระบุว่ายังไม่มีวิธีแก้อื่นนอกจากรอแพตช์ของ Microsoft และเตือนว่าการปิดกลไกป้องกันจะเปิดทางให้ช่องโหว่ memory corruption ของ CLFS กลับมา ณ 15 พ.ย. 2026 ผู้เขียนข่าวยังไม่พบ CVE หรือรายการ KEV ของ CISA ที่ตรงกับเรื่องนี้
ช่องโหว่ Windows SignDrop คือช่องโหว่ยกระดับสิทธิ์ในเครื่องของไดรเวอร์ Common Log File System (clfs.sys) ที่นักวิจัยใช้ชื่อ MSNightmare เผยแพร่พร้อมโค้ดบน GitHub เมื่อวันที่ 10 พฤศจิกายน 2026 ผู้เขียนอ้างว่าผู้ใช้ธรรมดาที่เข้าเครื่องได้แล้วจะได้สิทธิ์ SYSTEM และระบุว่ายังไม่มีวิธีแก้นอกจากรอแพตช์ของ Microsoft ณ วันที่ 15 พฤศจิกายน 2026 ผู้เขียนข่าวยังไม่พบ CVE หรือแพตช์ที่ตรงกับเรื่องนี้
ข้อมูลทั้งหมดในข่าวนี้ มาจากคำอธิบายของนักวิจัยเอง และเอกสารของ Microsoft เรื่องกลไกป้องกันที่ถูกกล่าวถึง Microsoft ยังไม่ได้ยืนยันรายละเอียดในแหล่งที่ตรวจได้ ข่าวนี้จึงไม่ลงขั้นตอนการโจมตี และถือว่าคำกล่าวอ้างของนักวิจัยยังรอการยืนยัน
ช่องโหว่ Windows SignDrop ต่างจากช่องโหว่ CLFS ทั่วไปอย่างไร
CLFS เป็นไดรเวอร์ในเคอร์เนลที่อ่านไฟล์บันทึกซึ่งมีโครงสร้างซับซ้อน จึงเคยเป็นเป้าของช่องโหว่ memory corruption หลายรอบ Microsoft เพิ่ม CLFS authentication mitigation ในรุ่นอัปเดตตั้งแต่ 28 ตุลาคม 2025 โดยเพิ่มรหัส HMAC ให้ไฟล์ของล็อก เพื่อให้ไดรเวอร์ตรวจความสมบูรณ์ของไฟล์ก่อนอ่าน ตามเอกสาร KB5056852
ตารางนี้สรุปสิ่งที่เอกสารของ Microsoft และ README ของนักวิจัยกล่าวไว้
| เรื่อง | ที่มาของข้อมูล | สิ่งที่ระบุ |
|---|---|---|
| กลไกป้องกัน CLFS | Microsoft KB5056852 | เพิ่มรหัสยืนยันความถูกต้องให้ไฟล์ล็อก และมีไฟล์ใหม่นามสกุล .cnpf |
| ช่วงเรียนรู้ | Microsoft KB5056852 | ราว 90 วันนับจากบูตเครื่องด้วย CLFS รุ่นนั้น แล้วเข้าโหมดบังคับ ตัวเลข 90 วันอาจเปลี่ยนในอนาคต |
| ตัวช่องโหว่ | README ของนักวิจัย | ตรรกะการสร้างไฟล์ยืนยันความถูกต้องถูกชักนำให้ทำงานภายใต้สิทธิ์ที่สูงกว่า |
| ผลกระทบ | README ของนักวิจัย | ผู้ใช้ธรรมดาได้สิทธิ์ SYSTEM และอาจใช้ข้ามการป้องกันตัวเองของโปรแกรมแอนตี้มัลแวร์ |
| รุ่นที่ทดสอบ | README ของนักวิจัย | Windows 11 26H2, 26H2 Experimental, Windows Server 2025 Experimental |
นักวิจัยเรียกว่านี่คือกรณีที่กลไกป้องกันถูกใช้ย้อนกลับเอง เพราะ Microsoft ทำตามกลไกถูกต้อง แต่ตรรกะนั้นเปิดช่องให้ถูกใช้ผิดวัตถุประสงค์ ข้ออ้างว่าใช้ข้ามโปรแกรมแอนตี้ไวรัสหรือ EDR ได้เป็นคำกล่าวของนักวิจัย ยังไม่มีผู้ผลิตรายใดยืนยันในแหล่งที่ตรวจ
ขอบเขตผลกระทบของช่องโหว่ Windows SignDrop และสิ่งที่ยังไม่ยืนยัน
สำหรับช่องโหว่ Windows SignDrop นักวิจัยประเมินว่าราว 80% ของ Windows ทั่วโลกได้รับผลกระทบ และบอกว่าเครื่องที่ติดตั้งมานานกว่า 90 วันมีโอกาสถูกกระทบ เพราะอยู่นอกช่วงเรียนรู้ของกลไก CLFS แล้ว ตัวเลข 80% เป็นการประเมินของผู้เขียนเอง ไม่ใช่การวัดจากผู้ผลิตหรือหน่วยงานกลาง
ช่องโหว่ Windows SignDrop เป็นแบบ local privilege escalation คือผู้โจมตีต้องมีบัญชีผู้ใช้ธรรมดาบนเครื่องอยู่ก่อน จึงไม่ใช่ช่องที่ใช้เจาะเข้าเครื่องจากอินเทอร์เน็ตโดยตรง แต่ในเหตุแรนซัมแวร์ ผู้โจมตีมักได้บัญชีธรรมดาจากฟิชชิงหรือรหัสผ่านที่รั่ว แล้วหาช่องยกสิทธิ์ต่อ ช่องโหว่ Windows SignDrop และช่องโหว่ยกสิทธิ์ชนิดเดียวกันจึงมีค่าต่อผู้โจมตี
ไฟล์ KEV ของ CISA ที่ปล่อยเมื่อ 13 พฤศจิกายน 2026 มีรายการเพิ่มล่าสุดคือ UnrealIRCd และ Check Point ไม่มีรายการ SignDrop ผู้เขียนข่าวไม่พบรายงานของ Microsoft หรือ CISA ว่ามีการโจมตีจริง
ผลต่อองค์กรไทย: ทำอะไรได้ระหว่างรอแพตช์ช่องโหว่ Windows SignDrop
เนื่องจากช่องโหว่ Windows SignDrop ยังไม่มีแพตช์ ข้อควรทำจึงเน้นลดโอกาสที่ผู้โจมตีจะเข้าเครื่องได้ และให้รู้ตัวเร็วเมื่อมีสิ่งผิดปกติ
- ตรวจ Microsoft Security Update Guide ทุกวันทำการ และเตรียมรอบทดสอบแพตช์เมื่อมี CVE
- ลดสิทธิ์ผู้ใช้ บนเซิร์ฟเวอร์ที่ใช้ร่วมกัน เช่น Remote Desktop Server และเครื่องกลางที่หลายคนล็อกอินได้ ให้เหลือเท่าที่จำเป็น
- ดูสถานะ EDR และแอนตี้มัลแวร์ ให้ส่งเตือนเมื่อบริการหยุดหรือถูกปิดผิดปกติ
- อย่าปรับค่า CLFS เอง เพราะนักวิจัยเตือนว่าการปิดกลไกป้องกันทำให้ช่องโหว่ memory corruption ของ CLFS กลับมา ให้ทำตามคำแนะนำของ Microsoft เมื่อมี
- เก็บบันทึกเหตุการณ์ไว้นานพอ เพื่อย้อนตรวจเมื่อมีประกาศภายหลังว่าช่องโหว่ถูกใช้โจมตี
ประวัติเรื่องช่องโหว่ที่นักวิจัยรายนี้เปิดเผย
หน้า GitHub ของบัญชี MSNightmare ยังมีที่เก็บโค้ดอื่นที่นักวิจัยตั้งคำอธิบายว่าเป็นช่องโหว่ของ Windows Defender, Kaspersky Endpoint, Nvidia และ BitLocker ซึ่งมีการอัปเดตล่าสุดระหว่างเดือนมิถุนายนถึงกันยายน 2026 และ SignDrop เป็นรายการล่าสุดที่ถูกอัปเดตเมื่อ 10 พฤศจิกายน 2026 ข่าวนี้ไม่ได้ตรวจสอบช่องโหว่อื่นในบัญชีดังกล่าว ผู้ดูแลระบบควรถือว่าทั้งหมดเป็นคำกล่าวของนักวิจัยจนกว่าผู้ผลิตจะยืนยัน และติดตามประกาศของ Microsoft เรื่องช่องโหว่ Windows SignDrop ผ่านช่องทางทางการเท่านั้น
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ช่องโหว่ที่ยังไม่มีแพตช์ทำให้องค์กรต้องเฝ้าประกาศ ดูสถานะเครื่องและเซิร์ฟเวอร์ และทดสอบแพตช์ทันทีที่ออก ซึ่งเป็นงานที่ฝ่ายไอทีขนาดเล็กทำต่อเนื่องได้ยาก IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
อ่านข่าวช่องโหว่และภัยคุกคามอื่น ๆ ได้ในหมวด ความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
ช่องโหว่ Windows SignDrop คืออะไร?
ช่องโหว่ Windows SignDrop คือช่องโหว่ยกระดับสิทธิ์ในเครื่องของไดรเวอร์ Common Log File System (clfs.sys) ที่นักวิจัยเผยแพร่บน GitHub เมื่อ 10 พฤศจิกายน 2026 ผู้ใช้ธรรมดาที่เข้าเครื่องได้แล้วอาจได้สิทธิ์ SYSTEM โดยใช้กลไกป้องกันของ CLFS เองเป็นช่องทาง
ช่องโหว่ Windows SignDrop มีแพตช์หรือ CVE แล้วหรือยัง?
ณ 15 พฤศจิกายน 2026 ผู้เขียนข่าวยังไม่พบ CVE แพตช์ หรือรายการ KEV ของ CISA ที่ตรงกับ SignDrop ในแหล่งที่ตรวจได้ README ของนักวิจัยระบุว่ายังไม่มีวิธีแก้นอกจากรอแพตช์ ผู้ดูแลระบบควรตรวจ Microsoft Security Update Guide เป็นระยะ
ช่องโหว่ Windows SignDrop กระทบ Windows รุ่นไหน?
นักวิจัยระบุว่าทดสอบบน Windows 11 26H2, Windows 11 26H2 Experimental และ Windows Server 2025 Experimental และกล่าวว่าเครื่องที่ติดตั้งมานานกว่า 90 วันมีโอกาสได้รับผลกระทบ ส่วนตัวเลข 80% เป็นคำประเมินของนักวิจัยเอง ไม่ใช่ข้อมูลจาก Microsoft
องค์กรควรทำอย่างไรระหว่างรอแพตช์ช่องโหว่ Windows SignDrop?
ช่องโหว่นี้ต้องมีผู้ใช้เข้าเครื่องได้ก่อน จึงควรลดสิทธิ์ผู้ใช้ทั่วไป จำกัดการล็อกอินและการติดตั้งโปรแกรมบนเซิร์ฟเวอร์ เฝ้าดูการสร้างไฟล์ผิดปกติและสถานะ EDR และอย่าเปลี่ยนค่า CLFS เองโดยไม่มีคำแนะนำของ Microsoft
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- GitHub123Microsoft246CISA84Check Point2NVIDIA169
- ผลิตภัณฑ์และเทคโนโลยี
- Windows141Windows 11 26H27Windows Server42BitLocker6
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ