
CVE-2026-58115 ช่องโหว่ Node-RED ใน Siemens IoT2050 ถูกโจมตีจริง VulnCheck พบ 30 ต.ค.
CVE-2026-58115 ช่องโหว่ Node-RED ใน Siemens SIMATIC IoT2050 คะแนน 10.0 ถูกโจมตีจริงเมื่อ 30 ต.ค. 2026 ตาม VulnCheck ผู้โจมตีสั่งโหลด Linux bot ผ่าน POST /flows
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
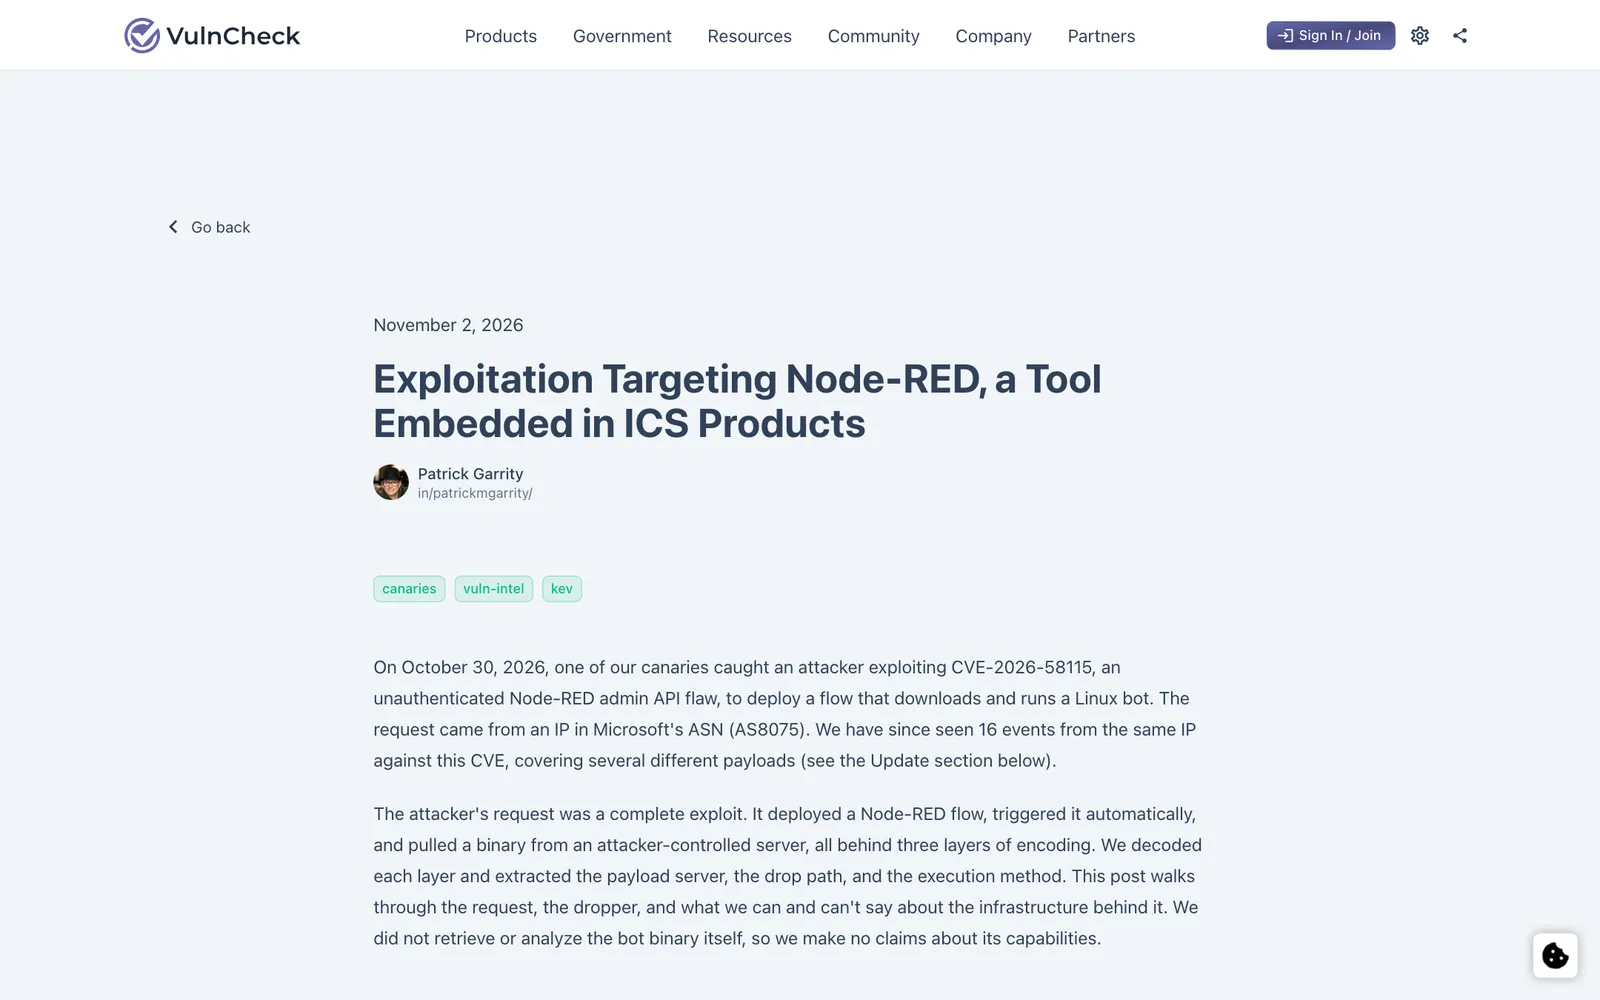
- VulnCheck รายงานเมื่อ 2 พฤศจิกายน 2026 ว่า canary ของบริษัทจับการโจมตี CVE-2026-58115 ได้เมื่อ 30 ตุลาคม 2026 โดยคำขอเดียวสั่งให้ Node-RED ดาวน์โหลดและรัน Linux bot
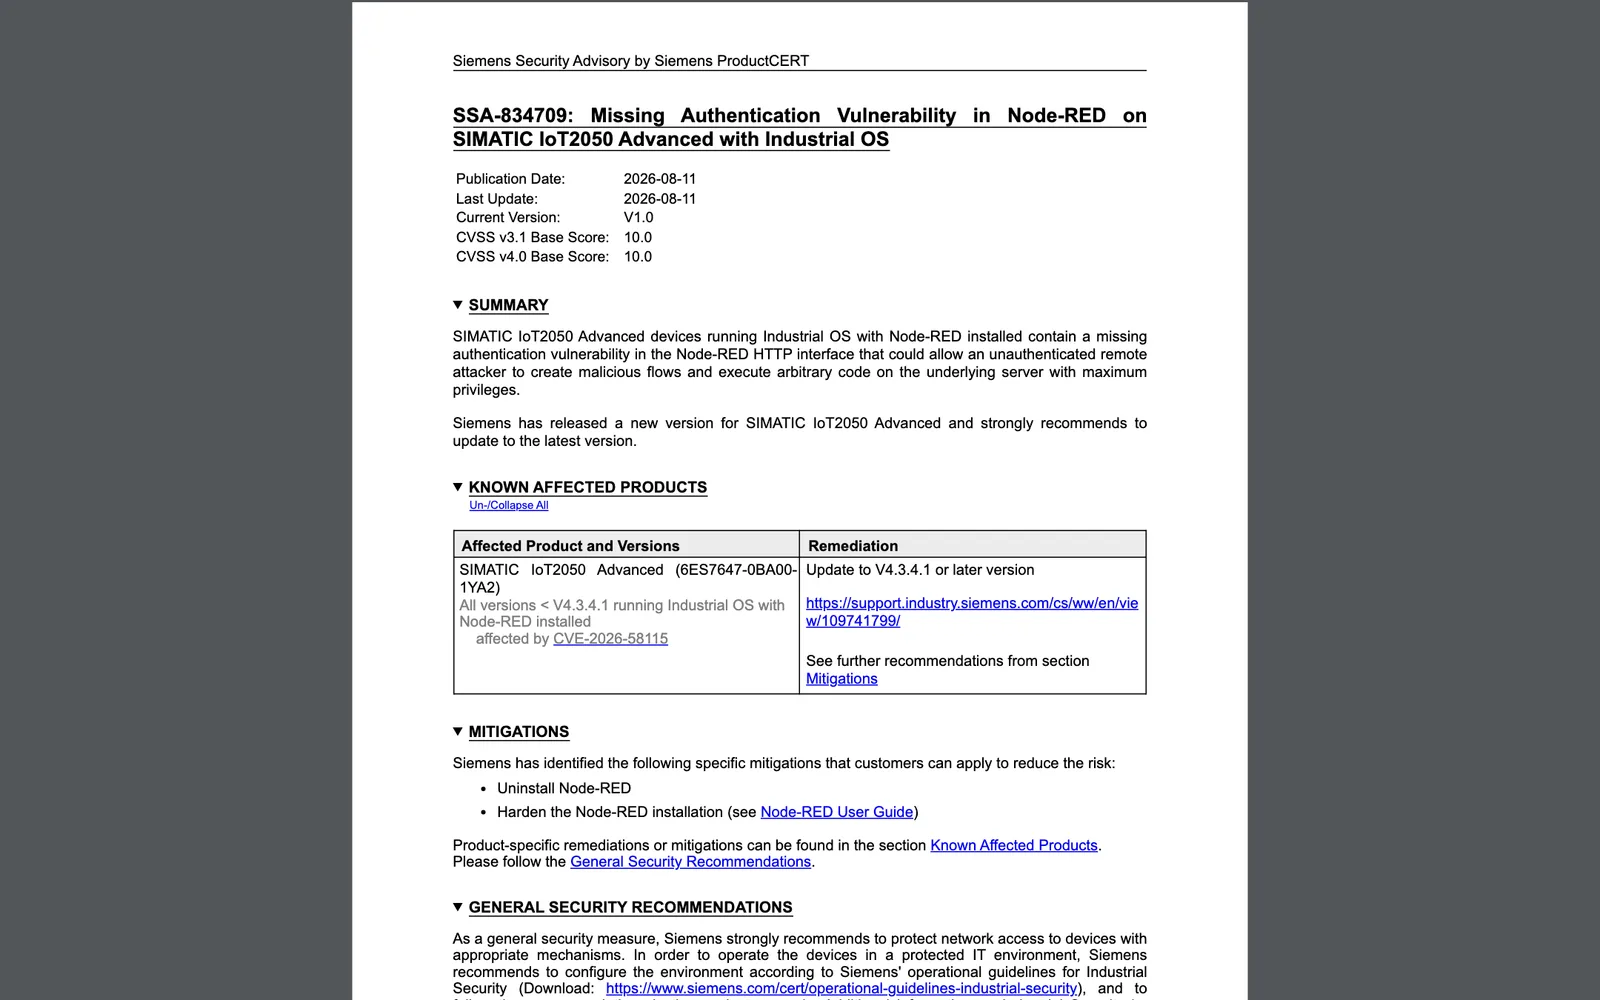
- Siemens ประกาศช่องโหว่เมื่อ 11 สิงหาคม 2026 (SSA-834709) คะแนน CVSS 10.0 กระทบ SIMATIC IoT2050 Advanced ที่ใช้ Industrial OS พร้อม Node-RED ทุกรุ่นก่อน V4.3.4.1
- VulnCheck เห็นที่อยู่ไอพีเดียวกันยิงช่องโหว่นี้ 16 ครั้ง ระหว่าง 30 ต.ค. ถึง 1 พ.ย. และมีสิทธิ์ติดตั้ง webshell ที่อยู่รอดแม้รีบูต ส่วน bot อยู่ในหน่วยความจำและหายเมื่อรีบูต
- VulnCheck ไม่ได้ดึงไฟล์ bot มาวิเคราะห์ จึงยังไม่ทราบว่าเป็นตัวขุดเหรียญ บอตเน็ต หรืออย่างอื่น และระบุว่าเป็นการสแกนหว่านแหจากเครื่องเช่า ไม่ใช่ข้อมูลว่าใครอยู่เบื้องหลัง
- VulnCheck ใส่ช่องโหว่นี้ในแคตตาล็อก KEV ของตัวเองแล้ว แต่ตอนเราตรวจรายการ KEV ของ CISA ยังไม่พบ CVE นี้
ช่องโหว่ CVE-2026-58115 ใน Node-RED บนอุปกรณ์ Siemens SIMATIC IoT2050 Advanced ถูกโจมตีจริงเมื่อ 30 ตุลาคม 2026 ตามรายงานของ VulnCheck ที่เผยแพร่ 2 พฤศจิกายน 2026 ผู้โจมตีส่งคำขอ POST /flows เพียงครั้งเดียวให้ Node-RED สร้าง flow ที่ดาวน์โหลดและรัน Linux bot Siemens ประกาศช่องโหว่นี้ตั้งแต่ 11 สิงหาคม 2026 ให้คะแนน CVSS 10.0 และออกรุ่นแก้ V4.3.4.1
ข้อมูลการโจมตีมาจากกับดัก (canary) ของ VulnCheck เอง ไม่ใช่รายงานจากผู้เสียหาย ส่วนรายละเอียดช่องโหว่และรุ่นที่แก้มาจากประกาศของ Siemens เราไม่ได้ทดสอบซ้ำและไม่ได้เห็นไฟล์ bot
CVE-2026-58115 คืออะไร และกระทบอะไร
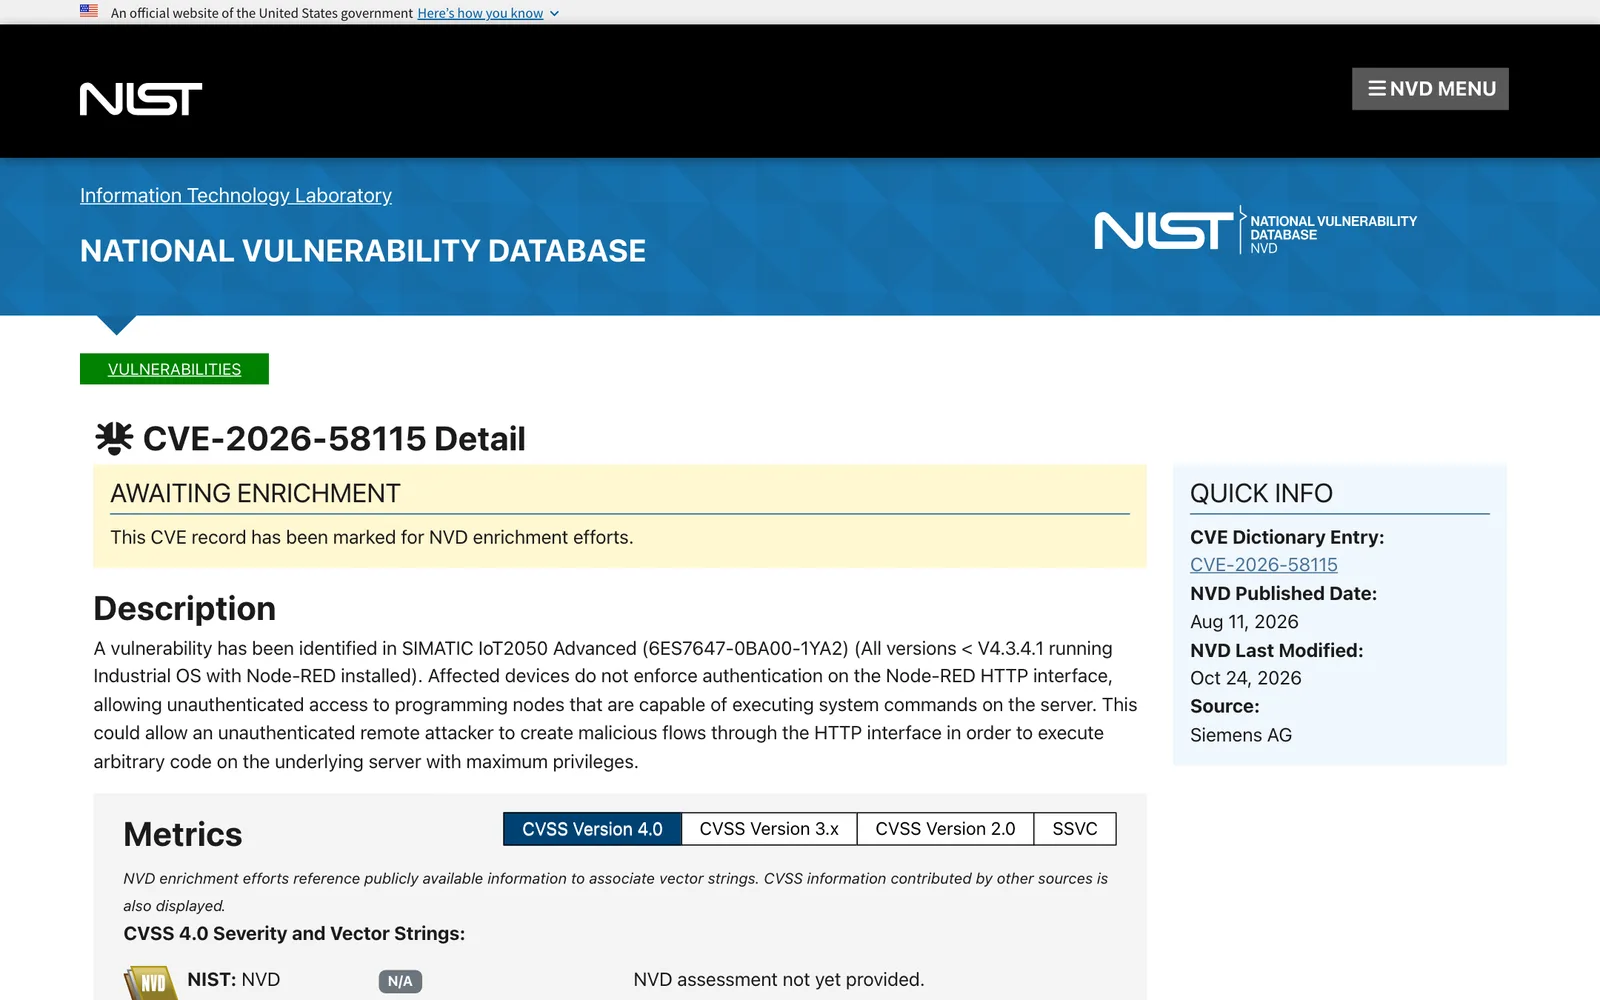
ตามประกาศ SSA-834709 ของ Siemens ProductCERT อุปกรณ์ SIMATIC IoT2050 Advanced (6ES7647-0BA00-1YA2) ที่ใช้ Industrial OS และติดตั้ง Node-RED ทุกรุ่นก่อน V4.3.4.1 ไม่บังคับการยืนยันตัวตนบนอินเทอร์เฟซ HTTP ของ Node-RED ทำให้เข้าถึง node ที่สั่งคำสั่งระบบได้โดยไม่ต้องล็อกอิน ผู้โจมตีระยะไกลสร้าง flow อันตรายและรันโค้ดบนเครื่องด้วยสิทธิ์สูงสุดได้ คะแนน CVSS ทั้งเวอร์ชัน 3.1 และ 4.0 คือ 10.0
| รายการ | รายละเอียดตามประกาศของ Siemens |
|---|---|
| ประกาศ | SSA-834709 เผยแพร่ 11 สิงหาคม 2026 |
| ผลิตภัณฑ์ | SIMATIC IoT2050 Advanced กับ Industrial OS ที่ติดตั้ง Node-RED |
| รุ่นที่กระทบ | ทุกรุ่นก่อน V4.3.4.1 |
| การแก้ | อัปเดตเป็น V4.3.4.1 ขึ้นไป |
| ทางเลี่ยง | ถอน Node-RED หรือตั้งค่าความปลอดภัยตามคู่มือ Node-RED |
NVD ลงรายการ CVE-2026-58115 โดยมี Siemens ProductCERT เป็นผู้ให้เลข และสถานะยัง "Awaiting Analysis" ตอนที่เราตรวจ
VulnCheck พบการโจมตีอย่างไร
VulnCheck ระบุว่า canary ของบริษัทจับคำขอโจมตี CVE-2026-58115 ได้เมื่อ 30 ตุลาคม 2026 คำขอ POST /flows คำขอเดียวมี flow สามส่วน คือแท็บเปล่า inject node ที่ทำงานครั้งเดียวหลังหน่วง 1 วินาที และ exec node ที่รันคำสั่ง ซึ่งซ่อน dropper ไว้หลังการเข้ารหัส base64 สามชั้น dropper ดาวน์โหลดไฟล์ชื่อ bot-linux-amd64 เก็บในพื้นที่หน่วยความจำ /dev/shm ภายใต้ชื่อที่ซ่อน แล้วรันแยกจากโปรเซส Node-RED
- จำนวนครั้ง: ที่อยู่ไอพีเดียวกันยิงช่องโหว่ Node-RED นี้ 16 ครั้งระหว่าง 30 ตุลาคมถึง 1 พฤศจิกายน และใน canary ของ VulnCheck ยังพบการยิงช่องโหว่อีก 8 CVE ในซอฟต์แวร์อย่าง Apache Solr, Camunda, Gitea, MLflow, Traefik และ Joomla รวม 125 ครั้ง
- ต้นทาง: ที่อยู่ไอพีอยู่ในเครือข่ายของ Microsoft (AS8075) และระบุตำแหน่งในบราซิล VulnCheck เตือนว่าที่อยู่ในช่วงของผู้ให้บริการคลาวด์รายใหญ่มักเป็นเครื่องเช่าหรือเครื่องที่ถูกยึด จึงบอกไม่ได้ว่าใครอยู่เบื้องหลัง
- payload รุ่นถัดมา: หลัง 1 พฤศจิกายน ผู้โจมตีส่งสคริปต์ shell อีกตัว ไฟล์ที่ตั้งชื่อให้เหมือนเธรดของเคอร์เนล (.kworker) และ webshell ที่เปิดจุดรับคำสั่งผ่าน HTTP เพื่อกลับมาสั่งงานภายหลัง
- ข้อจำกัด: VulnCheck ไม่ได้ดึงไฟล์ bot สคริปต์ หรือ .kworker มาวิเคราะห์ จึงไม่อ้างว่ามันทำอะไร
ทำไมเรื่องนี้สำคัญ
Node-RED เป็นเครื่องมือเขียนโปรแกรมแบบ flow บน Node.js ที่ใช้ในโรงงาน สาธารณูปโภค สุขภาพ เกษตร และบ้านอัจฉริยะ VulnCheck ระบุว่ายังพบในผลิตภัณฑ์ ICS/OT เชิงพาณิชย์อย่าง SIMATIC IoT2050 ช่องโหว่ที่ประกาศมานานกว่า 2 เดือนแล้วเพิ่งถูกใช้โจมตีสะท้อนว่าอุปกรณ์ OT ที่ไม่ได้อัปเดตและเปิดสู่อินเทอร์เน็ตถูกสแกนหาอย่างอัตโนมัติ VulnCheck สรุปว่าการโจมตีใช้เพียงคำขอ HTTP เดียวและไม่ได้พยายามซ่อนตัวมากนัก ซึ่งแสดงว่าอาศัยปริมาณมากกว่าความแนบเนียน
CISA ยังไม่ได้ลง CVE-2026-58115 ในแคตตาล็อก KEV ตอนที่เราตรวจรายการเมื่อ 4 พฤศจิกายน 2026 VulnCheck ลงใน KEV ของตัวเองแล้ว ซึ่งเป็นรายการคนละชุดกัน
สิ่งที่องค์กรไทยควรทำ
- ค้นหา Node-RED ทุกอินสแตนซ์ ทั้งบนอุปกรณ์ IoT2050 เครื่องเสมือน คอนเทนเนอร์ Raspberry Pi และเซิร์ฟเวอร์ของผู้รับเหมา แล้วตรวจว่าเข้าถึงจากอินเทอร์เน็ตหรือเครือข่ายที่ไม่เชื่อถือได้หรือไม่
- อัปเดต IoT2050 Advanced เป็น V4.3.4.1 ขึ้นไป ตามประกาศ Siemens หรือถอน Node-RED ถ้าไม่ได้ใช้
- ตั้ง adminAuth และจำกัดเครือข่าย ให้อินเทอร์เฟซแก้ไข Node-RED อยู่หลังไฟร์วอลล์หรือ VPN เท่านั้น ตามที่ VulnCheck แนะนำให้ตรวจว่าเข้าจากภายนอกได้หรือไม่
- ตรวจ flow ที่มีอยู่ หา exec node ที่ไม่รู้จักและ HTTP endpoint แปลก ๆ เพราะผู้โจมตีบางรายทิ้ง webshell ไว้ และดูว่ามีไฟล์ซ่อนใน /dev/shm หรือ /tmp
- ใช้ตัวบ่งชี้ของ VulnCheck ซึ่งระบุที่อยู่ไอพีต้นทางและเซิร์ฟเวอร์ปลายทางไว้ในบล็อก เพื่อค้นย้อนหลังในบันทึกไฟร์วอลล์ ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เหตุโจมตี CVE-2026-58115 แสดงว่าระบบที่เปิดอินเทอร์เน็ตโดยไม่มีคนเฝ้าดูจะถูกสแกนเจอและถูกใช้งานได้ภายในไม่กี่วัน องค์กรที่รัน Node-RED หรือแอปอัตโนมัติบนคลาวด์ ใช้ Managed Cloud Services ของ THAI DATA CLOUD ให้ทีมผู้เชี่ยวชาญติดตั้ง บริหาร และ Monitoring ระบบคลาวด์ตลอด 24 ชั่วโมงได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
CVE-2026-58115 คืออะไร?
CVE-2026-58115 คือช่องโหว่ขาดการยืนยันตัวตนใน Node-RED บน SIMATIC IoT2050 Advanced ที่ใช้ Industrial OS ตามประกาศ SSA-834709 ของ Siemens ผู้โจมตีที่ไม่ได้ล็อกอินสร้าง flow อันตรายผ่านอินเทอร์เฟซ HTTP และรันโค้ดด้วยสิทธิ์สูงสุดได้ คะแนน CVSS 10.0 ทั้งเวอร์ชัน 3.1 และ 4.0
CVE-2026-58115 ถูกโจมตีจริงหรือไม่?
ใช่ ตาม VulnCheck canary ของบริษัทจับคำขอโจมตี CVE-2026-58115 ได้เมื่อ 30 ตุลาคม 2026 และเห็นที่อยู่ไอพีเดียวกันยิง 16 ครั้งถึง 1 พฤศจิกายน แต่ข้อมูลมาจากกับดักของ VulnCheck เอง ไม่ใช่รายงานว่ามีโรงงานหรือองค์กรใดถูกเจาะ และยังไม่ทราบว่า bot ที่ถูกโหลดทำอะไร
ต้องแก้ CVE-2026-58115 อย่างไร?
Siemens แนะนำให้อัปเดต SIMATIC IoT2050 Advanced เป็น V4.3.4.1 ขึ้นไป หรือแก้ชั่วคราวด้วยการถอน Node-RED ออกหรือตั้งค่าความปลอดภัยให้ Node-RED ตามคู่มือ VulnCheck แนะนำให้ตรวจว่า Node-RED เข้าถึงจากภายนอกได้หรือไม่ ตั้งค่า adminAuth และตรวจ flow ที่มี exec node หรือ HTTP endpoint แปลกปลอม
Node-RED ที่ไม่ใช่ของ Siemens กระทบด้วยหรือไม่?
ตามที่ VulnCheck เห็น ผู้โจมตีกำลังสแกนหา Node-RED ที่ไม่ได้ตั้ง adminAuth และใช้ได้อัตโนมัติ แม้ CVE-2026-58115 ถูกกำหนดโดย Siemens และระบุเฉพาะ IoT2050 Advanced แต่การเปิด Node-RED ให้เข้าถึงโดยไม่ยืนยันตัวตนอันตรายไม่ว่าอยู่บนอุปกรณ์ใด จึงควรตรวจทุกอินสแตนซ์
แหล่งอ้างอิง
- Exploitation Targeting Node-RED, a Tool Embedded in ICS Products — VulnCheck
- SSA-834709: Missing Authentication Vulnerability in Node-RED on SIMATIC IoT2050 Advanced with Industrial OS — Siemens ProductCERT
- NVD: CVE-2026-58115 — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- บราซิล50
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ