
CISA เพิ่ม CVE-2026-110936 ของ Siemens และ WAF SiteGuard เข้า KEV หลังถูกโจมตีจริง
CVE-2026-110936 ใน Siemens Software Center ถูกใช้ในแคมเปญ ClickFix CISA เพิ่มเข้า KEV 20 ต.ค. 2026 พร้อม SiteGuard CVE-2026-106931 ที่ต้องแก้ภายใน 23 ต.ค.
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่มช่องโหว่ 6 รายการ เข้าแค็ตตาล็อก KEV เมื่อ 20 ตุลาคม 2026 ได้แก่ CVE-2026-110936 ของ Siemens Software Center, CVE-2026-106931 ของ SiteGuard Server Edition และช่องโหว่ Plex Media Server อีก 4 รายการ
- Siemens ยืนยันเมื่อ 19 ตุลาคม ว่า CVE-2026-110936 ถูกใช้จริงในแคมเปญ ClickFix ชื่อ Romulus โดยผู้โจมตีนำโปรแกรม Siemens ของแท้ที่มีลายเซ็นถูกต้องมาวางคู่กับ DLL อันตราย ช่องโหว่ได้ CVSS v4.0 8.4 และแก้แล้วในรุ่น 4.0.9.8
- SiteGuard Server Edition คือ WAF ของ EG Secure Solutions ประเทศญี่ปุ่น ช่องโหว่ CVE-2026-106931 ในฟังก์ชันสถิติเปิดทางรันคำสั่งระดับ root หรือ SYSTEM ได้ CVSS v4.0 8.5 แก้ในรุ่น Ver8.00 Update5 และ Ver7.00 Update6 (FreeBSD)
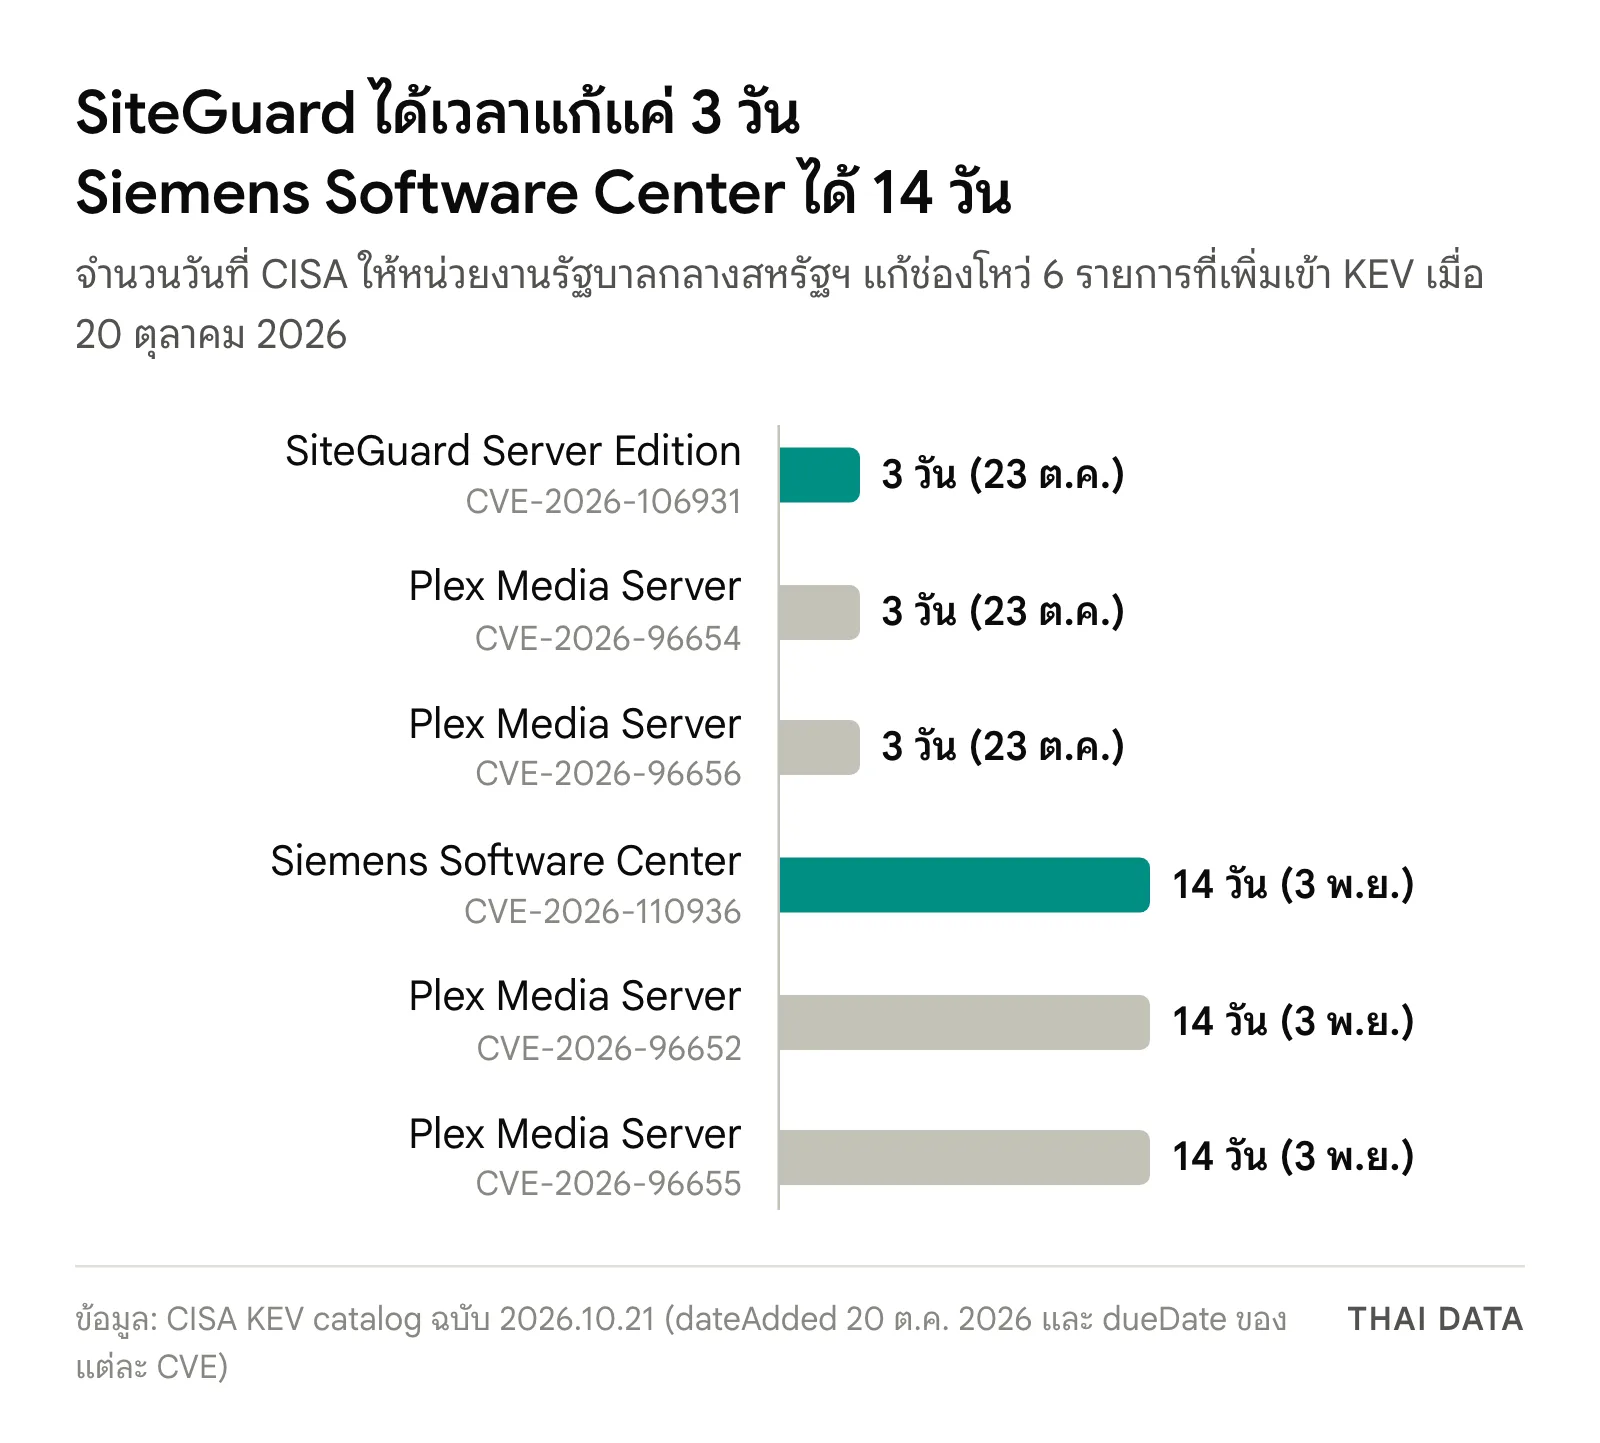
- CISA ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ SiteGuard ภายใน 23 ตุลาคม (3 วัน) พร้อมตรวจหาร่องรอยการถูกเจาะ ส่วน Siemens Software Center ภายใน 3 พฤศจิกายน 2026 (14 วัน)
CISA เพิ่มช่องโหว่ 6 รายการเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 20 ตุลาคม 2026 รายการที่องค์กรทั่วไปควรรู้คือ CVE-2026-110936 ใน Siemens Software Center ซึ่ง Siemens ยืนยันว่าถูกใช้ในแคมเปญมัลแวร์ ClickFix และ CVE-2026-106931 ใน SiteGuard Server Edition ซึ่งเป็น WAF ของญี่ปุ่นที่มีช่องโหว่ให้รันคำสั่งด้วยสิทธิ์ root และถูกใช้โจมตีแล้ว
CISA ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ SiteGuard ภายใน 23 ตุลาคม และแก้ Siemens Software Center ภายใน 3 พฤศจิกายน 2026 อีก 4 รายการในชุดเดียวกันคือช่องโหว่ Plex Media Server ที่เรียกรวมกันว่า Plex2Shell ซึ่ง Plex ยืนยันว่ากำลังถูกโจมตีวงกว้าง และแก้แล้วในรุ่น 1.43.3.10861 รายละเอียดอยู่ในข่าว Plex2Shell ของหมวดเทคโนโลยีสำหรับบ้าน
ช่องโหว่ 6 รายการที่ CISA เพิ่มเข้า KEV วันที่ 20 ตุลาคม 2026
ประกาศของ CISA ระบุว่าเพิ่มทั้ง 6 รายการเพราะมีหลักฐานว่าถูกใช้โจมตีจริง กำหนดเวลาแก้และเงื่อนไขการตรวจร่องรอยด้านล่างมาจากข้อมูลในแค็ตตาล็อก KEV ฉบับ 2026.10.21
| CVE | ผลิตภัณฑ์ | ประเภทช่องโหว่ | กำหนดแก้ของ CISA | เวลาแก้ |
|---|---|---|---|---|
| CVE-2026-106931 | EG Secure Solutions SiteGuard Server Edition | OS command injection | 23 ต.ค. 2026 พร้อมตรวจร่องรอย | 3 วัน |
| CVE-2026-110936 | Siemens Software Center | Uncontrolled search path (DLL side-loading) | 3 พ.ย. 2026 | 14 วัน |
| CVE-2026-96654 | Plex Media Server | Improper neutralization of encoded URI schemes | 23 ต.ค. 2026 | 3 วัน |
| CVE-2026-96656 | Plex Media Server | External control of file name or path | 23 ต.ค. 2026 พร้อมตรวจร่องรอย | 3 วัน |
| CVE-2026-96652 | Plex Media Server | SSRF | 3 พ.ย. 2026 | 14 วัน |
| CVE-2026-96655 | Plex Media Server | SSRF | 3 พ.ย. 2026 | 14 วัน |
กำหนดเวลาที่ต่างกันเป็นผลของ BOD 26-04 คำสั่งของ CISA ที่ออกเมื่อ 10 มิถุนายน 2026 แทน BOD 22-01 เดิม คำสั่งนี้ให้ช่องโหว่ใน KEV บนระบบที่เปิดออกอินเทอร์เน็ตและทำให้ผู้โจมตียึดระบบได้ทั้งหมด ต้องแก้ภายใน 3 วันพร้อมตรวจหลักฐานว่าระบบถูกเจาะไปแล้วหรือยัง (forensic triage) ส่วนกรณีอื่นได้ 3 หรือ 14 วัน ขึ้นกับว่าระบบเปิดออกอินเทอร์เน็ตหรือไม่ ผู้โจมตีทำขั้นตอนทั้งหมดแบบอัตโนมัติได้หรือไม่ และยึดระบบได้ทั้งหมดหรือบางส่วน
CVE-2026-110936: โปรแกรม Siemens ของแท้ถูกใช้เป็นตัวพามัลแวร์
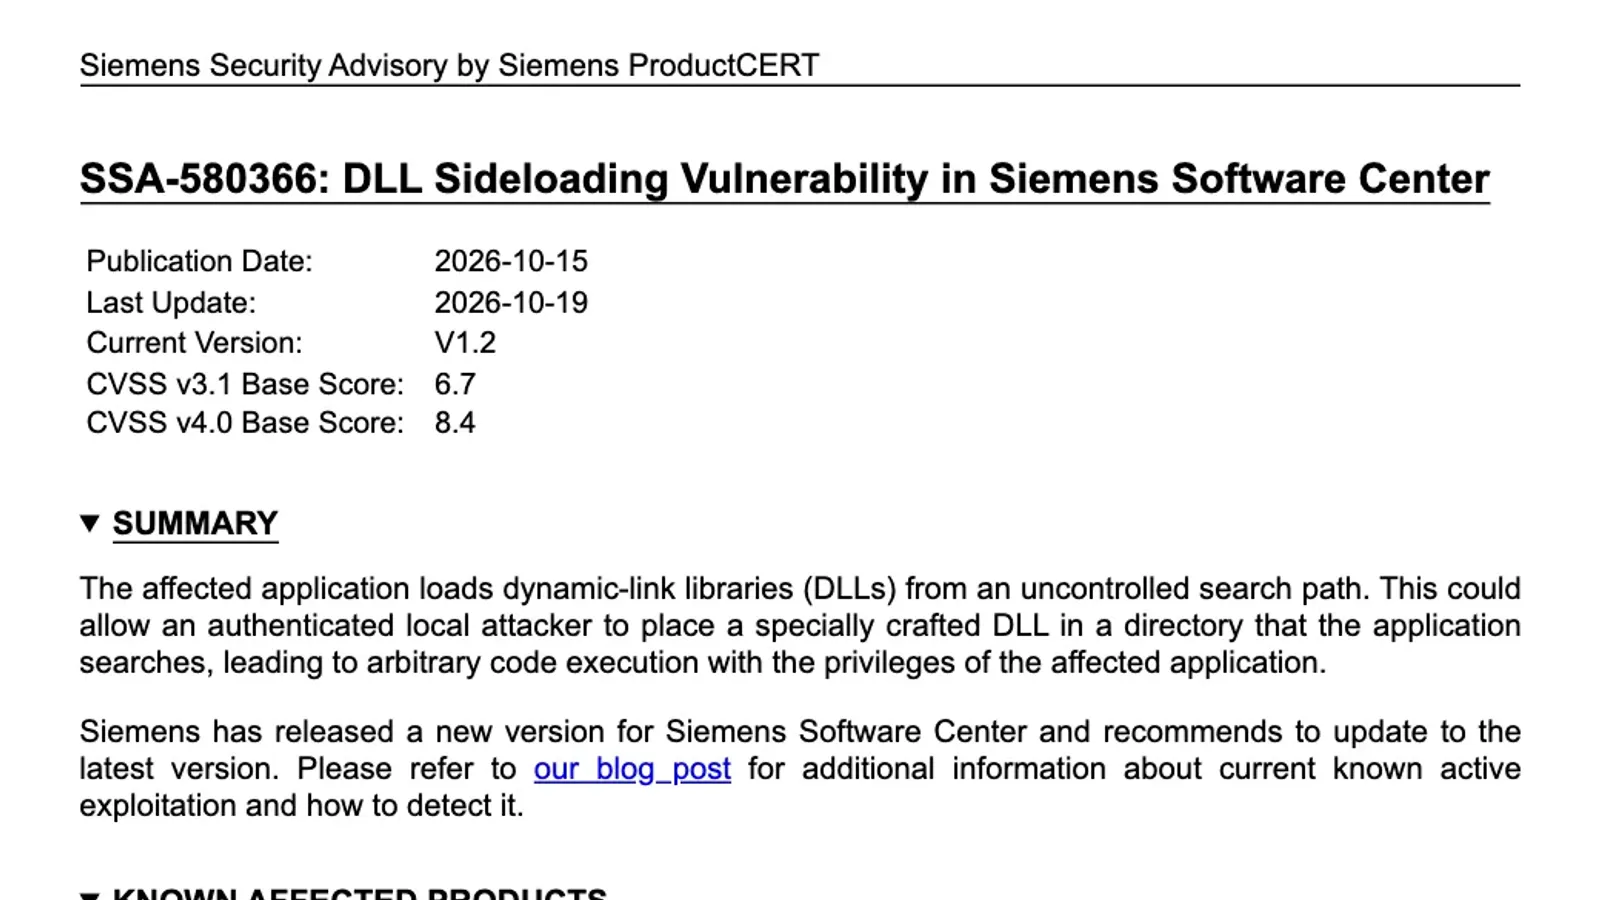
Siemens Software Center เป็นโปรแกรมที่ลูกค้าใช้ดาวน์โหลด ติดตั้ง และเปิดใช้งานซอฟต์แวร์ของ Siemens ที่ซื้อไว้ ประกาศ SSA-580366 ของ Siemens ProductCERT ซึ่งออกเมื่อ 15 ตุลาคม 2026 ระบุว่าโปรแกรมโหลดไฟล์ DLL จากเส้นทางค้นหาที่ไม่ได้ควบคุม ผู้ที่วาง DLL ที่สร้างขึ้นเองไว้ในโฟลเดอร์ที่โปรแกรมค้นหาจึงรันโค้ดด้วยสิทธิ์ของโปรแกรมได้ ผู้รายงานช่องโหว่คือ Jose Oregon จาก Huntress Labs
| ประเด็น | รายละเอียดของ CVE-2026-110936 |
|---|---|
| ประกาศของผู้ผลิต | SSA-580366 ออก 15 ต.ค. 2026 เพิ่มวิธีแก้ 17 ต.ค. และเพิ่มข้อมูลการโจมตีจริง 19 ต.ค. |
| รุ่นที่ได้รับผลกระทบ | Siemens Software Center ทุกรุ่นก่อน V4.0.9.8 |
| คะแนน | CVSS v4.0 8.4 และ CVSS v3.1 6.7 (CWE-427) |
| วิธีแก้ | อัปเดตเป็น V4.0.9.8 ขึ้นไป รุ่นเดิมจะอัปเดตเองเมื่อเปิดโปรแกรมครั้งถัดไป |
| CISA KEV | เพิ่ม 20 ต.ค. 2026 กำหนดแก้ 3 พ.ย. 2026 |
ผู้โจมตีใช้ CVE-2026-110936 ในแคมเปญ ClickFix อย่างไร
บล็อกของ Siemens ProductCERT วันที่ 19 ตุลาคม อธิบายว่าผู้โจมตีนำ Siemens Software Center ของแท้ที่มีลายเซ็นดิจิทัลถูกต้องมาวางคู่กับไฟล์ของตัวเอง โดยเลือกโปรแกรมนี้เพราะเป็นไฟล์ที่ระบบเชื่อถือ และรุ่น 3.5.8.7 ซึ่งเป็นรุ่นล่าสุดในขณะนั้นและยังมีช่องโหว่ CVE-2026-110936 โหลดไฟล์ช่วยงานจากโฟลเดอร์ของตัวเองโดยไม่ตรวจสอบ ตัวโปรแกรม Siemens ไม่ได้ถูกแก้ไข โค้ดอันตรายอยู่ใน DLL ที่ผู้โจมตีใส่มาด้วย Siemens ระบุว่าแคมเปญนี้เป็นของ Romulus ซึ่งเป็นแคมเปญ ClickFix ที่โจมตีหลายแพลตฟอร์ม
ClickFix คือการหลอกให้ผู้ใช้คัดลอกคำสั่งจากหน้าเว็บไปวางรันเอง มักมาในรูปหน้าตรวจสอบปลอมแบบ "ฉันไม่ใช่โปรแกรมอัตโนมัติ" Siemens เตือนว่าการตรวจสอบของจริงไม่เคยขอให้วางคำสั่งลงในช่อง Run หรือ PowerShell และยืนยันว่า "No Siemens system, product or update channel was breached to our knowledge." หรือเท่าที่ทราบไม่มีระบบ ผลิตภัณฑ์ หรือช่องทางอัปเดตใดของ Siemens ถูกเจาะ ผู้โจมตีแจกจ่ายแพ็กเกจนอกช่องทางทางการ ประเด็นที่ทำให้ CVE-2026-110936 กระทบวงกว้างกว่าลูกค้า Siemens คือเครื่องที่ไม่เคยติดตั้งซอฟต์แวร์ของ Siemens เลยก็ติดได้ ถ้าผู้ใช้หลงรันแพ็กเกจของผู้โจมตี
สัญญาณว่าเครื่องติดมัลแวร์จาก CVE-2026-110936 และ IoC ที่ Siemens เผยแพร่
Siemens เผยแพร่ค่าบ่งชี้การถูกโจมตี (IoC) พร้อมสัญญาณที่ผู้ดูแลเครื่องตรวจได้เอง ดังนี้
- มี "Siemens Software Center" อยู่ในรายการโปรแกรมที่เปิดตอนเริ่มเครื่องหรือใน Task Scheduler ของเครื่องที่ไม่เคยติดตั้งโปรแกรมนี้
- มีโฟลเดอร์ SM Software Provisioning Service ใน AppData\Local\Programs ซึ่งมัลแวร์สร้างขึ้น
- มีไฟล์ activate.bak หรือ statinfosta.DB อยู่ข้าง SiemensSoftwareCenter.exe และมีโฟลเดอร์ FTSuite ที่มีไฟล์ ftc.uml ใน AppData\Local
- มีการเชื่อมต่อไปยัง 96.62.218[.]59 หรือโดเมน wizardexpensive[.]com ซึ่ง Siemens ระบุว่ายังใช้งานอยู่ในฐานะที่วางมัลแวร์และเซิร์ฟเวอร์สั่งการ ส่วน 2.27.248[.]127 เคยใช้แจกแพ็กเกจ AllMyBasic.msi และปิดไปแล้ว แต่เครื่องที่ดาวน์โหลดไปก่อนหน้าอาจยังติดอยู่
- ค่า SHA-256 ที่ Siemens เผยแพร่มี 2 ไฟล์ คือ AllMyBasic.msi และ archive.dll

Siemens แนะนำให้ฝ่ายป้องกันหาโปรเซส SiemensSoftwareCenter.exe ที่รันจาก AppData\Local\Programs และถูกเรียกโดย msiexec ถ้าพบให้แยกเครื่องออกจากเครือข่าย หยุดโปรเซสก่อน แล้วจึงลบรายการที่เปิดตอนเริ่มเครื่องกับงานใน Task Scheduler และเปลี่ยนรหัสผ่าน Siemens ย้ำว่าการตรวจจับต้องดูที่โฟลเดอร์และพฤติกรรม ไม่ใช่ค่า hash ของไฟล์ Siemens เพราะตัวไฟล์เป็นของแท้
CVE-2026-106931: ช่องโหว่ในฟังก์ชันสถิติของ SiteGuard Server Edition
SiteGuard Server Edition ของ EG Secure Solutions เป็น WAF แบบติดตั้งบนเครื่อง (host-based) ที่ฝังเข้ากับเว็บเซิร์ฟเวอร์ ประกาศของผู้ผลิตวันที่ 14 ตุลาคม 2026 ระบุว่าฟังก์ชันสถิติมีช่องโหว่ OS command injection (CWE-78) ที่อาจทำให้ผู้โจมตีรันคำสั่งใดก็ได้ด้วยสิทธิ์ root หรือ SYSTEM บนเซิร์ฟเวอร์ และยืนยันว่ามีการใช้โจมตีแล้ว คะแนนคือ CVSS v4.0 8.5 และ CVSS v3.0 7.8 โดยประเมินว่าเป็นการโจมตีแบบ local ที่ใช้สิทธิ์ระดับต่ำ ผู้ผลิตแจ้งลูกค้าที่มีสัญญาซัพพอร์ตไปก่อนแล้วตั้งแต่ 29 กันยายน 2026
| รุ่นของ SiteGuard Server Edition | ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| Apache, Nginx และ IIS | Ver2.20 ขึ้นไป ก่อน Ver8.00 Update5 | Ver8.00 Update5 |
| Apache และ Nginx บน FreeBSD | Ver2.20 ขึ้นไป ก่อน Ver7.00 Update6 | Ver7.00 Update6 |
| IIS Ver3.10 ถึง Ver4.00 Update4 | ไม่ได้รับผลกระทบ | — |
ช่องโหว่มีผลเฉพาะเมื่อเปิดฟังก์ชันสถิติ ซึ่งเปิดไว้เป็นค่าเริ่มต้น ผู้ที่อัปเกรดไม่ได้ใช้แพตช์ที่เปลี่ยนไฟล์ของระบบสถิติแทนได้ แพตช์นี้มีให้แม้แต่รุ่นที่หมดซัพพอร์ตแล้ว ส่วน ประกาศเตือนของ JPCERT/CC ระบุว่าการปิดฟังก์ชันสถิติเป็นวิธีเลี่ยงได้ และ JPCERT/CC ยืนยันว่าผลิตภัณฑ์นี้ใช้กันแพร่หลายในญี่ปุ่น
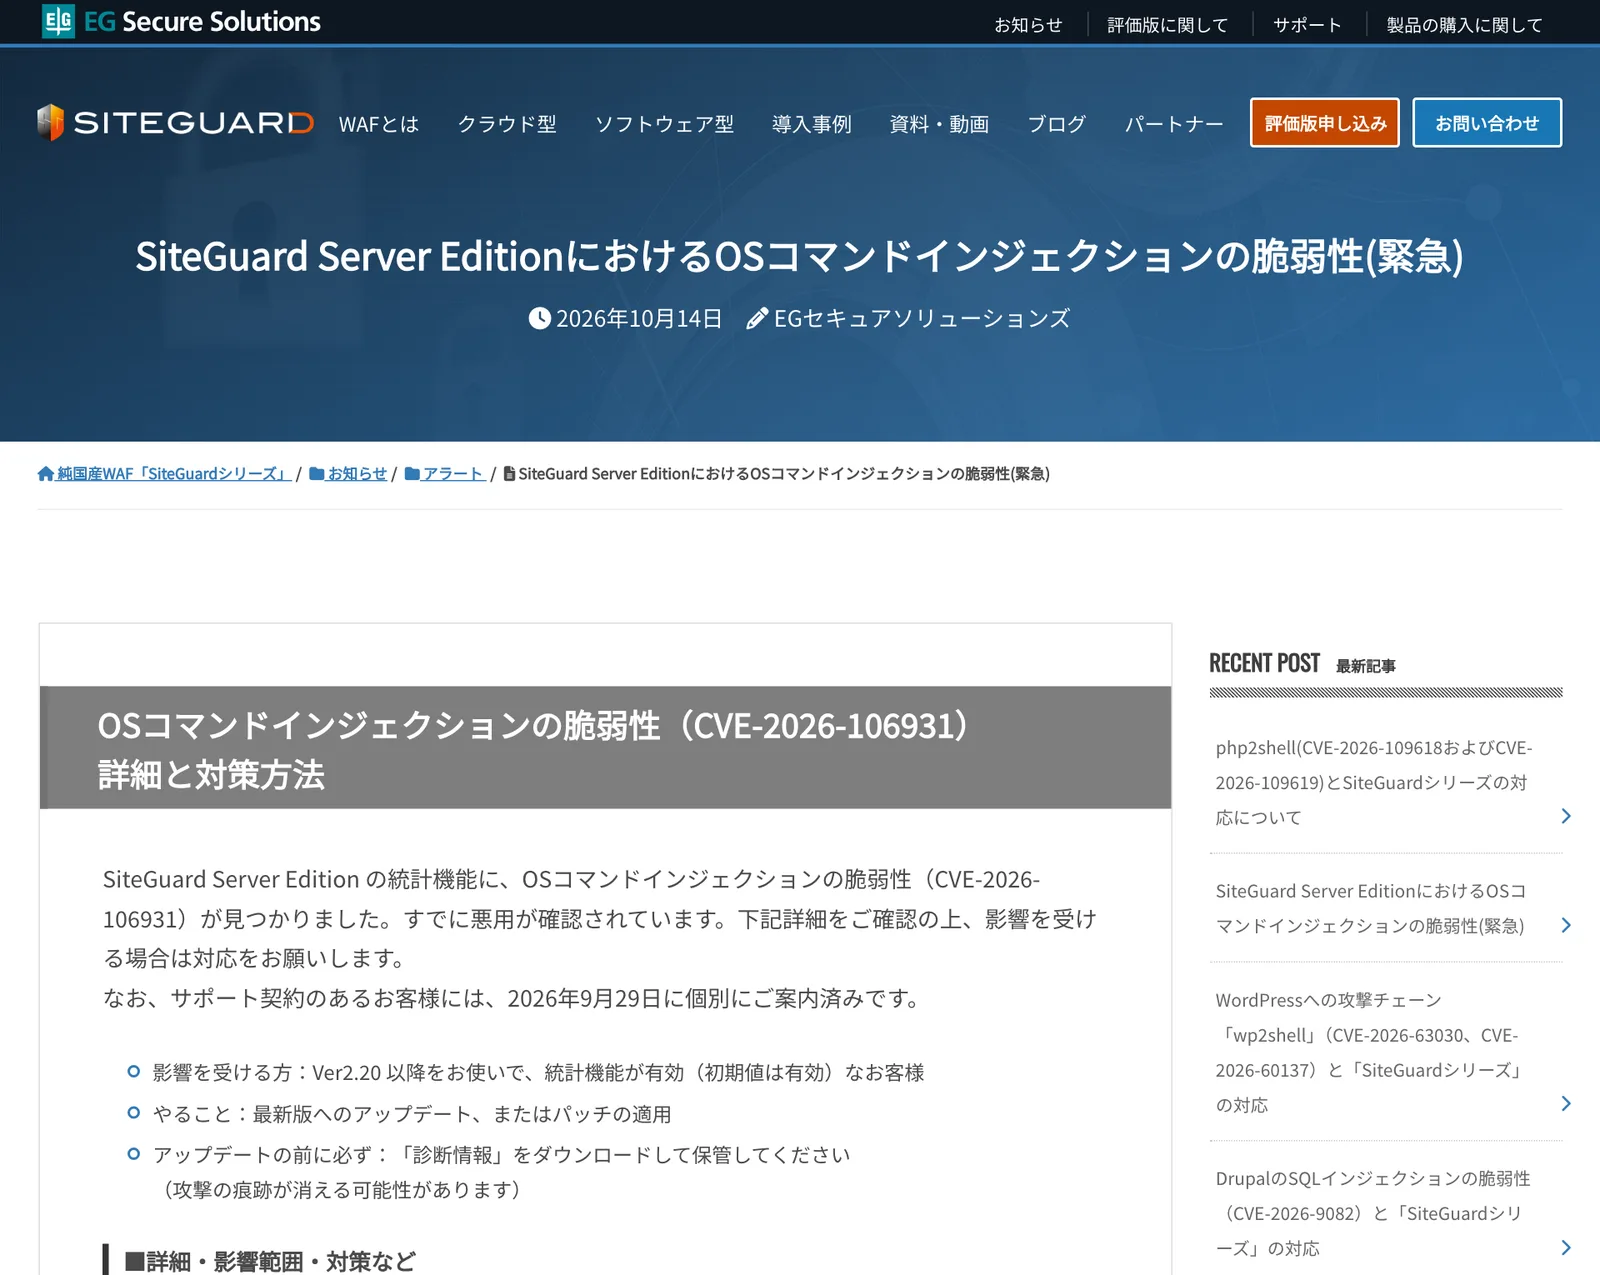
ข้อที่ต่างจากแพตช์ทั่วไปคือ EG Secure Solutions เตือนว่าการอัปเดตหรือลงแพตช์อาจลบร่องรอยการโจมตี ผู้ดูแลจึงต้องเข้าหน้าจัดการผ่านเว็บ เลือก "ข้อมูลวินิจฉัย" (診断情報) แล้วดาวน์โหลดเก็บไว้ก่อนอัปเดตทุกครั้ง
ทำไมเรื่องนี้สำคัญ
ทั้งสองกรณีไม่ใช่ช่องโหว่ระดับ 9.8 ที่ยิงจากอินเทอร์เน็ตได้ทันที คะแนน CVSS ของทั้งคู่ระบุว่าเป็นการโจมตีแบบ local แต่ผู้โจมตีก็ยังหาทางใช้ได้จริง Siemens Software Center ที่มี CVE-2026-110936 ถูกเลือกใช้เพราะเป็นไฟล์ที่มีลายเซ็นถูกต้อง ซึ่งช่วยให้มัลแวร์ดูน่าเชื่อถือในสายตาของระบบป้องกัน ส่วน SiteGuard เป็นซอฟต์แวร์ความปลอดภัยที่รันด้วยสิทธิ์สูงบนเว็บเซิร์ฟเวอร์ ช่องโหว่ในเครื่องมือป้องกันจึงกลายเป็นทางยึดเครื่องที่มันควรปกป้อง
ช่วงเดียวกันนี้ KEV ยังมีช่องโหว่ใหม่ของอุปกรณ์และซอฟต์แวร์องค์กรเพิ่มต่อเนื่อง เช่น BeyondTrust Remote Support CVE-2026-102764 และช่องโหว่ Fortinet ที่เพิ่มเข้า KEV กลางเดือนตุลาคม การไล่ตาม KEV ทุกวันจึงเป็นงานประจำของทีมไอที ไม่ใช่งานเฉพาะหน่วยงานรัฐสหรัฐฯ
สิ่งที่องค์กรไทยควรทำ
- ตรวจ CVE-2026-110936 ทั้งเครื่องที่ใช้และไม่ได้ใช้ Siemens ฝ่ายวิศวกรรมหรือโรงงานที่ใช้ซอฟต์แวร์ Siemens ให้เปิด Siemens Software Center เพื่อให้อัปเดตเป็น 4.0.9.8 ขึ้นไป ส่วนเครื่องทั่วไปให้ค้นหา SiemensSoftwareCenter.exe ที่รันจาก AppData\Local\Programs และโฟลเดอร์ที่ Siemens ระบุ
- บล็อก IoC ที่ Siemens เผยแพร่ ที่ไฟร์วอลล์ พร็อกซี และ DNS แล้วย้อนค้นใน log ว่าเคยมีเครื่องใดติดต่อ 96.62.218[.]59, wizardexpensive[.]com หรือ 2.27.248[.]127
- สอนผู้ใช้เรื่อง ClickFix ว่าหน้าเว็บที่ให้กด Win+R หรือวางคำสั่งลง PowerShell เพื่อ "ยืนยันตัวตน" เป็นการหลอกเสมอ และพิจารณาจำกัดการใช้ PowerShell กับ msiexec ของผู้ใช้ทั่วไป
- ถ้ามี SiteGuard Server Edition เช่น ระบบที่บริษัทแม่หรือผู้รับเหมาจากญี่ปุ่นวางไว้ ให้ดาวน์โหลดข้อมูลวินิจฉัยเก็บก่อน แล้วอัปเดตเป็น Ver8.00 Update5 หรือ Ver7.00 Update6 หรือลงแพตช์ ถ้าทำทันทีไม่ได้ให้ปิดฟังก์ชันสถิติตามที่ JPCERT/CC แนะนำ
- ใช้กำหนดเวลาของ CISA เป็นเพดาน ช่องโหว่ที่ CISA ให้ 3 วันควรเข้ารอบแพตช์ฉุกเฉินขององค์กรทันที ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-110936 คืออะไร?
CVE-2026-110936 คือช่องโหว่ DLL side-loading ใน Siemens Software Center โปรแกรมของ Siemens สำหรับดาวน์โหลด ติดตั้ง และเปิดใช้งานซอฟต์แวร์ที่ซื้อไว้ โปรแกรมรุ่นก่อน 4.0.9.8 โหลดไฟล์ DLL จากโฟลเดอร์ที่ไม่ได้ควบคุม ผู้ที่วางไฟล์ไว้ได้จึงรันโค้ดด้วยสิทธิ์ของโปรแกรม Siemens ให้คะแนน CVSS v4.0 8.4 และ CVSS v3.1 6.7
CVE-2026-110936 ถูกโจมตีจริงอย่างไร?
Siemens ระบุเมื่อ 19 ตุลาคม 2026 ว่า CVE-2026-110936 ถูกใช้โดยผู้โจมตีในแคมเปญ ClickFix ชื่อ Romulus นำ Siemens Software Center รุ่น 3.5.8.7 ของแท้ที่มีลายเซ็นถูกต้องมาวางคู่กับ DLL ของตัวเองในแพ็กเกจ AllMyBasic.msi เมื่อโปรแกรมเปิดขึ้น DLL อันตรายจะถูกโหลดตามไปด้วย เครื่องที่ไม่เคยติดตั้งซอฟต์แวร์ Siemens เลยจึงติดได้เช่นกัน
ต้องแก้ CVE-2026-110936 อย่างไร?
CVE-2026-110936 แก้ได้ด้วยการอัปเดต Siemens Software Center เป็นรุ่น 4.0.9.8 ขึ้นไป Siemens ระบุว่าทุกรุ่นที่ติดตั้งไว้จะอัปเดตเองเมื่อเปิดโปรแกรมครั้งถัดไป และควรดาวน์โหลดซอฟต์แวร์ Siemens จากช่องทางทางการเท่านั้น CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 3 พฤศจิกายน 2026
SiteGuard Server Edition รุ่นใดได้รับผลกระทบจาก CVE-2026-106931?
CVE-2026-106931 กระทบ SiteGuard Server Edition ตั้งแต่ Ver2.20 ที่เปิดฟังก์ชันสถิติไว้ (ค่าเริ่มต้นเปิด) รุ่น Apache, Nginx และ IIS ก่อน Ver8.00 Update5 และรุ่น FreeBSD ก่อน Ver7.00 Update6 ยกเว้นรุ่น IIS Ver3.10 ถึง Ver4.00 Update4 ที่ไม่ได้รับผลกระทบ
แหล่งอ้างอิง
- SSA-580366: DLL Sideloading Vulnerability in Siemens Software Center — Siemens ProductCERT
- Active Exploitation of CVE-2026-110936 in Siemens Software Center — Siemens ProductCERT
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急) — EG Secure Solutions
- JVN#88474777: SiteGuard Server Edition vulnerable to OS command injection — JPCERT/CC และ IPA
- CISA Adds Six Known Exploited Vulnerabilities to Catalog — CISA
- Known Exploited Vulnerabilities Catalog (JSON feed) — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA29Siemens5Plex3Huntress2JPCERT/CC2
- ประเทศและสถานที่
- ญี่ปุ่น163สหรัฐอเมริกา404
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV14
- กฎหมายและมาตรฐาน
- BOD 26-048
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ