
Tailworm Tailscale SSH: เปิดเผยก่อนมีแพตช์ เครื่องเดียวถูกเจาะอาจลามถึง root แก้ใน 1.104.4
Tailworm Tailscale SSH คือรายงานช่องโหว่ 11 รายการที่เปิดเผย 24 ต.ค. 2026 ก่อนมีแพตช์ เครื่องที่ถูกเจาะอาจได้ root บนเซิร์ฟเวอร์ที่นโยบายอนุญาต แก้ใน 1.104.4
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Cyberdione Labs เผยแพร่รายงาน Tailworm Tailscale SSH เมื่อ 24 ตุลาคม 2026 มี 11 รายการ ใน Tailscale 1.104.2 และ headscale 0.29.5 Tailscale บอกว่าได้รับรายงานเพียง 2 ชั่วโมงก่อนเผยแพร่
- ผลการทดสอบในรายงานคือ การโจมตีอัตโนมัติไล่จากเครื่องหนึ่งไปอีกเครื่องได้ในเวลาไม่ถึง 1 วินาทีต่อจุด และได้ root บนเซิร์ฟเวอร์ปลายทาง ถ้านโยบายอนุญาต SSH และ forwarding
- Tailscale ออกแก้ใน 1.104.4 พร้อมประกาศ 4 ฉบับ TS-2026-014 ถึง TS-2026-017 และแย้งว่าไม่ใช่เวิร์ม เพราะต้องมีเครื่องที่ได้รับอนุญาตอยู่ก่อนและไปได้แค่เครื่องที่นโยบายอนุญาต
- ทางแก้ชั่วคราวคือตั้ง TS_SSH_DISABLE_FORWARDING=1 ส่วนทั้ง Tailscale และรายงานไม่ได้ระบุว่ามีการโจมตีจริง
รายงาน Tailworm Tailscale SSH ของ Cyberdione Labs เผยแพร่เมื่อวันที่ 24 ตุลาคม 2026 ระบุข้อบกพร่อง 11 รายการ ก่อนที่จะมีแพตช์ เครื่องที่ถูกเจาะอยู่แล้วอาจใช้ Tailscale SSH ไต่ไปถึงสิทธิ์ root บนเซิร์ฟเวอร์ที่นโยบายอนุญาต Tailscale ออกรุ่น 1.104.4 แก้แล้ว องค์กรที่ใช้เครื่องมือนี้เข้าเซิร์ฟเวอร์ควรอัปเดตและทบทวนนโยบาย SSH
ข่าว Tailworm Tailscale SSH มีสองมุมที่ต้องอ่านคู่กัน ผู้วิจัยเรียกว่าเวิร์มได้เพราะการทดสอบไล่จากเครื่องหนึ่งไปอีกเครื่องโดยอัตโนมัติ ส่วน Tailscale บอกว่าคำนี้เกินจริง เพราะทุกอย่างเริ่มได้หลังผู้โจมตีมีเครื่องที่ได้รับอนุญาตอยู่แล้ว ทั้งสองฝ่ายไม่ได้ระบุว่ามีการโจมตีจริง
Tailworm Tailscale SSH ทำอะไรได้บ้าง
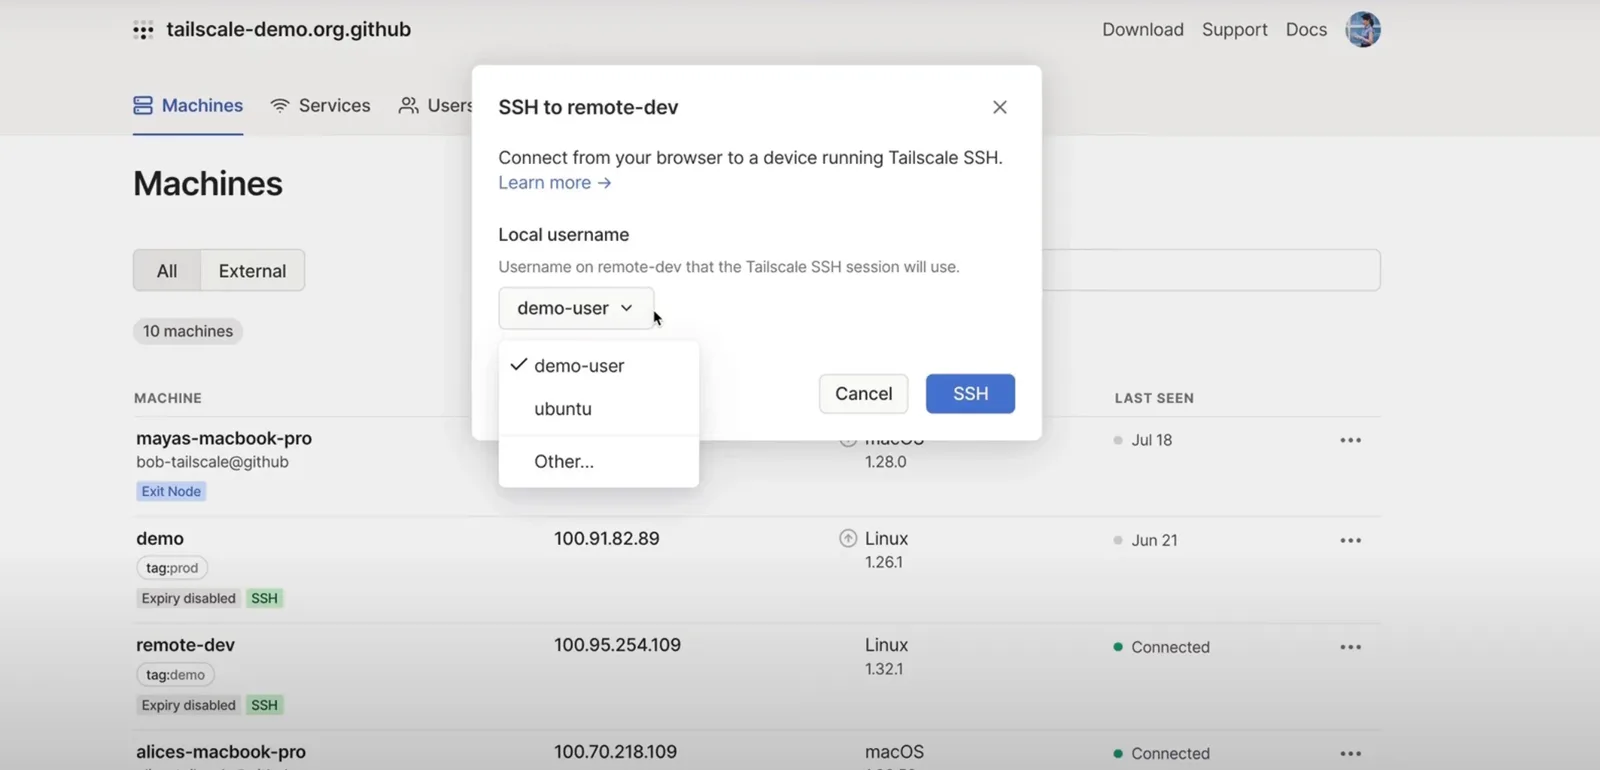
Tailscale SSH เป็นเซิร์ฟเวอร์ SSH ในตัวที่ใช้ตัวตนของ Tailscale และนโยบายของเครือข่ายแทนรหัสผ่านหรือกุญแจ ปัญหาหลักของ Tailworm Tailscale SSH คือบางงาน forwarding ถูกทำด้วยสิทธิ์ root และข้อจำกัดที่วางไว้ถูกเลี่ยงได้
SecurityWeek สรุปว่า 6 รายการในรายงานอยู่ระดับ High และ 4 รายการเกี่ยวกับ Tailscale SSH ในการทดสอบ ผู้วิจัยได้ root บนเซิร์ฟเวอร์ปลายทาง ขโมยกุญแจที่ใช้เพิ่มอุปกรณ์เข้าเครือข่าย และไล่ต่อไปยังเครื่องถัดไปในเวลาไม่ถึง 1 วินาทีต่อจุด ทั้งหมดเกิดกับเครื่องที่นโยบายอนุญาตให้ SSH และ forwarding เท่านั้น
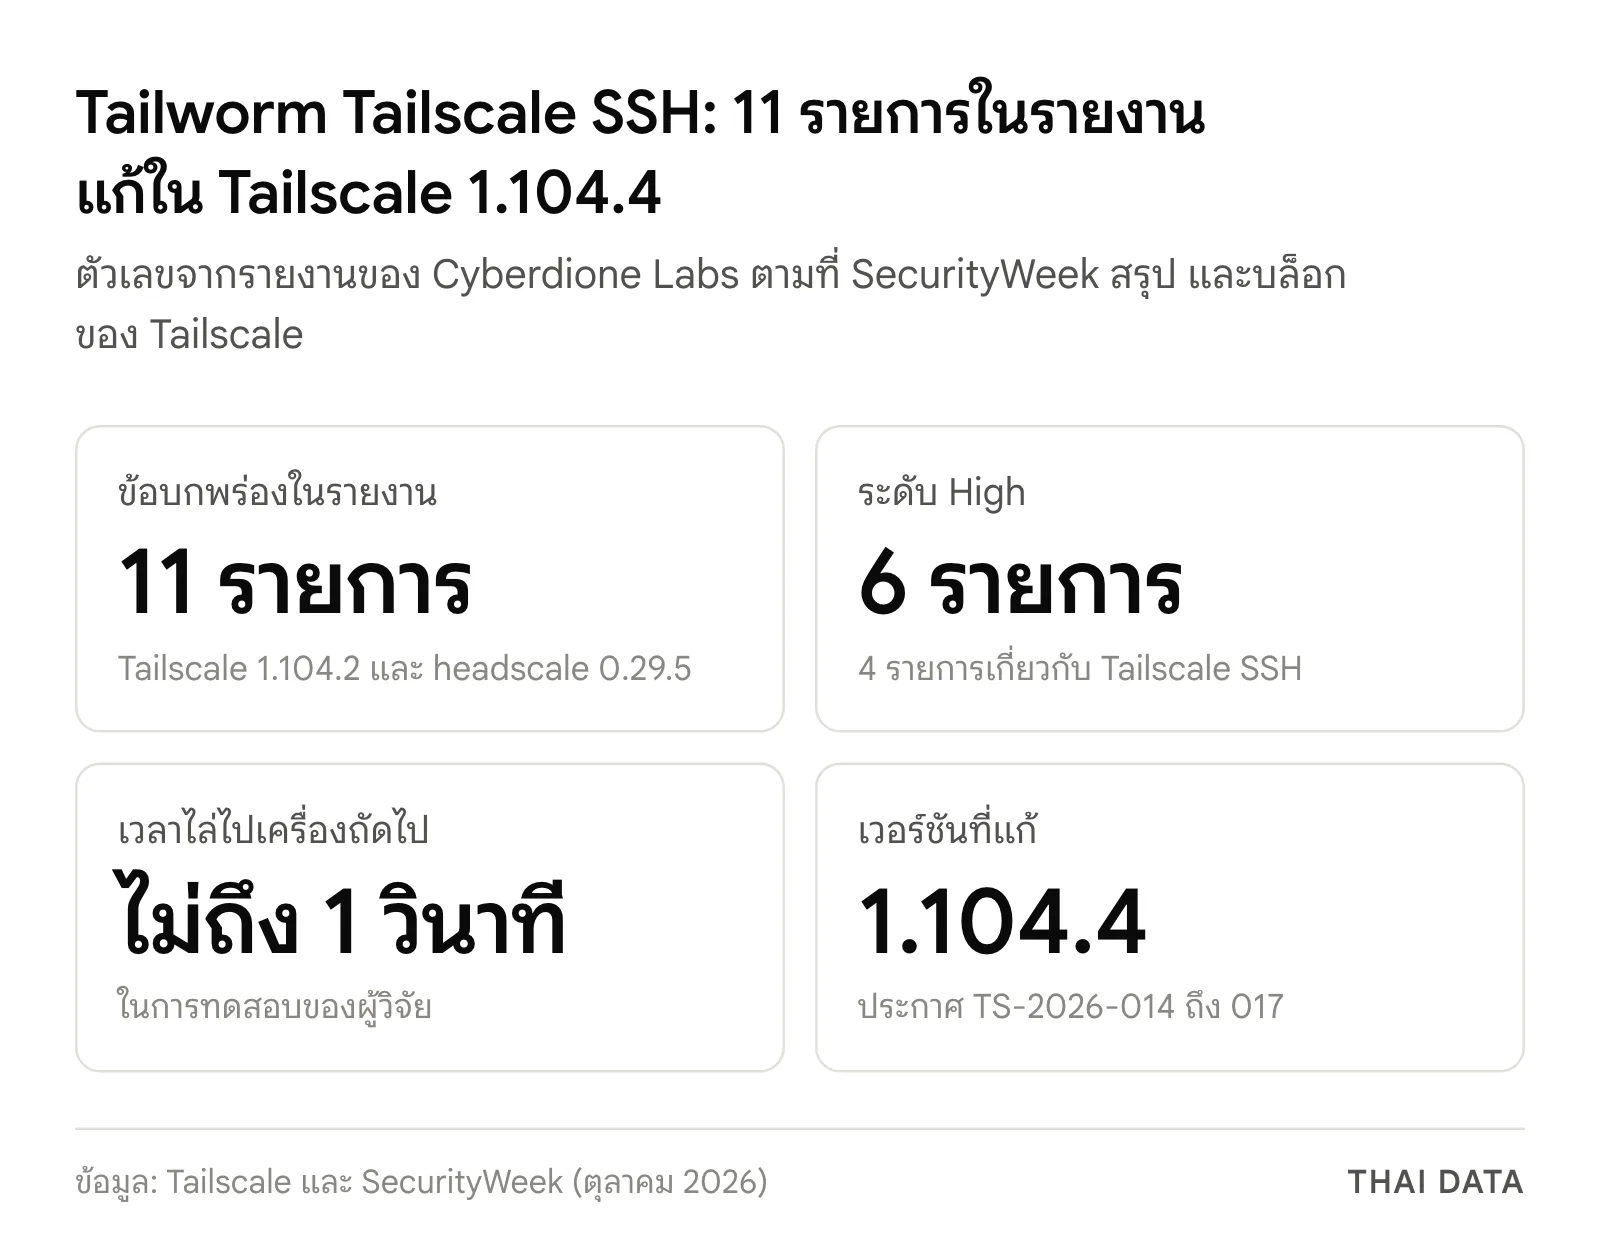
Tailscale ยืนยันประกาศ 4 ฉบับ ดังนี้
| ประกาศ | ปัญหา | ใครกระทบ |
|---|---|---|
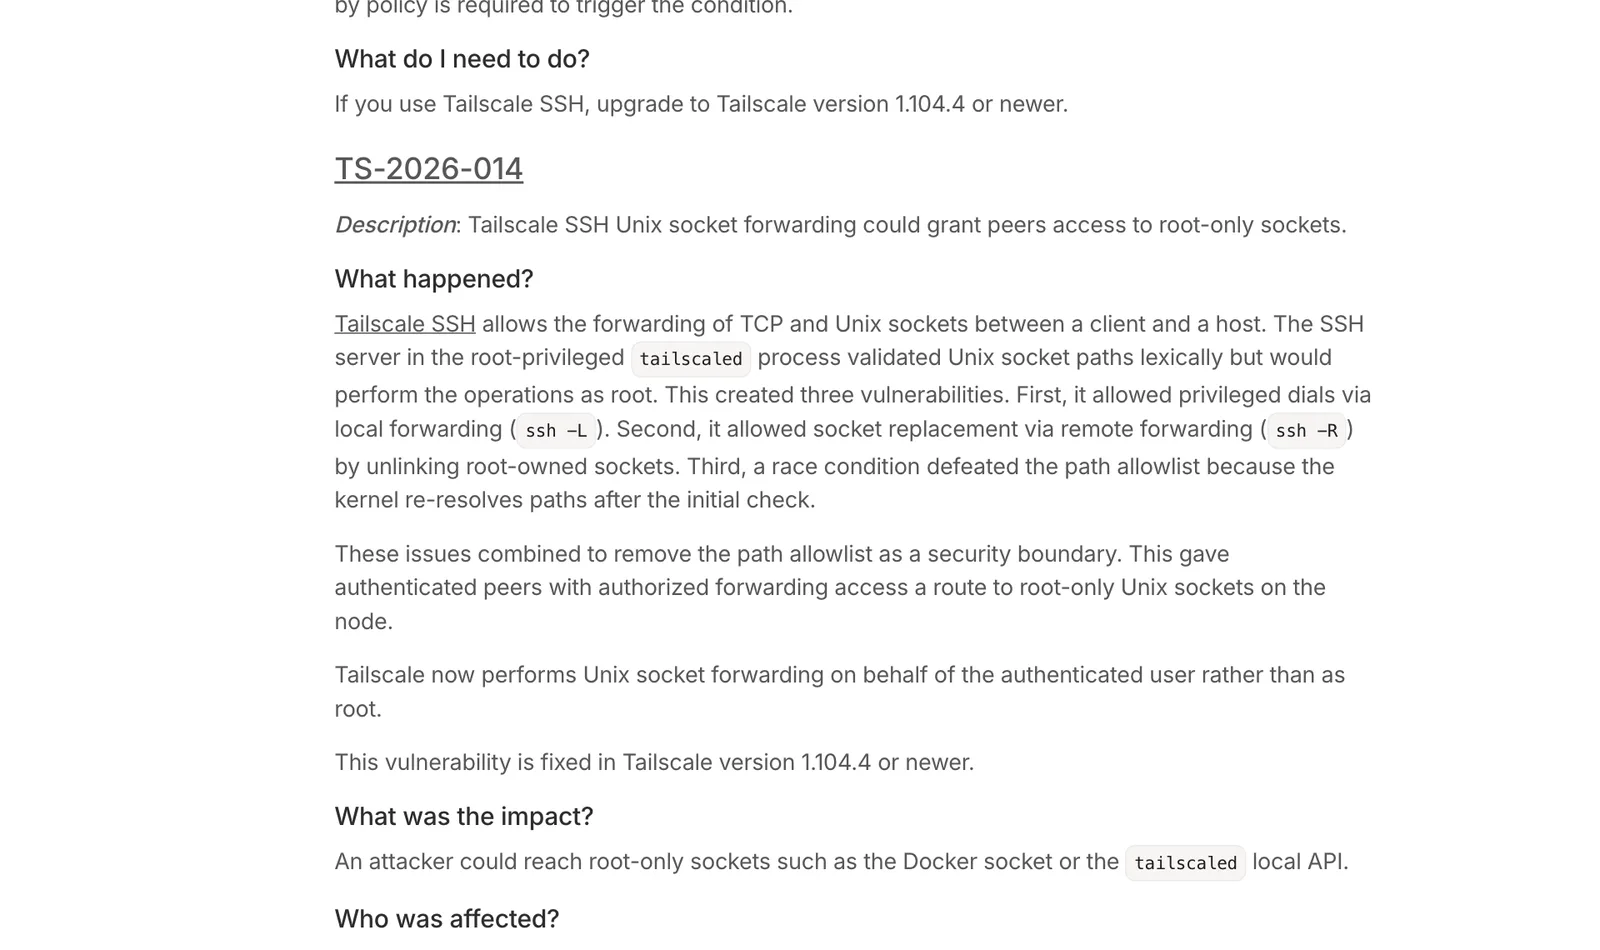
| TS-2026-014 | Unix socket forwarding ของ Tailscale SSH เข้าถึง socket ที่เป็นของ root เช่น Docker socket | เปิด Tailscale SSH และอนุญาต forwarding |
| TS-2026-015 | หน่วยความจำของ tailscaled หมดจากเซสชัน SSH | เครื่องที่เป็นเซิร์ฟเวอร์ Tailscale SSH |
| TS-2026-016 | tailscale serve ที่ชี้ Unix socket เข้าถึง socket สิทธิ์สูงได้ | ผู้ใช้ภายในที่แก้คอนฟิก serve ได้ |
| TS-2026-017 | ค่า Tailscale-App-Capabilities สับสนข้าม mount บน HTTP/2 | ใช้ serve แบบ TLS และหลาย mount |
ทั้งหมดแก้ใน Tailscale 1.104.4 ส่วนข้อบกพร่องใน Conn25 Tailscale ระบุว่าเป็นฟีเจอร์ก่อนเปิดใช้จริง และ app connector รุ่นเสถียรไม่กระทบ อีก 2 รายการใน Serve และ Funnel บริษัทมองว่าเป็นพฤติกรรมตามที่ออกแบบ
เส้นเวลาการเปิดเผย Tailworm Tailscale SSH ที่ถูกวิจารณ์
การเปิดเผยครั้งนี้ไม่ได้ผ่านการประสานงานตามปกติ เหตุการณ์เรียงตามบล็อกของ Tailscale และ SecurityWeek ดังนี้
| วันที่ (ตุลาคม 2026) | เหตุการณ์ |
|---|---|
| 23 ต.ค. | ความกังวลเรื่อง Tailscale SSH เริ่มกระจายบนโซเชียลมีเดีย Tailscale เริ่มตรวจสอบ |
| 24 ต.ค. | Tailscale ได้รับรายงานช่วงเช้า และผู้วิจัยเผยแพร่ 2 ชั่วโมงให้หลัง |
| 26 ต.ค. | Tailscale ประกาศผลเบื้องต้นและวิธีป้องกันชั่วคราว |
| 28 ต.ค. | Tailscale เผยแพร่บล็อกสรุปผล พร้อมประกาศ 4 ฉบับ และชี้ไปที่รุ่น 1.104.4 |
SecurityWeek รายงานว่าผู้วิจัยถูกวิจารณ์เรื่องเผยแพร่ก่อนมีแพตช์ แต่ผู้วิจัยโต้ว่าการรับรู้เร็วจะเร่งการแก้ไข
ทำไมเรื่องนี้สำคัญ
Tailscale SSH ออกแบบมาให้เข้าเซิร์ฟเวอร์ได้โดยไม่ต้องจัดการกุญแจ SSH เอง กรณี Tailworm Tailscale SSH จึงเตือนว่าความสะดวกแบบนี้รวมศูนย์ความเสี่ยงไว้ที่นโยบายเครือข่าย ถ้านโยบายเปิดกว้าง เครื่องของนักพัฒนาหนึ่งเครื่องที่ติดมัลแวร์ก็มีเส้นทางไปหลายเซิร์ฟเวอร์
ในกรณี Tailworm Tailscale SSH ประเด็นที่สำคัญกว่าคำว่าเวิร์มคือหลักสิทธิ์น้อยที่สุด Tailscale เองบอกว่าผู้โจมตีไปได้แค่เครื่องที่นโยบายอนุญาต คำถามสำหรับองค์กรจึงคือนโยบายของตนอนุญาตกว้างแค่ไหน และรายงาน Tailworm Tailscale SSH แสดงให้เห็นว่าสิทธิ์ที่เขียนไว้กว้างเกินจำเป็นมีราคาเท่าใด
สิ่งที่องค์กรควรทำเรื่อง Tailworm Tailscale SSH
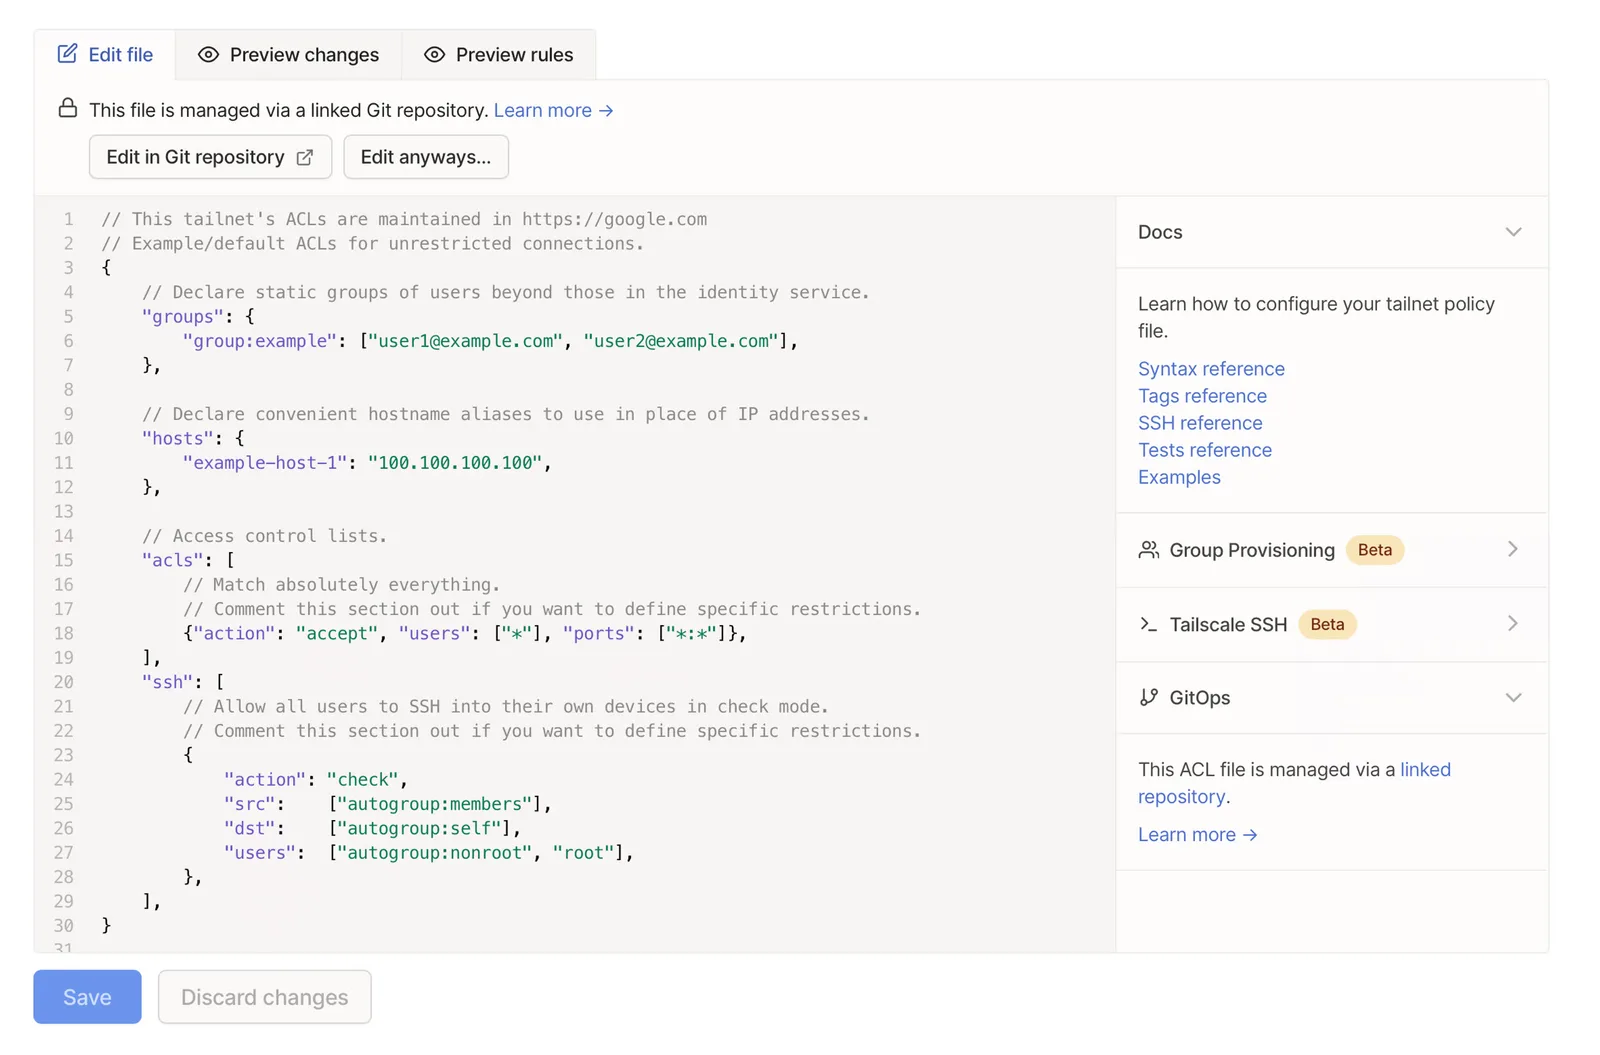
- อัปเดตเป็น Tailscale 1.104.4 ขึ้นไป โดยเฉพาะเครื่องที่เปิด Tailscale SSH และเครื่องที่ใช้ Serve
- ถ้ายังอัปเดตไม่ได้ ตั้ง
TS_SSH_DISABLE_FORWARDING=1ใน environment ของ tailscaled แล้วรีสตาร์ต ตามคำแนะนำใน TS-2026-014 - ทบทวนนโยบาย SSH ให้เหลือเฉพาะผู้ใช้และเครื่องที่จำเป็น และไม่เปิด forwarding ถ้าไม่ใช้
- พิจารณา SSH check mode กับระบบสำคัญ ซึ่งต้องยืนยันตัวตนเพิ่มก่อนเข้าถึง
- ผู้ใช้ headscale ติดตามโครงการโดยตรง เพราะรายงานครอบคลุม headscale 0.29.5 แต่ประกาศของ Tailscale ไม่ได้ครอบคลุม
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าวนี้ย้ำว่าเซิร์ฟเวอร์ขององค์กรไทยต้องมีคนดูแลทั้งการอัปเดตและสิทธิ์การเข้าถึงอย่างสม่ำเสมอ ไม่ใช่ตั้งครั้งเดียวแล้วปล่อย บริการ Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวช่องโหว่ล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Tailworm Tailscale SSH คืออะไร?
Tailworm Tailscale SSH คือชื่อรายงานของ Cyberdione Labs ที่รวมข้อบกพร่อง 11 รายการใน Tailscale และ headscale จุดหลักคือ Tailscale SSH ทำงาน forwarding บางอย่างด้วยสิทธิ์ root ผู้ที่คุมเครื่องในเครือข่ายอยู่แล้วจึงอาจได้ root บนเซิร์ฟเวอร์ที่นโยบายอนุญาตให้ SSH
ต้องอัปเดต Tailscale เป็นเวอร์ชันใด?
Tailscale แนะนำให้อัปเดตเป็น 1.104.4 หรือใหม่กว่า รุ่นนี้แก้ TS-2026-014 ถึง TS-2026-017 ซึ่งครอบคลุมปัญหาของ Tailscale SSH และ Tailscale Serve ที่ยืนยันแล้ว
Tailworm Tailscale SSH เป็นเวิร์มจริงไหม?
ผู้วิจัยแสดงในห้องทดลองว่าการโจมตีอัตโนมัติไล่ไปตามเครื่องที่นโยบายอนุญาตได้ แต่ Tailscale แย้งว่าไม่ใช่มัลแวร์ที่แพร่เองแบบเวิร์ม เพราะต้องมีเครื่องที่ได้รับอนุญาตในเครือข่ายอยู่ก่อน และไปได้แค่เครื่องที่นโยบายอนุญาตเท่านั้น
ถ้ายังอัปเดตไม่ได้ต้องทำอย่างไร?
Tailscale แนะนำให้ปิด SSH forwarding ด้วยการตั้ง TS_SSH_DISABLE_FORWARDING=1 ใน environment ของบริการ tailscaled แล้วรีสตาร์ต วิธีนี้ปิด forwarding โดยไม่ต้องปิด Tailscale SSH ทั้งหมด และควรทบทวนนโยบาย SSH ให้เหลือเฉพาะผู้ใช้และเครื่องที่จำเป็น
แหล่งอ้างอิง
- Tailscale SSH: Findings and fixes — Tailscale
- Security Bulletins — Tailscale
- Tailworm: Security Assessment Report — Tailscale v1.104.2 and headscale v0.29.5 — Cyberdione Labs
- Tailscale Rushes Patches After Uncoordinated Disclosure of 'Tailworm' Flaws — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ