
SonicWall เตือนช่องโหว่ SMA1000 คะแนน 10.0 ครั้งที่ 3 ในรอบ 3 เดือน ต้องอัปเดตอีกรอบ
SonicWall ประกาศช่องโหว่ SMA1000 4 รายการเมื่อ 6 ต.ค. 2026 ตัวหลักคือ SSRF ที่ไม่ต้องล็อกอินคะแนน 10.0 รุ่นที่เพิ่งอัปเดตเมื่อกันยายนยังได้รับผลกระทบ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
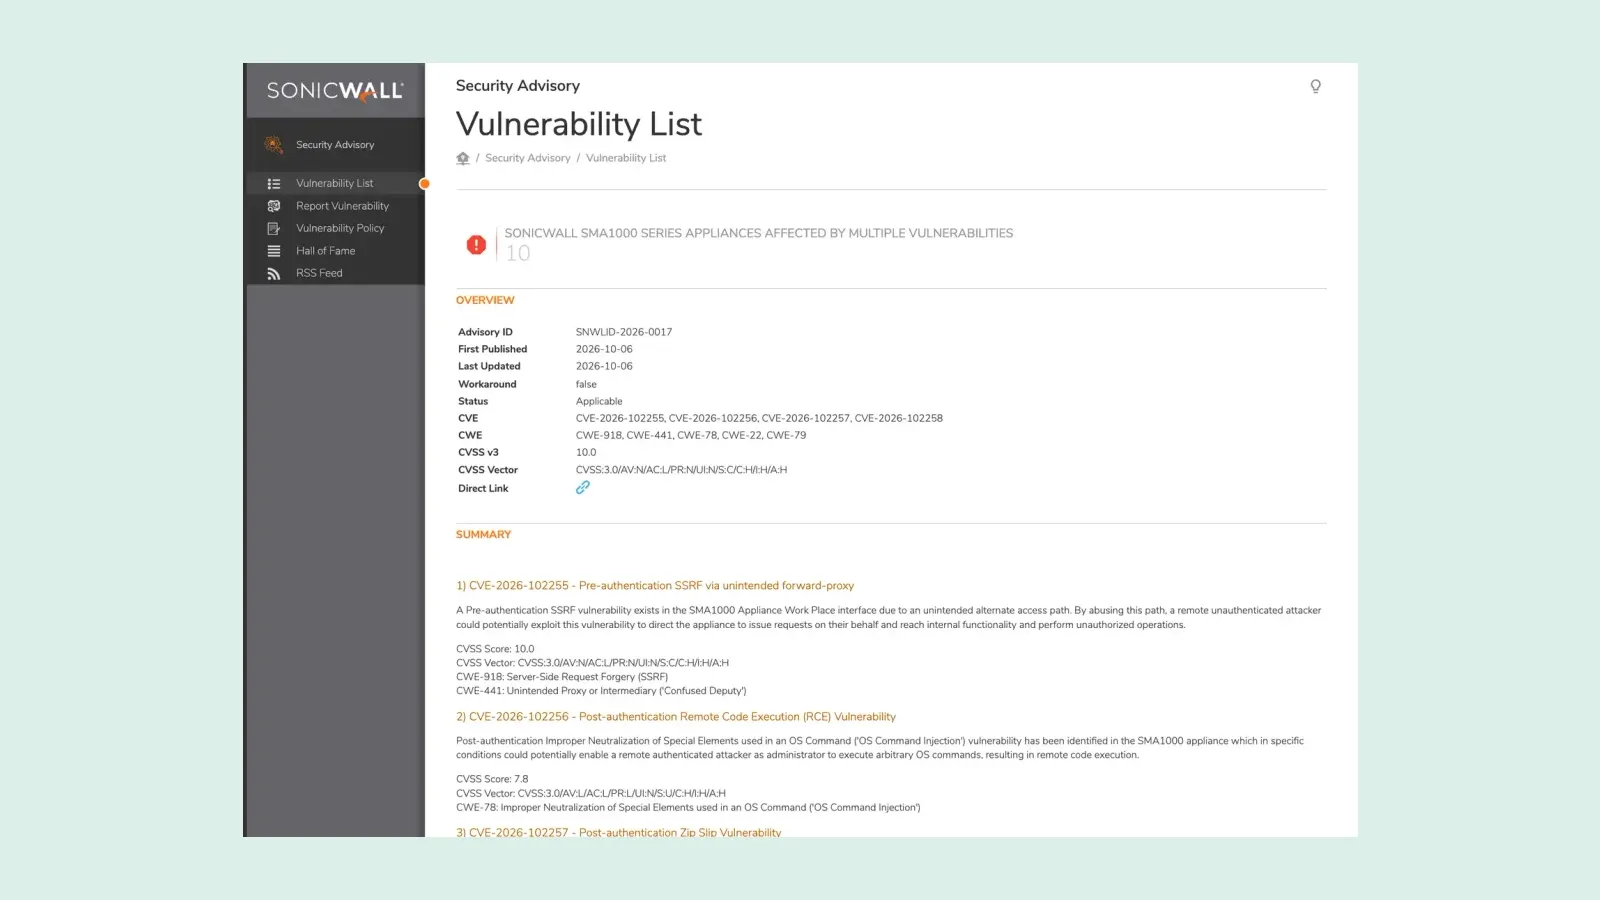
สรุปประเด็นสำคัญ
- SonicWall ออกประกาศ SNWLID-2026-0017 เมื่อ 6 ตุลาคม 2026 แก้ช่องโหว่ 4 รายการ ในอุปกรณ์ VPN รุ่น SMA1000 (6210, 7210 และ 8200v)
- ตัวร้ายแรงที่สุดคือ CVE-2026-102255 ช่องโหว่ SSRF ในหน้า Work Place ที่ผู้โจมตีไม่ต้องล็อกอิน คะแนน CVSS 10.0 อีก 3 รายการต้องล็อกอินก่อน ได้แก่ OS command injection (7.8), Zip Slip (7.2) และ XSS (5.5)
- เป็นประกาศช่องโหว่ SMA1000 ระดับ 10.0 ครั้งที่ 3 ต่อจาก 14 กรกฎาคมและ 1 กันยายน 2026 ซึ่งทั้งสองครั้งก่อนถูก CISA เพิ่มเข้ารายการช่องโหว่ที่ถูกโจมตีจริง และชุดเดือนกรกฎาคมถูกใช้ในแคมเปญแรนซัมแวร์
- เวอร์ชันที่แก้คือ 12.4.3-03670 และ 12.5.0-03082 (platform-hotfix) ขึ้นไป เครื่องที่ติดตั้ง 12.4.3-03526 หรือ 12.5.0-02952 ตามประกาศเดือนกันยายนยังได้รับผลกระทบ
- SonicWall ระบุว่ายังไม่พบหลักฐานการโจมตีจริง ไม่มี workaround และช่องโหว่ไม่กระทบ SSL-VPN บนไฟร์วอลล์ SonicWall หรือ SMA 100
SonicWall ออกประกาศ SNWLID-2026-0017 เมื่อวันที่ 6 ตุลาคม 2026 แก้ช่องโหว่ 4 รายการในอุปกรณ์ VPN รุ่น SMA1000 ตัวหลักคือ CVE-2026-102255 ช่องโหว่ SSRF ที่ผู้โจมตีไม่ต้องล็อกอิน คะแนน CVSS 10.0 ซึ่งเป็นช่องโหว่ระดับ 10.0 ครั้งที่ 3 ของ SMA1000 ในรอบไม่ถึง 3 เดือน และเครื่องที่อัปเดตตามประกาศเดือนกันยายนแล้วก็ต้องอัปเดตอีกรอบ
SMA1000 (Secure Mobile Access) เป็นเกตเวย์สำหรับให้พนักงานเข้าถึงแอปพลิเคชันและเครือข่ายภายในจากภายนอก จึงต้องเปิดรับการเชื่อมต่อจากอินเทอร์เน็ตตลอดเวลา SonicWall ระบุว่ายังไม่พบการโจมตีจริงสำหรับชุดนี้ แต่สองชุดก่อนหน้าถูกโจมตีจริงทั้งคู่
ช่องโหว่ SMA1000 ทั้ง 4 รายการ
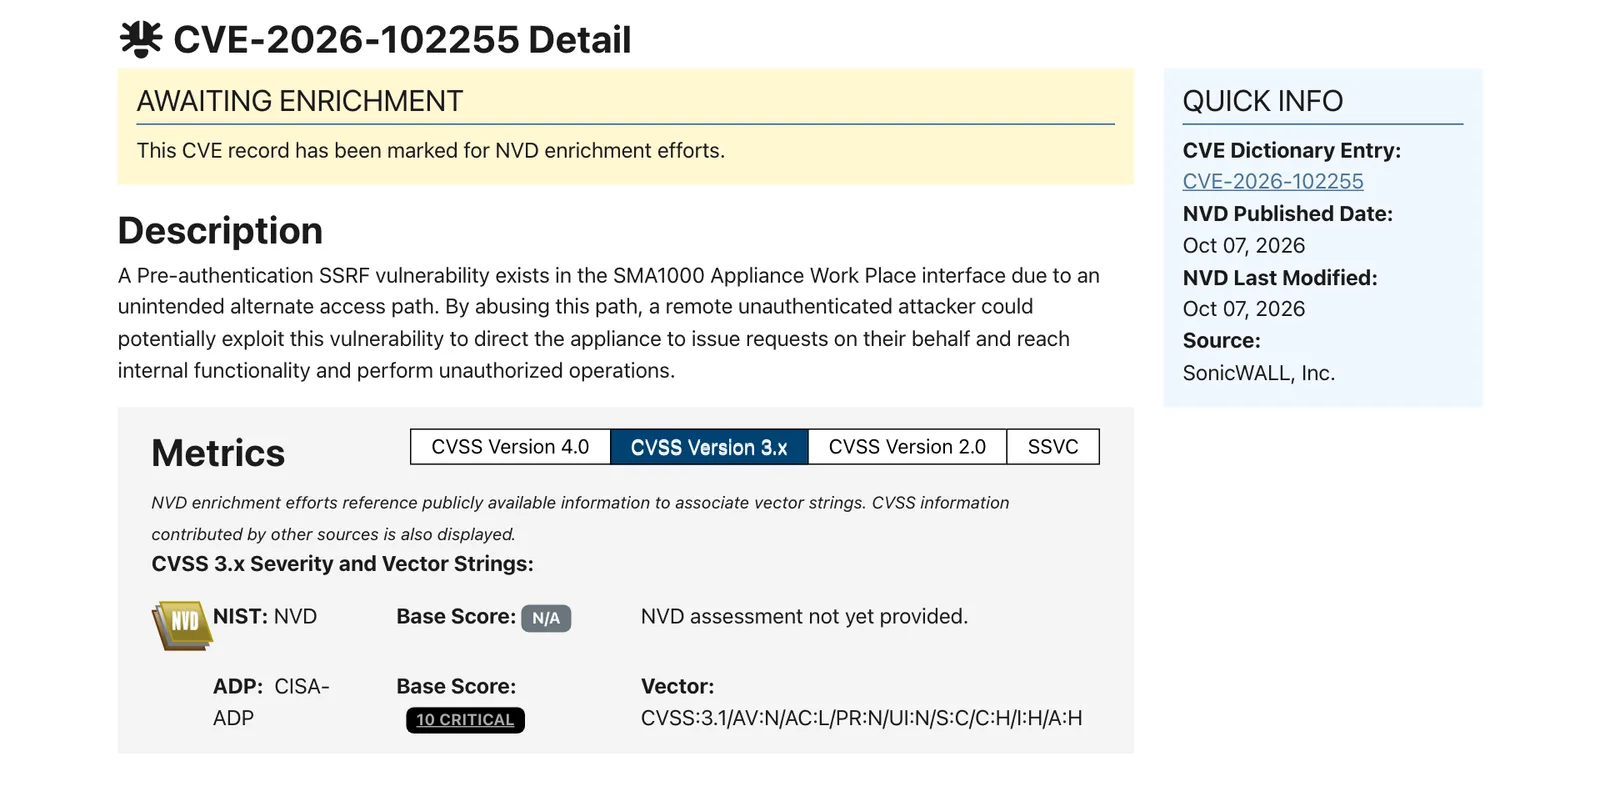
ตามประกาศของ SonicWall ช่องโหว่ CVE-2026-102255 อยู่ในหน้า Work Place ของ SMA1000 เกิดจากเส้นทางเข้าถึงสำรองที่ไม่ได้ตั้งใจเปิดไว้ ผู้โจมตีจากระยะไกลที่ไม่ต้องยืนยันตัวตนใช้เส้นทางนี้สั่งให้อุปกรณ์ส่งคำขอแทนตัวเอง เพื่อเข้าถึงฟังก์ชันภายในและทำสิ่งที่ไม่ได้รับอนุญาตได้ SonicWall จัดเป็น CWE-918 (SSRF) และ CWE-441 (อุปกรณ์ถูกใช้เป็นตัวกลางโดยไม่ตั้งใจ) ใน NVD หน่วย CISA-ADP ก็ให้คะแนน 10 ระดับ Critical เช่นกัน
SSRF (Server-Side Request Forgery) คือการหลอกให้เซิร์ฟเวอร์ส่งคำขอไปยังปลายทางที่ผู้โจมตีเลือก ความอันตรายอยู่ที่อุปกรณ์อย่าง SMA1000 อยู่ทั้งฝั่งอินเทอร์เน็ตและฝั่งเครือข่ายภายใน ผู้โจมตีจากภายนอกจึงอาจใช้อุปกรณ์เป็นทางผ่านไปเรียกบริการภายในที่ปกติเปิดให้เฉพาะตัวอุปกรณ์เองหรือผู้ดูแลระบบ
| CVE | ประเภท | ต้องล็อกอินหรือไม่ | CVSS (SonicWall) |
|---|---|---|---|
| CVE-2026-102255 | SSRF ผ่านหน้า Work Place | ไม่ต้อง | 10.0 |
| CVE-2026-102256 | OS command injection นำไปสู่การรันโค้ด | ต้อง (สิทธิ์แอดมิน) | 7.8 |
| CVE-2026-102257 | Zip Slip ในหน้า AMC นำไปสู่การรันโค้ด | ต้อง | 7.2 |
| CVE-2026-102258 | Stored XSS ในหน้า AMC | ต้อง (สิทธิ์แอดมิน) | 5.5 |
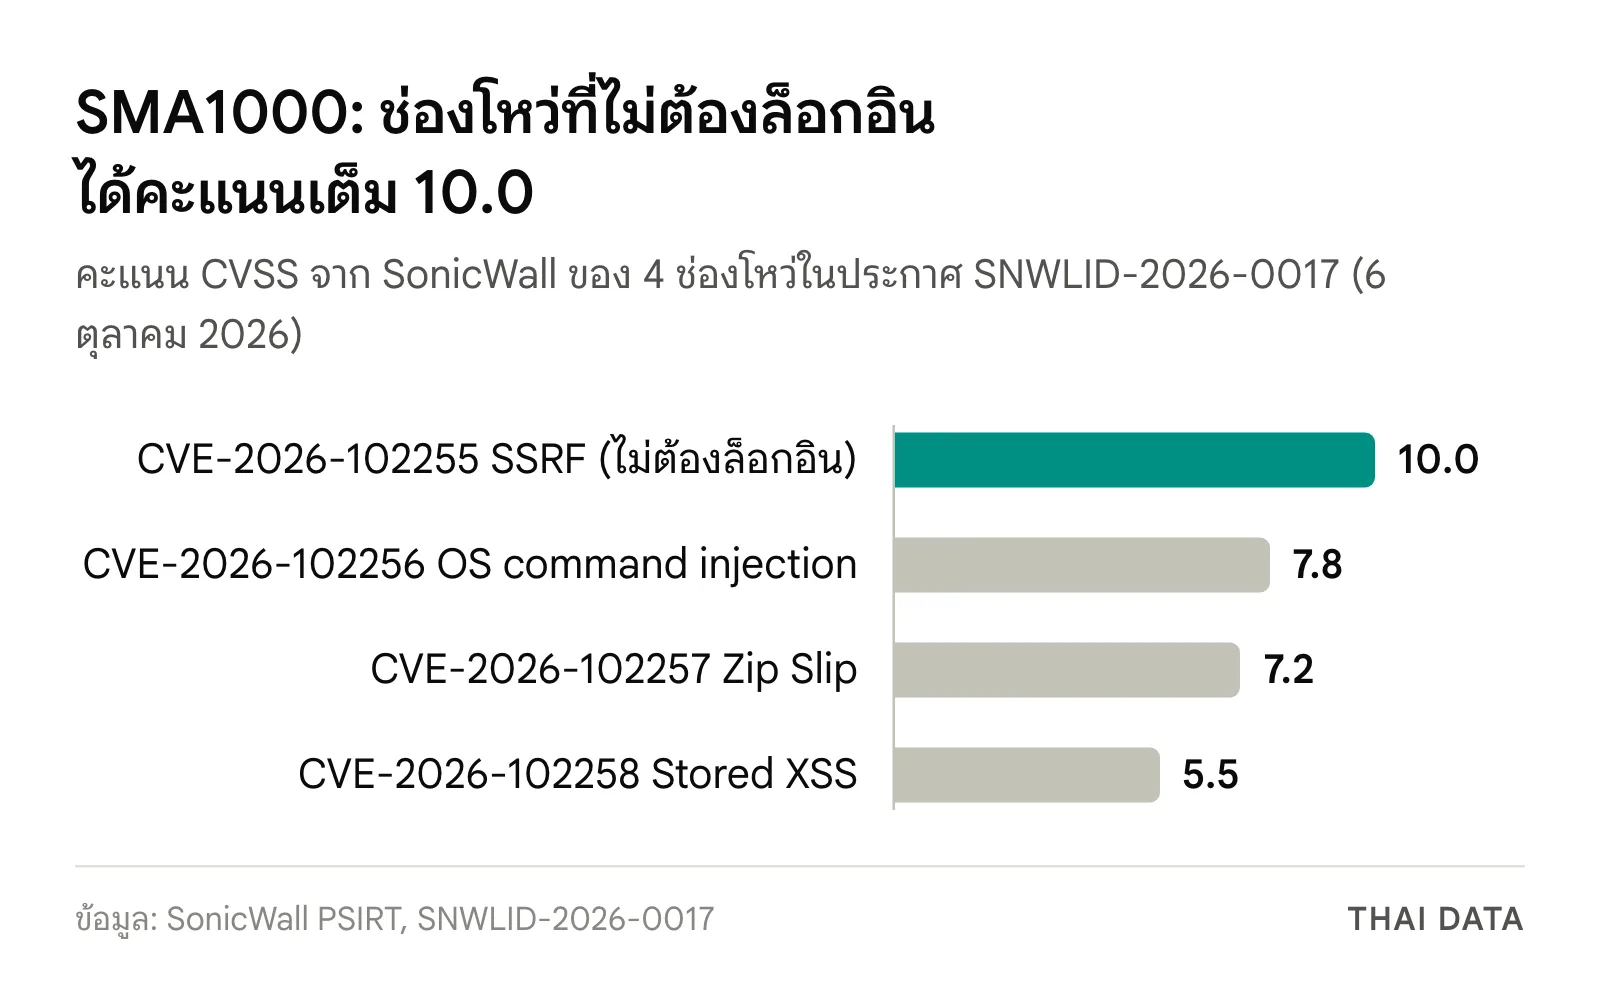
ช่องโหว่ที่ต้องล็อกอินก่อนดูเหมือนอันตรายน้อยกว่า แต่ถ้าผู้โจมตีใช้ SSRF ไปถึงฟังก์ชันภายในได้แล้ว ช่องโหว่รันคำสั่งที่ต้องมีสิทธิ์แอดมินก็เป็นขั้นต่อไปที่เป็นไปได้ ทั้งนี้ SonicWall ไม่ได้ระบุว่าช่องโหว่ในชุดนี้ใช้ต่อกันได้
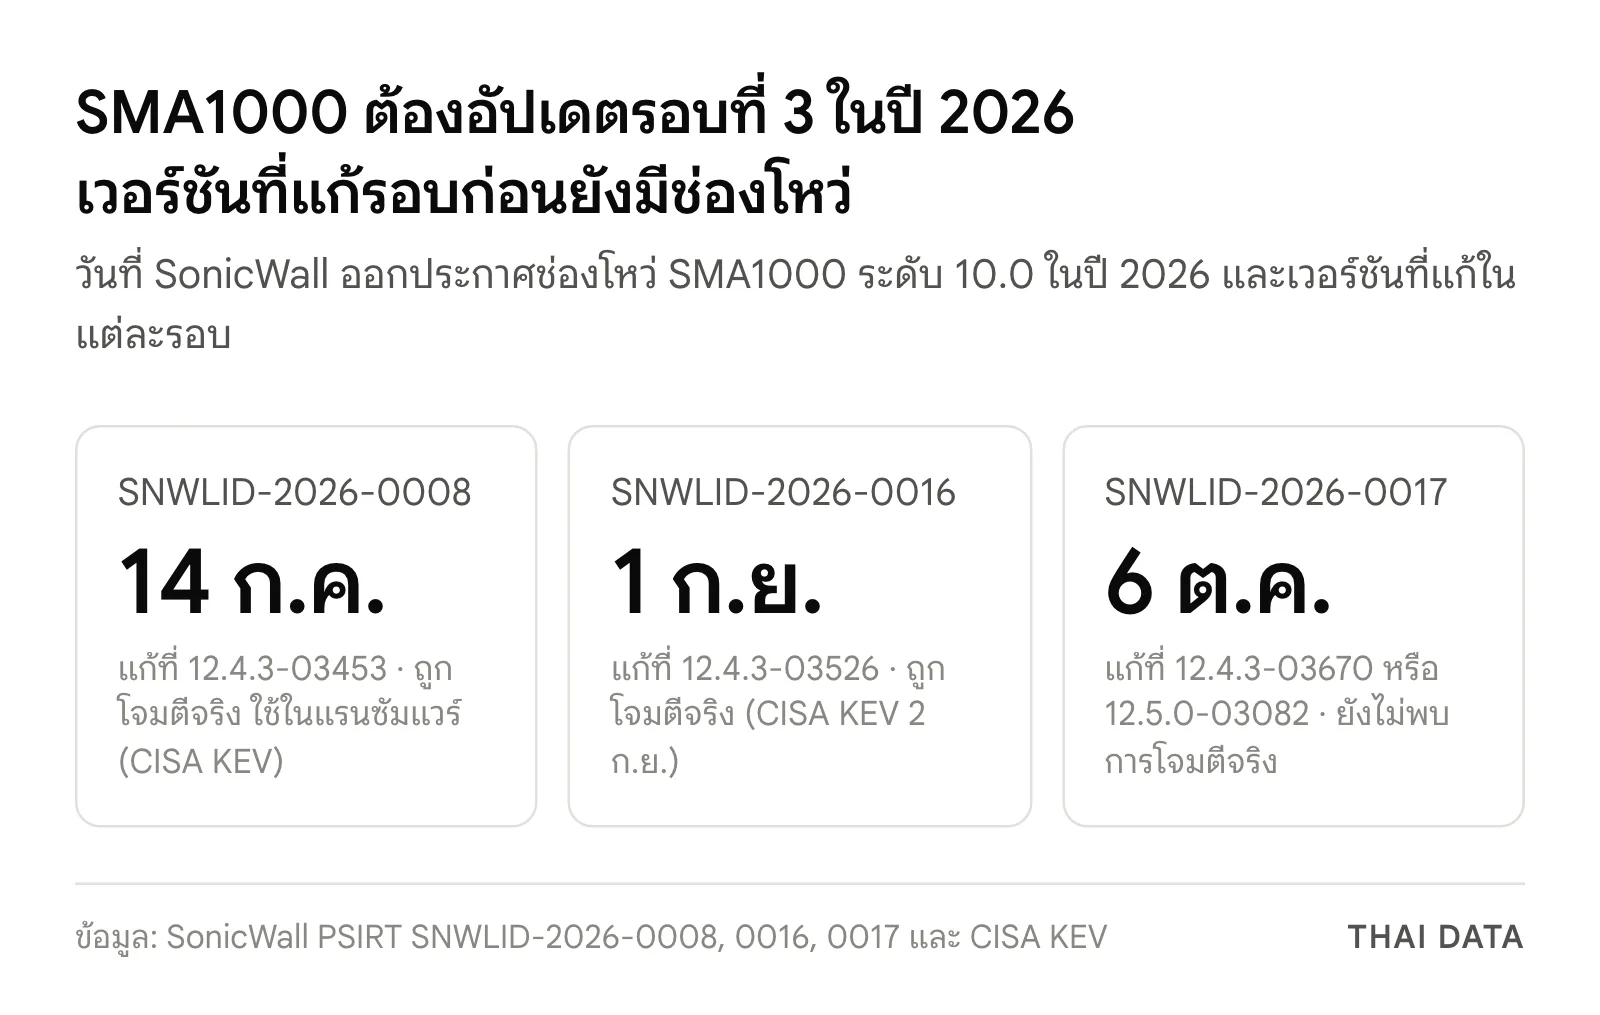
ครั้งที่ 3 ในรอบ 3 เดือน และสองครั้งแรกถูกโจมตีจริง
ประกาศช่องโหว่ SMA1000 ระดับ 10.0 ของ SonicWall ในปี 2026 มีแล้ว 3 ฉบับ ทุกฉบับมีช่องโหว่ SSRF ที่ไม่ต้องล็อกอินคู่กับช่องโหว่รันคำสั่งที่ต้องมีสิทธิ์แอดมิน
- 14 กรกฎาคม 2026 (SNWLID-2026-0008) CVE-2026-15409 (SSRF) และ CVE-2026-15410 (code injection) CISA เพิ่มทั้งคู่เข้า KEV ในวันเดียวกัน และระบุว่าถูกใช้ในแคมเปญแรนซัมแวร์
- 1 กันยายน 2026 (SNWLID-2026-0016) CVE-2026-83548 (SSRF ชื่อเดียวกับรอบนี้ว่า Pre-authentication SSRF via unintended forward-proxy) และ CVE-2026-83549 (OS command injection) SonicWall ระบุว่าพบกรณีโจมตีจริง CISA เพิ่มเข้า KEV วันที่ 2 กันยายน
- 6 ตุลาคม 2026 (SNWLID-2026-0017) ชุดล่าสุด 4 รายการ ยังไม่พบการโจมตีจริง
ประเด็นที่ผู้ดูแลต้องระวังคือ เวอร์ชันที่แก้ของแต่ละรอบยังอยู่ในกลุ่มที่ได้รับผลกระทบของรอบถัดไป เวอร์ชัน 12.4.3-03453 ที่แก้ชุดเดือนกรกฎาคมถูกระบุว่ามีช่องโหว่ในประกาศเดือนกันยายน และ 12.4.3-03526 ที่แก้ชุดเดือนกันยายนก็ถูกระบุว่ามีช่องโหว่ในประกาศรอบนี้
เวอร์ชันที่ต้องอัปเดต
ประกาศระบุว่ากระทบ SMA1000 รุ่น 6210, 7210 และ 8200v ที่ใช้ platform-hotfix 12.4.3-03526 หรือ 12.5.0-02952 และเวอร์ชันที่เก่ากว่า เวอร์ชันที่แก้แล้วคือ 12.4.3-03670 และ 12.5.0-03082 ขึ้นไป ดาวน์โหลดได้ที่ mysonicwall.com SonicWall ระบุว่าไม่มี workaround และช่องโหว่ชุดนี้ไม่กระทบ SSL-VPN ที่ทำงานบนไฟร์วอลล์ SonicWall หรือ SMA 100
เมื่อไม่มี workaround ทางเลือกระหว่างรออัปเดตจึงมีเพียงลดการเปิดเผยอุปกรณ์ เช่น จำกัดหน้าจัดการให้เข้าได้จากเครือข่ายผู้ดูแลเท่านั้น สำหรับชุดเดือนกันยายนที่ถูกโจมตีจริง SonicWall แนะนำให้ทุกองค์กรที่ใช้ SMA1000 เวอร์ชันที่ได้รับผลกระทบ ทั้งแบบเครื่องจริงและเครื่องเสมือน อัปเดตเป็น hotfix ล่าสุด และติดต่อฝ่ายสนับสนุนทางเทคนิคของ SonicWall เพื่อช่วยตรวจตัวชี้วัดการบุกรุก (IoC)
ทำไมเรื่องนี้สำคัญ
อุปกรณ์ VPN และเกตเวย์เข้าถึงระยะไกลเป็นประตูเข้าเครือข่ายที่เปิดสู่อินเทอร์เน็ตตลอดเวลา และถูกใช้เป็นทางเข้าของแรนซัมแวร์มาแล้ว CISA ระบุว่าช่องโหว่ SMA1000 ชุดเดือนกรกฎาคมถูกใช้ในแคมเปญแรนซัมแวร์ ช่วงเดียวกันนี้ FBI ก็เพิ่งเตือนว่าแคมเปญ FortiBleedยังใช้รหัสผ่านที่ขโมยมาเจาะไฟร์วอลล์และ VPN ของ Fortinet อยู่ ประวัติของ SMA1000 ปีนี้บอกว่าช่องโหว่ระดับ 10.0 สองชุดก่อนถูก CISA ยืนยันว่าถูกโจมตีจริงภายในวันเดียวกันหรือวันถัดจากที่ SonicWall ออกประกาศ การรอรอบแพตช์ประจำเดือนจึงเสี่ยงเกินไป
สิ่งที่องค์กรควรทำ
- อัปเดตเป็น 12.4.3-03670 หรือ 12.5.0-03082 ทันที แม้จะเพิ่งอัปเดตเมื่อกันยายน และตรวจให้ครบทั้งเครื่องจริงและเครื่องเสมือน 8200v
- จำกัดการเข้าถึงหน้า AMC ให้เข้าได้จากเครือข่ายผู้ดูแลเท่านั้น เพราะช่องโหว่อีก 3 รายการอยู่หลังการล็อกอิน การลดคนที่เข้าถึงหน้าจัดการได้จึงลดความเสี่ยงลง
- ตรวจร่องรอยจากรอบก่อน ประกาศเดือนกรกฎาคมให้ดูใน
extraweb_access.logว่ามีคำขอไปยัง/__api__/loginหรือ/__api__/logoutที่ได้สถานะ 200 หรือคำขอ/wsproxyที่มีพารามิเตอร์ host น่าสงสัยและได้สถานะ 101 หรือไม่ ถ้าเครื่องเคยใช้เวอร์ชันที่มีช่องโหว่ระหว่างกรกฎาคมถึงกันยายน - ติดตามรายการ KEV ของ CISA และประกาศของ SonicWall ต่อเนื่อง หากชุดนี้ถูกโจมตีจริงจะมีการปรับข้อมูลในประกาศ ดูข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
ช่องโหว่ SMA1000 CVE-2026-102255 คืออะไร?
CVE-2026-102255 เป็นช่องโหว่ Server-Side Request Forgery (SSRF) ในหน้า Work Place ของ SonicWall SMA1000 เกิดจากเส้นทางเข้าถึงสำรองที่ไม่ได้ตั้งใจเปิดไว้ ผู้โจมตีที่ไม่ต้องล็อกอินสั่งให้อุปกรณ์ส่งคำขอแทนตัวเองเพื่อเข้าถึงฟังก์ชันภายในได้ SonicWall ให้คะแนน CVSS 10.0
SMA1000 ต้องอัปเดตเป็นเวอร์ชันใด?
ต้องอัปเดตเป็น platform-hotfix 12.4.3-03670 หรือ 12.5.0-03082 ขึ้นไป ใช้กับรุ่น 6210, 7210 และ 8200v ดาวน์โหลดได้ที่ mysonicwall.com เครื่องที่เพิ่งอัปเดตเป็น 12.4.3-03526 หรือ 12.5.0-02952 เมื่อกันยายนยังอยู่ในกลุ่มที่ได้รับผลกระทบ
ไฟร์วอลล์ SonicWall ที่เปิด SSL-VPN ได้รับผลกระทบด้วยหรือไม่?
ไม่ได้รับผลกระทบ SonicWall ระบุในประกาศ SNWLID-2026-0017 ว่าช่องโหว่ชุดนี้ไม่กระทบ SSL-VPN ที่ทำงานบนไฟร์วอลล์ SonicWall และไม่กระทบผลิตภัณฑ์สาย SMA 100 กระทบเฉพาะ SMA1000 รุ่น 6210, 7210 และ 8200v
ช่องโหว่ SMA1000 ชุดนี้ถูกโจมตีแล้วหรือยัง?
ณ วันที่ประกาศ 6 ตุลาคม 2026 SonicWall ระบุว่ายังไม่พบหลักฐานว่ามีการโจมตีจริง แต่ช่องโหว่ SSRF ระดับ 10.0 ในประกาศเดือนกรกฎาคมและกันยายน 2026 ถูกโจมตีจริงทั้งคู่ และ CISA เพิ่มเข้ารายการ KEV ในวันเดียวกันหรือวันถัดจากที่ SonicWall ออกประกาศ
แหล่งอ้างอิง
- SonicWall SMA1000 Series Appliances Affected By Multiple Vulnerabilities (SNWLID-2026-0017) — SonicWall PSIRT
- CVE-2026-102255 Detail — NIST National Vulnerability Database
- SonicWall SMA1000 Series Appliances Affected By Multiple Vulnerabilities (SNWLID-2026-0016) — SonicWall PSIRT
- SonicWall SMA1000 Series Appliances Affected By Multiple Vulnerabilities (SNWLID-2026-0008) — SonicWall PSIRT
- Known Exploited Vulnerabilities Catalog: CVE-2026-83548 — CISA
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ