
CVE-2026-46300 Fragnesia ใน Linux เข้า KEV: Dream พบใช้คู่ PHP2Shell ได้ root 25 เครื่อง
CVE-2026-46300 หรือ Fragnesia ช่องโหว่ Linux kernel เข้า KEV 28 ต.ค. 2026 กำหนดแก้ 31 ต.ค. Dream พบคนร้ายใช้คู่ PHP2Shell จนได้ root บนอุปกรณ์ PAN-OS 25 เครื่อง
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2026-46300 (Fragnesia) เข้าแคตตาล็อก KEV เมื่อ 28 ตุลาคม 2026 ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 31 ตุลาคม 2026 และต้องตรวจร่องรอยการเจาะตาม BOD 26-04 ด้วย
- ช่องโหว่มีคะแนน CVSS v3.1 7.8 ผู้โจมตีต้องอยู่ในเครื่องก่อน เปิดเผยตั้งแต่ 13 พฤษภาคม 2026 และแก้แล้วในเคอร์เนล 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10 และ 7.1
- Dream รายงานว่าคนร้ายใช้ PHP2Shell คู่ Fragnesia ได้ root บนอุปกรณ์ PAN-OS 25 เครื่อง ใน 4 ประเทศ โดย 3 เครื่องอยู่ในระบบที่เชื่อมโยงกับรัฐบาลสหรัฐฯ และ Unit 42 ตรวจเครื่องมือแล้วยืนยันผล
- วิธีแก้คือติดตั้งเคอร์เนลรุ่นแก้แล้วรีบูต เช่น Ubuntu 24.04 ใช้ 6.8.0-124.124 และ RHEL 9.8 ใช้ 5.14.0-687.10.1.el9_8 ส่วนการปิดโมดูล esp4/esp6 เป็นทางเลือกชั่วคราวที่ทำให้ IPsec ใช้งานไม่ได้
CISA เพิ่ม CVE-2026-46300 หรือช่องโหว่ Fragnesia ใน Linux kernel เข้าแคตตาล็อก KEV เมื่อ 28 ตุลาคม 2026 ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 31 ตุลาคม และระบุว่าต่อกับ PHP2Shell เพื่อฝัง webshell และรันคำสั่งด้วยสิทธิ์ root ได้ Dream Research รายงานว่าคนร้ายใช้ทั้งคู่ได้ root บนอุปกรณ์ PAN-OS 25 เครื่อง รวมระบบที่เชื่อมโยงกับรัฐบาลสหรัฐฯ ซึ่งรายงานไม่เปิดชื่อและเจ้าตัวยังไม่ได้ยืนยัน
CVE-2026-46300 ไม่ใช่ช่องโหว่ใหม่ เพราะเปิดเผยตั้งแต่ 13 พฤษภาคม 2026 และมีเคอร์เนลรุ่นแก้แล้ว สิ่งที่เปลี่ยนคือ CISA จัดให้อยู่ในรายการที่มีหลักฐานการโจมตีจริง และ Unit 42 ของ Palo Alto Networks ตรวจเครื่องมือของคนร้ายแล้วยืนยันผลตามรายงานของ Dream ติดตามที่มาของ PHP2Shell ได้ในข่าวการโจมตีจริงก่อนวันเปิดเผย
CVE-2026-46300 คืออะไร
CVE-2026-46300 เป็นช่องโหว่ยกระดับสิทธิ์ภายในเครื่อง (local privilege escalation) ในโค้ดเครือข่ายของเคอร์เนล บันทึก CVE อธิบายว่าฟังก์ชัน skb_try_coalesce() ทำเครื่องหมาย shared-frag หายระหว่างย้ายข้อมูลใน socket buffer ส่วนประมวลผล ESP ของ IPsec จึงอาจถอดรหัสทับข้อมูลใน page cache ส่วน Red Hat สรุปผลว่าผู้ใช้สิทธิ์ต่ำเขียนข้อมูลลง page cache ของไฟล์อ่านอย่างเดียวได้ รวมถึงไฟล์ระบบ และอาจแก้โปรแกรมที่มีสิทธิ์สูงจนได้ root
- คะแนน: CVSS v3.1 7.8 (High) เวกเตอร์
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:Hตรงกันทั้ง NVD และผู้ออก CVE ฝั่ง Linux ส่วน Red Hat จัดระดับ Important ไม่ใช่ Critical เพราะต้องเข้าถึงเครื่องก่อน - ผู้พบ: ประกาศใน oss-security วันที่ 13 พฤษภาคม ให้เครดิต William Bowling กับทีม V12 และ Red Hat จัดว่าเป็นสายพันธุ์ของช่องโหว่ Dirty Frag
- โค้ดสาธิต: Debian Security Tracker และ oss-security บันทึกว่ามีโค้ดสาธิตเผยแพร่แล้ว
- Container: บล็อกของ Ubuntu ระบุว่าในระบบที่รันงานของบุคคลที่สาม ช่องโหว่อาจช่วยหนีออกจาก container ได้ แต่ยังไม่มีโค้ดสาธิตสำหรับกรณีนั้น
- Ransomware: KEV ระบุสถานะการใช้ในแคมเปญแรนซัมแวร์ว่า Unknown
PHP2Shell คู่ CVE-2026-46300 ถูกใช้ยึดอุปกรณ์ PAN-OS อย่างไร
รายงานของ Dream เผยแพร่ 26 ตุลาคม 2026 และปรับปรุง 29 ตุลาคม ระบุว่าพบหลักฐานของปฏิบัติการนี้เมื่อ 25 ตุลาคม คนร้ายสร้าง exploit ของ PHP2Shell ขึ้นเองเพื่อโจมตีหน้าเว็บจัดการของ PAN-OS ขั้นแรกได้เพียงสิทธิ์ผู้ใช้ nobody ซึ่ง SELinux จำกัดไม่ให้แก้ไฟล์ระบบ CVE-2026-46300 จึงเป็นขั้นที่สองที่พาไปถึง root ทั้งหมดจบใน HTTP request เดียวโดยไม่ต้องใช้รหัสผ่าน
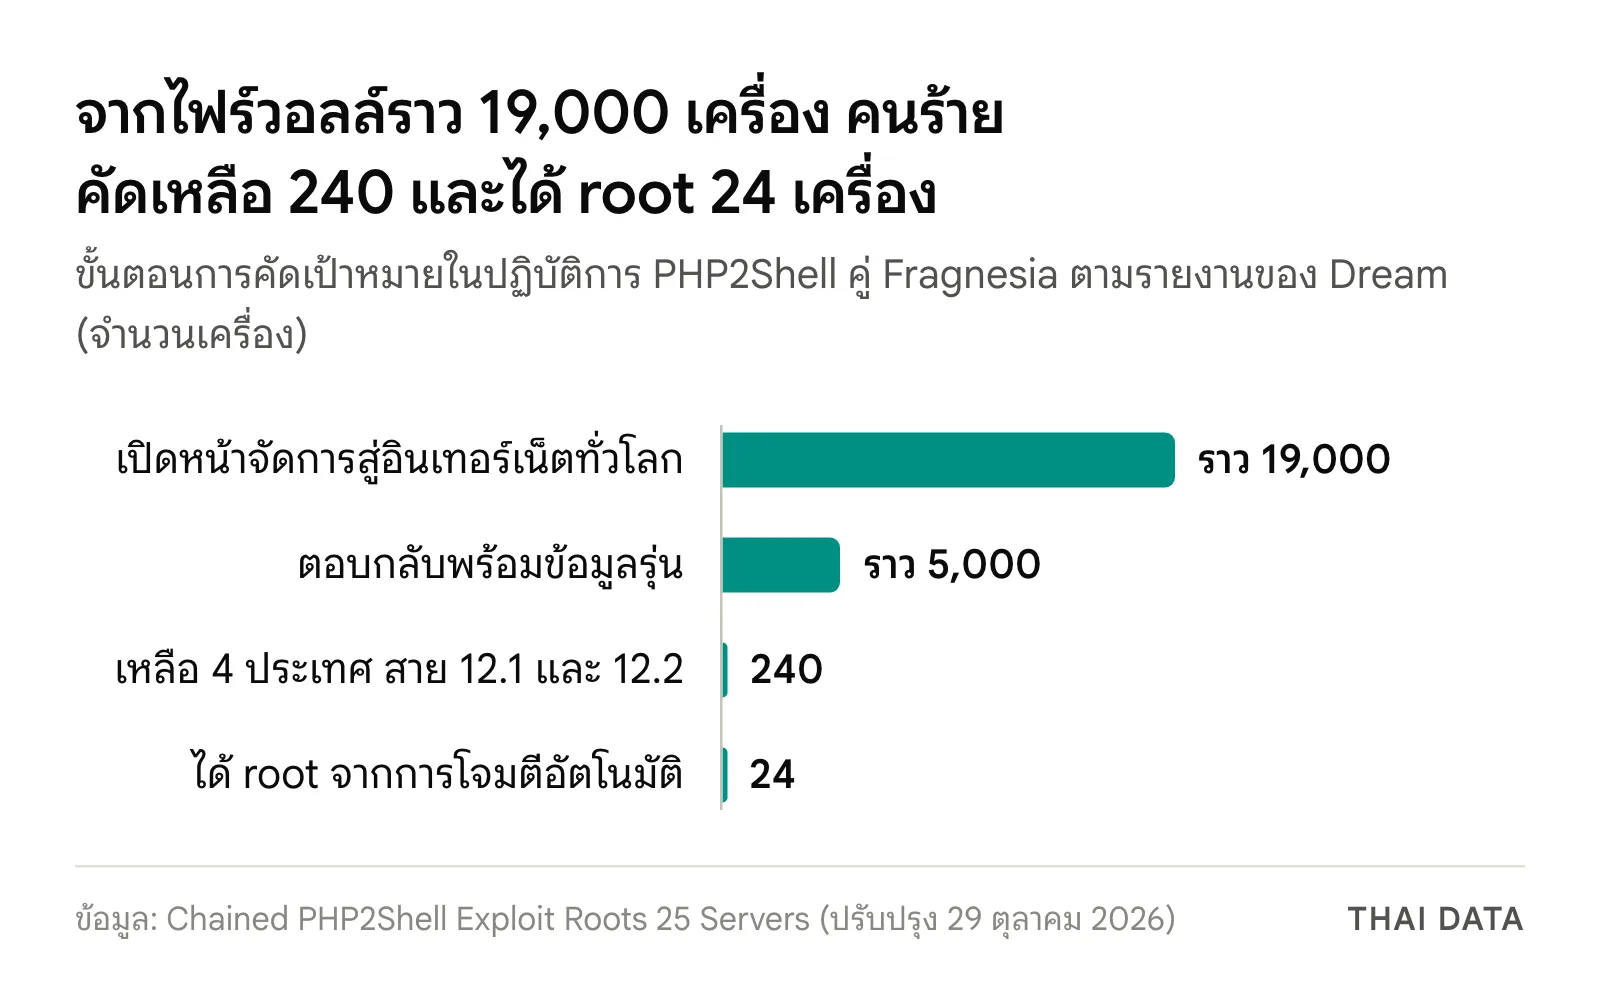
ตัวเลขจากรายงานแสดงการคัดเป้าหมายเป็นขั้น ๆ
- ราว 19,000 เครื่อง: ไฟร์วอลล์ PAN-OS ทั่วโลกที่เปิดหน้าจัดการสู่อินเทอร์เน็ต ค้นพบผ่าน FOFA
- ราว 5,000 เครื่อง: ตอบกลับพร้อมข้อมูลรุ่น
- 240 เครื่อง: เหลือเฉพาะสหรัฐฯ ญี่ปุ่น ไต้หวัน และเกาหลีใต้ ในสาย 12.1 และ 12.2
- 24 เครื่อง: ได้ root จากการโจมตีอัตโนมัติ โดย 22 เครื่องถูกฝัง webshell ทิ้งไว้โดยยังไม่ทำอะไรต่อ
- เครื่องที่ 25: เซิร์ฟเวอร์จัดการไฟร์วอลล์ภายในขององค์กรที่เชื่อมโยงกับรัฐบาลสหรัฐฯ ถูกเจาะผ่าน tunnel เมื่อ 24 ตุลาคม เวลา 11:35 UTC
ในองค์กรนั้น Dream ยืนยันจากหลักฐานว่าคนร้ายได้ข้อมูลรับรองของบัญชีบริการ LDAP รายชื่อผู้ใช้และกลุ่มใน Active Directory และกุญแจส่วนตัวบนไฟร์วอลล์ แต่บอกไม่ได้ว่าการเดารหัสผ่าน การสร้างบัญชีลับ และการดึงกุญแจ SAML สำเร็จหรือไม่
Unit 42 ยืนยันการโจมตี แต่ยังไม่มีชื่อกลุ่มผู้อยู่เบื้องหลัง
Unit 42 ระบุในประกาศที่ปรับปรุงเมื่อ 29 ตุลาคมว่าตรวจเครื่องมือของผู้โจมตีรายนี้ด้วยตนเองและยืนยันผลตามรายงาน พร้อมบอกว่าลูกค้าที่ติดตั้งแพตช์แล้วไม่ได้รับผลกระทบ เพราะแพตช์ตัดห่วงโซ่การโจมตีที่พบ
ด้านตัวผู้โจมตี Dream เขียนว่า "We do not attribute this activity to a named threat actor" คือไม่ชี้ชื่อกลุ่มใด แต่ระบุว่า Unit 42 ติดตามกิจกรรมนี้ในชื่อ CL-UNK-1280 และโยงกับผู้โจมตีที่ใช้ภาษาจีนในเขตเวลา UTC+8 Dream เองเห็นว่าหลายสัญญาณชี้ไปทางปฏิบัติการที่เกี่ยวโยงกับจีน เช่น การเลือกเป้าหมายและเครื่องมือที่ใช้ อย่างไรก็ดี ชื่อ CL-UNK-1280 ปรากฏในรายงานของ Dream แต่ไม่อยู่ในประกาศของ Unit 42 ที่เราเปิดอ่าน
รุ่นเคอร์เนลและ Ubuntu ที่แก้ CVE-2026-46300 แล้ว
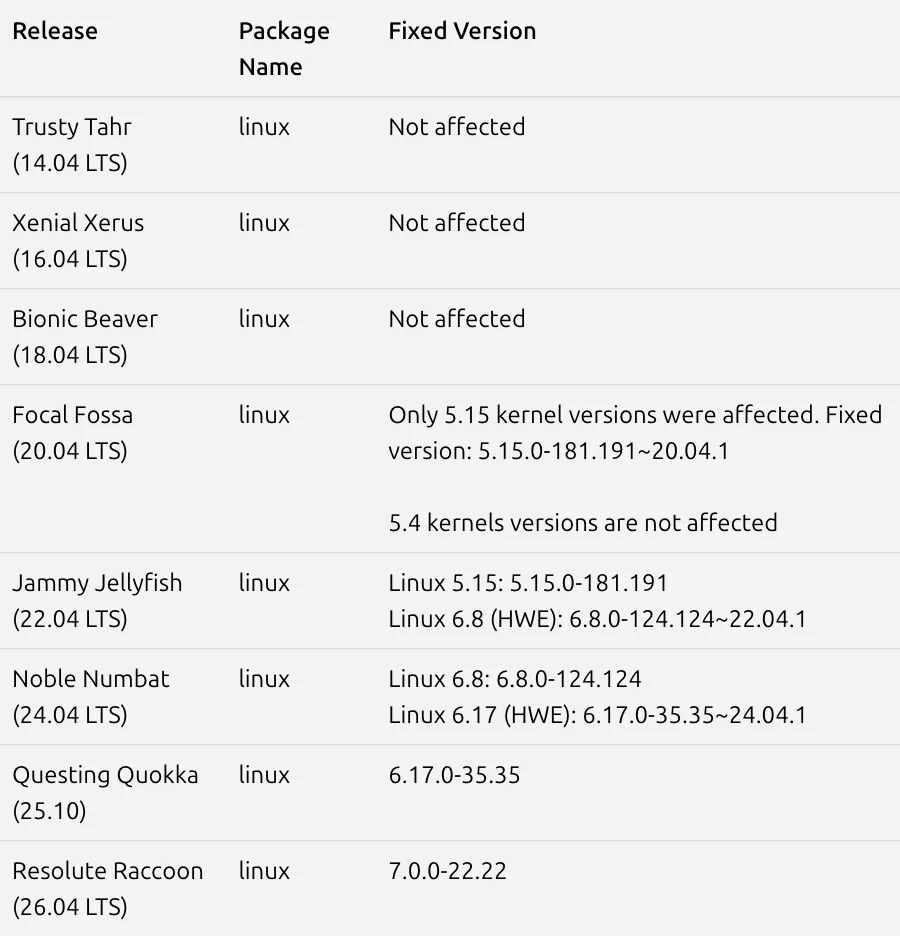
บันทึก CVE ระบุว่าโค้ดที่มีปัญหาอยู่ตั้งแต่เคอร์เนล 3.9 และแก้แล้วในรุ่น 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10 และ 7.1 แต่องค์กรส่วนใหญ่ควรดูเลขรุ่นของผู้จำหน่ายดิสโทรมากกว่า ตารางนี้คัดจากบล็อกของ Ubuntu
| Ubuntu | เคอร์เนลที่แก้ CVE-2026-46300 แล้ว |
|---|---|
| 26.04 LTS | 7.0.0-22.22 |
| 25.10 | 6.17.0-35.35 |
| 24.04 LTS | 6.8.0-124.124 และ HWE 6.17.0-35.35~24.04.1 |
| 22.04 LTS | 5.15.0-181.191 และ HWE 6.8.0-124.124~22.04.1 |
| 20.04 LTS | เฉพาะเคอร์เนล 5.15: 5.15.0-181.191~20.04.1 (เคอร์เนล 5.4 ไม่โดน) |
| 14.04, 16.04, 18.04 | ไม่ได้รับผลกระทบ |
เคอร์เนลสำหรับคลาวด์ของ Ubuntu เช่น linux-aws, linux-azure, linux-gcp และ linux-oracle มีเลขรุ่นแยกต่างหาก ดูได้ที่หน้า CVE ของ Ubuntu
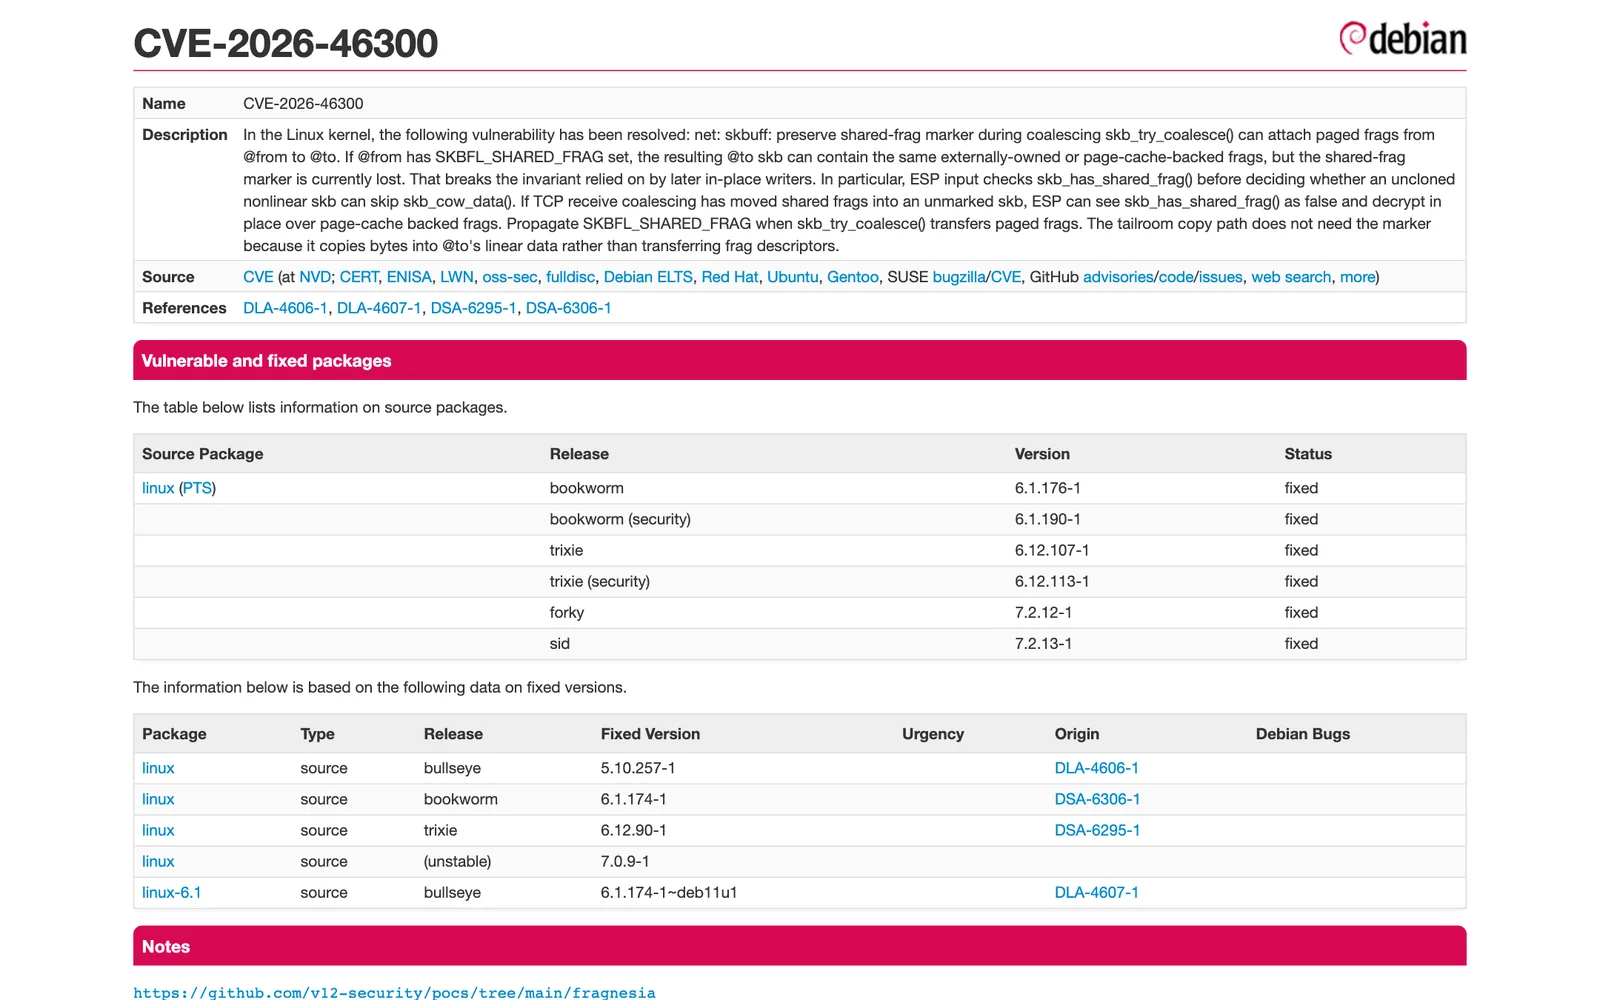
รุ่น Debian และ RHEL ที่แก้ CVE-2026-46300 แล้ว
ตารางนี้คัดจาก Debian Security Tracker และข้อมูล VEX ของ Red Hat
| ระบบ | รุ่น | เคอร์เนลที่แก้แล้ว | ประกาศ |
|---|---|---|---|
| Debian | trixie | 6.12.90-1 |
DSA-6295-1 |
| Debian | bookworm | 6.1.174-1 |
DSA-6306-1 |
| Debian | bullseye | 5.10.257-1 และ linux-6.1 6.1.174-1~deb11u1 |
DLA-4606-1, DLA-4607-1 |
| RHEL | 10.2 | 6.12.0-211.16.1.el10_2 |
RHSA-2026:19569 |
| RHEL | 9.8 | 5.14.0-687.10.1.el9_8 |
RHSA-2026:19568 |
| RHEL | 8.10 | 4.18.0-553.125.1.el8_10 |
RHSA-2026:19666 |
RHEL สายอื่นและผลิตภัณฑ์ที่ใช้เคอร์เนลเดียวกันอย่าง OpenShift ดูจากประกาศ RHSB-2026-003
ทำไมเรื่องนี้สำคัญ
ช่องโหว่แบบ local มักถูกจัดลำดับแพตช์ไว้รองลงมา เพราะผู้โจมตีต้องเข้าเครื่องให้ได้ก่อน กรณี CVE-2026-46300 แสดงว่าเมื่อมีช่องโหว่ฝั่งเว็บอย่าง PHP2Shell เป็นประตูเข้า ข้อจำกัดนั้นแทบไม่เหลือ และชั้นป้องกันอย่าง SELinux ที่กันผู้ใช้สิทธิ์ต่ำไว้ก็ไม่ใช่ด่านสุดท้าย
กำหนดแก้ 3 วันมาจาก BOD 26-04 ซึ่ง CISA ออกเมื่อ 10 มิถุนายน 2026 แทน BOD 22-01 รายการนี้ยังถูกติดธงว่าต้องตรวจร่องรอยการเจาะ (forensic triage) จึงไม่ได้จบแค่การแพตช์ คำสั่งนี้บังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แต่ CISA สนับสนุนให้ทุกองค์กรจัดลำดับแก้รายการใน KEV ตามความเสี่ยง
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-46300
รายงานของ Dream ระบุเป้าหมาย 4 ประเทศและไม่ได้เอ่ยถึงไทย แต่ช่องทางเดียวกันใช้ได้กับเครื่องที่ยังไม่แก้ทั้ง PHP และเคอร์เนล จึงควรทำดังนี้
- เทียบเคอร์เนลด้วย
uname -rกับตารางด้านบน ติดตั้งรุ่นแก้แล้วรีบูต Ubuntu ย้ำว่าแม้เปิด unattended-upgrades ก็ยังต้องรีบูตเอง เริ่มจากเครื่องที่รันเว็บ PHP และเครื่องที่รันงานของหลายผู้ใช้ - แก้ทั้งสองจุดพร้อมกัน อัปเดต PHP ตามคู่มือแพตช์ PHP2Shell เพราะการแก้เพียงจุดเดียวยังเหลืออีกด้านให้ผู้โจมตีใช้ต่อ
- ผู้ใช้ PAN-OS ปิดหน้าจัดการจากอินเทอร์เน็ตทันที จำกัดให้เข้าได้เฉพาะ IP ภายในที่เชื่อถือ และอัปเดตตามประกาศของ Palo Alto Networks เช่น สาย 12.2 ใช้ 12.2.4-h1 ขึ้นไป ดูสถานะอุปกรณ์อื่นในสรุป PHP2Shell ในอุปกรณ์
- อย่าสรุปว่าปลอดภัยจากการแพตช์อย่างเดียว ถ้าเคยเปิดหน้าจัดการสู่อินเทอร์เน็ต ให้ตรวจหา webshell, บริการหรือสคริปต์ตอนบูตที่ไม่รู้จัก และ tunnel ขาออก แล้วเปลี่ยนรหัสบัญชี LDAP กุญแจ และใบรับรองบนอุปกรณ์ เพราะ Dream พบว่าข้อมูลเหล่านี้ถูกนำออกไป
- ถ้ายังรีบูตไม่ได้ ใช้มาตรการชั่วคราว Ubuntu และ Red Hat แนะนำให้บล็อกโมดูล
esp4และesp6ซึ่งทำให้ IPsec ใช้งานไม่ได้ ส่วน Red Hat มีทางเลือกตั้งuser.max_user_namespaces=0ที่อาจกระทบ rootless container
ติดตามข่าวช่องโหว่และแนวทางป้องกันอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-46300 คืออะไร?
CVE-2026-46300 หรือ Fragnesia คือช่องโหว่ยกระดับสิทธิ์ภายในเครื่องของ Linux kernel ในโค้ด ESP ที่ใช้กับ IPsec Red Hat ระบุว่าผู้ใช้สิทธิ์ต่ำเขียนข้อมูลลง page cache ของไฟล์อ่านอย่างเดียวและอาจได้สิทธิ์ root มีคะแนน CVSS v3.1 7.8 และเปิดเผยเมื่อ 13 พฤษภาคม 2026
CVE-2026-46300 อันตรายแค่ไหนทั้งที่ต้องอยู่ในเครื่องก่อน?
ตัว CVE-2026-46300 ต้องมีสิทธิ์ในเครื่องก่อน แต่ CISA ระบุว่าต่อกับ PHP2Shell เพื่อฝัง webshell และรันคำสั่งด้วยสิทธิ์ root ได้ Dream รายงานว่าคนร้ายใช้ทั้งคู่กับอุปกรณ์ PAN-OS โดยไม่ต้องใช้รหัสผ่าน ผู้บุกรุกที่เข้ามาทางเว็บด้วยสิทธิ์ต่ำจึงยึดเครื่องได้ทั้งเครื่อง
ต้องอัปเดต Linux รุ่นใดเพื่อแก้ CVE-2026-46300?
ขึ้นกับระบบที่ใช้ เช่น Ubuntu 26.04 ใช้ 7.0.0-22.22, Ubuntu 24.04 ใช้ 6.8.0-124.124, Debian trixie ใช้ 6.12.90-1, Debian bookworm ใช้ 6.1.174-1, RHEL 9.8 ใช้ 5.14.0-687.10.1.el9_8 และ RHEL 8.10 ใช้ 4.18.0-553.125.1.el8_10 ทุกระบบต้องรีบูตหลังติดตั้ง
ถ้ายังอัปเดตเคอร์เนลเพื่อแก้ CVE-2026-46300 ไม่ได้ ต้องทำอย่างไร?
ระหว่างรอแก้ CVE-2026-46300 Ubuntu และ Red Hat แนะนำให้บล็อกโมดูล esp4 และ esp6 เป็นการชั่วคราว ซึ่งทำให้ IPsec และ VPN ที่พึ่ง IPsec ใช้งานไม่ได้ Red Hat ยังมีทางเลือกตั้ง user.max_user_namespaces=0 ที่คง IPsec ไว้ แต่อาจกระทบ rootless container, เบราว์เซอร์แบบ sandbox และ Flatpak
แหล่งอ้างอิง
- CISA Adds Two Known Exploited Vulnerabilities to Catalog — CISA
- Chained PHP2Shell Exploit Roots 25 Servers, Including US Government Servers — Dream Research
- Threat Brief: Critical Vulnerabilities in PHP: CVE-2026-109618, CVE-2026-109619 (Updated October 29) — Palo Alto Networks Unit 42
- Fragnesia Linux kernel local privilege escalation vulnerability mitigations — Ubuntu
- RHSB-2026-003: "Dirty Frag" Linux kernel networking privilege escalation — Red Hat
- CVE-2026-46300 — Debian Security Tracker
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา528ญี่ปุ่น231ไต้หวัน51เกาหลีใต้102จีน282
- ผลิตภัณฑ์และเทคโนโลยี
- Linux66PAN-OS5Ubuntu16Red Hat Enterprise Linux12Debian10PHP17CISA KEV20
- เหตุการณ์และงาน
- PHP2Shell14
- กฎหมายและมาตรฐาน
- BOD 26-0414
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ