
Talos IR Q3 2026: แรนซัมแวร์ขึ้นเป็น 27% ของเหตุ ผู้โจมตีปลอมเป็นฝ่ายไอทีหลอกเปิดรีโมต
Talos IR Q3 2026 รายงาน 29 ต.ค. ว่าแรนซัมแวร์คิดเป็น 27% ของเหตุที่ Cisco เข้าช่วย ฟิชชิงยังนำที่ 37% และผู้โจมตีโทรปลอมเป็นฝ่ายไอทีเพื่อขอเปิดรีโมต
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
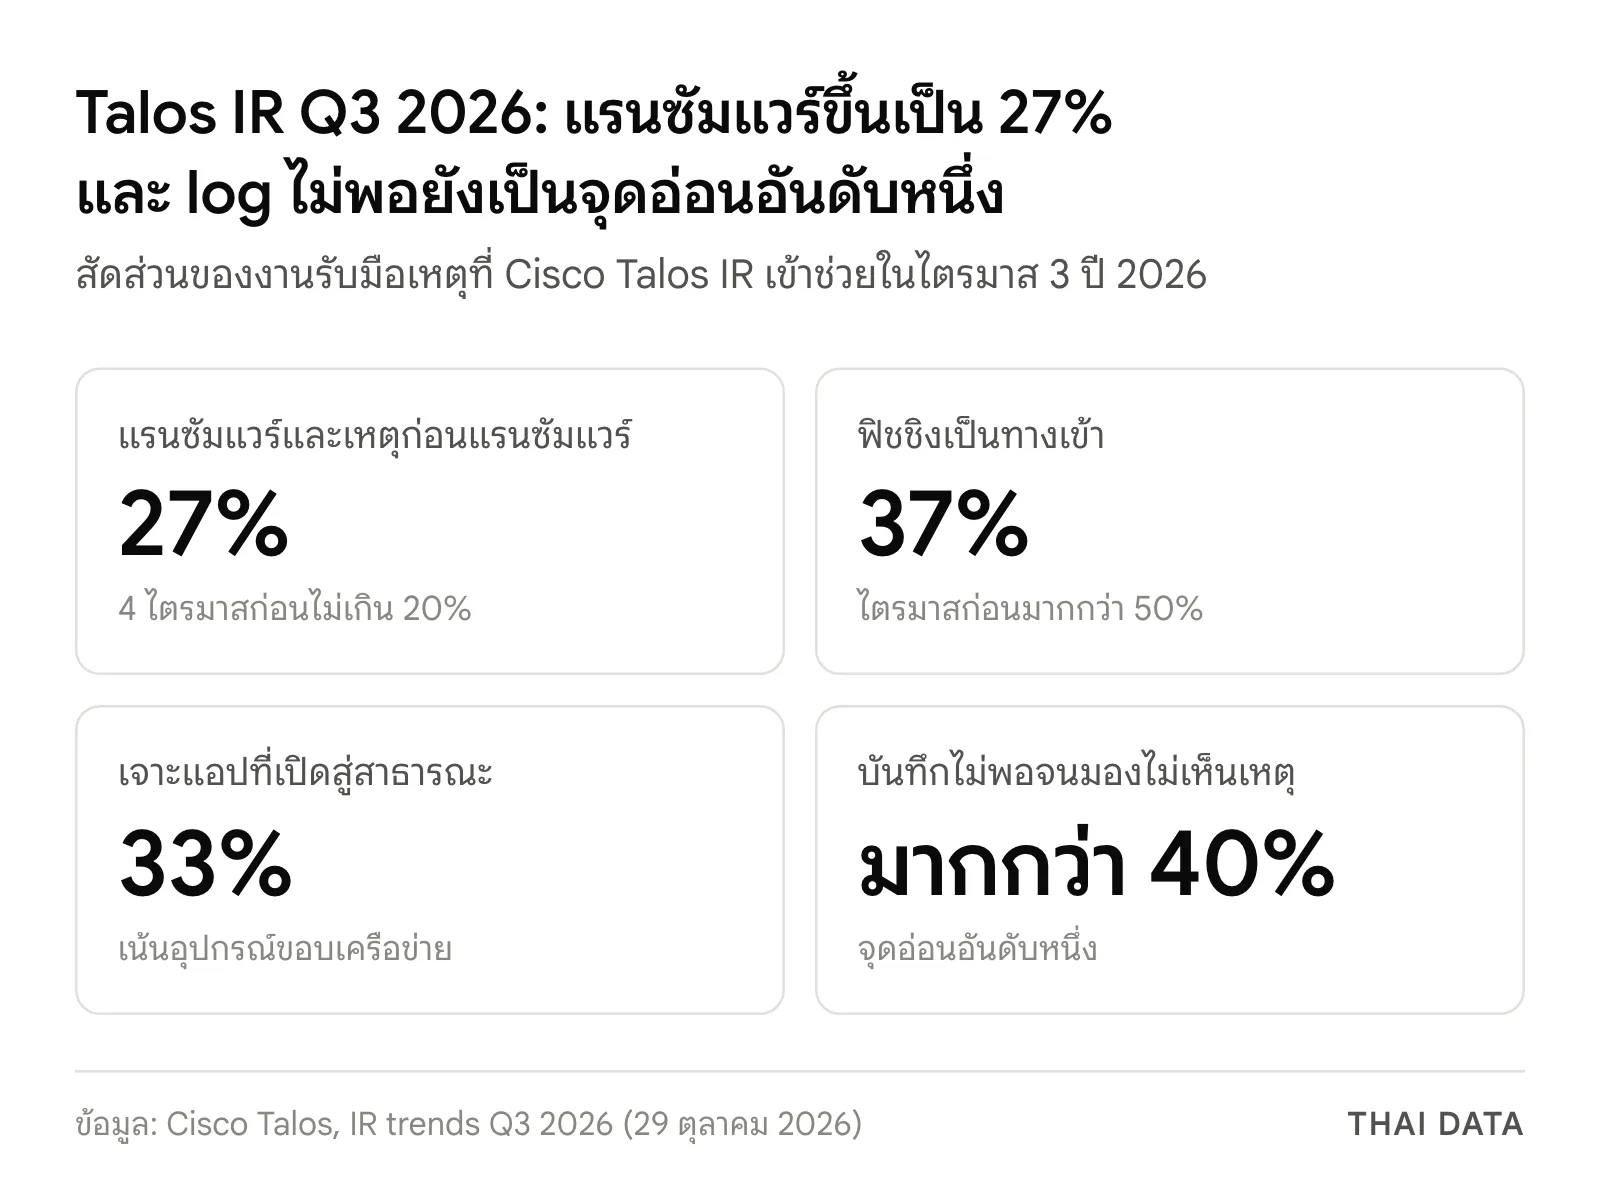
- Cisco Talos เผยแพร่รายงาน Talos IR Q3 2026 เมื่อ 29 ตุลาคม 2026 ระบุว่าแรนซัมแวร์และเหตุก่อนแรนซัมแวร์คิดเป็น 27% ของงานรับมือเหตุ สูงกว่าเพดาน 20% ของ 4 ไตรมาสก่อน
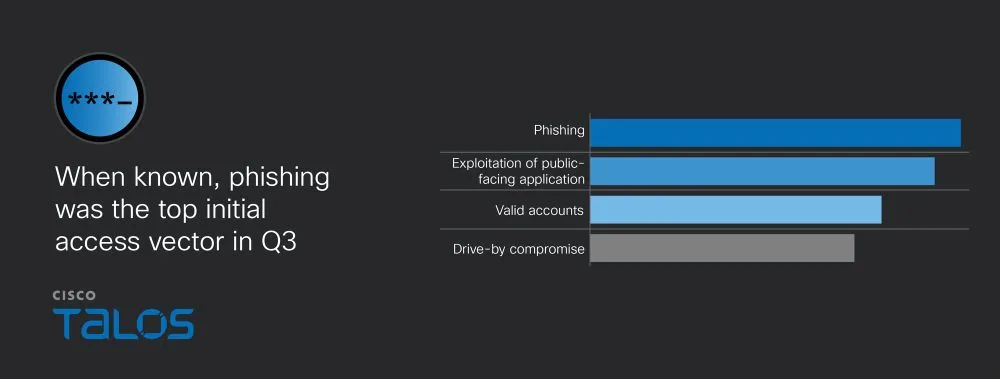
- ฟิชชิงเป็นทางเข้าอันดับหนึ่งที่ 37% ลดจากมากกว่า 50% ในไตรมาสก่อน ตามด้วยการเจาะแอปที่เปิดสู่สาธารณะ 33% ซึ่งเน้นอุปกรณ์ขอบเครือข่าย
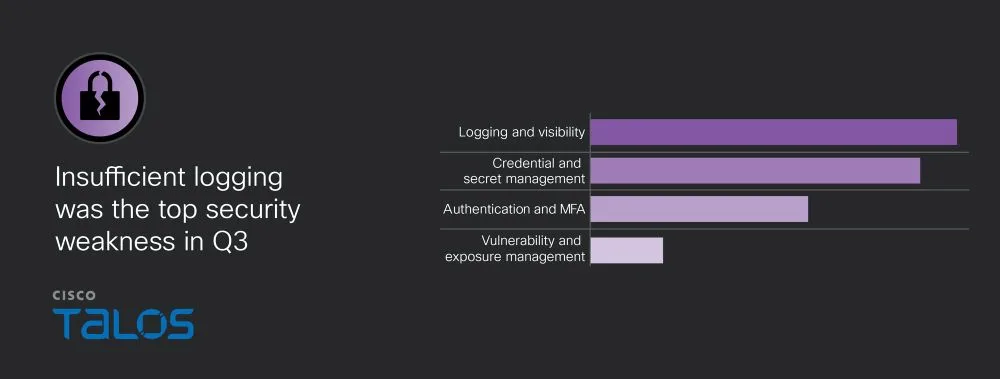
- จุดอ่อนอันดับหนึ่งคือบันทึกไม่พอ พบในมากกว่า 40% ของงาน Talos แนะนำให้เก็บ log รวมศูนย์นอกเครื่องอย่างน้อย 90 วัน
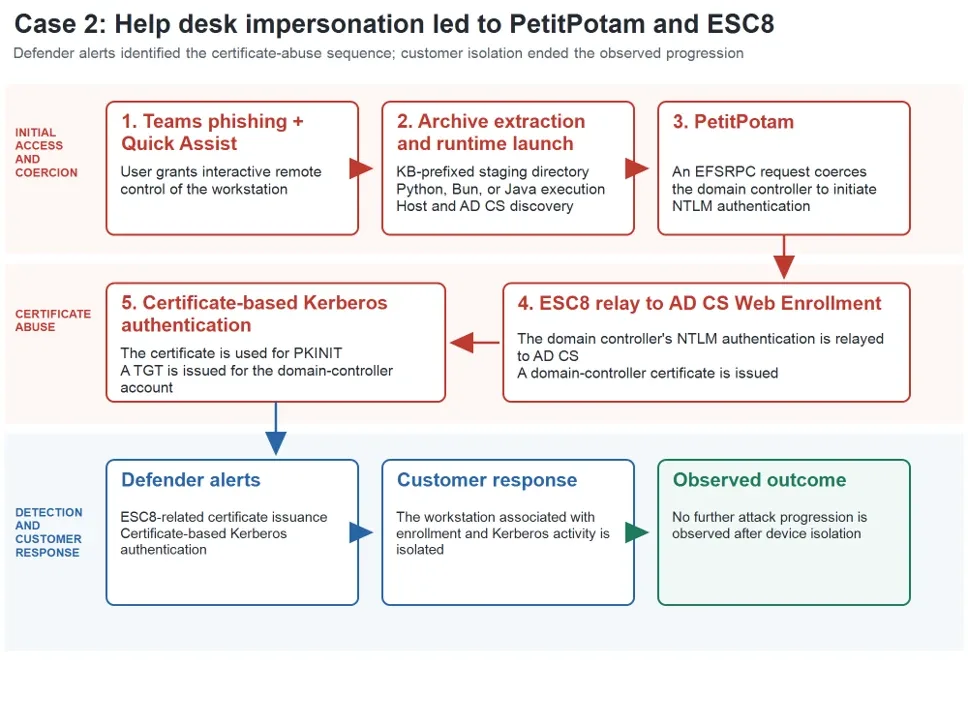
- Microsoft รายงานเมื่อ 30 ตุลาคม 2026 ถึงการบุกรุก 2 กรณี ที่เริ่มจากการปลอมเป็นฝ่ายช่วยเหลือบน Teams แล้วหลอกให้เปิด Quick Assist จนได้ใบรับรองของบัญชีสิทธิ์สูง
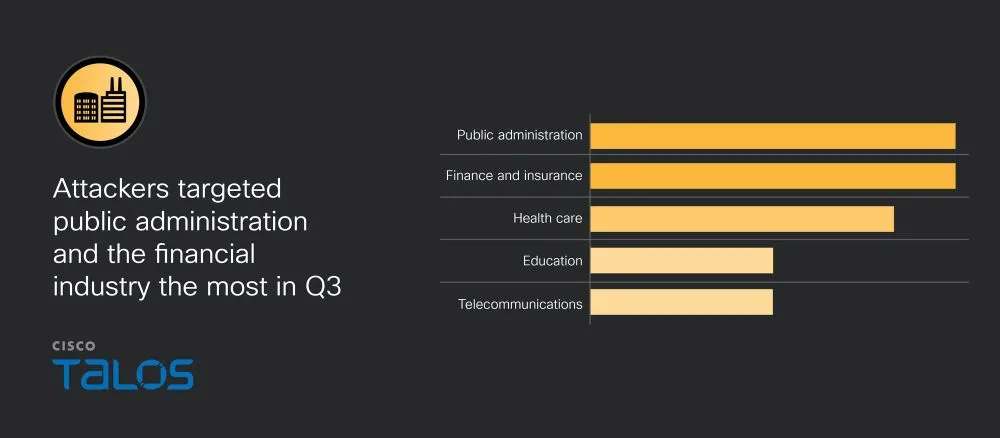
- ภาคการเงินและภาครัฐถูกเล็งสูงสุดเท่ากันที่ 18% ของงาน ส่วนสาธารณสุขลงมาอันดับสาม
Cisco Talos เผยแพร่รายงาน Talos IR Q3 2026 เมื่อวันที่ 29 ตุลาคม 2026 ระบุว่าแรนซัมแวร์และเหตุก่อนแรนซัมแวร์คิดเป็น 27% ของงานรับมือเหตุ เพิ่มจากไม่เกิน 20% ใน 4 ไตรมาสก่อน และผู้โจมตีหลายรายโทรปลอมเป็นฝ่ายไอทีเพื่อหลอกให้พนักงานเปิดรีโมต วันถัดมา Microsoft เผยกรณีจริงที่ใช้วิธีเดียวกันผ่าน Teams ซึ่งองค์กรไทยจำนวนมากใช้อยู่ทุกวัน
ตัวเลขในรายงานมาจากงานที่ทีม Talos IR เข้าไปช่วยลูกค้าของ Cisco จึงเป็นภาพของเหตุที่ทีมนี้เห็น ไม่ใช่สถิติของทั้งโลก แต่ Talos IR Q3 2026 กับรายงานของ Microsoft ชี้ไปทางเดียวกัน คือจุดเริ่มของเหตุจำนวนมากไม่ใช่ไฟล์แนบ แต่เป็นบทสนทนากับพนักงาน
Talos IR Q3 2026 บอกอะไรเรื่องทางเข้าและแรนซัมแวร์
ใน Talos IR Q3 2026 ฟิชชิงยังเป็นทางเข้าอันดับหนึ่ง แต่ลดลงมาก ส่วนการเจาะแอปที่เปิดสู่สาธารณะตามมาติด ๆ และ Talos ระบุว่าผู้โจมตีเน้นอุปกรณ์ขอบเครือข่าย เช่น เกตเวย์ความปลอดภัยและเครื่องมือจัดการเครือข่ายระยะไกล
| ตัวชี้วัดใน Talos IR Q3 2026 | ค่า |
|---|---|
| แรนซัมแวร์และเหตุก่อนแรนซัมแวร์ | 27% ของงาน (4 ไตรมาสก่อนไม่เกิน 20%) |
| ฟิชชิงเป็นทางเข้า | 37% (ไตรมาสก่อนมากกว่า 50%) |
| เจาะแอปที่เปิดสู่สาธารณะ | 33% |
| บันทึกไม่พอจนมองไม่เห็นเหตุ | มากกว่า 40% |
| จัดการรหัสผ่านและ secret ไม่ดี | 33% |
| การยืนยันตัวตนและ MFA บกพร่อง | 33% |
| ภาคการเงิน และภาครัฐ | ภาคละ 18% สูงสุดเท่ากัน |
กลุ่มแรนซัมแวร์ใน Talos IR Q3 2026 มีทั้ง The Gentlemen, Qilin, Rhysida และ Interlock ซึ่งทำงานเป็นกลุ่มปิด ส่วนรายใหม่ชื่อ VYPR ที่ Talos ประเมินว่ายังไม่เชี่ยวชาญนัก ใช้ซอร์สโค้ดเก่าที่สืบจาก Conti แต่กลับน่าสนใจตรงทางเข้า ผู้โจมตีใช้การโทรหลอกให้ผู้ใช้เปิด Microsoft Quick Assist แล้วใช้เครื่องมือ RMM ที่มีอยู่แล้วติดตั้งของตนต่อ
แนวโน้มที่สองคือการปิดเครื่องมือป้องกันโดยตรง Talos พบกลุ่ม Interlock พยายามถอน EDR และปิด Windows Defender พร้อมล้าง event log ส่วน VYPR ใช้เทคนิค BYOVD หรือการนำไดรเวอร์ที่มีช่องโหว่มาใช้ปิด EDR แบบหว่านหลายตัว
ประเด็นอื่นใน Talos IR Q3 2026 คือ Talos ยังเห็นการจารกรรมในกลุ่มโทรคมนาคมที่โยงกับกลุ่ม Salt Typhoon โดยใช้ช่องโหว่เก่า CVE-2023-20198 บนหน้าจัดการผ่านเว็บ และพบกรณีที่มัลแวร์บน macOS ขูดข้อมูลรับรองของ Anthropic Claude Code จาก keychain สะท้อนว่าบัญชีเครื่องมือ AI กลายเป็นเป้าด้วย
Microsoft เล่ากรณีจริง: จาก Teams ถึงใบรับรองผู้ดูแล
รายงานของ Microsoft Threat Intelligence เมื่อ 30 ตุลาคม 2026 อธิบายการบุกรุก 2 กรณี ที่เริ่มเหมือนกันทุกขั้น ผู้โจมตีส่งข้อความและโทรผ่าน Teams โดยอ้างว่าเป็นฝ่ายช่วยเหลือ ใช้ชื่อ tenant แบบ onmicrosoft.com ที่ดูเหมือนองค์กร แล้วพาผู้ใช้เปิด Quick Assist และขอรหัสเชื่อมต่อ
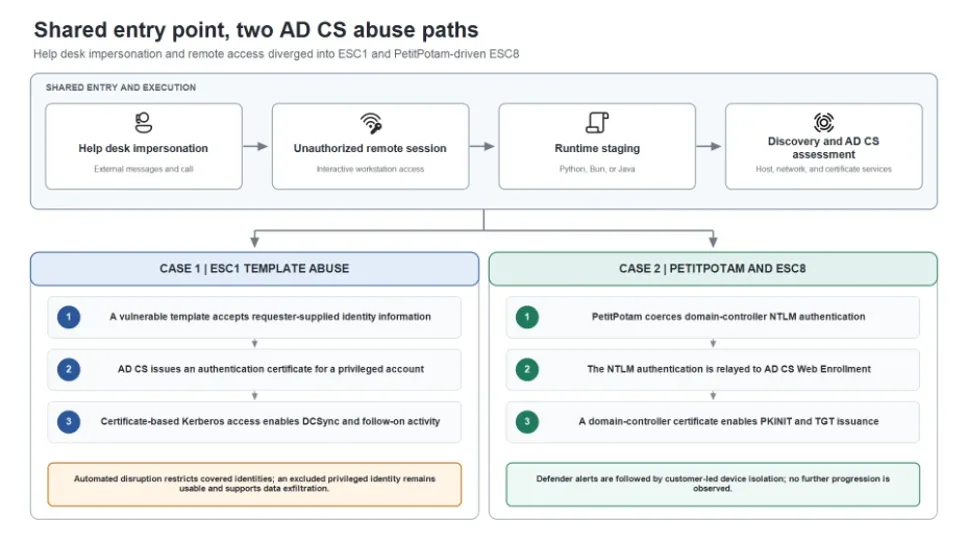
หลังผู้ใช้ยอมให้ควบคุมเครื่อง ผู้โจมตีวางไฟล์บีบอัดและรันโค้ดผ่าน Python, Bun หรือ Java แบบพกพา แล้วตรวจ Active Directory Certificate Services (AD CS) จุดต่างอยู่ตรงนี้
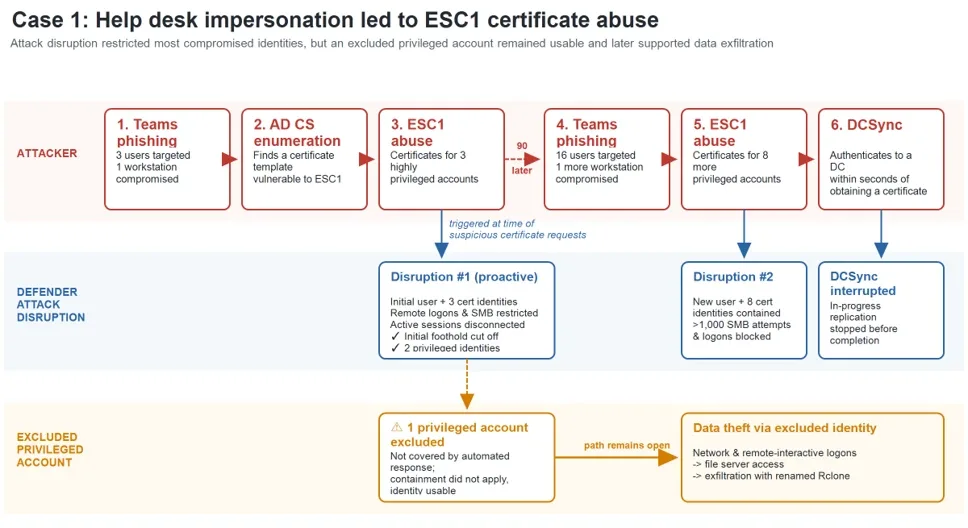
- กรณี ESC1 เทมเพลตใบรับรองตั้งค่าหละหลวม บัญชีสิทธิ์ต่ำจึงขอใบรับรองแทนบัญชีสิทธิ์สูงได้ รอบแรกได้ 3 บัญชี ระบบป้องกันจำกัดวงไว้ แต่ราว 90 นาทีต่อมาผู้โจมตีกลับมาหลอกผู้ใช้ 16 คนและได้อีก 8 บัญชี บัญชีหนึ่งที่ถูกยกเว้นจากการจำกัดอัตโนมัติยังใช้งานได้ และนำไปสู่การคัดลอกข้อมูลออก
- กรณี ESC8 ผู้โจมตีใช้ PetitPotam บังคับให้ Domain Controller ยืนยันตัวตน แล้วส่งต่อไปยัง AD CS Web Enrollment จนได้ใบรับรองของ Domain Controller ลูกค้าแยกเครื่องออกหลังเห็นการแจ้งเตือน และไม่พบการลุกลามต่อ
Microsoft ระบุว่ายังไม่ผูกกิจกรรมนี้กับกลุ่มใดกลุ่มหนึ่ง
ทำไม Talos IR Q3 2026 สำคัญกับองค์กรไทย
ทั้งสองรายงานแสดงว่าการป้องกันไฟล์แนบอย่างเดียวไม่พอ เพราะเครื่องมือที่ใช้เจาะคือ Quick Assist และ RMM ซึ่งเป็นของถูกกฎหมายที่องค์กรใช้กันอยู่แล้ว การแจ้งเตือนแบบมัลแวร์ทั่วไปจึงอาจไม่ขึ้น
ส่วนตัวเลข log ไม่พอที่มากกว่า 40% บอกว่าหลายองค์กรเล่าเหตุการณ์ย้อนหลังไม่ได้ Talos ระบุสาเหตุส่วนหนึ่งว่าผู้โจมตีลบ log เอง อีกส่วนคือเก็บไม่นานพอ ซึ่งรายงาน Talos IR Q3 2026 ตอบตรง ๆ ว่าต้องส่ง log ออกนอกเครื่อง
สำหรับองค์กรไทยที่ต้องทำตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และ พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ log ยังเป็นหลักฐานที่ใช้อธิบายเหตุต่อหน่วยงานกำกับและลูกค้า ถ้าไม่มี การประเมินผลกระทบก็ทำได้ยาก
สิ่งที่องค์กรควรทำจากรายงาน Talos IR Q3 2026
- ตั้งกติกาเรื่องการโทรจากฝ่ายไอที Microsoft แนะนำให้ตรวจสอบคำขอช่วยเหลือที่ไม่ได้ร้องขอผ่านช่องทางภายในที่รู้จักก่อนแชร์หน้าจอหรือเริ่มรีโมต
- จำกัด Teams จากภายนอก ทบทวนนโยบาย external access และ federation ให้เหลือเฉพาะโดเมนที่จำเป็น
- คุมเครื่องมือรีโมต อนุญาตเฉพาะผลิตภัณฑ์และผู้ใช้ที่อนุมัติ และแจ้งเตือนเมื่อ RMM แตกไฟล์หรือรันสคริปต์จากโฟลเดอร์ของผู้ใช้
- เก็บ log รวมศูนย์อย่างน้อย 90 วัน ส่งออกจากเซิร์ฟเวอร์ เครื่องผู้ใช้ อุปกรณ์เครือข่าย ผู้ให้บริการยืนยันตัวตน และอุปกรณ์ความปลอดภัย
- ยกระดับ MFA Talos แนะนำให้เปลี่ยนจาก push และ SMS ไปใช้ FIDO2/WebAuthn ปิดการยืนยันตัวตนแบบเก่า และจำกัดการลงทะเบียน MFA ด้วยตนเอง
- ตรวจ AD CS ทบทวนเทมเพลตใบรับรอง เปิด HTTPS และ Extended Protection for Authentication บน Web Enrollment และปิด endpoint ที่ไม่ใช้
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ตัวเลข log ไม่พอในรายงานนี้ชี้ว่าองค์กรไทยควรเตรียมที่เก็บและคนอ่าน log ไว้ก่อนเกิดเหตุ โดยเฉพาะองค์กรที่ไม่มีทีมเฝ้าระวังนอกเวลางาน บริการ Managed Security Services ของ THAI DATA CLOUD รวมการเฝ้าระวัง Log แบบรวมศูนย์ตลอด 24 ชั่วโมงกับ Managed EDR บนเครื่องพนักงาน จึงเป็นทางเลือกสำหรับองค์กรที่ต้องการเริ่มจากจุดนี้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวภัยคุกคามและแรนซัมแวร์ล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Talos IR Q3 2026 พบอะไรสำคัญ?
Talos IR Q3 2026 พบว่าแรนซัมแวร์และเหตุก่อนแรนซัมแวร์เพิ่มเป็น 27% ของงานรับมือเหตุ ฟิชชิงเป็นทางเข้าอันดับหนึ่ง 37% การเจาะแอปสาธารณะ 33% จุดอ่อนใหญ่สุดคือ log ไม่พอ และผู้โจมตีมักโทรปลอมเป็นฝ่ายไอทีเพื่อขอเปิดเครื่องมือรีโมต
การปลอมเป็นฝ่ายไอทีหลอกเปิดรีโมตทำงานอย่างไร?
ผู้โจมตีโทรหรือส่งข้อความผ่าน Teams โดยอ้างว่าเป็นฝ่ายช่วยเหลือ แล้วบอกให้ผู้ใช้เปิด Quick Assist และให้รหัสเชื่อมต่อ เมื่อผู้ใช้ยอมให้ควบคุมเครื่อง ผู้โจมตีก็วางไฟล์ของตนและขยายสิทธิ์ต่อโดยไม่ต้องใช้ไฟล์แนบแบบเดิม
Talos IR Q3 2026 แนะนำให้เก็บ log นานแค่ไหน?
Talos IR Q3 2026 แนะนำให้ใช้ SIEM หรือแพลตฟอร์ม log รวมศูนย์ เก็บอย่างน้อย 90 วัน และส่ง log จากเซิร์ฟเวอร์ เครื่องผู้ใช้ อุปกรณ์เครือข่าย ผู้ให้บริการยืนยันตัวตนบนคลาวด์ และอุปกรณ์ความปลอดภัยออกไปนอกเครื่อง เพราะผู้โจมตีมักลบ log
ควรทำอย่างไรเมื่อมีคนโทรมาอ้างว่าเป็นฝ่ายไอที?
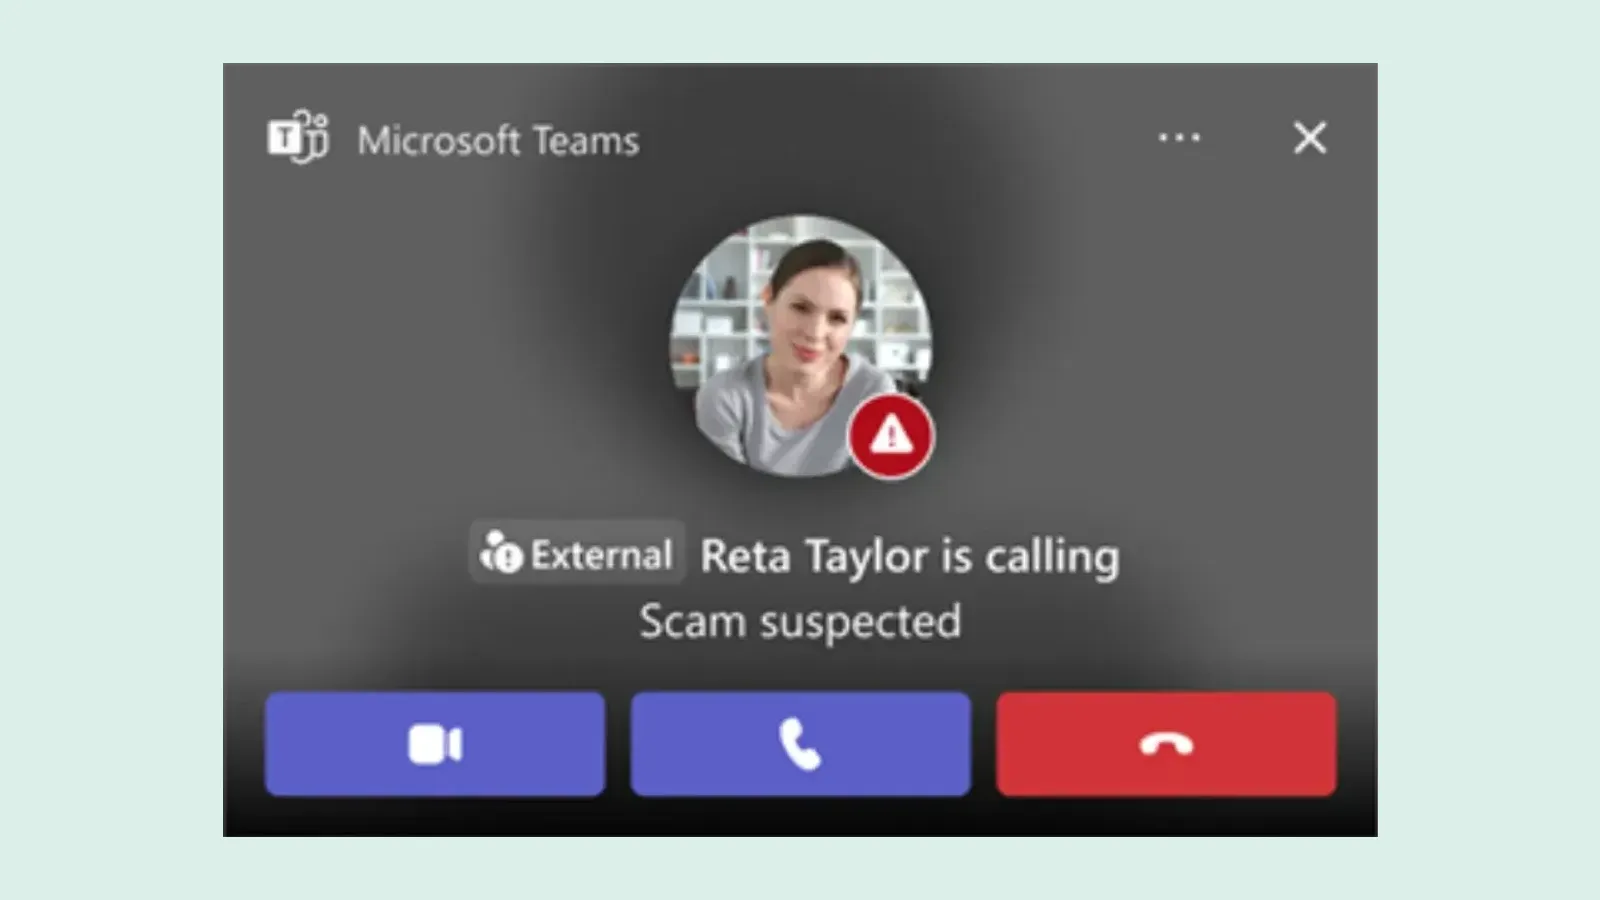
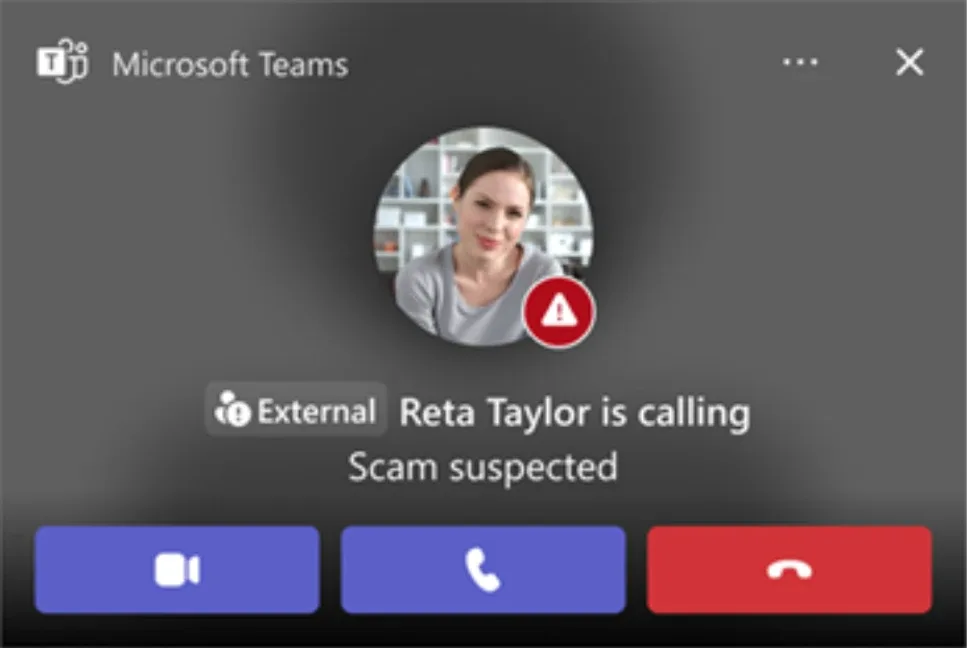
Microsoft แนะนำให้ตรวจสอบคำขอช่วยเหลือที่ไม่ได้ร้องขอผ่านช่องทางภายในที่รู้จักก่อนเข้าร่วมสาย แชร์หน้าจอ หรือเริ่มรีโมต ถ้า Teams แสดงป้าย External หรือ Scam suspected ให้หยุดและแจ้งฝ่ายไอทีตัวจริงทันที
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cisco Talos3Cisco27Microsoft192Anthropic56
- ผลิตภัณฑ์และเทคโนโลยี
- Windows99macOS46Claude Code22Python39Java16Microsoft Teams18
- กฎหมายและมาตรฐาน
- PDPA242
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ