
Synology C3RB3R: แรนซัมแวร์ล็อกไฟล์บน NAS ที่ใช้ DSM เก่า เรียกค่าไถ่ 0.037 BTC
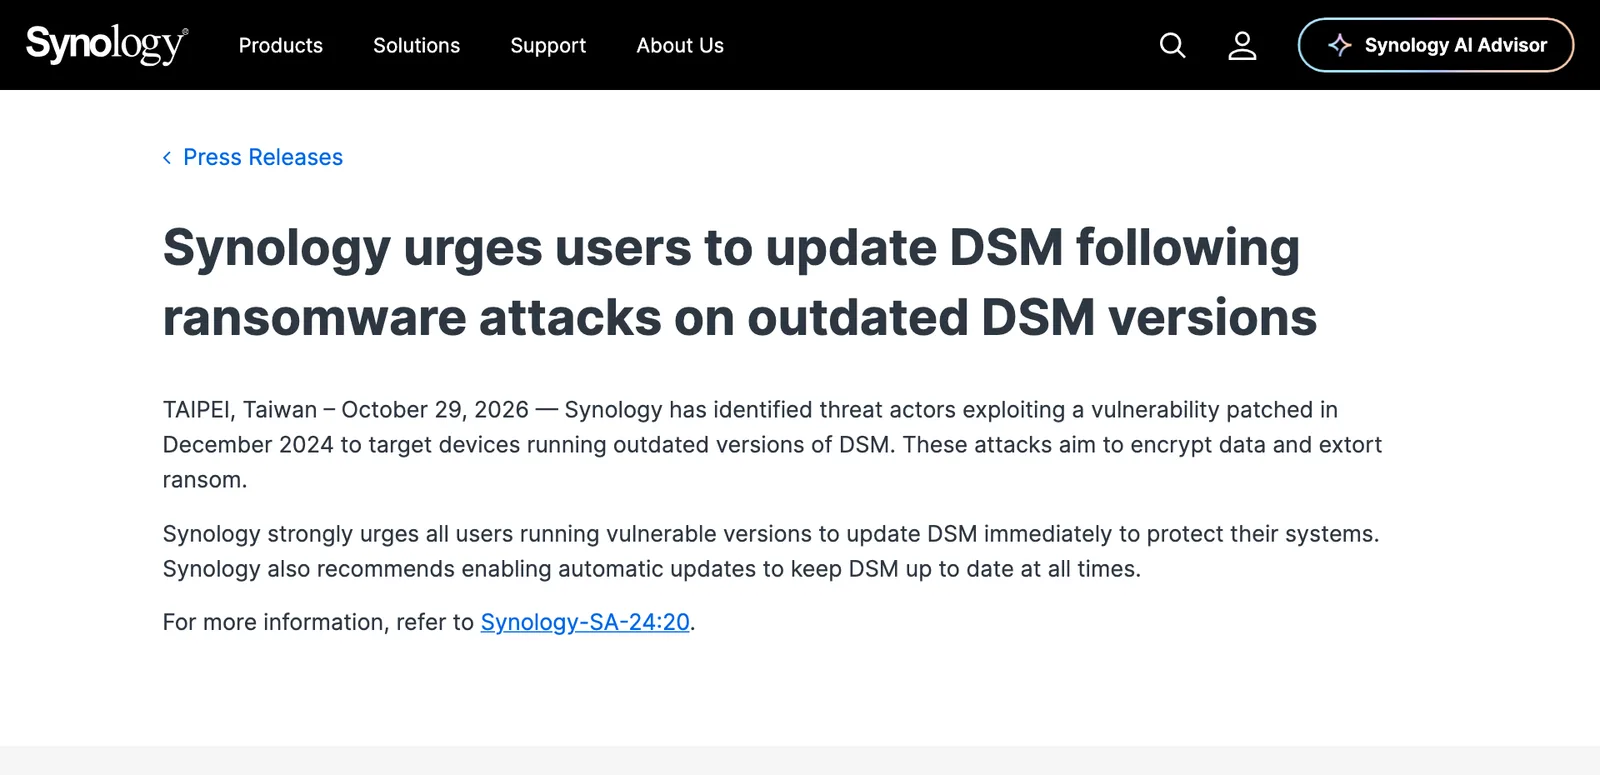
Synology C3RB3R คือแรนซัมแวร์ที่เข้ารหัสไฟล์บน NAS ที่ใช้ DSM เก่า Synology ยืนยัน 29 ต.ค. 2026 ว่าถูกใช้ช่องโหว่ที่แก้ตั้งแต่ธันวาคม 2024 และเร่งให้อัปเดตทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Synology ประกาศเมื่อ 29 ตุลาคม 2026 ว่าพบผู้โจมตีใช้ช่องโหว่ที่แพตช์แล้วตั้งแต่ธันวาคม 2024 เล็งอุปกรณ์ที่ยังใช้ DSM รุ่นเก่า เพื่อเข้ารหัสข้อมูลและเรียกค่าไถ่
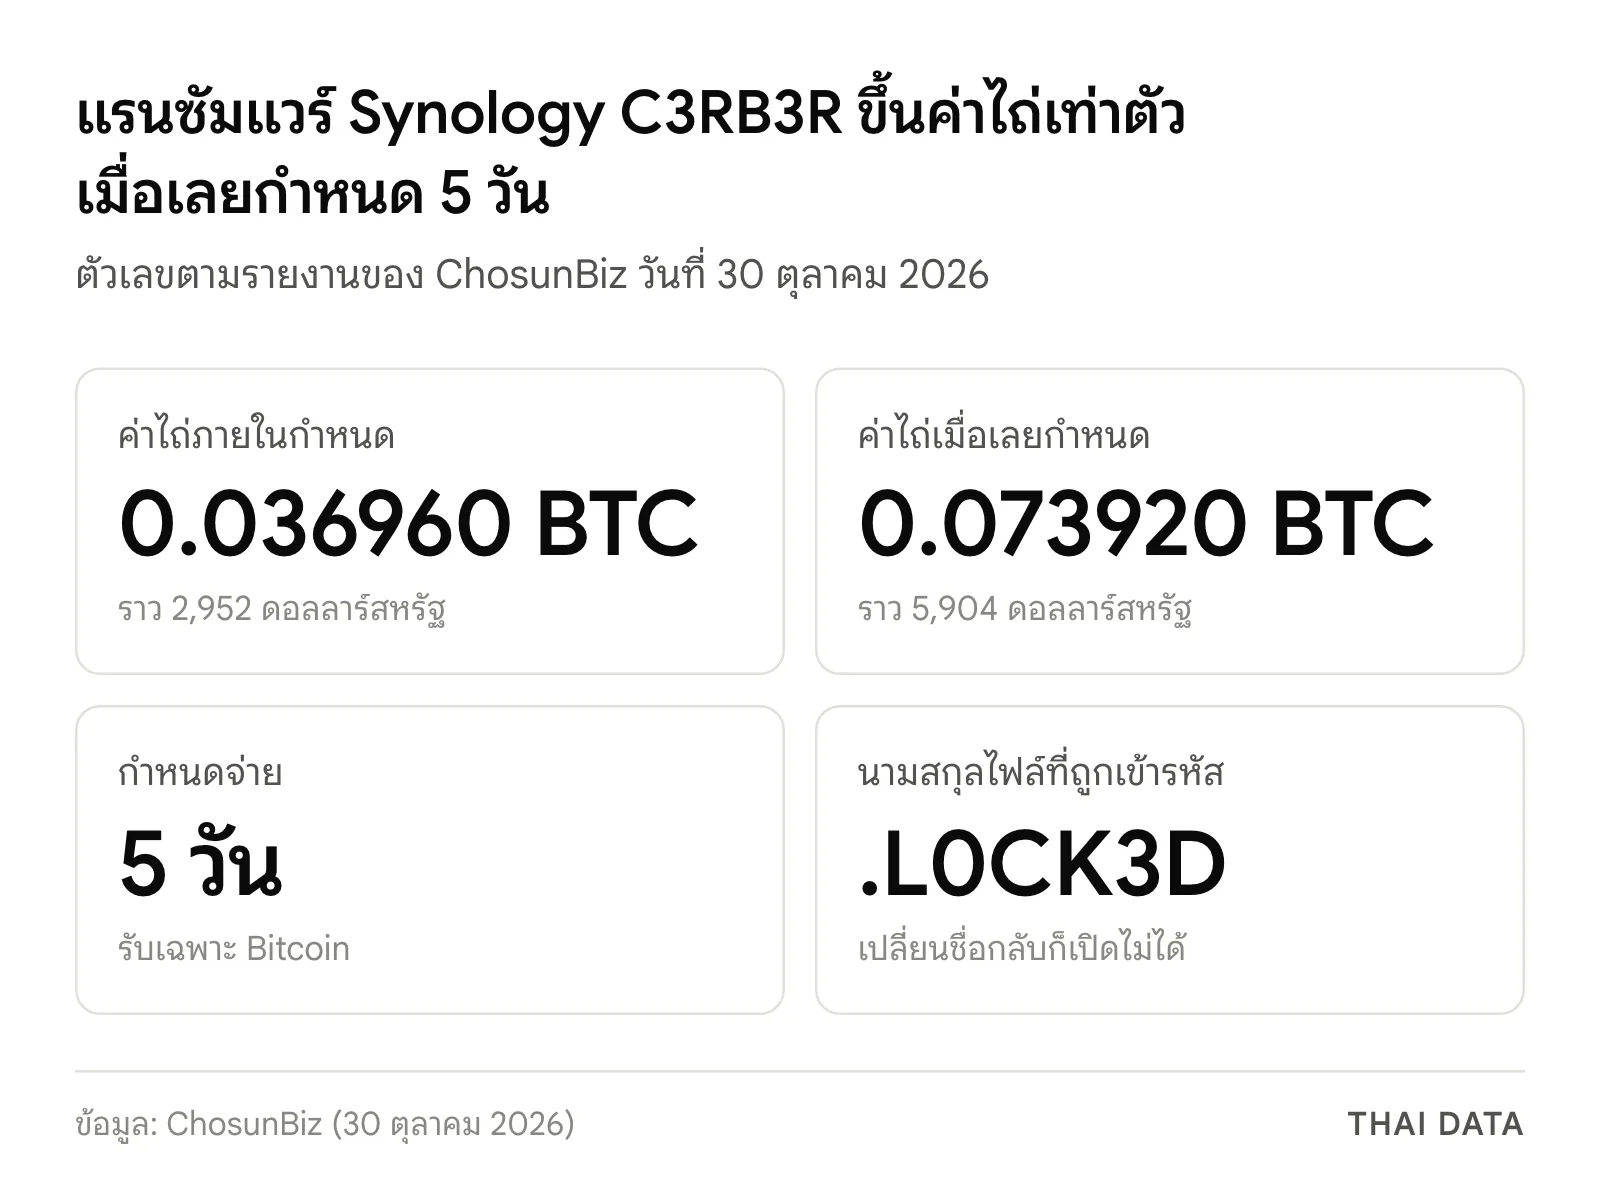
- ChosunBiz รายงานว่าเกาหลีใต้พบเหยื่อตั้งแต่ 28 ตุลาคม ไฟล์ถูกต่อท้าย .L0CK3D ค่าไถ่ 0.036960 BTC หรือราว 2,952 ดอลลาร์สหรัฐ และเพิ่มเป็น 0.073920 BTC ถ้าเลยกำหนด 5 วัน
- บริษัทความปลอดภัย 360 ของจีนวิเคราะห์ต่างออกไปว่าผู้โจมตีใช้ CVE-2026-13639 และ CVE-2026-13684 คะแนน CVSS 9.8 ที่ Synology แก้เมื่อ 18 กันยายน 2026 ผู้ดูแลจึงควรยึดเลขรุ่นของรอบกันยายนเป็นเกณฑ์
- เวอร์ชันที่ควรมีอย่างน้อยคือ 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 และ 7.2.1-69057-12 ส่วน Synology ยังไม่เผยจำนวนเหยื่อและไม่ได้ประกาศเครื่องมือถอดรหัส
Synology ประกาศเมื่อวันที่ 29 ตุลาคม 2026 ว่าพบผู้โจมตีใช้ช่องโหว่ที่บริษัทแพตช์ไปตั้งแต่ธันวาคม 2024 เล็ง NAS ที่ยังใช้ DSM รุ่นเก่า เพื่อเข้ารหัสข้อมูลและเรียกค่าไถ่ การโจมตีที่รู้จักในชื่อ Synology C3RB3R นี้ ChosunBiz รายงานว่าทำให้ผู้ใช้ในเกาหลีใต้เปิดไฟล์ไม่ได้ตั้งแต่ 28 ตุลาคม ผู้ดูแล NAS ในไทยควรตรวจเลขรุ่น DSM วันนี้
แถลงการณ์ของ Synology ชุดที่เผยแพร่จากไทเปสั้นมาก บอกเพียงว่าให้ผู้ใช้รุ่นที่มีช่องโหว่อัปเดต DSM ทันที และเปิดการอัปเดตอัตโนมัติ ส่วนชุดที่เผยแพร่จากสหรัฐฯ ระบุว่าบริษัทพบการโจมตีนี้ระหว่างตรวจผลกระทบของ PHP2Shell และเล็งอุปกรณ์ที่ใช้ DSM รุ่นหมดอายุ ทั้งสองชุดไม่ได้เอ่ยชื่อ C3RB3R ในเนื้อหา และไม่บอกจำนวนเครื่องที่ถูกโจมตี
Synology C3RB3R ทำอะไรกับไฟล์บน NAS
ChosunBiz รายงานจากการตรวจสอบของตนเมื่อวันที่ 30 ตุลาคม ว่ามัลแวร์ค้นไฟล์ที่เก็บในเครื่อง เว้นโฟลเดอร์ระบบบางส่วนไว้ แล้วเข้ารหัสไฟล์ที่เหลือและต่อท้ายชื่อด้วย .L0CK3D เนื้อไฟล์ถูกเข้ารหัสจริง การเปลี่ยนชื่อหรือนามสกุลจึงไม่ทำให้รูปภาพหรือเอกสารกลับมาเปิดได้
ผู้โจมตีทิ้งจดหมายขู่ไว้ในโฟลเดอร์ที่ถูกเข้ารหัส บอกให้ซื้อโปรแกรมชื่อ C3RB3R DECRYPTOR ด้วย Bitcoin เท่านั้น เงื่อนไขตามรายงานมีดังนี้
| ช่วงเวลา | ค่าไถ่ | มูลค่าโดยประมาณตามรายงาน |
|---|---|---|
| ภายใน 5 วัน | 0.036960 BTC | ราว 2,952 ดอลลาร์สหรัฐ |
| เลยกำหนด | 0.073920 BTC | ราว 5,904 ดอลลาร์สหรัฐ |
Korea Internet & Security Agency (KISA) ได้รับรายงานความเสียหายจากผู้ใช้ในประเทศหลายราย แต่ตอบ ChosunBiz ว่าไม่สามารถให้รายละเอียดเรื่องสาเหตุ ขนาดความเสียหาย และสถานะการรับมือได้ จำนวนเหยื่อของ Synology C3RB3R จึงยังไม่มีแหล่งใดยืนยัน
ช่องโหว่ต้นเหตุของ Synology C3RB3R ยังชี้ไม่ตรงกัน
ประเด็นที่ผู้ดูแลระบบต้องระวังในกรณี Synology C3RB3R คือบริษัทเจ้าของสินค้ากับบริษัทวิเคราะห์ระบุช่องทางเจาะระบบไม่ตรงกัน Synology อ้างถึงประกาศ Synology-SA-24:20 ซึ่งมีช่องโหว่ระดับ Critical คือ CVE-2024-10441 คะแนน CVSS 9.8 ในบริการ system plugin daemon ของ DSM เปิดทางให้ผู้โจมตีจากระยะไกลรันโค้ดได้ แต่แถลงการณ์ไม่ได้ระบุเลข CVE เอง
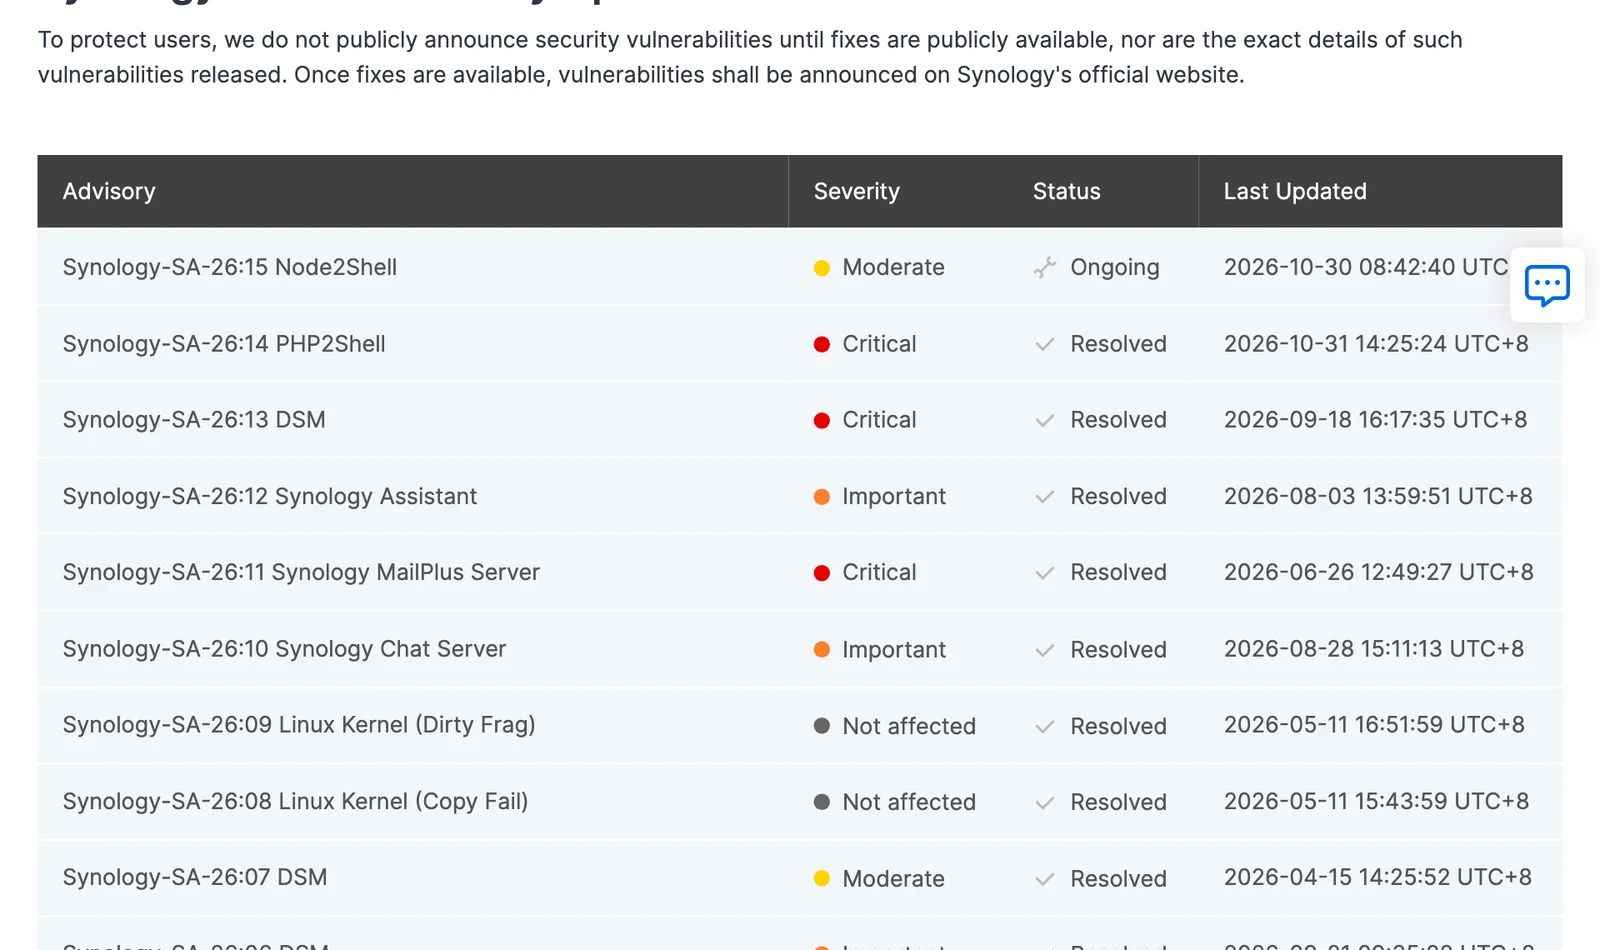
ส่วน 360 บริษัทความปลอดภัยของจีน ซึ่ง ChosunBiz อ้างถึงผลวิเคราะห์ที่เผยแพร่เมื่อ 29 ตุลาคม ระบุว่าผู้โจมตีใช้ CVE-2026-13639 และ CVE-2026-13684 จากประกาศ Synology-SA-26:13 ของวันที่ 18 กันยายน 2026 แล้วเข้ารหัสไฟล์ด้วย C3RB3R ซึ่งเป็นสายพันธุ์หนึ่งของ Cerber เราไม่พบรายงานต้นฉบับของ 360 จึงอ้างผ่าน ChosunBiz
ทั้งสองช่องโหว่ของเดือนกันยายนได้คะแนน CVSS 9.8 และผู้โจมตีไม่ต้องล็อกอิน CVE-2026-13639 เป็นปัญหาค่าสุ่มไม่พอในตรรกะการล็อกอิน ส่วน CVE-2026-13684 เป็นปัญหาการ encode ข้อมูลใน SCGI และ Synology ระบุว่าไม่มีวิธีลดความเสี่ยงชั่วคราวใน SA-26:13
ต้องอัปเดต DSM เป็นเวอร์ชันไหนเพื่อรับมือ Synology C3RB3R
ความต่างนี้มีผลจริง เครื่องที่หยุดอยู่ที่แพตช์ของปี 2024 อาจปลอดภัยตามคำอธิบายของ Synology แต่ยังเสี่ยงตามคำอธิบายของ 360 จึงควรยึดรุ่นของรอบกันยายน 2026 ไว้ก่อน ตารางด้านล่างใช้เลขจากประกาศของ Synology ทั้งสองฉบับ
| สายรุ่น DSM | รอบ SA-24:20 | รอบ SA-26:13 (18 ก.ย. 2026) |
|---|---|---|
| DSM 7.4 | ไม่อยู่ในประกาศ | 7.4-90075 |
| DSM 7.3 | ไม่อยู่ในประกาศ | 7.3.2-86009-4 |
| DSM 7.2.2 | 7.2.2-72806-1 | 7.2.2-72806-9 |
| DSM 7.2.1 | 7.2.1-69057-6 | 7.2.1-69057-12 |
| DSM 7.2 | 7.2-64570-4 | ไม่อยู่ในประกาศ |
| DSM 7.1 | 7.1.1-42962-7 | ไม่อยู่ในประกาศ |
| DSM 6.2 | 6.2.4-25556-8 | ไม่อยู่ในประกาศ |
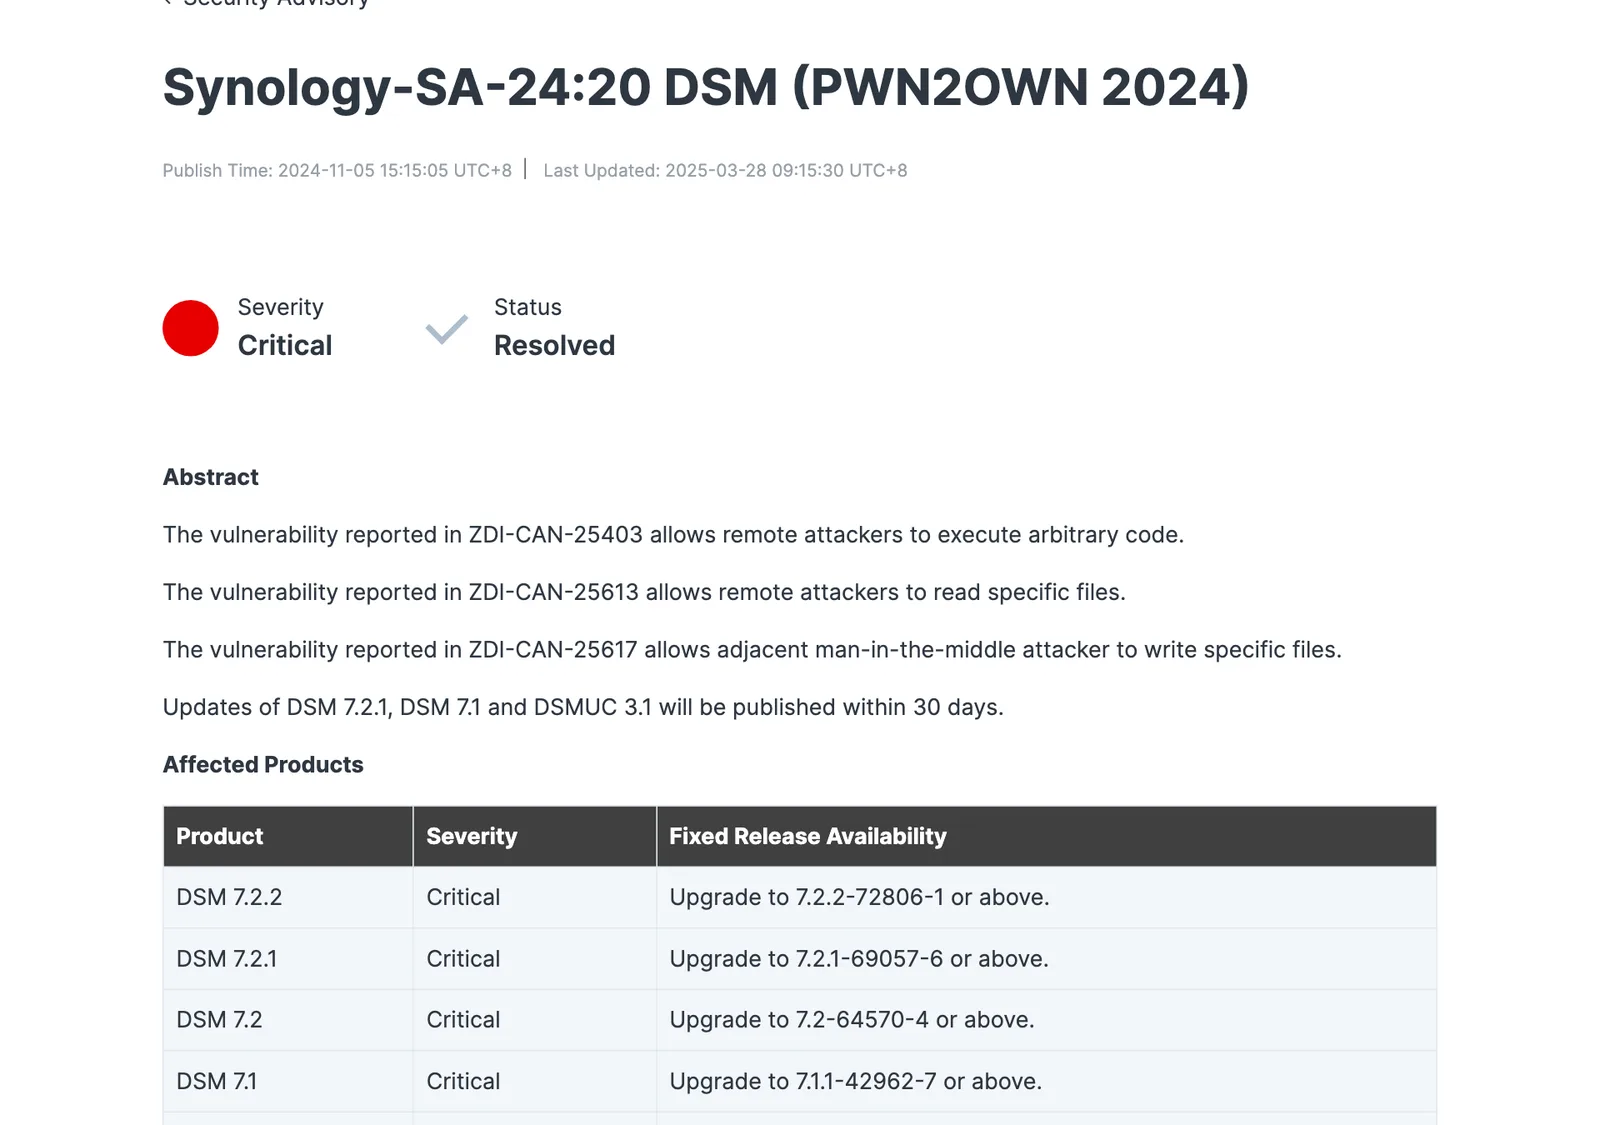
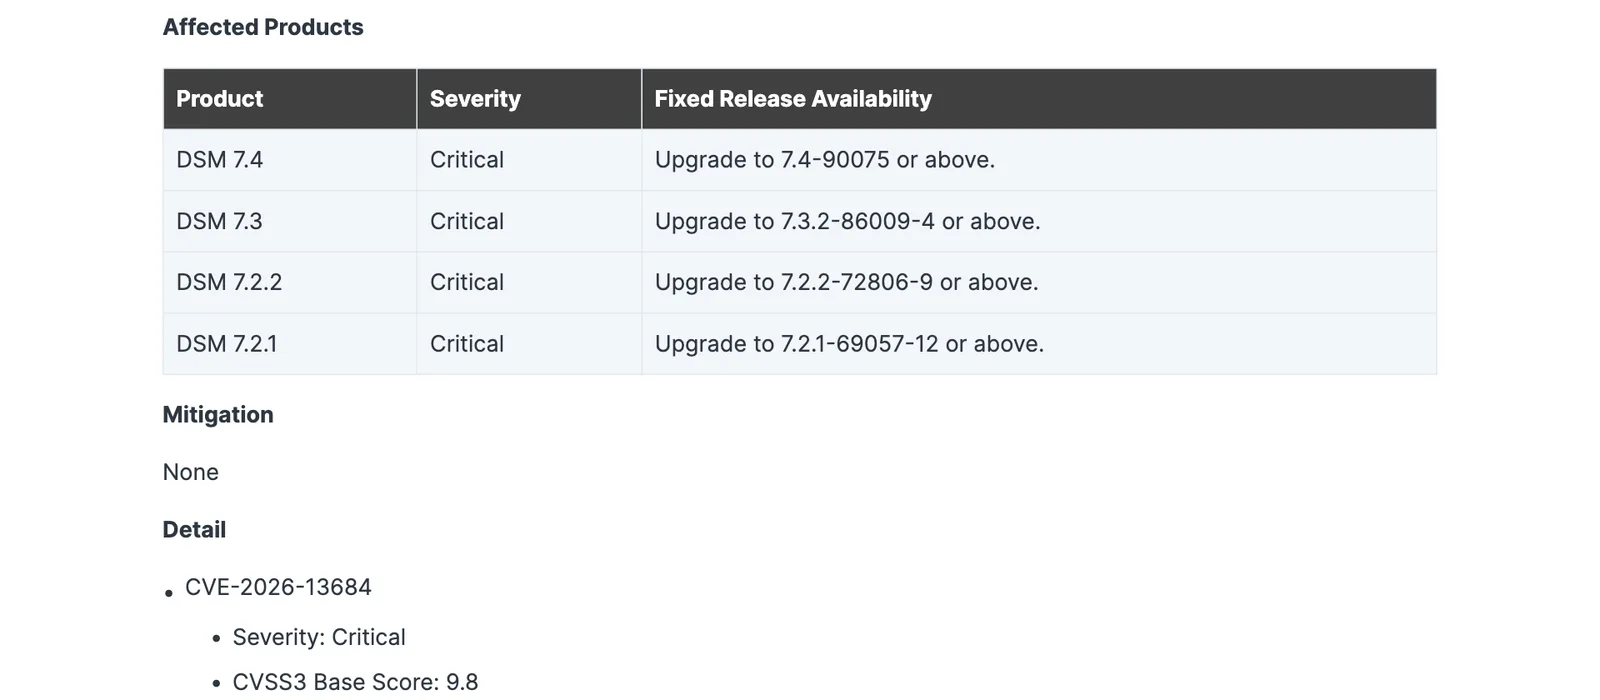
เลขท้ายมีความหมาย เช่น 7.2.2-72806-1 มีแพตช์รอบปี 2024 แต่ยังไม่ถึง 7.2.2-72806-9 ของรอบกันยายน การดูแค่ "7.2.2" จึงสรุปไม่ได้
ทำไมเรื่องนี้สำคัญ
NAS เป็นทั้งที่เก็บไฟล์ใช้ร่วมกันและปลายทางของงานสำรองข้อมูลในองค์กรขนาดเล็กและกลางจำนวนมาก ChosunBiz ชี้ว่าถ้าข้อมูลสำรองถูกเข้ารหัสไปด้วย ทางกู้คืนอาจหายไปทั้งหมด ChosunBiz ระบุด้วยว่า Synology ติดตั้งระบบไปแล้วมากกว่า 14 ล้านระบบทั่วโลก เครื่องรุ่นเก่าที่ตกหล่นจากรอบอัปเดตจึงอาจมีจำนวนไม่น้อย แม้ยังไม่มีตัวเลขยืนยัน
ข่าวช่องโหว่ถูกใช้โจมตีภายใน 3 วันที่เราเคยรายงานเตือนเรื่องความเร็วของผู้โจมตี ส่วนกรณี Synology C3RB3R เตือนอีกด้าน ถ้าคำอธิบายของ Synology ถูกต้อง แพตช์ที่ออกมาเกือบ 2 ปียังไม่ถึงอุปกรณ์จำนวนหนึ่ง องค์กรจึงควรนับ NAS เข้าในรอบแพตช์เดียวกับเซิร์ฟเวอร์
ช่องโหว่ชุดนี้แยกจาก PHP2Shell แต่ควรปิดไปพร้อมกัน Synology ระบุว่า PHP2Shell กระทบเฉพาะระบบที่ใช้แพ็กเกจที่พึ่ง PHP เช่น Calendar, MailStation, Web Station และ WordPress โดยต้องอัปเดต PHP ผ่าน Package Center แยกจากการอัปเดต DSM
สิ่งที่องค์กรควรทำเพื่อรับมือ Synology C3RB3R
- ตรวจเลขรุ่นเต็มทุกเครื่องวันนี้ รวมเครื่องสาขาและเครื่องที่ไม่มีเจ้าของชัดเจน แล้วเทียบกับตารางด้านบนจนถึงเลขตัวสุดท้าย
- อัปเดต DSM และแพ็กเกจ เปิดการอัปเดตอัตโนมัติตามคำแนะนำของ Synology และอัปเดต PHP ผ่าน Package Center สายรุ่นที่ไม่อยู่ใน SA-26:13 ควรวางแผนขึ้นรุ่นที่ยังได้รับแพตช์ หรือถอดเครื่องออกจากอินเทอร์เน็ต
- เลิกเปิดหน้าจัดการ DSM สู่อินเทอร์เน็ต ตรวจ Port Forwarding และ Reverse Proxy ที่ชี้มายัง NAS และให้เข้าผ่าน VPN หรือเครือข่ายภายใน
- แยกข้อมูลสำรองออกจากเครื่องต้นทาง Snapshot บนเครื่องเดียวกันไม่พอ ควรมีสำเนาอีกชุดนอกเครื่องและซ้อมกู้คืนให้เห็นผลจริง
- เตรียมขั้นตอนเมื่อเกิดเหตุ ตามคำแนะนำของ Synology ที่ ChosunBiz รายงาน คือแยกเครื่องออกจากเครือข่าย ถ้าทำไม่ได้ให้ปิดเครื่อง เก็บเวลาเกิดเหตุ ข้อมูลระบบ และบันทึกการล็อกอิน แล้วติดต่อฝ่ายสนับสนุนเทคนิค และแจ้ง ThaiCERT
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าวนี้เตือนว่าองค์กรไทยที่เก็บงานสำคัญไว้บน NAS ควรมีสำเนาที่อยู่นอกตัวเครื่องและนอกสถานที่ก่อนเกิดเหตุ บริการ NAS Backup ของ THAI DATA CLOUD สำรองข้อมูลจากอุปกรณ์ NAS เช่น Synology และ QNAP ขึ้นคลาวด์ จึงเป็นทางเลือกหนึ่งสำหรับสำเนาชุดที่สอง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวช่องโหว่และแรนซัมแวร์ล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Synology C3RB3R คืออะไร?
Synology C3RB3R คือชื่อที่ใช้เรียกการโจมตีด้วยแรนซัมแวร์ C3RB3R ซึ่งบริษัท 360 ระบุว่าเป็นสายพันธุ์หนึ่งของ Cerber โดยเข้ารหัสไฟล์บน NAS ของ Synology ที่ใช้ DSM รุ่นเก่า ต่อท้ายไฟล์ด้วย .L0CK3D แล้วเรียกค่าไถ่เป็น Bitcoin เพื่อแลกกับโปรแกรมถอดรหัส
ไฟล์ถูก Synology C3RB3R เข้ารหัสแล้วเปลี่ยนนามสกุลกลับได้ไหม?
ไม่ได้ เพราะเนื้อไฟล์ถูกเข้ารหัส การเปลี่ยนชื่อหรือนามสกุลจึงไม่ทำให้ไฟล์เปิดได้ ChosunBiz รายงานว่า Synology แนะนำให้กู้จากข้อมูลสำรองหรือ Snapshot ที่มีอยู่ และบริษัทยังไม่ได้แถลงเรื่องเครื่องมือถอดรหัส
ต้องอัปเดต DSM เป็นเวอร์ชันใดเพื่อรับมือ Synology C3RB3R?
ควรใช้เวอร์ชันของรอบ SA-26:13 เป็นอย่างน้อย คือ DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 หรือ 7.2.1-69057-12 ตามสายรุ่น เพราะมีทั้งแพตช์ปี 2024 และแพตช์เดือนกันยายน 2026 ที่ 360 ระบุว่าถูกใช้โจมตี
NAS ถูก Synology C3RB3R โจมตีแล้วต้องทำอย่างไร?
ChosunBiz รายงานคำแนะนำของ Synology ว่าให้แยกเครื่องออกจากเครือข่าย ถ้าทำไม่ได้ให้ปิดเครื่อง จากนั้นรวบรวมเวลาเกิดเหตุ ข้อมูลระบบ และบันทึกการล็อกอินแล้วติดต่อฝ่ายสนับสนุนเทคนิค ส่วนการกู้ข้อมูลให้ใช้ข้อมูลสำรองหรือ Snapshot
ค่าไถ่ของ Synology C3RB3R เท่าไร?
ChosunBiz รายงานว่าผู้โจมตีใน Synology C3RB3R เรียก 0.036960 BTC หรือราว 2,952 ดอลลาร์สหรัฐ ภายใน 5 วัน และขู่ว่าจะเพิ่มเป็น 0.073920 BTC หรือราว 5,904 ดอลลาร์สหรัฐ ถ้าเลยกำหนด การจ่ายรับเฉพาะ Bitcoin
แหล่งอ้างอิง
- Synology urges users to update DSM following ransomware attacks on outdated DSM versions — Synology
- Synology urges users to apply security updates, extends PHP2Shell fixes to older DSM releases — Synology
- Synology-SA-24:20 DSM (PWN2OWN 2024) — Synology
- Synology-SA-26:13 DSM — Synology
- Ransomware hits Synology NAS in Korea, demands bitcoin as damage spreads — ChosunBiz
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Synology3KISA2ThaiCERT14QNAP4
- ประเทศและสถานที่
- เกาหลีใต้106จีน297สหรัฐอเมริกา571
- ผลิตภัณฑ์และเทคโนโลยี
- Bitcoin15PHP19WordPress19
- เหตุการณ์และงาน
- PHP2Shell18
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ