
KeyDrift Cisco SD-WAN: Talos พบมัลแวร์ขโมยกุญแจบนตัวควบคุม โยงเครือข่าย Silent Train
KeyDrift Cisco SD-WAN คือมัลแวร์ที่ Cisco Talos เปิดเผย 28 ต.ค. 2026 กลุ่ม UAT-11473 ใช้ช่องโหว่ CVE-2026-20127 คะแนน 10.0 ฝังบนตัวควบคุมเพื่อขโมยกุญแจเข้ารหัส
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Cisco Talos เผยแพร่รายงาน KeyDrift Cisco SD-WAN เมื่อ 28 ตุลาคม 2026 ระบุว่ากลุ่ม UAT-11473 ใช้ CVE-2026-20127 คะแนน CVSS 10.0 เจาะ Cisco Catalyst SD-WAN แล้วฝังมัลแวร์
- ส่วนประกอบ LittleFilch ดักข้อมูล control plane ที่ถอดรหัสแล้วและเก็บข้อมูลที่ Talos ประเมินว่าเป็นกุญแจ AES-256 ของ IPsec ส่วน PolyFlame ทำงานในหน่วยความจำของ vdaemon
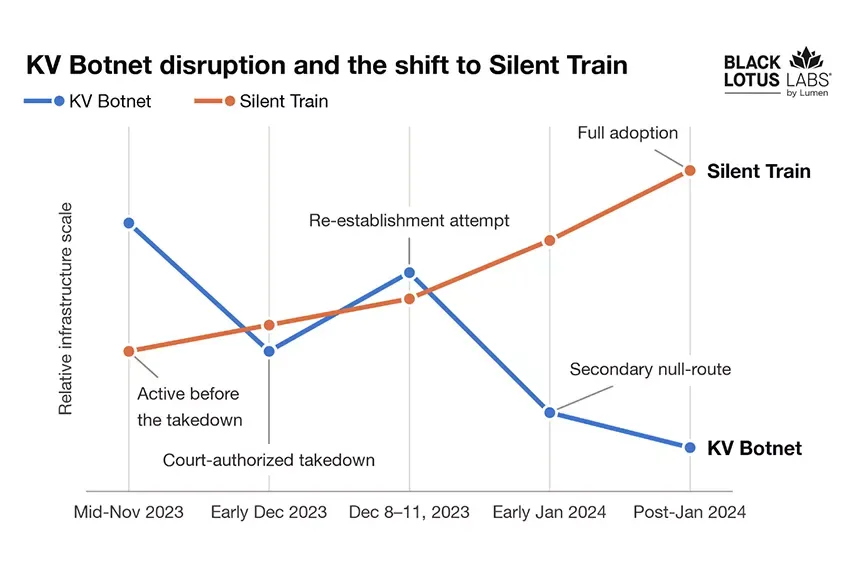
- Talos ประเมินด้วยความมั่นใจสูงว่าโครงสร้างพื้นฐานของกลุ่มนี้ซ้อนทับกับ Silent Train ซึ่ง Black Lotus Labs ของ Lumen ระบุว่าเป็นเครือข่ายของ Volt Typhoon ที่ติดตามมา 3 ปี
- Lumen พบ Silent Train ใช้อุปกรณ์มากกว่า 27 ประเภท เป็นทางผ่าน ประกอบสายทางผ่านได้ในเวลาไม่ถึง 2 นาที และแจ้งเหยื่อแล้วหลายร้อยราย
- Cisco แก้ใน 20.9.8.2, 20.12.5.3, 20.12.6.1, 20.15.4.2 และ 20.18.2.1 ไม่มี workaround และ CISA บรรจุช่องโหว่นี้ใน KEV ตั้งแต่ 25 กุมภาพันธ์ 2026
Cisco Talos เผยแพร่รายงานเมื่อวันที่ 28 ตุลาคม 2026 ว่ากลุ่ม UAT-11473 ใช้ช่องโหว่ CVE-2026-20127 เจาะตัวควบคุมแล้วฝังชุดมัลแวร์ที่เรียกว่า KeyDrift Cisco SD-WAN เพื่อเก็บข้อมูลกุญแจเข้ารหัสระยะยาว เป้าหมายที่พบคือบริการอวกาศและดาวเทียม กลาโหม และงานวิจัยนโยบาย แม้ไม่มีรายชื่อเหยื่อในไทย องค์กรที่ใช้ SD-WAN เชื่อมสาขาควรตรวจเวอร์ชันและบันทึกย้อนหลัง
ชื่อรายงานของ Talos ใช้คำว่ากิจกรรมในอดีต (historical) แปลว่าสิ่งที่เปิดเผยรอบนี้คือผลวิเคราะห์การโจมตีที่เกิดไปแล้ว ไม่ใช่ช่องโหว่ใหม่ Cisco เปิดเผย CVE-2026-20127 ตั้งแต่ 25 กุมภาพันธ์ 2026 และวันที่ 28 ตุลาคมปรับประกาศเพียงเพื่อเพิ่มลิงก์รายงานของ Talos แต่เครื่องที่ถูกเจาะก่อนอัปเดตอาจยังมี KeyDrift Cisco SD-WAN ฝังอยู่ การอัปเดตอย่างเดียวจึงไม่ได้ตอบคำถามว่าเครื่องเคยถูกเจาะหรือไม่
KeyDrift Cisco SD-WAN ทำงานอย่างไร
Talos บอกว่า KeyDrift Cisco SD-WAN ออกแบบมาเพื่ออยู่ในสภาพแวดล้อมของตัวควบคุม SD-WAN โดยเฉพาะ และรันอยู่ภายในโปรเซส control plane ของระบบเอง ทำให้เห็นข้อมูลควบคุมหลังถอดรหัสแล้ว ส่วนประกอบหลักมีดังนี้
| ส่วนประกอบ | หน้าที่ตามรายงานของ Talos |
|---|---|
| PolyFlame | โมดูลในหน่วยความจำ ถูกฉีดเข้า vdaemon ทำงานเป็นประตูหลังแบบ TinyShell หรือเป็น C2 ตัวกลาง |
| LittleFilch | ดักที่ SSL_read ใน vdaemon เก็บ IP, system-IP และข้อมูลที่ประเมินว่าเป็นกุญแจ AES-256 ของ IPsec |
| rsshd และ conf_sshd | หา PID ของ vdaemon แล้วฉีด PolyFlame เข้าไป |
| aaamgrd | ตัวโหลดแบบ packed ปลอมเป็นบริการ aaamgr พบบนเครื่อง vBond |
จุดที่น่ากังวลของ KeyDrift Cisco SD-WAN คือกุญแจ ข้อมูลที่ LittleFilch เก็บคือข้อมูลที่ตัวควบคุมแจกจ่ายให้อุปกรณ์สาขาเพื่อเข้ารหัสทราฟฟิก Talos ใช้คำว่า "ประเมินว่า" เป็นกุญแจ data plane และไม่ได้บอกว่าผู้โจมตีถอดรหัสทราฟฟิกของเหยื่อได้จริง แต่ถ้ากุญแจรั่ว ความลับของการเชื่อมต่อระหว่างสาขาก็ควรถือว่าเสี่ยง
Talos ยังพบว่า PolyFlame ไม่มี IP หรือโดเมนของเซิร์ฟเวอร์สั่งการฝังอยู่ในตัว เพราะออกแบบให้รับคำสั่งผ่านทราฟฟิก control plane การกรองด้วยรายการ IP จึงช่วยได้น้อย และมีการแก้เวลาไฟล์เพื่อกลบร่องรอย
CVE-2026-20127 ช่องโหว่ที่เปิดทางให้ KeyDrift Cisco SD-WAN
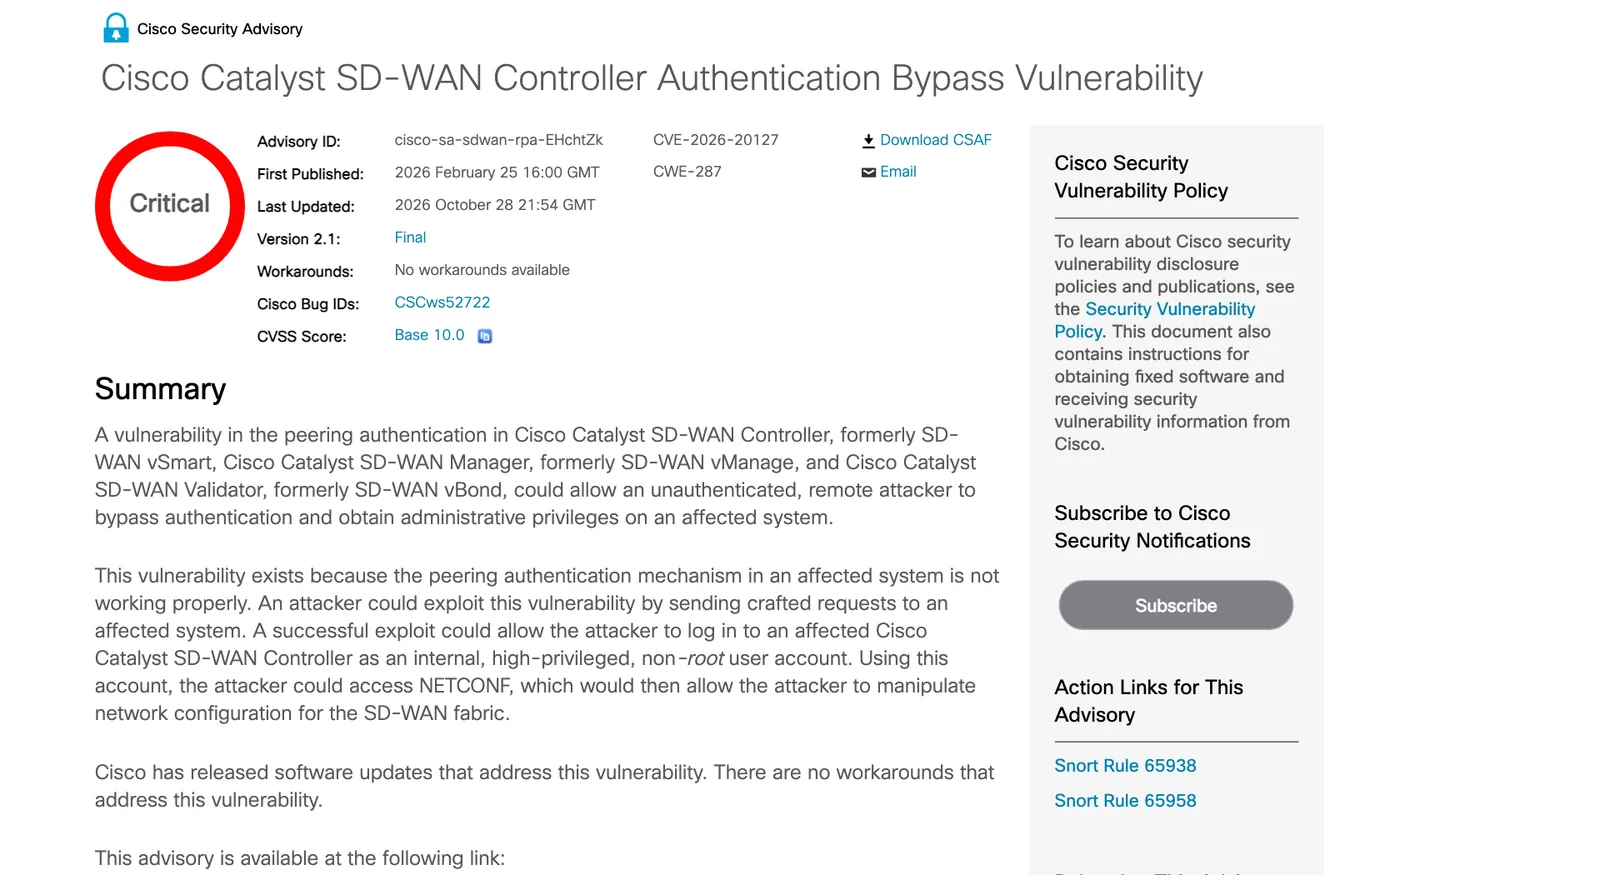
CVE-2026-20127 เป็นช่องโหว่ใน peering authentication ของ Cisco Catalyst SD-WAN Controller, Manager และ Validator คะแนน CVSS 10.0 ผู้โจมตีจากระยะไกลไม่ต้องล็อกอิน ส่งคำขอที่สร้างขึ้นเองแล้วเข้าระบบด้วยบัญชีภายในสิทธิ์สูงได้ จากนั้นเข้าถึง NETCONF เพื่อแก้คอนฟิกของ SD-WAN fabric กระทบทั้งแบบติดตั้งเองและแบบ Cisco Hosted และไม่มี workaround
CISA บรรจุช่องโหว่นี้ใน KEV ตั้งแต่วันเดียวกับที่ Cisco เปิดเผย ส่วน Lumen ระบุว่า Volt Typhoon ใช้ช่องโหว่นี้ตั้งแต่ปลายปี 2025 และยังโจมตีต่อหลัง Cisco เปิดเผยแล้ว
| สายรุ่น Catalyst SD-WAN | เวอร์ชันแก้ไขแรก |
|---|---|
| ก่อน 20.9 | ย้ายไปเวอร์ชันที่แก้แล้ว |
| 20.9 | 20.9.8.2 |
| 20.11 | 20.12.6.1 |
| 20.12 | 20.12.5.3 หรือ 20.12.6.1 |
| 20.13, 20.14, 20.15 | 20.15.4.2 |
| 20.16, 20.18 | 20.18.2.1 |
ทำไมรายงาน KeyDrift Cisco SD-WAN จึงโยงถึง Volt Typhoon
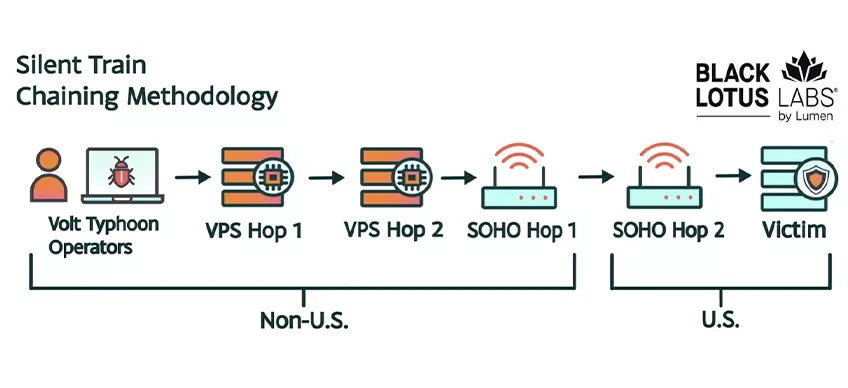
Talos ประเมินด้วยความมั่นใจสูงว่าโครงสร้างพื้นฐานของ UAT-11473 ซ้อนทับกับ Silent Train อย่างมาก แต่ไม่ได้บอกว่าสองชื่อนี้คือกลุ่มเดียวกัน Silent Train เป็นชื่อที่ Black Lotus Labs ของ Lumen ใช้เรียกเครือข่ายลับของ Volt Typhoon ซึ่ง Lumen ระบุว่าเป็นกลุ่มที่รัฐจีนหนุนหลัง
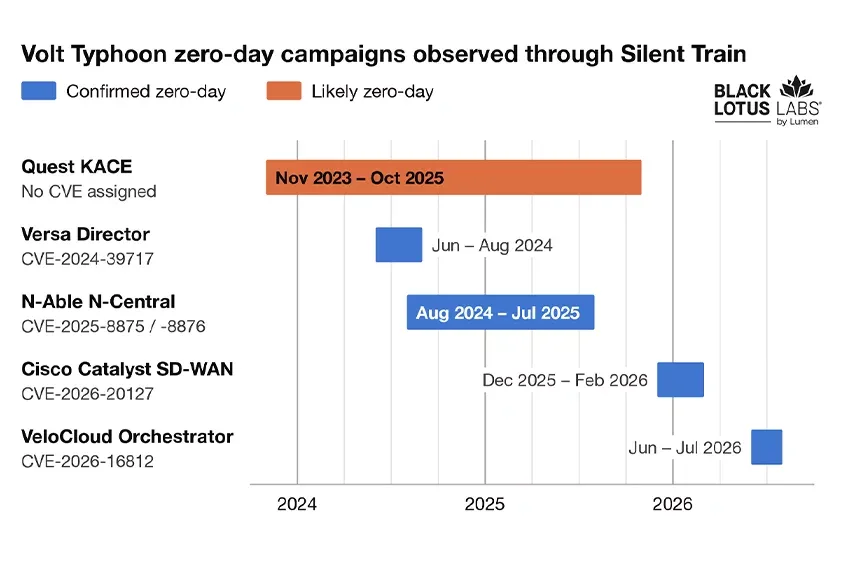
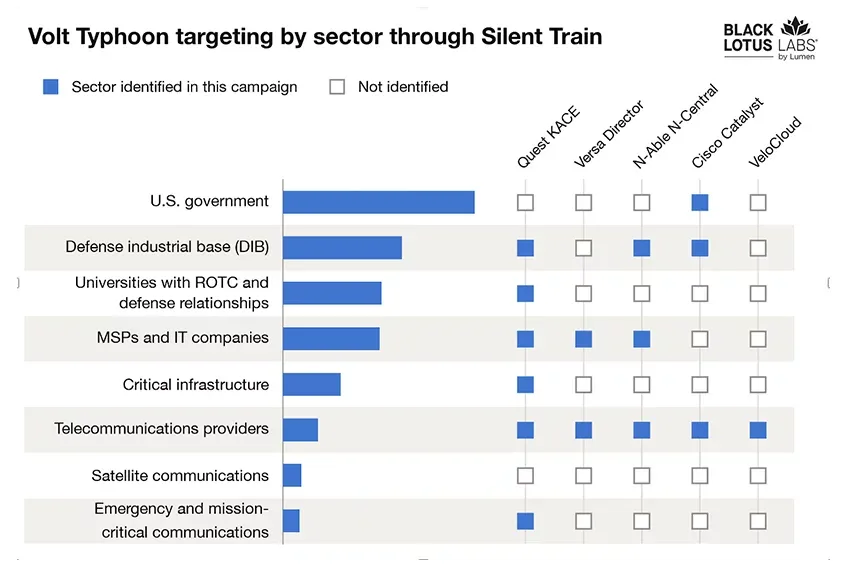
Lumen เล่าว่าติดตาม Silent Train มา 3 ปี แจ้งเหยื่อหลายร้อยราย และพบแคมเปญ zero-day ที่ยืนยันแล้ว 4 ครั้งกับที่น่าจะเป็นอีก 1 ครั้ง ทุกครั้งเล็งระบบบริหารจัดการส่วนกลาง เช่น Versa Director, N-able N-Central, Cisco Catalyst SD-WAN และ VeloCloud Orchestrator ซึ่ง Lumen ระบุว่าเป็น SD-WAN ตัวที่สามที่กลุ่มนี้โจมตี
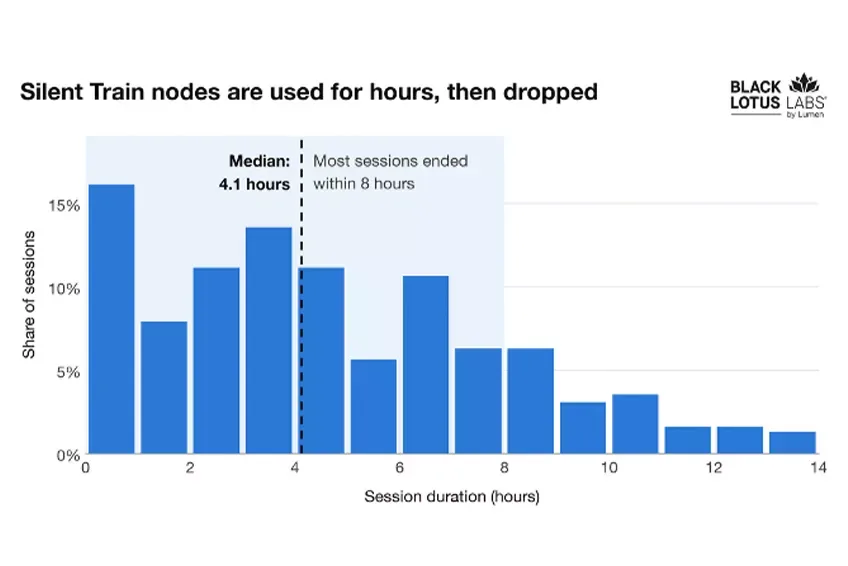
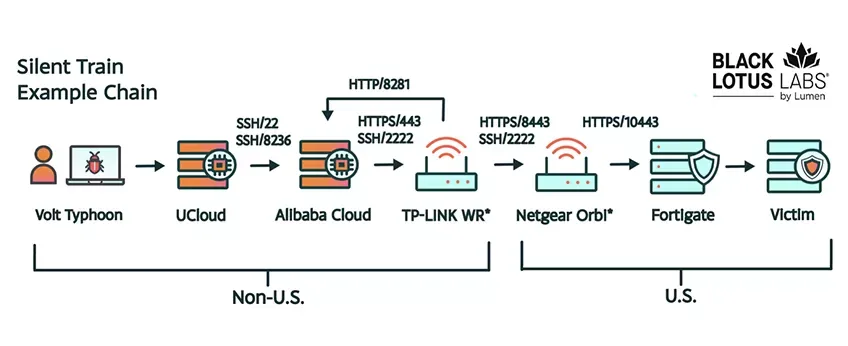
ลักษณะการทำงานคือใช้สายอุปกรณ์ที่ถูกเจาะแบบใช้แล้วทิ้ง Lumen พบอุปกรณ์มากกว่า 27 ประเภท ตั้งแต่เราเตอร์ TP-Link และ Netgear Orbi ไปจนถึงอุปกรณ์ Fortinet ประกอบสายได้ในเวลาไม่ถึง 2 นาที และครึ่งหนึ่งของเซสชันจบภายใน 4.1 ชั่วโมงตามกราฟของ Lumen
ทำไมเรื่องนี้สำคัญ
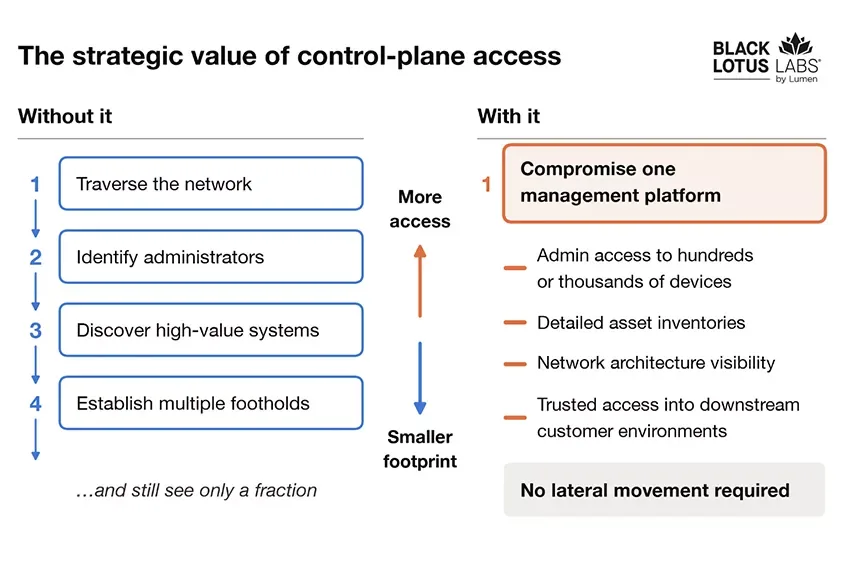
กรณี KeyDrift Cisco SD-WAN ตอบคำถามว่าทำไมกลุ่มนี้เล็งระบบบริหารจัดการ Lumen สรุปว่าเจาะแพลตฟอร์มบริหารจัดการเพียงตัวเดียวก็ได้สิทธิ์ผู้ดูแลอุปกรณ์จำนวนมากโดยไม่ต้องเคลื่อนย้ายในเครือข่ายเลย ในกรณีนี้ตัวควบคุม SD-WAN คือจุดที่เห็นทั้งแผนผังเครือข่าย เส้นทาง และนโยบายของทุกสาขา
เหยื่อในรายงานของ Lumen กระจุกอยู่ในสหรัฐฯ และภาคส่วนยุทธศาสตร์ เช่น โทรคมนาคม รัฐบาล กลาโหม และผู้ให้บริการ MSP รายงานไม่ได้เอ่ยถึงไทย องค์กรไทยจึงไม่ควรตีความว่าตกเป็นเป้าโดยตรง แต่แค็ตตาล็อก KEV มีรายการของ Cisco Catalyst SD-WAN ที่เป็นเลข CVE ปี 2026 แล้วอย่างน้อย 8 รายการ ความเสี่ยงจึงไม่จำกัดอยู่แค่เป้าหมายของรัฐ
สิ่งที่องค์กรควรทำกับ KeyDrift Cisco SD-WAN
- ตรวจเวอร์ชันทุกตัวควบคุม Controller, Manager และ Validator ต้องถึงเวอร์ชันในตารางด้านบน
- ตรวจบันทึกย้อนหลัง Cisco แนะนำให้ดู
/var/log/auth.logหาAccepted publickey for vmanage-adminจาก IP ที่ไม่รู้จัก แล้วเทียบกับ System IP ในหน้า Manager - หาร่องรอยตามรายงาน Talos เช่นไฟล์
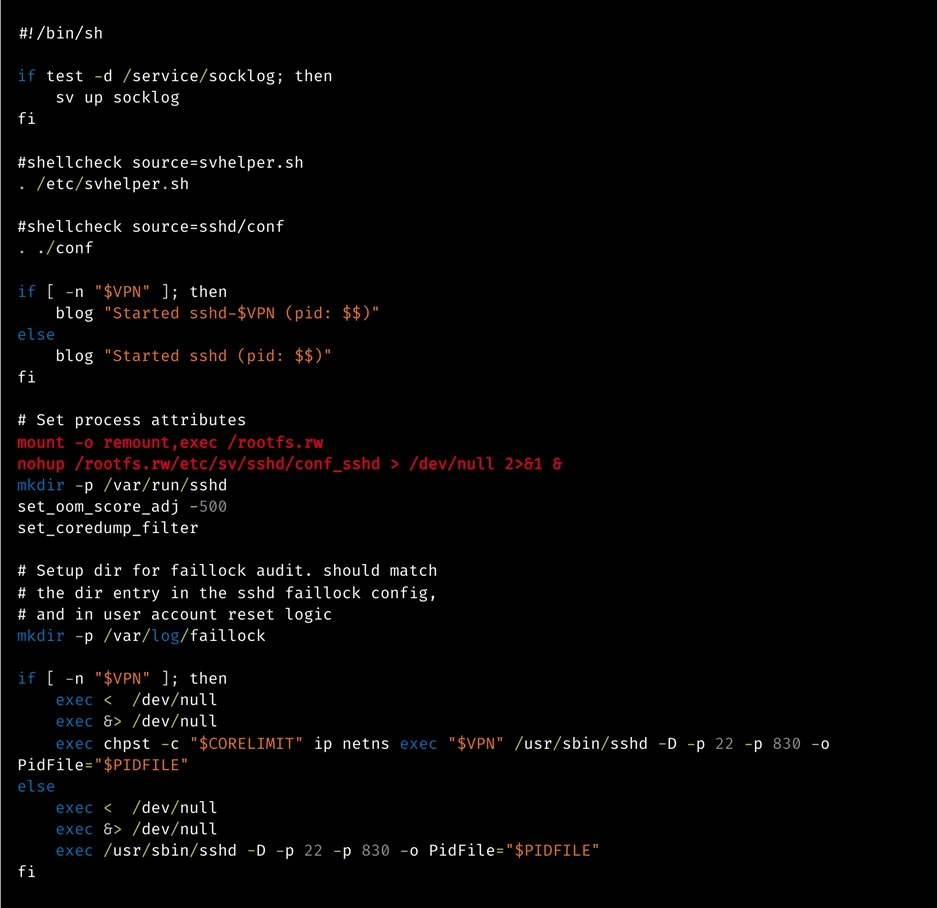
/var/tmp/vdaemon.bin,/tmp/system-vdaemon, บริการ/etc/sv/aaamgr/ที่เป็นไฟล์ ELF และสคริปต์runของ sshd ที่มีบรรทัดเพิ่ม - พบร่องรอยให้เปิดแผนรับมือเหตุการณ์ และติดต่อ Cisco TAC ตามคำแนะนำของ Talos อย่าล้างเครื่องเองก่อนเก็บหลักฐาน และควรปรึกษาเรื่องการเปลี่ยนกุญแจและใบรับรอง
- ลดการเปิดรับจากภายนอก Cisco แนะนำให้วาง control component หลังไฟร์วอลล์ อนุญาตเฉพาะโฮสต์ที่เชื่อถือได้ และส่งบันทึกไปเก็บเซิร์ฟเวอร์ภายนอกนานพอสำหรับการสืบสวน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
รายงานนี้ชี้ว่าระบบบริหารจัดการเครือข่ายเป็นจุดที่องค์กรไทยต้องเฝ้าดูมากกว่าเซิร์ฟเวอร์ทั่วไป และต้องเก็บบันทึกไว้นอกตัวอุปกรณ์ บริการ Managed Security Services ของ THAI DATA CLOUD เฝ้าระวัง Log และกิจกรรมด้านความปลอดภัยแบบรวมศูนย์ 24x7x365 และดูแล Firewall ทั้งในสำนักงานและบนคลาวด์ เหมาะกับองค์กรที่ยังไม่มีทีมเฝ้าระวังของตัวเอง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวช่องโหว่และภัยคุกคามล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
KeyDrift Cisco SD-WAN คืออะไร?
KeyDrift Cisco SD-WAN คือชุดมัลแวร์ที่ Cisco Talos พบบนตัวควบคุม Cisco Catalyst SD-WAN กลุ่ม UAT-11473 ใช้ฝังตัวระยะยาว ดักข้อมูล control plane เก็บข้อมูลกุญแจเข้ารหัส และเปิดประตูหลัง ประกอบด้วยโมดูลหลัก PolyFlame และ LittleFilch
KeyDrift Cisco SD-WAN เข้าเครื่องได้อย่างไร?
Talos ระบุว่า UAT-11473 ใช้ CVE-2026-20127 ซึ่งเป็นช่องโหว่ข้ามการยืนยันตัวตนใน peering authentication ของ Cisco Catalyst SD-WAN คะแนน CVSS 10.0 ผู้โจมตีจากระยะไกลไม่ต้องล็อกอินก็ได้สิทธิ์ผู้ดูแล Cisco เปิดเผยช่องโหว่นี้เมื่อ 25 กุมภาพันธ์ 2026
ต้องอัปเดต Cisco Catalyst SD-WAN เป็นเวอร์ชันใด?
เพื่อปิดทางที่ KeyDrift Cisco SD-WAN ใช้ Cisco ระบุเวอร์ชันแก้ไขคือ 20.9.8.2, 20.12.5.3 หรือ 20.12.6.1, 20.15.4.2 และ 20.18.2.1 สาย 20.11 ให้ไป 20.12.6.1 สาย 20.13 และ 20.14 ให้ไป 20.15.4.2 สาย 20.16 ให้ไป 20.18.2.1 และรุ่นก่อน 20.9 ต้องย้ายไปเวอร์ชันที่แก้แล้ว
องค์กรไทยตรวจ KeyDrift Cisco SD-WAN อย่างไร?
เริ่มจากตรวจ /var/log/auth.log หารายการ Accepted publickey for vmanage-admin จาก IP ที่ไม่รู้จัก เทียบกับ System IP ในหน้า Manager จากนั้นหาไฟล์ /var/tmp/vdaemon.bin และการแก้ไขสคริปต์ runit ถ้าพบให้เปิดแผนรับมือเหตุการณ์และติดต่อ Cisco TAC
KeyDrift Cisco SD-WAN เกี่ยวข้องกับ Volt Typhoon ไหม?
Talos ไม่ได้บอกว่า UAT-11473 คือ Volt Typhoon แต่ประเมินด้วยความมั่นใจสูงว่าโครงสร้างพื้นฐานของกลุ่มนี้ซ้อนทับกับ Silent Train อย่างมาก ส่วน Lumen ระบุว่า Volt Typhoon ใช้ Silent Train และโจมตี CVE-2026-20127 ตั้งแต่ปลายปี 2025
แหล่งอ้างอิง
- Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN — Cisco Talos
- Cisco Catalyst SD-WAN Controller Authentication Bypass Vulnerability — Cisco
- Silent Train: uncovering Volt Typhoon's operational framework for zero-day exploitation and strategic access — Lumen Black Lotus Labs
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- จีน297สหรัฐอเมริกา571
- ผลิตภัณฑ์และเทคโนโลยี
- VeloCloud2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ