
การบินไทย ข้อมูลรั่วจากบัญชีในระบบสำรองที่นั่ง Amadeus ราว 60,529 รายการ ช่วง ส.ค. 2023–ก.ย. 2026 บัตรเครดิตไม่กระทบ CAAT และ สคส. กำชับแจ้งผู้โดยสาร
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 3
สรุปประเด็นสำคัญ
- การบินไทย ข้อมูลรั่ว: บริษัทเปิดเผยเมื่อ 10 พฤศจิกายน 2026 ว่าข้อมูลการจองราว 60,529 รายการในระบบของ Amadeus ถูกบุคคลที่ไม่ได้รับอนุญาตเข้าถึง ช่วง 10 สิงหาคม 2023 ถึง 23 กันยายน 2026 ข้อมูลหลักคือชื่อ PNR วันเดินทาง เส้นทาง และชั้นโดยสาร
- อีกราว 376 รายการอาจมีอีเมล เบอร์โทร เลขหนังสือเดินทาง สัญชาติ และเลขสมาชิกสะสมไมล์ร่วมด้วย ส่วนข้อมูลบัตรเครดิตการบินไทยระบุว่าไม่ได้รับผลกระทบ
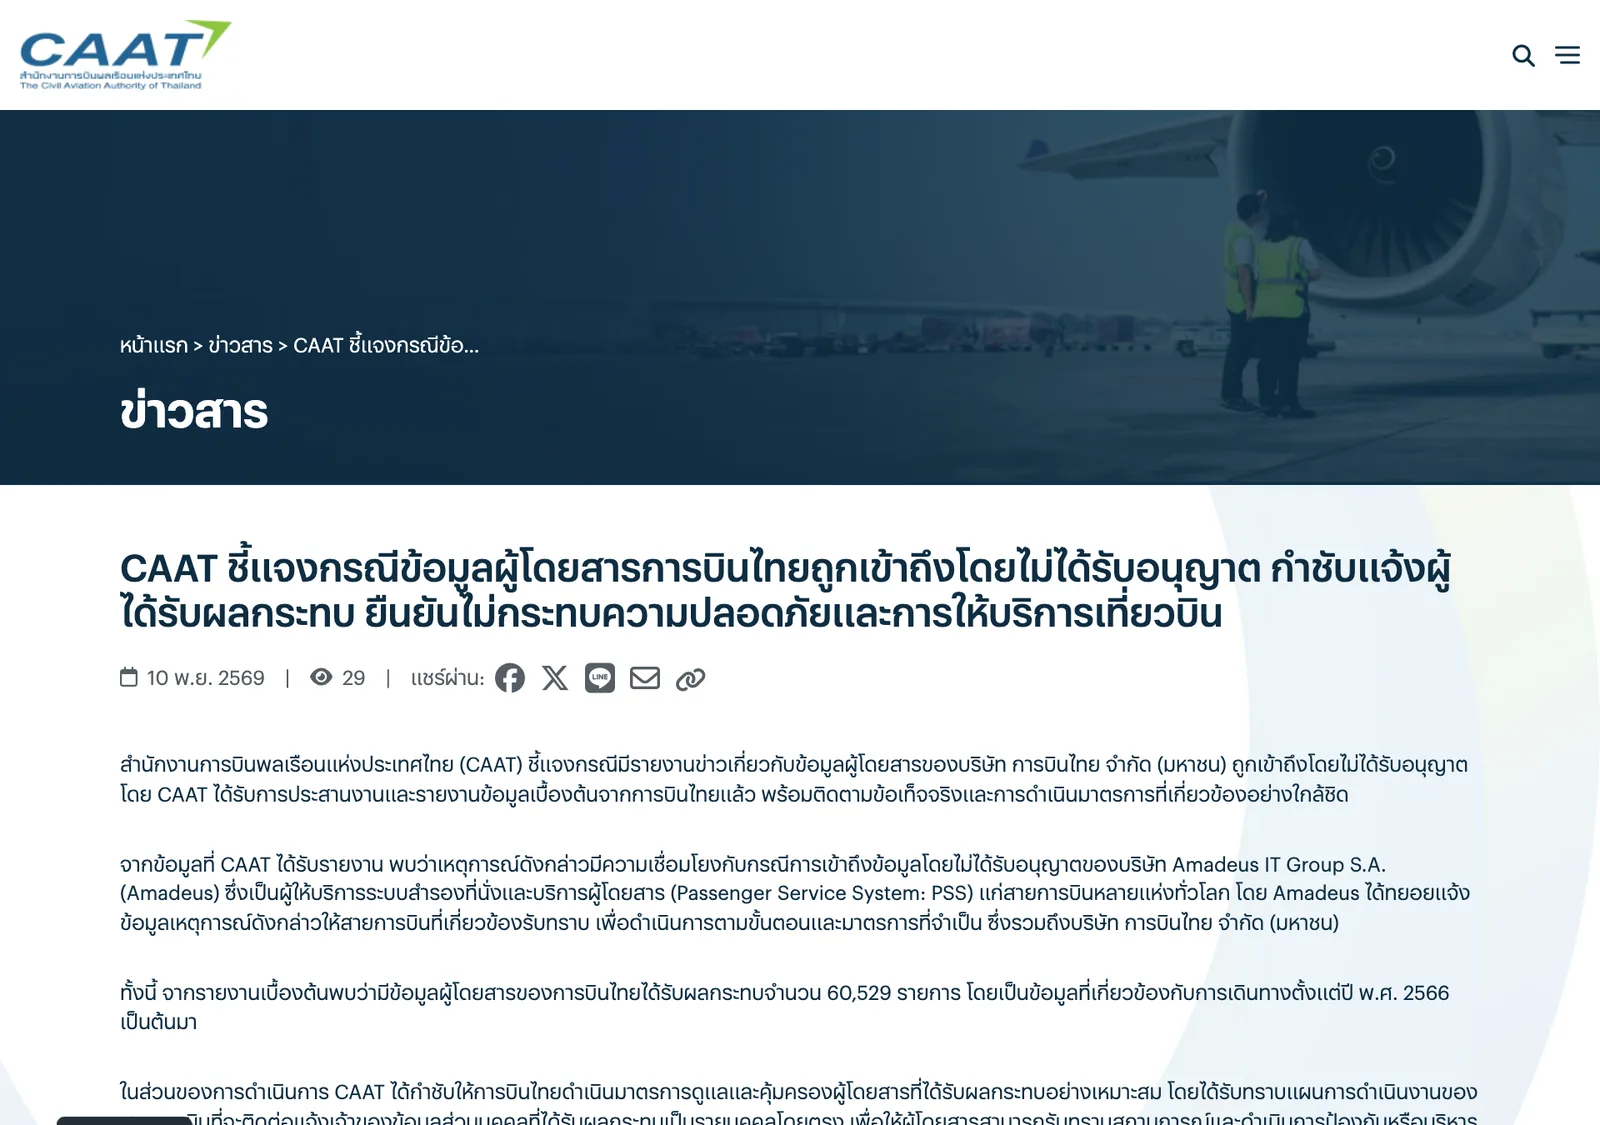
- CAAT ชี้แจงเมื่อ 10 พฤศจิกายน 2026 ว่าเหตุเชื่อมโยงกับการเข้าถึงระบบ PSS ของ Amadeus ไม่กระทบความปลอดภัยการบิน และได้กำชับให้การบินไทยดูแลผู้โดยสารที่ได้รับผลกระทบ
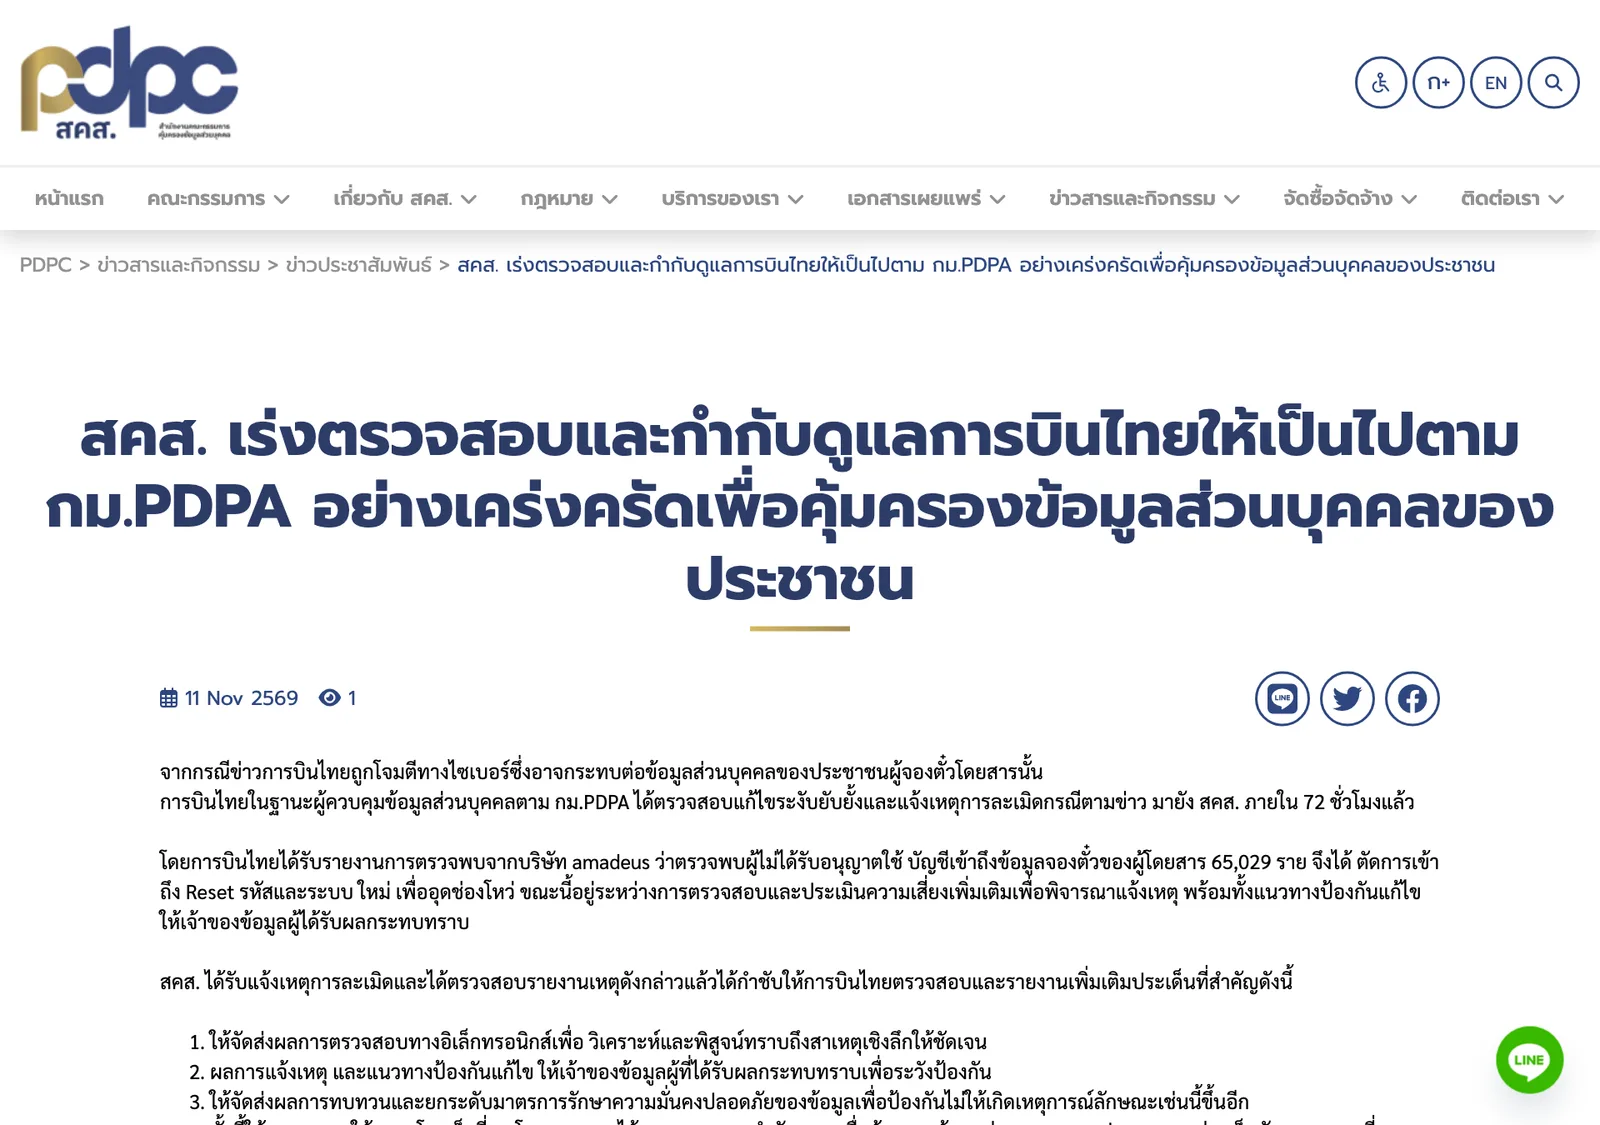
- สคส. ระบุเมื่อ 11 พฤศจิกายน 2026 ว่าการบินไทยแจ้งเหตุภายใน 72 ชั่วโมงแล้ว แต่ใช้ตัวเลข 65,029 ราย และสั่งให้ส่งผลการตรวจสอบทางอิเล็กทรอนิกส์เพื่อพิสูจน์สาเหตุ ผลการแจ้งเจ้าของข้อมูล และแผนยกระดับความปลอดภัย
การบินไทย ข้อมูลรั่วได้รับการยืนยันจากตัวบริษัทเอง บริษัท การบินไทย จำกัด (มหาชน) เปิดเผยเมื่อ 10 พฤศจิกายน 2026 ว่าข้อมูลการจองของผู้โดยสารราว 60,529 รายการที่เก็บในระบบสำรองที่นั่งของ Amadeus ถูกบุคคลที่ไม่ได้รับอนุญาตเข้าถึง ช่วง 10 สิงหาคม 2023 ถึง 23 กันยายน 2026 และระบุว่าข้อมูลบัตรเครดิตไม่ได้รับผลกระทบ
วันที่ 11 พฤศจิกายน บริษัทแจ้งคำชี้แจงต่อตลาดหลักทรัพย์ฯ ขณะที่ CAAT และ สคส. ออกคำชี้แจงของตัวเอง ตัวเลขของ สคส. คือ 65,029 ราย ไม่ตรงกับของการบินไทย และยังไม่มีบริษัทหรือหน่วยงานใดระบุว่าใครเป็นผู้เข้าถึงข้อมูล
การบินไทย ข้อมูลรั่วอะไรบ้าง
กรุงเทพธุรกิจ และ Thai PBS รายงานประกาศเรื่องการบินไทย ข้อมูลรั่วตรงกัน โดยกรุงเทพธุรกิจระบุว่าประกาศลงวันที่ 9 พฤศจิกายน เราเปิดหน้าประกาศบนเว็บไซต์การบินไทยไม่ได้ (เว็บตอบกลับ 403) และเห็นข่าวที่บริษัทแจ้งตลาดหลักทรัพย์ได้เพียงหัวข้อ ตารางนี้จึงอ้างจากสองสื่อดังกล่าว
| กลุ่มข้อมูล | จำนวนตามประกาศ | ข้อมูลที่อาจถูกเข้าถึง |
|---|---|---|
| ข้อมูลการจองทั่วไป | ราว 60,529 รายการ | ชื่อผู้โดยสาร หมายเลขอ้างอิงการจอง (PNR) วันที่เดินทาง เส้นทางบิน ชั้นโดยสาร |
| ข้อมูลที่อาจกระทบเพิ่มเติม | อีกราว 376 รายการ | ข้อมูลข้างต้น และอาจรวมอีเมล เบอร์โทร เลขหนังสือเดินทาง สัญชาติ เลขสมาชิกสะสมไมล์ เลขเที่ยวบิน เลขบัตรโดยสาร เลขที่นั่ง |
| ข้อมูลบัตรเครดิต | — | การบินไทยระบุว่าไม่ได้รับผลกระทบ |
ประกาศไม่ได้บอกว่า 376 รายการนับรวมอยู่ใน 60,529 รายการหรือไม่ จึงไม่ควรนำมาบวกกัน
การบินไทยระบุว่า Amadeus เพิกถอนข้อมูลการเข้าสู่ระบบ (Login Credentials) ที่ถูกนำไปใช้ รีเซตรหัสผ่านที่ได้รับผลกระทบทั้งหมด และเพิ่มการเฝ้าระวังแล้ว ระบบและการดำเนินงานของการบินไทยไม่ได้รับผลกระทบ และจนถึงวันที่ออกประกาศยังไม่พบว่าข้อมูลถูกเปิดเผยออกไป บริษัทจะติดต่อผู้โดยสารที่ได้รับผลกระทบเป็นรายบุคคลเมื่อยืนยันรายละเอียดได้ครบ
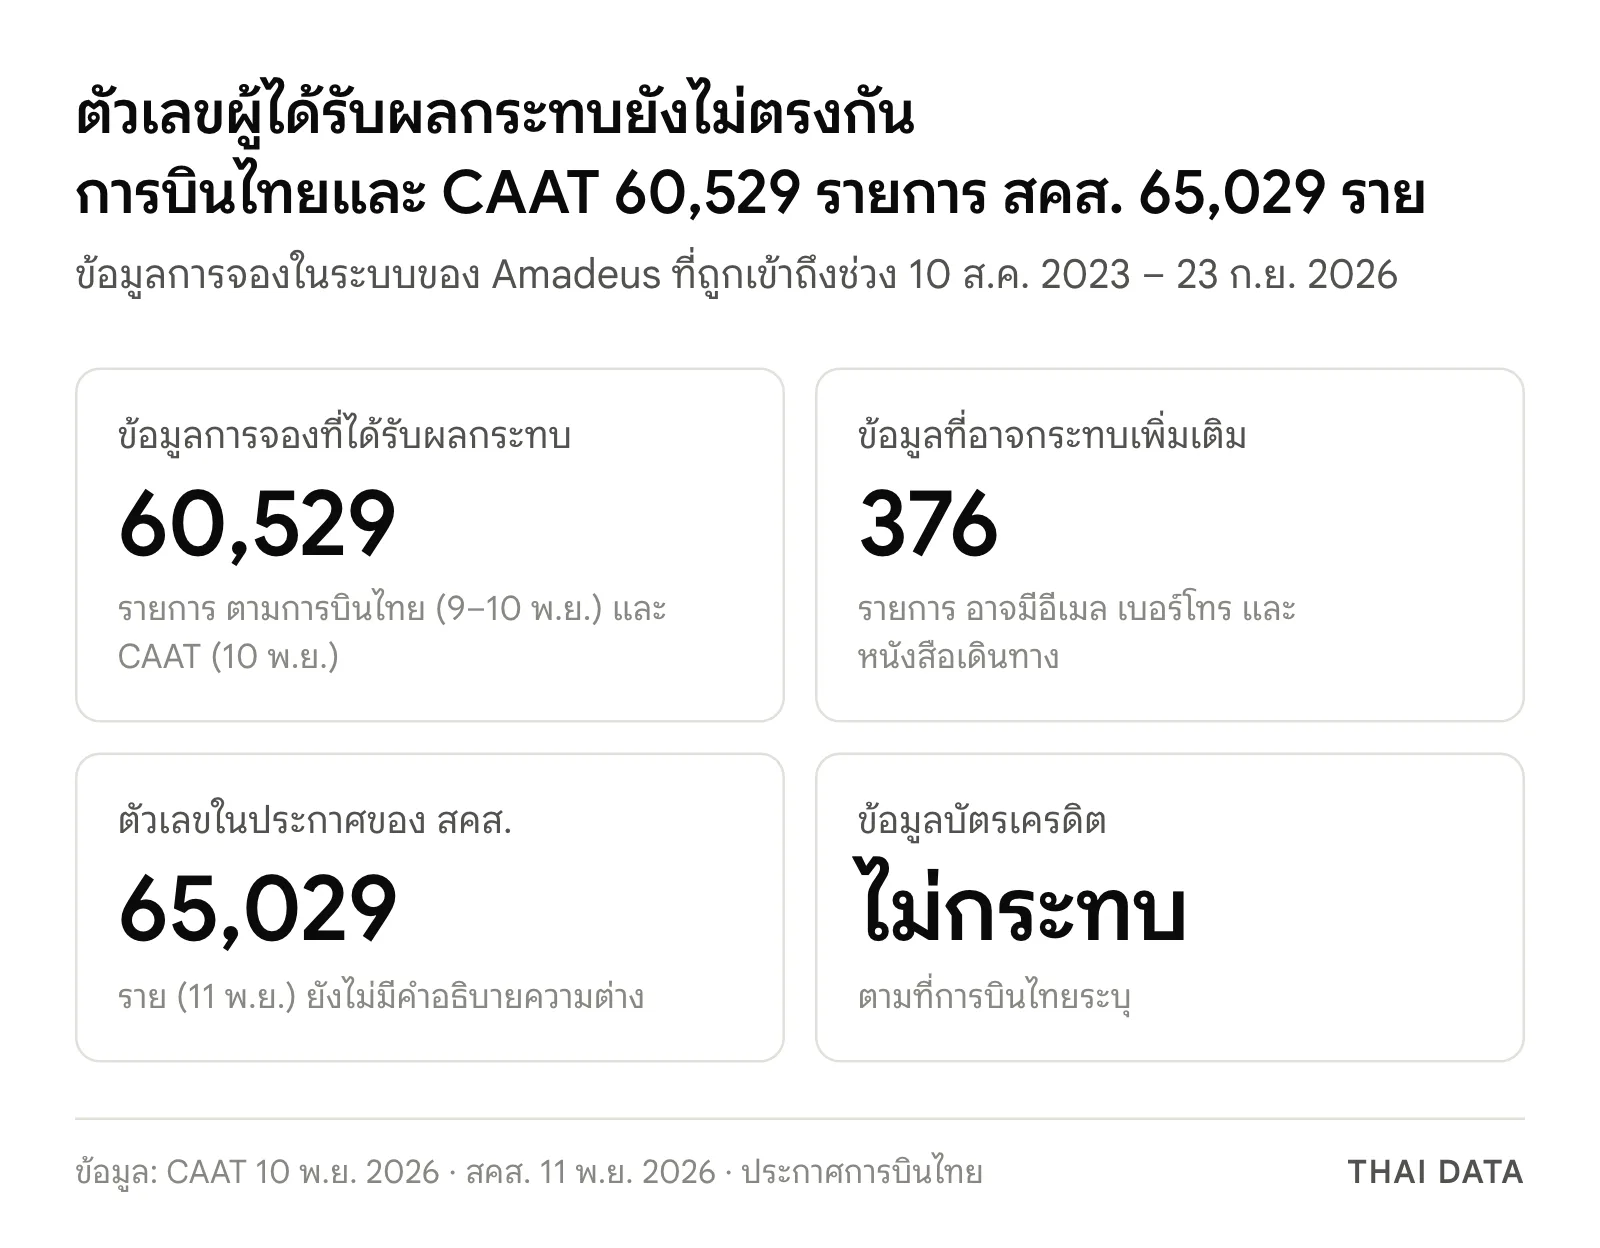
ตัวเลขการบินไทย ข้อมูลรั่ว: 60,529 รายการ หรือ 65,029 ราย
คำชี้แจงของ CAAT วันที่ 10 พฤศจิกายน ใช้ตัวเลข 60,529 รายการเช่นเดียวกับการบินไทย เป็นข้อมูลการเดินทางตั้งแต่ปี พ.ศ. 2566 เป็นต้นมา CAAT ระบุว่า Amadeus ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสาร (Passenger Service System: PSS) แก่สายการบินหลายแห่งทั่วโลก และกำลังทยอยแจ้งสายการบินที่เกี่ยวข้อง
ส่วนประกาศของ สคส. วันที่ 11 พฤศจิกายน ระบุว่า Amadeus ตรวจพบผู้ไม่ได้รับอนุญาตใช้บัญชีเข้าถึงข้อมูลจองตั๋วของผู้โดยสาร 65,029 ราย ยังไม่มีฝ่ายใดอธิบายความต่าง และหน่วยนับก็ต่างกัน ("รายการ" กับ "ราย") ผู้โดยสารจึงต้องรอหนังสือแจ้งจากการบินไทย
CAAT และ สคส. สั่งอะไรหลังการบินไทย ข้อมูลรั่ว
CAAT ได้รับรายงานเบื้องต้นจากการบินไทยแล้ว และระบุว่า
- กำชับให้การบินไทยดูแลผู้โดยสารที่ได้รับผลกระทบอย่างเหมาะสม และรับทราบแผนที่จะติดต่อเจ้าของข้อมูลเป็นรายบุคคล
- เหตุไม่ได้เกิดจากระบบของการบินไทยโดยตรง และไม่กระทบความปลอดภัยการบินหรือการให้บริการ
- จะติดตามมาตรการคุ้มครองข้อมูลและความมั่นคงปลอดภัยไซเบอร์ของสายการบินต่อไป
สคส. ระบุว่าการบินไทยในฐานะผู้ควบคุมข้อมูลส่วนบุคคลแจ้งเหตุมายัง สคส. ภายใน 72 ชั่วโมงแล้ว และกำชับให้ส่งข้อมูลเพิ่มอีก 3 เรื่องโดยเร็วที่สุด
- ผลการตรวจสอบทางอิเล็กทรอนิกส์ที่พิสูจน์สาเหตุเชิงลึกให้ชัดเจน
- ผลการแจ้งเหตุ และแนวทางป้องกันแก้ไขที่แจ้งเจ้าของข้อมูล
- ผลการทบทวนและยกระดับมาตรการรักษาความมั่นคงปลอดภัยของข้อมูล
ไทม์ไลน์เหตุการบินไทย ข้อมูลรั่ว
| วันที่ | เหตุการณ์ | ที่มา |
|---|---|---|
| 10 ส.ค. 2023 – 23 ก.ย. 2026 | ช่วงที่ข้อมูลการจองในระบบของ Amadeus ถูกเข้าถึง | การบินไทย (กรุงเทพธุรกิจ) |
| 9 พ.ย. 2026 | วันที่ในประกาศของการบินไทย | กรุงเทพธุรกิจ |
| 10 พ.ย. 2026 | การบินไทยเปิดเผยต่อสาธารณะ และ CAAT ออกคำชี้แจง | Thai PBS, CAAT |
| 11 พ.ย. 2026 | สคส. ออกประกาศกำกับดูแลตาม PDPA | สคส. |
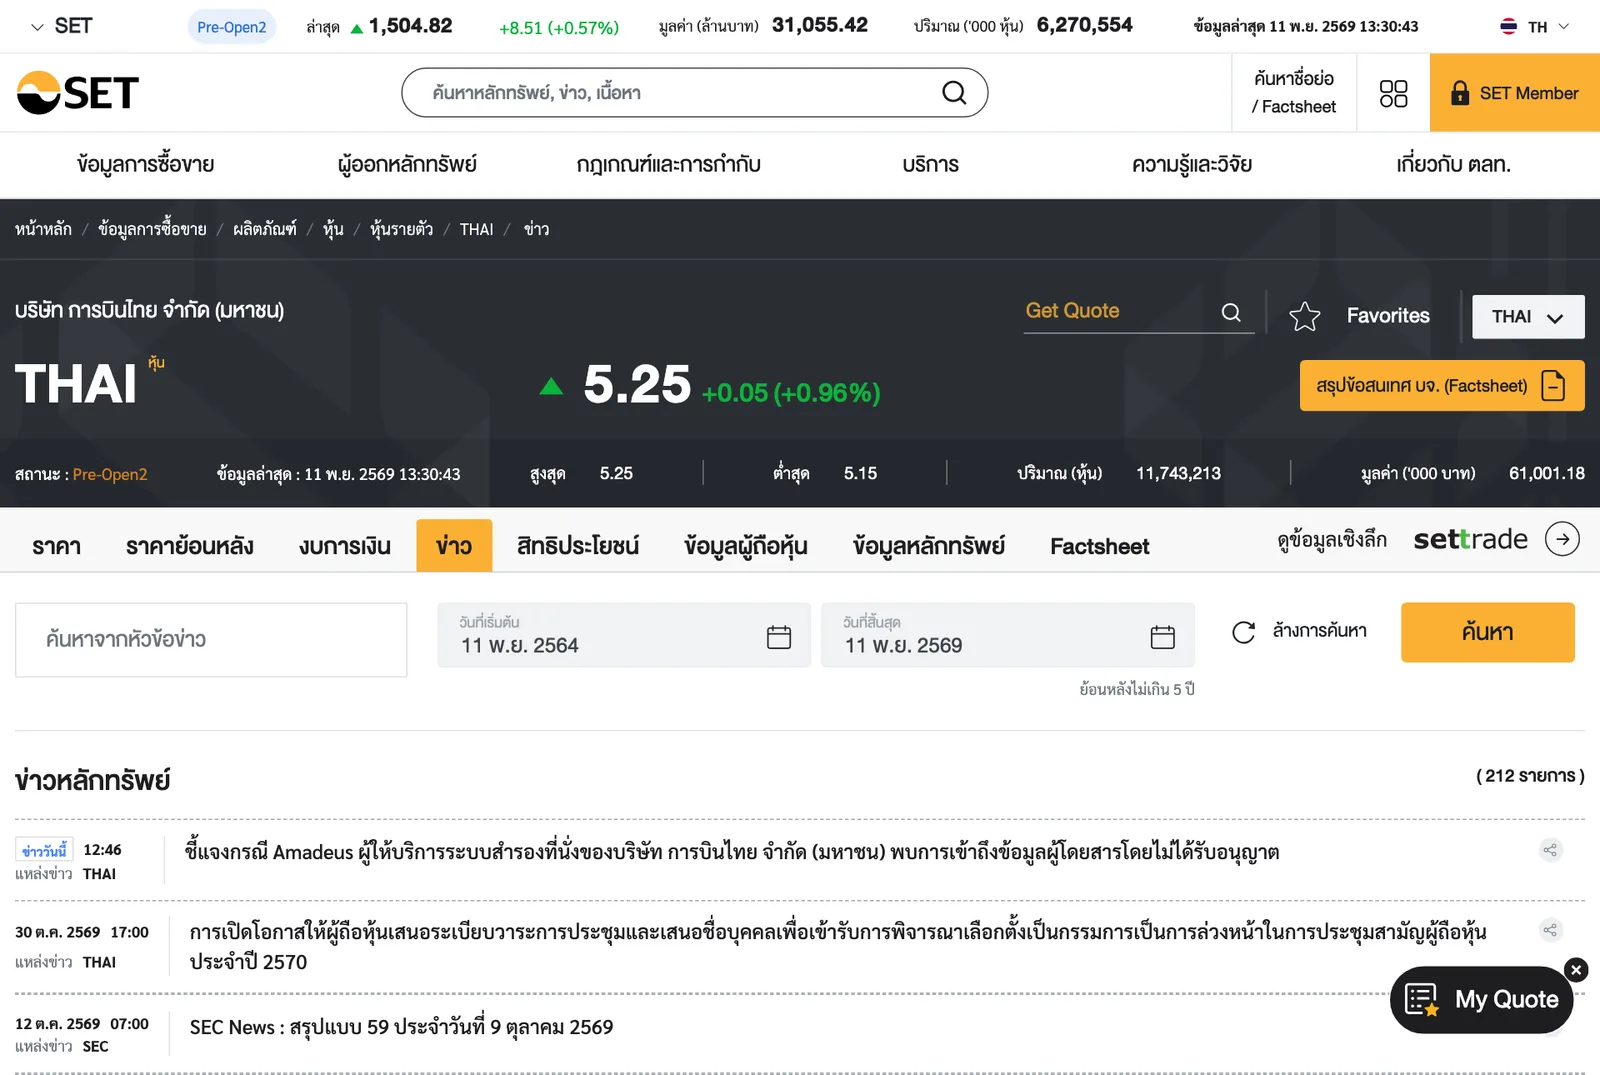
| 11 พ.ย. 2026 12.46 น. | การบินไทยแจ้งคำชี้แจงกรณี Amadeus ต่อตลาดหลักทรัพย์ฯ | SET |
ทำไมการบินไทย ข้อมูลรั่วจึงสำคัญ
ความรับผิดชอบไม่ได้ย้ายไปพร้อมกับระบบ CAAT ระบุว่าเหตุไม่ได้เกิดจากระบบของการบินไทยโดยตรง แต่ สคส. ยังถือว่าการบินไทยเป็นผู้ควบคุมข้อมูลที่ต้องแจ้งเหตุ หาสาเหตุ และแจ้งผู้โดยสาร
ช่วงที่ถูกเข้าถึงยาวกว่า 3 ปี และ สคส. บรรยายว่าเป็นการใช้บัญชีเข้าถึงข้อมูล การเข้าถึงด้วยบัญชีที่ใช้งานได้จริงไม่ทำให้บริการสะดุด จึงอาจไม่มีใครสังเกตเห็นเป็นเวลานาน
การบินไทยไม่ใช่สายการบินแรก Cathay Pacific และ JAL ประกาศเหตุที่เชื่อมกับ Amadeus ไปก่อนแล้ว (อ่านเหตุ Amadeus ข้อมูลรั่ว) ชื่อ PNR และเส้นทางบินอาจดูไม่อันตราย แต่ทำให้ข้อความหลอกลวงที่อ้างเที่ยวบินจริงดูน่าเชื่อขึ้นมาก
ผู้โดยสารควรทำอะไรหลังเหตุการบินไทย ข้อมูลรั่ว
- รอหนังสือแจ้งรายบุคคลจากการบินไทย และอย่าเชื่อข้อความที่บอกว่าคุณได้รับผลกระทบโดยไม่ตรวจสอบ
- ไม่กดลิงก์ในข้อความที่อ้างเที่ยวบินยกเลิก เงินคืน หรือค่าชดเชย แม้จะบอกรหัสการจองถูกต้อง ให้เปิดเว็บไซต์หรือแอปทางการเอง
- เปลี่ยนรหัสผ่านบัญชีสะสมไมล์และเปิดการยืนยันตัวตนหลายขั้นตอน เพราะเลขสมาชิกอาจอยู่ในข้อมูลกลุ่ม 376 รายการ
- ไม่ส่งสำเนาหนังสือเดินทางหรือรหัส OTP ให้ผู้ที่ติดต่อมาเอง
- ใช้สิทธิเจ้าของข้อมูลตาม PDPA สอบถามการบินไทยว่าข้อมูลของตนได้รับผลกระทบหรือไม่ และติดต่อ สคส. ทางเว็บไซต์หรือ LINE OA ที่ สคส. ประกาศไว้ถ้าไม่ได้คำตอบ
องค์กรไทยเรียนรู้อะไรจากการบินไทย ข้อมูลรั่ว
โรงแรม บริษัททัวร์ และธุรกิจที่ให้ผู้ให้บริการภายนอกถือข้อมูลลูกค้า ควรใช้เหตุการบินไทย ข้อมูลรั่วตรวจระบบของตัวเอง
- ทำรายการบัญชีของผู้ให้บริการที่เข้าถึงข้อมูลลูกค้าได้ บังคับใช้การยืนยันตัวตนหลายขั้นตอน และเพิกถอนบัญชีที่ไม่ได้ใช้
- เขียนเวลาแจ้งเหตุและการส่งหลักฐานไว้ในสัญญา เพราะ สคส. ขอผลการตรวจสอบทางอิเล็กทรอนิกส์เพื่อพิสูจน์สาเหตุ ซึ่งทำไม่ได้ถ้าผู้ให้บริการไม่ส่งข้อมูลมา ดูคู่มือแจ้งเหตุละเมิดข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง
- เฝ้าดูบัญชีที่ดึงข้อมูลผิดปกติอย่างต่อเนื่อง และส่งข้อมูลให้ผู้ให้บริการเท่าที่จำเป็น
- เตรียมข้อความแจ้งลูกค้าไว้ล่วงหน้า พร้อมช่องทางที่ลูกค้าตรวจสอบเองได้
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข้อมูลการจองของผู้โดยสารการบินไทยถูกเข้าถึงผ่านบัญชีในระบบของผู้ให้บริการภายนอก ธุรกิจท่องเที่ยวไทยจึงควรตอบให้ได้ว่าข้อมูลลูกค้าของตนเก็บอยู่ที่ใดและใครเข้าถึงได้บ้าง Travel Cloud ของ THAI DATA CLOUD นำระบบจองห้องพักหรือทัวร์ ระบบจัดการโรงแรม และฐานข้อมูลลูกค้าขึ้นคลาวด์ที่ข้อมูลอยู่ในไทยและได้มาตรฐาน ISO 27001 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวข้อมูลรั่วและภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
เหตุการบินไทย ข้อมูลรั่วมีข้อมูลอะไรบ้าง?
เหตุการบินไทย ข้อมูลรั่วเกี่ยวกับข้อมูลการจองราว 60,529 รายการ ได้แก่ ชื่อผู้โดยสาร หมายเลขอ้างอิงการจอง (PNR) วันเดินทาง เส้นทางบิน และชั้นโดยสาร อีกราว 376 รายการอาจมีอีเมล เบอร์โทร เลขหนังสือเดินทาง สัญชาติ และเลขสมาชิกสะสมไมล์ร่วมด้วย
การบินไทย ข้อมูลรั่วกระทบข้อมูลบัตรเครดิตหรือไม่?
การบินไทยระบุว่าเหตุการบินไทย ข้อมูลรั่วไม่กระทบข้อมูลบัตรเครดิตของผู้โดยสาร และจนถึงวันที่ออกประกาศยังไม่พบว่าข้อมูลถูกเปิดเผยออกไป อย่างไรก็ตาม ผู้โดยสารควรระวังข้อความที่อ้างเรื่องเที่ยวบินหรือเงินคืน
ทำไมตัวเลขของการบินไทยกับ สคส. ไม่ตรงกัน?
ในเหตุการบินไทย ข้อมูลรั่ว การบินไทยและ CAAT ใช้ตัวเลข 60,529 รายการ ส่วนประกาศของ สคส. วันที่ 11 พฤศจิกายน 2026 ระบุ 65,029 ราย ยังไม่มีฝ่ายใดอธิบายความต่าง และหน่วยนับก็ต่างกัน ผู้โดยสารจึงควรรอหนังสือแจ้งรายบุคคลจากการบินไทยเป็นหลัก
ระบบของการบินไทยเองถูกเจาะหรือไม่?
การบินไทยระบุว่าเหตุการบินไทย ข้อมูลรั่วเกิดกับข้อมูลที่จัดเก็บในระบบของ Amadeus ผู้ให้บริการระบบสำรองที่นั่ง และไม่กระทบระบบหรือการดำเนินงานของบริษัท CAAT ก็ระบุว่าเหตุไม่ได้เกิดจากระบบของการบินไทยโดยตรงและไม่กระทบความปลอดภัยการบิน
ผู้โดยสารจะรู้ได้อย่างไรว่าได้รับผลกระทบจากเหตุการบินไทย ข้อมูลรั่ว?
การบินไทยระบุว่าจะติดต่อผู้โดยสารที่ได้รับผลกระทบจากเหตุการบินไทย ข้อมูลรั่วเป็นรายบุคคลเมื่อยืนยันรายละเอียดได้ครบ และ CAAT ระบุว่ารับทราบแผนนี้แล้ว ระหว่างนี้ไม่ควรกดลิงก์ในข้อความที่อ้างเรื่องนี้ แต่ตรวจผ่านเว็บไซต์หรือแอปทางการเอง
แหล่งอ้างอิง
- CAAT ชี้แจงกรณีข้อมูลผู้โดยสารการบินไทยถูกเข้าถึงโดยไม่ได้รับอนุญาต กำชับแจ้งผู้ได้รับผลกระทบ ยืนยันไม่กระทบความปลอดภัยและการให้บริการเที่ยวบิน — สำนักงานการบินพลเรือนแห่งประเทศไทย (CAAT)
- สคส. เร่งตรวจสอบและกำกับดูแลการบินไทยให้เป็นไปตาม กม.PDPA อย่างเคร่งครัดเพื่อคุ้มครองข้อมูลส่วนบุคคลของประชาชน — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
- ชี้แจงกรณี Amadeus ผู้ให้บริการระบบสำรองที่นั่งของบริษัท การบินไทย จำกัด (มหาชน) พบการเข้าถึงข้อมูลผู้โดยสารโดยไม่ได้รับอนุญาต — ตลาดหลักทรัพย์แห่งประเทศไทย (ข่าวที่บริษัทแจ้ง)
- 'การบินไทย' ยอมรับโดนโจมตีทางไซเบอร์ ข้อมูลผู้โดยสารรั่ว 6 หมื่นรายการ — กรุงเทพธุรกิจ
- "การบินไทย" แจ้งข้อมูลผู้โดยสารรั่วไหล 60,529 รายการ — Thai PBS
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- การบินไทย13Amadeus3CAAT11สคส.26Cathay Pacific2Airbus9
- ประเทศและสถานที่
- ฝรั่งเศส187
- ผลิตภัณฑ์และเทคโนโลยี
- LINE58
- กฎหมายและมาตรฐาน
- PDPA308
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ