
Amadeus ข้อมูลรั่วกินเวลา 3 ปี Cathay Pacific โดน 53,000 การจอง JAL 92,000 ราย
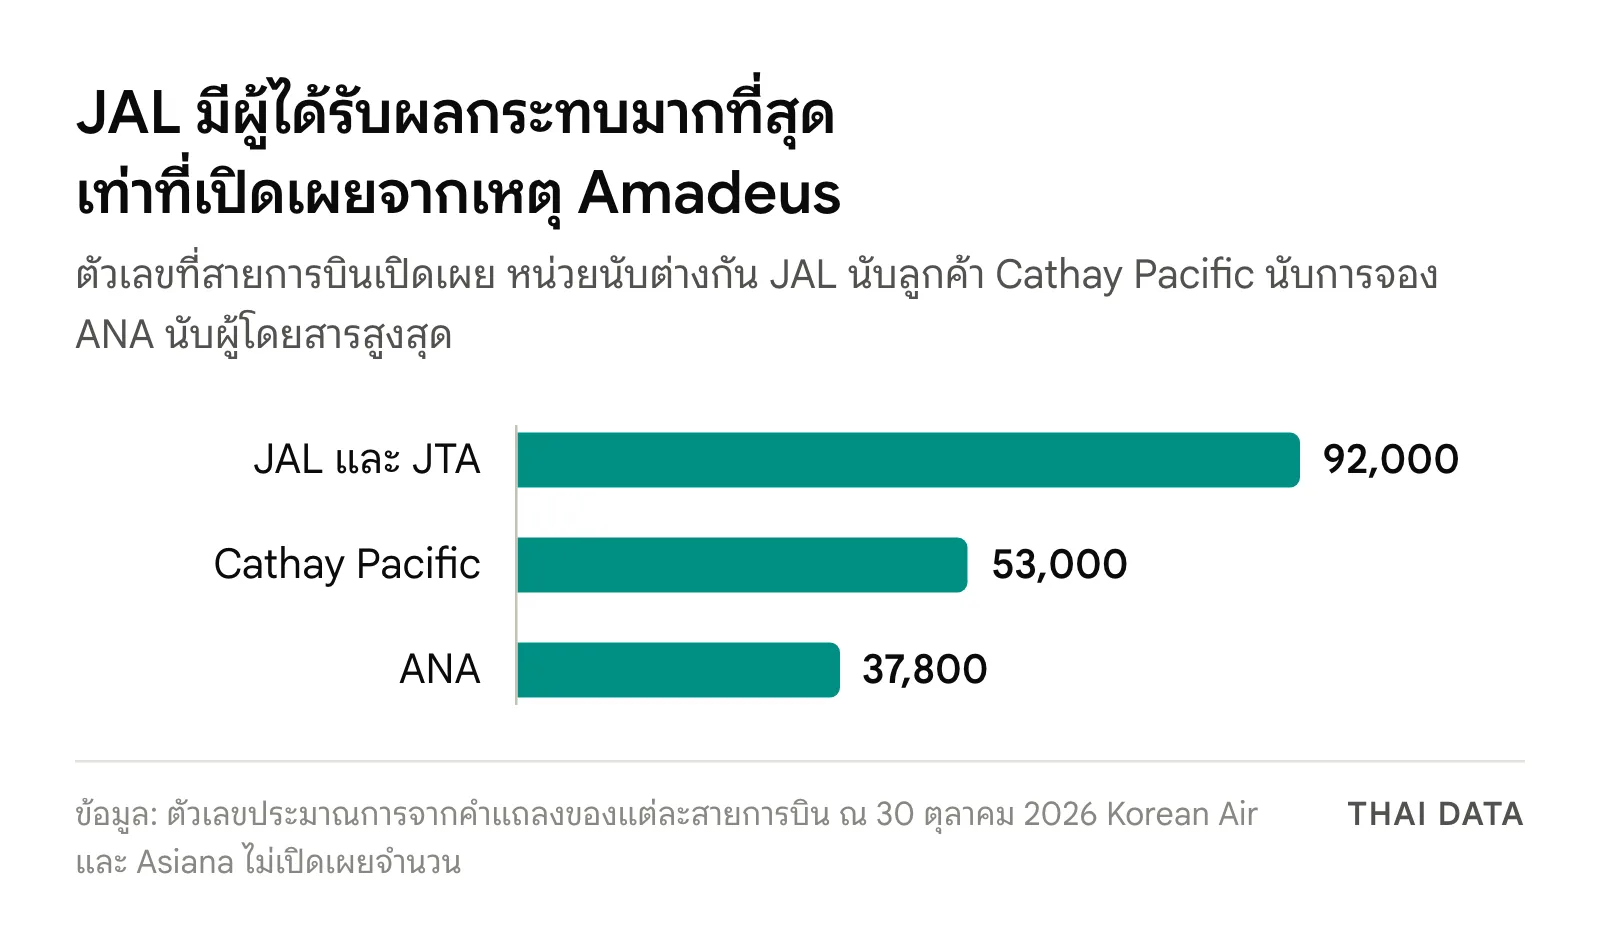
Amadeus ข้อมูลรั่วช่วง ส.ค. 2023 ถึง ก.ย. 2026 กระทบ Cathay Pacific 53,000 การจอง JAL 92,000 ราย ANA สูงสุด 37,800 คน ผู้โดยสารควรระวังมิจฉาชีพอ้างเที่ยวบิน
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Cathay Pacific ระบุว่าการจองราว 53,000 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาตในระบบของ Amadeus ช่วงสิงหาคม 2023 ถึงกันยายน 2026 โดยไม่กระทบระบบและเที่ยวบินของสายการบิน
- JAL แจ้งผู้ได้รับผลกระทบราว 92,000 ราย ในจำนวนนี้ราว 2,000 ราย มีเลขหนังสือเดินทาง อีเมล เบอร์โทร และเลขสมาชิกสะสมไมล์ร่วมด้วย ส่วนเลขบัตรเครดิตและรหัสผ่านไม่ถูกกระทบ
- Korean Air และ Asiana ได้รับแจ้งจาก Amadeus เมื่อ 20 ตุลาคม 2026 ระบุว่าผู้บุกรุกใช้ข้อมูลล็อกอินของบัญชีในระบบ Amadeus ซึ่งต่างจากคำแถลงของ Amadeus ที่พูดถึงช่องโหว่
- Amadeus ระบุว่าไม่พบหลักฐานว่าข้อมูลการชำระเงินถูกเข้าถึง ส่วน HKCERT เตือนเมื่อ 30 ตุลาคม 2026 ว่าข้อมูลเที่ยวบินจริงช่วยให้มิจฉาชีพแอบอ้างเป็นสายการบินได้แนบเนียนขึ้น
เหตุ Amadeus ข้อมูลรั่วขยายวงเมื่อ 30 ตุลาคม 2026 หลัง Cathay Pacific ระบุว่าการจองราว 53,000 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาต ก่อนหน้านี้ JAL แจ้งผู้ได้รับผลกระทบราว 92,000 ราย ช่วงเวลาที่ถูกเข้าถึงยาวกว่า 3 ปี ตั้งแต่สิงหาคม 2023 ถึงกันยายน 2026
Amadeus เป็นผู้ให้บริการระบบไอทีด้านการเดินทาง BleepingComputer ระบุว่ามีสายการบินใช้งานมากกว่า 400 ราย จึงยังไม่ชัดว่าจะมีสายการบินรายอื่นประกาศเพิ่มหรือไม่ ขณะที่ HKCERT เตือนว่าความเสี่ยงต่อผู้โดยสารไม่ได้จบลงเมื่อปิดการเข้าถึงแล้ว
Amadeus ข้อมูลรั่วกระทบสายการบินใดบ้าง
ตารางนี้รวมเฉพาะสายการบินที่มีรายงานยืนยัน ณ 31 ตุลาคม 2026 ตัวเลขแต่ละรายนับต่างหน่วยกัน Cathay Pacific นับเป็นการจอง ส่วน JAL นับเป็นลูกค้า จึงนำมารวมกันตรง ๆ ไม่ได้
| สายการบิน | ขนาดผลกระทบ | ข้อมูลที่เกี่ยวข้อง | ที่มา |
|---|---|---|---|
| Cathay Pacific | การจองราว 53,000 รายการ | รหัสการจอง ชื่อ รายละเอียดเที่ยวบิน บางส่วนมีอีเมล เบอร์โทร เอกสารเดินทาง เลขสมาชิกสะสมไมล์ | HKCERT, The Star |
| JAL และ JTA | ราว 92,000 ราย | ราว 90,000 ราย: รหัสการจอง ชื่อ วันเดินทาง เส้นทาง ชั้นโดยสาร ราว 2,000 ราย: เพิ่มอีเมล เบอร์โทร เลขหนังสือเดินทาง สัญชาติ เลขสมาชิก | BleepingComputer, Aviation Wire |
| ANA | สูงสุด 37,800 คน | ไม่มีรายละเอียดในแหล่งที่เราเปิดได้ | The Star |
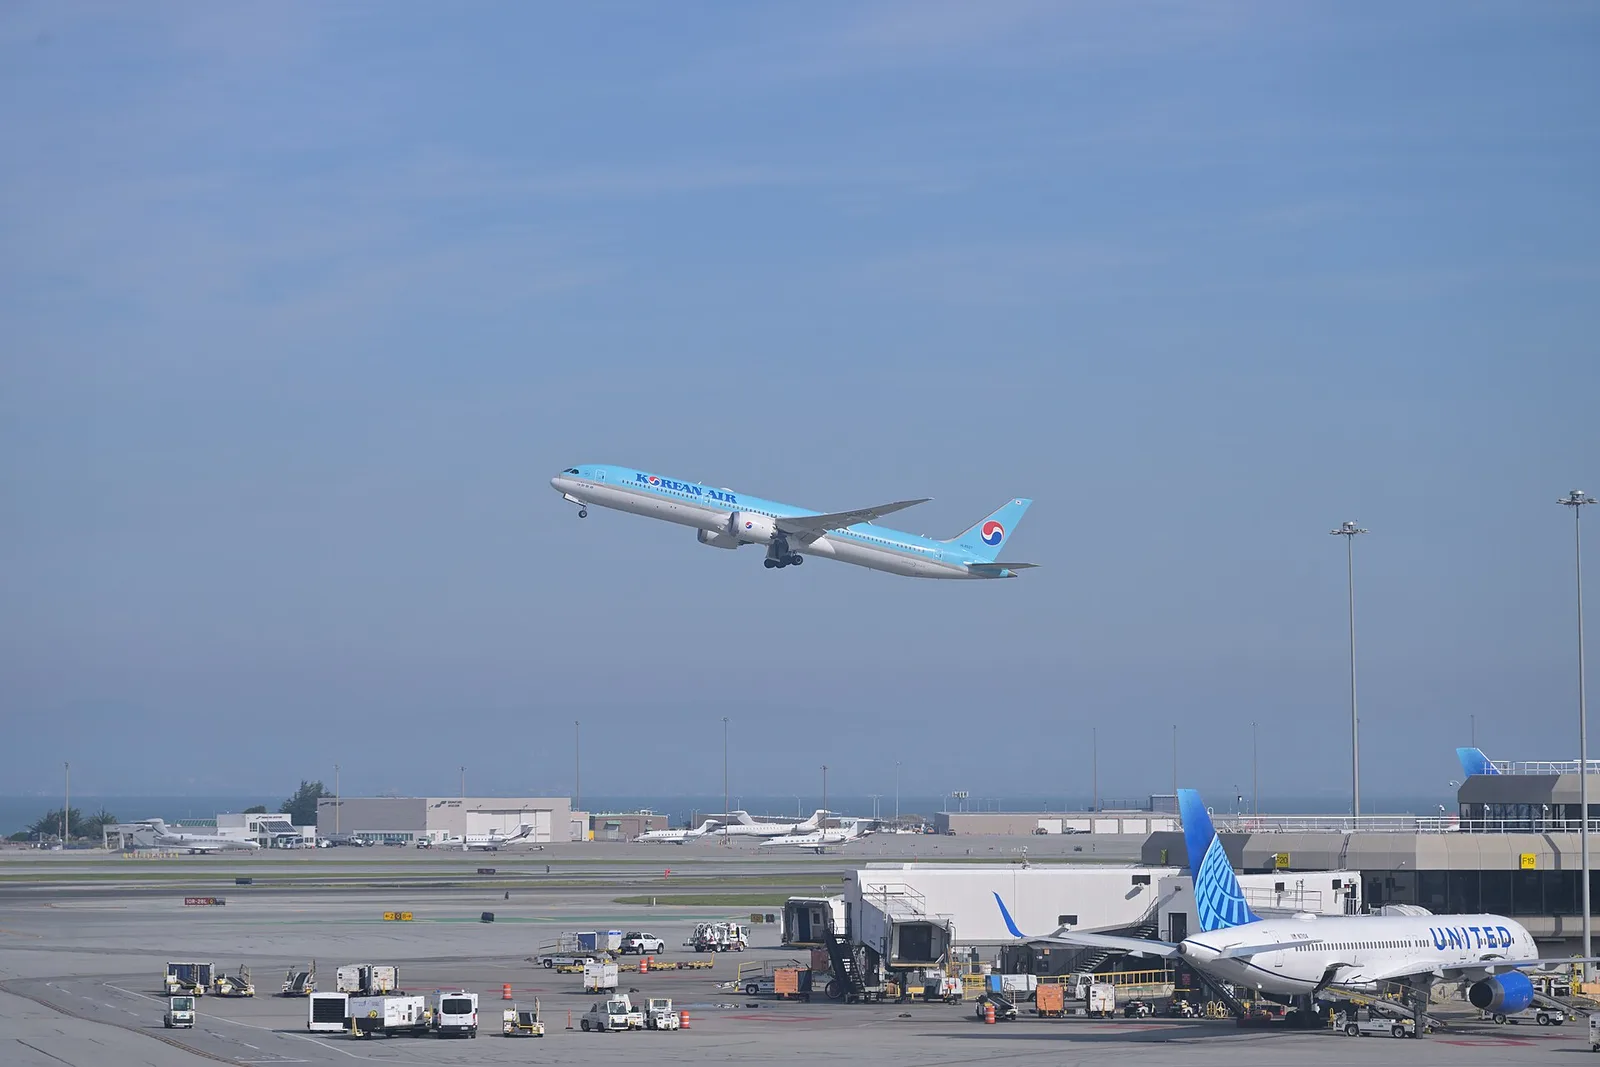
| Korean Air | ไม่เปิดเผย | รหัสการจอง รายการอื่นอยู่ระหว่างตรวจสอบ | Aviation Wire |
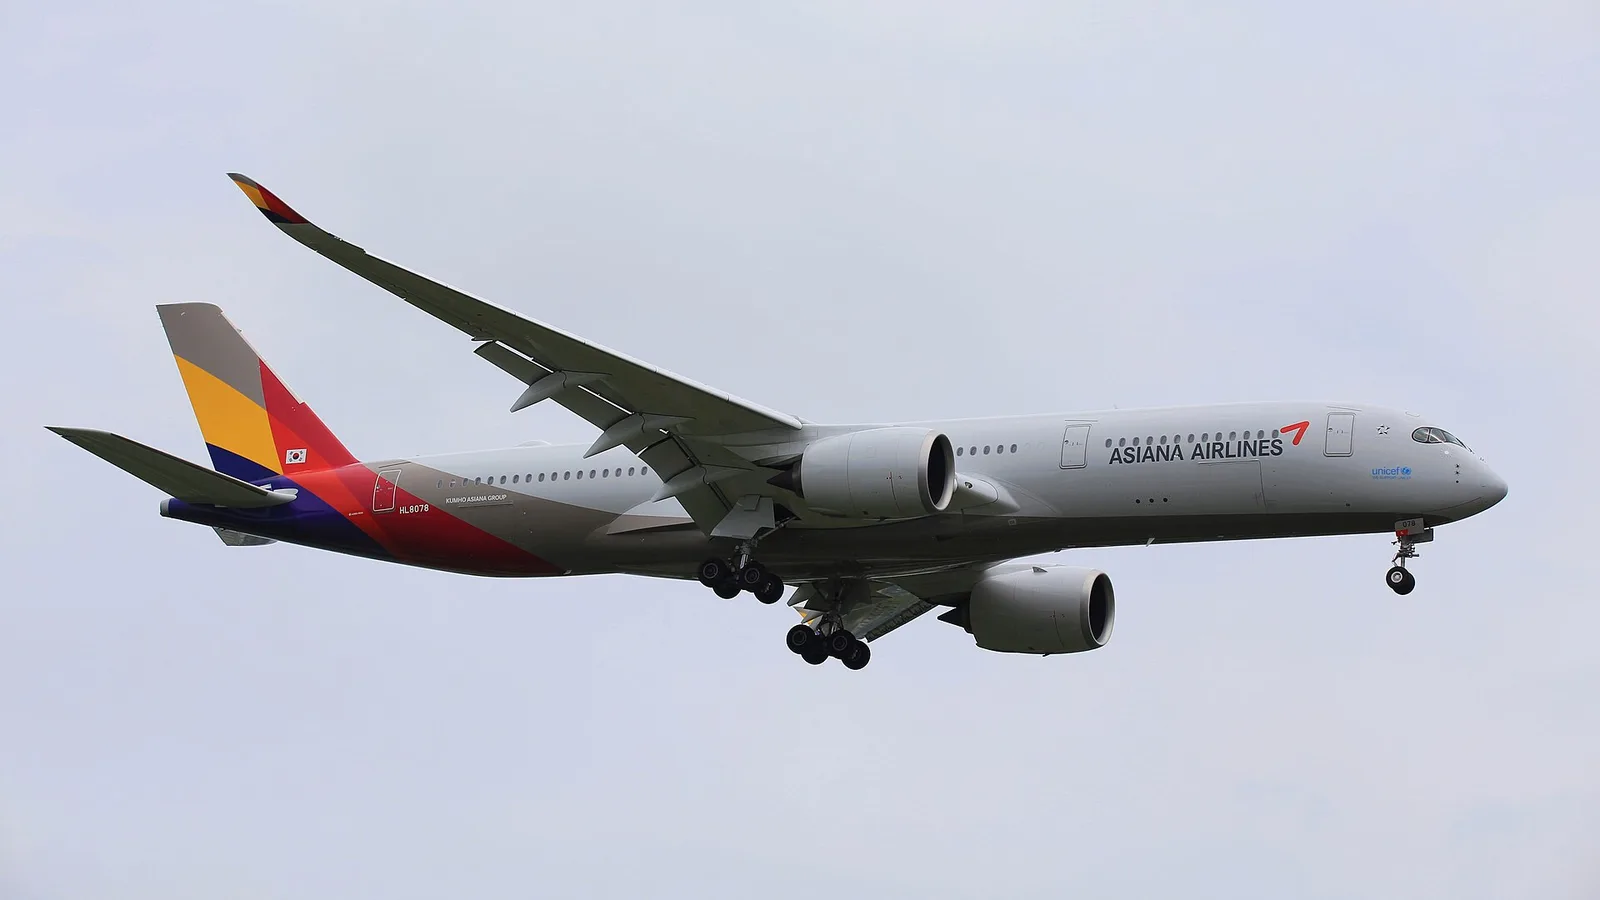
| Asiana | ไม่เปิดเผย | รหัสการจอง รายการอื่นอยู่ระหว่างตรวจสอบ | ประกาศของ Asiana |
| Condor | ไม่มีตัวเลขในแหล่งที่เราเปิดได้ | ไม่มีรายละเอียดในแหล่งที่เราเปิดได้ | The Star |
คำอธิบายของ Amadeus กับสายการบินยังไม่ตรงกัน
คำแถลงของ Amadeus ลงเดือนตุลาคม 2026 พูดถึง "a vulnerability affecting a travel booking display environment" และระบุว่าข้อมูลการแสดงผลการจองบางส่วนถูกเข้าถึงได้ พร้อมยืนยันว่าไม่พบหลักฐานว่าข้อมูลการชำระเงินถูกเข้าถึง ไม่พบการใช้ช่องโหว่เพื่อแรนซัมแวร์ และได้แก้ไขแล้ว
ส่วนประกาศของ Asiana วันที่ 23 ตุลาคม และ HKCERT ซึ่งอ้างข้อมูลของ Cathay Pacific บรรยายว่าเป็นการใช้ข้อมูลล็อกอินของบัญชีในระบบ Amadeus โดยไม่ได้รับอนุญาต Amadeus ยังไม่ได้อธิบายว่าสองเรื่องนี้เกี่ยวข้องกันอย่างไร BleepingComputer รายงานว่าได้สอบถามขอบเขตผลกระทบไปแล้ว แต่ยังไม่ได้รับคำตอบเมื่อเผยแพร่
Asiana ระบุด้วยว่า Amadeus แจ้งว่ากำลังปิดกั้นการเข้าถึงที่ไม่ได้รับอนุญาตและติดตามข้อมูลบนดาร์กเว็บ และระบบฐานข้อมูลของ Asiana เองไม่พบร่องรอยการเจาะ
ไทม์ไลน์เหตุ Amadeus ข้อมูลรั่ว
| วันที่ | เหตุการณ์ | ที่มา |
|---|---|---|
| 10 สิงหาคม 2023 | จุดเริ่มต้นของช่วงที่ถูกเข้าถึงตามที่ JAL แจ้ง | BleepingComputer |
| 23 กันยายน 2026 | จุดสิ้นสุดของช่วงที่ถูกเข้าถึงตามที่ JAL แจ้ง | BleepingComputer |
| 1 ตุลาคม 2026 | Amadeus เผยแพร่คำแถลงเรื่องช่องโหว่ | BleepingComputer |
| 20 ตุลาคม 2026 | Amadeus แจ้ง Korean Air เวลา 22.44 น. และ Asiana เวลา 22.49 น. ตามเวลาท้องถิ่น | Aviation Wire |
| 23 ตุลาคม 2026 | Amadeus แจ้ง JAL ส่วน Korean Air และ Asiana ประกาศต่อสาธารณะ | BleepingComputer, Aviation Wire |
| 28 ตุลาคม 2026 | JAL และ JTA ประกาศ | Aviation Wire |
| 30 ตุลาคม 2026 | Cathay Pacific ออกแถลงการณ์ และ HKCERT เผยแพร่คำเตือน | The Star, HKCERT |
ระยะห่างระหว่างการสิ้นสุดของช่วงที่ถูกเข้าถึงกับวันที่สายการบินเกาหลีได้รับแจ้งคือราว 4 สัปดาห์ ส่วนผู้โดยสารรับรู้ช้ากว่านั้นอีก เหตุ Amadeus ข้อมูลรั่วจึงเป็นบทเรียนเรื่องสัญญาแจ้งเหตุกับผู้ให้บริการ
ทำไม Amadeus ข้อมูลรั่วจึงสำคัญ
ข้อมูลจากเหตุ Amadeus ข้อมูลรั่วส่วนใหญ่ดูไม่อันตรายเมื่ออยู่เดี่ยว ๆ แต่ HKCERT ชี้ว่าเลขเที่ยวบิน วันเดินทาง และรหัสการจองช่วยให้ข้อความหลอกลวงดูจริง โดยในฮ่องกงมีมิจฉาชีพแอบอ้างเป็นเจ้าหน้าที่สายการบิน แจ้งว่าเที่ยวบินถูกยกเลิก เสนอเงินคืนหรือค่าชดเชย แล้วพาเหยื่อไปเว็บปลอมหรือขอให้แชร์หน้าจอ
HKCERT สรุปประเด็นสำหรับองค์กรไว้ว่า "Outsourcing a service does not outsource its consequences" การจ้างภายนอกไม่ได้ย้ายผลกระทบออกไปด้วย Korean Air และ Asiana ระบุว่าไม่พบร่องรอยการเจาะระบบของตนเอง แต่ยังเป็นฝ่ายที่ต้องแจ้งลูกค้าและรายงานหน่วยงานกำกับ
ผู้โดยสารไทยควรทำอะไรกับเหตุ Amadeus ข้อมูลรั่ว
สายการบินที่ประกาศยังไม่ได้เปิดเผยจำนวนผู้โดยสารไทย ผู้ที่เคยจองตั้งแต่สิงหาคม 2023 ควรทำดังนี้
- ตรวจอีเมลจากสายการบิน Asiana แจ้งผู้ที่ตรวจพบทางอีเมล และอย่ากดลิงก์จากข้อความที่อ้างเรื่องนี้
- ถือว่าข้อความเรื่องเที่ยวบินยกเลิกหรือเงินคืนเป็นของปลอมไว้ก่อน แม้จะบอกรหัสการจองถูกต้อง เพราะ HKCERT ระบุว่าการรู้ข้อมูลจริงไม่ได้พิสูจน์ตัวตน
- ติดต่อกลับผ่านเว็บหรือแอปทางการเท่านั้น ไม่ใช้เบอร์หรือลิงก์ที่ผู้ติดต่อให้มา
- ไม่ให้ OTP และไม่แชร์หน้าจอ ถ้ามีการขอติดตั้งโปรแกรมควบคุมเครื่องให้หยุดทันที
- เปลี่ยนรหัสผ่านบัญชีสะสมไมล์และเปิด MFA โดยเฉพาะผู้ที่เลขสมาชิกอยู่ในข้อมูลที่รั่ว
สิ่งที่องค์กรไทยควรเรียนรู้จาก Amadeus ข้อมูลรั่ว
บริษัททัวร์ แผนกเดินทางขององค์กร และธุรกิจที่ส่งข้อมูลลูกค้าให้ผู้ให้บริการภายนอกนำเหตุ Amadeus ข้อมูลรั่วไปตรวจระบบของตัวเองได้
- ทำรายการผู้ให้บริการที่เข้าถึงข้อมูลลูกค้า ระบุว่าเข้าผ่านบัญชีใด สิทธิระดับไหน และยังจำเป็นอยู่หรือไม่ แล้วเพิกถอนบัญชีเก่า
- กำหนดเวลาแจ้งเหตุในสัญญา PDPA กำหนดให้ผู้ประมวลผลแจ้งเหตุแก่ผู้ควบคุมข้อมูล และผู้ควบคุมแจ้ง สคส. ภายใน 72 ชั่วโมง ดูขั้นตอนในคู่มือแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
- ส่งข้อมูลให้ผู้ให้บริการเท่าที่จำเป็น และกำหนดระยะเวลาเก็บ เพราะเหตุ Amadeus ข้อมูลรั่วกินเวลาย้อนหลัง 3 ปี
- เตรียมข้อความแจ้งลูกค้าไว้ล่วงหน้า พร้อมช่องทางที่ลูกค้าตรวจสอบเองได้ เพื่อตัดโอกาสมิจฉาชีพแอบอ้าง
ติดตามข่าวข้อมูลรั่วและช่องโหว่อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
เหตุ Amadeus ข้อมูลรั่วคืออะไร?
เหตุ Amadeus ข้อมูลรั่วคือการเข้าถึงข้อมูลการจองในระบบของ Amadeus ผู้ให้บริการระบบจองตั๋วของสายการบินโดยไม่ได้รับอนุญาต ช่วงสิงหาคม 2023 ถึงกันยายน 2026 สายการบินที่ยืนยันแล้วมี Cathay Pacific, JAL, ANA, Korean Air, Asiana และ Condor
ข้อมูลอะไรรั่วบ้างจากเหตุ Amadeus ข้อมูลรั่ว?
ส่วนใหญ่เป็นรหัสการจอง ชื่อผู้โดยสาร และรายละเอียดเที่ยวบิน บางรายการมีอีเมล เบอร์โทร ข้อมูลเอกสารเดินทาง และเลขสมาชิกสะสมไมล์ด้วย ส่วน Amadeus ระบุว่าไม่พบหลักฐานว่าข้อมูลการชำระเงินถูกเข้าถึง และ JAL ระบุว่าเลขบัตรเครดิตกับรหัสผ่านไม่ถูกกระทบ
ผู้โดยสารไทยได้รับผลกระทบจาก Amadeus ข้อมูลรั่วหรือไม่?
สายการบินที่ประกาศยังไม่ได้เปิดเผยจำนวนผู้โดยสารแยกตามสัญชาติ ผู้ที่เคยจองเที่ยวบินของสายการบินเหล่านี้ตั้งแต่สิงหาคม 2023 จึงควรตรวจอีเมลแจ้งเตือนจากสายการบิน และระวังข้อความอ้างเรื่องเที่ยวบินยกเลิกหรือเงินคืน
ควรทำอย่างไรถ้าได้รับอีเมลแจ้งเรื่อง Amadeus ข้อมูลรั่ว?
ตรวจว่าอีเมลมาจากสายการบินจริง ไม่กดลิงก์ที่ได้รับ แต่เปิดเว็บหรือแอปทางการเอง เปลี่ยนรหัสผ่านบัญชีสะสมไมล์และเปิดการยืนยันตัวตนหลายขั้นตอน HKCERT เตือนว่าอย่าให้รหัส OTP และอย่าเปิดแชร์หน้าจอให้ผู้ที่โทรมาอ้างเรื่องเงินคืน
แหล่งอ้างอิง
- Amadeus Statement — Amadeus
- 일부 고객 개인정보(예약번호) 유출 안내 — Asiana Airlines
- Data Leakage and Third-Party Risk: When Real Customer Information Becomes a Tool for Scammers — HKCERT
- Japan Airlines suffers third-party data breach exposing passenger info — BleepingComputer
- 大韓航空とアシアナ、アマデウス不正アクセスで予約番号流出か — Aviation Wire
- Cathay Pacific joins growing list of airlines hit by data breach — The Star (Bloomberg)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- ฝรั่งเศส143ฮ่องกง66
- กฎหมายและมาตรฐาน
- PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ