
Zoom Workplace CVE-2026-108186 คะแนน CVSS 9.6 กระทบ Zoom Workplace for Windows รุ่น 7.1.0 ถึงก่อน 7.1.8 Zoom ประกาศ 10 พ.ย. 2026 ให้อัปเดตเป็นรุ่นล่าสุด
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- Zoom ประกาศ ZSB-26023 เมื่อ 10 พฤศจิกายน 2026 เรื่อง CVE-2026-108186 ใน Zoom Workplace for Windows ระดับ Critical คะแนน CVSS 9.6
- รุ่นที่กระทบคือ Zoom Workplace for Windows ตั้งแต่ 7.1.0 จนถึงก่อน 7.1.8 ช่องโหว่เป็น Improper Input Validation ที่ผู้ใช้ไม่ต้องล็อกอินก็ยกระดับสิทธิ์ได้ผ่านเครือข่าย
- เวกเตอร์ CVSS คือ AV:N/AC:L/PR:N/UI:R/S:C แปลว่าโจมตีผ่านเครือข่ายได้ง่าย ไม่ต้องมีสิทธิ์มาก่อน แต่ต้องให้ผู้ใช้ทำบางอย่างเอง และกระทบเกินขอบเขตของแอป
- วันเดียวกัน Zoom ออก ZSB-26024 (CVE-2026-108187, CVSS 8.1, High) เรื่อง Origin Validation Error ใน Zoom Workplace for Windows ก่อนรุ่น 7.1.5
- Zoom ให้ผู้ใช้อัปเดตจากหน้าดาวน์โหลดของ Zoom และระบุว่าผู้รายงาน CVE-2026-108186 คือทีม Zoom Offensive Security
Zoom Workplace CVE-2026-108186 เป็นช่องโหว่ที่ Zoom ประกาศเมื่อ 10 พฤศจิกายน 2026 ในแอป Zoom Workplace for Windows รุ่น 7.1.0 จนถึงก่อน 7.1.8 Zoom จัดเป็นระดับ Critical คะแนน CVSS 9.6 ตามประกาศ ZSB-26023 และให้ผู้ใช้อัปเดตเป็นรุ่นล่าสุดจากหน้าดาวน์โหลดของ Zoom ส่วนองค์กรที่ใช้ Zoom บนเครื่อง Windows หลายเครื่องควรตรวจเวอร์ชันที่ติดตั้ง
Zoom Workplace CVE-2026-108186 ระบุอะไรไว้
ประกาศ ZSB-26023 ของ Zoom ระบุข้อมูลของ Zoom Workplace CVE-2026-108186 ไว้ดังนี้
| หัวข้อ | ข้อมูลตามประกาศ Zoom |
|---|---|
| ประเภท | Improper Input Validation ใน Zoom Workplace for Windows |
| ความรุนแรง | Critical, CVSS 9.6 |
| เวกเตอร์ | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H |
| ผลกระทบ | ผู้ใช้ที่ไม่ผ่านการยืนยันตัวตนยกระดับสิทธิ์ผ่านเครือข่ายได้ |
| รุ่นที่กระทบ | ตั้งแต่ 7.1.0 และก่อน 7.1.8 |
| ผู้รายงาน | Zoom Offensive Security |
| เผยแพร่ | 10 พฤศจิกายน 2026 |
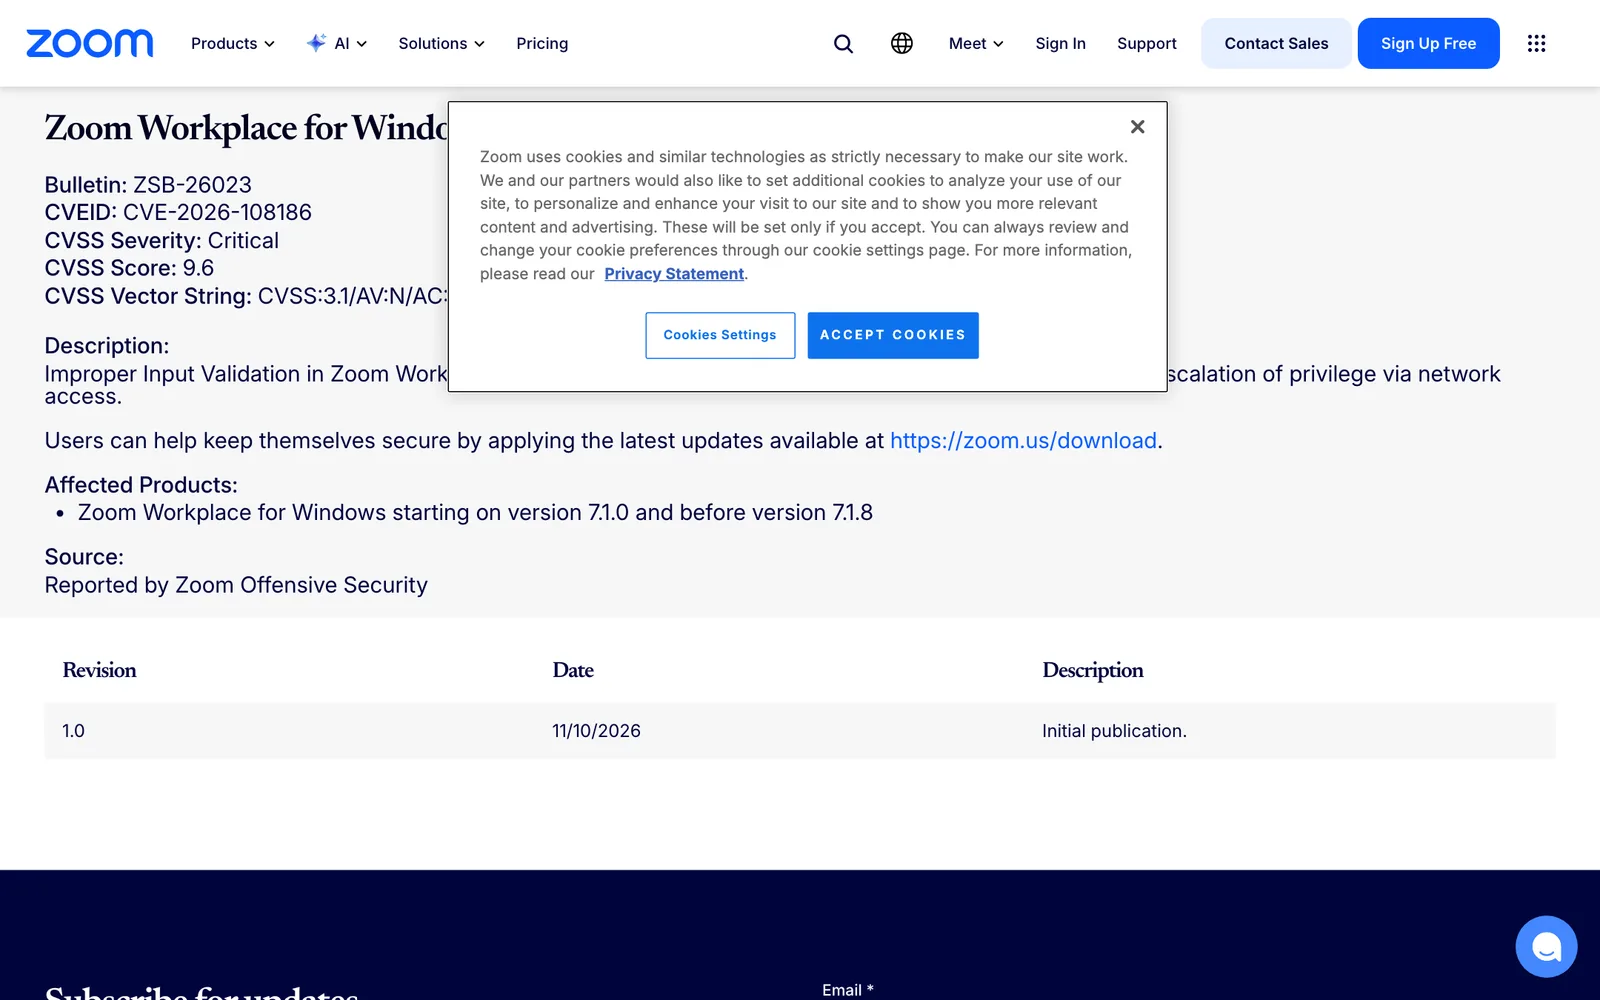
เวกเตอร์ CVSS แปลได้ว่าโจมตีผ่านเครือข่าย (AV:N) ความซับซ้อนต่ำ (AC:L) ไม่ต้องมีสิทธิ์มาก่อน (PR:N) แต่ต้องมีผู้ใช้ทำบางอย่าง (UI:R) และผลกระทบข้ามขอบเขตของส่วนประกอบที่มีช่องโหว่ (S:C) ซึ่งเป็นเหตุให้คะแนนสูงถึง 9.6 ประกาศเรื่อง Zoom Workplace CVE-2026-108186 ไม่ได้อธิบายขั้นตอนการโจมตี และไม่ได้ระบุว่ามีการโจมตีจริง
ZSB-26024 ช่องโหว่ที่สองถัดจาก Zoom Workplace CVE-2026-108186
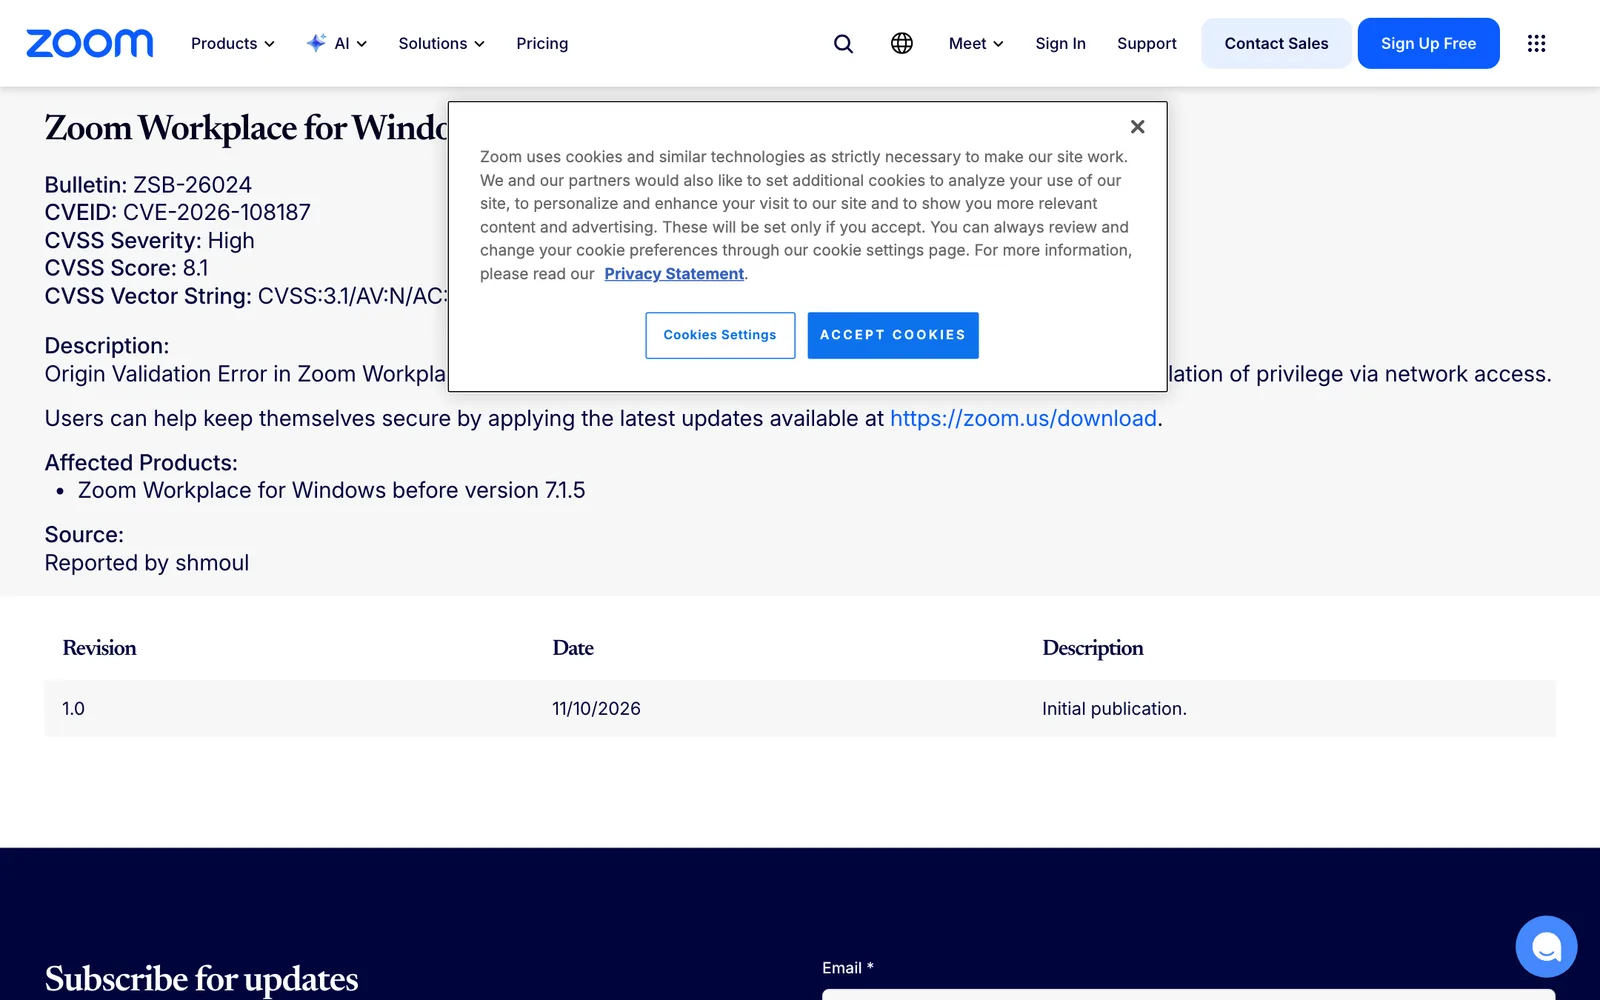
Zoom ออกประกาศ ZSB-26024 ในวันเดียวกันสำหรับ CVE-2026-108187 ซึ่งเป็น Origin Validation Error ใน Zoom Workplace for Windows ก่อนรุ่น 7.1.5 คะแนน CVSS 8.1 ระดับ High ประกาศระบุว่าผู้ไม่ผ่านการยืนยันตัวตนอาจยกระดับสิทธิ์ผ่านเครือข่ายได้ และผู้รายงานคือ shmoul เมื่ออัปเดตเป็น 7.1.8 ขึ้นไป ซึ่งแก้ปัญหา Zoom Workplace CVE-2026-108186 ตามช่วงรุ่นที่ระบุ ก็พ้นช่วงรุ่นที่กระทบของทั้งสองประกาศ
ประวัติประกาศ Zoom ย้อนหลัง
หน้า Zoom Security Bulletins แสดงว่า Zoom ออกประกาศหลายเดือนติดต่อกันในปี 2026 และ ZSB-26023 ของ Zoom Workplace CVE-2026-108186 เป็นประกาศระดับ Critical ล่าสุดในรายการ ก่อนหน้านี้มี ZSB-26014 (CVE-2026-53412) ซึ่งเป็น Improper Input Validation ระดับ Critical ใน Zoom Workplace for Windows เช่นกัน เผยแพร่เมื่อ 14 กรกฎาคม 2026 ผู้ดูแลระบบจึงควรตั้งให้ตรวจประกาศของ Zoom เป็นประจำทุกเดือน ไม่ใช่เฉพาะเมื่อมีข่าว
วิธีเช็กเวอร์ชันและสิ่งที่ประกาศไม่ได้บอก
ผู้ใช้ทั่วไปเปิดแอป Zoom Workplace แล้วดูเวอร์ชันได้จากเมนูโปรไฟล์ ส่วนผู้ดูแลองค์กรควรใช้รายการซอฟต์แวร์ที่ติดตั้งจากเครื่องมือจัดการอุปกรณ์เพื่อดูภาพรวมทุกเครื่องพร้อมกัน เพราะประกาศ ZSB-26023 และ ZSB-26024 ระบุช่วงรุ่นที่กระทบชัดเจน คือ 7.1.0 ถึงก่อน 7.1.8 และก่อน 7.1.5 ตามลำดับ
ประกาศทั้งสองฉบับของ Zoom สั้นและไม่ได้ให้รายละเอียดทางเทคนิคเพิ่ม เช่น ไม่ได้บอกว่าผู้ใช้ต้องทำอะไรจึงเข้าเงื่อนไข UI:R ไม่ได้บอกว่ามีวิธีหลบเลี่ยงชั่วคราวหรือไม่ และไม่ได้ระบุผลกระทบกับ Zoom Workplace บน macOS, Linux หรือมือถือ ข่าวนี้จึงสรุปเฉพาะสิ่งที่ Zoom เขียนไว้ และไม่คาดเดาเกินกว่านั้น หากมีรายละเอียดใหม่จาก Zoom จะอัปเดตในข่าวนี้
ผู้ดูแลองค์กรควรทำอะไรกับ Zoom Workplace CVE-2026-108186
- ตรวจเวอร์ชัน Zoom Workplace CVE-2026-108186 ว่ากระทบหรือไม่ โดยดู Zoom Workplace บนเครื่อง Windows ทุกเครื่องว่าเป็น 7.1.8 ขึ้นไป
- อัปเดตจากหน้าดาวน์โหลดของ Zoom ตามที่ Zoom แนะนำ หรือผ่านเครื่องมือกระจายซอฟต์แวร์ขององค์กร
- ตรวจเครื่องที่ติดตั้งแบบไม่มีการจัดการ เช่น เครื่องส่วนตัวที่พนักงานใช้ประชุมงาน เพราะเครื่องกลุ่มนี้มักไม่ถูกอัปเดตอัตโนมัติ
- ติดตามประกาศใหม่ ที่หน้า Zoom Security Bulletins และข่าวอื่นในหมวดSecurity เช่นแพตช์ Microsoft เดือนพฤศจิกายนที่ออกในสัปดาห์เดียวกัน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ช่องโหว่ในแอปประชุมที่ติดตั้งบนเครื่องพนักงานจำนวนมากอย่าง Zoom Workplace CVE-2026-108186 ทำให้ทีมไอทีต้องติดตามเวอร์ชันและประกาศความปลอดภัยต่อเนื่อง IT Support ของ THAI DATA CLOUD ช่วยดูแลงานไอทีขององค์กรโดยทีมวิศวกร ให้ทีมภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
Zoom Workplace CVE-2026-108186 คืออะไร?
Zoom Workplace CVE-2026-108186 คือช่องโหว่ Improper Input Validation ใน Zoom Workplace for Windows ที่ Zoom ให้คะแนน CVSS 9.6 ระดับ Critical ตามประกาศ ZSB-26023 ผู้โจมตีที่ไม่ต้องล็อกอินอาจยกระดับสิทธิ์ผ่านเครือข่ายได้
Zoom Workplace รุ่นไหนได้รับผลกระทบ?
ZSB-26023 ระบุว่ากระทบ Zoom Workplace for Windows ตั้งแต่เวอร์ชัน 7.1.0 และก่อนเวอร์ชัน 7.1.8 ส่วน ZSB-26024 (CVE-2026-108187) กระทบรุ่นก่อน 7.1.5
ต้องทำอย่างไร?
Zoom ให้ติดตั้งอัปเดตล่าสุดจากหน้าดาวน์โหลดของ Zoom ผู้ดูแลองค์กรควรตรวจเวอร์ชัน Zoom Workplace บนเครื่อง Windows ทุกเครื่องให้เป็น 7.1.8 ขึ้นไป
ช่องโหว่นี้ถูกโจมตีจริงแล้วหรือไม่?
ประกาศ ZSB-26023 ของ Zoom ไม่ได้ระบุว่ามีการโจมตีจริง และระบุว่าผู้รายงานคือทีม Zoom Offensive Security ข่าวนี้จึงไม่ระบุว่ามีการโจมตี
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Windows135macOS65Linux151
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ