
N-able N-central ช่องโหว่ 13 พ.ย. 2026: N-able ประกาศ IOC ให้ผู้ที่ยังเปิด Legacy API ปิด Intune ชั่วคราว และให้ลง HF2 พร้อมอัปเกรด Agent กับ Probe
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
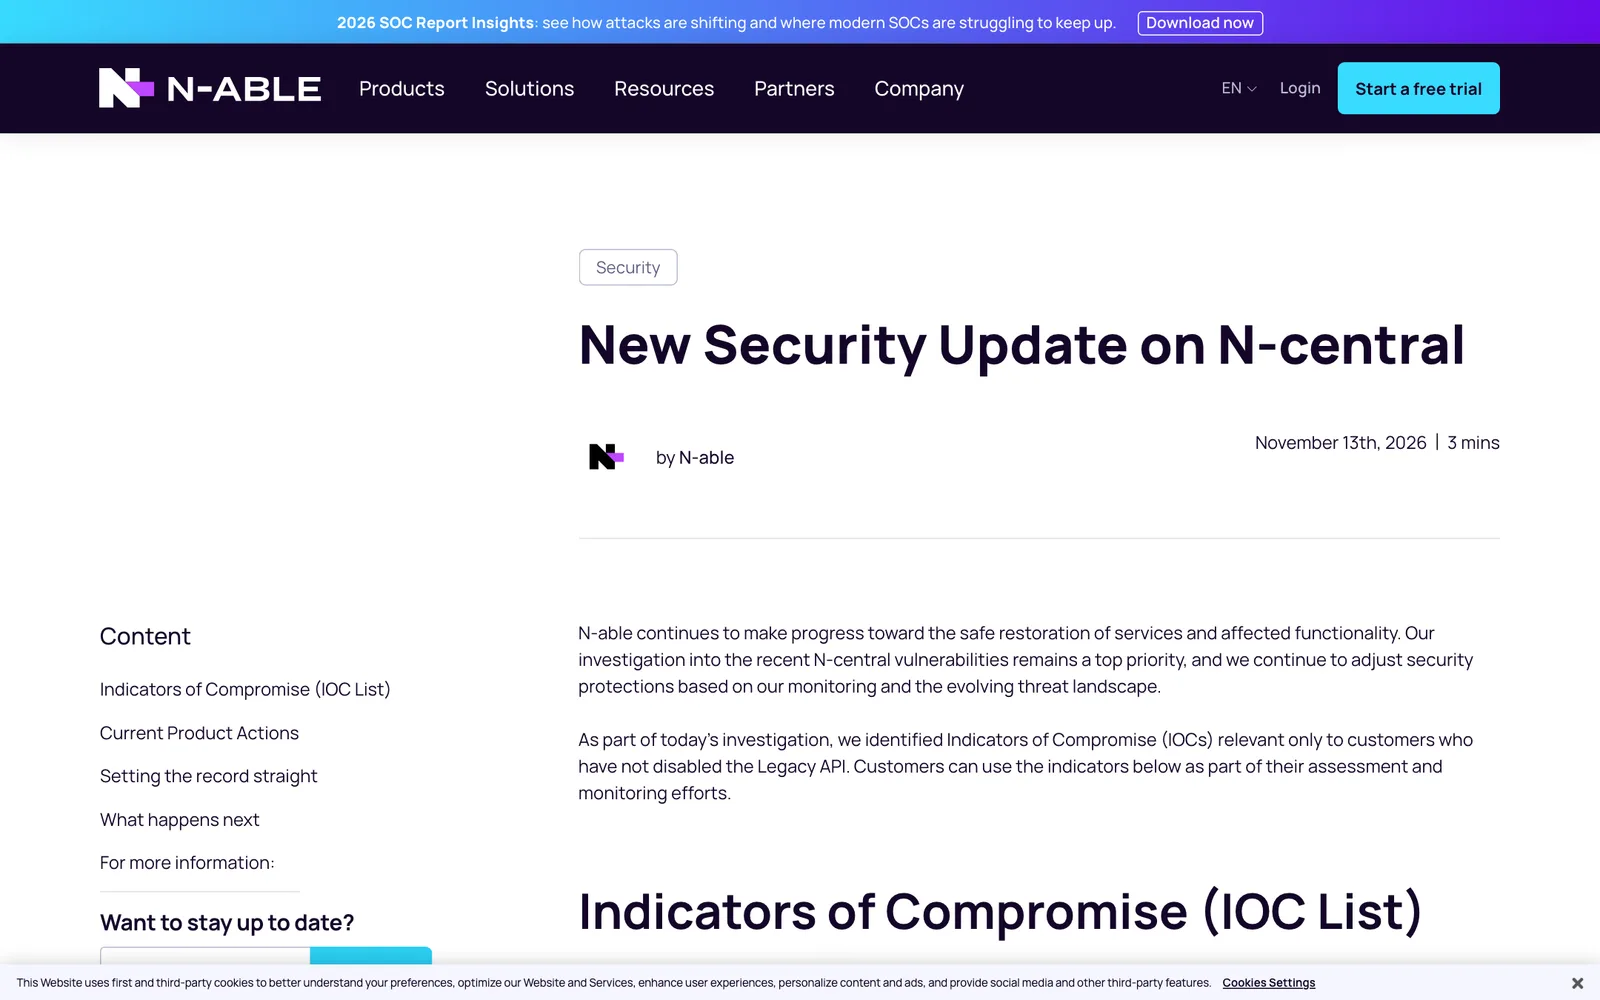
- N-able เผยแพร่ประกาศเมื่อ 13 พฤศจิกายน 2026 ว่าพบ IOC ที่เกี่ยวกับลูกค้าซึ่งยังไม่ปิด Legacy API ของ N-central เท่านั้น พร้อมรายการ URL และที่อยู่ IP ให้ใช้ตรวจ
- N-able ปิด Legacy API เป็นค่าเริ่มต้นและปิด Intune integration ชั่วคราวเพื่อป้องกันไว้ก่อน ในประกาศ 2 ฉบับ (11 และ 13 พ.ย.) ลูกค้า Hosted ไม่ต้องทำอะไรฝั่งเซิร์ฟเวอร์ ส่วนลูกค้า On-Premises ต้องตรวจว่า Legacy API ปิดอยู่
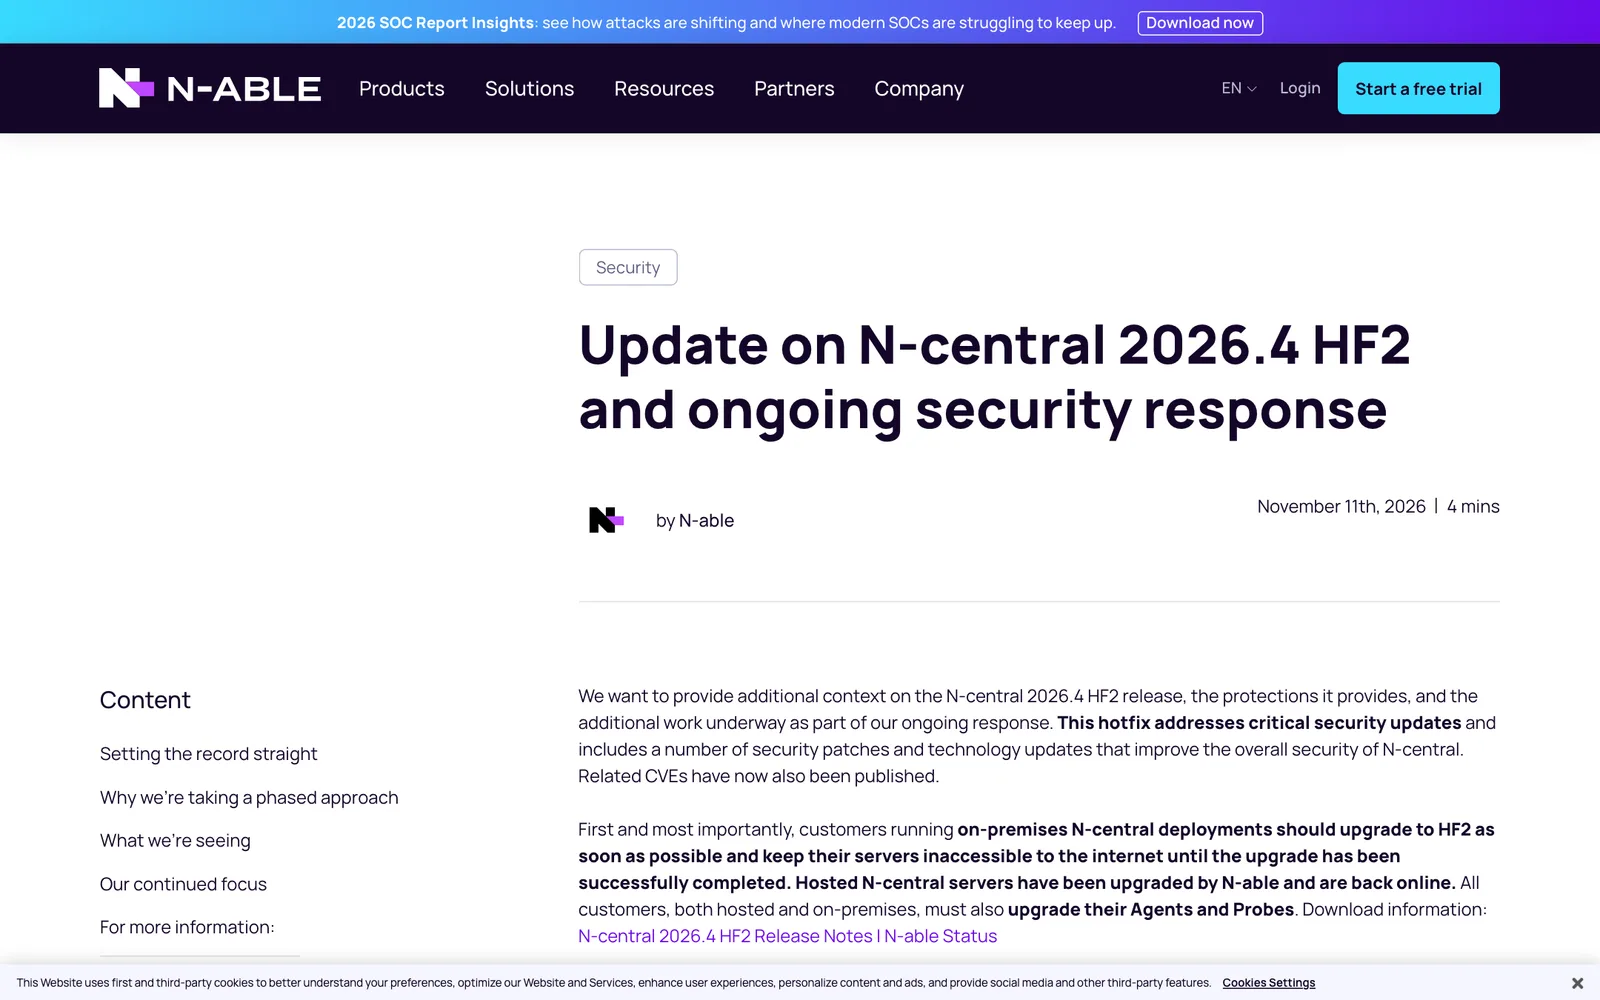
- ประกาศวันที่ 11 พฤศจิกายน ให้ลูกค้า On-Premises อัปเกรดเป็น N-central 2026.4 HF2 โดยเร็วและไม่เปิดเซิร์ฟเวอร์ออกอินเทอร์เน็ตจนกว่าจะอัปเกรดเสร็จ รวมถึงอัปเกรด Agent และ Probe ทุกเครื่อง
- N-able ระบุว่าช่องโหว่ที่โจมตีได้โดยไม่ต้องล็อกอินถูกแก้แล้ว ส่วนที่เหลือต้องมีบัญชี N-central และจะแก้ใน hotfix รอบถัดไป โดย HF2 มี 7 CVE ที่เผยแพร่แล้ว
- N-able เห็นการสแกนที่เกี่ยวกับโค้ด PoC ที่เผยแพร่ต่อสาธารณะ แต่ยังไม่เห็นสัญญาณการถูกบุกรุกในเซิร์ฟเวอร์ Hosted ส่วนการยืนยันว่าองค์กรใดถูกบุกรุกต้องประเมินเป็นรายสภาพแวดล้อม โดยนักวิจัยเผยแพร่ช่องโหว่เมื่อ 9 และ 12 พ.ย.
N-able N-central ช่องโหว่ ยังเป็นเรื่องที่ต้องตามต่อ: ประกาศของ N-able วันที่ 13 พฤศจิกายน 2026 เปิดเผยตัวบ่งชี้การบุกรุก (IOC) ที่เกี่ยวข้องเฉพาะลูกค้าที่ยังไม่ปิด Legacy API ของแพลตฟอร์มจัดการอุปกรณ์ N-central และบอกว่าปิด Legacy API เป็นค่าเริ่มต้นแล้ว พร้อมปิดการเชื่อม Intune ชั่วคราว ก่อนหน้านั้นประกาศวันที่ 11 พฤศจิกายนให้ลูกค้า On-Premises อัปเกรดเป็น N-central 2026.4 HF2 โดยเร็ว
N-able N-central ช่องโหว่: ลำดับเหตุการณ์ตามประกาศของ N-able
ข้อมูลเรื่อง N-able N-central ช่องโหว่ในส่วนนี้มาจากประกาศสองฉบับของ N-able เอง บริษัทระบุว่านักวิจัยเผยแพร่ช่องโหว่ใหม่เมื่อ 9 และ 12 พฤศจิกายน และปฏิเสธข้อกล่าวหาว่าเพิกเฉยต่อการเปิดเผยอย่างรับผิดชอบ โดยบอกว่าช่องโหว่ที่นักวิจัยเผยแพร่ไม่ได้ส่งผ่านช่องทางรายงานของบริษัท ซึ่งรวมถึงโครงการ bug bounty ฝ่ายนักวิจัยอาจเห็นต่าง ข่าว N-able N-central ช่องโหว่นี้รายงานเฉพาะสิ่งที่ N-able ระบุ
ประกาศ 11 พฤศจิกายนเรื่อง N-able N-central ช่องโหว่บอกว่า HF2 แก้ช่องโหว่ที่โจมตีได้โดยไม่ต้องล็อกอินทั้งหมดที่ระบุไว้แล้ว ส่วนช่องโหว่ที่เหลือต้องใช้บัญชี N-central ซึ่งมักมีสิทธิ์สูง หรือต้องมีเงื่อนไขเพิ่ม และจะแก้ใน hotfix ถัดไป เซิร์ฟเวอร์ Hosted ถูกอัปเกรดโดย N-able และกลับมาออนไลน์แล้ว ประกาศฉบับเดียวกันระบุว่าเห็นการสแกนที่เกี่ยวกับโค้ด PoC ที่เผยแพร่ แต่ยังไม่เห็นสัญญาณการถูกบุกรุกในเซิร์ฟเวอร์ Hosted
CVE ที่ N-able เผยแพร่แล้วใน HF2 ของ N-able N-central ช่องโหว่รอบนี้
| CVE | คำอธิบายตาม N-able |
|---|---|
| CVE-2026-125883 | XXE หลายรายการ |
| CVE-2026-125878 | OGNL injection หลายรายการ |
| CVE-2026-125879 | ยกสิทธิ์เป็น root ผ่านไฟล์ตั้งค่า syslog-ng ที่ N-able เขียนได้ |
| CVE-2026-125880 | Stored XSS ผ่านเมทาดาทาแพตช์ MMS3 (ต้องเป็นแอดมิน) |
| CVE-2026-125881 | SSRF ผ่านการตรวจ schema ตอนนำเข้าบริการ |
| CVE-2026-125882 | RCE ผ่านการอัปโหลดไฟล์ด้วย path traversal (เครดิต Nate Fair, Sprocket Security) |
| CVE-2026-91000 | ช่องทาง IPC ไม่ปลอดภัย นำไปสู่การยกสิทธิ์ในเครื่อง |
IOC ใหม่ใน N-able N-central ช่องโหว่ล่าสุด
สำหรับ N-able N-central ช่องโหว่ชุดนี้ N-able ระบุว่าตัวบ่งชี้เกี่ยวข้องเฉพาะลูกค้าที่ยังไม่ปิด Legacy API ส่วนตัวเลขและที่อยู่ด้านล่างคัดจากประกาศ 13 พฤศจิกายน
- URL ขาเข้า จาก 157.20.241[.]16 พอร์ต 8080: /jup.sh, /xvgz, /xmrig.tgz, /ob/cronhit และ /ob/fcheck
- ปลายทางขาออก 157.20.241[.]16 (พอร์ต 8080 และ 19202–19418), 139.99.69[.]109:10128 และ 79.76.51[.]56:39100
ชื่อไฟล์ xmrig.tgz ในรายการเป็นชื่อที่คุ้นกับซอฟต์แวร์ขุดเหรียญ แต่ N-able ไม่ได้อธิบายว่าตัวบ่งชี้เหล่านี้เป็นการโจมตีแบบใด ข่าวนี้จึงไม่สรุปแทน
รับมือ N-able N-central ช่องโหว่ ผู้ดูแลควรทำอะไร
สำหรับทีมไอทีและผู้ให้บริการที่ใช้ N-central ดูแลเครื่องลูกค้า ขั้นตอนด้านล่างเรียงตามลำดับที่ N-able ระบุในประกาศทั้งสองฉบับ เริ่มจากปิดช่องทางที่โจมตีได้ก่อนแล้วจึงตรวจร่องรอย
- ลูกค้า On-Premises อัปเกรดเป็น N-central 2026.4 HF2 และไม่เปิดเซิร์ฟเวอร์ออกอินเทอร์เน็ตจนกว่าจะอัปเกรดเสร็จ ตามที่ N-able แนะนำ
- ตรวจว่า Legacy API ปิดอยู่ ค่าเริ่มต้นคือปิด หากเคยเปิดให้ทำตามวิธีปิดของ N-able
- ค้น IOC ในล็อกและไฟร์วอลล์ โดยเฉพาะการเชื่อมต่อออกไปยังที่อยู่ในรายการ
- อัปเกรด Agent และ Probe ทุกเครื่อง ทั้งลูกค้า Hosted และ On-Premises
- ตั้งสมมติฐานว่าต้องประเมินสภาพแวดล้อมของตนเอง เพราะ N-able บอกว่าการยืนยันว่าถูกบุกรุกต้องประเมินเป็นรายสภาพแวดล้อม และจะมี hotfix ตามมา ติดตามข่าวความปลอดภัยอื่นที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
แพลตฟอร์มที่ผู้ให้บริการไอทีใช้ดูแลเครื่องของลูกค้าหลายรายอย่าง N-central ซึ่งเป็นต้นเรื่องของข่าว N-able N-central ช่องโหว่นี้ ทำให้องค์กรต้องคอยติดตามประกาศและ hotfix ต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
N-able N-central ช่องโหว่ล่าสุดคืออะไร?
N-able N-central ช่องโหว่ล่าสุดตามประกาศ 13 พ.ย. 2026 คือชุดช่องโหว่ที่นักวิจัยเปิดเผยเมื่อ 9 และ 12 พ.ย. N-able ออก HF2 ซึ่งมี CVE ที่เผยแพร่แล้ว เช่น CVE-2026-125883 (XXE), CVE-2026-125878 (OGNL injection) และ CVE-2026-125882 (RCE ผ่าน path traversal ตอนอัปโหลดไฟล์) และบอกว่าจะมี hotfix ตามมาอีก
ผู้ใช้ N-central On-Premises ต้องทำอะไร?
N-able ให้อัปเกรดเป็น N-central 2026.4 HF2 โดยเร็ว ไม่เปิดเซิร์ฟเวอร์สู่อินเทอร์เน็ตจนกว่าจะอัปเกรดเสร็จ ตรวจว่า Legacy API ปิดอยู่ และอัปเกรด Agent กับ Probe ทุกเครื่อง
ลูกค้า N-central Hosted ต้องทำอะไร?
N-able ระบุว่าอัปเกรดเซิร์ฟเวอร์ Hosted แล้ว และใช้มาตรการชั่วคราวบนระบบแล้ว จึงไม่ต้องดำเนินการฝั่งเซิร์ฟเวอร์ แต่ต้องอัปเกรด Agent และ Probe ตามคำแนะนำเดิม
IOC ของ N-central อยู่ที่ไหน?
N-able เผยแพร่ IOC ในประกาศ New Security Update on N-central เมื่อ 13 พ.ย. 2026 มี URL ขาเข้าจากที่อยู่ 157.20.241[.]16 พอร์ต 8080 และปลายทางขาออกอีกสามที่อยู่ ใช้ตรวจเฉพาะลูกค้าที่ยังไม่ปิด Legacy API
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ