
CVE-2026-107441 Zyxel GS1900: Binarly ชี้ถูกใช้โจมตีแบบ zero-day แพตช์เดิมไม่ช่วย
CVE-2026-107441 ช่องโหว่ในสวิตช์ Zyxel GS1900 ที่ Binarly ระบุว่าถูกใช้โจมตีแบบ zero-day Zyxel ออกแพตช์ 22 ต.ค. 2026 ผู้ที่แพตช์ CVE-2026-7273 ยังไม่พอ
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- Zyxel เผยแพร่คำเตือน CVE-2026-107441 เมื่อ 3 พฤศจิกายน 2026 ช่องโหว่ out-of-bounds write ใน CGI ของเฟิร์มแวร์ GS1900 ที่อาจให้ผู้โจมตีในวง LAN ที่ไม่ต้องล็อกอินรันคำสั่งระบบผ่านคำขอ HTTP
- Binarly ยืนยันเมื่อ 28 กันยายน 2026 ว่าเฟิร์มแวร์ที่แก้ CVE-2026-7273 ทั้ง 10 รุ่น ยังโดนเอ็กซ์พลอยต์ที่ผู้โจมตีใช้ จึงเป็นช่องโหว่ใหม่ ส่วน Zyxel ยืนยันเมื่อ 11 ตุลาคม และออกแพตช์เมื่อ 22 ตุลาคม 2026
- รุ่นที่ได้แพตช์มี 10 รุ่น ตั้งแต่ GS1900-8 ถึง GS1900-48HPv2 โดยเวอร์ชันที่ได้รับผลคือ 2.90 ที่ลงท้าย .2 C0 และเก่ากว่า ส่วนรุ่นที่แก้แล้วลงท้าย .3 C0
- CISA เพิ่ม CVE-2026-7273 เข้า KEV เมื่อ 21 กันยายน 2026 ตามไทม์ไลน์ของ Binarly ผู้ที่อัปเดตตามนั้นอย่างเดียวจึงยังไม่ปลอดภัยจาก CVE-2026-107441
- Binarly เชื่อว่าเอ็กซ์พลอยต์ถูกสร้างด้วย LLM และพบมัลแวร์ JITTERLY กับรูทคิต SIXZUT ในโครงสร้างพื้นฐานของผู้โจมตี ซึ่งเป็นข้อสันนิษฐานของ Binarly ไม่ใช่ข้อสรุปของ Zyxel
Zyxel เผยแพร่คำเตือนเมื่อวันที่ 3 พฤศจิกายน 2026 เรื่อง CVE-2026-107441 ช่องโหว่ในเฟิร์มแวร์สวิตช์ GS1900 ที่ Binarly ระบุว่าถูกใช้โจมตีแบบ zero-day ก่อนมีแพตช์ Zyxel ออกเฟิร์มแวร์แก้เมื่อวันที่ 22 ตุลาคม 2026 และผู้ดูแลที่เคยอัปเดตเพื่อแก้ CVE-2026-7273 ไปแล้วยังต้องอัปเดตอีกครั้ง เพราะแพตช์เดิมไม่ครอบคลุมช่องโหว่ใหม่
CVE-2026-107441 ในสวิตช์ Zyxel GS1900 คืออะไร
คำเตือนของ Zyxel อธิบายว่าเป็นช่องโหว่ out-of-bounds write ในโปรแกรม CGI ของเฟิร์มแวร์ GS1900 ผู้โจมตีในวง LAN ที่ไม่ต้องยืนยันตัวตนอาจใช้คำขอ HTTP ที่สร้างขึ้นเป็นพิเศษเพื่อรันคำสั่งระบบ Zyxel ระบุว่าผลิตภัณฑ์ที่วางตลาดและไม่อยู่ในตารางไม่ได้รับผล และขอบคุณ Yegor Vasilenko กับ Fernando Mercês จาก Binarly ที่รายงานปัญหา
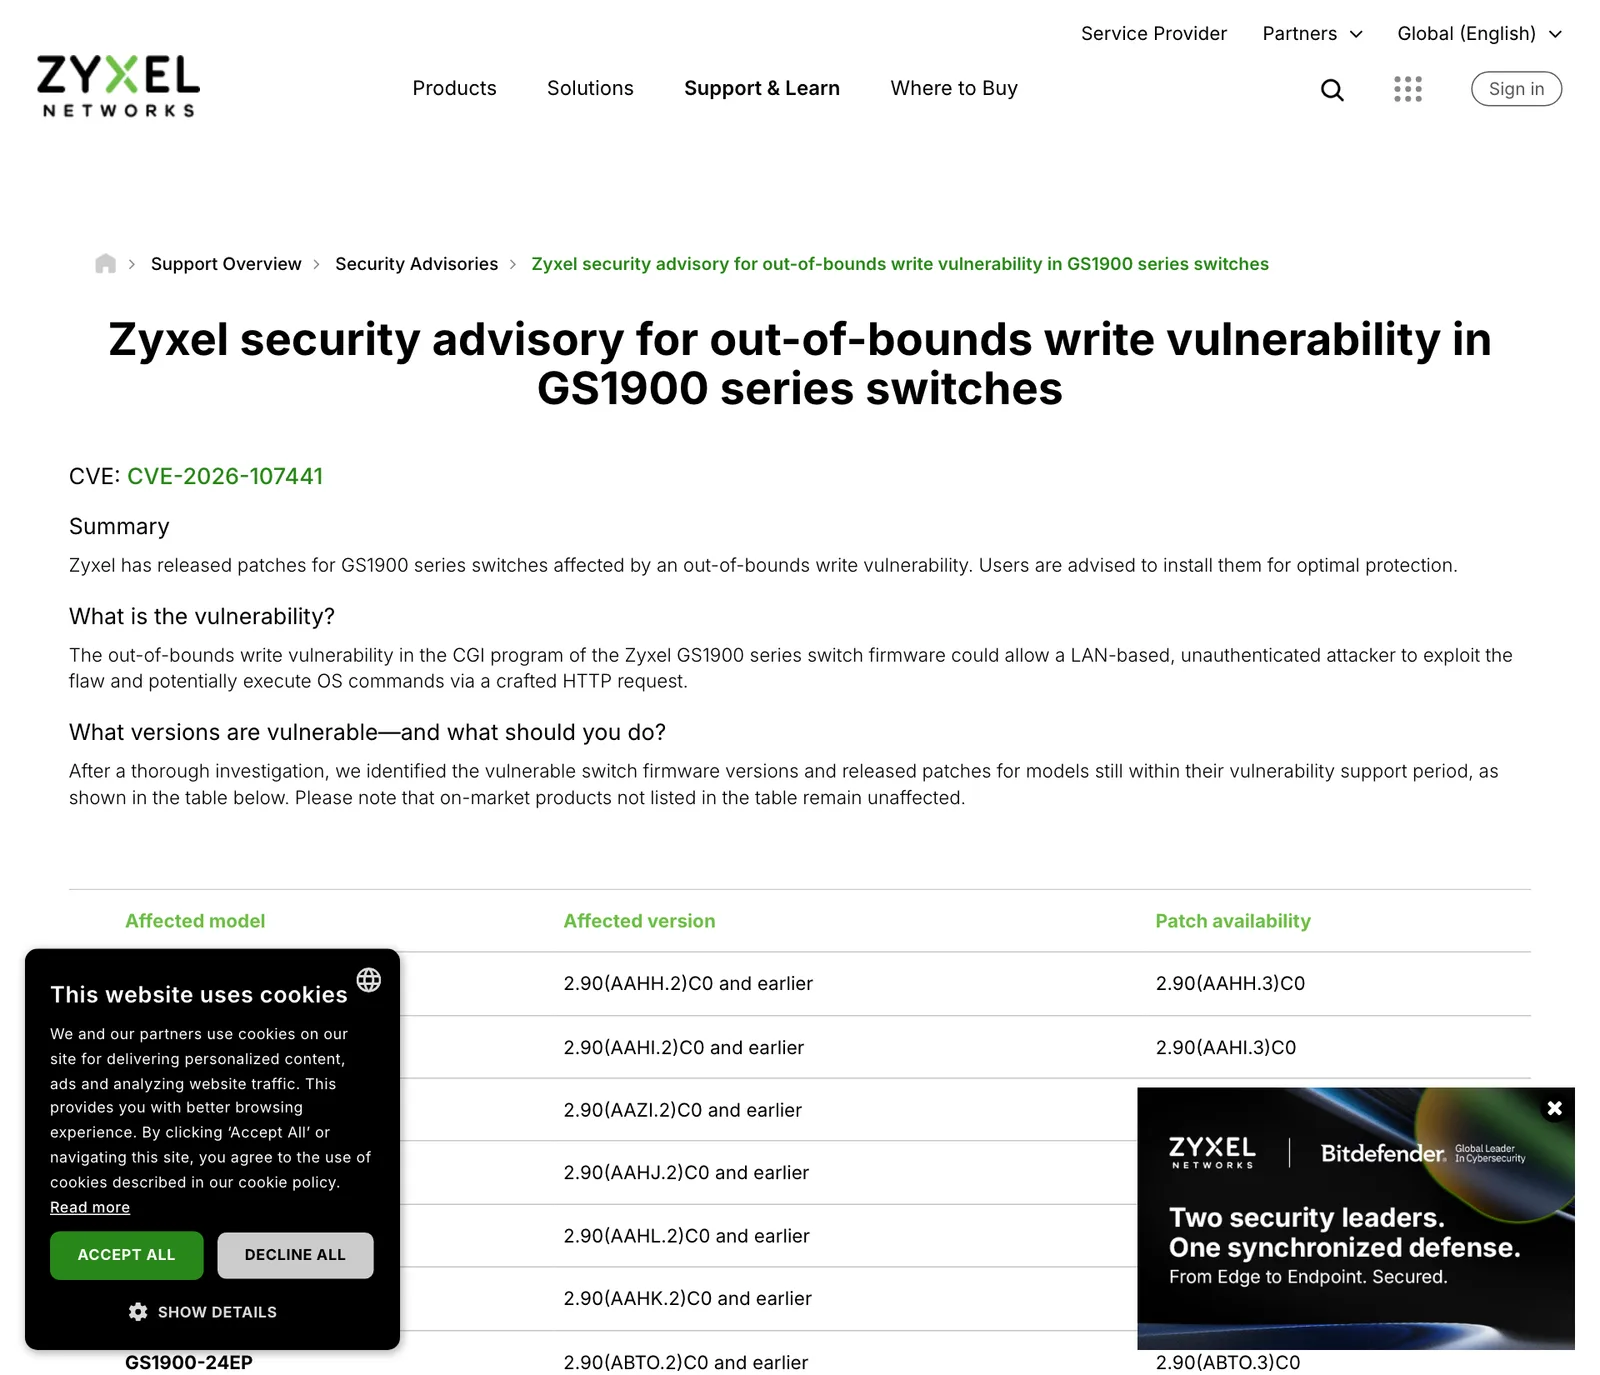
รุ่นที่ได้รับผลและเวอร์ชันที่แก้ของ CVE-2026-107441
| รุ่น | เวอร์ชันที่ได้รับผล | เวอร์ชันที่แก้ |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 และเก่ากว่า | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 และเก่ากว่า | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 และเก่ากว่า | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 และเก่ากว่า | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 และเก่ากว่า | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 และเก่ากว่า | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 และเก่ากว่า | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 และเก่ากว่า | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 และเก่ากว่า | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 และเก่ากว่า | 2.90(ABTQ.3)C0 |
ลำดับเหตุการณ์ของ CVE-2026-107441 ตามไทม์ไลน์ของ Binarly
Binarly เล่าว่าขณะตรวจมัลแวร์จากรายงานของ Acronis ที่เกี่ยวกับการโจมตี Gitea ทีมพบว่าเซิร์ฟเวอร์ควบคุมของผู้โจมตีมีเอ็กซ์พลอยต์สำหรับสวิตช์ Zyxel ด้วย ขณะที่ GreyNoise เผยแพร่รายงานโยงเอ็กซ์พลอยต์นี้กับ CVE-2026-7273 Binarly พบว่าแพตช์ของ CVE-2026-7273 ไม่ได้ปิดช่องโหว่ที่เอ็กซ์พลอยต์ใช้จริง
| วันที่ | เหตุการณ์ |
|---|---|
| 16 มิ.ย. 2026 | Zyxel ประกาศ CVE-2026-7273 |
| 21 ก.ย. 2026 | GreyNoise เผยแพร่รายงาน และ CISA เพิ่ม CVE-2026-7273 เข้า KEV |
| 28 ก.ย. 2026 | Binarly ยืนยันว่าเฟิร์มแวร์ที่แก้ CVE-2026-7273 ทั้ง 10 รุ่นยังโดนเอ็กซ์พลอยต์ |
| 29 ก.ย. 2026 | Binarly แจ้ง Zyxel PSIRT |
| 11 ต.ค. 2026 | Zyxel ยืนยันช่องโหว่ใหม่และจอง CVE-2026-107441 |
| 22 ต.ค. 2026 | Zyxel ออกเฟิร์มแวร์แก้ |
| 3 พ.ย. 2026 | Zyxel และ Binarly เผยแพร่คำเตือนและรายงาน |
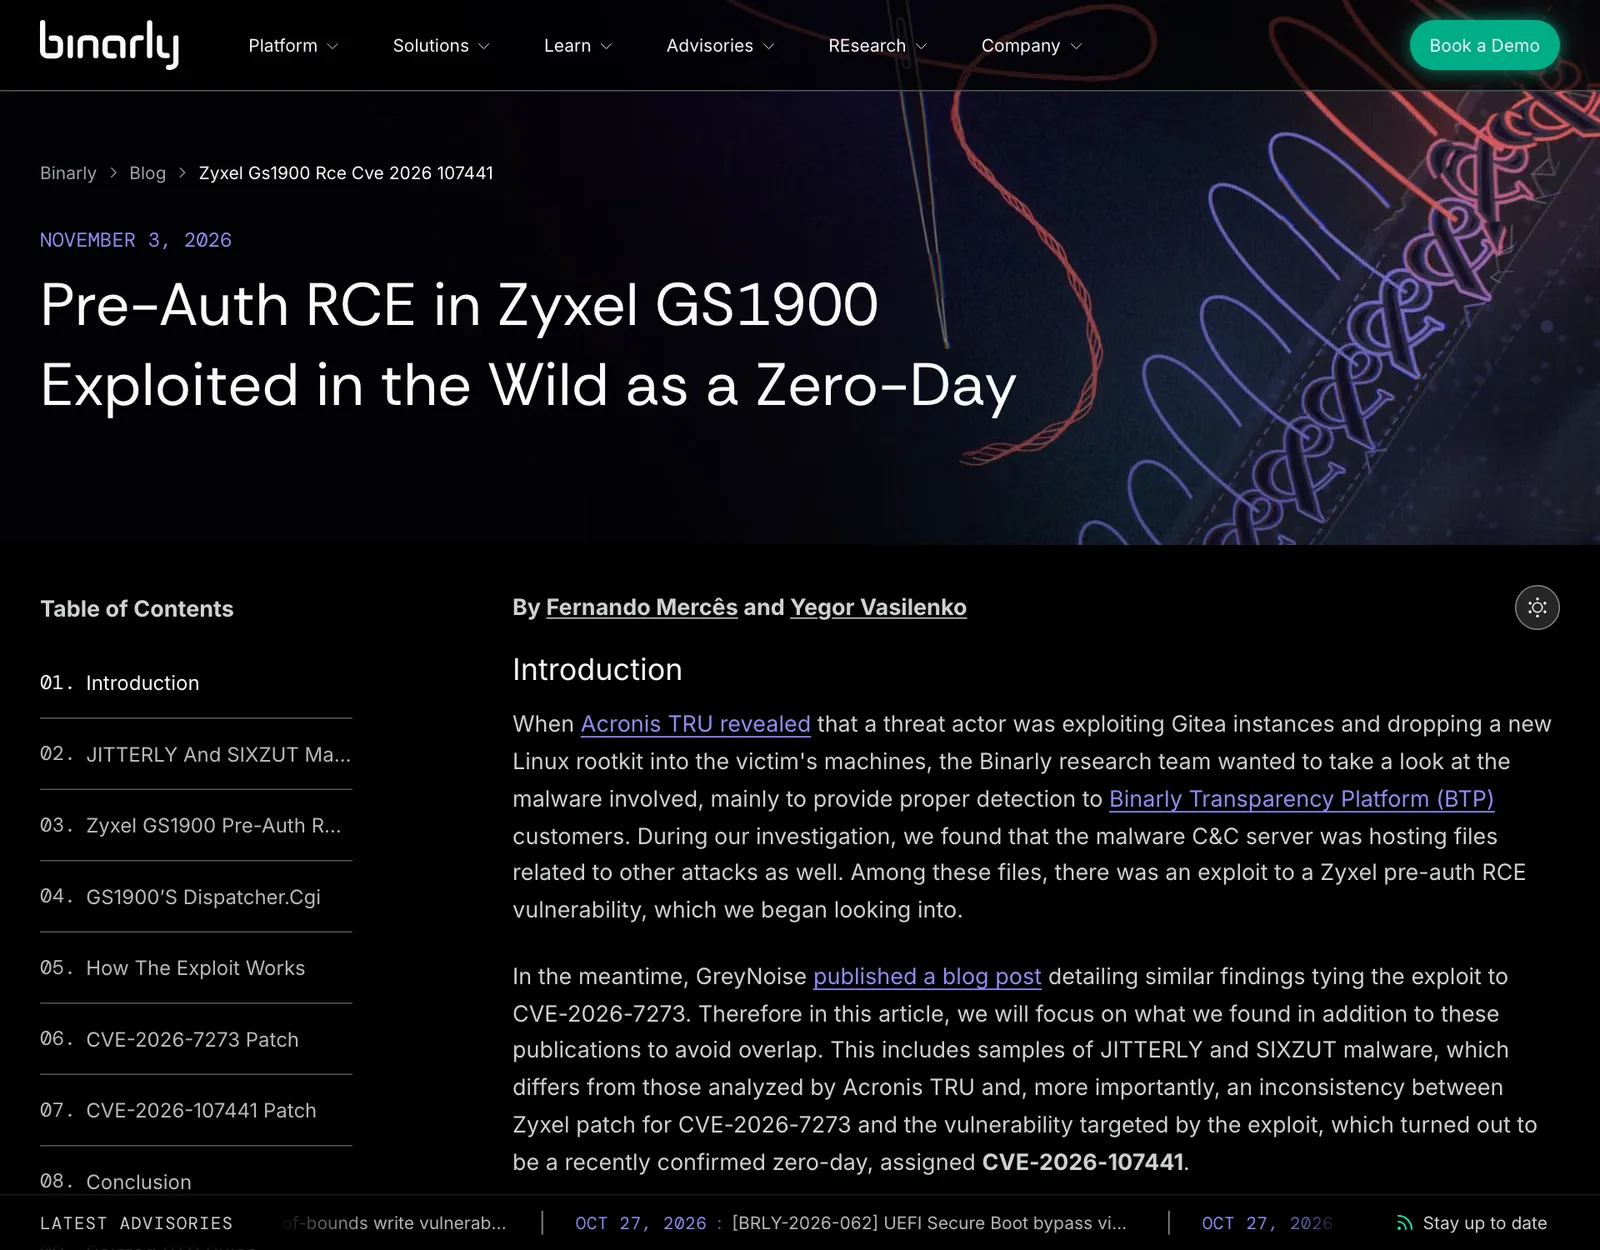
Binarly ระบุว่ามัลแวร์ที่พบในโครงสร้างพื้นฐานของผู้โจมตีคือแบ็กดอร์ JITTERLY และรูทคิต SIXZUT และเชื่อว่าเอ็กซ์พลอยต์สร้างด้วย LLM ซึ่งเป็นความเห็นของ Binarly ข้อมูลจำนวนอุปกรณ์ที่ถูกเจาะตามรายงานของบุคคลที่สามเรายังไม่ได้เปิดอ่านต้นฉบับ จึงไม่นำมารายงาน
ทำไมเรื่อง CVE-2026-107441 จึงสำคัญ
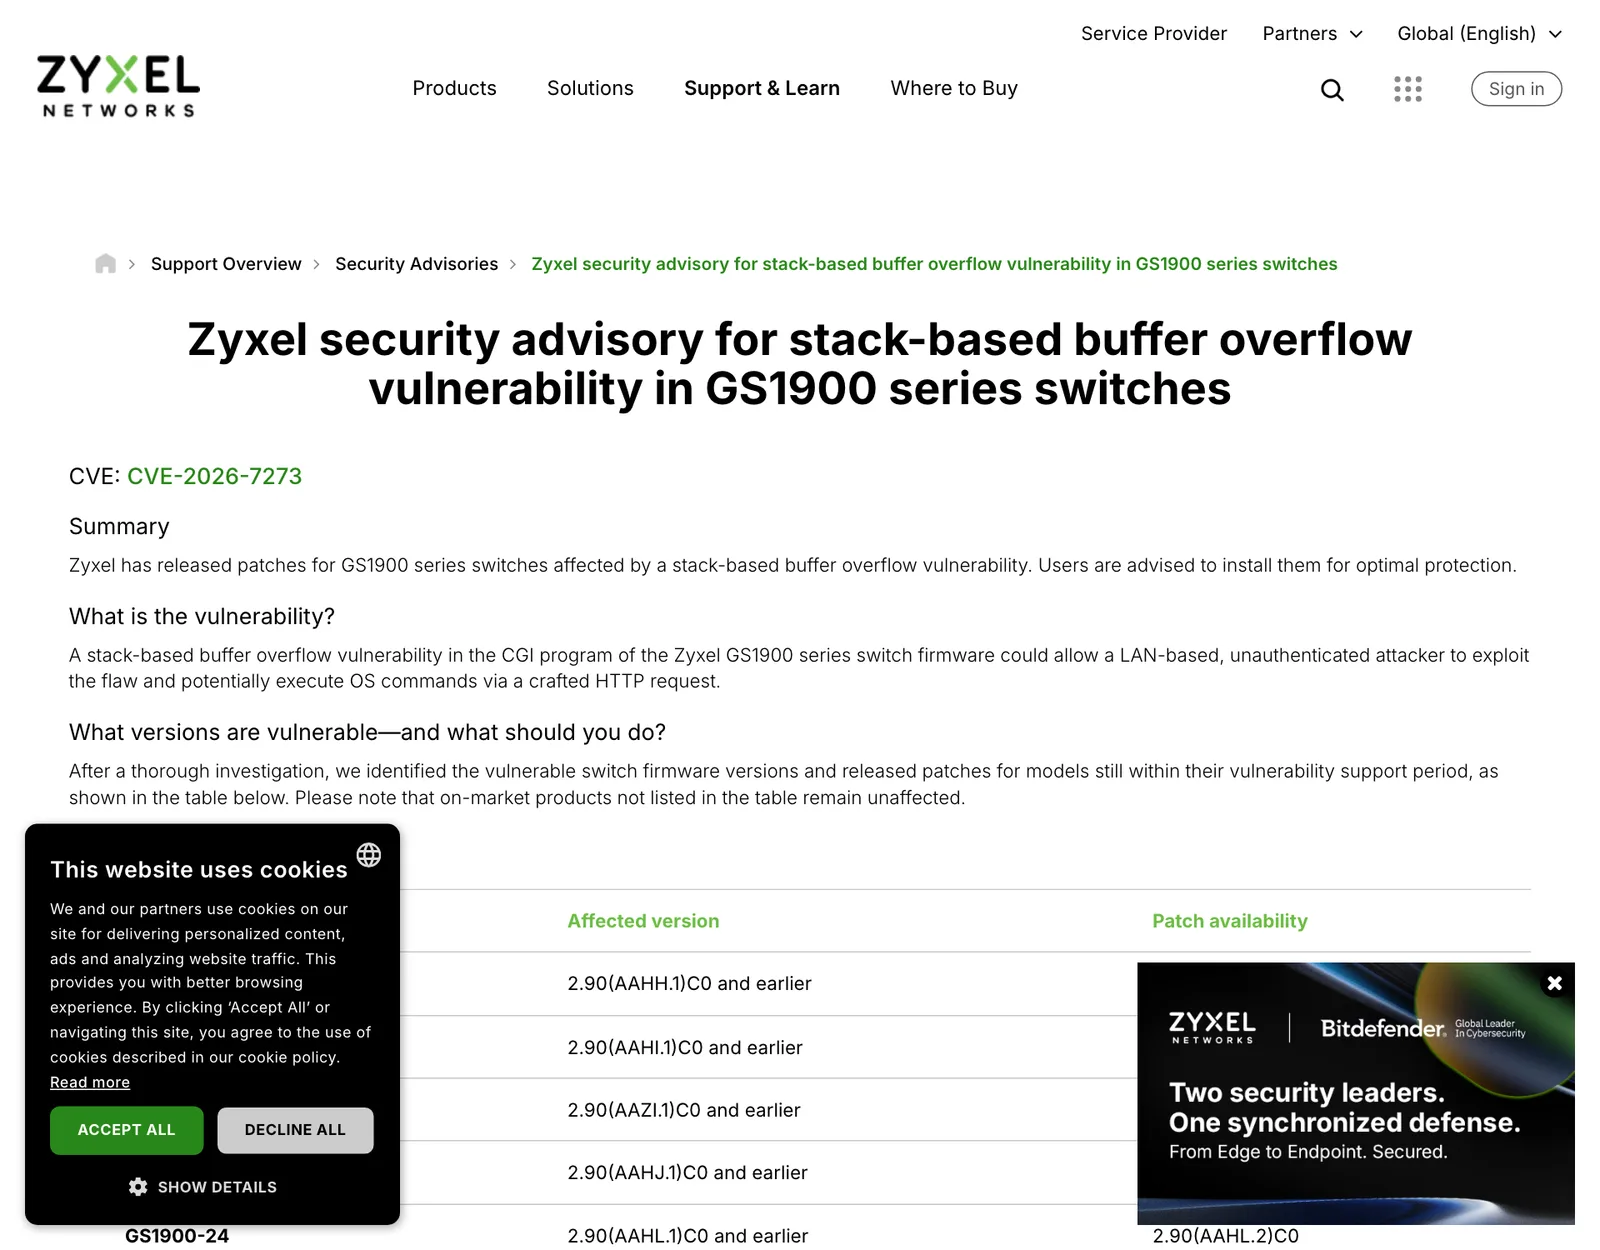
บทเรียนของ CVE-2026-107441 คือการอัปเดตตามรายการ KEV หรือเลขเวอร์ชันอย่างเดียวอาจไม่พอ ตามข้อสรุปของ Binarly การที่ CISA แจ้งเตือน CVE-2026-7273 และผู้ดูแลอัปเดตตามนั้น ไม่ช่วยป้องกันผู้โจมตีที่ใช้ช่องโหว่อีกตัว เพราะเอกสารและเวอร์ชันไม่ได้บอกว่าโค้ดไบนารีปลอดภัยจริง ผู้ดูแลจึงควรถือว่าอุปกรณ์เครือข่ายที่เคยโดนเตือนมาก่อนต้องตรวจซ้ำเมื่อมีคำเตือนใหม่
สิ่งที่องค์กรควรทำกับสวิตช์ Zyxel GS1900
- สำรวจว่าในองค์กรมี Zyxel GS1900 ใช้อยู่ที่ไหนบ้าง รวมสวิตช์ในสาขา ห้องเซิร์ฟเวอร์เล็ก และโรงงาน
- ตรวจเวอร์ชันเฟิร์มแวร์เทียบตารางข้างต้น และอัปเดตเป็นรุ่น .3 C0 ของรุ่นนั้น แม้เคยอัปเดตแก้ CVE-2026-7273 แล้ว
- จำกัดการเข้าถึงหน้าเว็บจัดการสวิตช์ให้เฉพาะเครือข่ายผู้ดูแล ไม่เปิดสู่อินเทอร์เน็ต
- ตรวจบันทึกและพฤติกรรมผิดปกติของสวิตช์ และถ้าสงสัยว่าถูกเจาะ ให้เปลี่ยนรหัสผ่านที่เก็บในอุปกรณ์หลังอัปเดต
- เพิ่มสวิตช์และอุปกรณ์เครือข่ายเข้ารอบตรวจเฟิร์มแวร์ประจำเดือน
ติดตามข่าวช่องโหว่และการแจ้งเตือนความปลอดภัยอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าว CVE-2026-107441 ชี้ว่าอุปกรณ์เครือข่ายต้องมีคนตามเฟิร์มแวร์อย่างต่อเนื่อง องค์กรที่ไม่มีทีมดูแลเพียงพอ ใช้ IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
CVE-2026-107441 คืออะไร?
CVE-2026-107441 คือช่องโหว่ out-of-bounds write ในโปรแกรม CGI ของเฟิร์มแวร์สวิตช์ Zyxel GS1900 ตามคำเตือนของ Zyxel ผู้โจมตีในวง LAN ที่ไม่ต้องยืนยันตัวตนอาจรันคำสั่งระบบได้ผ่านคำขอ HTTP ที่สร้างขึ้นเป็นพิเศษ Binarly เป็นผู้รายงาน
แพตช์ CVE-2026-7273 ป้องกัน CVE-2026-107441 ได้หรือไม่?
ไม่ได้ Binarly ทดสอบเมื่อ 28 กันยายน 2026 ว่าเฟิร์มแวร์ที่แก้ CVE-2026-7273 ทั้ง 10 รุ่นยังโดนเอ็กซ์พลอยต์ของผู้โจมตี Zyxel จึงยืนยันว่าเป็นช่องโหว่แยกและออกแพตช์ใหม่ที่ลงท้าย .3 C0 เมื่อ 22 ตุลาคม 2026
สวิตช์ Zyxel รุ่นไหนต้องอัปเดตเพราะ CVE-2026-107441?
ตามตารางของ Zyxel คือ GS1900-8, 8HP, 10HP, 16, 24, 24E, 24EP, 24HPv2, 48 และ 48HPv2 ที่ใช้เฟิร์มแวร์ 2.90 ลงท้าย .2 C0 หรือเก่ากว่า ต้องอัปเดตเป็นรุ่น .3 C0 ของรุ่นนั้น ส่วนรุ่นที่ไม่อยู่ในตารางไม่ได้รับผล
ต้องทำอย่างไรเมื่อใช้สวิตช์ GS1900 ที่ได้รับผล CVE-2026-107441?
อัปเดตเฟิร์มแวร์เป็นรุ่นที่ Zyxel ระบุ จำกัดการเข้าถึงหน้าเว็บจัดการสวิตช์เฉพาะเครือข่ายผู้ดูแล ตรวจบันทึกการเข้าถึงที่ผิดปกติ และถ้าสงสัยว่าถูกเจาะให้เปลี่ยนรหัสผ่านที่เก็บในอุปกรณ์หลังอัปเดต
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ