
OpenBSD 8.0 ออกแล้ว VM ใช้ได้ 64 vCPU มากับ OpenSSH 10.6 ที่เริ่มทดลองลายเซ็นต้านควอนตัม
OpenBSD 8.0 ออกเมื่อ 20 ต.ค. 2026 เป็นรุ่นที่ 61 ให้ VM ใช้ได้ถึง 64 vCPU ขยาย kernel address space ของ amd64 เป็น 512G มากับ OpenSSH 10.6 และ LibreSSL 4.4.0
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- โครงการ OpenBSD ออก OpenBSD 8.0 เมื่อ 20 ตุลาคม 2026 เป็นรุ่นที่ 61 ของโครงการ
- บน amd64 ขยาย kernel virtual address space จาก 4G เป็น 512G และ vmm(4) รองรับ VM ที่ใช้ได้ถึง 64 vCPU ต่อเครื่อง
- มากับ OpenSSH 10.6 ที่เพิ่มลายเซ็นต้านควอนตัมแบบผสม mldsa44-ed25519 ในสถานะทดลอง และ LibreSSL 4.4.0 ที่ให้ libtls ใช้ X25519MLKEM768 เป็นกลุ่มคีย์อันดับแรกของ TLS 1.3
- httpd(8) และ relayd(8) เปลี่ยนชุด cipher ตั้งต้นเป็น secure ส่วน bgpd(8) เปลี่ยนค่าตั้งต้น announce as-4byte จาก yes เป็น enforce
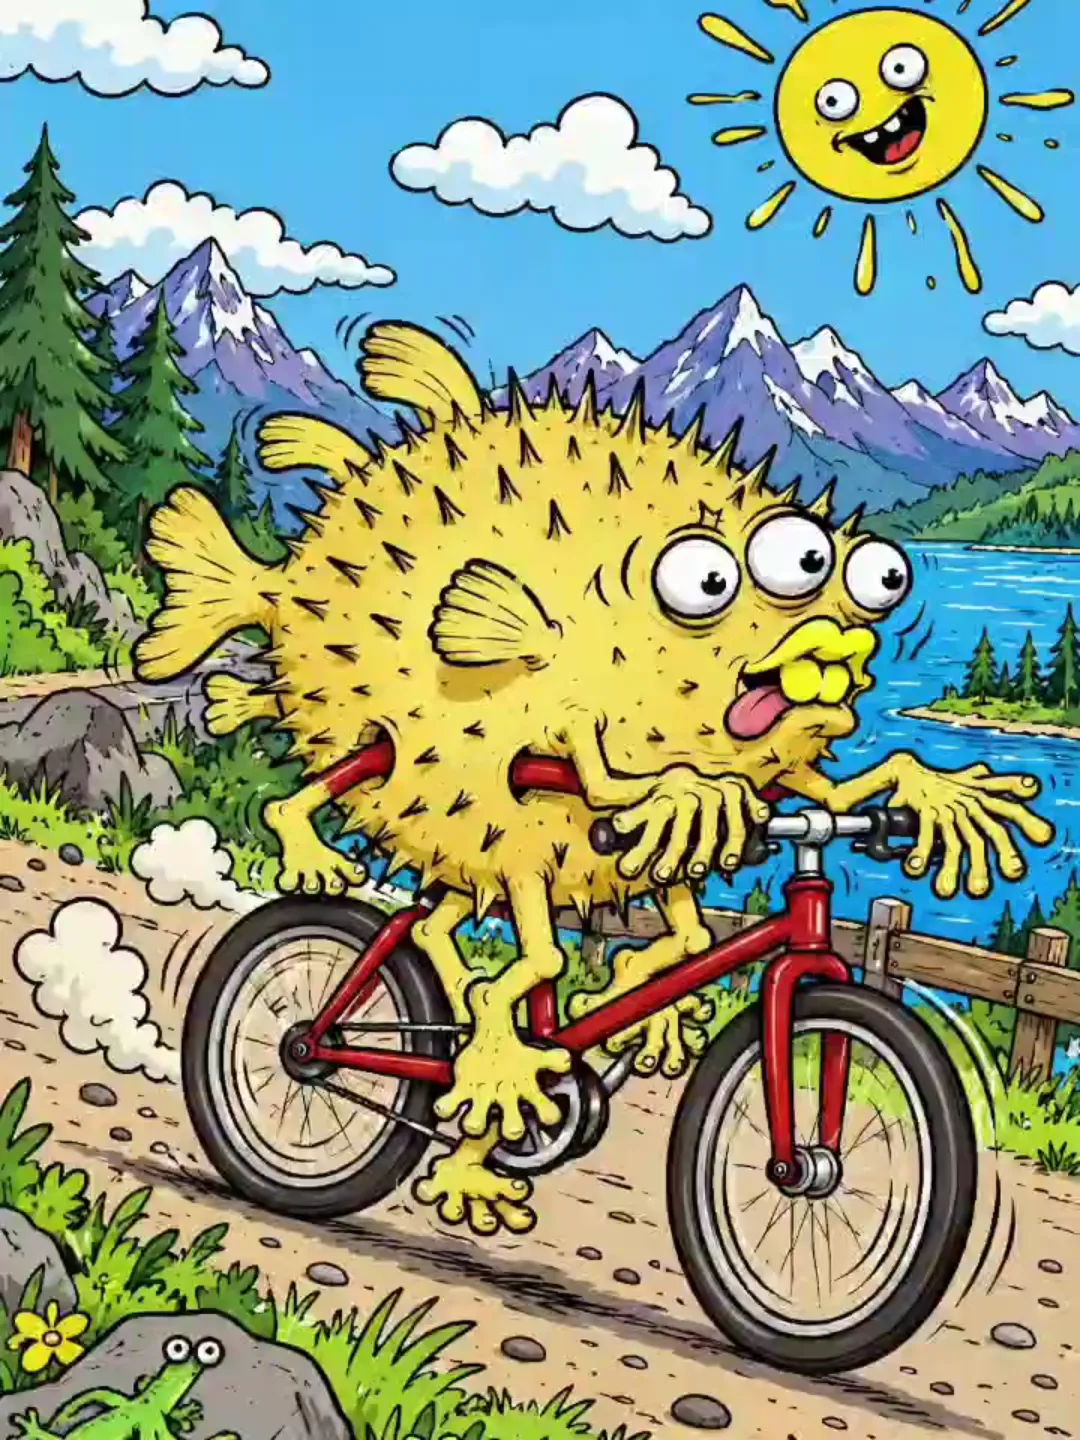
- แพ็กเกจสำเร็จรูปบน amd64 มี 13,060 รายการ อัปเกรดได้จาก 7.9 เท่านั้น และพาร์ทิชัน /usr ต้องมีขนาดอย่างน้อย 1.1G
โครงการ OpenBSD ออก OpenBSD 8.0 เมื่อวันที่ 20 ตุลาคม 2026 เป็นรุ่นที่ 61 ของระบบปฏิบัติการ ไฮไลต์คือ VM บน vmm(4) ใช้ได้ถึง 64 vCPU พื้นที่ที่อยู่เสมือน (virtual address space) ของเคอร์เนลบน amd64 ขยายจาก 4G เป็น 512G และมากับ OpenSSH 10.6 ที่เริ่มทดลองลายเซ็นต้านควอนตัม กับ LibreSSL 4.4.0
Theo de Raadt เขียนในประกาศทางรายชื่ออีเมล openbsd-announce ว่าโครงการยังภูมิใจกับสถิติกว่า 30 ปีที่ระบบซึ่งติดตั้งแบบค่าเริ่มต้นมีช่องโหว่ที่โจมตีจากระยะไกลได้เพียง 2 ครั้ง เพลงประจำรุ่นนี้ชื่อ "The Simps on AI" และหน้ารุ่นระบุว่าภาพประจำรุ่นเป็นผลงานของ yvaneht nioj and clanker
OpenBSD 8.0 ปรับเคอร์เนลและ VM อย่างไร
รายการเปลี่ยนแปลงบนหน้า OpenBSD 8.0 ที่เกี่ยวกับเซิร์ฟเวอร์และเครื่องเสมือนโดยตรงมีดังนี้
| ส่วน | สิ่งที่เปลี่ยนใน OpenBSD 8.0 |
|---|---|
| amd64 | kernel virtual address space จาก 4G เป็น 512G, วาง direct map ของ pmap(9) แบบสุ่มตำแหน่ง, เข้ารหัส swap เร็วขึ้นด้วยคำสั่ง AES ของ CPU |
| vmm/vmd | VM หนึ่งเครื่องใช้ได้ถึง 64 vCPU, รองรับ x2apic, interrupt แบบ MSI/MSI-X ของ virtio และ checksum offload |
| กราฟิก | drm(4) อัปเดตตาม Linux 6.18.53, รองรับการ์ด Intel Arc A-Series ใน inteldrm(4), แมป VRAM เกิน 4GB ได้ |
| arm64 | รองรับ hibernate, เข้ารหัส swap ด้วยคำสั่ง AES |
| riscv64 | รองรับส่วนขยาย vector 'V' และ RISC-V Advanced Interrupt Architecture |
| สถาปัตยกรรมอื่น | sparc64 เปลี่ยนไปใช้ LLVM, เลิกรองรับ loongson เพราะใช้กับ Clang 22 ไม่ได้ |
ฝั่ง VM ยังเปลี่ยนวิธีจัดการความเป็นเจ้าของเครื่องเสมือนมาใช้ไฟล์ และแก้ vmd(8) ให้รองรับ guest ที่เป็นลินุกซ์ 32 บิตได้ ส่วนเครือข่าย ไดรเวอร์ em(4) รองรับการ์ด Ethernet ของ Panther Lake และ Wildcat Lake และ ix(4) รองรับ Intel E610
OpenSSH 10.6 และ LibreSSL 4.4.0 ใน OpenBSD 8.0
OpenSSH ซึ่งเว็บไซต์ของโครงการระบุว่าพัฒนาโดยนักพัฒนาของ OpenBSD และถูกนำไปใช้ในผลิตภัณฑ์เชิงพาณิชย์จำนวนมาก ออกรุ่น 10.6 เมื่อวันที่ 6 ตุลาคม 2026 และมากับ OpenBSD 8.0 ด้วย การเปลี่ยนแปลงที่ผู้ดูแลระบบควรรู้มีดังนี้
- ลายเซ็นต้านควอนตัมแบบผสม ssh(1) เพิ่มการรองรับ mldsa44-ed25519 ในสถานะทดลอง และใช้ codepoint ที่ IANA จัดสรรแทนชื่อที่ลงท้าย @openssh.com
- ปิดตัวบีบอัด LZ77 dictionary coder ของ ssh(1) เพื่อเลี่ยงการรั่วไหลผ่าน side-channel
- คีย์เวิร์ด restrict ใน authorized_keys มีผลกับ tunnel forwarding อย่างถูกต้องแล้ว
- เปลี่ยนพฤติกรรมที่อาจไม่เข้ากับของเดิม DisableForwarding=yes ใน sshd_config จะมีผลเหนือ PermitTunnel=yes
- ตัวเลือกใหม่
ssh -Z user@hostแสดงรายการ public key ที่จะถูกลองใช้ยืนยันตัวตน
LibreSSL 4.4.0 ให้ libtls ใช้ X25519MLKEM768 เป็นกลุ่มคีย์ที่เลือกก่อนสำหรับการเชื่อมต่อ TLS 1.3 และประกาศเลิกใช้ฟังก์ชัน tls_peer_cert_chain_pem() ที่ตั้งชื่อผิดความหมาย ซึ่งอาจถูกถอดออกในรุ่นหน้า แอปพลิเคชันที่เรียกฟังก์ชันนี้ควรเปลี่ยนไปใช้ tls_peer_cert_chain_verified_pem() หรือ tls_peer_cert_bundle_unverified_pem()
เว็บเซิร์ฟเวอร์ ไฟร์วอลล์ และเราเตอร์ใน OpenBSD 8.0
- httpd(8) และ relayd(8) เปลี่ยนชุด cipher ตั้งต้นเป็น secure, httpd ปฏิเสธคำขอที่ใช้ CL.TE framing และ obs-fold ตาม RFC 9112 ส่วน relayd ปฏิเสธคำขอที่มี Content-Length ซ้ำ และปฏิเสธ obs-fold เพื่อกันไม่ให้ตัวแยกวิเคราะห์ตีความคำขอไม่ตรงกัน (parser differential)
- pf(4) แก้ปัญหาที่แพ็กเก็ต reset ที่ประดิษฐ์ขึ้นทำให้ไฟร์วอลล์ทิ้งสถานะ TCP แก้ NULL pointer dereference ในเส้นทางขาออก และแก้การประกอบ fragment ให้ทำใน routing domain ที่ถูกต้อง
- bgpd(8) บังคับใช้ 4-byte AS เป็นค่าตั้งต้น และมีเดมอน rtrd(8) ใหม่สำหรับโปรโตคอล RPKI-To-Router
- acme-client(1) รองรับ external account binding และใส่ wildcard ในชื่อสำรองของใบรับรองได้
- smtpd(8) ปรับโค้ดบางส่วนเพื่อเลี่ยงรายงานบั๊กที่ผิดจากเครื่องมือสแกนที่ใช้ LLM ตามข้อความในหน้ารุ่น
แพ็กเกจและการอัปเกรดเป็น OpenBSD 8.0
หน้ารุ่นระบุจำนวนแพ็กเกจสำเร็จรูปของแต่ละสถาปัตยกรรม amd64 มีมากที่สุด 13,060 รายการ ตามด้วย aarch64 12,907, riscv64 11,116, i386 10,659, sparc64 10,621, powerpc64 9,564 และ mips64 9,072 รายการ ส่วน arm และ powerpc ยังแสดงเป็น XXX ณ วันที่ออกรุ่น ซอฟต์แวร์ในพอร์ตมีทั้ง PostgreSQL 18.6, MariaDB 12.3.3, PHP 8.3.33, 8.4.26 และ 8.5.11, Python 3.14.7, Go 1.27.1, Rust 1.98.1 และ Node.js 24.21.0
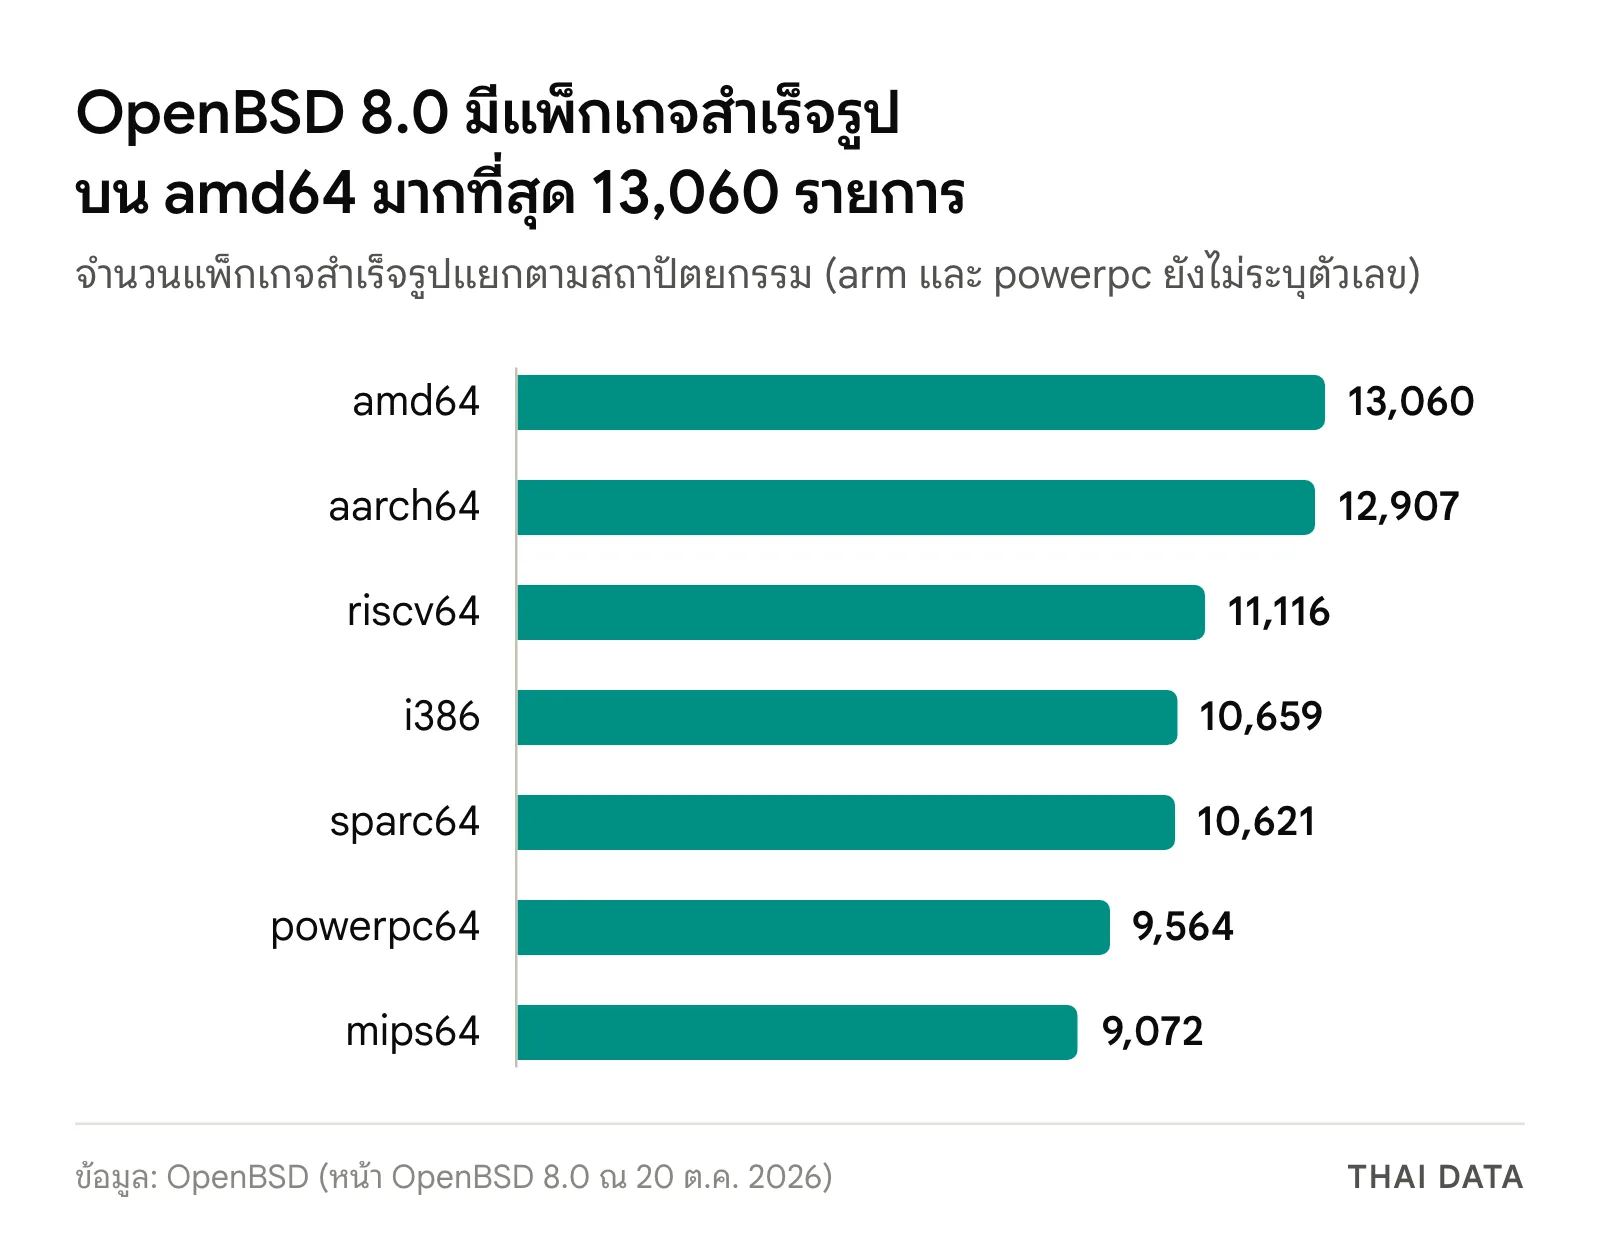
คู่มืออัปเกรดของ OpenBSD ระบุเงื่อนไขสำคัญดังนี้
- อัปเกรดได้เฉพาะจาก 7.9 เป็น 8.0 เครื่องที่ใช้รุ่นเก่ากว่าต้องไล่อัปเกรดทีละรุ่น
- พาร์ทิชัน /usr ต้องมีขนาดอย่างน้อย 1.1G ถ้าน้อยกว่านั้นการอัปเกรดอาจล้มเหลวและควรพิจารณาติดตั้งใหม่
- วิธีที่ง่ายที่สุดคือ sysupgrade(8) ซึ่งดาวน์โหลดชุดติดตั้ง ตรวจลายเซ็น แล้วรีบูตไปอัปเกรดเอง จากนั้นรัน sysmerge(8) และ
pkg_add -u - เครื่องสำคัญหรือเครื่องที่อยู่ไกล ให้ทดสอบกับเครื่องที่เหมือนกันก่อน
- แพ็กเกจ Kea ขยับจาก 2.4.2 เป็นสาย 3.2 ต้องแก้หรือเขียนคอนฟิกใหม่ และย้ายไฟล์ข้อมูลไป /var/db/kea ส่วน stalwart-mail 0.16 ต้อง dump แล้ว restore ข้อมูลทั้งหมด
ทำไมเรื่องนี้สำคัญ
ผลของ OpenBSD 8.0 ไปไกลกว่าตัวระบบปฏิบัติการ เพราะเว็บไซต์ OpenSSH ระบุว่า OpenSSH ถูกนำไปใช้ในผลิตภัณฑ์เชิงพาณิชย์จำนวนมาก การเปลี่ยนแปลงอย่างลายเซ็นต้านควอนตัมหรือพฤติกรรมใหม่ของ DisableForwarding จึงอาจตามไปถึงผลิตภัณฑ์เหล่านั้นเมื่ออัปเดต OpenSSH รุ่นใหม่ เดือนนี้ OpenBSD ไม่ใช่ระบบปฏิบัติการเดียวที่ขยับเรื่องต้านควอนตัม ก่อนหน้านี้ Ubuntu 26.10 ก็เริ่มเซ็นแพ็กเกจแบบต้านควอนตัม ส่วน OpenBSD เริ่มที่ลายเซ็นของ SSH ขณะเดียวกัน FAQ ของ OpenBSD ระบุว่ามีเพียงสองรุ่นล่าสุดที่ได้รับแพตช์ความปลอดภัยและความเสถียรของระบบหลัก ซึ่งตอนนี้คือ 8.0 และ 7.9
ผลต่อองค์กรไทย
- ไฟร์วอลล์และเราเตอร์ที่ใช้ pf หรือ bgpd ตรวจคอนฟิก BGP ก่อนอัปเกรด เพราะค่า announce as-4byte เปลี่ยนเป็น enforce ถ้ายังต้องคุยกับอุปกรณ์ที่รองรับแค่ 2-byte AS ให้ตั้ง announce as-4byte yes ตามคู่มือ
- วางแผนอัปเกรดเครื่องที่ยังใช้ 7.8 ต้องผ่าน 7.9 ก่อน และตรวจพื้นที่ /usr ให้ถึง 1.1G
- ทดสอบ SSH ก่อนใช้จริง ไล่ดู sshd_config ที่ตั้ง DisableForwarding=yes คู่กับ PermitTunnel=yes เพราะ tunnel จะถูกปิด และทดลองลายเซ็น mldsa44-ed25519 เฉพาะในเครื่องทดลอง
- ทดสอบการเชื่อมต่อ TLS 1.3 ผ่านอุปกรณ์กลางทาง เมื่อ libtls เลือก X25519MLKEM768 ก่อน ควรทดสอบแอปที่ใช้ libtls กับ proxy หรือไฟร์วอลล์ที่ตรวจทราฟฟิกขององค์กร และไล่หาโค้ดที่ยังเรียก tls_peer_cert_chain_pem()
- ใช้ vmm ได้กว้างขึ้น VM ที่ใช้ได้ถึง 64 vCPU ทำให้ย้ายงานที่ต้องใช้หลายคอร์มารันบน OpenBSD ได้ แต่ควรวัดประสิทธิภาพกับงานจริงก่อน
ติดตามข่าวระบบปฏิบัติการ Open Source และเครื่องมือของนักพัฒนาเพิ่มเติมได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
OpenBSD 8.0 ออกเมื่อไร?
OpenBSD 8.0 ออกเมื่อวันที่ 20 ตุลาคม 2026 Theo de Raadt ประกาศในรายชื่ออีเมล openbsd-announce ว่าเป็นรุ่นที่ 61 ของโครงการ ดาวน์โหลดได้จากเซิร์ฟเวอร์ mirror ในไดเรกทอรี pub/OpenBSD/8.0/
OpenBSD 8.0 มีอะไรใหม่ที่องค์กรควรรู้?
OpenBSD 8.0 ให้ VM บน vmm(4) ใช้ได้ถึง 64 vCPU ขยาย kernel virtual address space บน amd64 เป็น 512G มากับ OpenSSH 10.6 ที่ทดลองลายเซ็นต้านควอนตัม mldsa44-ed25519 และ LibreSSL 4.4.0 ที่ใช้ X25519MLKEM768 เป็นกลุ่มคีย์อันดับแรกของ TLS 1.3 ใน libtls
อัปเกรดจาก OpenBSD 7.8 เป็น 8.0 ได้โดยตรงหรือไม่?
ไม่ได้ คู่มืออัปเกรดของ OpenBSD ระบุว่ารองรับการอัปเกรดเฉพาะจากรุ่นหนึ่งไปรุ่นถัดไปทันที เครื่องที่ใช้ 7.8 ต้องอัปเกรดเป็น 7.9 ก่อน แล้วจึงอัปเกรดเป็น 8.0 ด้วย sysupgrade(8) หรือการอัปเกรดผ่าน bsd.rd
ลายเซ็น mldsa44-ed25519 ใน OpenSSH 10.6 ใช้กับระบบจริงได้หรือยัง?
ยังเป็นสถานะทดลอง หน้า OpenBSD 8.0 ระบุว่า ssh(1) เพิ่มการรองรับลายเซ็นต้านควอนตัมแบบผสม mldsa44-ed25519 แบบ experimental และเปลี่ยนไปใช้ codepoint ที่ IANA จัดสรรแทนชื่อเดิมที่ลงท้าย @openssh.com จึงควรทดสอบในเครื่องทดลองก่อน
แหล่งอ้างอิง
- OpenBSD 8.0 — OpenBSD
- OpenBSD 8.0: released Oct 20, 2026 — openbsd-announce (MARC)
- OpenBSD Upgrade Guide: 7.9 to 8.0 — OpenBSD
- OpenSSH — OpenSSH
- OpenBSD FAQ - Building the System from Source — OpenBSD
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ