
PHP2Shell ทั่วโลก: รัฐบาลยุโรป แคนาดา สกอตแลนด์ และบริษัทญี่ปุ่นปิดเว็บไซต์ชั่วคราว
การรับมือ PHP2Shell ทั่วโลก 21–22 ต.ค. 2026: NSA, NCSC และ EU แนะนำให้นำระบบออฟไลน์ถ้าแพตช์ไม่ทัน ฟินแลนด์ แคนาดา สกอตแลนด์ และบริษัทญี่ปุ่นปิดบริการชั่วคราว
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- การรับมือ PHP2Shell ทั่วโลกเริ่ม 21 ตุลาคม 2026 เมื่อ NSA, CISA, NCSC ของอังกฤษ, Cyber Centre ของแคนาดา และแถลงการณ์ร่วมของ ENISA กับหน่วยงานสหภาพยุโรป แนะนำให้นำระบบออฟไลน์หรือแยกจากเครือข่ายสาธารณะถ้ายังแพตช์ไม่ได้
- จุดตั้งต้นของ PHP2Shell ทั่วโลกคือแพตช์ที่ทีม PHP ออกเมื่อ 21 ต.ค. 13:40 UTC ตามแถลงการณ์ร่วมของสหภาพยุโรป และ CISA ระบุรุ่นที่แก้แล้วคือ 8.5.12, 8.4.27, 8.3.36 และ 8.2.35
- ผลของ PHP2Shell ทั่วโลกเห็นชัดในสกอตแลนด์ BBC รายงานว่าช่วงค่ำ 21 ต.ค. สภาท้องถิ่นอย่างน้อย 7 จาก 32 แห่ง และคณะกรรมการสาธารณสุข 6 จาก 14 แห่ง ปิดเว็บไซต์ ส่วน Yle รายงานว่า Valtori ของฟินแลนด์ปิดบริการออนไลน์ของรัฐ
- ผลของ PHP2Shell ทั่วโลกในเอเชีย: เกาหลีใต้ยกระดับเตือนภัยไซเบอร์ภาคเอกชนจาก 'เฝ้าระวัง' เป็น 'ระมัดระวัง' เวลา 12:00 น. 22 ต.ค. และส่งคำเตือนถึงบริษัทที่แจ้ง CISO ราว 2.8 หมื่นแห่ง ส่วน ANA และ Hokkaido Bank ในญี่ปุ่นระงับบริการบางส่วนชั่วคราว
การรับมือ PHP2Shell ทั่วโลกในวันที่ 21–22 ตุลาคม 2026 ไปไกลกว่าการออกแพตช์ หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ อังกฤษ แคนาดา และสหภาพยุโรปแนะนำให้นำระบบที่ยังแก้ไม่ได้ออกจากอินเทอร์เน็ต ขณะที่หน่วยงานรัฐในฟินแลนด์ เนเธอร์แลนด์ แคนาดา และสกอตแลนด์ รวมถึงธนาคารและสายการบินในญี่ปุ่น ปิดเว็บไซต์หรือบริการออนไลน์บางส่วนชั่วคราว
PHP2Shell คือชื่อเรียก CVE-2026-109618 และ CVE-2026-109619 ในตัว PHP ซึ่งแถลงการณ์ร่วมของสหภาพยุโรประบุว่าเปิดทางให้รันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน ทีม PHP ออกแพตช์เมื่อ 21 ตุลาคม 13:40 UTC (20:40 น. เวลาไทย) และ CISA ระบุรุ่นที่แก้แล้วคือ 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 รายละเอียดเทคนิคอยู่ในข่าวช่องโหว่ PHP ระดับวิกฤต และสถานะการโจมตีอยู่ในข่าวPHP2Shell ถูกโจมตีจริงแล้ว
คำแนะนำเรื่อง PHP2Shell ทั่วโลก: แพตช์ไม่ทันให้ออฟไลน์
| หน่วยงาน | วันที่ | สาระสำคัญ |
|---|---|---|
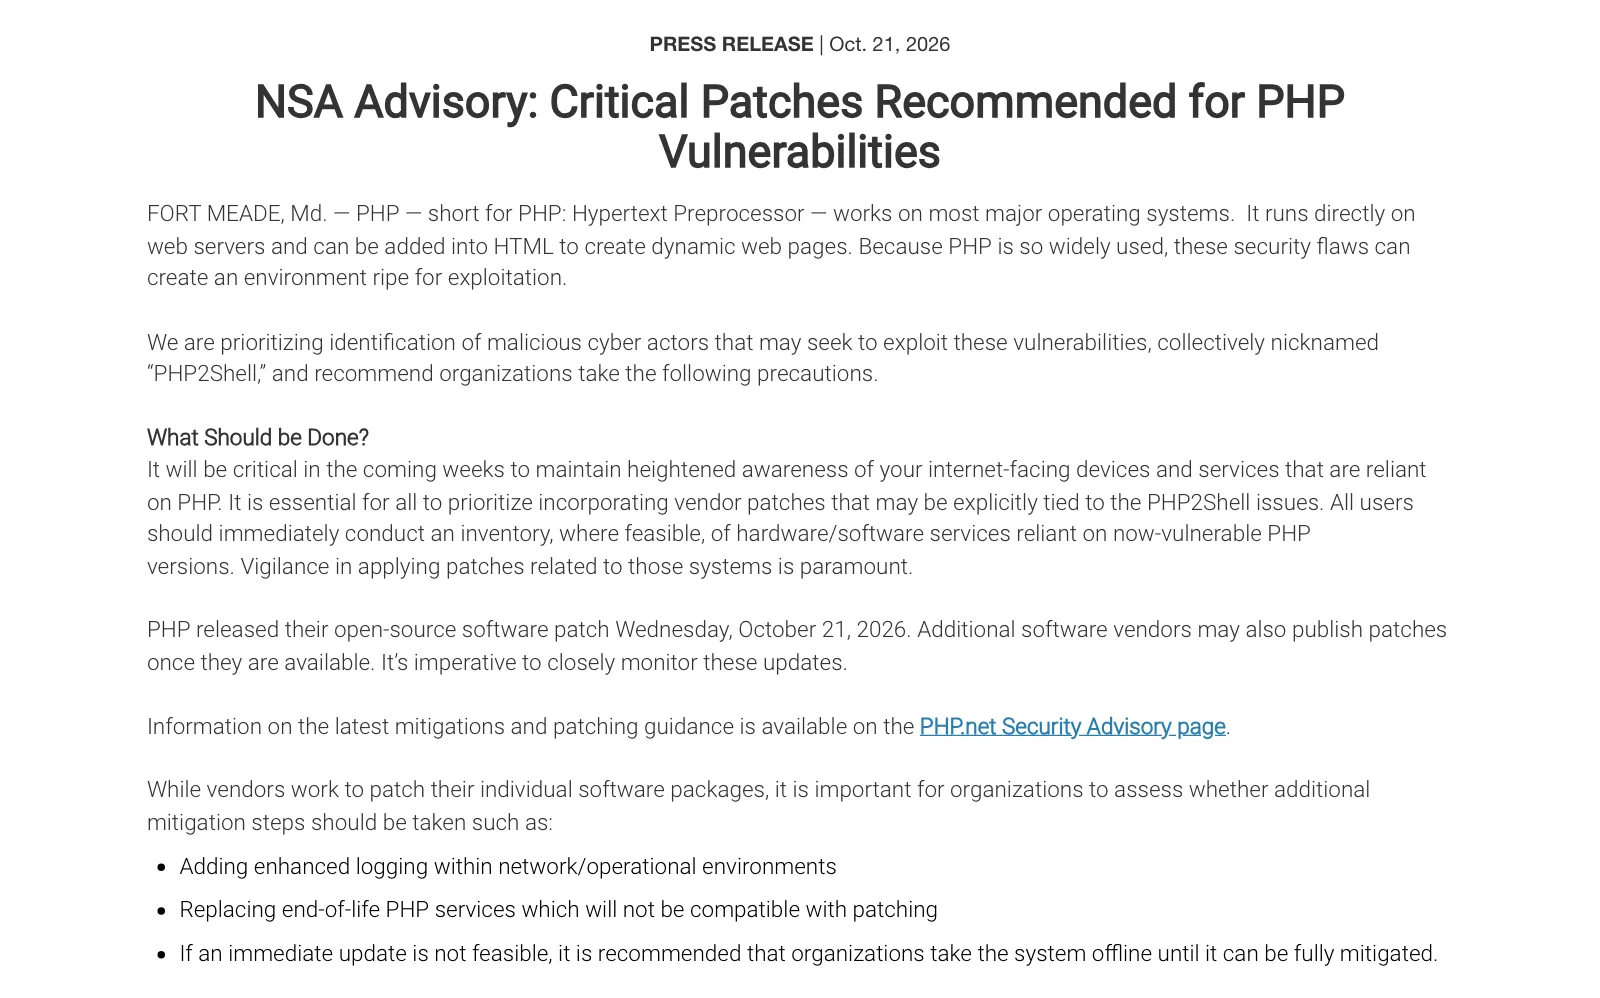
| NSA (สหรัฐฯ) | 21 ต.ค. | อัปเดตทันทีไม่ได้ให้นำระบบออฟไลน์จนแก้ครบ ประเมินว่าผู้โจมตีมีแนวโน้มนำไปใช้เป็นอาวุธ และหน่วยงานรัฐบาลสหรัฐฯ ต้องแพตช์ทันที |
| CISA (สหรัฐฯ) | 21 ต.ค. | ระบบที่อัปเดตไม่ได้หรือยังใช้ PHP 8.1 หรือเก่ากว่าให้นำออฟไลน์ ณ วันประกาศยังไม่พบการโจมตี |
| NCSC (อังกฤษ) | 21 ต.ค. | ทุกเวอร์ชันอาจได้รับผลกระทบ แพตช์และมาตรการชั่วคราวไม่ทันให้พิจารณานำระบบออฟไลน์ |
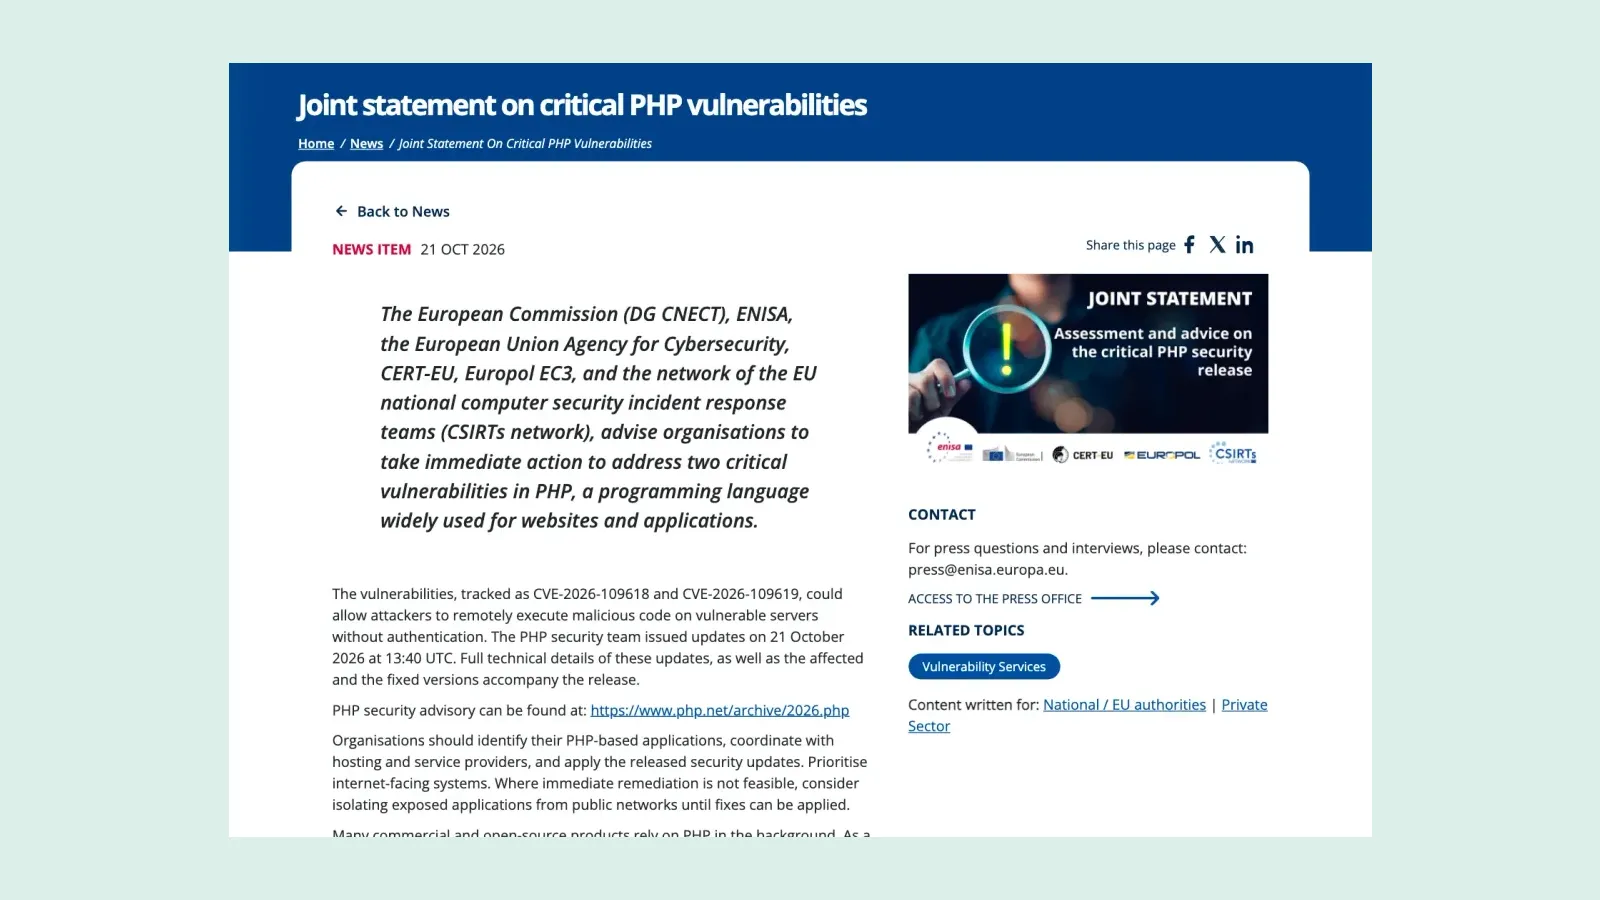
| DG CNECT, ENISA, CERT-EU, Europol EC3, CSIRTs Network | 21 ต.ค. | แก้ทันทีไม่ได้ให้พิจารณาแยกแอปพลิเคชันจากเครือข่ายสาธารณะ |
| Cyber Centre (แคนาดา) | 21 ต.ค. | มี PoC แล้ว ยังไม่พบการโจมตีจริง ให้พิจารณาแยกระบบที่แก้ไม่ได้ |
| NCSC-NL (เนเธอร์แลนด์) | 22 ต.ค. | ระบบที่ยังไม่อัปเดตให้คงออฟไลน์ไว้ ยังไม่พบการโจมตีที่สำเร็จ |
| MSIT และ KISA (เกาหลีใต้) | 22 ต.ค. | ยกระดับเตือนภัย แพตช์ไม่ได้ให้พิจารณาปิดการเข้าถึงจากภายนอกหรือหยุดบริการชั่วคราว |
| JPCERT/CC (ญี่ปุ่น) | 22 ต.ค. | ใช้แพตช์โดยเร็วและตรวจว่าระบบถูกเจาะแล้วหรือไม่ |
ยุโรปและแคนาดา: ปิดเว็บไซต์ของรัฐไว้ก่อน
แถลงการณ์ร่วมของสหภาพยุโรปให้องค์กรประสานกับผู้ให้บริการโฮสติ้งและเริ่มจากระบบที่เปิดออกอินเทอร์เน็ต พร้อมเตือนผู้ผลิตว่าตั้งแต่ 11 กันยายน 2026 ต้องรายงานช่องโหว่ที่ถูกโจมตีจริงผ่าน Single Reporting Platform ตาม Cyber Resilience Act
NCSC-NL ระบุว่าได้ปิดเว็บไซต์ของตัวเองชั่วคราว และองค์กรอื่นรวมถึงหน่วยงานรัฐก็ปิดเว็บไซต์เป็นการป้องกัน อัปเดตเวลา 13:00 น. วันที่ 22 ตุลาคม ระบุว่าหลายเว็บไซต์กลับมาออนไลน์แล้ว และ PoC ที่ทดสอบยังโจมตีไม่สำเร็จ แต่ไม่ได้ตัดโอกาสในอนาคต NCSC-NL ยังทำรายการซอฟต์แวร์ที่มี PHP อยู่ข้างในบน GitHub ซึ่ง NCSC ของอังกฤษและ ENISA แนะนำให้ใช้
ที่ฟินแลนด์ Yle รายงานว่า Valtori ศูนย์ไอทีของรัฐบาล เริ่มปิดบริการออนไลน์สาธารณะของรัฐตั้งแต่บ่ายวันที่ 21 ตุลาคม ส่วนแคนาดา Global News รายงานว่ารัฐบาลกลางปิดเว็บไซต์บางแห่งตามคำแนะนำของ Cyber Centre โดยรัฐมนตรี AI นาย Evan Solomon โพสต์ว่า “This is a global issue, and other governments and organizations are also taking protective measures.” ส่วนจำนวนเว็บไซต์ที่ปิดยังไม่มีการเปิดเผย
อังกฤษ: ผลของ PHP2Shell ทั่วโลกถึงสภาท้องถิ่นและบริการรัฐ
NCSC ของอังกฤษให้องค์กรไล่หา PHP ทุกเวอร์ชัน ไม่ใช่เฉพาะรุ่นเก่า BBC รายงานว่าช่วงค่ำวันที่ 21 ตุลาคม สภาท้องถิ่นในสกอตแลนด์อย่างน้อย 7 จาก 32 แห่ง และคณะกรรมการสาธารณสุข (health board) 6 จาก 14 แห่ง ปิดเว็บไซต์ บางแห่งกลับมาในคืนนั้น BBC อีกรายงานระบุว่า Office for Budget Responsibility ปิดเว็บไซต์ตามคำแนะนำ และโฆษกรัฐบาลขอให้ “all organisations, private and public, large and small” ทำตามคำแนะนำ ส่วนสำนักงานทรัพย์สินทางปัญญา ปิดการชำระผ่านบัญชีเงินฝากชั่วคราว เพราะผู้ให้บริการภายนอกกำลังตรวจปัญหาที่เกี่ยวกับ PHP
ญี่ปุ่น: PHP2Shell ทั่วโลกถึงธนาคารและสายการบิน
JPCERT/CC ออกคำเตือนเมื่อ 22 ตุลาคม ระบุว่า PHP ใช้แพร่หลายในญี่ปุ่น และอ้างข้อมูลของผู้ค้นพบให้ตรวจคุกกี้ PHPSESSID ที่ยาวผิดปกติ คำขอ multipart/form-data ที่ตามด้วยข้อผิดพลาดหน่วยความจำหรือ HTTP 500 และ PHP worker ที่หยุดหรือรีสตาร์ตบ่อย โดยเตือนว่าไม่พบร่องรอยก็ไม่ได้แปลว่าปลอดภัย
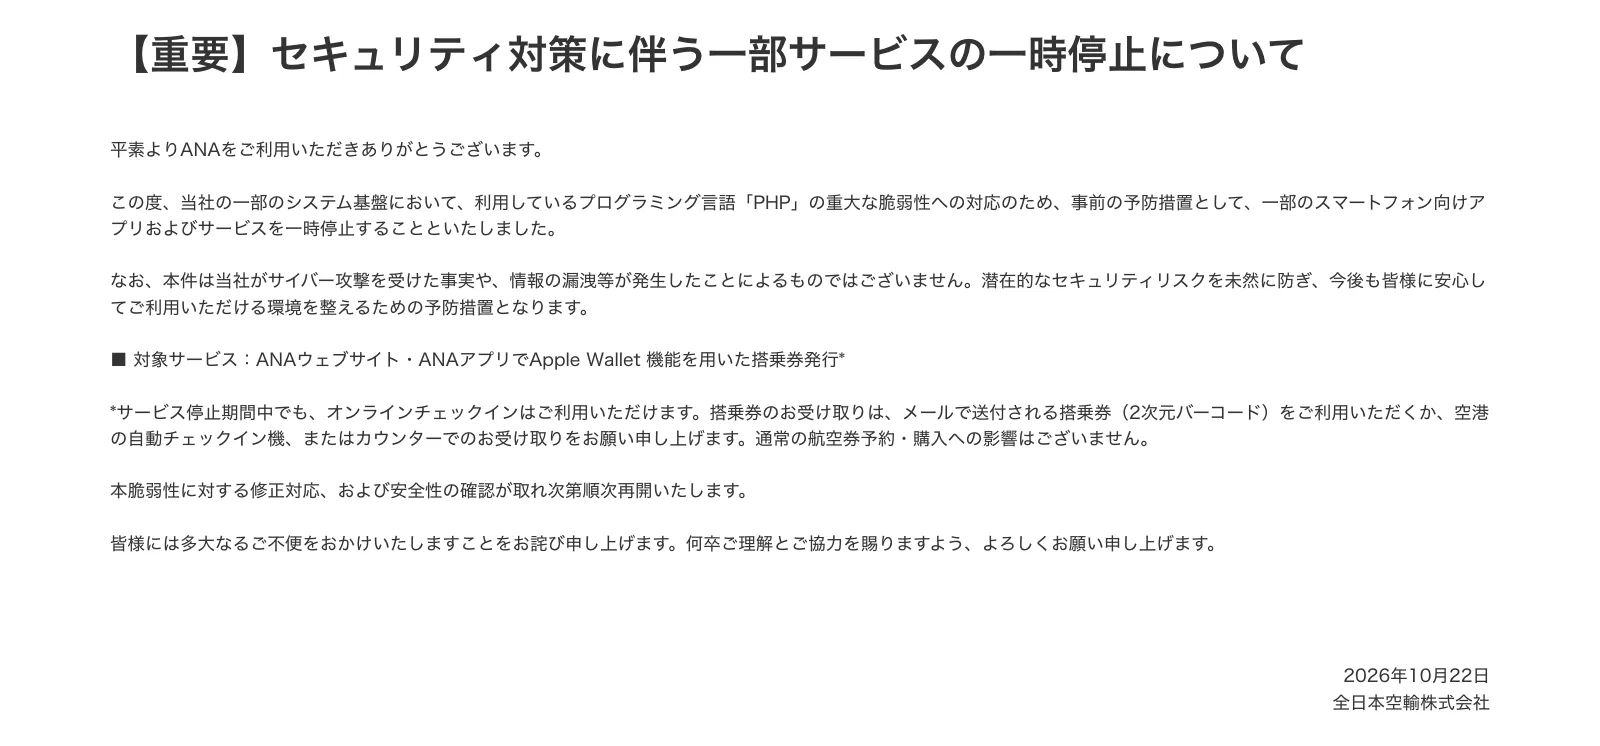
ANA ประกาศเมื่อ 22 ตุลาคม ว่าระงับการออกบัตรขึ้นเครื่องผ่าน Apple Wallet บนเว็บไซต์และแอปเป็นการป้องกันไว้ก่อน ย้ำว่าไม่ได้ถูกโจมตีหรือข้อมูลรั่ว และยังเช็กอินออนไลน์ได้ ส่วน Hokkaido Bank ระงับแอปตั้งแต่ 19:30 น. วันที่ 21 ตุลาคม และเปิดใหม่ราว 15:30 น. วันรุ่งขึ้น
เกาหลีใต้: ยกระดับเตือนภัยรับมือ PHP2Shell ทั่วโลก
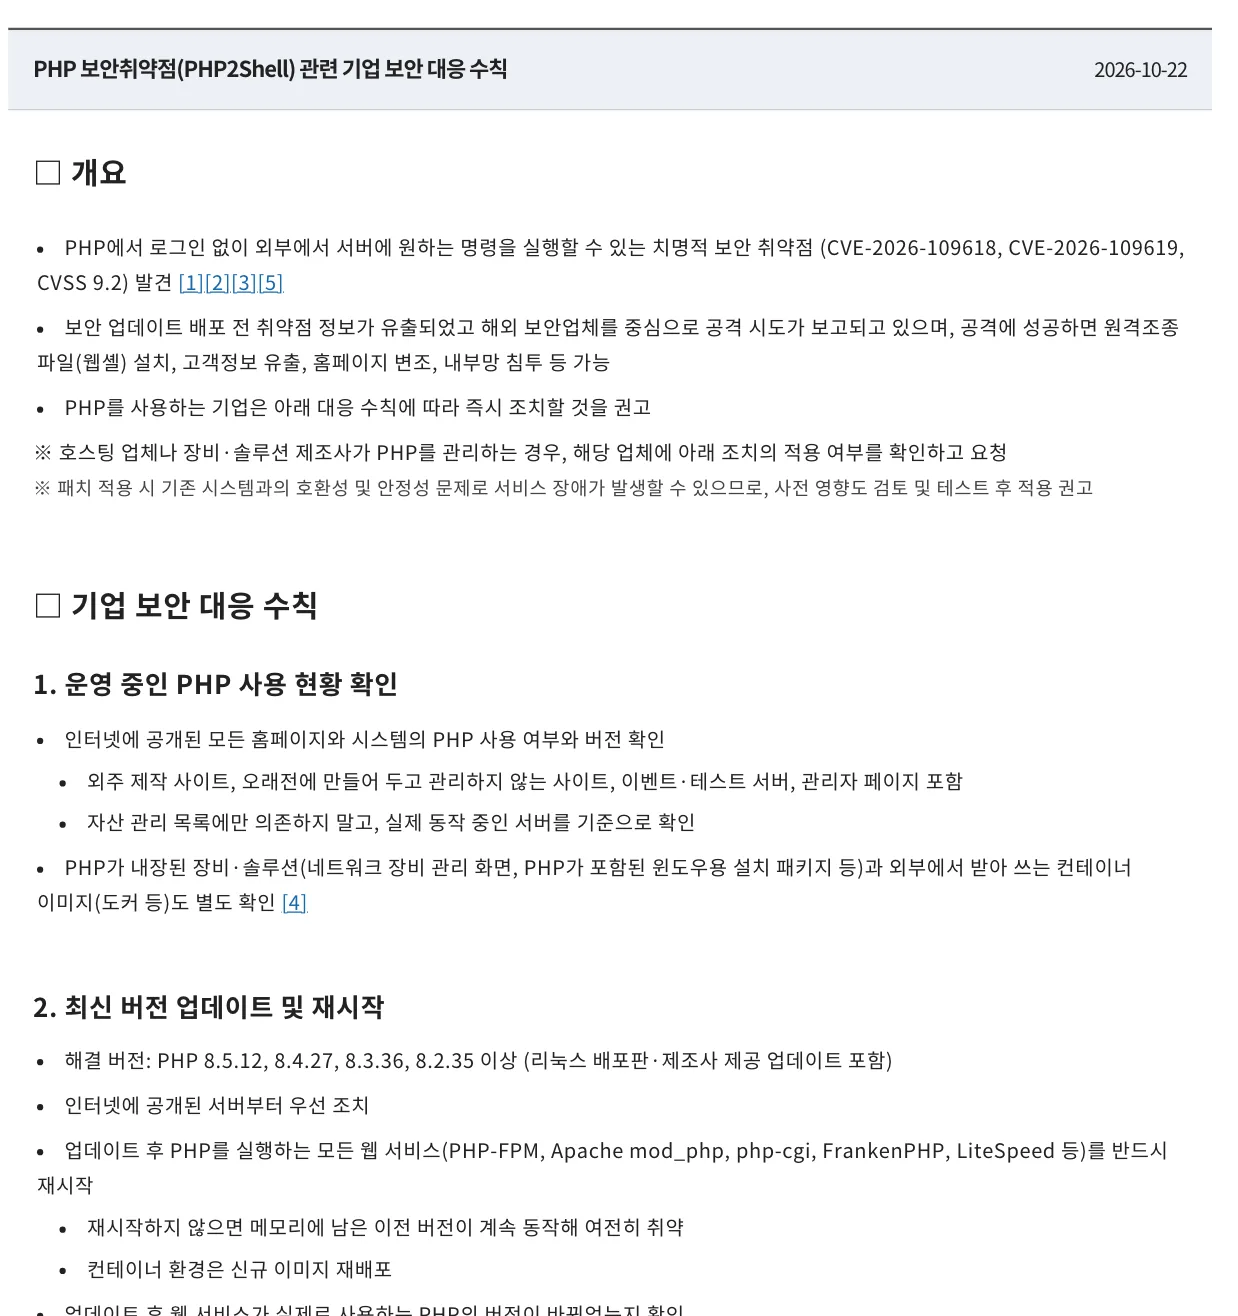
ในการรับมือ PHP2Shell ทั่วโลก เกาหลีใต้ขยับแรงที่สุด MSIT ร่วมกับ KISA ยกระดับเตือนภัยไซเบอร์ภาคเอกชนจาก "เฝ้าระวัง" (관심) เป็น "ระมัดระวัง" (주의) ตั้งแต่ 12:00 น. วันที่ 22 ตุลาคม ซึ่งเป็นระดับที่ 2 จาก 4 ระดับ หมายถึงการเพิ่มกำลังทีมรับมือเหตุและให้ทีมเคลื่อนที่เร็วเตรียมพร้อมตลอดเวลา
| กลุ่มที่ MSIT และ KISA ส่งคำเตือนถึง | จำนวน |
|---|---|
| บริษัทที่แจ้งชื่อ CISO | ราว 28,000 แห่ง |
| โครงสร้างพื้นฐานสารสนเทศสำคัญ | 111 แห่ง |
| บริษัทที่ได้รับรอง ISMS | 1,068 แห่ง |
| สมาชิก C-TAS | 5,900 แห่ง |
| ผู้ให้บริการเว็บโฮสติ้ง IDC และบริษัทสำคัญ | 688 แห่ง |
รองนายกรัฐมนตรีและรัฐมนตรี MSIT ระบุว่ารอบการตรวจด้วยมือแล้วแพตช์ภายในไม่กี่วันป้องกันการโจมตีครั้งนี้ไม่ได้ องค์กรต้องมีการตอบสนองอัตโนมัติ เช่น ปิดกั้นระบบที่เปิดออกอินเทอร์เน็ตทันทีและใส่กฎ WAF ล่วงหน้า ประกาศของ KISA ให้ตรวจ log ย้อนไปอย่างน้อยถึงวันที่ 20 ตุลาคมซึ่งเป็นวันที่ข้อมูลช่องโหว่รั่ว และเปลี่ยนรหัสผ่านฐานข้อมูล API key และบัญชีผู้ดูแลของเซิร์ฟเวอร์ที่เปิดออกอินเทอร์เน็ตก่อนแพตช์
ทำไมเรื่องนี้สำคัญ
การที่หน่วยงานไซเบอร์หลายประเทศแนะนำตรงกันให้ "ปิดระบบถ้าแก้ไม่ทัน" ทำให้การรับมือ PHP2Shell ทั่วโลกต่างจากช่องโหว่ทั่วไป องค์กรต้องเลือกระหว่างความต่อเนื่องของบริการกับความเสี่ยงที่จะถูกเจาะ แต่ Hokkaido Bank ที่เปิดแอปใหม่ในวันรุ่งขึ้น และหลายเว็บไซต์ในเนเธอร์แลนด์ที่กลับมาออนไลน์ แสดงว่าการปิดชั่วคราวจบได้เร็วเมื่อแพตช์และตรวจเสร็จ
อีกปัจจัยที่ทำให้ PHP2Shell ทั่วโลกน่ากังวลคือเวลา KISA ระบุว่าข้อมูลช่องโหว่รั่วก่อนแพตช์ และทั้ง MSIT กับ NSA ระบุว่า PHP2Shell เป็นช่องโหว่ในตัว PHP เอง เว็บไซต์ที่เขียนอย่างปลอดภัยจึงอาจยังได้รับผลกระทบ
ผลต่อไทยและองค์กรไทย
ฝั่งไทย สกมช. โดย ThaiCERT และกระทรวง อว. ออกมาตรการเมื่อ 22 ตุลาคม ThaiCERT ให้พิจารณาแยกระบบออกจากอินเทอร์เน็ตเมื่อแพตช์และมาตรการชั่วคราวทำไม่ได้ และประกาศของไทยไม่ได้กำหนดเส้นตาย (อ่านมาตรการรับมือ PHP2Shell ของไทย) บทเรียนจากการรับมือ PHP2Shell ทั่วโลกที่องค์กรไทยใช้ได้ทันทีมีดังนี้
- เตรียมเกณฑ์ปิดระบบไว้ก่อน บริการใดปิดชั่วคราวได้ ใครอนุมัติ และมีหน้าแจ้งปิดปรับปรุงพร้อมช่องทางติดต่อ
- ไล่ตรวจซอฟต์แวร์สำเร็จรูปและผู้ให้บริการภายนอก ใช้รายการของ NCSC-NL ประกอบ และถามผู้ให้บริการโฮสติ้งหรือระบบชำระเงินว่าแพตช์แล้วหรือยัง
- ตรวจ log และเปลี่ยนรหัสผ่านหลังแพตช์ ย้อนอย่างน้อยถึง 20 ตุลาคมตาม KISA และใช้ร่องรอยที่ JPCERT/CC เผยแพร่
- บริษัทไทยที่มีลูกค้าหรือสาขาในยุโรป ญี่ปุ่น และเกาหลีใต้ ติดตามคำสั่งของหน่วยงานท้องถิ่น และผู้ผลิตซอฟต์แวร์ที่ขายในสหภาพยุโรปควรตรวจหน้าที่รายงานตาม Cyber Resilience Act
- ผู้เดินทางกับ ANA ใช้บัตรขึ้นเครื่องแบบบาร์โค้ดทางอีเมล ตู้เช็กอินอัตโนมัติ หรือเคาน์เตอร์ระหว่างที่บริการ Apple Wallet ปิด ติดตามข่าวต่างประเทศอื่นได้ที่หมวด World
คำถามที่พบบ่อย
ทำไมเว็บไซต์ทั่วโลกปิดชั่วคราวเพราะ PHP2Shell?
การปิดเว็บไซต์เพราะ PHP2Shell ทั่วโลกเป็นการป้องกันไว้ก่อน เพราะ CVE-2026-109618 และ CVE-2026-109619 เปิดทางให้รันโค้ดบนเซิร์ฟเวอร์โดยไม่ต้องยืนยันตัวตน NSA, NCSC ของอังกฤษ และหน่วยงานสหภาพยุโรปจึงแนะนำให้นำระบบที่ยังแพตช์ไม่ทันออกจากอินเทอร์เน็ต
หน่วยงานไหนแนะนำให้นำระบบออฟไลน์เพื่อรับมือ PHP2Shell?
คำแนะนำเรื่อง PHP2Shell ทั่วโลกเมื่อ 21 ตุลาคม 2026 มาจาก NSA และ CISA ของสหรัฐฯ NCSC ของอังกฤษ Cyber Centre ของแคนาดา และแถลงการณ์ร่วมของ ENISA, CERT-EU, Europol EC3 และ DG CNECT ให้นำระบบ PHP ที่แก้ไม่ได้ออฟไลน์หรือแยกจากเครือข่ายสาธารณะ วันต่อมา MSIT และ KISA ของเกาหลีใต้แนะนำแบบเดียวกัน
เกาหลีใต้รับมือ PHP2Shell อย่างไร?
ในการรับมือ PHP2Shell ทั่วโลก เกาหลีใต้ขยับแรงที่สุด MSIT ยกระดับเตือนภัยไซเบอร์ภาคเอกชนจาก 'เฝ้าระวัง' เป็น 'ระมัดระวัง' เวลา 12:00 น. วันที่ 22 ตุลาคม 2026 เพิ่มทีมรับมือเหตุ และส่งคำเตือนถึงบริษัทที่แจ้ง CISO ราว 28,000 แห่งกับโครงสร้างพื้นฐานสำคัญ 111 แห่ง
PHP2Shell กระทบบริการในญี่ปุ่นอย่างไร?
ผลของ PHP2Shell ทั่วโลกถึงญี่ปุ่นวันที่ 22 ตุลาคม 2026 JPCERT/CC เตือนว่า PHP ใช้แพร่หลายในประเทศ ANA ระงับการออกบัตรขึ้นเครื่องผ่าน Apple Wallet และ Hokkaido Bank ระงับแอปตั้งแต่ 19:30 น. วันที่ 21 ตุลาคม ก่อนเปิดใหม่ราว 15:30 น. วันรุ่งขึ้น ทั้งสองบริษัทระบุว่าเป็นการป้องกันไว้ก่อน
องค์กรไทยเรียนรู้อะไรจากการรับมือ PHP2Shell ทั่วโลก?
การรับมือ PHP2Shell ทั่วโลกแสดงว่าการปิดบริการชั่วคราวกลายเป็นทางเลือกที่หน่วยงานรัฐแนะนำเมื่อแพตช์ไม่ทัน องค์กรไทยจึงควรมีรายชื่อระบบที่ใช้ PHP เกณฑ์ว่าใครอนุมัติให้ปิดระบบ หน้าแจ้งปิดปรับปรุง และแผนตรวจ log กับเปลี่ยนรหัสผ่านหลังแพตช์ไว้ล่วงหน้า
แหล่งอ้างอิง
- Joint statement on critical PHP vulnerabilities — ENISA
- NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities — National Security Agency
- Critical security issue affecting PHP — National Cyber Security Centre (UK)
- Update: PHP-kwetsbaarheden nog steeds reden om direct te patchen — Nationaal Cyber Security Centrum (NCSC-NL)
- 과기정통부, 웹사이트 개발 언어 ‘PHP’ 보안 취약점 관련 긴급 보안 업데이트 및 기술적 조치 당부 — Ministry of Science and ICT (MSIT) เกาหลีใต้
- PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起 — JPCERT/CC
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- ยุโรป209แคนาดา56ญี่ปุ่น163ฟินแลนด์15สหราชอาณาจักร164เกาหลีใต้70สหรัฐอเมริกา404เนเธอร์แลนด์43
- ผลิตภัณฑ์และเทคโนโลยี
- PHP12
- เหตุการณ์และงาน
- PHP2Shell9
- กฎหมายและมาตรฐาน
- Cyber Resilience Act2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ