
Apigee X security fixes รุ่น 1-18-0-apigee-9 ปล่อย 13 พ.ย. 2026 แก้ 5 รายการ รวมช่อง OAuth redirect_uri และ Jython sandbox ทยอยอัปเดต 4 วันทำการขึ้นไป
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
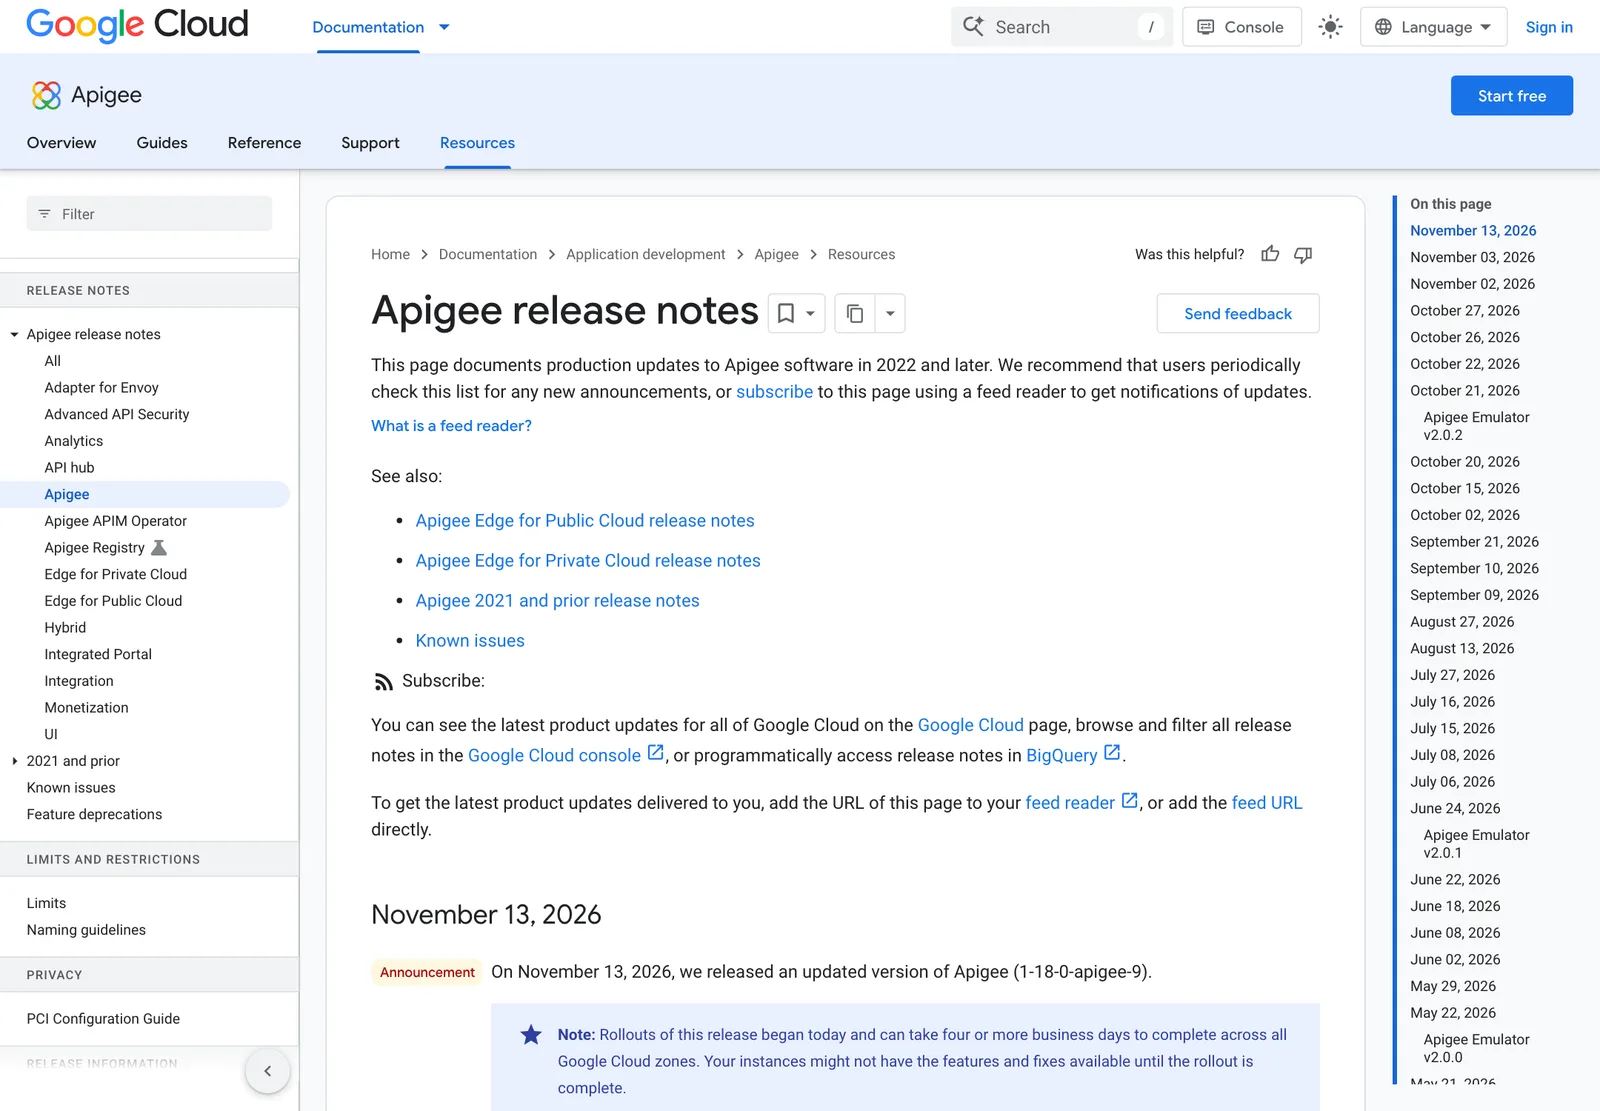
- Google Cloud ประกาศในบันทึกรุ่นวันที่ 13 พฤศจิกายน 2026 ว่าปล่อย Apigee X security fixes ในรุ่น 1-18-0-apigee-9 และเริ่มทยอยอัปเดตในวันเดียวกัน ใช้เวลา 4 วันทำการขึ้นไป จึงครบทุกโซนของ Google Cloud
- รายการด้านความปลอดภัยมี 5 รายการ เช่น เสริมความแข็งแรงของ sandbox นโยบาย JavaCallout, Script และ JavaScript และแก้การข้ามการตรวจ OAuth 2.0 redirect_uri ในโหมด non-strict sub-resource matching
- อีกรายการแก้ Jython sandbox escape ที่ JAR ซึ่งผู้ใช้ส่งมาได้สิทธิ์ protection domain แบบไม่จำกัด ส่วนอีก 2 รายการคืออัปเกรด ingress gateway และแก้ที่โครงสร้างพื้นฐานของ Apigee
- นอกจากแพตช์ความปลอดภัย รุ่นนี้ยังแก้บั๊กอื่นอีกหลายรายการ รวมถึงรั่วของหน่วยความจำ Message Processor ตอน deploy proxy และปัญหา connection count ที่ทำให้ runtime replica ค้างที่ค่าสูงสุด
- ผู้ใช้ Apigee X ไม่ต้องติดตั้งเอง แต่ควรเปิด EnforceStrictCallbackURI ในนโยบาย GenerateAuthorizationCode ตามที่บันทึกรุ่นระบุ และตรวจว่าอินสแตนซ์ของตนอัปเดตครบแล้วหรือยัง
Apigee X security fixes มาถึงในรุ่น 1-18-0-apigee-9 ที่ Google Cloud ปล่อยเมื่อ 13 พฤศจิกายน 2026 ตามบันทึกรุ่นของ Apigee มี 5 รายการ ครอบคลุม sandbox ของนโยบายที่รันโค้ด ช่อง OAuth 2.0 redirect_uri และ Jython sandbox escape การทยอยอัปเดตใช้เวลา 4 วันทำการขึ้นไป อินสแตนซ์ของผู้ใช้จึงอาจยังไม่ได้รับการแก้ไขจนกว่าจะเสร็จ
Apigee X security fixes ทั้ง 5 รายการ
Apigee X เป็นแพลตฟอร์มจัดการ API ของ Google Cloud ที่องค์กรใช้เป็นด่านหน้าของบริการหลังบ้าน บันทึกรุ่นวันที่ 13 พฤศจิกายน 2026 แจกแจง Apigee X security fixes ไว้ดังนี้
- เสริม sandbox ของนโยบายที่รันโค้ด: เสริมความแข็งแรงของ sandbox ในนโยบาย JavaCallout, Script และ JavaScript
- OAuth 2.0 redirect_uri: แก้การข้ามการตรวจ redirect_uri ในโหมด non-strict sub-resource matching และบังคับใช้ EnforceStrictCallbackURI กับนโยบาย GenerateAuthorizationCode
- Jython sandbox escape: แก้กรณีที่ JAR ซึ่งผู้ใช้ส่งมา และกำหนดคลาส org.python.core.PyReflected ได้สิทธิ์ protection domain แบบ pythonns ที่ไม่จำกัด
- ingress gateway: อัปเกรดเพื่อแก้ช่องโหว่ความปลอดภัย โดยบันทึกรุ่นอ้างรหัสบั๊ก 2 รายการ
- โครงสร้างพื้นฐานของ Apigee: แก้ด้านความปลอดภัยที่ระบุเพียงว่าเป็นการแก้ที่โครงสร้างพื้นฐาน ไม่มีรายละเอียดเพิ่ม
บันทึกรุ่นไม่ได้ให้รหัส CVE ระดับความรุนแรง หรือรายงานว่ามีการโจมตีจริง จึงไม่ควรสรุปเกินจากถ้อยคำของ Google Cloud
Apigee X security fixes ที่กระทบ OAuth
ใน Apigee X security fixes รายการที่ผู้พัฒนาควรอ่านก่อนคือ OAuth 2.0 redirect_uri เพราะเกี่ยวกับขั้นตอนขอ authorization code ที่แอปภายนอกใช้ บันทึกรุ่นระบุว่าแก้ช่องที่การจับคู่แบบ non-strict sub-resource ข้ามการตรวจ redirect_uri ได้ และบังคับใช้ EnforceStrictCallbackURI กับนโยบาย GenerateAuthorizationCode
สำหรับทีมที่ออก OAuth ผ่าน Apigee X ควรตรวจ Apigee X security fixes ส่วนนี้ตามนี้
- ตรวจ proxy ที่ใช้นโยบาย GenerateAuthorizationCode และดูว่ากำหนดค่า callback URI ไว้เป็นแบบใด
- เทียบรายการ redirect_uri ที่ลงทะเบียนของแต่ละแอปกับที่ใช้งานจริง ลบรายการเก่าที่ไม่ใช้
- ทดสอบกระบวนการล็อกอินของแอปที่ใช้ OAuth หลังอินสแตนซ์ได้รับรุ่นใหม่ เพราะการตรวจเข้มขึ้นอาจทำให้แอปที่ตั้ง redirect_uri หลวมเกินไปใช้ไม่ได้
Apigee X security fixes ด้าน sandbox ของนโยบายที่รันโค้ด
รายการแรกเสริมความแข็งแรงของ sandbox ในนโยบาย JavaCallout, Script และ JavaScript ซึ่งเป็นนโยบายที่ให้ผู้ดูแล API รันโค้ดของตนใน proxy ส่วนรายการ Jython เป็นกรณี sandbox escape ที่ JAR ซึ่งผู้ใช้ส่งมา และกำหนดคลาส org.python.core.PyReflected ได้สิทธิ์ protection domain แบบ pythonns ที่ไม่จำกัด ซึ่งอยู่ใน Apigee X security fixes ชุดเดียวกันของรุ่นนี้
องค์กรที่เปิดให้หลายทีมเขียนนโยบายที่รันโค้ดใน Apigee X ควรทบทวนว่าใครมีสิทธิ์ deploy proxy ที่มีนโยบายเหล่านี้ และเก็บประวัติการ deploy ไว้ตรวจย้อนหลัง
นอกเหนือจาก Apigee X security fixes รุ่นนี้แก้อะไรอีก
นอกจาก Apigee X security fixes บันทึกรุ่นรายการ Fixed ของ Apigee X ยังมีรายการที่กระทบการใช้งานจริง ตัวอย่างบางส่วน
- หน่วยความจำรั่ว: แก้การรั่วของหน่วยความจำใน Message Processor ตอน deploy proxy และโหลด environment ใหม่
- connection count รั่ว: แก้การรั่วของจำนวนการเชื่อมต่อบนพอร์ตจัดการ เช่น 8843 ที่ทำให้ค่า metric สำหรับ autoscaling สูงเกินจริง จน runtime replica ค้างที่ค่าสูงสุดและใช้ CPU ของคลัสเตอร์หมด
- MCP proxy: เปลี่ยน Content-Type เป็น application/json ตามสเปก แทน application/vnd.mcp+json และส่งต่อข้อความ JSON-RPC error จาก backend ถึงไคลเอนต์ตามเดิม
- LLM proxy: เติมฟิลด์ Analytics ของจำนวน token ทั้งแบบ streaming (SSE) และแบบ buffered ไม่ว่าจะแนบนโยบาย LLMTokenQuota หรือไม่
- debug session: แก้กรณีแสดง payload, query parameter, header หรือ flow variable ที่ควรถูกปิดบังโดยไม่ได้ mask
- การรับส่งแบบ streaming: แก้กรณีที่การตอบแบบ streaming ซึ่งนานเกิน 120 วินาทีอาจถูกตัดเมื่อ proxy endpoint บัฟเฟอร์ request body ขนาดใหญ่
การทยอยอัปเดต Apigee X security fixes ทำงานอย่างไร
บันทึกรุ่นระบุว่าการทยอยอัปเดตเริ่มวันที่ 13 พฤศจิกายน 2026 และอาจใช้เวลา 4 วันทำการขึ้นไปจึงครบทุกโซนของ Google Cloud แปลว่าอินสแตนซ์ที่ยังไม่ได้รับรุ่นใหม่จะยังไม่ได้ Apigee X security fixes จนกว่าการทยอยอัปเดตจะถึงโซนของตน ผู้ใช้จึงควรเช็กรุ่นของอินสแตนซ์เองในคอนโซลแทนการสันนิษฐานว่าอัปเดตแล้ว และไม่ควรเปลี่ยนค่า proxy จำนวนมากระหว่างช่วงที่การทยอยอัปเดตยังไม่เสร็จ
Apigee ตัวอื่นในบันทึกรุ่นช่วงเดียวกัน
บันทึกรุ่นของ Apigee ยังมีรายการของผลิตภัณฑ์อื่นในสัปดาห์เดียวกัน เมื่อวันที่ 11 พฤศจิกายน 2026 Google Cloud ปล่อย Apigee hybrid v1.16.14 ซึ่งเป็นรุ่นแพตช์ที่ปรับชุดไลบรารีไคลเอนต์ให้ตรงกับ Apigee hybrid 1.17 และวันเดียวกันเริ่มปล่อยการอัปเดต Edge UI ของ Apigee Edge for Public Cloud ผู้ใช้สองผลิตภัณฑ์นี้ควรอ่านบันทึกรุ่นของตนแยกจาก Apigee X
Apigee X security fixes กับองค์กรไทย
องค์กรไทยที่ใช้ Apigee X เป็นด่านหน้าของ API ธนาคาร ค้าปลีก หรือระบบภายใน ไม่ต้องติดตั้งแพตช์เอง แต่ควรตรวจว่าอินสแตนซ์ได้รับรุ่นใหม่แล้วและทดสอบ flow ที่เกี่ยวกับ OAuth
- เช็กว่า Apigee X security fixes ลงอินสแตนซ์แล้วหรือยังในคอนโซลหลังครบ 4 วันทำการ
- ทบทวน proxy ที่ใช้ JavaCallout, Script, JavaScript หรือ Jython และผู้มีสิทธิ์ deploy
- ตรวจนโยบาย GenerateAuthorizationCode และรายการ redirect_uri ที่ลงทะเบียน
- ทดสอบ proxy ที่ใช้ MCP หากไคลเอนต์พึ่ง Content-Type เดิม application/vnd.mcp+json
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ทีมที่ต้องติดตามบันทึกรุ่น ตรวจว่าแพตช์ลงครบ และทดสอบระบบหลังอัปเดต มักมีงานเฝ้าระวังเพิ่มทั้งที่ทีมไอทีมีคนจำกัด Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Apigee X security fixes รุ่นนี้แก้เรื่องอะไรบ้าง?
Google Cloud ระบุ Apigee X security fixes ในรุ่น 1-18-0-apigee-9 ไว้ 5 รายการ คือเสริม sandbox ของนโยบาย JavaCallout, Script และ JavaScript แก้การข้าม redirect_uri validation ของ OAuth 2.0 แก้ Jython sandbox escape อัปเกรด ingress gateway เพื่อปิดช่องโหว่ และแก้ที่โครงสร้างพื้นฐานของ Apigee
ต้องติดตั้ง Apigee X security fixes เองหรือไม่?
บันทึกรุ่นของ Google Cloud ระบุว่า Apigee X security fixes มาในการปล่อยรุ่นที่ทยอยอัปเดตให้อินสแตนซ์ Apigee X เอง ใช้เวลา 4 วันทำการขึ้นไปจึงครบทุกโซน ผู้ใช้อาจยังไม่ได้รับการแก้ไขจนกว่าการทยอยอัปเดตจะเสร็จ
EnforceStrictCallbackURI เกี่ยวกับ Apigee X security fixes อย่างไร?
บันทึกรุ่นระบุว่าแก้การข้ามการตรวจ OAuth 2.0 redirect_uri ในโหมด non-strict sub-resource matching และบังคับใช้ EnforceStrictCallbackURI กับนโยบาย GenerateAuthorizationCode ซึ่งเป็นองค์ประกอบในนโยบายนี้ของ Apigee ที่ใช้กำหนดให้ตรวจ callback URI อย่างเข้มงวด
รุ่น 1-18-0-apigee-9 กระทบ Apigee hybrid หรือ Apigee Edge หรือไม่?
รายการวันที่ 13 พฤศจิกายน 2026 ในบันทึกรุ่นระบุเฉพาะ Apigee X รุ่น 1-18-0-apigee-9 ส่วน Apigee hybrid มีรุ่น v1.16.14 ที่ประกาศวันที่ 11 พฤศจิกายน 2026 และ Apigee Edge for Public Cloud มีการอัปเดต Edge UI วันที่ 11 พฤศจิกายน 2026 ตามบันทึกรุ่นเดียวกัน
แหล่งอ้างอิง
- Apigee release notes - November 13, 2026 (Apigee X 1-18-0-apigee-9) — Google Cloud
- Google Cloud release notes - November 13, 2026 — Google Cloud
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud121Google250
- ประเทศและสถานที่
- สิงคโปร์284
- ผลิตภัณฑ์และเทคโนโลยี
- Model Context Protocol51
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ