
F5 แพตช์ NGINX นอกรอบ CVE-2026-15176 คะแนน 9.2 อาจรันโค้ดได้ ส่วน Juniper แพตช์ Junos OS
CVE-2026-15176 นำช่องโหว่ NGINX 5 รายการที่ F5 แพตช์นอกรอบเมื่อ 14 ต.ค. 2026 อาจรันโค้ดได้ แก้ใน 1.30.6 และ 1.31.7 วันเดียวกัน Juniper แพตช์ Junos OS ระดับ 9.8
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- F5 ออก Out-of-band Security Notification เมื่อ 14 ตุลาคม 2026 และ nginx.org ออก NGINX 1.30.6 (stable) กับ 1.31.7 (mainline) วันเดียวกัน แก้ช่องโหว่ใน NGINX 5 รายการ
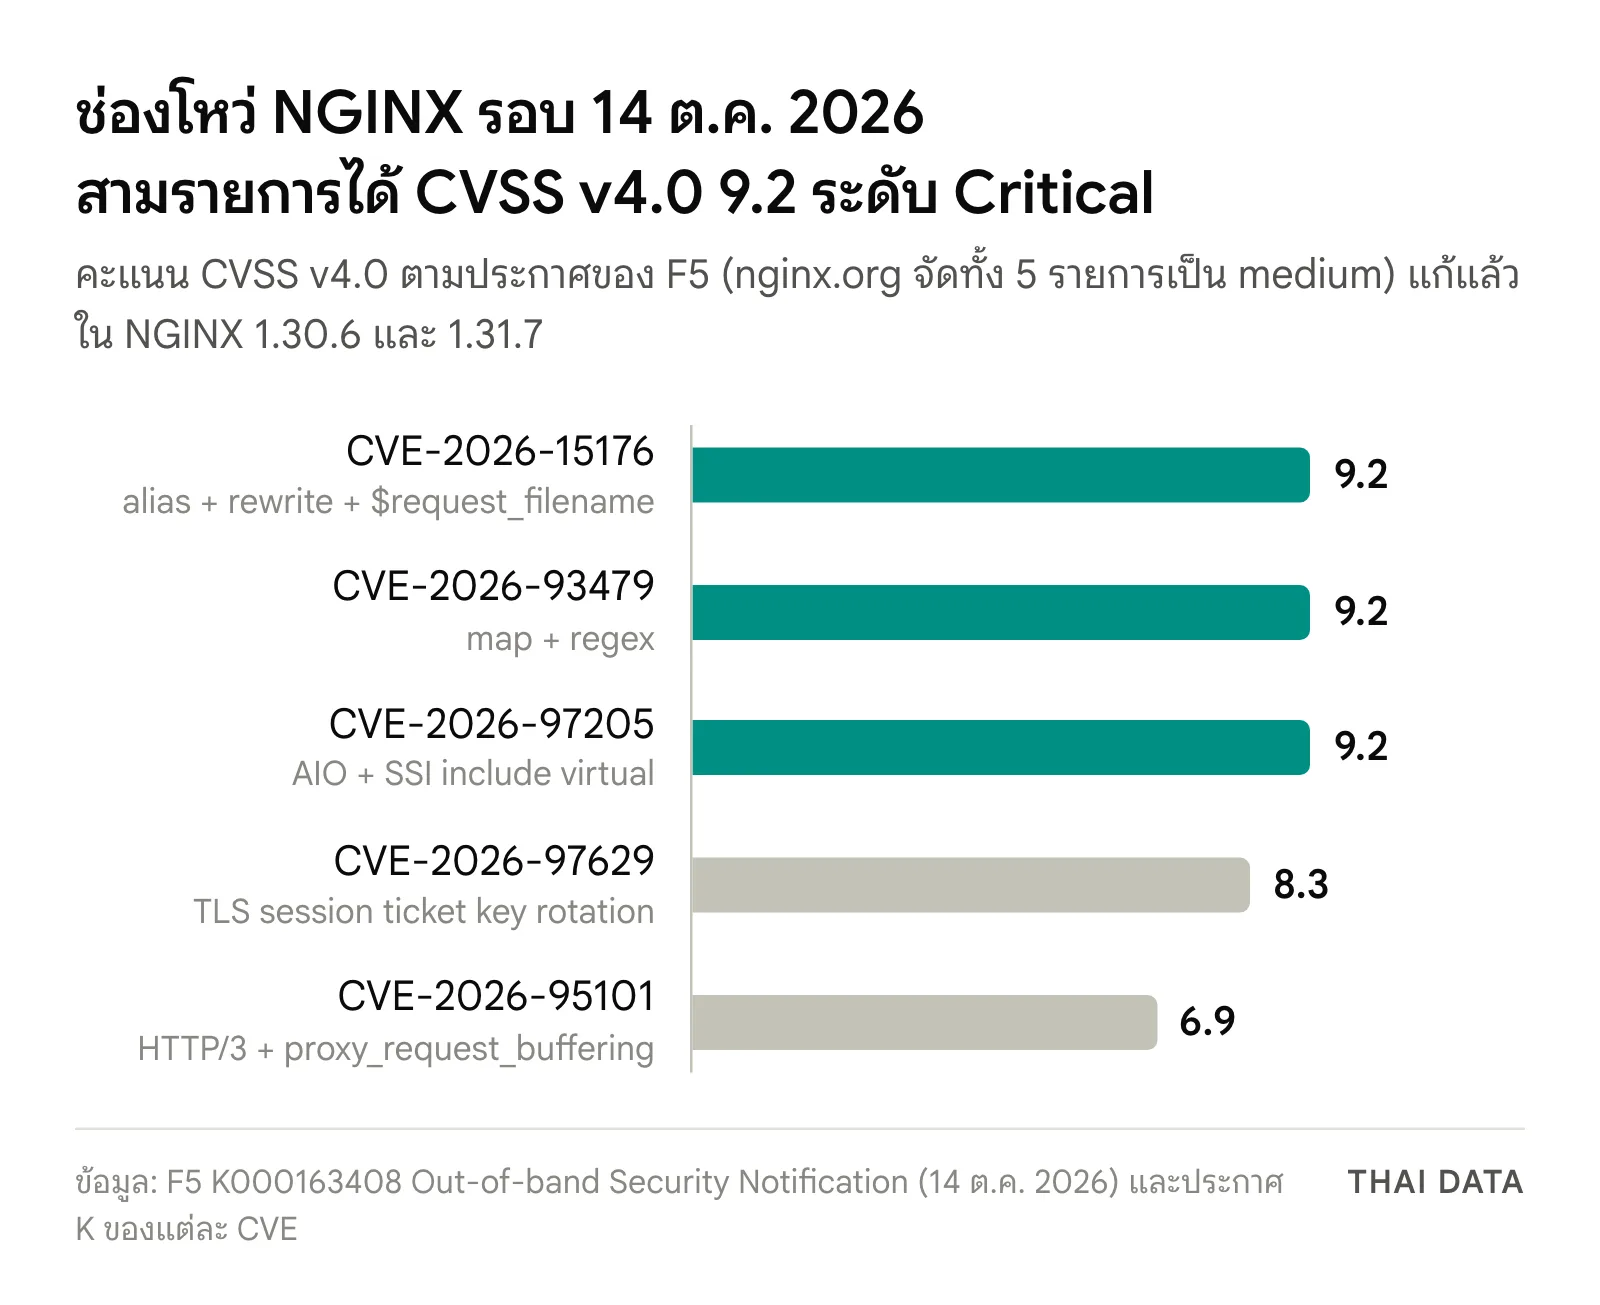
- CVE-2026-15176, CVE-2026-93479 และ CVE-2026-97205 ได้คะแนน CVSS v4.0 9.2 ระดับ Critical (v3.1 8.1) ทำให้ worker process ล่ม และรันโค้ดได้ถ้าปิด ASLR หรือผู้โจมตีข้าม ASLR ได้
- CVE-2026-97629 ทำให้ปลอม TLS session ได้และอาจข้ามการตรวจใบรับรองฝั่งไคลเอนต์ (CVSS v4.0 8.3) เมื่อใช้ ssl_session_cache แบบ shared โดยไม่กำหนดไฟล์ ssl_session_ticket_key
- Juniper ออก JSA112187 วันเดียวกัน แก้ช่องโหว่หลายรายการใน Junos OS และ Junos OS Evolved ทุกรุ่น คะแนนสูงสุด CVSS v3.1 9.8 รวมถึงช่องโหว่ J-Web ที่รันคำสั่งได้โดยไม่ต้องล็อกอิน ทั้ง F5 และ Juniper ไม่ได้ระบุว่าพบการโจมตีจริง
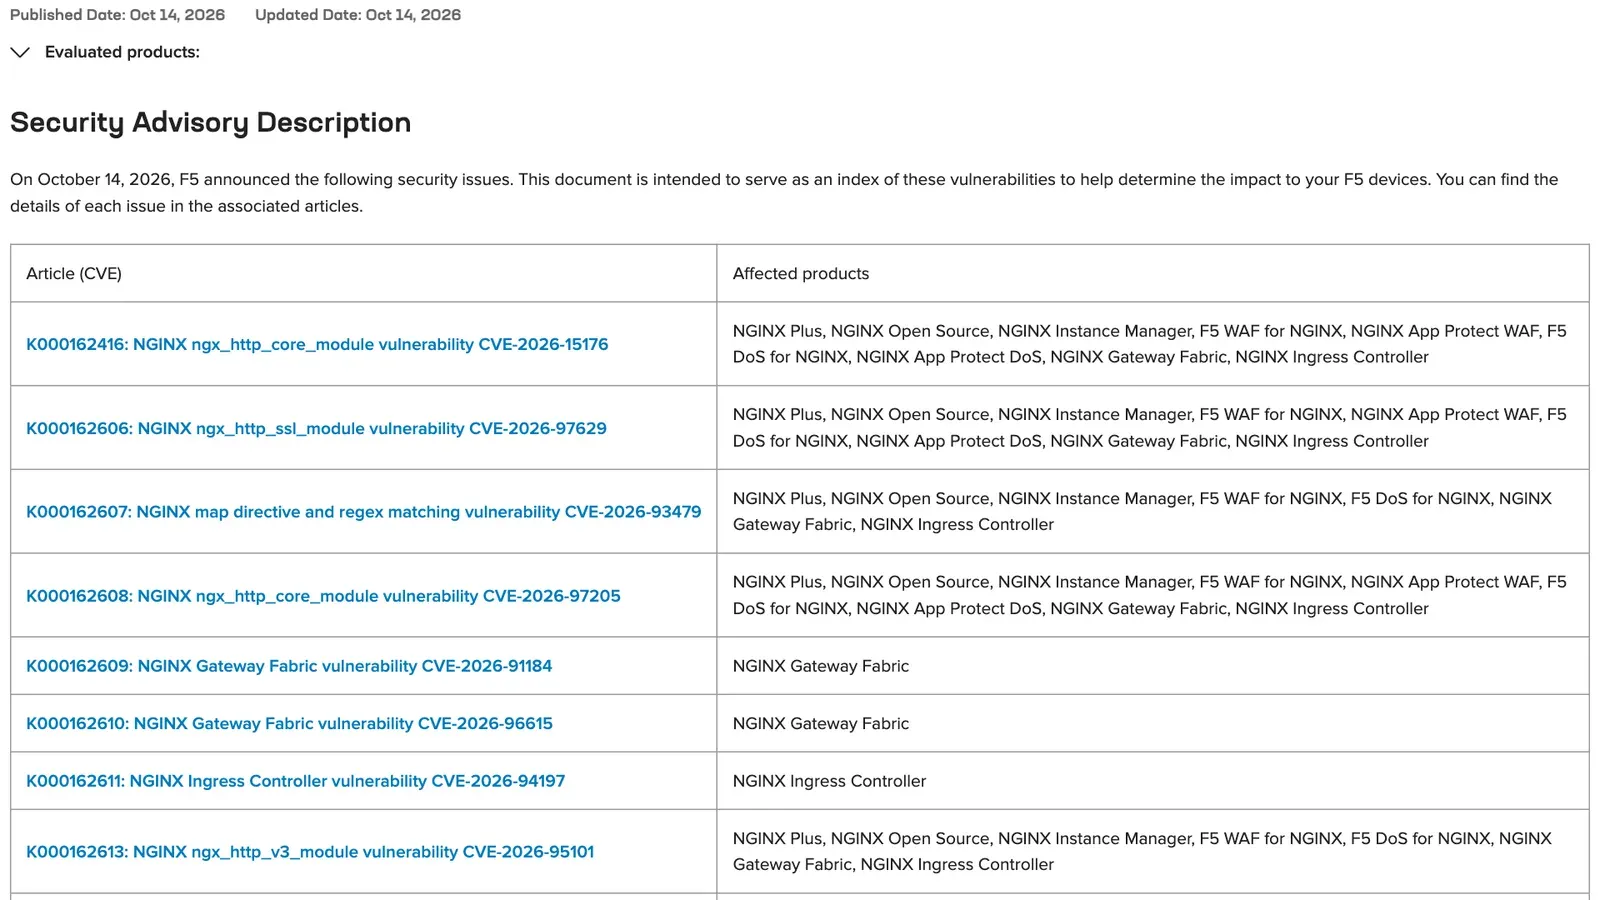
F5 ออกประกาศความปลอดภัยนอกรอบ (Out-of-band Security Notification) เมื่อวันที่ 14 ตุลาคม 2026 แก้ช่องโหว่ใน NGINX 5 รายการ นำโดย CVE-2026-15176 คะแนน CVSS v4.0 9.2 ที่ทำให้ worker process ล่มและอาจรันโค้ดได้ ส่วน nginx.org ออก NGINX 1.30.6 และ 1.31.7 ที่แก้ครบทั้ง 5 รายการในวันเดียวกัน
วันเดียวกัน Juniper Networks ออกประกาศรอบ 2026-10 แก้ช่องโหว่หลายรายการใน Junos OS และ Junos OS Evolved ทุกรุ่น คะแนนสูงสุด CVSS v3.1 9.8 ทั้งสองบริษัทระบุว่าพบปัญหาจากการทดสอบภายในหรือจากผู้วิจัยที่แจ้งตามขั้นตอน และประกาศของทั้งสองรายไม่ได้ระบุว่าพบการโจมตีจริง
CVE-2026-15176 และช่องโหว่ NGINX อีก 4 รายการ
F5 ระบุว่าช่องโหว่ทั้ง 5 รายการเป็นปัญหาใน data plane เท่านั้น ไม่กระทบ control plane และทุกรายการเกิดเฉพาะเมื่อใช้คำสั่งหรือโมดูลบางแบบในคอนฟิก ผู้ดูแลจึงต้องดูทั้งรุ่นและคอนฟิกของตัวเอง ตารางด้านล่างสรุป CVE-2026-15176 และอีก 4 รายการตามประกาศของ F5
| CVE | เกิดเมื่อใช้คอนฟิก | ผลกระทบ | คะแนนของ F5 |
|---|---|---|---|
| CVE-2026-15176 | alias ร่วมกับ rewrite และอ้างตัวแปร $request_filename (หรือใช้ $request_filename ใน log_format) | heap buffer overflow, worker ล่ม, อาจรันโค้ด | v3.1 8.1 High / v4.0 9.2 Critical |
| CVE-2026-93479 | map ที่จับคู่ด้วย regex แล้ว root หรือ access log อ้างตัวแปรจับกลุ่มของ regex ก่อนตัวแปรผลลัพธ์ของ map | heap buffer overflow, worker ล่ม, อาจรันโค้ด | v3.1 8.1 High / v4.0 9.2 Critical |
| CVE-2026-97205 | เปิด AIO และหน้า SSI มีคำสั่ง include virtual | use-after-free, หน่วยความจำเสียหาย, อาจรันโค้ด | v3.1 8.1 High / v4.0 9.2 Critical |
| CVE-2026-97629 | ssl_session_cache แบบ shared โดยไม่กำหนดไฟล์ ssl_session_ticket_key | ปลอม TLS session ได้ อาจข้ามการตรวจใบรับรองฝั่งไคลเอนต์ | v3.1 6.5 Medium / v4.0 8.3 High |
| CVE-2026-95101 | HTTP/3 ร่วมกับ proxy_request_buffering on | แทรกข้อมูลลงคำขอที่ส่งต่อ (proxied request) หรือข้ามขีดจำกัด client_max_body_size | v3.1 5.3 Medium / v4.0 6.9 Medium |
CVE-2026-15176 อาจรันโค้ดได้เมื่อใด
F5 อธิบายว่า CVE-2026-15176 และ CVE-2026-93479 เปิดทางให้ผู้โจมตีที่ไม่ต้องล็อกอิน ภายใต้เงื่อนไขที่ผู้โจมตีควบคุมเองไม่ได้ ส่งคำขอ HTTP ที่สร้างมาเฉพาะจน worker process เกิด heap buffer overflow และรีสตาร์ต ถ้าระบบปิด Address Space Layout Randomization (ASLR) หรือผู้โจมตีข้าม ASLR ได้ ก็อาจรันโค้ดได้ด้วย ส่วน CVE-2026-97205 เป็น use-after-free ที่ให้ผลแบบเดียวกัน ทั้งสามรายการได้คะแนน CVSS v4.0 9.2 ระดับ Critical
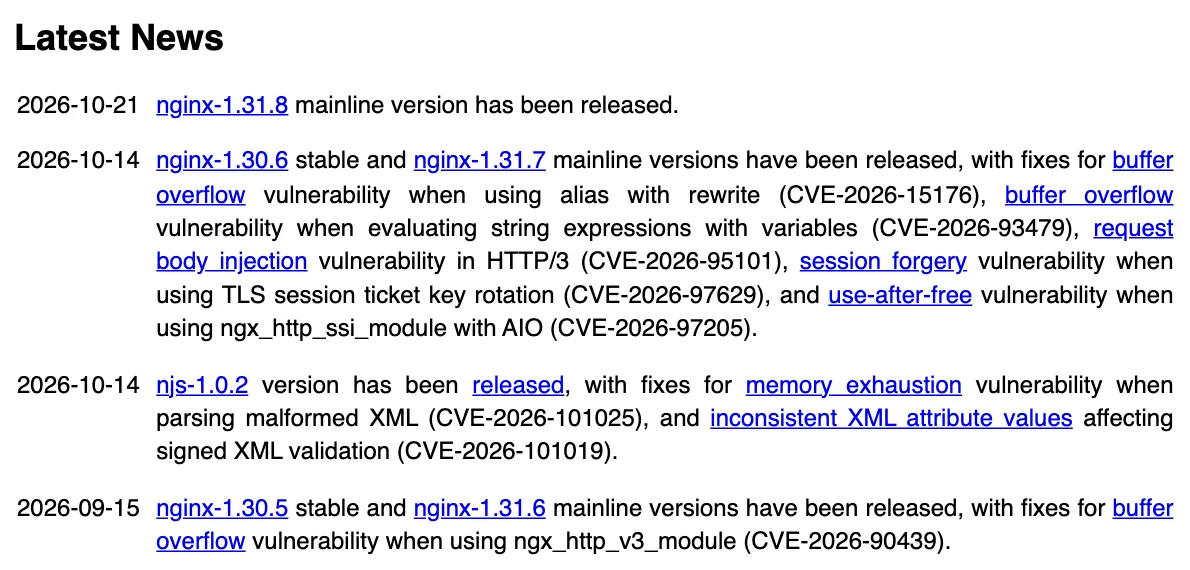
nginx.org เองจัดความรุนแรงของทั้ง 5 รายการเป็น medium ส่วนระดับ Critical และ High มาจากคะแนน CVSS ในประกาศของ F5 ผู้แจ้งช่องโหว่มีทั้งทีมภายในของ F5 (CVE-2026-15176) Matt Suiche จาก Tolmo และ Mateusz Gierblinski (CVE-2026-93479) PhiNode Labs (CVE-2026-97629) Hansol Lee จาก GOTROOT (CVE-2026-95101) และ cyberlancer (CVE-2026-97205)
CVE-2026-97629: ช่องโหว่ TLS ที่อาจข้ามการตรวจใบรับรองไคลเอนต์
ช่องโหว่นี้ควรตรวจเป็นพิเศษในองค์กรที่ใช้ NGINX ยืนยันตัวตนด้วยใบรับรองฝั่งไคลเอนต์ (mutual TLS) เช่น API ระหว่างระบบหรือพอร์ทัลของพันธมิตร CHANGES ของ nginx.org ระบุว่าเมื่อเปิดการหมุนคีย์ TLS session ticket อัตโนมัติ คีย์หนึ่งไม่ถูกตั้งค่าเริ่มต้น จึงอาจปลอม session ได้ F5 เสริมว่าการหมุนคีย์อัตโนมัติเกิดเมื่อตั้ง ssl_session_cache แบบ shared โดยไม่กำหนดไฟล์ ssl_session_ticket_key การปลอม session เกิดแบบสุ่มที่ผู้โจมตีควบคุมไม่ได้ แต่ใช้ข้ามการตรวจใบรับรองไคลเอนต์ได้
รุ่น NGINX ที่แก้ CVE-2026-15176 แล้ว
| ผลิตภัณฑ์ | รุ่นที่มีช่องโหว่ CVE-2026-15176 ตาม F5 | รุ่นที่แก้แล้ว |
|---|---|---|
| NGINX Open Source | 1.31.0–1.31.6 และ 1.0.0–1.30.5 | 1.31.7 และ 1.30.6 ขึ้นไป |
| NGINX Plus | 37.0.0–37.0.4 | 37.0.5.1, 37.1.0.1 |
| NGINX Instance Manager | 2.18.0–2.23.0 | 2.24.0 |
| F5 WAF for NGINX | 5.9.0–5.15.0 | 5.16.0, 5.14.2 |
| F5 DoS for NGINX | 4.8.0–4.10.0 | 4.11.0 |
| NGINX Gateway Fabric | 2.1.0–2.7.2 | 2.8.0 |
| NGINX Ingress Controller | 5.6.0–5.6.3 | 5.7.0 |
ตาราง F5 ระบุว่า NGINX App Protect WAF และ NGINX App Protect DoS ยังไม่มีรุ่นแก้ไขในสายที่มีช่องโหว่ และ F5 แนะนำให้ย้ายไปรุ่นที่แก้แล้ว ส่วน BIG-IP, BIG-IQ, F5OS และ F5 Distributed Cloud ไม่ได้รับผลกระทบ หน้า security advisories ของ nginx.org ระบุรุ่นที่ไม่มีช่องโหว่ของ NGINX Open Source ทั้ง 5 รายการว่า 1.31.7 ขึ้นไปและ 1.30.6 ขึ้นไป และรุ่น mainline 1.31.8 ที่ออกเมื่อ 21 ตุลาคมไม่มีรายการแก้ช่องโหว่เพิ่ม
ข้อควรระวังคือ CVE-2026-95101 ใน NGINX Plus มีรุ่นที่แก้แล้วต่างจากรายการอื่น คือ 37.2.0.1 และ 37.0.7.1 ตามประกาศ K000162613 ผู้ใช้ NGINX Plus จึงควรเทียบรุ่นกับประกาศของแต่ละ CVE
วิธีลดความเสี่ยงระหว่างรอแพตช์ตามคำแนะนำของ F5
- CVE-2026-15176 เลี่ยงคำสั่ง alias ใน location block และเลี่ยงตัวแปร $request_filename
- CVE-2026-93479 เลิกใช้ capture แบบไม่มีชื่อ เปลี่ยนเป็น named capture และใช้เฉพาะใน block ที่จับคู่ regex (K000162607)
- CVE-2026-97205 ปิด AIO หรือปิด SSI อย่างใดอย่างหนึ่ง F5 เตือนว่าการปิด AIO อาจกระทบประสิทธิภาพของเครื่องที่ส่งไฟล์ขนาดใหญ่หรือสตรีมมิงจำนวนมาก (K000162608)
- CVE-2026-97629 เอา ssl_session_cache แบบ shared ออก หรือโหลดคีย์ ticket แบบคงที่จากไฟล์ด้วย ssl_session_ticket_key หรือปิด session ticket ด้วย ssl_session_tickets off
- CVE-2026-95101 ตั้ง proxy_request_buffering off
ดัชนีนอกรอบของ F5 ยังรวมช่องโหว่ของ NGINX Gateway Fabric (CVE-2026-91184, CVE-2026-96615), NGINX Ingress Controller (CVE-2026-94197, CVE-2026-104939) และ NGINX JavaScript หรือ njs (CVE-2026-101025, CVE-2026-101019) ซึ่ง nginx.org แก้ใน njs 1.0.2 วันเดียวกัน
Juniper แพตช์ Junos OS ระดับ Critical ในวันเดียวกัน
ประกาศ JSA112187 ของ Juniper ลงวันที่ 14 ตุลาคม 2026 ระบุว่าช่องโหว่กระทบ Junos OS และ Junos OS Evolved ทุกรุ่นก่อนรุ่นที่แก้ ให้ระดับ Critical คะแนน CVSS v3.1 9.8 และ v4.0 9.3 รายการที่ได้ v3.1 9.8 มีทั้งช่องโหว่ในหน้าเว็บจัดการ J-Web และในโปรโตคอลเราติ้ง เช่น
- CVE-2026-101986 J-Web ยอมให้รัน CGI ได้ก่อนยืนยันตัวตน
- CVE-2026-101954 การเข้าถึงทางเครือข่ายโดยไม่ยืนยันตัวตนทำให้ยึดอุปกรณ์ได้ทั้งหมดเมื่อเปิด J-Web
- CVE-2026-101983 รันโค้ดจากระยะไกลได้เมื่อตั้งค่า J-Web virtual-domain
- CVE-2026-33796 รันคำสั่งระดับ root จากระยะไกลได้เมื่อเปิด BMP route monitoring
- CVE-2026-102178 flowspec NLRI ที่ผิดรูปทำให้ routing engine ถูกยึดเมื่อเปิด BGP update-threading
- CVE-2026-101982 EVPN peer ทำให้ rpd ล่มหรือถูกยึดระดับ root เมื่อใช้ EVPN-VPWS
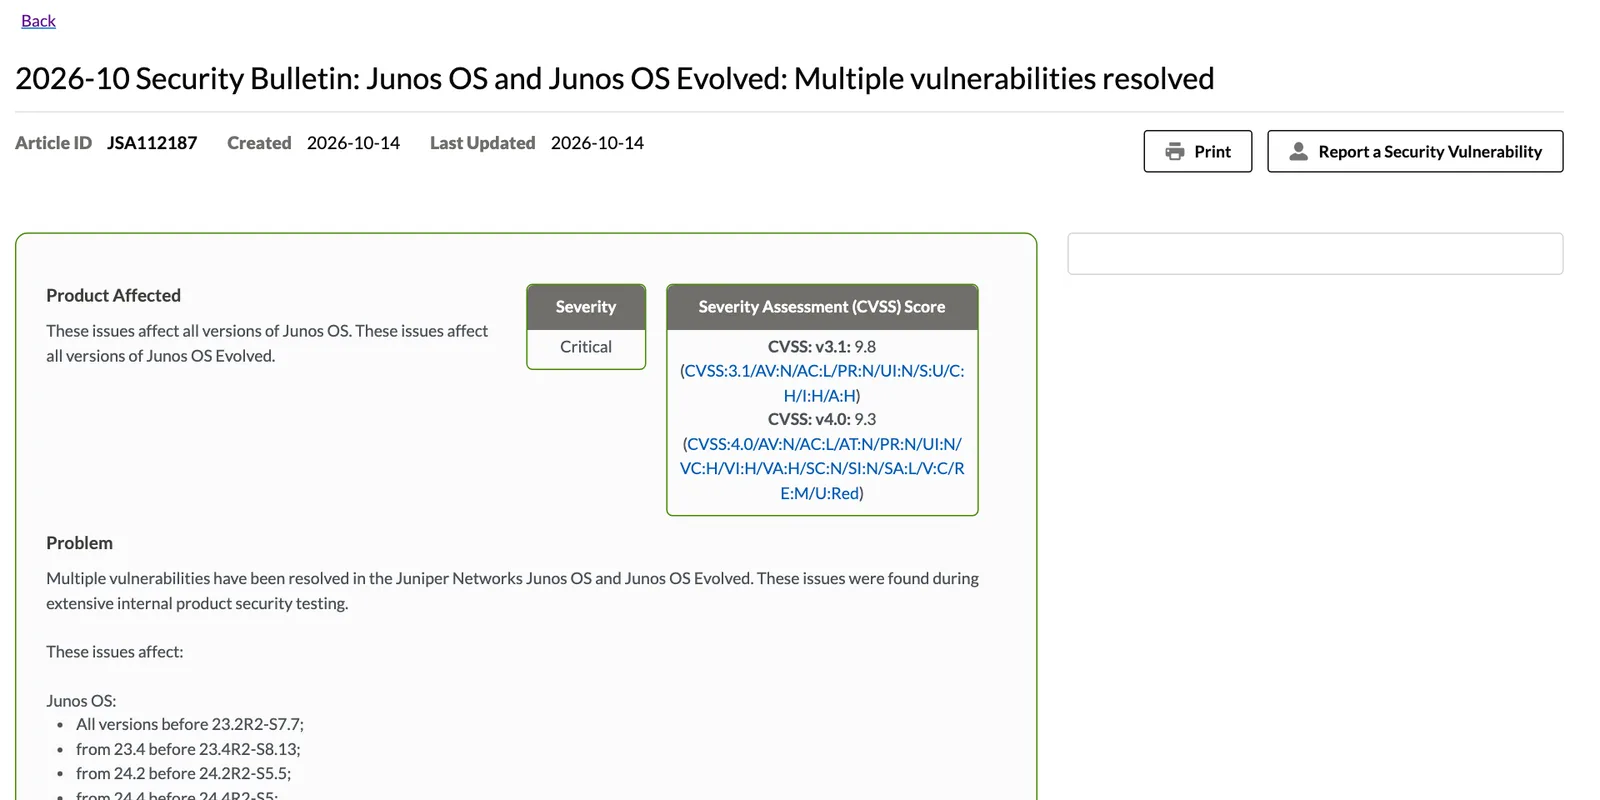
รุ่นที่แก้แล้วของ Junos OS ได้แก่ 23.2R2-S7.7, 23.4R2-S8.13, 24.2R2-S5.5, 24.4R2-S5, 25.2R2-S2, 25.4R1-S3, 25.4R2, 26.2R1-S2, 26.2R2 และ 26.4R1 ขึ้นไป ส่วน Junos OS Evolved มีเลขรุ่นที่แก้แล้วแยกของตัวเอง เช่น 23.4R2-S8.11-EVO, 24.2R2-S5.6-EVO และ 25.2X100-D35-EVO Juniper ระบุว่ารุ่น 23.2, 23.4 และ 24.2 ถูกสร้างใหม่ (respin) เพื่อแก้ช่องโหว่ จึงต้องดูเลขรุ่นย่อยให้ตรง และไม่มีวิธีลดความเสี่ยงที่ใช้ได้กับทุกช่องโหว่ Juniper SIRT ระบุว่าไม่พบการโจมตีจริง
ทำไมเรื่องนี้สำคัญ
nginx.org อธิบายว่า NGINX เป็นได้ทั้งเว็บเซิร์ฟเวอร์ reverse proxy, content cache และ load balancer และตารางของ F5 แสดงว่า NGINX ฝังอยู่ในผลิตภัณฑ์อื่นอย่าง NGINX Ingress Controller ของ Kubernetes, NGINX Gateway Fabric และ F5 WAF for NGINX การแพตช์จึงไม่จบที่เครื่องที่ติดตั้ง NGINX เอง แต่ต้องไล่ถึงอิมเมจคอนเทนเนอร์และผลิตภัณฑ์ที่มี NGINX อยู่ข้างใน ส่วนช่องโหว่ Junos OS ที่ยึด routing engine หรือหน้าจัดการ J-Web ได้ย่อมกระทบเครือข่ายทั้งหมดที่อุปกรณ์นั้นดูแล แม้ประกาศของทั้งสองบริษัทยังไม่ระบุว่าพบการโจมตีจริง แต่บทเรียนจาก CVE-2026-0257 ใน GlobalProtect ของ PAN-OS คือ Rapid7 พบการโจมตีครั้งแรกเมื่อ 17 พฤษภาคม หลัง Palo Alto Networks เปิดเผยช่องโหว่เมื่อ 13 พฤษภาคม
สิ่งที่องค์กรไทยควรทำ
- ไล่ตรวจทุกจุดที่มี NGINX ทั้งเซิร์ฟเวอร์ เครื่องเสมือน อิมเมจคอนเทนเนอร์ NGINX Ingress Controller และ NGINX Gateway Fabric แล้วอัปเดต NGINX Open Source เป็น 1.30.6 หรือ 1.31.7 ขึ้นไปซึ่งปิด CVE-2026-15176 และอีก 4 รายการ หรือรุ่น NGINX Plus ที่แก้แล้วตามประกาศของแต่ละ CVE ถ้าติดตั้งจากแพ็กเกจของ Linux distribution ให้ตรวจประกาศของ distribution นั้น
- ค้นคอนฟิกหาคำสั่งที่เกี่ยวข้อง ได้แก่ alias คู่กับ rewrite, $request_filename, map ที่ใช้ regex, aio คู่กับ SSI, ssl_session_cache shared และ HTTP/3 คู่กับ proxy_request_buffering เพื่อจัดลำดับเครื่องที่ต้องแพตช์ก่อน และใช้วิธีลดความเสี่ยงของ F5 กับเครื่องที่ยังแพตช์ไม่ได้
- ระบบที่ใช้ mutual TLS ให้ตรวจ CVE-2026-97629 เป็นลำดับแรก เพราะช่องโหว่นี้อาจทำให้ผู้ที่ไม่มีใบรับรองผ่านเข้าไปได้
- ผู้ใช้ Juniper ให้เทียบรุ่น Junos OS กับ JSA112187 โดยเฉพาะอุปกรณ์ที่เปิด J-Web และเราเตอร์ที่ใช้ BGP flowspec, BMP หรือ EVPN Juniper ระบุว่าไม่มีวิธีลดความเสี่ยงที่ใช้ได้กับทุกช่องโหว่ จึงต้องดู CVE record ของแต่ละรายการ และพิจารณาจำกัดการเข้าถึง J-Web จากเครือข่ายที่ไม่เชื่อถือระหว่างรออัปเดต ติดตามข่าวช่องโหว่อื่นได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-15176 คืออะไร?
CVE-2026-15176 คือช่องโหว่ heap buffer overflow ในโมดูล ngx_http_core_module ของ NGINX Open Source และ NGINX Plus เกิดเมื่อ location ใช้ alias ร่วมกับ rewrite และ set หรือ return ที่อ้างตัวแปร $request_filename ทำให้ worker process ล่ม และรันโค้ดได้ถ้าปิด ASLR หรือข้าม ASLR ได้ F5 ให้คะแนน CVSS v4.0 9.2
NGINX รุ่นใดแก้ CVE-2026-15176 แล้ว?
NGINX Open Source แก้ CVE-2026-15176 แล้วในรุ่น 1.30.6 (stable) และ 1.31.7 (mainline) ขึ้นไป ส่วน NGINX Plus แก้ในรุ่น 37.0.5.1 และ 37.1.0.1 และผลิตภัณฑ์อย่าง NGINX Instance Manager 2.24.0, NGINX Gateway Fabric 2.8.0 และ NGINX Ingress Controller 5.7.0 ก็มีรุ่นที่แก้แล้ว
ถ้ายังอัปเดต NGINX ไม่ได้ ลดความเสี่ยงจาก CVE-2026-15176 อย่างไร?
F5 แนะนำให้เลี่ยงการใช้คำสั่ง alias ใน location block และเลี่ยงตัวแปร $request_filename ซึ่งรวมถึงการใช้ตัวแปรนี้ใน log_format ของ access log วิธีนี้ลดความเสี่ยงจาก CVE-2026-15176 ระหว่างรอแพตช์ แต่ไม่ได้แก้ช่องโหว่อีก 4 รายการในรอบเดียวกัน
ช่องโหว่ NGINX ที่อาจข้ามการตรวจใบรับรองฝั่งไคลเอนต์คือ CVE ใด?
คือ CVE-2026-97629 เกิดเมื่อตั้ง ssl_session_cache แบบ shared โดยไม่กำหนดไฟล์ ssl_session_ticket_key ทำให้ NGINX หมุนคีย์ session ticket อัตโนมัติและคีย์หนึ่งไม่ถูกตั้งค่าเริ่มต้น ผู้โจมตีจึงอาจปลอม session และข้ามการตรวจใบรับรองไคลเอนต์ได้ F5 ให้คะแนน CVSS v4.0 8.3
Juniper แพตช์อะไรในเดือนตุลาคม 2026?
Juniper ออกประกาศ JSA112187 เมื่อ 14 ตุลาคม 2026 แก้ช่องโหว่หลายรายการใน Junos OS และ Junos OS Evolved ทุกรุ่น ระดับ Critical คะแนน CVSS v3.1 9.8 เช่น ช่องโหว่ J-Web ที่รัน CGI ได้ก่อนล็อกอิน Juniper พบเองจากการทดสอบภายในและไม่พบการโจมตีจริง
แหล่งอ้างอิง
- K000163408: Out-of-band Security Notification (October 14, 2026) — F5
- K000162416: NGINX ngx_http_core_module vulnerability CVE-2026-15176 — F5
- K000162606: NGINX ngx_http_ssl_module vulnerability CVE-2026-97629 — F5
- nginx security advisories — nginx.org
- Changes with nginx — nginx.org
- 2026-10 Security Bulletin: Junos OS and Junos OS Evolved: Multiple vulnerabilities resolved (JSA112187) — Juniper Networks
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Juniper Networks2Rapid77Palo Alto Networks4
- ผลิตภัณฑ์และเทคโนโลยี
- Kubernetes24Linux45
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ