
Arista แพตช์ CVE-2026-114625 ช่องโหว่ VeloCloud Orchestrator ที่ถูกโจมตีจริงแล้ว
CVE-2026-114625 ช่องโหว่ SQL injection คะแนน 9.9 ใน VeloCloud Orchestrator แบบติดตั้งเองถูกโจมตีจริงแล้ว Arista ให้อัปเกรดเป็น 5.2.3.18, 6.1.3.10 หรือ 6.4.2.12
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
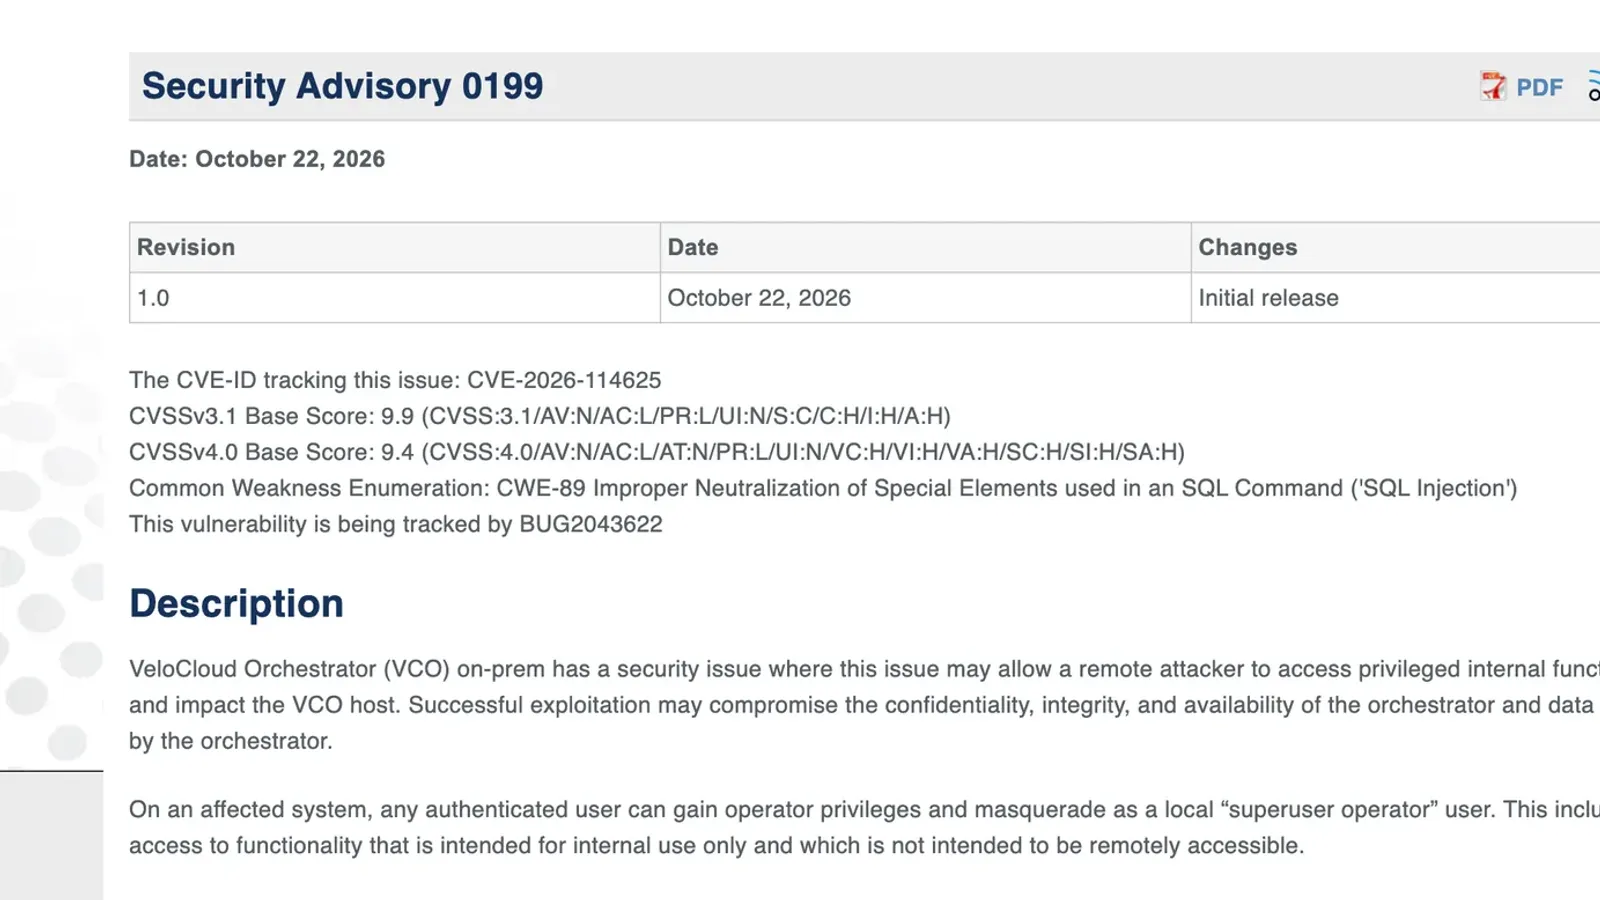
- Arista ออก Security Advisory 0199 เมื่อ 22 ตุลาคม 2026 แก้ CVE-2026-114625 ช่องโหว่ SQL injection (CWE-89) ใน VeloCloud Orchestrator (VCO) แบบ on-prem คะแนน CVSS v3.1 9.9 และ CVSS v4.0 9.4
- ผู้ใช้ที่ล็อกอินได้แม้มีบทบาทต่ำสุด Enterprise Read Only ก็ยกสิทธิ์เป็น operator และสวมรอยเป็นผู้ใช้ "superuser operator" ได้ Arista ตรวจพบเองและยืนยันว่า ถูกโจมตีจริงแล้ว
- รุ่นที่แก้แล้วคือ 5.2.3.18, 6.1.3.10 และ 6.4.2.12 ขึ้นไป ส่วน VCO แบบ Hosted และ Dedicated ได้รับผลกระทบเช่นกันแต่ Arista แพตช์ให้แล้ว
- Arista เผยแพร่ IP ที่พบว่าใช้โจมตี 2 รายการ และนี่เป็นช่องโหว่ VCO ตัวที่สามในปี 2026 ที่ Arista ระบุว่าถูกโจมตีจริง ต่อจาก CVE-2026-16812 (27 ก.ค.) และ CVE-2026-93952 (22 ก.ย.)
Arista ออกประกาศ Security Advisory 0199 เมื่อวันที่ 22 ตุลาคม 2026 แก้ช่องโหว่ CVE-2026-114625 คะแนน CVSS v3.1 9.9 ใน VeloCloud Orchestrator (VCO) แบบติดตั้งเอง ซึ่งบริษัทยืนยันว่าถูกโจมตีจริงแล้ว ผู้ใช้ที่ล็อกอินได้แม้มีสิทธิ์แค่อ่านอย่างเดียวก็ยกตัวเองเป็น operator ได้ องค์กรต้องอัปเกรดเป็น 5.2.3.18, 6.1.3.10 หรือ 6.4.2.12
VCO คือพอร์ทัลกลางของ VeloCloud SD-WAN ที่คู่มือผู้ดูแลของ Aristaอธิบายว่าใช้ตั้งค่าและติดตามการทำงานของเครือข่ายทั้งองค์กรแบบเรียลไทม์ และควบคุมการไหลของข้อมูลบนเครือข่าย SD-WAN VCO จึงเป็นจุดที่ดูแลเครือข่ายของทุกสาขาไว้ในที่เดียว CVE-2026-114625 เป็นช่องโหว่ VCO ตัวที่สามในปี 2026 ที่ Arista ระบุว่าถูกโจมตีจริง ต่อจากรอบเดือนกรกฎาคมและกันยายน
CVE-2026-114625 คือช่องโหว่อะไร
ประกาศ 0199 จัดช่องโหว่นี้อยู่ในกลุ่ม CWE-89 หรือ SQL injection ผลคือผู้ใช้ที่ยืนยันตัวตนแล้วคนใดก็ได้ยกสิทธิ์ของตัวเองเป็น operator และสวมรอยเป็นผู้ใช้ภายในชื่อ "superuser operator" ซึ่งเปิดทางไปยังฟังก์ชันที่ออกแบบไว้ใช้ภายในเครื่องเท่านั้น Arista เตือนว่าการโจมตีที่สำเร็จอาจกระทบทั้งความลับ ความถูกต้อง และความพร้อมใช้งานของ VCO และข้อมูลที่ VCO ดูแลอยู่
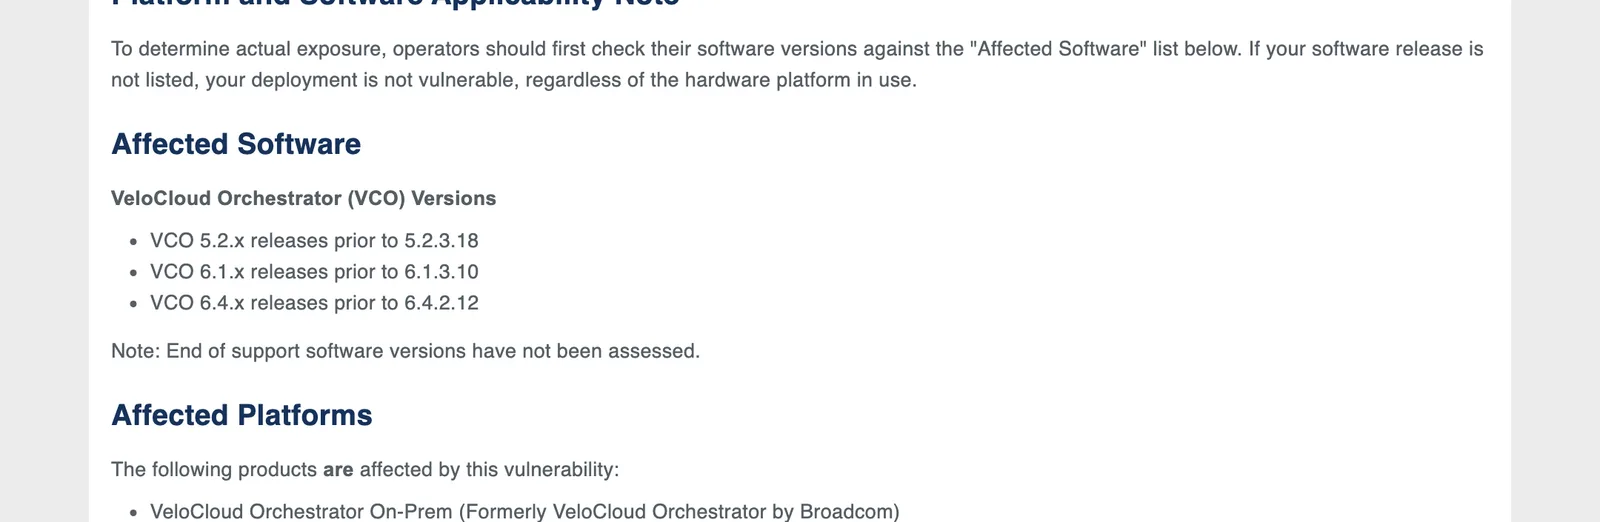
เงื่อนไขของ CVE-2026-114625 ต่างจากสองรอบก่อนตรงที่ผู้โจมตีต้องมี session ที่ล็อกอินแล้ว แต่ Arista ระบุว่าบทบาทขั้นต่ำคือ Enterprise Read Only ซึ่งเป็นบทบาทในตัวที่ต่ำที่สุดของผู้เช่า (tenant) บัญชีอ่านอย่างเดียวที่องค์กรแจกให้ทีมสาขา ผู้ให้บริการภายนอก หรือฝ่ายตรวจสอบ จึงกลายเป็นจุดเริ่มต้นได้ทั้งหมด Arista ยังระบุว่า VCO อยู่ในสภาพเสี่ยงโดยค่าเริ่มต้น และไม่มีการตั้งค่าใดป้องกันได้
| ประเด็น | รายละเอียดของ CVE-2026-114625 |
|---|---|
| ประกาศของผู้ผลิต | Arista Security Advisory 0199 ออก 22 ตุลาคม 2026 (revision 1.0) |
| ผลิตภัณฑ์ | VeloCloud Orchestrator On-Prem (ชื่อเดิม VeloCloud Orchestrator by Broadcom) |
| คะแนน | CVSS v3.1 9.9 และ CVSS v4.0 9.4 |
| ประเภท | CWE-89 SQL Injection |
| เงื่อนไข | เข้าถึงหน้าเว็บ VCO ได้และมี session ที่ล็อกอินแล้ว บทบาทขั้นต่ำ Enterprise Read Only |
| สถานะการโจมตี | Arista ตรวจพบเองและยืนยันว่าถูกโจมตีจริง |
| ไม่ได้รับผลกระทบ | VeloCloud Edge, VeloCloud Gateway และผลิตภัณฑ์ EOS ของ Arista |
VeloCloud Orchestrator รุ่นใดต้องอัปเกรด
Arista ระบุรุ่นที่ได้รับผลกระทบจาก CVE-2026-114625 ไว้สามสาย และบอกว่ารุ่นที่ไม่อยู่ในรายการถือว่าไม่ได้รับผลกระทบ ยกเว้นรุ่นที่หมดซัพพอร์ตแล้วซึ่งบริษัทยังไม่ได้ประเมิน
| สาย VCO | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| 5.2.x | ก่อน 5.2.3.18 | 5.2.3.18 ขึ้นไป |
| 6.1.x | ก่อน 6.1.3.10 | 6.1.3.10 ขึ้นไป |
| 6.4.x | ก่อน 6.4.2.12 | 6.4.2.12 ขึ้นไป |
| Hosted และ Dedicated | ได้รับผลกระทบ | Arista แพตช์ให้แล้ว |
| รุ่นที่หมดซัพพอร์ต | ยังไม่ได้ประเมิน | ติดต่อ Arista TAC เพื่อหาทางอัปเกรด |
ร่องรอยการโจมตีที่ Arista ให้ตรวจ
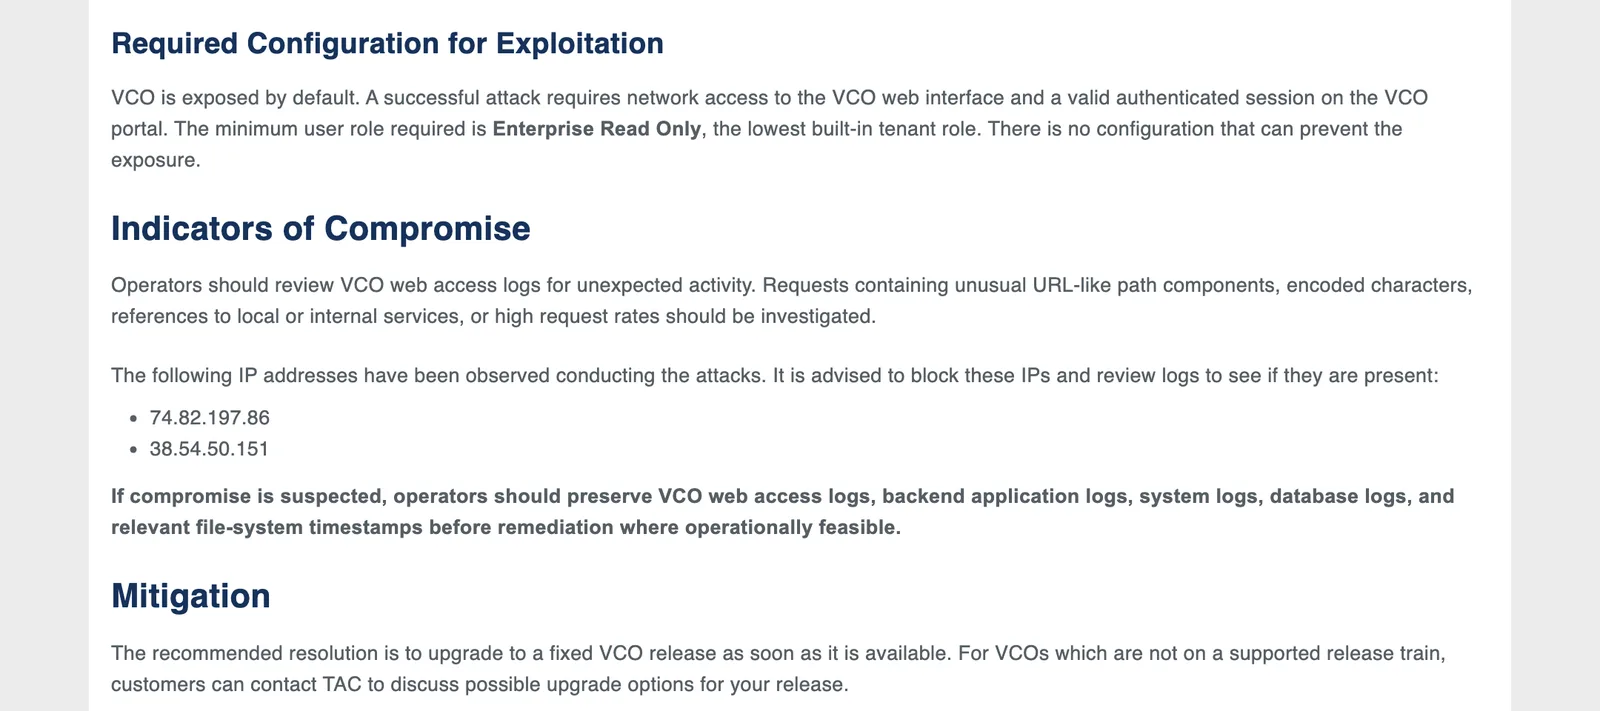
ประกาศ 0199 ให้ผู้ดูแลตรวจ web access log ของ VCO หาคำขอที่มี path หน้าตาคล้าย URL ผิดปกติ มีอักขระที่ถูกเข้ารหัส อ้างถึงบริการภายในเครื่องหรือภายในเครือข่าย หรือมีอัตราคำขอสูงผิดปกติ และเผยแพร่ IP ที่พบว่าใช้โจมตี 2 รายการให้บล็อกและค้นย้อนหลัง
- 74.82.197.86
- 38.54.50.151
ถ้าสงสัยว่าถูกเจาะ Arista ให้เก็บ web access log, backend application log, system log, database log และ timestamp ของไฟล์ที่เกี่ยวข้องไว้ก่อนแก้ไขระบบเท่าที่ทำได้ ระหว่างที่ยังอัปเกรดไม่ได้ ให้จำกัดการเข้าหน้าเว็บ VCO เฉพาะเครือข่ายผู้ดูแล เฝ้าดูการเชื่อมต่อขาออกที่ผิดปกติจากเครื่อง VCO พิจารณาบล็อกพอร์ตขาออกที่ไม่จำเป็น เฝ้าระวัง webshell และ daemon แปลกปลอม และทบทวนการเปลี่ยนแปลงล่าสุดของผู้ดูแล
ช่องโหว่ VCO ตัวที่สามของปีที่ถูกโจมตีจริง
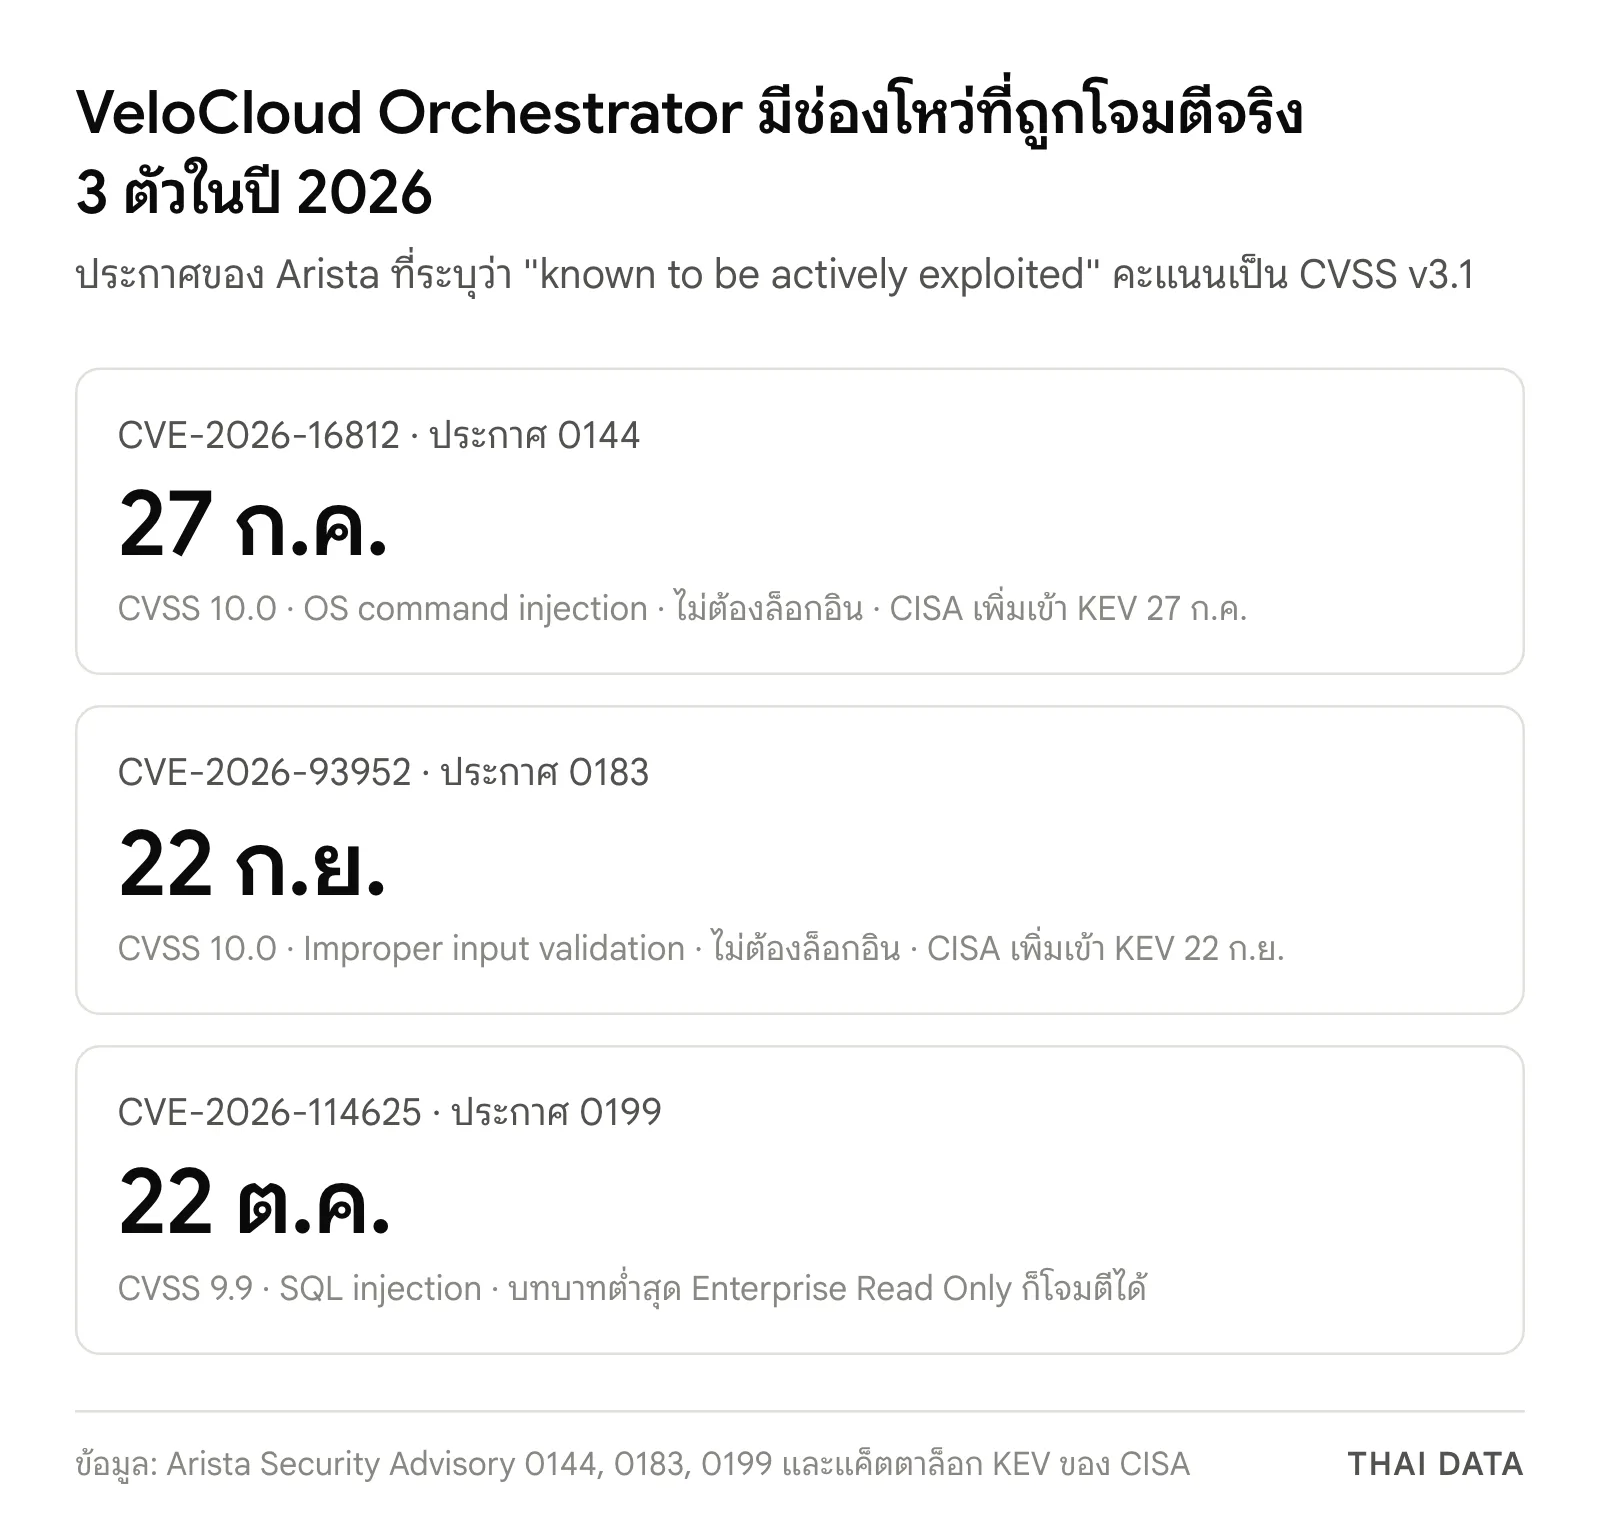
ปี 2026 Arista ออกประกาศช่องโหว่ VCO ที่ระบุว่าถูกโจมตีจริงมาแล้วสองครั้งก่อนหน้า CVE-2026-114625 และ CISA เพิ่มทั้งสองตัวเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) ในวันที่ประกาศ
| ประกาศ | วันที่ | CVE | CVSS v3.1 / v4.0 | ประเภท | ต้องล็อกอินหรือไม่ | CISA KEV |
|---|---|---|---|---|---|---|
| 0144 | 27 ก.ค. 2026 | CVE-2026-16812 | 10.0 / 10.0 | OS command injection (CWE-78) | ไม่ต้อง | เพิ่ม 27 ก.ค. กำหนดแก้ 30 ก.ค. |
| 0183 | 22 ก.ย. 2026 | CVE-2026-93952 | 10.0 / 9.5 | Improper input validation (CWE-20) | ไม่ต้อง (เมื่อเปิดใช้การยืนยันตัวตนด้วยใบรับรองจาก Edge) | เพิ่ม 22 ก.ย. กำหนดแก้ 25 ก.ย. |
| 0199 | 22 ต.ค. 2026 | CVE-2026-114625 | 9.9 / 9.4 | SQL injection (CWE-89) | ต้อง บทบาทต่ำสุด Enterprise Read Only | ยังไม่อยู่ในแค็ตตาล็อกฉบับ 2026.10.21 |
ณ เช้าวันที่ 23 ตุลาคม 2026 เวลาไทย แค็ตตาล็อก KEV ฉบับล่าสุด (2026.10.21) ยังไม่มี CVE-2026-114625 สองรอบก่อน Arista ระบุว่ามีผู้ค้นพบจากภายนอก ส่วนรอบนี้ Arista ตรวจพบเอง ประกาศ 0183 ฉบับปรับปรุง 23 กันยายนยังระบุรุ่นแก้ไขไว้เพียงสาย 5.2.3 (5.2.3.16) และสาย 6.4.2 (6.4.2.8) และบอกว่ารุ่นของสายอื่นจะทยอยเพิ่ม ประกาศเดียวกันยังเตือนว่าการยึด VCO ได้อาจเปิดทางให้ผู้โจมตีเข้าถึงอุปกรณ์ VeloCloud Edge ด้วย
ทำไมเรื่องนี้สำคัญ
ระบบจัดการกลางอย่าง VCO ดูแลคอนฟิกของทุกสาขาไว้ในที่เดียว ช่องโหว่ที่ถูกโจมตีจริงสามตัวตั้งแต่ปลายเดือนกรกฎาคมทำให้ VCO ที่ไม่ได้อัปเกรดตามรอบเสี่ยงสูงขึ้นทุกครั้งที่มีประกาศใหม่ และ CVE-2026-114625 ยังแสดงว่าบัญชีสิทธิ์อ่านอย่างเดียวที่หลายองค์กรมองว่าไม่อันตรายก็ใช้เป็นจุดเริ่มต้นได้ องค์กรมีเวลาแพตช์น้อยแค่ไหนหลังช่องโหว่ถูกเปิดเผย อ่านต่อได้ในบทวิเคราะห์ช่องโหว่ถูกโจมตีเฉลี่ยใน 3 วัน
สิ่งที่องค์กรไทยควรทำ
- ตรวจว่าใช้ VCO แบบติดตั้งเองหรือไม่ รวมถึง VCO ที่ผู้ให้บริการเครือข่ายหรือ MSP ติดตั้งไว้ดูแล SD-WAN ให้องค์กร แล้วเทียบรุ่นกับตารางข้างบน อัปเกรดเป็น 5.2.3.18, 6.1.3.10 หรือ 6.4.2.12 ขึ้นไปทันที
- ไล่ตรวจทั้งสามประกาศ ไม่ใช่แค่รอบล่าสุด เพราะแต่ละรอบระบุรุ่นแก้ไขต่างกัน VCO ที่ไม่ได้อัปเกรดตั้งแต่เดือนกรกฎาคมอาจเปิดช่องโหว่ทั้งสามตัวพร้อมกัน
- ปิดหน้าเว็บ VCO จากอินเทอร์เน็ต ให้เข้าได้เฉพาะเครือข่ายผู้ดูแลหรือผ่าน VPN ที่มี MFA เพราะ Arista ระบุว่าไม่มีการตั้งค่าใดป้องกันช่องโหว่นี้ได้
- ทบทวนบัญชีผู้ใช้ทุกระดับ ลบบัญชี Enterprise Read Only ที่ไม่ใช้แล้ว โดยเฉพาะบัญชีของผู้รับเหมาหรือพนักงานที่ลาออก และตรวจว่ามีบัญชีใดถูกยกสิทธิ์โดยไม่มีคำขอ
- ล่าหาร่องรอยก่อนแก้ระบบ ค้น IP 74.82.197.86 และ 38.54.50.151 ใน log ไฟร์วอลล์และ web log ของ VCO เก็บ log ไว้ก่อนอัปเกรด และถ้าพบร่องรอยให้ติดต่อ Arista TAC ติดตามข่าวช่องโหว่อุปกรณ์เครือข่ายอื่น ๆ ได้ที่หมวด Network
คำถามที่พบบ่อย
CVE-2026-114625 คืออะไร?
CVE-2026-114625 คือช่องโหว่ SQL injection ใน Arista VeloCloud Orchestrator (VCO) แบบติดตั้งเอง ที่ทำให้ผู้ใช้ที่ล็อกอินได้แม้สิทธิ์ต่ำสุดยกตัวเองเป็น operator และเข้าถึงฟังก์ชันภายในที่ไม่ควรเปิดจากภายนอก Arista ให้คะแนน CVSS v3.1 9.9 และประกาศแพตช์เมื่อ 22 ตุลาคม 2026
VeloCloud Orchestrator รุ่นใดได้รับผลกระทบจาก CVE-2026-114625 และต้องอัปเกรดเป็นรุ่นใด?
CVE-2026-114625 กระทบ VCO สาย 5.2.x ก่อน 5.2.3.18 สาย 6.1.x ก่อน 6.1.3.10 และสาย 6.4.x ก่อน 6.4.2.12 ต้องอัปเกรดเป็น 5.2.3.18, 6.1.3.10 หรือ 6.4.2.12 ขึ้นไปตามสายที่ใช้ รุ่นที่หมดซัพพอร์ตแล้ว Arista ยังไม่ได้ประเมินและให้ติดต่อ TAC
CVE-2026-114625 ถูกโจมตีจริงแล้วหรือยัง?
CVE-2026-114625 ถูกโจมตีแล้ว Arista ระบุในประกาศ Security Advisory 0199 ว่าตรวจพบช่องโหว่นี้เองและรู้ว่ามีการโจมตีจริงอยู่ พร้อมเผยแพร่ IP ที่พบว่าใช้โจมตี 2 รายการคือ 74.82.197.86 และ 38.54.50.151 ให้ผู้ดูแลบล็อกและค้นใน log
ใช้ VeloCloud SD-WAN แบบ Hosted ต้องทำอะไรเกี่ยวกับ CVE-2026-114625 หรือไม่?
Arista ระบุว่า VCO แบบ Hosted รวมถึง Dedicated ได้รับผลกระทบจาก CVE-2026-114625 แต่แพตช์ให้แล้ว ลูกค้ากลุ่มนี้ไม่ต้องอัปเกรดเอง แต่ควรสอบถามผู้ให้บริการหรือทีมดูแลบัญชีว่าตรวจพบความผิดปกติในบัญชีของตนหรือไม่ และทบทวนรายชื่อผู้ใช้ที่มีสิทธิ์ล็อกอิน
ถ้ายังอัปเกรด VCO ไม่ได้ทันที ควรลดความเสี่ยงอย่างไร?
Arista แนะนำให้จำกัดการเข้าหน้าเว็บ VCO เฉพาะเครือข่ายผู้ดูแลที่เชื่อถือได้ เฝ้าดูการเชื่อมต่อจาก IP ที่ประกาศและการเชื่อมต่อขาออกที่ผิดปกติจากเครื่อง VCO พิจารณาบล็อกพอร์ตขาออกที่ไม่จำเป็น เฝ้าระวัง webshell และ daemon แปลกปลอม และทบทวนการเปลี่ยนแปลงของผู้ดูแลล่าสุด
แหล่งอ้างอิง
- Security Advisory 0199 — Arista Networks
- Arista patches new VeloCloud Orchestrator zero-day exploited in attacks — BleepingComputer
- CVE-2026-93952 Detail — NIST National Vulnerability Database
- CVE-2026-16812 Detail — NIST National Vulnerability Database
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Arista2Broadcom15CISA32
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ