
FBI และ CISA เตือน SafePay ransomware เหยื่อ 600 ราย รีเซ็ต NAS แบ็กอัปเป็นค่าโรงงาน
SafePay ransomware โจมตีเหยื่ออย่างน้อย 600 รายตั้งแต่ ส.ค. 2024 เจาะผ่าน VPN และช่องโหว่ Cisco, SonicWall, Veeam แล้วรีเซ็ต NAS แบ็กอัป ตามคำเตือน AA26-293A
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
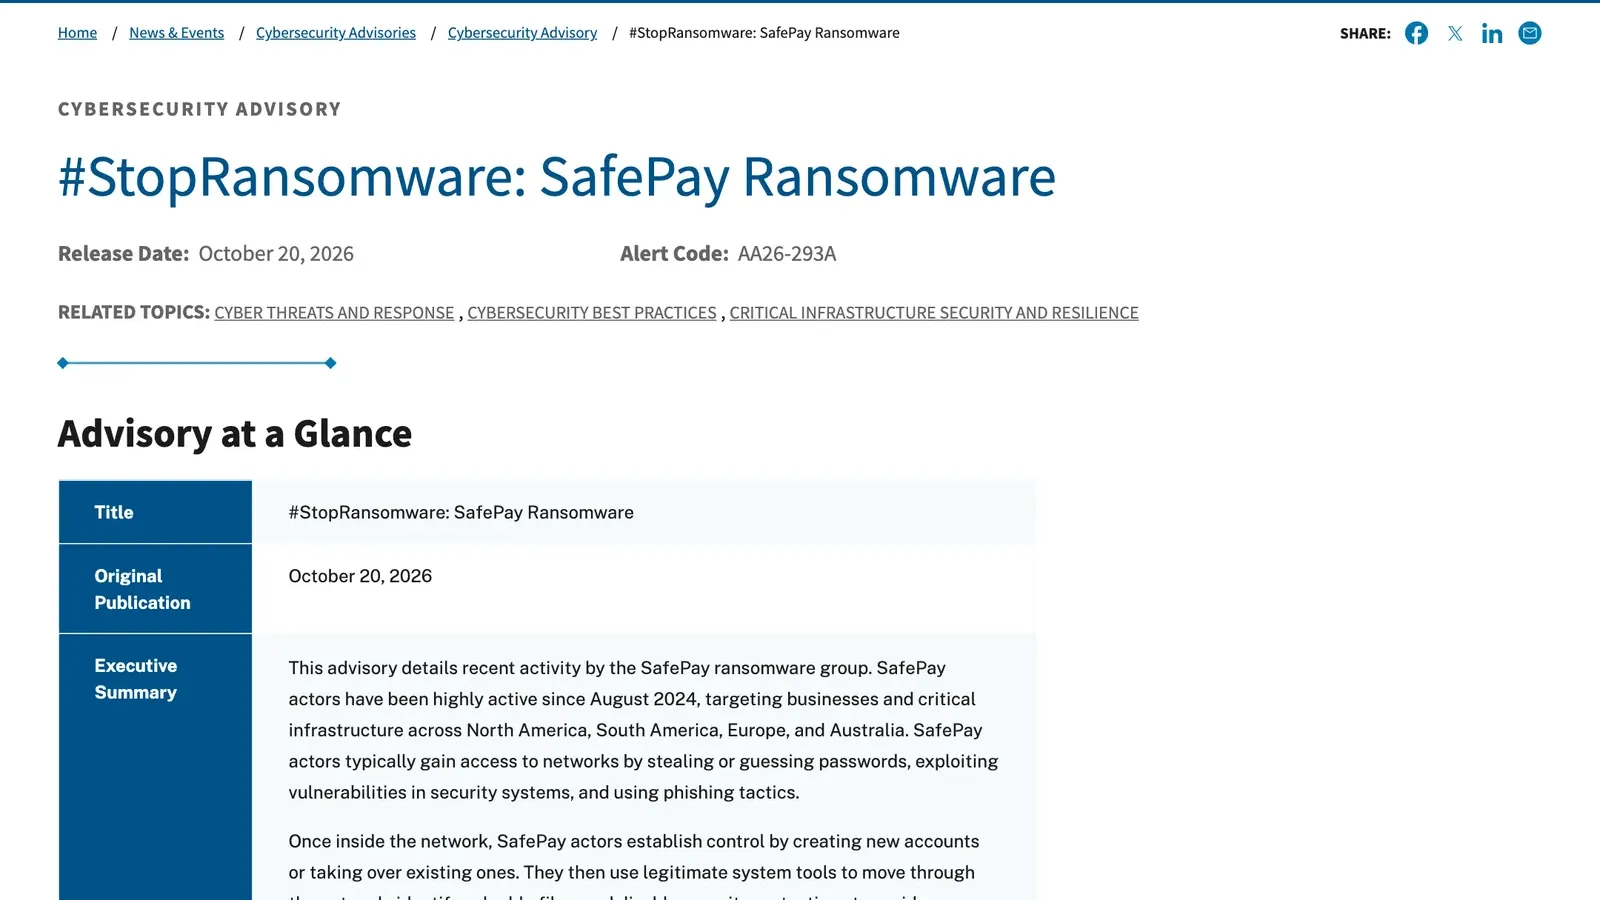
สรุปประเด็นสำคัญ
- FBI, CISA, Secret Service ของสหรัฐฯ, Landeskriminalamt Rheinland-Pfalz ของเยอรมนี และ National Crime Agency กับ North West Regional Organised Crime Unit ของสหราชอาณาจักร ออกคำเตือนร่วม AA26-293A เมื่อ 20 ตุลาคม 2026
- SafePay ransomware เคลื่อนไหวมาตั้งแต่ สิงหาคม 2024 โจมตีเหยื่ออย่างน้อย 600 ราย ในหลายภาคโครงสร้างพื้นฐานสำคัญในอเมริกาเหนือ อเมริกาใต้ ยุโรป และออสเตรเลีย และเป็นหนึ่งในกลุ่มที่เคลื่อนไหวมากที่สุดในปี 2026
- ช่องทางเข้าคือรหัสผ่านที่รั่วหรือถูกเดา VPN และช่องโหว่ 5 รายการ ใน Cisco ASA/FTD, Veeam Backup & Replication และ SonicWall SonicOS ซึ่งทุกตัวอยู่ในแค็ตตาล็อก KEV ของ CISA ตั้งแต่ปี 2023–2024
- กลุ่มนี้หยุดบริการ Volume Shadow Copy และรีเซ็ต NAS ที่เก็บแบ็กอัปเป็นค่าโรงงาน เพื่อไม่ให้เหยื่อกู้ระบบได้ และเข้ารหัสไฟล์ด้วย ChaCha20 ร่วมกับ RSA
FBI, CISA และหน่วยงานจากเยอรมนีกับสหราชอาณาจักร ออกคำเตือนร่วม AA26-293A เมื่อวันที่ 20 ตุลาคม 2026 ว่า SafePay ransomware โจมตีเหยื่อไปแล้วอย่างน้อย 600 รายตั้งแต่สิงหาคม 2024 โดยเจาะผ่าน VPN และช่องโหว่ที่อยู่ในรายการถูกโจมตีจริงมาตั้งแต่ปี 2023–2024 และรีเซ็ต NAS ที่เก็บแบ็กอัปเป็นค่าโรงงานเพื่อไม่ให้เหยื่อกู้ระบบได้
หน่วยงานที่ร่วมลงนามมีหกแห่ง ได้แก่ FBI, CISA, หน่วย Secret Service ของสหรัฐฯ (USSS), Landeskriminalamt Rheinland-Pfalz ของเยอรมนี และ National Crime Agency กับ North West Regional Organised Crime Unit ของสหราชอาณาจักร ข้อมูลมาจากการสืบสวนของ FBI, USSS และตำรวจเยอรมนีจนถึงเดือนสิงหาคม 2026 หน้า CSA ของ IC3 ซึ่งเป็นศูนย์รับแจ้งอาชญากรรมไซเบอร์ของ FBI ก็ลงคำเตือนชื่อเดียวกันไว้ด้วย
SafePay ransomware คือใคร และโจมตีใครบ้าง
คำเตือนระบุว่า SafePay ransomware โจมตีทั้งธุรกิจและโครงสร้างพื้นฐานสำคัญในอเมริกาเหนือ อเมริกาใต้ ยุโรป และออสเตรเลีย มีเหยื่ออย่างน้อย 600 รายจากหลายภาค และเป็นหนึ่งในกลุ่มแรนซัมแวร์ที่เคลื่อนไหวมากที่สุดในปี 2026 กลุ่มนี้ขโมยข้อมูลออกไปก่อน แล้วจึงเข้ารหัสไฟล์ด้วย ChaCha20 ร่วมกับ RSA ไฟล์ที่ถูกเข้ารหัสจะมีนามสกุล .SafePay และกู้คืนไม่ได้หากไม่มีกุญแจถอดรหัส
ค่าไถ่ที่ SafePay ransomware เรียกมักคิดเป็นสัดส่วนของรายได้บริษัทและให้จ่ายเป็นคริปโต โน้ตเรียกค่าไถ่ให้ติดต่อผ่านหน้าแชตบนเครือข่าย Tor ด้วยรหัสเหยื่อ มีคนของกลุ่มโทรศัพท์กดดันเหยื่อ และถ้าเหยื่อไม่จ่ายจะนำข้อมูลไปเผยแพร่บนเว็บไซต์ของกลุ่ม หลังเข้ารหัสเสร็จ ตัวแรนซัมแวร์อาจลบตัวเองออกจากเครื่อง
ช่องโหว่ที่ SafePay ransomware ใช้เจาะเข้าองค์กร
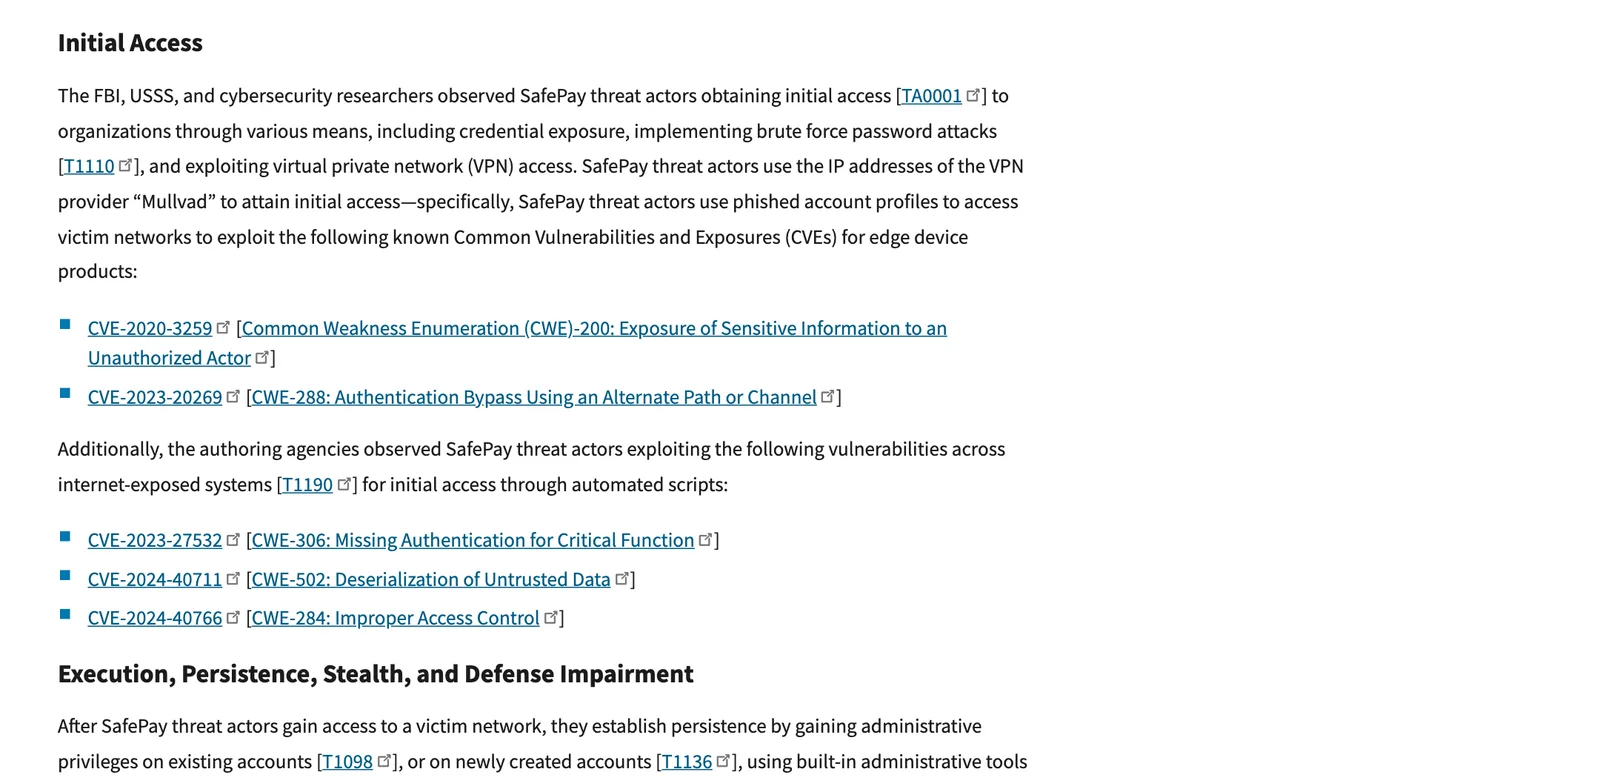
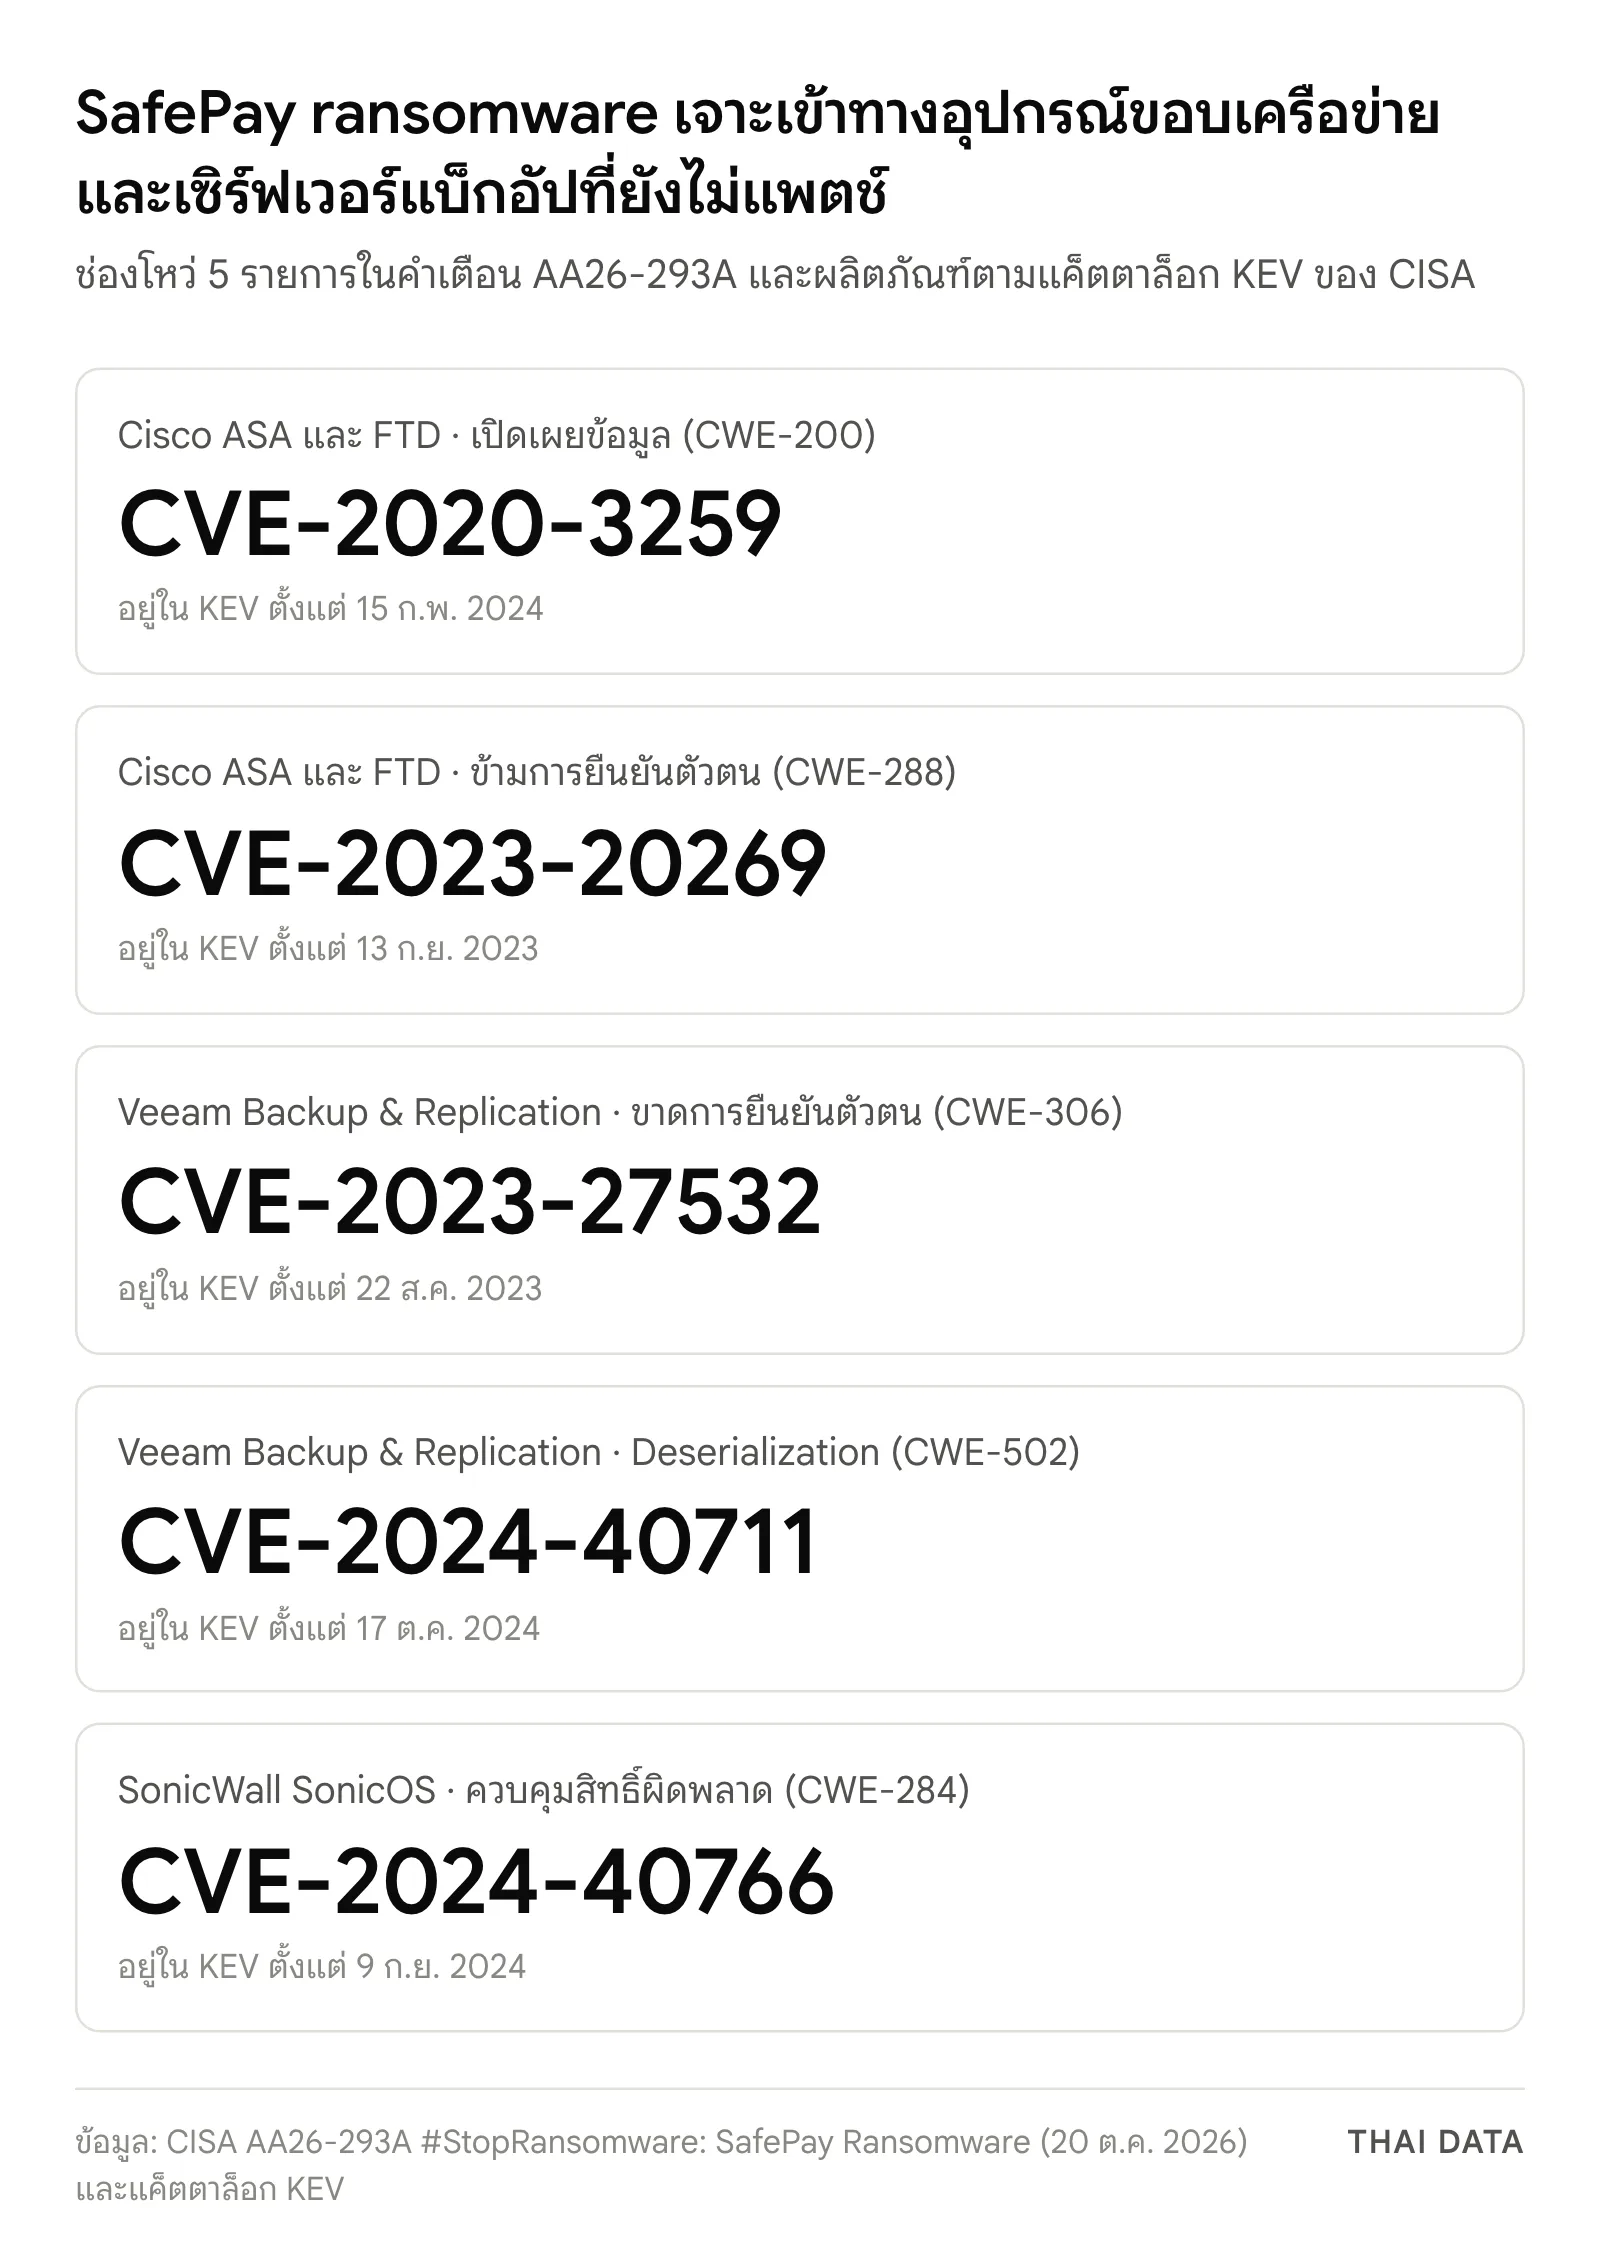
FBI, USSS และนักวิจัยพบว่า SafePay ransomware ได้สิทธิ์เข้าระบบครั้งแรกจากรหัสผ่านที่รั่ว การเดารหัสผ่านแบบ brute force และการเข้าผ่าน VPN กลุ่มนี้ใช้ IP ของผู้ให้บริการ VPN ชื่อ Mullvad และใช้บัญชีที่ได้จากฟิชชิงเพื่อใช้ช่องโหว่ในอุปกรณ์ขอบเครือข่าย นอกจากนี้ยังใช้สคริปต์อัตโนมัติไล่เจาะระบบที่เปิดออกอินเทอร์เน็ตอีกสามช่องโหว่ คำเตือนไม่ได้ระบุชื่อผลิตภัณฑ์ แต่แค็ตตาล็อก KEV ของ CISA ระบุไว้ดังนี้ และทั้งห้ารายการถูกทำเครื่องหมายว่าเคยถูกใช้ในแคมเปญแรนซัมแวร์
| CVE | ผลิตภัณฑ์ (ตาม KEV) | ประเภทช่องโหว่ | วิธีที่ SafePay ใช้ | เข้า KEV |
|---|---|---|---|---|
| CVE-2020-3259 | Cisco ASA และ FTD | เปิดเผยข้อมูล (CWE-200) | ใช้บัญชีจากฟิชชิงผ่าน Mullvad VPN | 15 ก.พ. 2024 |
| CVE-2023-20269 | Cisco ASA และ FTD | ข้ามการยืนยันตัวตน (CWE-288) | ใช้บัญชีจากฟิชชิงผ่าน Mullvad VPN | 13 ก.ย. 2023 |
| CVE-2023-27532 | Veeam Backup & Replication | ขาดการยืนยันตัวตน (CWE-306) | สคริปต์อัตโนมัติเจาะระบบที่เปิดออกอินเทอร์เน็ต | 22 ส.ค. 2023 |
| CVE-2024-40711 | Veeam Backup & Replication | Deserialization (CWE-502) | สคริปต์อัตโนมัติเจาะระบบที่เปิดออกอินเทอร์เน็ต | 17 ต.ค. 2024 |
| CVE-2024-40766 | SonicWall SonicOS | ควบคุมสิทธิ์ผิดพลาด (CWE-284) | สคริปต์อัตโนมัติเจาะระบบที่เปิดออกอินเทอร์เน็ต | 9 ก.ย. 2024 |
สองในห้ารายการอยู่ใน Veeam Backup & Replication ซึ่งเป็นซอฟต์แวร์สำรองข้อมูล และทุกรายการอยู่ใน KEV มาตั้งแต่ปี 2023–2024 จึงไม่ใช่ช่องโหว่ใหม่
SafePay ransomware ทำอะไรหลังเข้าเครือข่าย: จากบัญชีผู้ดูแลถึงการล้างแบ็กอัป
เมื่อ SafePay ransomware เข้าเครือข่ายได้ กลุ่มนี้ยกสิทธิ์บัญชีเดิมหรือสร้างบัญชีใหม่ให้เป็นผู้ดูแล แล้วใช้เครื่องมือที่มีอยู่ในระบบ (living off the land) เป็นหลัก ลำดับที่คำเตือนบรรยายสรุปได้ดังนี้
- ฝังตัวและสำรวจ ใช้ PsExec และ WinRM สั่งงานเครื่องอื่น ใช้ ShareFinder.ps1 และ SharpShares.exe หาโฟลเดอร์แชร์ที่มีข้อมูลมีค่า
- ปิดการป้องกัน ปิดซอฟต์แวร์ความปลอดภัยก่อนเคลื่อนย้ายในเครือข่าย บางกรณีเปลี่ยนรหัสผ่านของผู้ใช้จนล็อกอินไม่ได้ และอำพรางโค้ดด้วยการแพ็กซอฟต์แวร์
- ยกระดับสิทธิ์ ใช้เทคนิคข้าม User Account Control (UAC) และการสวมรอย token
- เคลื่อนที่ในเครือข่าย ใช้ PsExec, WinRM, ซอฟต์แวร์ดูแลระยะไกล (RMM) และ RDP พร้อมหารหัสผ่านผู้ดูแลเพิ่ม
- ขโมยข้อมูล บีบอัดด้วย 7-Zip และ WinRAR แล้วส่งออกด้วย FileZilla, WinSCP, RClone, OneDrive หรือ b2.exe ของ Backblaze บางกรณีติดตั้ง AnyDesk หรือ TeamViewer เพื่อส่งแรนซัมแวร์เข้าเครื่อง
- ทำลายทางกู้คืน หยุดบริการ Volume Shadow Copy และรีเซ็ต Network Attached Storage (NAS) ที่เก็บแบ็กอัปของเหยื่อให้กลับเป็นค่าโรงงาน
- เข้ารหัสและเรียกค่าไถ่ เข้ารหัสไฟล์ทั้งไฟล์หรือบางส่วนตามชนิดและขนาด แล้ววางโน้ตเรียกค่าไถ่บนเดสก์ท็อปหรือโฟลเดอร์ราก
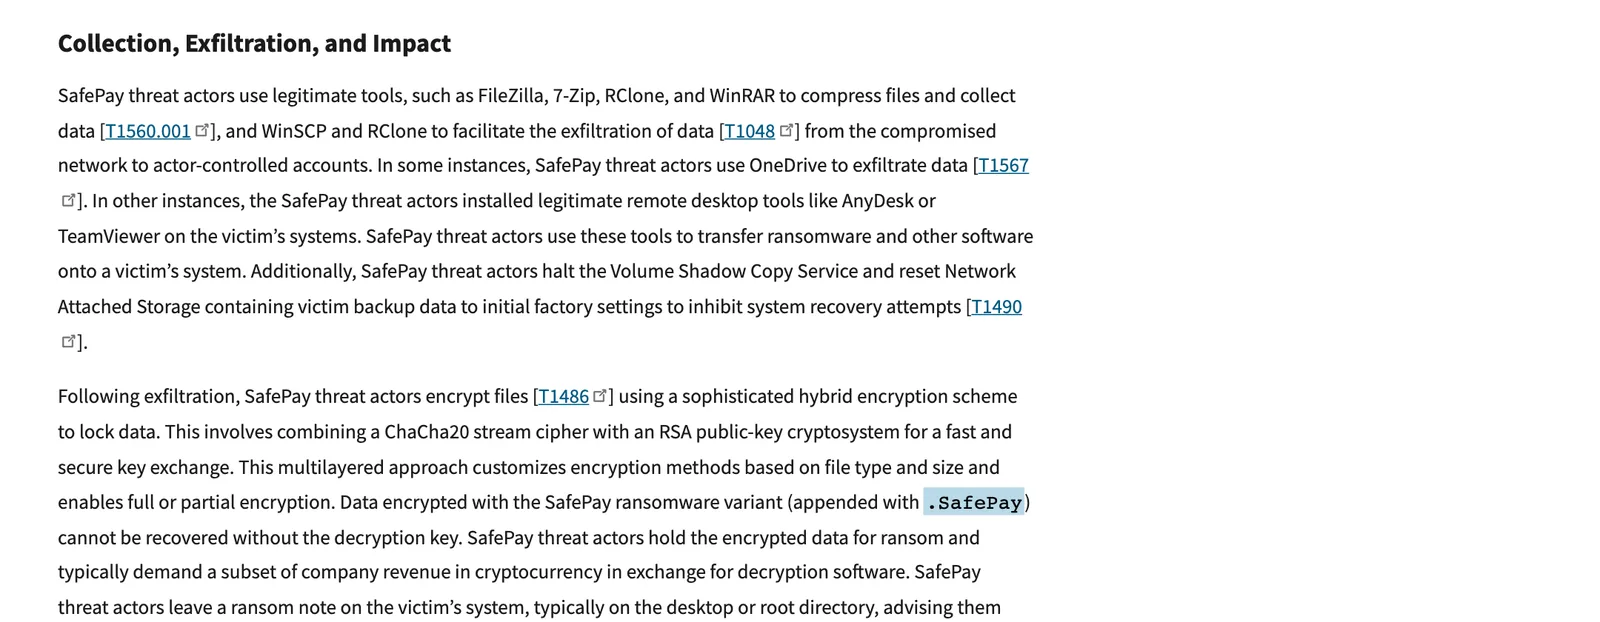
ข้อ 6 ทำให้คำเตือนนี้สำคัญกับทุกองค์กรที่ใช้ NAS เป็นที่เก็บแบ็กอัปหลัก หน่วยงานที่ออกคำเตือนจึงแนะนำให้เก็บแบ็กอัปแบบออฟไลน์ที่เข้ารหัส แก้ไขหรือลบไม่ได้ ครอบคลุมข้อมูลทั้งองค์กร และเก็บหลายชุดไว้ในที่ที่แยกทางกายภาพและแยกเครือข่าย
ค่าบ่งชี้การโจมตีของ SafePay ransomware
คำเตือนมีรายการค่าบ่งชี้ (IoC) ที่พบระหว่างพฤศจิกายน 2024 ถึงสิงหาคม 2026 ได้แก่ IP 9 รายการ ชื่อไฟล์ที่พบในเหตุการณ์ ค่าแฮช SHA-1 4 ค่า ค่าแฮช SHA-256 6 ค่า และชื่อเครื่อง (hostname) 4 ชื่อ พร้อมไฟล์ STIX แบบ XML และ JSON ให้นำเข้าเครื่องมือตรวจจับ หน่วยงานเตือนว่า IP บางรายการอยู่บนคลาวด์ที่อาจถูกเปลี่ยนมือไปใช้งานปกติแล้ว และเครื่องมือหลายตัวในรายการเป็นซอฟต์แวร์ถูกกฎหมาย จึงควรตรวจสอบก่อนบล็อก
ทำไมเรื่องนี้สำคัญ
ทางเข้าที่คำเตือนระบุล้วนเป็นสิ่งที่องค์กรปิดเองได้ คือรหัสผ่านที่รั่วหรือเดาได้ การเข้าผ่าน VPN และช่องโหว่ที่อยู่ใน KEV มาตั้งแต่ปี 2023–2024 การเจาะผ่านอุปกรณ์ขอบเครือข่ายยังเป็นแนวทางเดียวกับแรนซัมแวร์ Qilin และ INC ที่ใช้ช่องโหว่ GlobalProtect ของ PAN-OS ส่วนการรีเซ็ต NAS แบ็กอัปตอกย้ำบทเรียนจากเหตุ IDCF Cloud ในญี่ปุ่นที่ลูกค้าต้องพึ่งแบ็กอัปของตัวเอง ว่าแบ็กอัปที่ผู้โจมตีเข้าถึงได้ไม่นับเป็นแผนกู้คืน
สิ่งที่องค์กรไทยควรทำเพื่อรับมือ SafePay ransomware
เช็กลิสต์รับมือ SafePay ransomware ด้านล่างเรียงจากสิ่งที่ปิดช่องทางเข้าก่อน ตามข้อแนะนำในคำเตือน AA26-293A
- ปิดช่องโหว่ 5 รายการในตารางทันที ตรวจไฟร์วอลล์ Cisco ASA/FTD, SonicWall และเซิร์ฟเวอร์ Veeam Backup & Replication ว่าลงแพตช์แล้ว และไม่เปิดเซิร์ฟเวอร์แบ็กอัปออกอินเทอร์เน็ตโดยตรง คำเตือนให้จัดลำดับแพตช์ช่องโหว่ใน KEV ของระบบที่เปิดออกอินเทอร์เน็ตก่อน
- บังคับ MFA กับ VPN อีเมลบนเว็บ และบัญชีที่เข้าระบบสำคัญ ใช้รหัสผ่านยาว 15–64 ตัวอักษร ล็อกบัญชีเมื่อใส่รหัสผิดหลายครั้ง และไม่ใช้รหัสผ่านซ้ำ เพราะ brute force และรหัสผ่านที่รั่วคือทางเข้าหลักของกลุ่มนี้
- แยกแบ็กอัปให้ผู้โจมตีแตะไม่ได้ เก็บสำเนาออฟไลน์ที่เข้ารหัสและแก้ไขหรือลบไม่ได้ (immutable) หลายชุดในที่ที่แยกจากเครือข่ายหลัก อย่าให้ NAS แบ็กอัปจัดการได้ด้วยบัญชีโดเมนเดียวกับเครื่องทั่วไป และทดสอบกู้คืนจริงเป็นประจำ ดูหลักการวางแผนได้ในคู่มือกฎ Backup 3-2-1
- ล่าหาร่องรอยด้วย IoC และพฤติกรรม นำไฟล์ STIX ของ AA26-293A เข้า SIEM หรือ EDR และตรวจหาบัญชีผู้ดูแลใหม่บน Domain Controller การใช้ PsExec, WinRM, RClone หรือ AnyDesk ที่ผิดปกติ และการหยุดบริการ Volume Shadow Copy
- ลดสิทธิ์และแบ่งเครือข่าย ใช้หลักสิทธิ์น้อยที่สุดและสิทธิ์ผู้ดูแลแบบให้ชั่วคราว (just-in-time) ปิดพอร์ตที่ไม่ใช้ และจำกัดการรันคำสั่งและสคริปต์บนเครื่องที่ไม่จำเป็น หน่วยงานไม่สนับสนุนการจ่ายค่าไถ่ และขอให้แจ้งเหตุต่อเจ้าหน้าที่ทุกกรณี ติดตามข่าวภัยคุกคามอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
SafePay ransomware คืออะไร?
SafePay ransomware คือกลุ่มแรนซัมแวร์ที่เคลื่อนไหวมาตั้งแต่สิงหาคม 2024 ขโมยข้อมูลแล้วเข้ารหัสไฟล์โดยต่อท้ายนามสกุล .SafePay เรียกค่าไถ่เป็นคริปโต และขู่เผยแพร่ข้อมูลบนเว็บไซต์ของกลุ่ม คำเตือนร่วม AA26-293A ของ FBI และ CISA ระบุว่ามีเหยื่ออย่างน้อย 600 ราย
SafePay ransomware เจาะเข้าองค์กรผ่านช่องโหว่อะไร?
คำเตือน AA26-293A ระบุว่า SafePay ใช้บัญชีที่ได้จากฟิชชิงผ่าน IP ของ Mullvad VPN เพื่อใช้ช่องโหว่ CVE-2020-3259 และ CVE-2023-20269 ซึ่งแค็ตตาล็อก KEV ระบุว่าอยู่ใน Cisco ASA และ FTD และใช้สคริปต์อัตโนมัติเจาะ CVE-2023-27532 และ CVE-2024-40711 ใน Veeam Backup & Replication กับ CVE-2024-40766 ใน SonicWall SonicOS
SafePay ransomware ทำลายแบ็กอัปอย่างไร?
หน่วยงานที่ออกคำเตือนพบว่า SafePay หยุดบริการ Volume Shadow Copy ของ Windows และรีเซ็ตอุปกรณ์ NAS ที่เก็บข้อมูลแบ็กอัปของเหยื่อให้กลับเป็นค่าโรงงาน เพื่อขัดขวางการกู้ระบบ จึงแนะนำให้เก็บแบ็กอัปแบบออฟไลน์ เข้ารหัส แก้ไขหรือลบไม่ได้ และแยกไว้คนละที่
องค์กรควรป้องกัน SafePay ransomware อย่างไร?
ข้อแนะนำหลักคือแพตช์ช่องโหว่ใน KEV โดยเฉพาะระบบที่เปิดออกอินเทอร์เน็ต บังคับ MFA กับ VPN อีเมลบนเว็บ และบัญชีที่เข้าระบบสำคัญ ใช้รหัสผ่านยาวอย่างน้อย 15 ตัวอักษร เก็บแบ็กอัปออฟไลน์ที่ทดสอบกู้คืนแล้ว แบ่งเครือข่าย ตรวจหาบัญชีใหม่บน Domain Controller และจำกัดสิทธิ์ผู้ดูแลตามความจำเป็น
ถ้าถูก SafePay ransomware โจมตี ควรจ่ายค่าไถ่หรือไม่?
FBI, CISA และหน่วยงานร่วมไม่สนับสนุนให้จ่ายค่าไถ่ให้ SafePay ransomware หรือกลุ่มใด เพราะไม่รับประกันว่าจะได้ไฟล์คืน และอาจกระตุ้นให้ผู้โจมตีเล็งองค์กรอื่นต่อ ไม่ว่าจะจ่ายหรือไม่ หน่วยงานขอให้แจ้งเหตุต่อเจ้าหน้าที่โดยเร็ว
แหล่งอ้างอิง
- #StopRansomware: SafePay Ransomware (AA26-293A) — CISA
- Cybersecurity Advisories (CSA) — FBI Internet Crime Complaint Center (IC3)
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- FBI7CISA32Cisco19SonicWall3Veeam2Secret Service3
- ประเทศและสถานที่
- สหรัฐอเมริกา436เยอรมนี104สหราชอาณาจักร180ยุโรป229ออสเตรเลีย101
- ผลิตภัณฑ์และเทคโนโลยี
- Windows69OneDrive14CISA KEV16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ