
ญี่ปุ่นเตือนธุรกิจหลังข้อมูลรั่ว ให้ลบข้อมูลที่ไม่จำเป็นและเพิ่มการตรวจจับการเจาะระบบ
PPC ญี่ปุ่นออกประกาศเตือนธุรกิจเมื่อ 7 ต.ค. 2026 หลังพบข้อมูลรั่วครั้งใหญ่ ให้ลบข้อมูลที่หมดความจำเป็น และเผยมาตรการความปลอดภัยทางเทคนิคฉบับปรับปรุงล่วงหน้า
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที

สรุปประเด็นสำคัญ
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น (PPC) ออกประกาศเตือนผู้ประกอบการเมื่อ 7 ตุลาคม 2026 หลังพบเหตุข้อมูลรั่วจำนวนมากจากการเจาะระบบของธุรกิจที่คนทั่วไปใช้บริการอย่างกว้างขวาง
- PPC เปิดเผยมาตรการความปลอดภัยทางเทคนิคตามแนวทางกฎหมาย APPI ฉบับปรับปรุงล่วงหน้า เพิ่มข้อที่ 5 คือการตรวจจับการเข้าถึงโดยมิชอบ ส่วนฉบับสมบูรณ์มีกำหนดสรุปในเมษายน 2027
- ตัวอย่างวิธีปฏิบัติใหม่รวมถึง MFA แบบทนต่อฟิชชิงสำหรับการเข้าจากภายนอกและสิทธิ์ผู้ดูแลระบบ การประเมินบริบทก่อนให้เข้าถึง และการใช้ IDS/IPS หรือ EDR
- PPC ย้ำมาตรา 22 ของ APPI ให้ลบข้อมูลส่วนบุคคลที่หมดความจำเป็นโดยไม่ชักช้า เพราะพบเหตุที่ข้อมูลเก่าที่ไม่ได้ลบทำให้ความเสียหายรุนแรงขึ้น
- เอกสาร WARNING ฉบับปรับปรุงวันเดียวกันสรุปเหตุรั่วไหล 9 รูปแบบ เช่น การเจาะผ่านสาขาต่างประเทศ บริการคลาวด์ และ API และเตือนว่ามาตรการที่ไม่เพียงพออาจถือว่าผิดมาตรา 23 ถึง 25
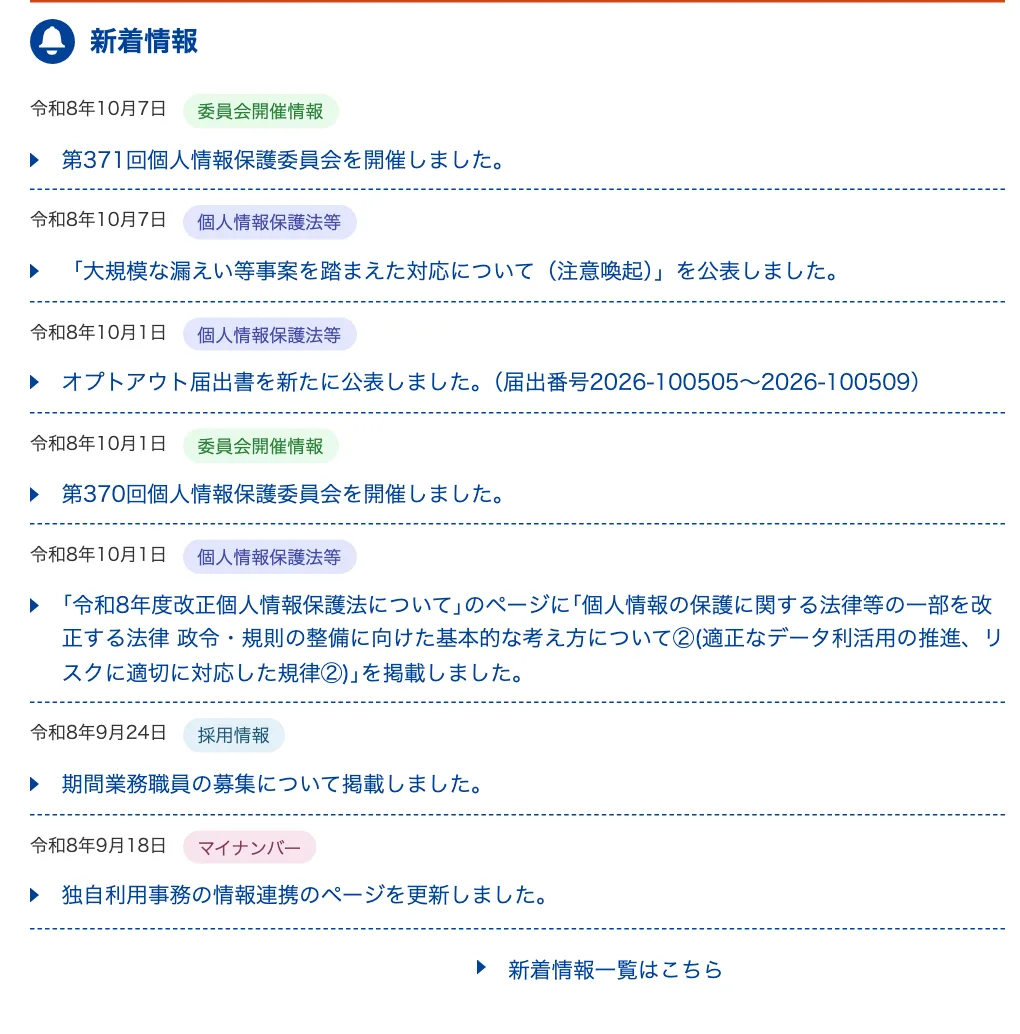
คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น (PPC) ออกประกาศเตือนผู้ประกอบการเมื่อวันที่ 7 ตุลาคม 2026 หลังพบเหตุข้อมูลส่วนบุคคลรั่วจำนวนมากจากการเจาะระบบ PPC ขอให้ลบข้อมูลที่หมดความจำเป็นโดยไม่ชักช้า และเปิดเผยมาตรการความปลอดภัยทางเทคนิคฉบับปรับปรุงล่วงหน้า ซึ่งเพิ่มการตรวจจับการเจาะระบบเป็นข้อที่ต้องทำ
ประกาศเตือนของ PPC ญี่ปุ่นมุ่งไปที่ใคร
PPC ระบุว่าช่วงที่ผ่านมาได้รับรายงานเหตุที่ผู้ประกอบการซึ่งคนทั่วไปใช้บริการอย่างกว้างขวางและถือข้อมูลส่วนบุคคลจำนวนมาก ถูกเจาะระบบจากภายนอกจนข้อมูลรั่วหรือเสี่ยงรั่วในปริมาณมาก ประกาศฉบับนี้ไม่ได้ระบุชื่อบริษัท แต่ระบุกลุ่มที่ต้องให้ความสำคัญเป็นพิเศษ ดังนี้
- ธุรกิจที่มีส่วนแบ่งตลาดสูงในบริการที่คนส่วนใหญ่ใช้ หรือบริการที่ลูกค้าเลือกผู้ให้บริการเองได้ยาก
- ธุรกิจที่ถือข้อมูลอ่อนไหว ข้อมูลที่อาจนำไปสู่ความเสียหายทางการเงิน หรือข้อมูลที่อาจถูกใช้หลอกลวง
- ธุรกิจอื่นที่หากข้อมูลรั่วแล้วมีโอกาสสูงที่จะกระทบสิทธิและประโยชน์ของประชาชน
เมื่อได้รับรายงานเหตุรั่วไหลตามมาตรา 26 ของกฎหมายคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น (APPI) PPC จะตรวจสอบและใช้อำนาจให้คำแนะนำตามความจำเป็น เพื่อให้ผู้ประกอบการปรับปรุงมาตรการความปลอดภัยตามมาตรา 23 ด้วยตัวเอง
มาตรการทางเทคนิค 5 ข้อที่ญี่ปุ่นเปิดเผยล่วงหน้า
แนวทางตามกฎหมาย APPI แยกเนื้อหาเป็น "มาตรการที่ต้องทำ" ซึ่งหากไม่ทำอาจถูกวินิจฉัยว่าผิดกฎหมาย กับ "ตัวอย่างวิธีปฏิบัติ" ที่ไม่ต้องทำครบทุกข้อ ที่ประชุม PPC ครั้งที่ 369 เมื่อ 16 กันยายน 2026 มีมติให้ปรับปรุงแนวทางส่วนนี้ให้ทันสมัย โดยมีกำหนดสรุปในเดือนเมษายน 2027 แต่ PPC เห็นว่าร่างใหม่มีประโยชน์ต่อธุรกิจตอนนี้ จึงแนบมาตรการทางเทคนิคฉบับปรับปรุงไว้ท้ายประกาศ
| ข้อ | มาตรการที่ต้องทำ | ตัวอย่างวิธีปฏิบัติที่เพิ่มเข้ามา |
|---|---|---|
| 1 | ควบคุมการเข้าถึง | จำกัดบัญชีสิทธิ์สูง ตรวจทานสิทธิ์เป็นระยะ ประเมินตำแหน่ง เวลา และสถานะอุปกรณ์ทุกครั้งที่ขอเข้าถึง |
| 2 | ระบุและยืนยันตัวตน | MFA รวมถึงแบบที่ทนต่อฟิชชิง สำหรับการเข้าจากเครือข่ายภายนอก สิทธิ์ผู้ดูแลระบบ และข้อมูลสำคัญ |
| 3 | ป้องกันการเข้าถึงโดยมิชอบจากภายนอก | กันซอฟต์แวร์ที่ไม่ได้รับอนุญาต และให้เข้าถึงข้อมูลได้เฉพาะจากอุปกรณ์ที่องค์กรอนุญาตและผ่านเกณฑ์ความปลอดภัย |
| 4 | ป้องกันการรั่วไหลจากการใช้ระบบ | ใช้ข้อมูลส่วนบุคคลในชุดทดสอบให้น้อยที่สุด ลบข้อมูลบนคลาวด์ด้วยวิธีที่กู้คืนไม่ได้ เช่น crypto-erasure |
| 5 (ใหม่) | ตรวจจับการเข้าถึงโดยมิชอบ | เก็บ ป้องกัน และวิเคราะห์ log ใช้ IDS/IPS หรือ EDR และแยกระบบหรือปิดบัญชีที่ถูกเจาะ |
แนวทางฉบับปัจจุบันกำหนดมาตรการทางเทคนิคไว้ 4 ข้อ และตัวอย่างยังไม่มี MFA หรือ EDR การตรวจจับเคยเป็นเพียงตัวอย่างการวิเคราะห์ log ภายใต้ข้อ 3 ร่างใหม่ยกขึ้นเป็นมาตรการที่ต้องทำ พร้อมเน้นการหยุดไม่ให้ความเสียหายลามในเครือข่ายขององค์กร


ญี่ปุ่นย้ำให้ลบข้อมูลที่หมดความจำเป็น
มาตรา 22 ของ APPI กำหนดให้ผู้ประกอบการพยายามลบข้อมูลส่วนบุคคลโดยไม่ชักช้าเมื่อไม่จำเป็นต้องใช้แล้ว เช่น เมื่อบรรลุวัตถุประสงค์ หรือเมื่อธุรกิจที่เป็นเหตุให้เก็บข้อมูลยุติไป ยกเว้นกรณีที่กฎหมายกำหนดระยะเวลาเก็บไว้ PPC ระบุว่าพบกรณีที่การไม่ลบข้อมูลทำให้เหตุรั่วไหลรุนแรงขึ้น จึงขอให้ตรวจความจำเป็นของข้อมูลที่เก็บอยู่พร้อมเหตุผลทางกฎหมาย
เอกสาร WARNING ยกตัวอย่างที่ตรงกัน คือพนักงานเก็บไฟล์งานที่มีข้อมูลส่วนบุคคลไว้ในพื้นที่ส่วนตัว นอกระบบที่องค์กรดูแล เมื่อระบบถูกเจาะ ข้อมูลเก่าที่ควรลบไปแล้วก็รั่วออกไปด้วย ทำให้ขอบเขตความเสียหายกว้างขึ้น
9 รูปแบบเหตุรั่วไหลในเอกสาร WARNING ของญี่ปุ่น
PPC ญี่ปุ่นปรับปรุงเอกสาร WARNING ที่ออกครั้งแรกเมื่อ 11 ธันวาคม 2024 ในวันเดียวกัน โดยวิเคราะห์จากรายงานเหตุที่ได้รับ และเตือนว่าหากรับมือปัญหาเหล่านี้ไม่เพียงพอ อาจถูกวินิจฉัยว่าผิดหน้าที่รักษาความปลอดภัย (มาตรา 23) การกำกับพนักงาน (มาตรา 24) และการกำกับผู้รับจ้างประมวลผล (มาตรา 25)
- ปล่อยช่องโหว่ไว้ โดยเฉพาะอุปกรณ์อย่าง VPN ที่เชื่อมกับอินเทอร์เน็ต
- อุดช่องโหว่ล่าช้า เพราะบริษัทในเครือบางแห่งไม่มีคนพอ
- ถูกล็อกอินโดยมิชอบเพราะรหัสผ่านเดาง่ายและไม่มีการล็อกบัญชี
- ถูกเจาะผ่านบริษัทลูกในต่างประเทศ แล้วลามไปถึงดาต้าเซ็นเตอร์ของบริษัทแม่จนถูกแรนซัมแวร์เข้ารหัส
- บริษัทในเครือเข้าถึงข้อมูลของกันและกันได้เกินจำเป็น
- ข้อมูลที่พนักงานเก็บในพื้นที่ส่วนตัวรั่วไปด้วย
- บริษัทลูกไม่กำกับบริษัทแม่ที่รับประมวลผลข้อมูลแทน
- ข้อมูลรั่วจากบริการคลาวด์ที่ใช้อยู่
- API ที่ออกแบบไม่ดีถูกใช้ดึงข้อมูลของผู้ใช้อื่น
ทำไมเรื่องนี้สำคัญ
PPC ย้ำว่ามาตรการเหล่านี้ต้องทำหลายชั้นพร้อมกัน และหลายกรณีเกี่ยวกับหลายองค์กรรวมถึงผู้รับจ้าง จึงต้องให้ผู้บริหารร่วมประเมินปัญหาเชิงโครงสร้าง ไม่ใช่แก้แค่เรื่องเทคนิค ตัวอย่างการประเมินบริบททุกครั้งที่ขอเข้าถึงในร่างใหม่ยังตรงกับแนวคิดZero Trust เอกสารของ PPC ยังชี้ว่าบริษัทในเครือและสาขาต่างประเทศเป็นจุดอ่อนที่ถูกใช้เป็นทางเข้า บริษัทในไทยที่เป็นบริษัทลูก ผู้รับจ้าง หรือผู้ให้บริการคลาวด์ของบริษัทญี่ปุ่นจึงอาจถูกขอให้พิสูจน์มาตรการตามแนวทางของญี่ปุ่นเหล่านี้ ฝั่งไทยเองก็มีแนวทางเรื่องข้อมูลส่วนบุคคลออกมาต่อเนื่อง เช่นแนวทาง PDPA สำหรับ AI ของ สคส.
สิ่งที่องค์กรไทยควรทำ
- ทำบัญชีทรัพย์สินไอทีทุกสาขา ตามบทเรียนจากญี่ปุ่น รวมอุปกรณ์ที่เช่าหรือยืมจากผู้ให้บริการ เช่น VPN แล้วกำหนดให้ชัดว่าใครรับผิดชอบอุดช่องโหว่
- เปิด MFA แบบทนต่อฟิชชิง ให้บัญชีผู้ดูแลระบบ การเข้าจากภายนอก และระบบที่มีข้อมูลสำคัญก่อน
- ติดตั้งระบบตรวจจับและกำหนดอายุ log เช่น EDR หรือ IDS/IPS พร้อมขั้นตอนแยกระบบและปิดบัญชีเมื่อถูกเจาะ
- ทบทวนข้อมูลส่วนบุคคลที่เก็บอยู่ ลบข้อมูลที่หมดความจำเป็น และห้ามเก็บไฟล์ข้อมูลลูกค้าไว้ในเครื่องหรือโฟลเดอร์ส่วนตัว
- ตรวจ API และสัญญากับผู้ให้บริการคลาวด์ ว่ามีการตรวจสิทธิ์ทุกคำขอ จำกัดจำนวนคำขอ และขอรายงานความปลอดภัยจากผู้ให้บริการได้
ดูข่าวกฎหมายและนโยบายดิจิทัลเพิ่มเติมได้ที่หมวดนโยบาย
คำถามที่พบบ่อย
PPC ของญี่ปุ่นเตือนธุรกิจเรื่องอะไรเมื่อ 7 ตุลาคม 2026?
คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น (PPC) เตือนผู้ประกอบการที่ถือข้อมูลส่วนบุคคลจำนวนมากหรือข้อมูลอ่อนไหว หลังพบเหตุข้อมูลรั่วครั้งใหญ่จากการเจาะระบบ ให้ทบทวนมาตรการความปลอดภัยตามร่างแนวทางฉบับปรับปรุง และลบข้อมูลส่วนบุคคลที่หมดความจำเป็นโดยไม่ชักช้า
มาตรการทางเทคนิคที่ญี่ปุ่นจะปรับในแนวทาง APPI มีอะไรบ้าง?
ร่างที่ PPC ของญี่ปุ่นเปิดเผยมีมาตรการที่ต้องทำ 5 ข้อ ได้แก่ การควบคุมการเข้าถึง การระบุและยืนยันตัวตน การป้องกันการเข้าถึงโดยมิชอบจากภายนอก การป้องกันการรั่วไหลจากการใช้ระบบ และข้อใหม่คือการตรวจจับการเข้าถึงโดยมิชอบ พร้อมตัวอย่างเช่น MFA แบบทนต่อฟิชชิงและ EDR
แนวทางความปลอดภัยฉบับปรับปรุงของญี่ปุ่นจะสรุปเมื่อไร?
PPC ของญี่ปุ่นระบุว่ามีกำหนดสรุปเนื้อหาการปรับปรุงในเดือนเมษายน 2027 ตามมติที่ประชุมคณะกรรมการครั้งที่ 369 เมื่อ 16 กันยายน 2026 แต่เปิดเผยร่างมาตรการทางเทคนิคล่วงหน้าเพื่อให้ธุรกิจใช้อ้างอิงได้ทันที
บริษัทไทยที่เกี่ยวข้องกับบริษัทญี่ปุ่นควรทำอะไร?
ควรเตรียมพร้อมพิสูจน์มาตรการความปลอดภัยต่อบริษัทแม่ เพราะเอกสารของ PPC ญี่ปุ่นระบุว่าบริษัทในเครือและสาขาต่างประเทศเป็นช่องทางที่ถูกเจาะ ควรทำบัญชีอุปกรณ์อย่าง VPN เปิด MFA ให้บัญชีผู้ดูแลระบบ ติดตั้งระบบตรวจจับอย่าง EDR และลบข้อมูลส่วนบุคคลที่หมดความจำเป็น
แหล่งอ้างอิง
- 大規模な漏えい等事案を踏まえた対応について(注意喚起) — 個人情報保護委員会 (Personal Information Protection Commission, Japan)
- 大規模な漏えい等事案を踏まえた対応について(注意喚起)PDF — 個人情報保護委員会 (Personal Information Protection Commission, Japan)
- WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~(令和8年10月7日改訂) — 個人情報保護委員会 (Personal Information Protection Commission, Japan)
- 個人情報の保護に関する法律についてのガイドライン(通則編) — 個人情報保護委員会 (Personal Information Protection Commission, Japan)
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ