
Daekyo ข้อมูลรั่ว เกาหลีใต้ปรับ 3,255 ล้านวอน พร้อมเครือโรงพยาบาล Sun อีก 630 ล้านวอน
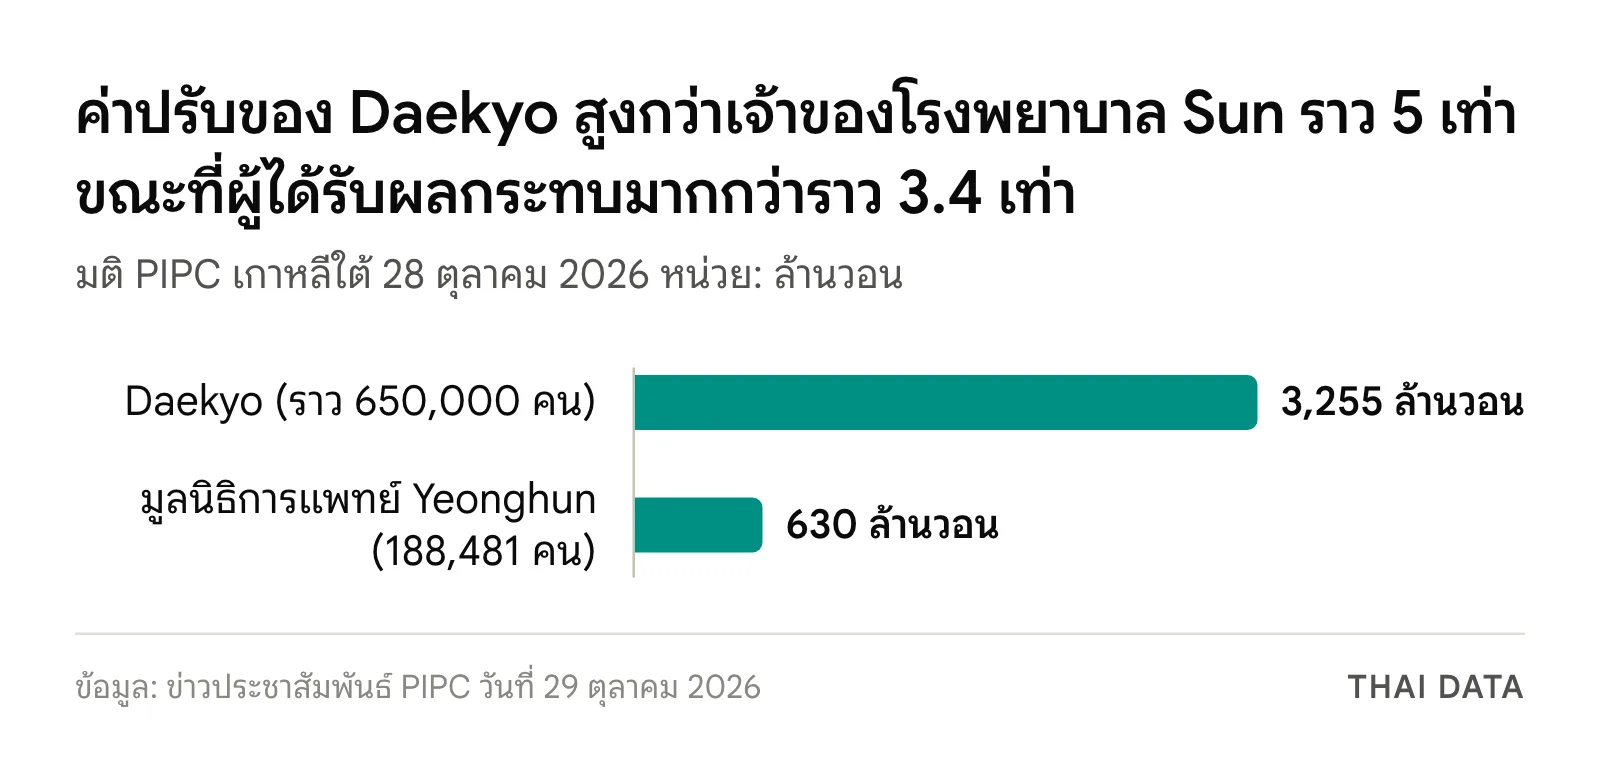
Daekyo ข้อมูลรั่วราว 650,000 คนผ่านเว็บบริษัทในเครือ PIPC เกาหลีใต้สั่งปรับ 3,255 ล้านวอน และปรับเจ้าของโรงพยาบาล Sun อีก 630 ล้านวอน เมื่อ 28 ต.ค. 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
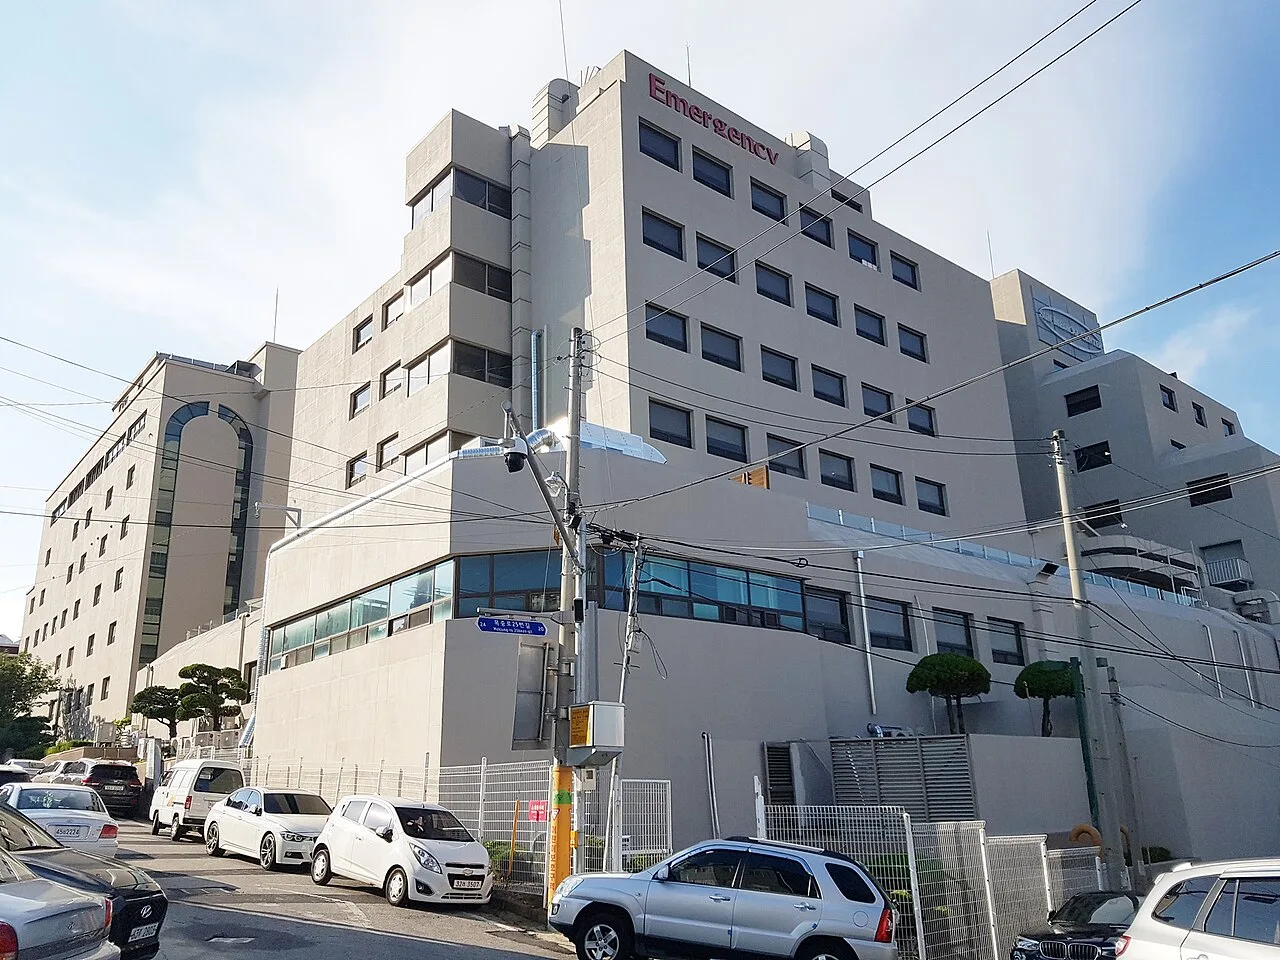
- PIPC เกาหลีใต้มีมติเมื่อ 28 ตุลาคม 2026 ปรับ 2 องค์กรรวม 3,885 ล้านวอน (ราว 98 ล้านบาท) ฐานละเลยมาตรการรักษาความปลอดภัยตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล
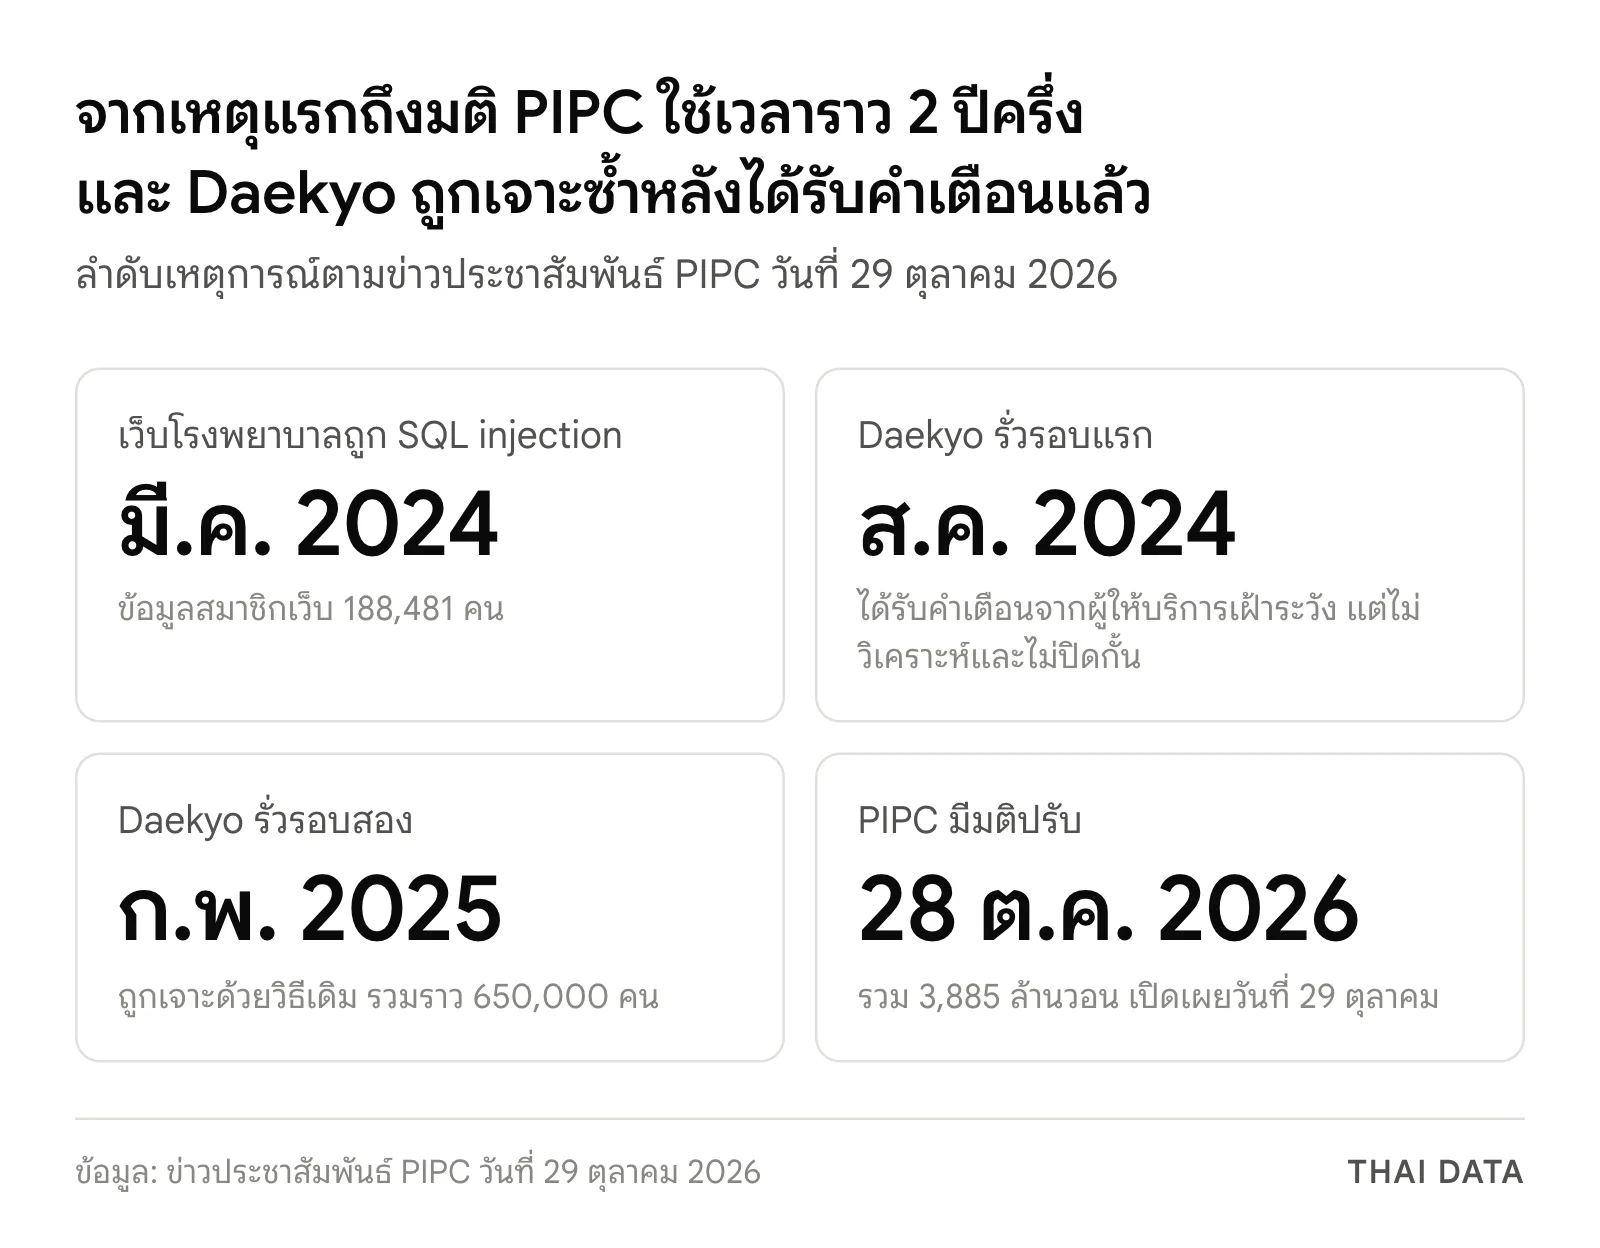
- กรณี Daekyo ข้อมูลรั่วราว 650,000 คน จากเว็บบริษัทในเครือที่ถูกฝัง web shell ระบบเฝ้าระวังเตือนตั้งแต่ สิงหาคม 2024 แต่ไม่วิเคราะห์และไม่ปิดกั้น จึงรั่วซ้ำวิธีเดิมใน กุมภาพันธ์ 2025 โทษปรับ 3,255 ล้านวอน
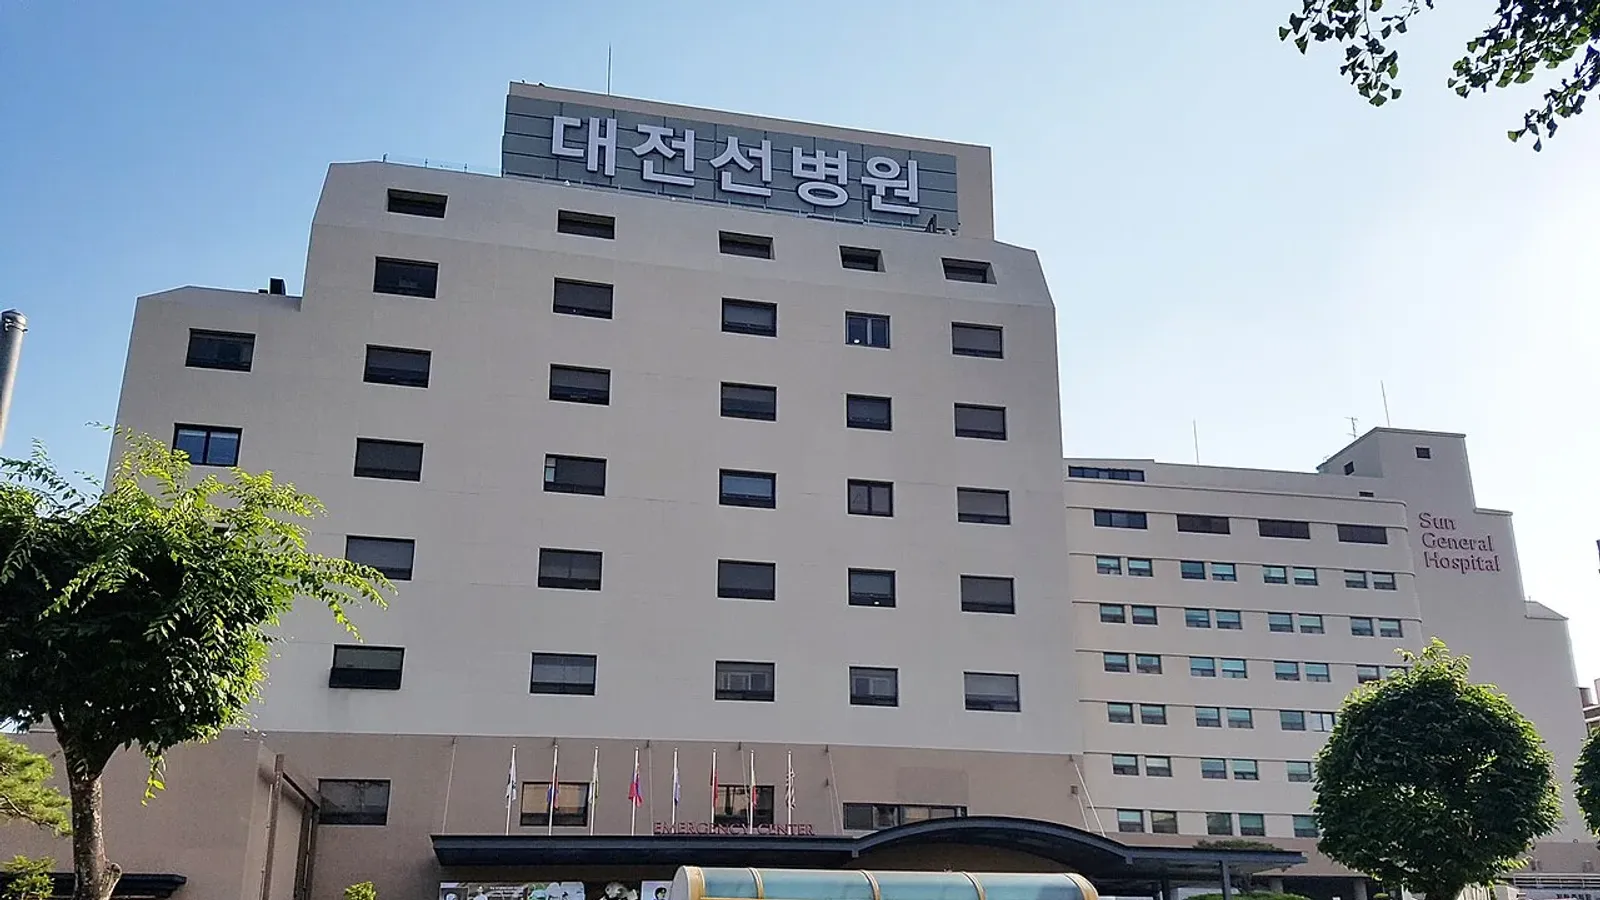
- มูลนิธิการแพทย์ Yeonghun เจ้าของโรงพยาบาล Daejeon Sun และ Yuseong Sun ถูกปรับ 630 ล้านวอน หลัง SQL injection ดึงข้อมูลสมาชิกเว็บ 188,481 คน เมื่อมีนาคม 2024 โดยเว็บไม่มี web firewall
- บทเรียนจากเหตุ Daekyo ข้อมูลรั่วที่ PIPC เน้นคือเว็บรองก็เป็นทางรั่วได้ และขอให้องค์กรทบทวนว่าจำเป็นต้องมีระบบสมัครสมาชิกหรือไม่ ตามประกาศ 29 ตุลาคม 2026
Daekyo ข้อมูลรั่วราว 650,000 คนจนถูกคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของเกาหลีใต้ (PIPC) สั่งปรับ 3,255 ล้านวอน ตามมติเมื่อ 28 ตุลาคม 2026 ในการประชุมเดียวกัน PIPC ปรับมูลนิธิการแพทย์ Yeonghun เจ้าของโรงพยาบาล Daejeon Sun และ Yuseong Sun อีก 630 ล้านวอน รวม 3,885 ล้านวอน หรือราว 98 ล้านบาท ทั้งสองกรณีเริ่มจากเว็บที่ไม่ใช่ระบบหลัก
Daekyo ข้อมูลรั่วผ่านเว็บบริษัทในเครือสองรอบ
Daekyo เป็นบริษัทการศึกษาเจ้าของบริการ 눈높이 (Eye Level) และ 차이홍 ทั้งออนไลน์และออฟไลน์ PIPC ระบุว่าผู้โจมตีซึ่งยังไม่ทราบตัว ใช้ช่องโหว่บนเว็บของบริษัทในเครือฝัง web shell แล้วรันมัลแวร์ 2 รอบในเดือนสิงหาคม 2024 และกุมภาพันธ์ 2025 จากนั้นเข้าฐานข้อมูลสมาชิกของบริการเรียนออนไลน์ macadamia ที่เชื่อมอยู่กับเว็บเซิร์ฟเวอร์ตัวนั้น
เหตุ Daekyo ข้อมูลรั่วครอบคลุมราว 650,000 คน ได้แก่ ชื่อ วันเกิด เบอร์มือถือ และรหัสเชื่อมโยงตัวบุคคล (Connecting Information หรือ CI) ผลสอบชี้จุดบกพร่อง 3 ข้อ
- เปิดทางเชื่อมที่ไม่จำเป็น เว็บเซิร์ฟเวอร์ของบริษัทในเครือต่อตรงเข้าฐานข้อมูลสมาชิกของ Daekyo ได้
- ได้รับคำเตือนแล้วไม่ทำต่อ ตอนรั่วรอบแรกในสิงหาคม 2024 ผู้ให้บริการเฝ้าระวังความปลอดภัยแจ้งพฤติกรรมผิดปกติมาแล้ว แต่บริษัทไม่วิเคราะห์ละเอียดและไม่ปิดกั้น จึงถูกเจาะซ้ำด้วยวิธีเดิมในกุมภาพันธ์ 2025
- ผู้รับผิดชอบไม่ตรวจการปฏิบัติ ผู้รับผิดชอบการคุ้มครองข้อมูลส่วนบุคคลของบริษัท (CPO) ละเลยการตรวจว่าแผนบริหารภายใน รวมถึงการควบคุมการเข้าถึงที่เป็นต้นเหตุ ถูกทำตามจริงหรือไม่
นอกจากค่าปรับ PIPC สั่งให้ Daekyo เสริมมาตรการรักษาความปลอดภัยของระบบประมวลผลข้อมูล จัดระบบรับมือเหตุข้อมูลรั่วใหม่ทั้งหมด และประกาศผลการลงโทษบนเว็บไซต์ของบริษัท
โรงพยาบาลถูกปรับเพราะเว็บที่ไม่ได้รักษาคนไข้
เหตุที่สองเริ่มเร็วกว่า ในเดือนมีนาคม 2024 ผู้โจมตีใช้ SQL injection บนเว็บของมูลนิธิการแพทย์ Yeonghun ดึงข้อมูลสมาชิกเว็บ 188,481 คน ได้แก่ ชื่อผู้ใช้ รหัสผ่าน ชื่อ เบอร์มือถือ และวันเกิด
เว็บนี้ทำหน้าที่แค่แนะนำโรงพยาบาล เปิดกระดานข่าว และรับคำขอนัดหมาย PIPC ระบุว่าระบบสมัครสมาชิกถูกทำไว้ตามความเคยชิน ไม่ได้ตั้งจากความจำเป็น อีกทั้งไม่มี web firewall ไม่ตรวจช่องโหว่อย่าง SQL injection และไม่ตรวจค่าที่กรอกเข้ามา ส่วนรหัสผ่านเข้ารหัสด้วยอัลกอริทึมที่ไม่ปลอดภัยและไม่ใส่ salt บางรายการจึงถอดกลับได้
PIPC ปรับมูลนิธิ 630 ล้านวอน และสั่งให้ตรวจช่องโหว่ของระบบเป็นประจำพร้อมแก้ไข กรณีนี้ไม่มีคำสั่งให้ประกาศผลบนเว็บ
| ประเด็น | Daekyo | มูลนิธิการแพทย์ Yeonghun |
|---|---|---|
| ค่าปรับ | 3,255 ล้านวอน (ราว 82 ล้านบาท) | 630 ล้านวอน (ราว 16 ล้านบาท) |
| ผู้ได้รับผลกระทบ | ราว 650,000 คน | 188,481 คน |
| ช่วงที่เกิดเหตุ | สิงหาคม 2024 และกุมภาพันธ์ 2025 | มีนาคม 2024 |
| วิธีโจมตี | Web shell บนเว็บบริษัทในเครือ | SQL injection บนเว็บโรงพยาบาล |
| จุดบกพร่องหลัก | ต่อตรงเข้าฐานข้อมูล ไม่ตอบสนองคำเตือน CPO ไม่ตรวจ | ไม่มี web firewall ไม่ตรวจช่องโหว่ รหัสผ่านไม่มี salt |
| คำสั่งเพิ่มเติม | แก้ไขระบบ และประกาศผลบนเว็บ | แก้ไขระบบ ตรวจช่องโหว่เป็นประจำ |
ค่าเงินบาทคำนวณจากอัตราอ้างอิงของธนาคารกลางยุโรปวันที่ 30 ตุลาคม 2026 เป็นตัวเลขโดยประมาณ
ทำไมเรื่องนี้สำคัญ
ทั้งคดีโรงพยาบาลและคดี Daekyo ข้อมูลรั่วไม่ได้เกิดจากเทคนิคใหม่ PIPC เรียก web shell และ SQL injection ว่าเป็นการโจมตีที่รู้จักกันดี และสรุปความหมายของคำสั่งนี้ว่า เส้นทางข้อมูลรั่วไม่ได้จำกัดอยู่ที่ระบบบริการหลัก เซิร์ฟเวอร์ที่ต่อกับบริษัทในเครือและเว็บที่ช่วยงานหลักก็เป็นทางเข้าได้
อีกประเด็นจากเหตุ Daekyo ข้อมูลรั่วคือความรับผิดของผู้บริหาร PIPC ระบุว่าการตรวจพบภัยแล้วไม่ตอบสนอง หรือการมีแผนบริหารแต่ไม่ตรวจว่าทำตามจริง ทำให้เหตุเดิมเกิดซ้ำได้ และหวังให้คดีนี้เป็นสัญญาณเตือน CPO คำสั่งนี้จึงเป็นเรื่องของกระบวนการทำงานเท่า ๆ กับเรื่องของระบบ
ในวันเดียวกัน PIPC ยังออกผลตรวจการใช้ข้อมูลลูกค้าในศูนย์บริการของ 9 บริษัท ก่อนหน้านั้นได้ออกเช็กลิสต์ปิด API ที่ไม่ใช้ แนวทางชุดนี้ชี้ไปทางเดียวกัน คือหน่วยงานกำกับเกาหลีใต้เน้นเก็บกวาดจุดที่ไม่มีใครดูแล
บทเรียนจาก Daekyo ข้อมูลรั่วต่อองค์กรไทย
คำตัดสินนี้ไม่ผูกพันองค์กรไทย แต่หน้าที่พื้นฐานคล้ายกัน PDPA มาตรา 37 ให้ผู้ควบคุมข้อมูลจัดมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม และต้องแจ้งเหตุละเมิดต่อ สคส. ภายใน 72 ชั่วโมงเท่าที่ทำได้ สิ่งที่ทำได้ทันทีจากเหตุ Daekyo ข้อมูลรั่วมีดังนี้
- ทำบัญชีเว็บทุกตัวที่มีฟอร์มหรือสมาชิก รวมเว็บแคมเปญ เว็บสาขา และเว็บบริษัทในเครือ พร้อมระบุเจ้าของ ประเภทข้อมูล และวันที่ตรวจล่าสุด
- ถามว่าเว็บนั้นต้องมีสมาชิกหรือไม่ ถ้าแค่ให้ข้อมูลหรือรับคำขอนัดหมาย ให้ปิดระบบสมาชิกและลบข้อมูลเก่าตามนโยบาย โรงพยาบาลและโรงเรียนควรเริ่มก่อน เพราะเข้ากับกรณีนี้โดยตรง
- ตัดทางต่อตรงจากเว็บเข้าฐานข้อมูลกลาง จุดอ่อนของ Daekyo ข้อมูลรั่วคือทางเชื่อมนี้ จึงควรแยกเครือข่ายและให้เว็บบริษัทในเครือเข้าผ่าน API ที่จำกัดสิทธิ์
- กำหนดขั้นตอนรับคำเตือนจาก SOC ระบุว่าใครต้องวิเคราะห์ภายในกี่ชั่วโมง ใครสั่งปิดกั้นได้ และเก็บหลักฐานการตัดสินใจไว้ เพื่อไม่ให้ซ้ำรอยรอบสองของ Daekyo ข้อมูลรั่ว
- ตรวจเว็บตามรอบ ติดตั้ง web firewall ตรวจ SQL injection กับ file upload เป็นประจำ และเก็บรหัสผ่านด้วยอัลกอริทึมสำหรับรหัสผ่านโดยเฉพาะพร้อม salt
- ให้ DPO ตรวจการทำจริง ไม่ใช่แค่มีเอกสาร แล้วรายงานผลต่อผู้บริหารตามรอบ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
บทเรียนจากคำสั่งของ PIPC คือองค์กรไทยควรรู้ว่าคำเตือนด้านความปลอดภัยไปถึงใคร และใครต้องลงมือต่อ โดยเฉพาะเว็บรองที่ไม่มีทีมดูแลประจำ Managed Cloud Services ของ THAI DATA CLOUD รับดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง เพื่อให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามกฎหมายและนโยบายดิจิทัลอื่นได้ที่หมวดนโยบาย
ภาพบันทึก
คำถามที่พบบ่อย
Daekyo ข้อมูลรั่วเกิดจากอะไร?
Daekyo ข้อมูลรั่วเพราะผู้โจมตีใช้ช่องโหว่เว็บบริษัทในเครือฝัง web shell แล้วเข้าฐานข้อมูลสมาชิกบริการเรียนออนไลน์ macadamia ที่เชื่อมตรงกับเว็บเซิร์ฟเวอร์นั้นโดยไม่จำเป็น ข้อมูลราว 650,000 คนรั่วในเดือนสิงหาคม 2024 และกุมภาพันธ์ 2025 ตามผลสอบของ PIPC เกาหลีใต้
PIPC เกาหลีใต้ปรับ Daekyo เท่าไร?
คดี Daekyo ข้อมูลรั่ว PIPC ปรับบริษัท 3,255 ล้านวอน พร้อมสั่งให้ปรับปรุงมาตรการรักษาความปลอดภัยและระบบรับมือเหตุข้อมูลรั่ว และให้ประกาศผลการลงโทษบนเว็บไซต์ของบริษัท มติดังกล่าวออกในการประชุมเมื่อ 28 ตุลาคม 2026 และเปิดเผยวันที่ 29 ตุลาคม
โรงพยาบาล Sun ในเกาหลีใต้ทำผิดอะไร?
PIPC พบว่าเว็บไซต์โรงพยาบาลของมูลนิธิการแพทย์ Yeonghun เปิดรับสมัครสมาชิกโดยไม่ได้จำเป็นจริง ไม่มี web firewall ไม่ตรวจช่องโหว่และไม่ตรวจค่าที่ผู้ใช้กรอก และเข้ารหัสรหัสผ่านด้วยอัลกอริทึมไม่ปลอดภัยโดยไม่ใช้ salt จึงถูก SQL injection ดึงข้อมูล 188,481 คน โทษปรับ 630 ล้านวอน
เหตุ Daekyo ข้อมูลรั่วเกี่ยวอะไรกับองค์กรไทย?
คดี Daekyo ข้อมูลรั่วเป็นคำตัดสินของเกาหลีใต้ ไม่ใช่กฎหมายไทย แต่ PDPA มาตรา 37 ก็ให้ผู้ควบคุมข้อมูลจัดมาตรการความมั่นคงปลอดภัยที่เหมาะสม และแจ้งเหตุละเมิดต่อ สคส. ภายใน 72 ชั่วโมงเท่าที่ทำได้ เว็บรองที่เก็บข้อมูลสมาชิกของโรงพยาบาล โรงเรียน และบริษัทในเครือจึงต้องอยู่ในรายการตรวจด้วย
แหล่งอ้างอิง
- 개인정보위, 안전조치 의무 위반 2개 사업자에 38억 8,500만 원 과징금 부과 (보도자료, 2026.10.29) — 개인정보보호위원회 (Personal Information Protection Commission, Korea)
- 고객센터 개인정보, 불필요한 조회·이용과 일괄 노출 막도록 보호 강화 (보도자료, 2026.10.29) — 개인정보보호위원회 (Personal Information Protection Commission, Korea)
- Euro foreign exchange reference rates, 30 October 2026 — European Central Bank
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- เกาหลีใต้106
- กฎหมายและมาตรฐาน
- PDPA242
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ