
แพตช์ Adobe พฤศจิกายน 2026 ออก 10 พ.ย. แก้ 110 CVE ใน 9 ผลิตภัณฑ์ Adobe Connect มีระดับ Critical 17 รายการ คะแนนสูงสุด CVSS 10.0 ยังไม่พบการโจมตีจริง
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
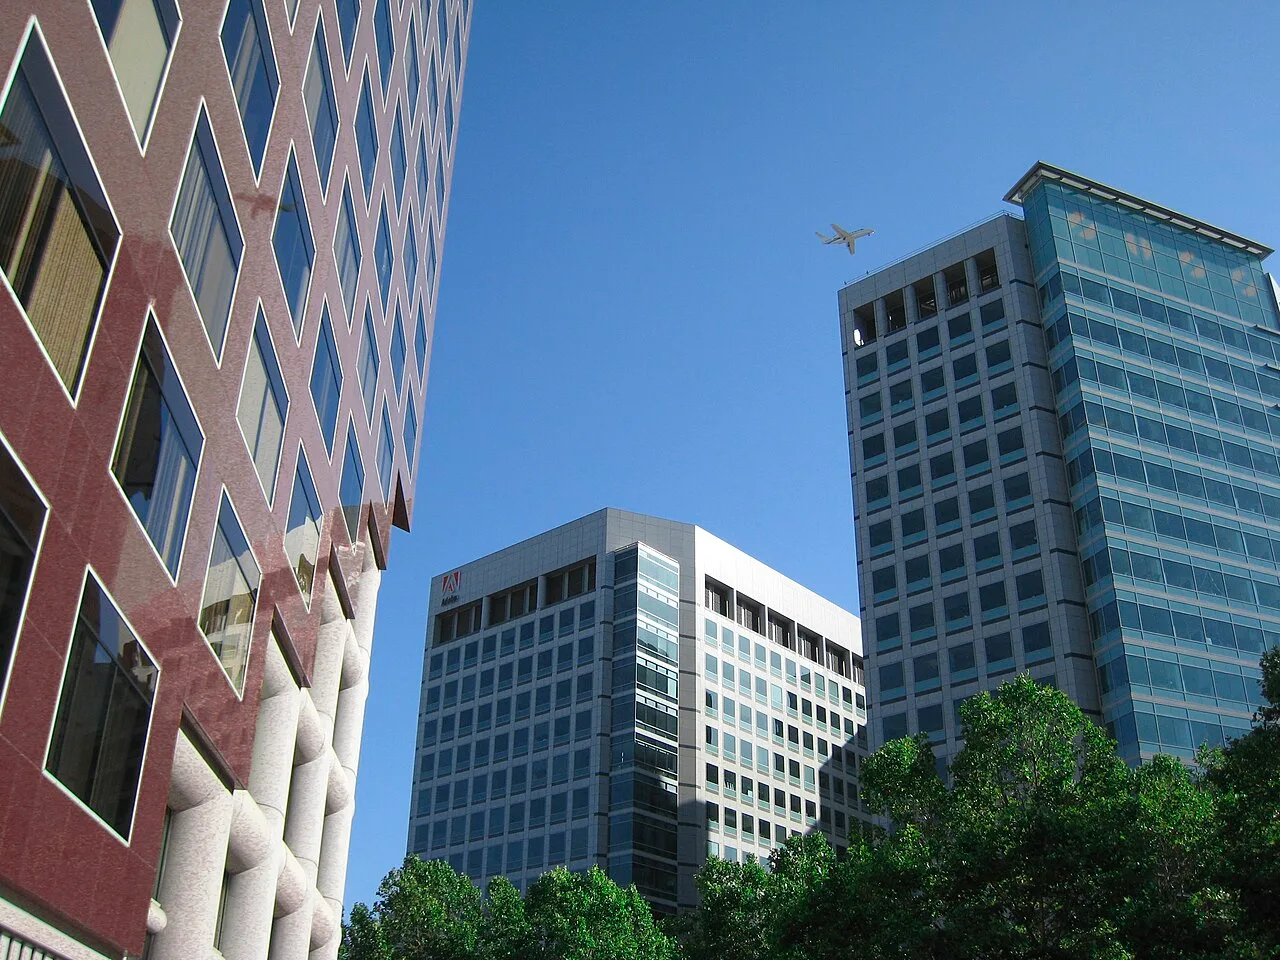
- แพตช์ Adobe พฤศจิกายน 2026 วันที่ 10 พฤศจิกายน 2026 มีประกาศความปลอดภัย 9 ฉบับ รวม CVE 110 รายการ ตามตาราง CVE ในแต่ละประกาศ และ Adobe ระบุทุกฉบับว่ายังไม่ทราบถึงการนำช่องโหว่ไปโจมตีจริง
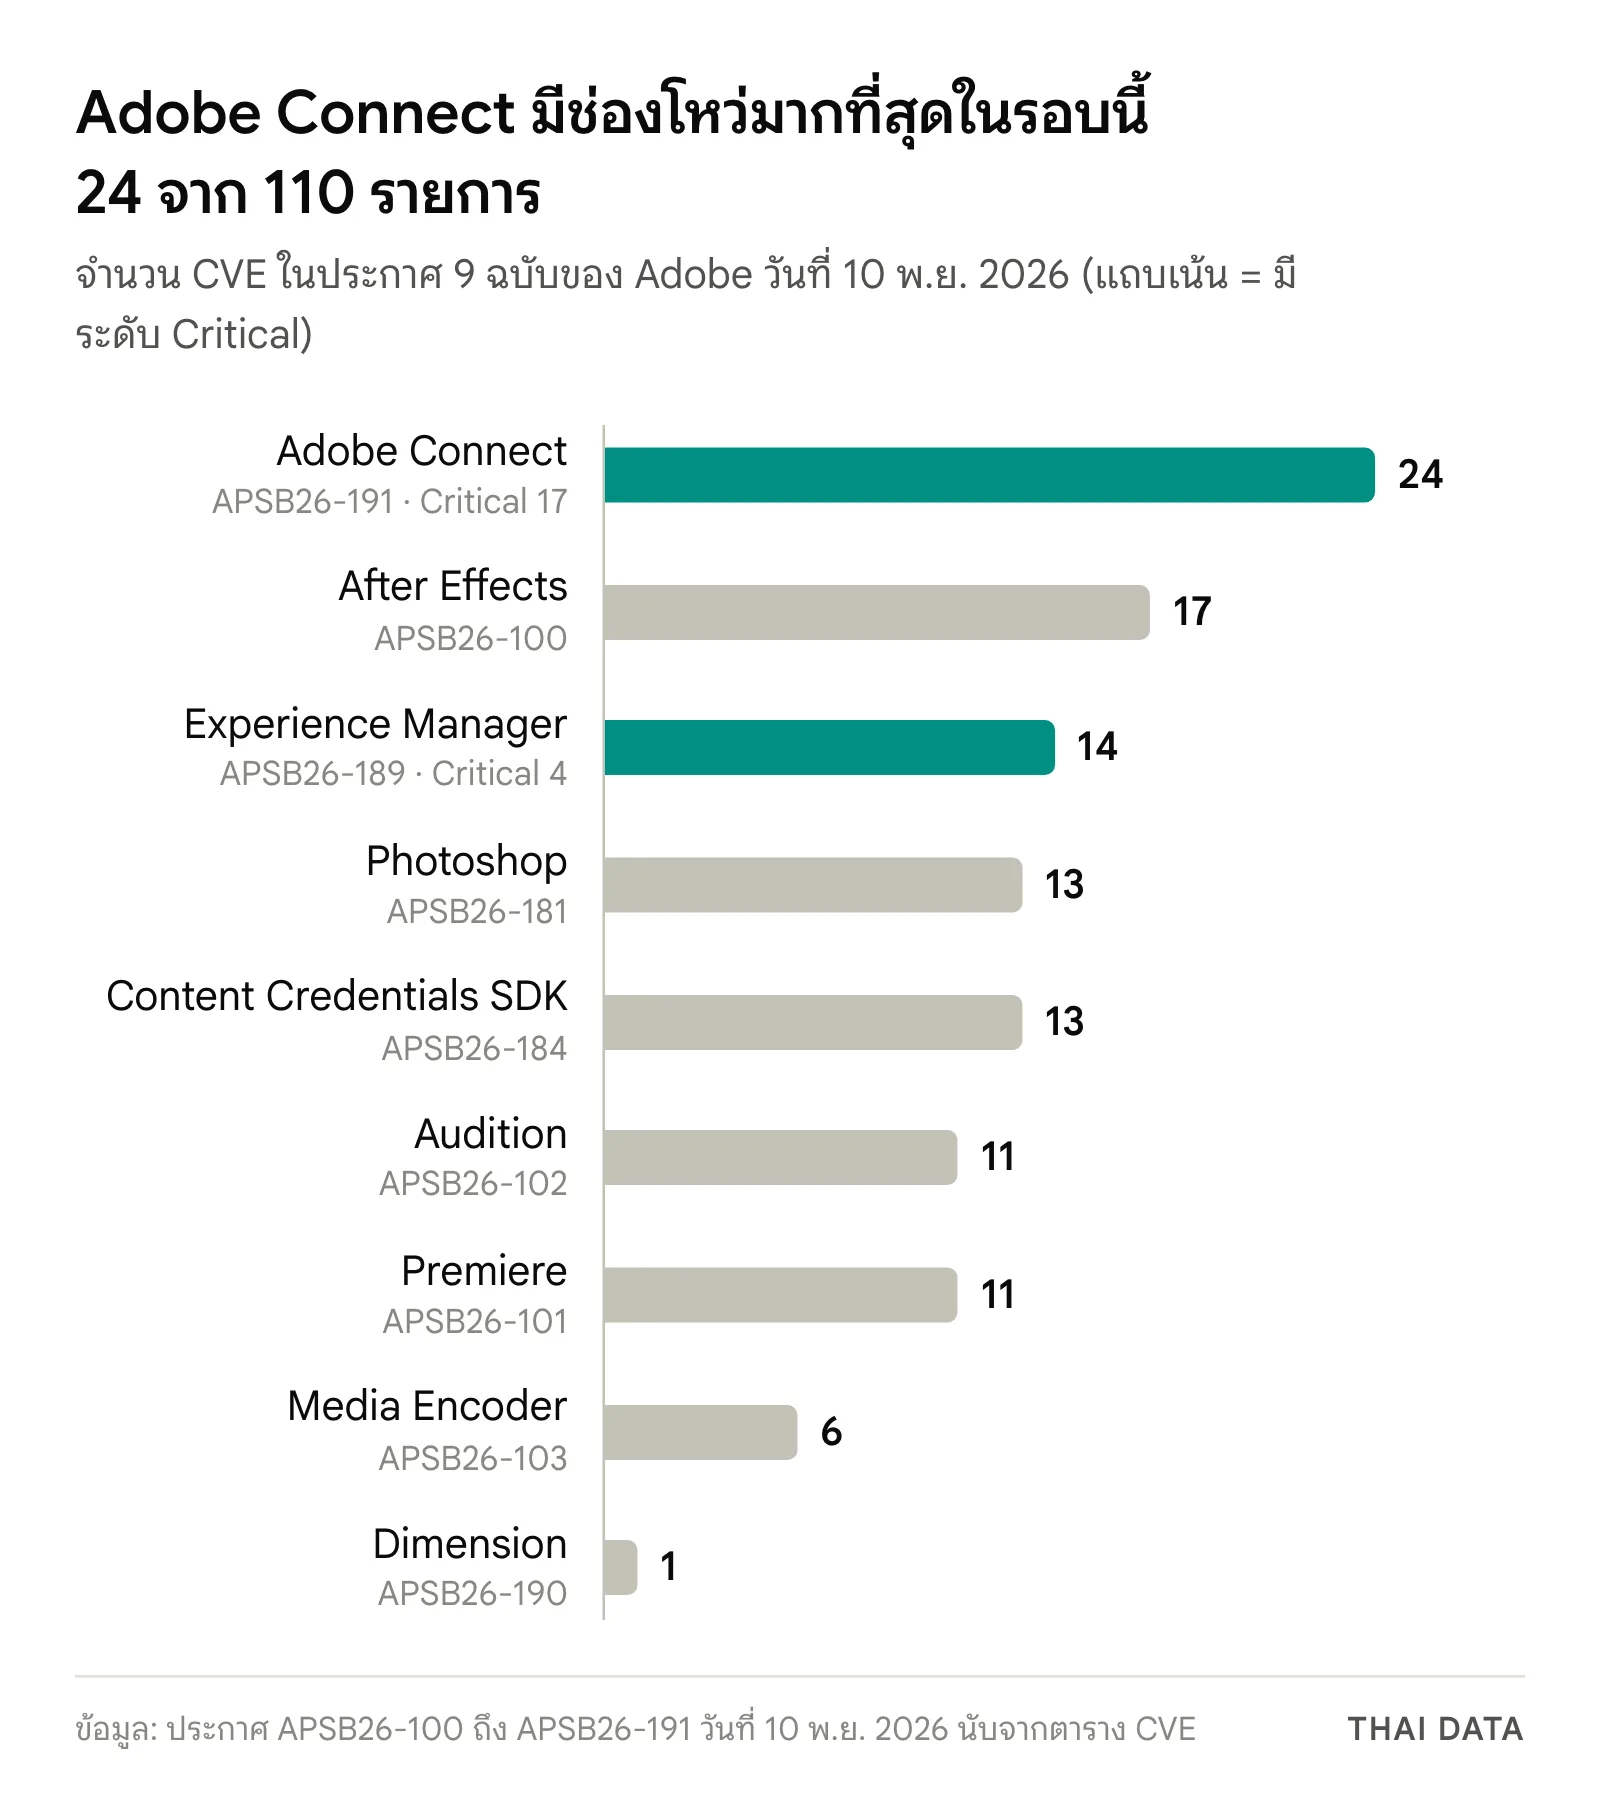
- Adobe Connect (APSB26-191) มีช่องโหว่ 24 รายการ เป็นระดับ Critical 17 รายการ และ 5 รายการได้ CVSS 3.1 คะแนน 10.0 กระทบรุ่น 12.12 และเก่ากว่าบน Windows แก้ในรุ่น 12.12.a, 12.11.i, 12.10.f, 12.9.a และ 12.8.a
- Adobe Experience Manager (APSB26-189) มีระดับ Critical 4 รายการ คะแนน 9.9 ที่ทำให้รันโค้ดได้ กระทบ AEM Cloud Service 2026.10.29023, AEM 6.5 SP25 และ AEM 6.5 LTS SP3 ลงไป
- Adobe จัด Connect และ AEM เป็น Priority 2 ส่วนอีก 7 ฉบับ เช่น Photoshop, Premiere และ After Effects เป็น Priority 3 ซึ่งช่องโหว่ส่วนใหญ่ต้องให้ผู้ใช้เปิดไฟล์บนเครื่อง
- Photoshop 2025 จะไม่ได้อัปเดตอีก Adobe ให้ย้ายไป Photoshop 2026 รุ่น 27.11.1 หรือ Photoshop 2027 รุ่น 28.0
Adobe ออกแพตช์ Adobe พฤศจิกายน 2026 เมื่อ 10 พฤศจิกายน 2026 เป็นประกาศความปลอดภัย 9 ฉบับ รวม CVE 110 รายการ หนักที่สุดคือ Adobe Connect แพลตฟอร์มประชุม เว็บบินาร์ และห้องเรียนเสมือน ซึ่งมีช่องโหว่ระดับ Critical 17 รายการ และ 5 รายการได้คะแนน CVSS 3.1 เต็ม 10.0 ตามด้วย Adobe Experience Manager (AEM) ที่มีระดับ Critical 4 รายการ
ทุกประกาศในแพตช์ Adobe พฤศจิกายน 2026 ระบุว่า Adobe ยังไม่ทราบถึงการนำช่องโหว่ไปโจมตีจริง และแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 ยังไม่มี CVE ของ Adobe จากรอบนี้ แต่ Connect และ AEM เป็นระบบฝั่งเซิร์ฟเวอร์ที่มักเปิดให้คนนอกองค์กรเข้าถึง จึงควรจัดไว้กลุ่มแรก
แพตช์ Adobe พฤศจิกายน 2026 มีอะไรบ้าง
ตารางนี้นับจากตาราง CVE ในประกาศแต่ละฉบับ ส่วนรายชื่อ 9 ผลิตภัณฑ์ตรงกับสรุปของ HKCERT (Hong Kong Computer Emergency Response Team Coordination Centre)
| ประกาศ | ผลิตภัณฑ์ | CVE | Critical | คะแนนสูงสุด | Priority |
|---|---|---|---|---|---|
| APSB26-191 | Adobe Connect | 24 | 17 | 10.0 | 2 |
| APSB26-189 | Adobe Experience Manager | 14 | 4 | 9.9 | 2 |
| APSB26-100 | After Effects | 17 | 0 | 8.6 | 3 |
| APSB26-102 | Audition | 11 | 0 | 8.7 | 3 |
| APSB26-181 | Photoshop | 13 | 0 | 7.8 | 3 |
| APSB26-184 | Content Credentials SDK | 13 | 0 | 6.5 | 3 |
| APSB26-101 | Premiere | 11 | 0 | 7.8 | 3 |
| APSB26-103 | Media Encoder | 6 | 0 | 7.8 | 3 |
| APSB26-190 | Dimension | 1 | 0 | 8.2 | 3 |
Adobe Connect: CVSS 10.0 ห้ารายการ
ประกาศ APSB26-191 ระบุว่า Adobe Connect 12.12 และเก่ากว่าบน Windows ได้รับผลกระทบ ช่องโหว่ 24 รายการแบ่งเป็น Critical 17 รายการ High 5 รายการ และ Medium 2 รายการ ผลกระทบตามที่ Adobe ระบุคือการยกระดับสิทธิ์ การรันโค้ดตามใจผู้โจมตี การเปิดเผยข้อมูลในหน่วยความจำ และการอ่านไฟล์ในระบบ
- คะแนน 10.0 มี 5 รายการ คือ CVE-2026-121356 และ CVE-2026-121889 (SSRF), CVE-2026-121351 (path traversal), CVE-2026-121352 (incorrect authorization) และ CVE-2026-121353 (CRLF injection) ผลกระทบเป็นการยกระดับสิทธิ์
- คะแนน 9.9 มี 8 รายการ เป็นช่องโหว่ที่ทำให้รันโค้ดได้ เช่น SQL injection, XXE, code injection และ path traversal เวกเตอร์ระบุว่าต้องมีสิทธิ์ระดับต่ำในระบบก่อน (PR:L) ส่วนระดับ Critical อีก 4 รายการได้คะแนน 9.1 ถึง 9.6
- เวกเตอร์ของรายการคะแนน 10.0 คือ AV:N/AC:L/PR:N/UI:N/S:C หมายถึงโจมตีผ่านเครือข่ายได้โดยไม่ต้องมีสิทธิ์ในระบบและไม่ต้องให้ผู้ใช้ทำอะไร
รุ่นที่แก้แล้วมีตามสายรุ่น ได้แก่ 12.12.a, 12.11.i, 12.10.f, 12.9.a และ 12.8.a ผู้ดูแลจึงต้องดูว่าเซิร์ฟเวอร์ของตนอยู่สายใด แล้วลงรุ่นที่ตรงกับสายนั้นตาม Release Notes ของ Adobe
Adobe Experience Manager: แพตช์ GRANITE-75052
ประกาศ APSB26-189 ในแพตช์ Adobe พฤศจิกายน 2026 มีช่องโหว่ 14 รายการ ระดับ Critical 4 รายการได้คะแนน 9.9 ทั้งหมด เป็นชนิด incorrect authorization และ code injection ที่ทำให้รันโค้ดได้ เวกเตอร์ระบุว่าผู้โจมตีต้องมีสิทธิ์ระดับต่ำในระบบก่อน (PR:L) อีก 10 รายการเป็นระดับ Medium
| รุ่นที่ได้รับผลกระทบ | สิ่งที่ต้องลง |
|---|---|
| AEM Cloud Service 2026.10.29023 และเก่ากว่า | รุ่น 2026.10.29251 |
| AEM 6.5 Service Pack 25 และเก่ากว่า | Cumulative Hotfix for GRANITE-75052 สำหรับ SP23, SP24 หรือ SP25 (ระบบที่ใช้ Forms มีแพตช์ Forms แยกของ SP25) |
| AEM 6.5 LTS Service Pack 3 และเก่ากว่า | Cumulative Hotfix for GRANITE-75052 สำหรับ SP1, SP2 หรือ SP3 |
โปรแกรม Creative Cloud: ต้องให้ผู้ใช้เปิดไฟล์
อีก 7 ประกาศของแพตช์ Adobe พฤศจิกายน 2026 เป็นโปรแกรมบนเครื่องผู้ใช้และชุดพัฒนา Adobe จัดเป็น Priority 3 ทั้งหมด ช่องโหว่ระดับ High ส่วนใหญ่มีเวกเตอร์ AV:L และ UI:R คือต้องอาศัยการกระทำของผู้ใช้บนเครื่อง เช่น การเปิดไฟล์ที่ผู้โจมตีเตรียมไว้
- After Effects, Audition, Premiere และ Media Encoder แก้ในรุ่น 27.0 และ 26.5.3 ตารางรุ่นที่แก้ไม่มีรุ่นในสาย 25.x
- Photoshop รุ่น 2026 (27.11 ลงไป) และรุ่น 2025 (26.11.8 ลงไป) ได้รับผลกระทบ Adobe ระบุว่า Photoshop 2025 จะไม่ได้อัปเดตเพิ่มตามนโยบายซัพพอร์ตของ Creative Cloud ให้ย้ายไป Photoshop 2026 รุ่น 27.11.1 หรือ Photoshop 2027 รุ่น 28.0
- Dimension บน macOS แก้ในรุ่น 4.1.10 ช่องโหว่รายการเดียวคะแนน 8.2
- Content Credentials SDK สำหรับนักพัฒนา แก้ใน c2pa-v0.91.11 (Rust SDK) และ c2patool-v0.28.6 ส่วนใหญ่เป็นการเลี่ยงกลไกความปลอดภัยระดับ Medium
ทำไมแพตช์ Adobe พฤศจิกายน 2026 สำคัญ
หน้าช่วยเหลือของ Adobe Connect ระบุว่าใช้เข้าร่วมประชุม เว็บบินาร์ และห้องเรียนเสมือน เซิร์ฟเวอร์ที่ติดตั้งเองจึงมักเปิดรับผู้เข้าร่วมจากภายนอก ช่องโหว่ที่โจมตีผ่านเครือข่ายได้โดยไม่ต้องล็อกอินเป็นความเสี่ยงประเภทที่ผู้โจมตีสแกนหาเป็นวงกว้าง ส่วนช่องโหว่ Critical ของ AEM ต้องใช้สิทธิ์ระดับต่ำ บัญชีผู้ใช้ที่หลุดหรือบัญชีที่มีมากเกินจำเป็นจึงกลายเป็นจุดเริ่มต้นได้
รอบนี้ตรงกับMicrosoft Patch Tuesday พฤศจิกายน 2026 และSAP Patch Day พฤศจิกายน 2026 ในวันเดียวกัน ทีมไอทีจึงควรจัดลำดับตามความเสี่ยง ไม่ใช่ตามลำดับที่ประกาศออกมา
สิ่งที่องค์กรไทยควรทำหลังแพตช์ Adobe พฤศจิกายน 2026
- ค้นหาเซิร์ฟเวอร์ Adobe Connect ที่ติดตั้งเอง ทั้งที่ใช้กับงานอบรมและห้องเรียนออนไลน์ แล้วลงรุ่นที่แก้ตามสายรุ่นก่อนระบบอื่น
- ลง Cumulative Hotfix for GRANITE-75052 กับ AEM 6.5 และ 6.5 LTS ทดสอบใน staging ก่อน และตรวจว่า AEM Cloud Service อยู่รุ่น 2026.10.29251 ขึ้นไป
- จำกัดการเข้าถึงหน้าแอดมิน ของ Connect และ AEM จากอินเทอร์เน็ตระหว่างรอแพตช์ และทบทวนบัญชีที่มีสิทธิ์เข้าระบบ AEM เพราะช่องโหว่ Critical ของ AEM ต้องใช้สิทธิ์ระดับต่ำ
- สั่งอัปเดต Creative Cloud ผ่าน Admin Console ให้เครื่องพนักงานที่ใช้ Photoshop, Premiere, After Effects, Audition และ Media Encoder และวางแผนย้ายผู้ใช้ Photoshop 2025 ที่จะไม่ได้แพตช์อีก
- ทีมพัฒนาที่ใช้ Content Credentials อัปเดตไลบรารี c2pa และ c2patool ตามรุ่นในประกาศ APSB26-184
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
รอบนี้ทีมไอทีต้องอัปเดตทั้งเซิร์ฟเวอร์อย่าง Adobe Connect กับ AEM และโปรแกรมบนเครื่องพนักงานจำนวนมากในเวลาเดียวกับแพตช์ของ Microsoft และ SAP IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งงานผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
แพตช์ Adobe พฤศจิกายน 2026 แก้ช่องโหว่กี่รายการ?
แพตช์ Adobe พฤศจิกายน 2026 ออกเมื่อ 10 พฤศจิกายน 2026 มีประกาศ 9 ฉบับ ครอบคลุม After Effects, Audition, Connect, Content Credentials SDK, Dimension, Experience Manager, Media Encoder, Photoshop และ Premiere รวม CVE 110 รายการตามตารางในแต่ละประกาศ
Adobe Connect ต้องอัปเดตเป็นรุ่นไหน?
ประกาศ APSB26-191 ในแพตช์ Adobe พฤศจิกายน 2026 ระบุว่า Adobe Connect 12.12 และเก่ากว่าบน Windows ได้รับผลกระทบ รุ่นที่แก้แล้วคือ 12.12.a, 12.11.i, 12.10.f, 12.9.a และ 12.8.a ตามสายรุ่นที่ใช้อยู่ ช่องโหว่ 5 รายการในรอบนี้ได้คะแนน CVSS 10.0
ช่องโหว่ในแพตช์ Adobe พฤศจิกายน 2026 ถูกโจมตีแล้วหรือยัง?
ยังไม่มีรายงาน ประกาศทั้ง 9 ฉบับของแพตช์ Adobe พฤศจิกายน 2026 ระบุว่า Adobe ไม่ทราบถึงการนำช่องโหว่ใดในรอบนี้ไปโจมตีจริง และแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 ยังไม่มี CVE ของ Adobe จากรอบนี้
Adobe Experience Manager ต้องลงแพตช์อะไร?
ตามประกาศ APSB26-189 ในแพตช์ Adobe พฤศจิกายน 2026 AEM Cloud Service ต้องเป็นรุ่น 2026.10.29251 ขึ้นไป ส่วน AEM 6.5 และ AEM 6.5 LTS ต้องลง Cumulative Hotfix for GRANITE-75052 ตาม Service Pack ที่ใช้ ได้แก่ SP23 ถึง SP25 ของ AEM 6.5 และ SP1 ถึง SP3 ของ AEM 6.5 LTS ระบบที่ใช้ Forms มีแพตช์ Forms แยกสำหรับ SP25
แหล่งอ้างอิง
- Security update available for Adobe Connect | APSB26-191 — Adobe
- Security update available for Adobe Experience Manager | APSB26-189 — Adobe
- Security update available for Adobe Photoshop | APSB26-181 — Adobe
- Adobe Monthly Security Update (November 2026) — HKCERT
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Adobe15CISA78HKCERT4Microsoft233SAP100
- ผลิตภัณฑ์และเทคโนโลยี
- Windows125macOS58Rust21
- กฎหมายและมาตรฐาน
- C2PA6
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ