
ช่องโหว่ Fortinet พฤศจิกายน 2026 เปิดเผย 10 พ.ย. HKCERT นับได้ 86 ประกาศ ใน 50 ฉบับที่เราตรวจมี CVE คะแนน 9.0 ขึ้นไป 10 รายการ นำโดย FortiMail 9.8
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 2
สรุปประเด็นสำคัญ
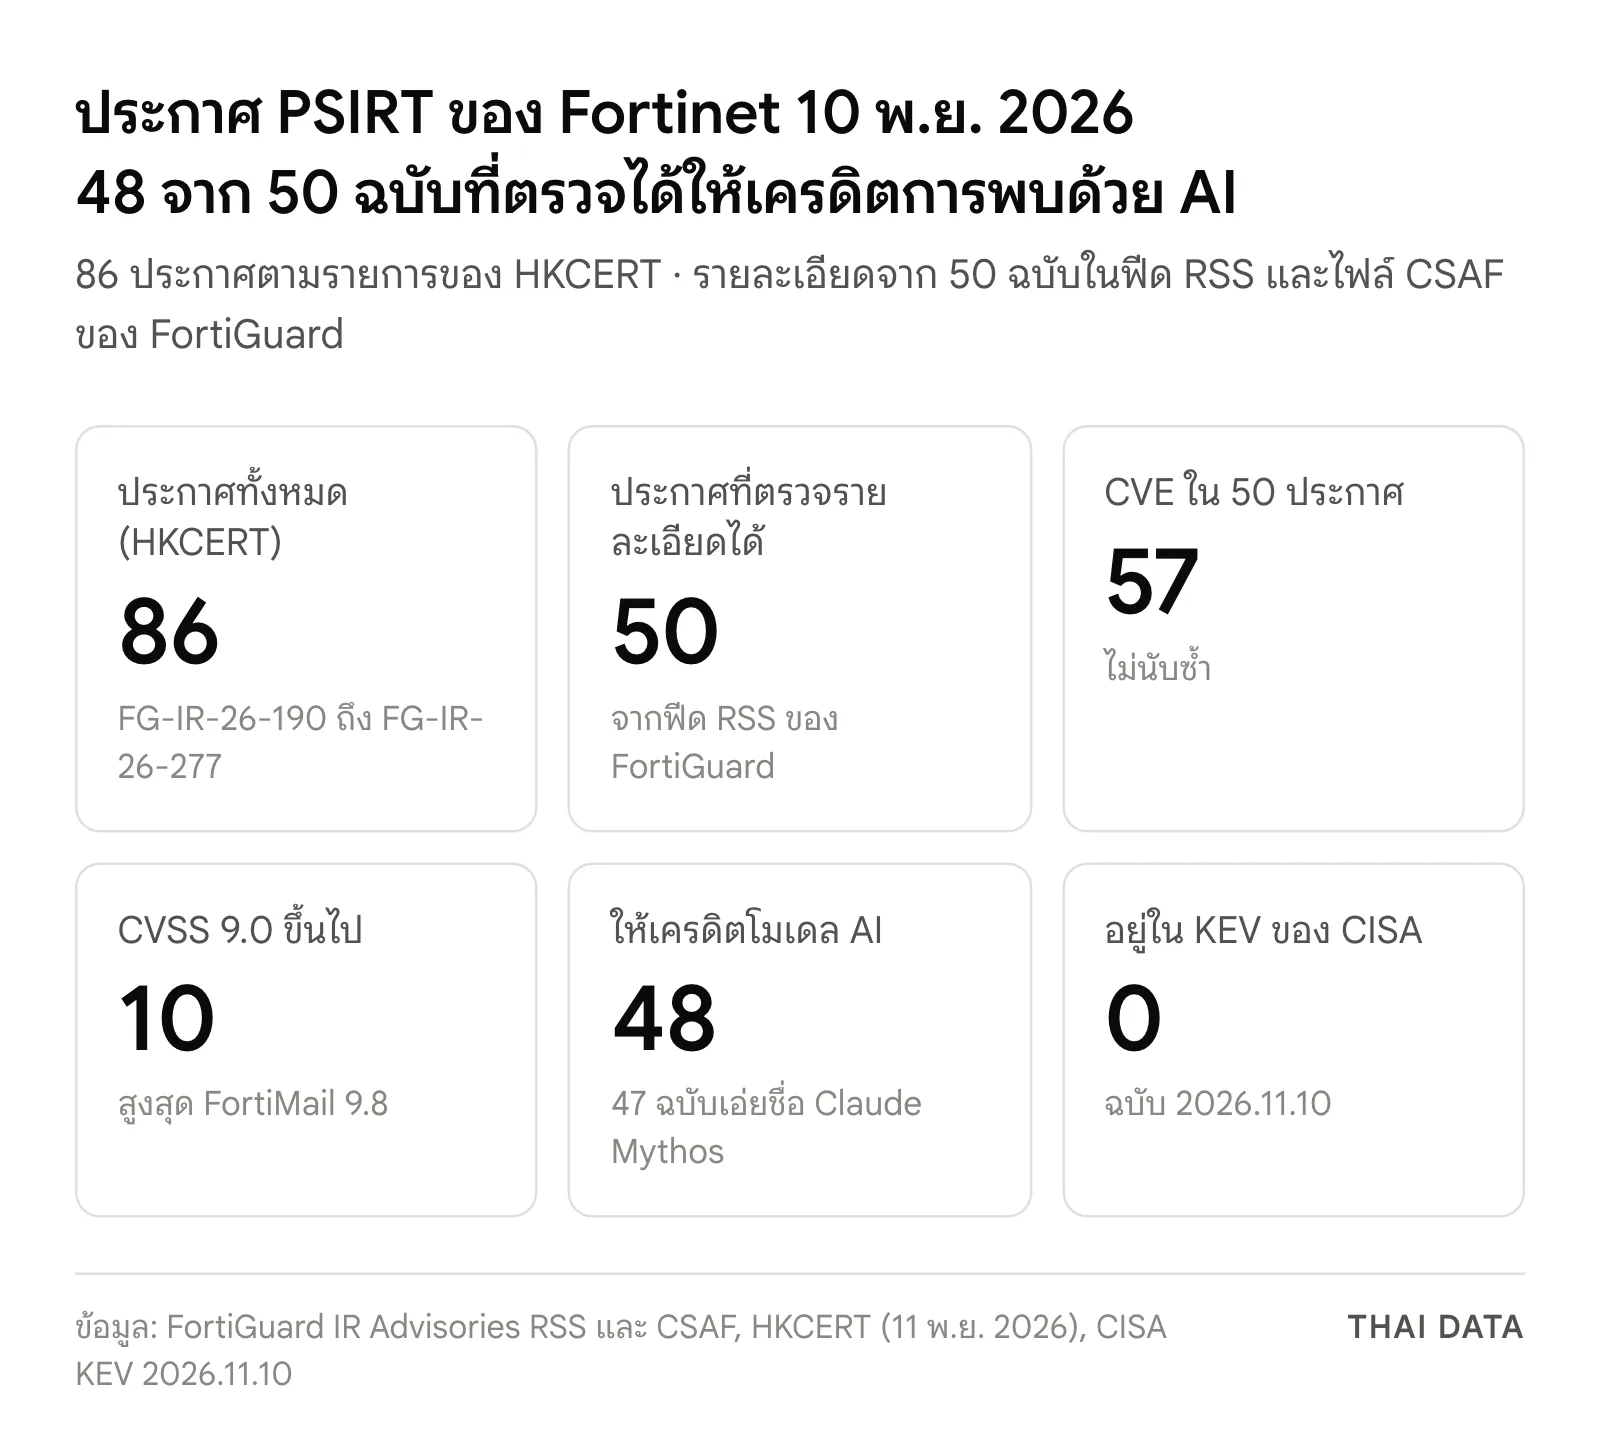
- Fortinet เผยแพร่ประกาศช่องโหว่ Fortinet พฤศจิกายน 2026 เมื่อ 10 พฤศจิกายน 2026 ซึ่งรวมช่องโหว่ที่แก้ใน hardening release เดือนตุลาคม และ HKCERT รวบรวมได้ 86 ประกาศ ตั้งแต่ FG-IR-26-190 ถึง FG-IR-26-277
- จาก 50 ประกาศที่ฟีด RSS ของ FortiGuard เปิดให้อ่านพร้อมไฟล์ CSAF มี 57 CVE โดย 10 รายการได้ CVSS 3.1 ตั้งแต่ 9.0 ขึ้นไป
- ในชุดที่ตรวจ คะแนนสูงสุดคือ FortiMail 9.8 สองรายการ (CVE-2026-126147 และ CVE-2026-126148) ที่ผู้โจมตีไม่ต้องล็อกอิน แก้ใน FortiMail 8.0.2, 7.6.7 และ 7.4.9 ส่วน FortiOS มีช่องโหว่ OSPF คะแนน 9.3 แก้ใน 8.0.2, 7.6.8, 7.4.13 และ 7.2.14
- 48 จาก 50 ประกาศระบุว่าทีมความปลอดภัยของ Fortinet พบช่องโหว่ด้วยโมเดล AI และ 47 ฉบับเอ่ยชื่อโมเดล Claude Mythos
- ประกาศช่องโหว่ Fortinet พฤศจิกายน 2026 ที่เราตรวจไม่มีฉบับใดระบุว่าพบการโจมตีจริง และแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 ยังไม่มี CVE ทั้ง 57 รายการ
Fortinet เปิดเผยรายละเอียดช่องโหว่ Fortinet พฤศจิกายน 2026 เมื่อ 10 พฤศจิกายน 2026 เป็นประกาศ PSIRT รายเดือนที่รวมช่องโหว่ซึ่งบริษัทแก้ไว้ก่อนใน hardening release เดือนตุลาคม HKCERT รวบรวมได้ 86 ประกาศ และใน 50 ฉบับที่เราตรวจรายละเอียดได้ มี CVE คะแนน 9.0 ขึ้นไป 10 รายการ สูงสุดคือ FortiMail 9.8 สองรายการ
บล็อกของ Fortinet ที่แก้ไขเมื่อ 10 พฤศจิกายน ระบุว่าประกาศรอบนี้รวมการแก้ที่มาจากการทดสอบความปลอดภัยด้วย frontier AI และ 48 จาก 50 ประกาศที่เราตรวจให้เครดิตทีมภายในที่ใช้โมเดล AI ในการพบ ส่วนรุ่นที่แก้ส่วนใหญ่ตรงกับรุ่นที่ออกตั้งแต่ปลายเดือนตุลาคม ซึ่งเราสรุปไว้ในข่าว Fortinet hardening release
ขอบเขตข้อมูลช่องโหว่ Fortinet พฤศจิกายน 2026 ในข่าวนี้
ฟีด RSS ของ FortiGuard แสดงประกาศล่าสุด 50 ฉบับ ทุกฉบับลงวันที่ 10 พฤศจิกายน 2026 และแต่ละฉบับลิงก์ไปยังไฟล์ CSAF ที่ระบุ CVE คะแนน รุ่นที่ได้รับผลกระทบ และรุ่นที่แก้ ส่วนหน้าเว็บ PSIRT ของ FortiGuard ปฏิเสธการเข้าถึงจากระบบของเรา อีก 36 ฉบับในรายการของ HKCERT เราจึงยังตรวจรายละเอียดไม่ได้ ผู้ดูแลระบบควรตรวจหน้า PSIRT ของ Fortinet สำหรับผลิตภัณฑ์ของตนให้ครบ
ช่องโหว่ Fortinet พฤศจิกายน 2026 ที่คะแนน 9.0 ขึ้นไป
| CVE | ผลิตภัณฑ์ | CVSS 3.1 | ผลกระทบตามที่ Fortinet ระบุ |
|---|---|---|---|
| CVE-2026-126147 | FortiMail | 9.8 | path traversal ผู้ไม่ต้องล็อกอินรันโค้ดหรือคำสั่งได้ |
| CVE-2026-126148 | FortiMail | 9.8 | command injection ผ่านแพ็กเก็ต HA ผู้ไม่ต้องล็อกอินรันคำสั่งได้ |
| CVE-2026-126164 | FortiMail | 9.4 | SQL injection ผู้ไม่ต้องล็อกอินรันโค้ดหรือคำสั่งได้ |
| CVE-2026-126253 | FortiOS, FortiSASE | 9.3 | ข้ามการยืนยันตัวตนใน OSPF ส่ง LSA ได้ |
| CVE-2026-126251 | FortiAuthenticator | 9.1 | ข้ามการยืนยันตัวตนและเข้าถึงโดยไม่ได้รับอนุญาต |
| CVE-2026-126229 | FortiManager, FortiAnalyzer | 9.1 | ผู้ดูแลที่ล็อกอินแล้วเข้าถึง VDOM อื่นได้ |
| CVE-2026-126156 | FortiMail | 9.1 | ยึดบัญชีผู้รับอีเมลเข้ารหัส (IBE) ได้ |
| CVE-2026-126155 | FortiMail | 9.1 | ได้ session เว็บเมล IBE ของผู้รับคนใดก็ได้ |
| CVE-2026-126261 | FortiManager | 9.0 | ผู้ที่เข้าถึงพอร์ต FGFM ได้รันโค้ดได้โดยไม่ต้องล็อกอิน |
| CVE-2026-126257 | FortiAuthenticator | 9.0 | รหัสผ่านฝังในโค้ด ข้ามการตรวจรหัสได้ในบางสถานการณ์ |
FortiMail: หกรายการได้ 9.1 ขึ้นไป
ในช่องโหว่ Fortinet พฤศจิกายน 2026 ชุดที่เราตรวจ FortiMail ปรากฏใน 14 จาก 50 ประกาศ และมีหกรายการในตารางด้านบน ประกาศส่วนใหญ่ระบุรุ่นที่แก้เหมือนกัน คือ 8.0.2, 7.6.7 และ 7.4.9 ขึ้นไป และในประกาศส่วนใหญ่ สาย 7.2 ทุกรุ่นได้รับผลกระทบและต้องย้ายไปรุ่นที่แก้แล้ว บล็อกของ Fortinet ระบุให้ย้ายไปสาย 7.4 ขึ้นไป ช่องโหว่ HA (CVE-2026-126148) กระทบเฉพาะสาย 8.0 และ 7.6 ส่วนช่องโหว่ IBE สองรายการกระทบองค์กรที่ใช้ฟีเจอร์ IBE ส่งอีเมลเข้ารหัสให้ผู้รับ
บางประกาศยังระบุรุ่นแก้เป็นรุ่นที่จะออก (upcoming) เช่น FortiMail สาย 8.0 สำหรับ CVE-2026-126167 ถึง CVE-2026-126169 (คะแนน 7.2) ต้องรอรุ่น 8.0.3 และ FortiRecorder กับ FortiVoice สำหรับ CVE-2026-126144 (คะแนน 8.8) ผู้ดูแลจึงควรติดตามรุ่นถัดไปด้วย ไม่ใช่อัปเกรดครั้งเดียวแล้วจบ
CISA เพิ่ม CVE-2026-104286 ของ FortiMail เข้าแค็ตตาล็อก KEV ไปเมื่อ 1 ตุลาคม 2026 ตามที่เราเคยรายงานในข่าว FortiMail CVE-2026-104286 องค์กรที่ยังไม่ได้อัปเกรดหลังรอบนั้นจึงมีงานค้างสองรอบ
FortiOS และ FortiSASE: OSPF คะแนน 9.3 แต่ต้องอยู่ในเครือข่ายติดกัน
CVE-2026-126253 เป็นรายการเดียวของ FortiOS ที่คะแนนเกิน 9 ในชุดช่องโหว่ Fortinet พฤศจิกายน 2026 ที่เราตรวจ อยู่ใน OSPF daemon ของ FortiOS และ FortiSASE เวกเตอร์ CVSS ระบุ AV:A คือผู้โจมตีต้องอยู่ในเครือข่ายที่ติดกับอุปกรณ์ ไม่ใช่โจมตีจากอินเทอร์เน็ตทั่วไป รุ่นที่แก้คือ FortiOS 8.0.2, 7.6.8, 7.4.13 และ 7.2.14 ซึ่งเป็นรุ่นเดียวกับที่ใช้แก้ CVE-2026-126255 ช่องโหว่ใน SSH daemon คะแนน 7.4 ที่อาจทำให้ข้ามการยืนยันตัวตนได้ ส่วน CVE-2026-121530 ซึ่งเป็นปัญหา 2FA แบบ RADIUS ของผู้ดูแลระบบ คะแนน 5.9 แก้ใน FortiOS 7.6.7 และเป็นประกาศเดียวในชุดที่เราตรวจที่ผู้รายงานเป็นนักวิจัยภายนอก
FortiManager และ FortiAnalyzer: มีประกาศมากที่สุดในชุดที่ตรวจ
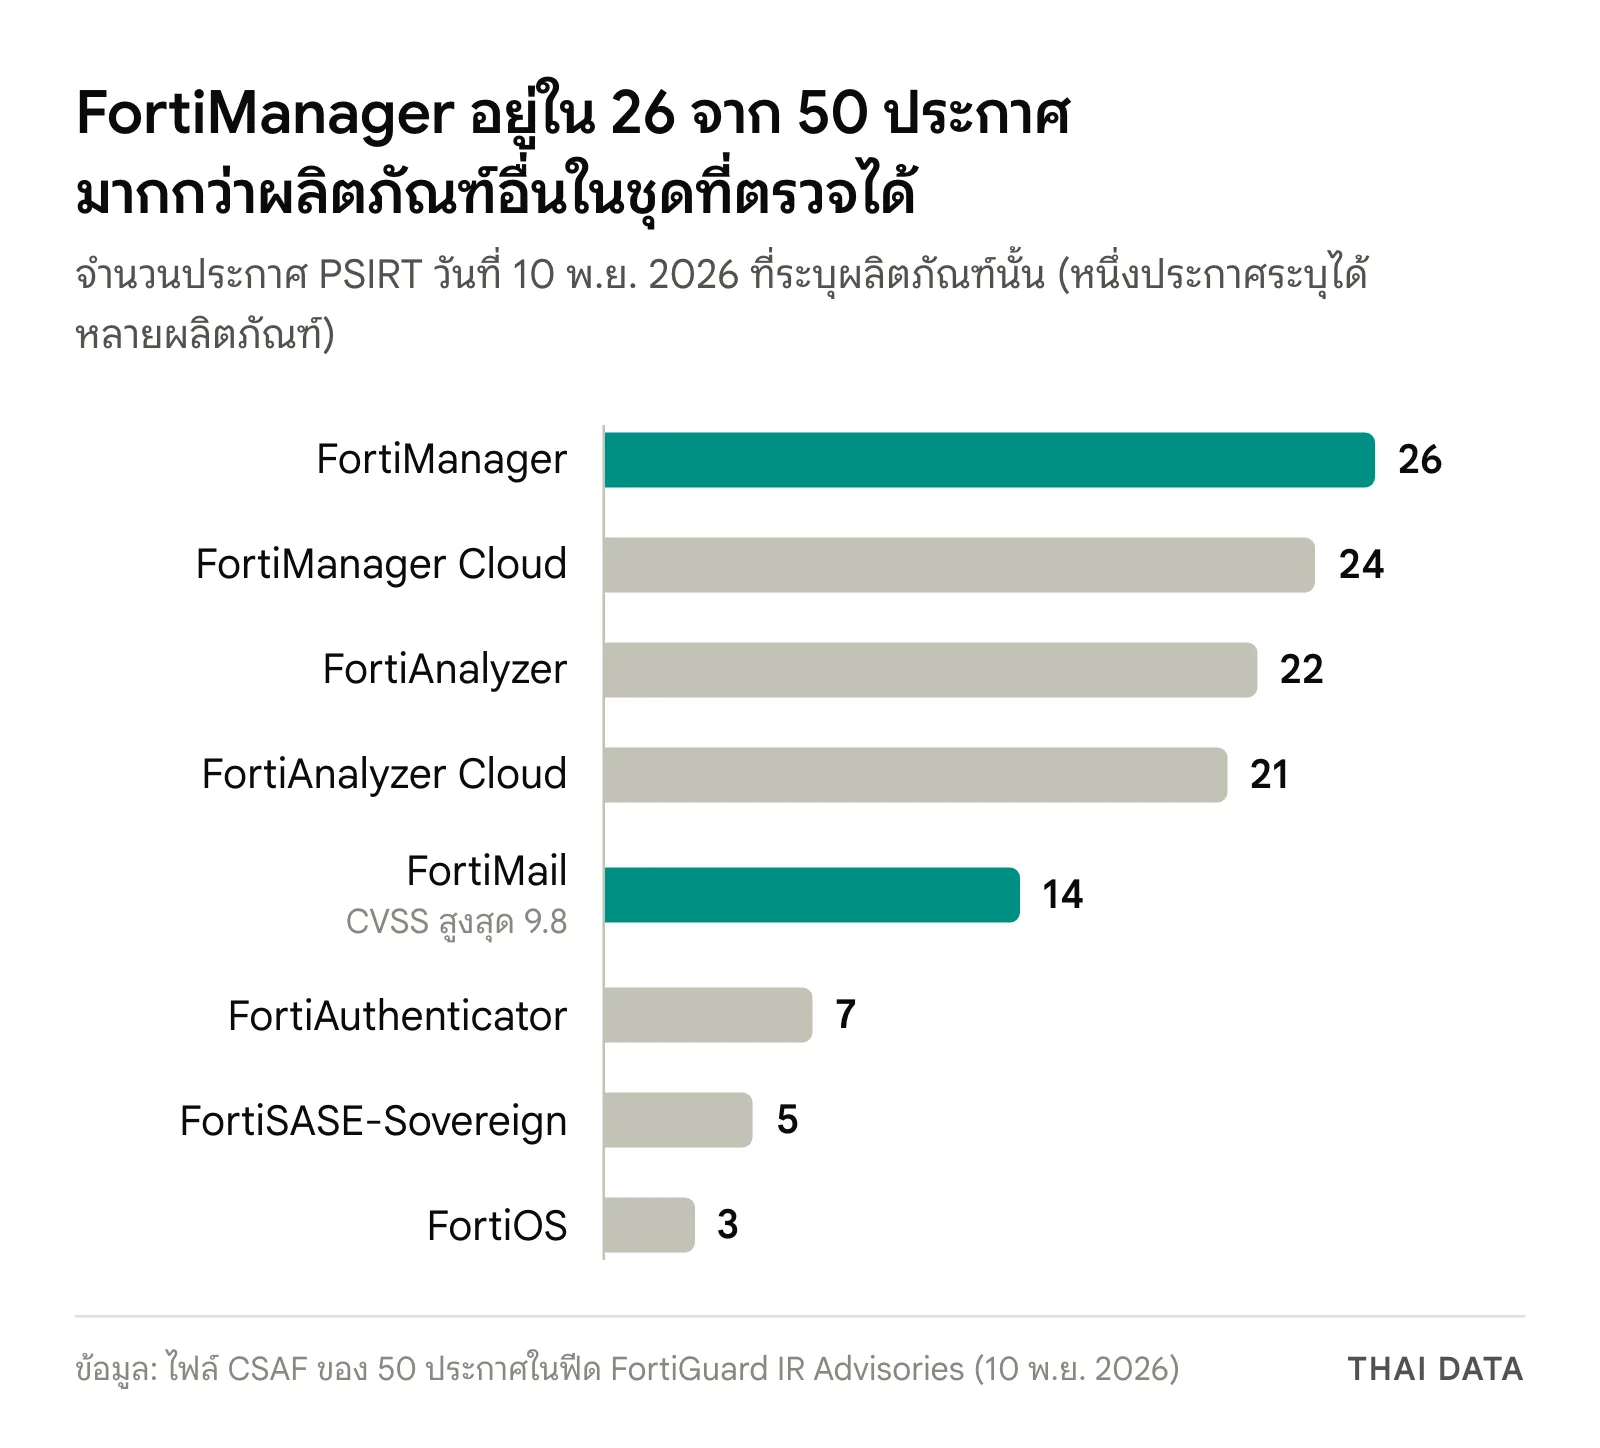
FortiManager และ FortiAnalyzer ทั้งแบบติดตั้งเองและแบบคลาวด์ปรากฏในประกาศช่องโหว่ Fortinet พฤศจิกายน 2026 มากที่สุดในชุดที่เราตรวจ
| ผลิตภัณฑ์ | จำนวนประกาศ (จาก 50 ฉบับ) |
|---|---|
| FortiManager | 26 |
| FortiManager Cloud | 24 |
| FortiAnalyzer | 22 |
| FortiAnalyzer Cloud | 21 |
| FortiMail | 14 |
| FortiAuthenticator | 7 |
| FortiSASE-Sovereign | 5 |
| FortiOS | 3 |
- FGFM ของ FortiManager (CVE-2026-126261, 9.0) ผู้โจมตีที่เข้าถึงพอร์ต FGFM ได้รันโค้ดได้โดยไม่ต้องล็อกอิน รุ่นที่แก้คือ 8.0.1, 7.6.8, 7.4.6 และ 7.2.9
- VDOM (CVE-2026-126229, 9.1) ต้องเป็นผู้ดูแลที่ล็อกอินแล้ว แก้ใน 8.0.2, 7.6.8 และ 7.4.12 ส่วนสาย 7.2 ต้องย้ายรุ่น
- ช่องโหว่ผ่าน JSON API หลายประกาศระบุว่าโจมตีผ่าน JSON API ได้ถ้าเปิดไว้ ซึ่งปิดเป็นค่าเริ่มต้น Fortinet แนะนำให้ปิดในโปรไฟล์ผู้ดูแลด้วยคำสั่ง
set rpc-permit noneถ้าไม่ได้ใช้
AI พบช่องโหว่ Fortinet พฤศจิกายน 2026 ส่วนใหญ่
ในส่วน acknowledgments ของ 48 จาก 50 ประกาศ Fortinet เขียนว่าทีม Product Security ของบริษัทพบช่องโหว่ด้วยโมเดล AI และ 47 ฉบับระบุชื่อโมเดล Claude Mythos บล็อกของ Carl Windsor ที่เผยแพร่ 21 ตุลาคมระบุว่า Fortinet ขอบคุณ Anthropic, OpenAI, Google และ SpaceX ที่ร่วมมือในโครงการนี้ และเตือนว่าความสามารถแบบเดียวกันกำลังไปถึงมือผู้โจมตี
ข้อความที่แก้ไขเมื่อ 10 พฤศจิกายนเขียนว่าแนวทางนี้ให้เวลาลูกค้าอัปเกรดก่อนรายละเอียดทางเทคนิคเผยแพร่ ซึ่ง "matters even more as AI shortens the time between disclosure and exploitation" คือยิ่งสำคัญเมื่อ AI ทำให้ช่วงเวลาระหว่างการเปิดเผยกับการโจมตีสั้นลง
ทำไมช่องโหว่ Fortinet พฤศจิกายน 2026 สำคัญ
FortiMail อยู่หน้าระบบอีเมลและรับการเชื่อมต่อจากอินเทอร์เน็ตตลอดเวลา ช่องโหว่ที่ไม่ต้องล็อกอินจึงเป็นทางเข้าโดยตรง ส่วน FortiManager ใช้ตั้งค่าไฟร์วอลล์ FortiGate จำนวนมากจากจุดเดียว ช่องโหว่ในตัวจัดการจึงกระทบอุปกรณ์ทั้งชุด เมื่อหมายเลข CVE และคำอธิบายเผยแพร่แล้ว องค์กรที่ยังไม่ได้อัปเกรดหลังเดือนตุลาคมกำลังใช้รุ่นที่มีช่องโหว่ซึ่งทุกคนรู้รายละเอียดแล้ว
สิ่งที่องค์กรไทยควรทำหลังช่องโหว่ Fortinet พฤศจิกายน 2026
- ตรวจรุ่นของอุปกรณ์ Fortinet ทุกตัว เทียบกับรุ่นที่แก้ในตาราง และตรวจหน้า PSIRT ของ Fortinet ให้ครบทั้ง 86 ประกาศสำหรับผลิตภัณฑ์ที่ใช้
- อัปเกรด FortiMail ก่อน เป็น 8.0.2, 7.6.7 หรือ 7.4.9 ขึ้นไป และวางแผนย้ายเครื่องที่ยังอยู่สาย 7.2
- จำกัดการเข้าถึงพอร์ต FGFM ของ FortiManager ให้เฉพาะอุปกรณ์ FortiGate ที่ต้องเชื่อมต่อ แล้วอัปเกรด FortiManager และ FortiAnalyzer และปิด JSON API ถ้าไม่ได้ใช้
- อัปเกรด FortiOS เป็น 8.0.2, 7.6.8, 7.4.13 หรือ 7.2.14 ขึ้นไป โดยเฉพาะเครื่องที่เปิด OSPF หรือ SSH สำหรับผู้ดูแล
- อัปเกรด FortiAuthenticator เป็น 8.0.4 หรือ 6.6.11 ขึ้นไป เพราะเป็นระบบยืนยันตัวตนที่ระบบอื่นพึ่งพา
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ประกาศรอบนี้ทำให้องค์กรที่ใช้ Fortinet ต้องอัปเกรดทั้งไฟร์วอลล์ ตัวจัดการ และเกตเวย์อีเมลพร้อมกัน ซึ่งต้องมีคนติดตามรุ่นและเฝ้าระบบหลังอัปเกรด Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ช่องโหว่ Fortinet พฤศจิกายน 2026 มีกี่รายการและร้ายแรงแค่ไหน?
ช่องโหว่ Fortinet พฤศจิกายน 2026 ออกเป็นประกาศ PSIRT เมื่อ 10 พฤศจิกายน 2026 ซึ่ง HKCERT รวบรวมได้ 86 ฉบับ ใน 50 ฉบับที่ฟีดของ FortiGuard เปิดให้อ่านมี 57 CVE และ 10 รายการได้คะแนน CVSS 9.0 ขึ้นไป สูงสุดคือ FortiMail 9.8 สองรายการ
FortiMail ต้องอัปเกรดเป็นรุ่นไหน?
ประกาศช่องโหว่ Fortinet พฤศจิกายน 2026 ของ FortiMail ระบุรุ่นที่แก้คือ 8.0.2, 7.6.7 และ 7.4.9 ขึ้นไปตามสายรุ่นที่ใช้ ส่วนสาย 7.2 ต้องย้ายไปรุ่นที่แก้แล้ว บล็อกของ Fortinet ระบุให้ย้ายไปสาย 7.4 ขึ้นไป
ช่องโหว่ Fortinet พฤศจิกายน 2026 ถูกโจมตีแล้วหรือยัง?
ยังไม่มีรายงาน ประกาศช่องโหว่ Fortinet พฤศจิกายน 2026 จำนวน 50 ฉบับที่เราตรวจไม่มีฉบับใดระบุว่าพบการโจมตีจริง และแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 ยังไม่มี CVE เหล่านี้ แต่ Fortinet เตือนว่า AI ทำให้ช่วงเวลาระหว่างการเปิดเผยกับการโจมตีสั้นลง
ทำไมประกาศของ Fortinet รอบนี้จึงพูดถึง AI?
Fortinet ระบุว่าช่องโหว่ Fortinet พฤศจิกายน 2026 ชุดนี้มาจากโครงการทดสอบความปลอดภัยที่ใช้ frontier AI และ 48 จาก 50 ประกาศที่เราตรวจให้เครดิตทีมภายในของ Fortinet ที่ใช้โมเดล AI ในการพบ โดย 47 ฉบับเอ่ยชื่อโมเดล Claude Mythos
แหล่งอ้างอิง
- Fortinet Releases Security Hardening Release for Multiple Products — Fortinet
- FortiGuard Labs | FortiGuard Center - IR Advisories (RSS) — Fortinet
- Fortinet Products Multiple Vulnerabilities — HKCERT
- FG-IR-26-199 CSAF: Improper limitation of a pathname to a restricted directory (FortiMail) — Fortinet
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Carl Windsor2
- องค์กรและบริษัท
- Fortinet15HKCERT4CISA78Anthropic66OpenAI90Google218SpaceX25
- ผลิตภัณฑ์และเทคโนโลยี
- FortiMail4FortiOS7Claude55FortiAuthenticator3FortiManager4FortiAnalyzer4FortiGate7
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ