
SAP Patch Day พฤศจิกายน 2026 ออกโน้ตใหม่ 35 รายการ มี CVSS 10.0 สี่รายการใน ICM, Web Dispatcher, Gateway และ SAML2 ซึ่ง Onapsis ตั้งชื่อ ICM2SHELL และ PROXYGATE
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
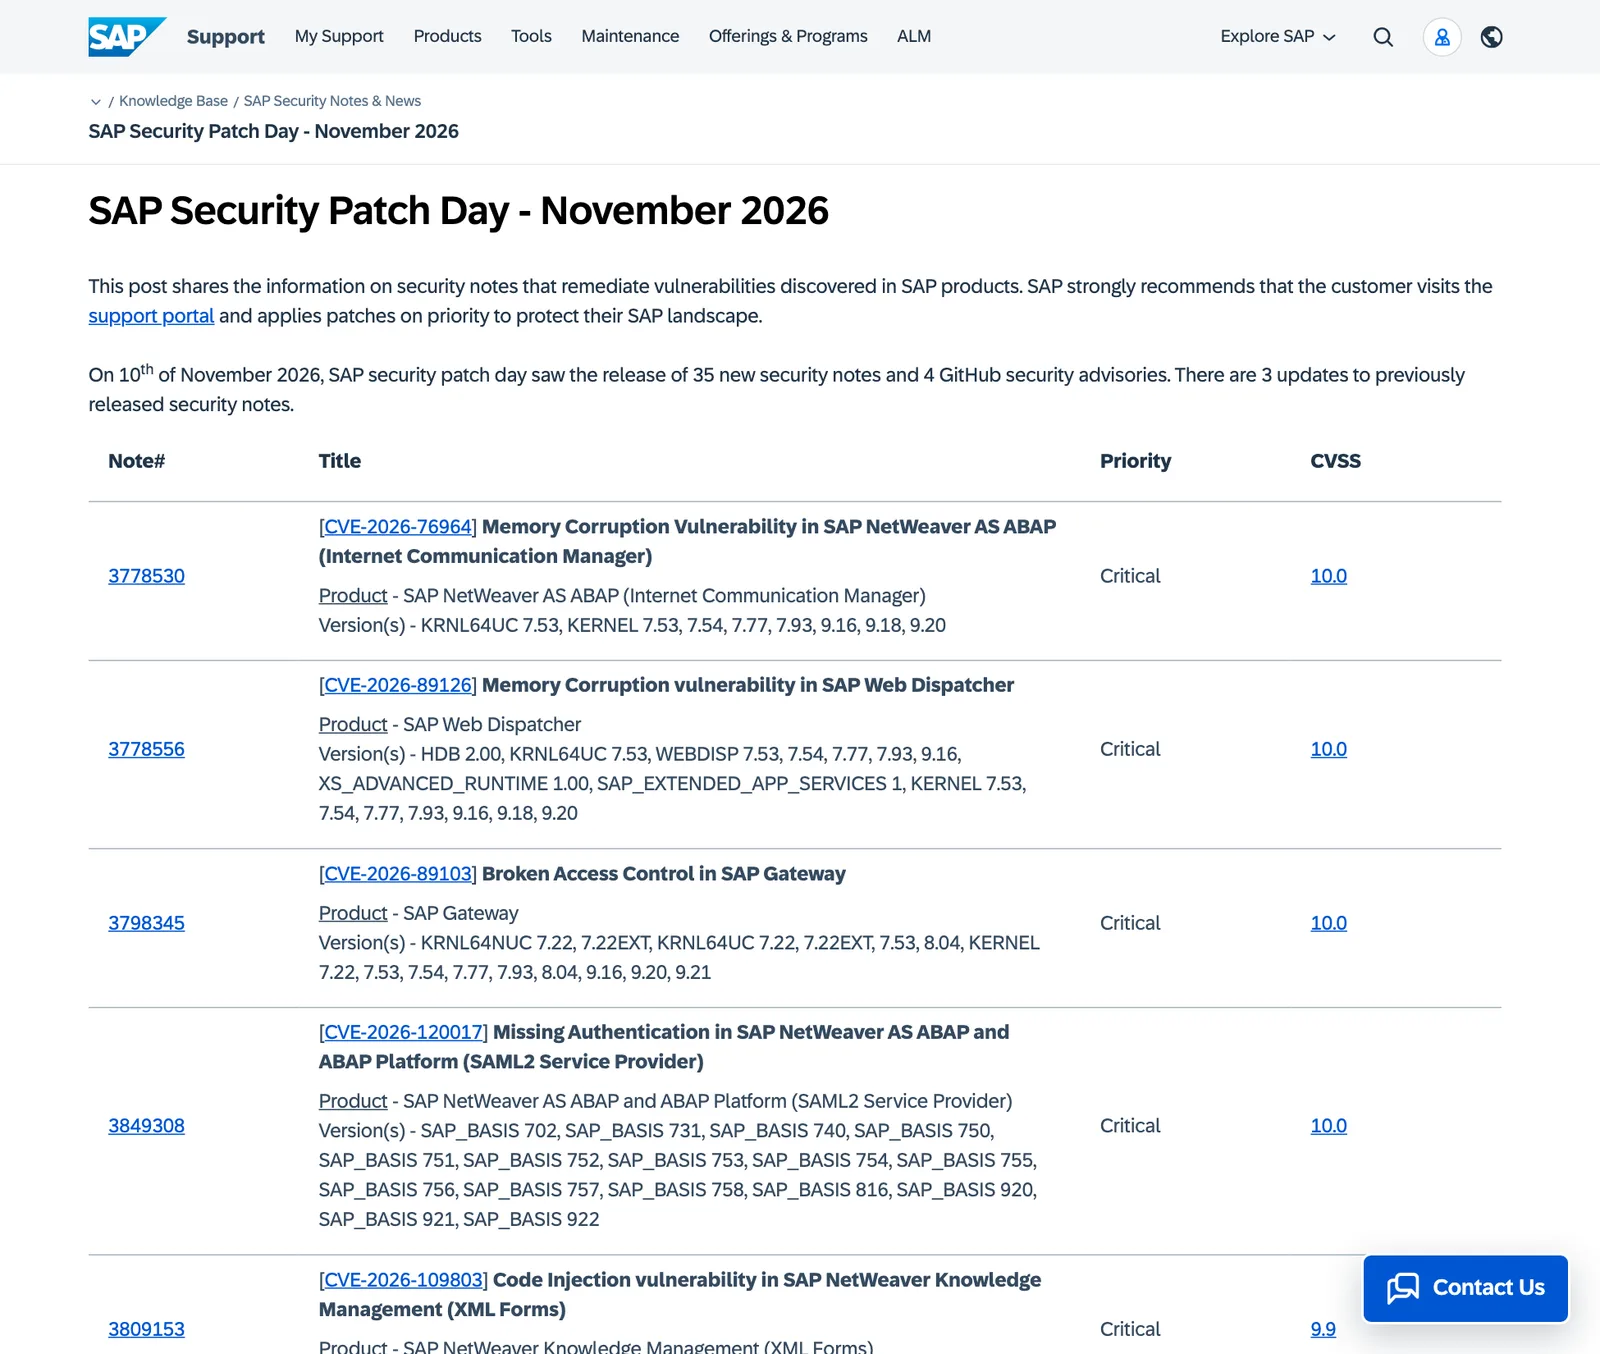
- SAP Patch Day พฤศจิกายน 2026 วันที่ 10 พฤศจิกายน 2026 มี SAP Security Note ใหม่ 35 รายการ GitHub security advisory 4 รายการ และอัปเดตโน้ตเดิม 3 รายการ โดยมีระดับ Critical 9 รายการ
- โน้ตที่ได้ CVSS 10.0 มี 4 รายการ คือ ICM ของ AS ABAP (CVE-2026-76964), SAP Web Dispatcher (CVE-2026-89126), SAP Gateway (CVE-2026-89103) และ SAML2 Service Provider ของ AS ABAP (CVE-2026-120017)
- Onapsis Research Labs ผู้รายงานช่องโหว่ตั้งชื่อช่องโหว่ใน ICM และ Web Dispatcher ว่า ICM2SHELL และช่องโหว่ใน Gateway ว่า PROXYGATE และระบุว่าทั้งสองทำให้ผู้โจมตีที่ไม่ต้องล็อกอินรันคำสั่งระบบปฏิบัติการในสิทธิ์ sidadm ได้
- ณ วันที่ 10 พฤศจิกายน 2026 Onapsis ระบุว่ายังไม่พบการโจมตีจริงของทั้งสองช่องโหว่ และ CVE คะแนน 10.0 ทั้งสี่ของ SAP Patch Day พฤศจิกายน 2026 ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10
- Onapsis ระบุว่า PROXYGATE ในเคอร์เนลส่วนใหญ่ต้องลงแพตช์เคอร์เนลแล้วตั้ง gw/acl_mode_proxy = 1 ด้วย แพตช์อย่างเดียวยังไม่พอ
SAP ออกแพตช์รอบ SAP Patch Day พฤศจิกายน 2026 เมื่อ 10 พฤศจิกายน 2026 เป็น SAP Security Note ใหม่ 35 รายการ GitHub security advisory 4 รายการ และอัปเดตโน้ตเดิม 3 รายการ ในจำนวนนี้มี 4 รายการที่ได้คะแนน CVSS 10.0 เต็ม ใน ICM, SAP Web Dispatcher, SAP Gateway และ SAML2 ของ AS ABAP ซึ่ง Onapsis ผู้รายงานช่องโหว่ตั้งชื่อสามรายการแรกว่า ICM2SHELL และ PROXYGATE
Onapsis ระบุว่า ณ วันที่เผยแพร่ยังไม่พบการโจมตีจริงของ ICM2SHELL และ PROXYGATE และ CVE คะแนน 10.0 ทั้งสี่ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 แต่ช่องโหว่หลักอยู่ใน SAP Kernel งานของ SAP Patch Day พฤศจิกายน 2026 จึงเป็นการอัปเดตเคอร์เนลทุกเซิร์ฟเวอร์ ไม่ใช่แค่ลงโน้ตในแอปพลิเคชัน
SAP Patch Day พฤศจิกายน 2026: โน้ต CVSS 10.0 สี่รายการ
| SAP Note | CVE | ส่วนที่มีช่องโหว่ | ชื่อที่ Onapsis ตั้ง |
|---|---|---|---|
| 3778530 | CVE-2026-76964 | ICM ของ AS ABAP | ICM2SHELL |
| 3778556 | CVE-2026-89126 | SAP Web Dispatcher | ICM2SHELL |
| 3798345 | CVE-2026-89103 | SAP Gateway | PROXYGATE |
| 3849308 | CVE-2026-120017 | SAML2 Service Provider ของ AS ABAP | ไม่มี |
โน้ตระดับ Critical อีก 5 รายการได้คะแนน 9.1 ถึง 9.9 ได้แก่ช่องโหว่ใน NetWeaver Knowledge Management, ABAP Application Server, S4CRM, Web Dispatcher กับ ICM (CSRF) และ BusinessObjects BI Platform
ตัวเลขของ SAP และของ Onapsis ไม่เท่ากัน
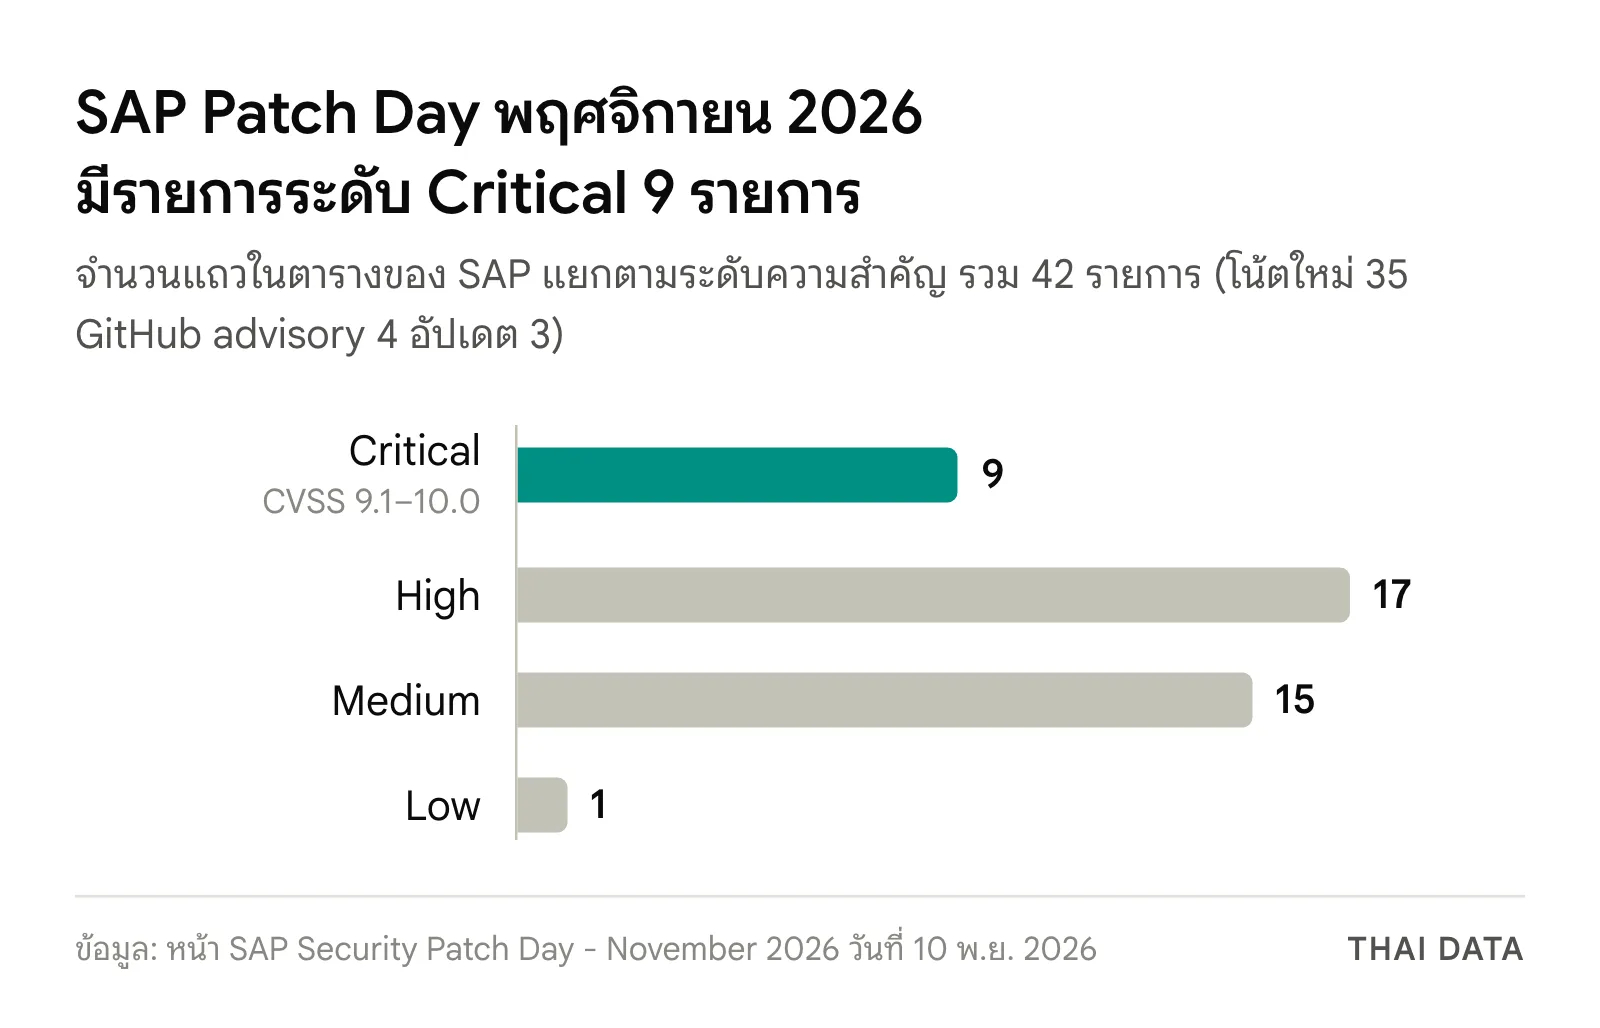
ตารางบนหน้า SAP Patch Day พฤศจิกายน 2026 ของ SAP มี 42 แถว แยกเป็นระดับ Critical 9 รายการ High 17 รายการ Medium 15 รายการ และ Low 1 รายการ ส่วน Onapsis นับรวมโน้ตที่ SAP ออกระหว่างรอบแพตช์ด้วย ได้ 43 รายการ เป็น HotNews 12 รายการ และ High Priority 13 รายการ และเรียกรอบนี้ว่าทำสถิติสูงสุด Onapsis ยังระบุว่าทีมของตนช่วยแก้ช่องโหว่ 36 รายการใน 25 โน้ต โดย 14 รายการพบร่วมกับ XBOW
ICM2SHELL: ช่องโหว่ WebSocket ใน ICM และ Web Dispatcher
ICM2SHELL คือโน้ตสองรายการแรกในตารางของ SAP Patch Day พฤศจิกายน 2026 Onapsis อธิบายว่าเป็นช่องโหว่ memory corruption ในวิธีที่ SAP Kernel จัดการทราฟฟิก WebSocket ซึ่ง ICM กับ Web Dispatcher ใช้โค้ดชุดเดียวกัน รวมถึง Web Dispatcher ที่ฝังใน SAP HANA XS
- ไม่ต้องมีบัญชีผู้ใช้ ผู้โจมตีที่เข้าถึงพอร์ต HTTP/HTTPS ได้รันคำสั่งระบบปฏิบัติการในสิทธิ์ของบัญชี sidadm (Onapsis เขียนว่า
<sid>adm) หรือทำให้โปรเซสล่มได้ - WebSocket เปิดเป็นค่าเริ่มต้น ระบบจึงเสี่ยงแม้ไม่มีแอปใดใช้ และ SAP S/4HANA มีบริการ ICF ที่รับ WebSocket โดยไม่ยืนยันตัวตนติดมาด้วย
- มีโค้ดโจมตีที่ใช้ได้จริงแล้ว Onapsis ระบุว่าส่งโค้ดที่รันคำสั่งจากระยะไกลได้ครบขั้นตอนให้ SAP
- ขอบเขต AS ABAP ที่ใช้เคอร์เนล 7.40 ขึ้นไปและ Web Dispatcher ทุกตัว AS Java ไม่ได้รับผลกระทบ แต่ระบบ dual-stack ได้รับผลกระทบ
ระดับแพตช์ที่แก้ ICM2SHELL และวิธีชั่วคราว
ตารางของ Onapsis ระบุระดับแพตช์ที่แก้ เช่น เคอร์เนล 7.53 PL 1616, 7.54 PL 710 และ 9.16 PL 111 และเตือนว่าเคอร์เนล 7.93 เลขสูงกว่าไม่ได้แปลว่าแก้แล้ว เช่น PL 419 ยังมีช่องโหว่ เคอร์เนลที่หมดการดูแลแล้ว เช่น 7.40, 7.49, 7.73, 7.81 และ 7.89 ได้รับผลกระทบและอาจไม่มีแพตช์ ต้องอัปเกรดเคอร์เนลก่อน
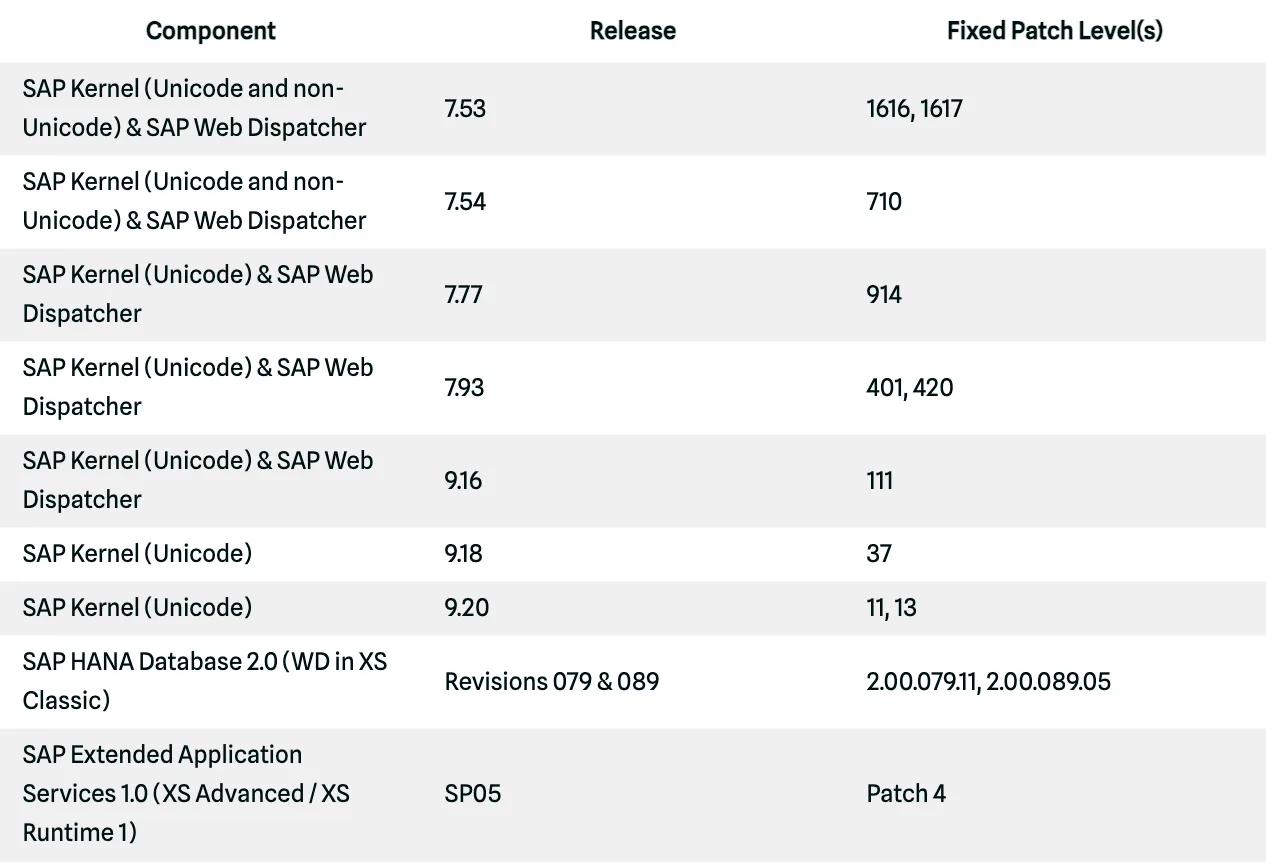
วิธีชั่วคราวใน FAQ Note 3778788 ของ SAP มีสองทาง คือปิด WebSocket ด้วย icm/HTTP/support_websocket_upgrade=FALSE ซึ่ง SAP เตือนว่ากระทบงานแบบโต้ตอบและงานเชื่อมระบบมาก หรือวาง Web Dispatcher รุ่นที่สูงกว่าระดับในโน้ตไว้ด้านหน้า ซึ่งป้องกันได้เฉพาะระบบที่เข้าถึงผ่านตัวนั้นเท่านั้น
PROXYGATE: SAP Gateway ที่นโยบาย proxy เปิดกว้าง
PROXYGATE (CVE-2026-89103) เป็นโน้ตคะแนน 10.0 อีกรายการของ SAP Patch Day พฤศจิกายน 2026 แก้ด้วยโน้ต 3798345 Onapsis ระบุว่าผู้โจมตีที่ไม่ต้องยืนยันตัวตนแต่เข้าถึงเครือข่ายได้ ทำให้ Gateway เข้าใจว่าคำขอมาจากเซิร์ฟเวอร์ภายในระบบเดียวกันจนรันคำสั่งในสิทธิ์ sidadm ได้ การล็อก secinfo และ reginfo ไม่ช่วยกันช่องโหว่นี้ สิ่งที่ตัดสินคือไฟล์ prxyinfo และพารามิเตอร์ gw/acl_mode_proxy ซึ่งตั้งมาเป็น 0 และค่า 0 เมื่อไม่มีไฟล์ prxyinfo หมายถึงอนุญาตทุกการเชื่อมต่อ
- Gateway รันบนเซิร์ฟเวอร์ ABAP ทุกเครื่อง และอยู่ใน AS Java, dual-stack และ Gateway แบบแยก ครอบคลุม SAP S/4HANA, SAP ERP/ECC และ SAP BW
- เคอร์เนล 7.93 และ 9.16 แก้ด้วยการตั้ง gw/acl_mode_proxy = 1 ส่วน 9.20 และ 9.21 ลงแพตช์อย่างเดียว รุ่นอื่นต้องลงแพตช์ตามตารางแล้วตั้งพารามิเตอร์
- SAP ไม่มีวิธีบรรเทาชั่วคราวอย่างเป็นทางการ Onapsis แนะนำไฟล์ prxyinfo ที่จำกัดต้นทางไว้เฉพาะเครื่องที่ไว้ใจได้ระหว่างรอแพตช์
| รุ่นเคอร์เนล | ระดับแพตช์ขั้นต่ำ |
|---|---|
| 7.22 EXT, EX2, EX3 | 1612 |
| 7.53 | 1625 |
| 7.54 | 718 |
| 7.77 | 915 |
| 8.04 | 244 |
| 9.20 | 16 |
| 9.21 | 4 |
SAML2 และโน้ตอื่นที่ควรดู
- CVE-2026-120017 (โน้ต 3849308) ครอบคลุม SAP_BASIS 702 ถึง 922 Onapsis อธิบายว่าเกิดจากการตรวจ assertion ที่ใช้ยืนยันตัวตนไม่เพียงพอในบางการตั้งค่า ผู้โจมตีจึงอาจปลอมเป็นผู้ใช้ใดก็ได้รวมถึงบัญชีสิทธิ์สูง องค์กรที่ใช้ SSO แบบ SAML กับ ABAP ควรจัดไว้กลุ่มแรก
- GitHub advisory 4 รายการ สำหรับ SAP Cloud SDK และ SAP/astonish คะแนน 7.1 ถึง 7.5 ทีมพัฒนาควรอัปเดตไลบรารีตามรุ่นในหน้าของ SAP
- Onapsis ยังนับโน้ต 3846599 (CVSS 9.8) ที่แก้ชุดช่องโหว่ PHP ชื่อ php2shell ใน SAP Business AI Platform เรื่องเดียวกันในอุปกรณ์ผู้ผลิตอื่นอ่านได้ที่PHP2Shell ในอุปกรณ์
ทำไม SAP Patch Day พฤศจิกายน 2026 จึงสำคัญ
ICM และ Web Dispatcher คือทางเข้าของ Fiori, OData และ Web Service ที่หลายองค์กรเปิดให้พนักงานนอกสำนักงานหรือคู่ค้าเข้าผ่านอินเทอร์เน็ต Onapsis เขียนถึง Web Dispatcher ว่า "The component designed to protect the SAP system from the Internet becomes the first one exposed to it." คือส่วนที่วางไว้ป้องกันระบบ SAP จากอินเทอร์เน็ตกลายเป็นส่วนแรกที่ถูกเปิดรับการโจมตี
สิทธิ์ sidadm คือบัญชีเจ้าของการติดตั้ง SAP Onapsis ระบุว่าผู้ที่ได้สิทธิ์นี้อาจดึงรหัสผ่านฐานข้อมูลจาก secure store หรือหยุดระบบได้ องค์กรที่ยังใช้เคอร์เนลรุ่นเก่าต้องอัปเกรดก่อน ประเด็นเดียวกับที่ SAP เตือนเรื่องBusiness Suite 7 หลังปี 2030 และรอบนี้ตรงกับMicrosoft Patch Tuesday พฤศจิกายน 2026 ทีมไอทีจึงมีงานแพตช์ใหญ่สองชุดในสัปดาห์เดียว
สิ่งที่องค์กรไทยควรทำหลัง SAP Patch Day พฤศจิกายน 2026
- ทำรายการเคอร์เนลทุกเครื่อง จดรุ่นและระดับแพตช์ของ SAP Kernel ในทุก application server, Web Dispatcher ทั้งแบบแยกและใน SAP HANA XS, Gateway แบบแยก และระบบทดสอบที่มีสำเนาข้อมูลจริง
- ลง Web Dispatcher และ ICM ที่หันออกอินเทอร์เน็ตก่อน ตามคำแนะนำของ Onapsis แล้วตามด้วย production ภายใน ทุก application server ต้องได้เคอร์เนลใหม่
- ตรวจ PROXYGATE แยก ตรวจไฟล์ prxyinfo และตั้ง gw/acl_mode_proxy = 1 ตามโน้ต 3798345
- ถ้ายังลงแพตช์ไม่ได้ ใช้วิธีชั่วคราวใน FAQ Note 3778788 หลังประเมินผลกระทบ และจำกัดการเข้าถึงพอร์ต HTTP/HTTPS และพอร์ต Gateway จากเครือข่ายที่ไม่จำเป็น
- เฝ้าดูการรีสตาร์ตผิดปกติ Onapsis ระบุว่าความพยายามโจมตี ICM2SHELL มักทำให้ ICM หรือ Web Dispatcher ล่มอย่างน้อยหนึ่งครั้ง ให้ตรวจไฟล์ dev_icm และ dev_webdisp
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
รอบแพตช์นี้ทำให้องค์กรที่ใช้ SAP ต้องอัปเดตเคอร์เนลทุก application server และ Web Dispatcher ในเวลาสั้น ซึ่งต้องมีคนดูแลระบบและแผนหยุดระบบที่ชัดเจน ERP Cloud ของ THAI DATA CLOUD ย้ายระบบ ERP รวมถึง SAP ขึ้นคลาวด์บน Data Center ในไทยที่ได้มาตรฐาน ISO 27001 / 22301 พร้อมทีมวิศวกรไทยเฝ้าระวังระบบตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
SAP Patch Day พฤศจิกายน 2026 มีช่องโหว่ร้ายแรงอะไรบ้าง?
SAP Patch Day พฤศจิกายน 2026 วันที่ 10 พฤศจิกายน 2026 มีโน้ตคะแนน CVSS 10.0 สี่รายการ ได้แก่ 3778530 (ICM ของ AS ABAP), 3778556 (SAP Web Dispatcher), 3798345 (SAP Gateway) และ 3849308 (SAML2 Service Provider ของ AS ABAP) และมีโน้ตระดับ Critical รวม 9 รายการ
ICM2SHELL คืออะไร?
ICM2SHELL คือชื่อที่ Onapsis Research Labs ตั้งให้ CVE-2026-76964 และ CVE-2026-89126 ซึ่ง SAP แก้ใน SAP Patch Day พฤศจิกายน 2026 เป็นช่องโหว่ memory corruption ในการจัดการ WebSocket ของ SAP Kernel ที่ ICM และ SAP Web Dispatcher ใช้ร่วมกัน Onapsis ระบุว่าผู้โจมตีที่เข้าถึงพอร์ต HTTP/HTTPS ได้รันคำสั่งในสิทธิ์ sidadm ได้โดยไม่ต้องล็อกอิน
PROXYGATE ต้องแก้อย่างไร?
PROXYGATE คือ CVE-2026-89103 ใน SAP Gateway แก้ด้วยโน้ต 3798345 Onapsis ระบุว่าเคอร์เนลส่วนใหญ่ต้องลงแพตช์เคอร์เนลแล้วตั้งพารามิเตอร์ gw/acl_mode_proxy = 1 ส่วนเคอร์เนล 7.93 และ 9.16 ตั้งพารามิเตอร์อย่างเดียวได้ ระหว่างรอแพตช์ ไฟล์ prxyinfo ที่จำกัดต้นทางช่วยลดความเสี่ยง
ช่องโหว่ใน SAP Patch Day พฤศจิกายน 2026 ถูกโจมตีจริงแล้วหรือยัง?
ณ วันที่ 10 พฤศจิกายน 2026 Onapsis ระบุว่ายังไม่พบการโจมตีจริงของ ICM2SHELL และ PROXYGATE และ CVE คะแนน 10.0 ทั้งสี่ในรอบ SAP Patch Day พฤศจิกายน 2026 ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 แต่ Onapsis ระบุว่าได้ส่งโค้ดโจมตี ICM2SHELL ที่ใช้ได้จริงให้ SAP แล้ว
แหล่งอ้างอิง
- SAP Security Patch Day - November 2026 — SAP
- ICM2SHELL (CVE-2026-76964 and CVE-2026-89126): A Critical Pre-Authentication Vulnerability in SAP NetWeaver's ICM and Web Dispatcher — Onapsis
- PROXYGATE (CVE-2026-89103): A Critical Pre-Authentication Vulnerability in SAP NetWeaver's Gateway — Onapsis
- SAP Security Patch Day November 2026 — Onapsis
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- NetWeaver2S/4HANA6Java23PHP25
- เหตุการณ์และงาน
- PHP2Shell21
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ