
CISA ใส่ Apache Axis CVE-2026-90436 ใน KEV เมื่อ 18 พ.ย. 2026 Axis 1.x ซึ่งเลิกซัพพอร์ตแล้วไม่มีรุ่นแก้ Apache ให้ย้ายไป Axis 2 หรือใช้แพตช์เอง
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
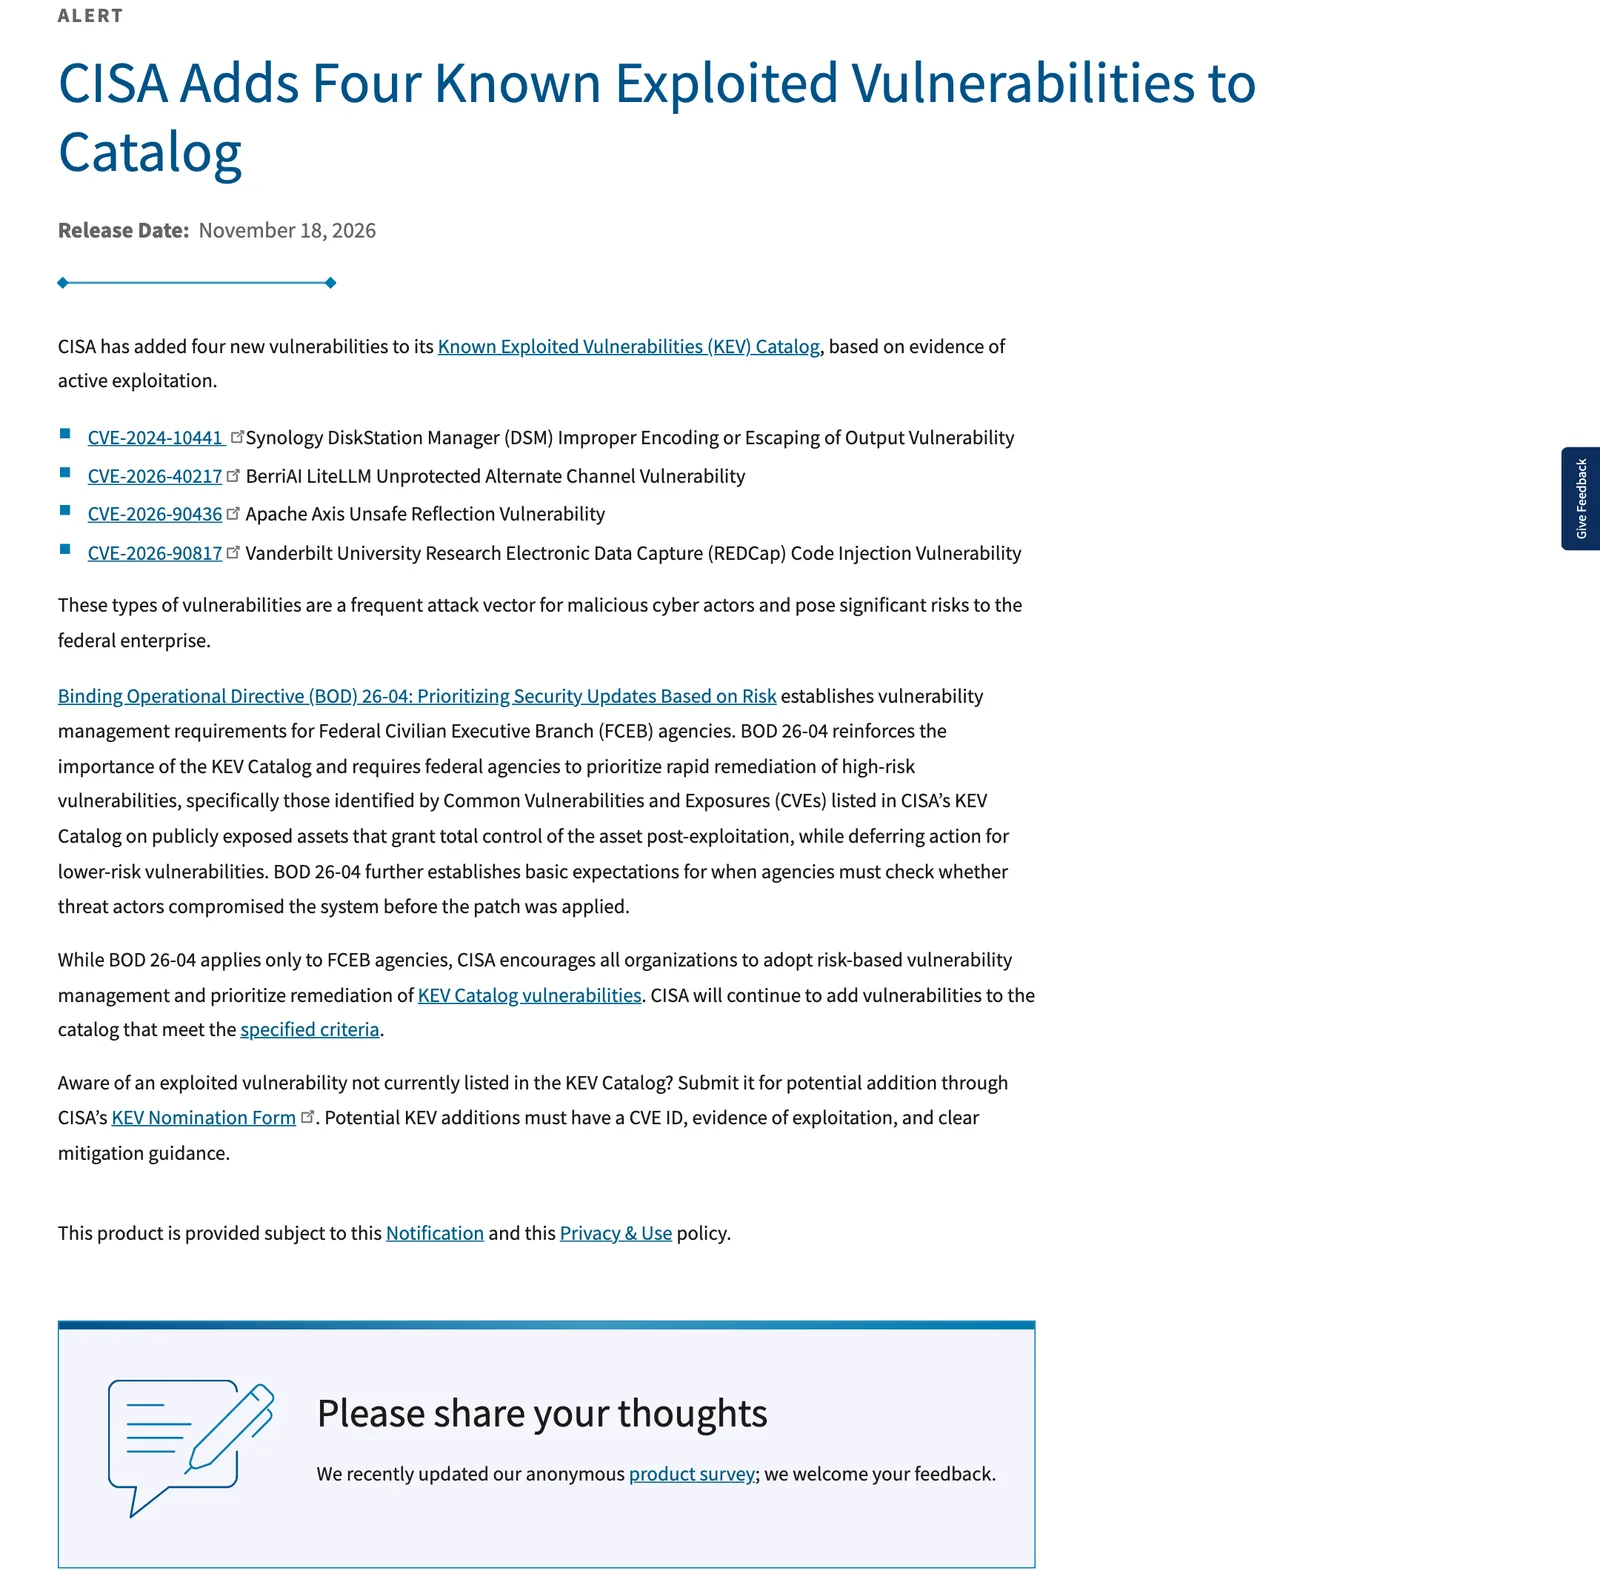
- 18 พฤศจิกายน 2026 CISA เพิ่ม Apache Axis CVE-2026-90436 ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 21 พฤศจิกายน 2026
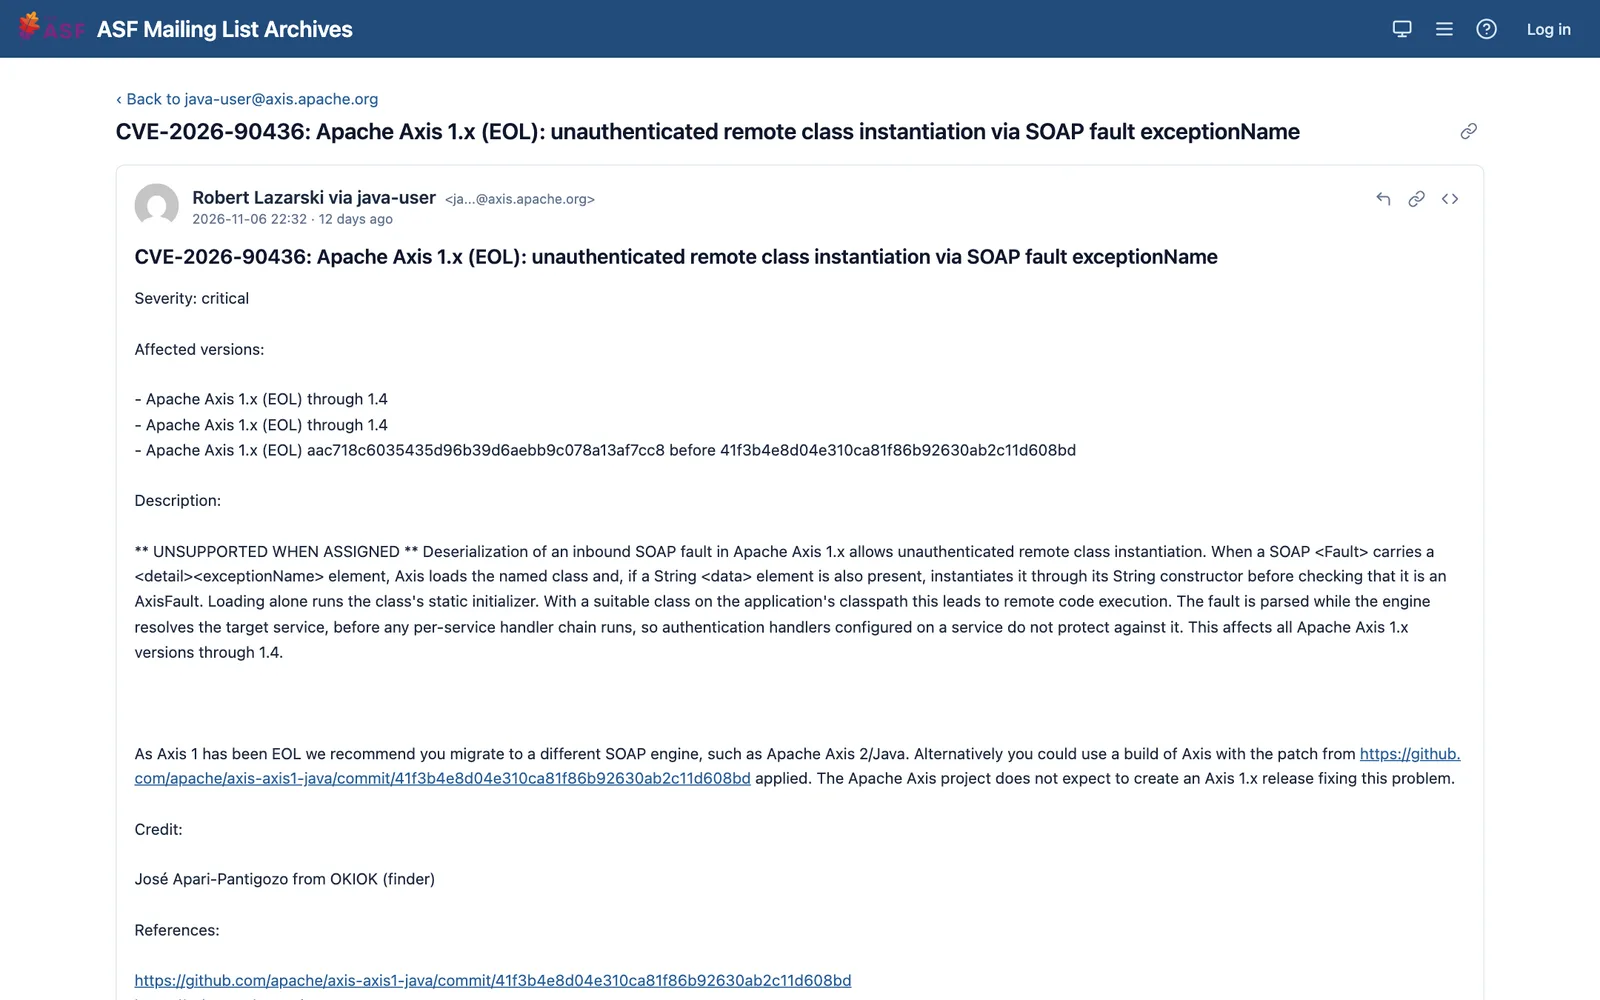
- Apache ระบุว่า Axis 1.x ทุกรุ่นถึง 1.4 กระทบ และไม่คาดว่าจะออกรุ่นแก้ เพราะโครงการเลิกซัพพอร์ตแล้ว ทางออกคือย้ายไป Apache Axis 2/Java หรือนำแพตช์ commit
41f3b4eไปใช้กับ build ของตัวเอง - SOAP fault ที่ใส่
exceptionNameทำให้ Axis โหลดคลาสที่ผู้โจมตีระบุ โดยไม่ต้องยืนยันตัวตน และเกิดก่อนขั้นตอนตรวจสิทธิ์ของแต่ละบริการ ถ้ามีคลาสที่เหมาะบน classpath จะนำไปสู่การรันโค้ดระยะไกล - ผู้พบคือ José Apari-Pantigozo จาก OKIOK ประกาศของ Apache ลงวันที่ 6 พฤศจิกายน 2026 ห่างจากวัน KEV 12 วัน
Apache Axis CVE-2026-90436 ถูก CISA เพิ่มเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 18 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง Apache Axis 1.x เป็นเอนจิน SOAP บน Java ที่โครงการเลิกซัพพอร์ตแล้ว (EOL) และคราวนี้ ไม่มีรุ่นแก้ให้อัปเกรด Apache ให้ย้ายไปเอนจินอื่น หรือนำแพตช์ไปใช้กับ build ของตัวเอง
Apache Axis CVE-2026-90436 ตามข้อมูลของ Apache และ CISA
| เรื่อง | รายละเอียด |
|---|---|
| รหัส CVE | CVE-2026-90436 (ชื่อใน KEV: Apache Axis Unsafe Reflection) |
| ประเภทช่องโหว่ | Unsafe reflection (CWE-470) ในการแปลง SOAP Fault |
| ระดับตาม Apache | Critical |
| รุ่นที่กระทบ | Apache Axis 1.x ทุกรุ่นถึง 1.4 (และโค้ดบน git ก่อน commit 41f3b4e) |
| รุ่นที่แก้ | ไม่มี Apache ไม่คาดว่าจะออกรุ่น 1.x ที่แก้ปัญหานี้ |
| ทางออกที่ Apache แนะนำ | ย้ายไปเอนจิน SOAP อื่น เช่น Apache Axis 2/Java หรือใช้ build ที่นำแพตช์ commit 41f3b4e8d04e310ca81f86b92630ab2c11d608bd ไปใช้ |
| ผู้พบ | José Apari-Pantigozo (OKIOK) |
| วันที่ Apache ประกาศ | 6 พฤศจิกายน 2026 |
| วันเพิ่มใน KEV | 18 พฤศจิกายน 2026 |
| กำหนดแก้ของหน่วยงานรัฐบาลกลางสหรัฐฯ | 21 พฤศจิกายน 2026 |
| ใช้ในแคมเปญแรนซัมแวร์ | KEV ระบุว่า "ไม่ทราบ" |
ผู้โจมตีใช้ Apache Axis CVE-2026-90436 ได้อย่างไร
ตามประกาศของ Apache เมื่อ SOAP <Fault> มีองค์ประกอบ <detail><exceptionName> Axis จะโหลดคลาสที่ชื่อนั้น และถ้ามีองค์ประกอบ <data> แบบ String อยู่ด้วย ก็สร้างอ็อบเจกต์ผ่านคอนสตรัคเตอร์แบบ String ก่อนตรวจว่าเป็น AxisFault การโหลดคลาสอย่างเดียวก็ทำให้ static initializer ของคลาสนั้นทำงานแล้ว ถ้าบน classpath ของแอปมีคลาสที่เหมาะสม ผลคือรันโค้ดระยะไกลได้
จุดที่ทำให้ช่องโหว่นี้อันตรายคือขั้นตอนที่เกิด Apache ระบุว่า fault ถูกแปลงตอนที่เอนจินกำลังหาบริการเป้าหมาย ก่อนที่ handler chain ของแต่ละบริการจะทำงาน ตัวจัดการยืนยันตัวตนที่ตั้งไว้ในบริการจึงไม่ปกป้องจุดนี้ นั่นหมายความว่าผู้โจมตีไม่ต้องมีบัญชีหรือรหัสผ่าน
ข้อมูลที่ Apache และ CISA เผยแพร่ยังไม่ได้บอกว่าผู้โจมตีใช้คลาสอะไรบน classpath หรือโจมตีเหยื่อรายใดไปแล้ว ผู้ดูแลจึงไม่ควรรอรายละเอียดเพิ่มก่อนเริ่มตรวจระบบ
ทางเลือกของผู้ที่ยังใช้ Apache Axis 1.x
| ทางเลือก | ข้อมูลจาก Apache |
|---|---|
| ย้ายไปเอนจิน SOAP อื่น | Apache แนะนำ เช่น Apache Axis 2/Java |
| ใช้ build ที่มีแพตช์ | นำแพตช์จาก commit 41f3b4e8d04e310ca81f86b92630ab2c11d608bd ไปใช้กับ Axis 1.x ที่ build เอง |
| รอรุ่นแก้จาก Apache | ไม่ควรรอ Apache ระบุว่าไม่คาดว่าจะออกรุ่น 1.x ที่แก้ปัญหานี้ |
องค์กรไทยที่มี Apache Axis CVE-2026-90436 ในระบบควรทำอะไร
องค์กรที่มี SOAP Web Service เก่าอาจยังมี Axis 1.x อยู่โดยไม่รู้ตัว เพราะไลบรารีนี้มักถูกแพ็กรวมอยู่ในไฟล์ WAR หรือ JAR ของแอป ไม่ได้ติดตั้งแยกเป็นซอฟต์แวร์ที่ทีมไอทีติดตามรุ่น ข้อมูลของ Apache และ CISA ไม่ได้ระบุจำนวนระบบในประเทศไทย ขั้นตอนที่เหมาะสมมีดังนี้
- ค้นหาไฟล์ไลบรารีชื่อ
axis-1.4.jarหรือaxis.jarในโฟลเดอร์WEB-INF/libของทุกแอป รวมถึงไลบรารีที่แพ็กอยู่ในผลิตภัณฑ์ของผู้ขายรายอื่น - ถามผู้ขายหรือผู้พัฒนา ว่าผลิตภัณฑ์ที่ใช้ Axis 1.x มีแผนย้ายหรือแพตช์หรือไม่ เพราะ Apache จะไม่ออกรุ่นแก้
- จำกัดการเข้าถึง endpoint SOAP ให้เฉพาะเครือข่ายหรือพันธมิตรที่จำเป็น ผ่านไฟร์วอลล์หรือ API gateway และอย่าเปิด Web Service ที่ใช้ Axis 1.x ตรงสู่อินเทอร์เน็ต
- ตรวจ log หาคำขอ SOAP ที่มี Fault พร้อม exceptionName แปลก ๆ ก่อนวันนี้ เพราะ KEV ระบุว่ามีการโจมตีจริงแล้ว
- วางแผนย้ายหรือใช้แพตช์ ไปยัง Apache Axis 2/Java หรือเอนจินอื่นตามคำแนะนำของ Apache และทดสอบกับระบบที่เชื่อมต่อกับพันธมิตรก่อนย้ายจริง
- ตั้งเจ้าของระบบ ให้ทุกบริการ SOAP เก่ามีผู้รับผิดชอบที่ชัดเจน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบที่ไม่มีรุ่นแก้ให้อัปเกรดต้องอาศัยการสำรวจและกำหนดเจ้าของก่อน จึงจะวางแผนย้ายได้ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 ช่วยให้ทีมภายในรู้ว่าเซิร์ฟเวอร์ตัวไหนยังรันซอฟต์แวร์รุ่นเก่า (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Apache Axis CVE-2026-90436 คืออะไร?
Apache Axis CVE-2026-90436 คือช่องโหว่ใน Apache Axis 1.x ที่เลิกซัพพอร์ตแล้ว เมื่อ SOAP Fault มีองค์ประกอบ exceptionName ใน detail Axis จะโหลดคลาสที่ชื่อนั้น และถ้ามี data แบบ String ด้วยก็สร้างอ็อบเจกต์ผ่านคอนสตรัคเตอร์แบบ String ก่อนตรวจว่าเป็น AxisFault ผู้โจมตีที่ไม่ต้องล็อกอินจึงสั่งให้โหลดคลาสบนเซิร์ฟเวอร์ได้
Apache Axis CVE-2026-90436 กระทบรุ่นไหน และมีรุ่นแก้ไหม?
Apache ระบุว่ากระทบ Axis 1.x ทุกรุ่นจนถึง 1.4 และไม่คาดว่าจะออกรุ่น 1.x ที่แก้ปัญหานี้ ทางเลือกที่ Apache แนะนำคือย้ายไปใช้เอนจิน SOAP อื่น เช่น Apache Axis 2/Java หรือนำแพตช์จาก commit 41f3b4e8d04e310ca81f86b92630ab2c11d608bd ไปใช้กับ build ของตัวเอง
ทำไมระบบยืนยันตัวตนของบริการจึงไม่ช่วยป้องกัน Apache Axis CVE-2026-90436?
Apache อธิบายว่า SOAP Fault ถูกแปลงตอนที่เอนจินกำลังหาบริการเป้าหมาย ซึ่งเกิดก่อนที่ชุดตัวจัดการ (handler chain) ของแต่ละบริการจะทำงาน ตัวจัดการยืนยันตัวตนที่ตั้งไว้ในบริการจึงไม่ได้ปกป้องจุดนี้
CISA ให้แก้ Apache Axis CVE-2026-90436 ภายในวันไหน?
CISA เพิ่มช่องโหว่นี้ใน KEV เมื่อ 18 พฤศจิกายน 2026 และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 21 พฤศจิกายน 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน
แหล่งอ้างอิง
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA
- CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName — Apache Software Foundation (java-user@axis)
- CISA Known Exploited Vulnerabilities Catalog (JSON feed, ตรวจเมื่อ 19 พ.ย. 2026) — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA91
- ประเทศและสถานที่
- สหรัฐอเมริกา860
- ผลิตภัณฑ์และเทคโนโลยี
- Java27CISA KEV43
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ