
CISA เตือนเมื่อ 17 พ.ย. 2026 ให้แพตช์ Java4Shell CVE-2026-114938 ช่องโหว่ตัวถอดรหัส Base64 ใน HotSpot JVM ที่เปิดทางรันโค้ดจากระยะไกลโดยไม่ต้องล็อกอิน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 148
สรุปประเด็นสำคัญ
- CISA ออกประกาศ 17 พฤศจิกายน 2026 เรียกร้องให้องค์กรแพตช์ช่องโหว่ Java4Shell (CVE-2026-114938) ของ Oracle Java ทันที โดยระบุว่าเป็นช่องโหว่ memory corruption ระดับวิกฤตในตัวถอดรหัส Base64 ของ HotSpot JVM บน x86-64
- CISA ระบุว่า Base64 ที่ถูกสร้างขึ้นเป็นพิเศษอาจทำให้ JVM ล่มและเปิดทางให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนรันโค้ดจากระยะไกลได้
- Oracle ลงช่องโหว่นี้ใน Critical Security Patch Update เดือน พ.ย. 2026 (Rev 1, 17 พ.ย.) ให้คะแนน CVSS 3.1 เท่ากับ 8.1 ผู้โจมตีไม่ต้องล็อกอิน แต่ Oracle จัดว่า "ใช้ประโยชน์ได้ยาก"
- รุ่นที่ Oracle ระบุว่าได้รับผลกระทบคือ Java SE 8, 17, 21, 25 และ 27 บางรุ่นย่อย รวมถึง GraalVM for JDK 17 และ 21 ส่วนช่องโหว่นี้ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ณ วันที่เผยแพร่
Java4Shell CVE-2026-114938 เป็นช่องโหว่ใน Oracle Java ที่ CISA ออกประกาศเมื่อวันที่ 17 พฤศจิกายน 2026 เรียกร้องให้องค์กรแพตช์ทันที CISA ระบุว่าเป็นช่องโหว่ memory corruption ระดับวิกฤตในตัวถอดรหัส Base64 ของ HotSpot Java Virtual Machine (JVM) บน x86-64 ซึ่งเป็นส่วนหนึ่งของ Java Development Kit (JDK) ข้อมูล Base64 ที่สร้างมาเป็นพิเศษอาจทำให้ JVM ล่ม และเปิดทางให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนรันโค้ดจากระยะไกลได้
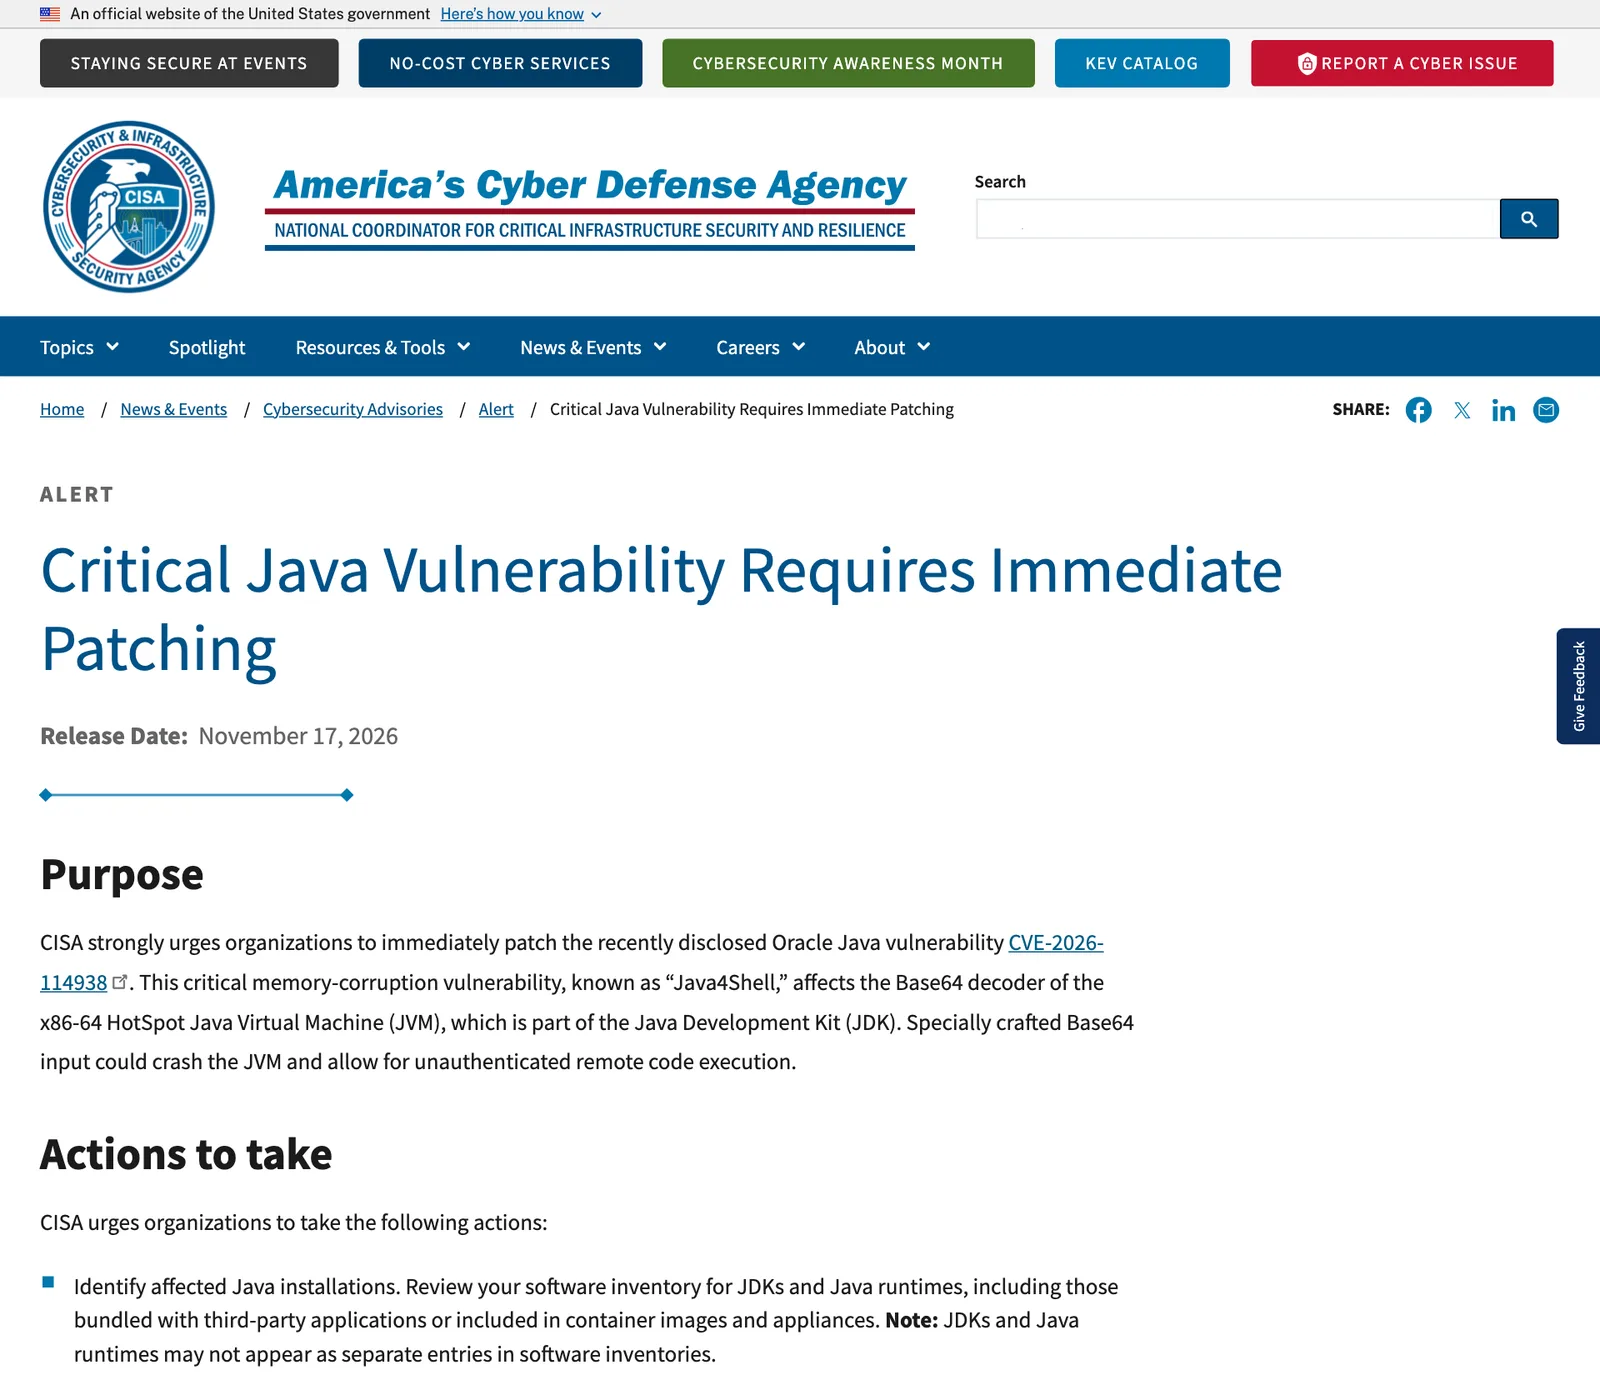
Java4Shell CVE-2026-114938 ตามประกาศของ Oracle และ CISA
ตารางนี้สรุปสิ่งที่ทั้งสองหน่วยงานระบุไว้
| เรื่อง | รายละเอียด |
|---|---|
| ชื่อเรียก | Java4Shell (ชื่อที่ CISA ใช้) |
| รหัส CVE | CVE-2026-114938 |
| ส่วนที่มีช่องโหว่ | ตัวถอดรหัส Base64 ของ HotSpot JVM บน x86-64 (Oracle จัดเป็นส่วนประกอบ Compiler) |
| ผลที่เกิดได้ | JVM ล่ม และรันโค้ดจากระยะไกลโดยไม่ต้องยืนยันตัวตน |
| คะแนนของ Oracle | CVSS 3.1 เท่ากับ 8.1 เวกเตอร์ AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H |
| ความยากในการโจมตี | Oracle ระบุว่า "ใช้ประโยชน์ได้ยาก" |
| ประกาศของ Oracle | Critical Security Patch Update เดือนพฤศจิกายน 2026 Rev 1 วันที่ 17 พฤศจิกายน 2026 |
| ผู้รายงานให้ Oracle | Albert Yang และ Quang Luong จาก Calif.io |
| สถานะใน KEV | ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ตามฟีด JSON ที่ตรวจเมื่อ 18 พฤศจิกายน 2026 |
CISA เรียกช่องโหว่นี้ว่าวิกฤต ส่วน Oracle ให้ 8.1 บนสเกล CVSS 3.1 โดยชี้ว่าความซับซ้อนในการโจมตีสูง ทั้งสองตัวเลขมาจากต่างหน่วยงานและวัดต่างกัน ประกาศของ CISA ไม่ได้บอกว่ามีการโจมตีจริงแล้ว ผู้ดูแลระบบจึงไม่ควรมองว่ามีเวลาเหลือเฟือ เพราะ CISA ใช้คำว่า "แพตช์ทันที"
รุ่น Java ที่ Oracle ระบุว่าได้รับผลกระทบจาก Java4Shell CVE-2026-114938
ประกาศของ Oracle ระบุผลิตภัณฑ์และรุ่นที่ได้รับผลกระทบจาก Java4Shell CVE-2026-114938 ดังนี้
- Oracle Java SE: 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 และ 27.0.1.0.3
- Oracle GraalVM for JDK: 17.0.21.0.3 และ 21.0.13.0.3
- Oracle GraalVM Enterprise Edition: 21.3.20.0.3
Oracle ระบุเงื่อนไขว่าช่องโหว่นี้ถูกใช้ประโยชน์ได้เฉพาะเมื่อมีการส่งข้อมูลเข้าสู่ API ของส่วนประกอบดังกล่าว โดยไม่ต้องอาศัยแอปเพล็ตหรือ Java Web Start ที่ไม่น่าเชื่อถือ เช่นผ่านเว็บเซอร์วิส แปลว่าเซิร์ฟเวอร์ Java ที่รับข้อมูล Base64 จากภายนอก เช่น API ที่รับไฟล์หรือโทเคนเข้ารหัส Base64 เป็นกลุ่มที่ควรตรวจก่อน
Critical Security Patch Update เดือนนี้รวม 655 แพตช์ใหม่ทั้งชุดผลิตภัณฑ์ของ Oracle และระบุผลิตภัณฑ์ Java SE ที่มีแพตช์ไว้ในตารางเดียวกัน ให้เปิดเอกสาร Patch Availability ของ Java SE ในประกาศเพื่อดูรุ่นที่แก้ เพราะหน้าประกาศสาธารณะไม่ระบุเลขรุ่นที่แก้ และ CISA ใช้ถ้อยคำว่าให้แพตช์ "ทันทีที่มี" จึงควรตรวจกับผู้ให้บริการ JDK ที่ใช้อยู่ด้วย
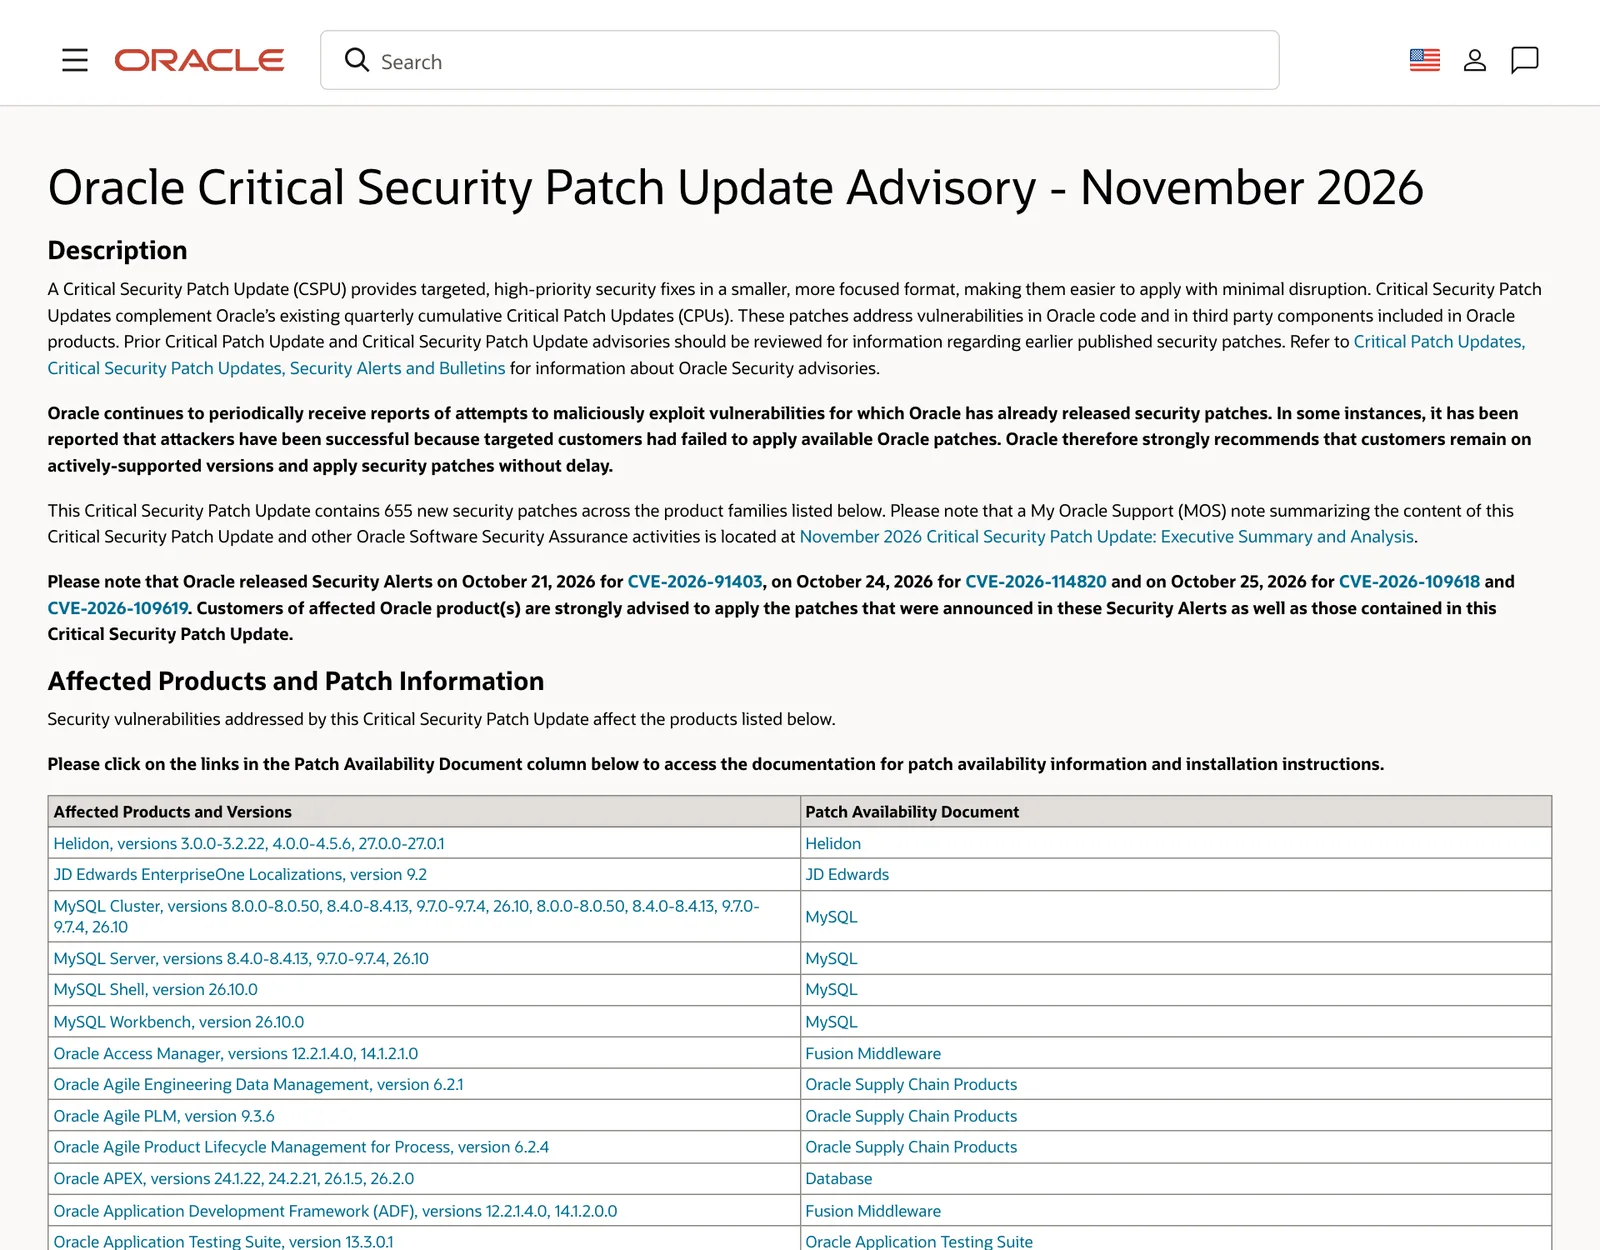
สิ่งที่ CISA ให้องค์กรทำกับ Java4Shell CVE-2026-114938
CISA แนะนำ 4 ข้อหลัก
- สำรวจการติดตั้ง Java ตรวจรายการซอฟต์แวร์หา JDK และ Java runtime รวมถึงที่ฝังมากับแอปของผู้ผลิตรายอื่น อยู่ในคอนเทนเนอร์อิมเมจ หรืออยู่ในอุปกรณ์ CISA เตือนว่า JDK และ runtime อาจไม่โผล่เป็นรายการแยกในบัญชีซอฟต์แวร์
- แพตช์ Java และของผู้ผลิตทันทีที่มี เริ่มจากระบบที่เปิดออกอินเทอร์เน็ต
- ถ้ายังแพตช์ไม่ได้ ให้ใช้มาตรการชั่วคราว เช่น จำกัดและตรวจสอบอินพุต Base64 ที่ขอบแอป ตั้งขีดจำกัดขนาดอินพุต และจำกัดการเข้าถึงโดยไม่ต้องยืนยันตัวตน
- เฝ้าสังเกตร่องรอยผิดปกติ เช่น runtime ที่ไม่รู้จัก JVM ล่มโดยไม่มีสาเหตุ และโปรเซส Java ที่น่าสงสัย
ประกาศของ CISA ระบุว่า Canadian Centre for Cyber Security มีส่วนร่วมในประกาศนี้ด้วย
ผลต่อองค์กรไทยจาก Java4Shell CVE-2026-114938
Java ยังเป็นภาษาหลักของระบบหลังบ้านจำนวนมาก เช่น เว็บแอป API ระบบธนาคารและประกัน ซึ่งมักมี JDK หลายรุ่นกระจายอยู่ในหลายเครื่อง หลังประกาศ Java4Shell CVE-2026-114938 ทีมไอทีควรทำตามลำดับนี้
- ทำบัญชี Java ทั้งองค์กร รันคำสั่ง java -version บนเซิร์ฟเวอร์ที่รู้จัก ตรวจโฟลเดอร์ติดตั้ง JDK ที่ซ่อนอยู่ใต้แอปอื่น และเปิดดู base image ของคอนเทนเนอร์ว่าใช้ JDK รุ่นใด
- แยกระบบที่รับข้อมูลภายนอก จัดอันดับ API และเว็บเซอร์วิสที่รับข้อมูล Base64 จากผู้ใช้หรือพันธมิตร แล้วแพตช์ก่อน
- เทียบรุ่นกับประกาศของ Oracle ถ้าใช้ OpenJDK จากผู้ให้บริการอื่น ให้ถามหรืออ่านประกาศของผู้ให้บริการนั้นว่ากระทบหรือไม่และออกแพตช์เมื่อไร
- ใส่มาตรการชั่วคราวระหว่างรอ จำกัดขนาดอินพุต กรองคำขอที่ไม่ผ่านการยืนยันตัวตน และตั้งการแจ้งเตือนเมื่อ JVM รีสตาร์ตผิดปกติ
- เก็บบันทึกไว้ตรวจย้อนหลัง เปิดเก็บ log การล่มของ JVM ไว้ก่อนแพตช์เพื่อเทียบหากภายหลังพบว่ามีการโจมตีจริง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าวนี้ชี้ว่า Java มักซ่อนอยู่ในแอป คอนเทนเนอร์ และเซิร์ฟเวอร์ที่ไม่มีใครจดไว้ จึงเป็นระบบที่ตกรอบการแพตช์ได้ง่าย IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 ช่วยให้ทีมภายในรู้ว่ามีระบบอะไรต้องอัปเดต (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Java4Shell CVE-2026-114938 คืออะไร?
Java4Shell CVE-2026-114938 คือชื่อที่ CISA ใช้เรียกช่องโหว่ memory corruption ในตัวถอดรหัส Base64 ของ HotSpot Java Virtual Machine บน x86-64 ซึ่งเป็นส่วนหนึ่งของ JDK ข้อมูล Base64 ที่สร้างมาเป็นพิเศษอาจทำให้ JVM ล่มและเปิดทางให้รันโค้ดจากระยะไกลโดยไม่ต้องยืนยันตัวตน
Java4Shell CVE-2026-114938 อันตรายแค่ไหน?
CISA เรียกว่าช่องโหว่ระดับวิกฤตและเรียกร้องให้แพตช์ทันที ส่วน Oracle ให้คะแนน CVSS 3.1 เท่ากับ 8.1 ด้วยเวกเตอร์ AV:N/AC:H/PR:N/UI:N ซึ่งหมายถึงโจมตีผ่านเครือข่ายได้โดยไม่ต้องล็อกอิน แต่ใช้ประโยชน์ได้ยาก Oracle ระบุด้วยว่าต้องส่งข้อมูลเข้า API ของส่วนประกอบนั้น เช่นผ่านเว็บเซอร์วิส ไม่ใช่ผ่านแอปเพล็ตหรือ Java Web Start ที่ไม่น่าเชื่อถือ
Java4Shell CVE-2026-114938 กระทบ Java รุ่นไหน?
Oracle ระบุว่ากระทบ Oracle Java SE 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 และ 27.0.1.0.3 กับ Oracle GraalVM for JDK 17.0.21.0.3 และ 21.0.13.0.3 รวมถึง GraalVM Enterprise Edition 21.3.20.0.3 ควรเปิดเอกสาร Patch Availability ของ Java SE ในประกาศ Oracle เพื่อดูรุ่นที่แก้แล้ว
องค์กรควรทำอะไรก่อนเมื่อ Java4Shell CVE-2026-114938 ประกาศออกมา?
CISA แนะนำให้สำรวจ JDK และ Java runtime ทุกตัว รวมถึงที่ฝังมากับซอฟต์แวร์อื่น คอนเทนเนอร์อิมเมจ และอุปกรณ์ แล้วแพตช์ระบบที่เปิดออกอินเทอร์เน็ตก่อน ถ้ายังแพตช์ไม่ได้ให้ตรวจและจำกัดข้อมูล Base64 ที่ขอบแอป จำกัดขนาดอินพุต และจำกัดการเข้าถึงโดยไม่ต้องยืนยันตัวตน พร้อมเฝ้าดู JVM ที่ล่มผิดปกติ
แหล่งอ้างอิง
- Critical Java Vulnerability Requires Immediate Patching — CISA
- Oracle Critical Security Patch Update Advisory - November 2026 — Oracle
- Oracle Critical Security Patch Update November 2026: Text Form of Risk Matrix for Oracle Java SE — Oracle
- CISA Known Exploited Vulnerabilities Catalog (JSON feed, ตรวจเมื่อ 18 พ.ย. 2026) — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ