
CISA ใส่ LiteLLM CVE-2026-40217 ใน KEV เมื่อ 18 พ.ย. 2026 ช่องโหว่หลบแซนด์บ็อกซ์ใน guardrail ต้องมีบัญชี proxy admin แก้แล้วใน 1.83.10 ขึ้นไป
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
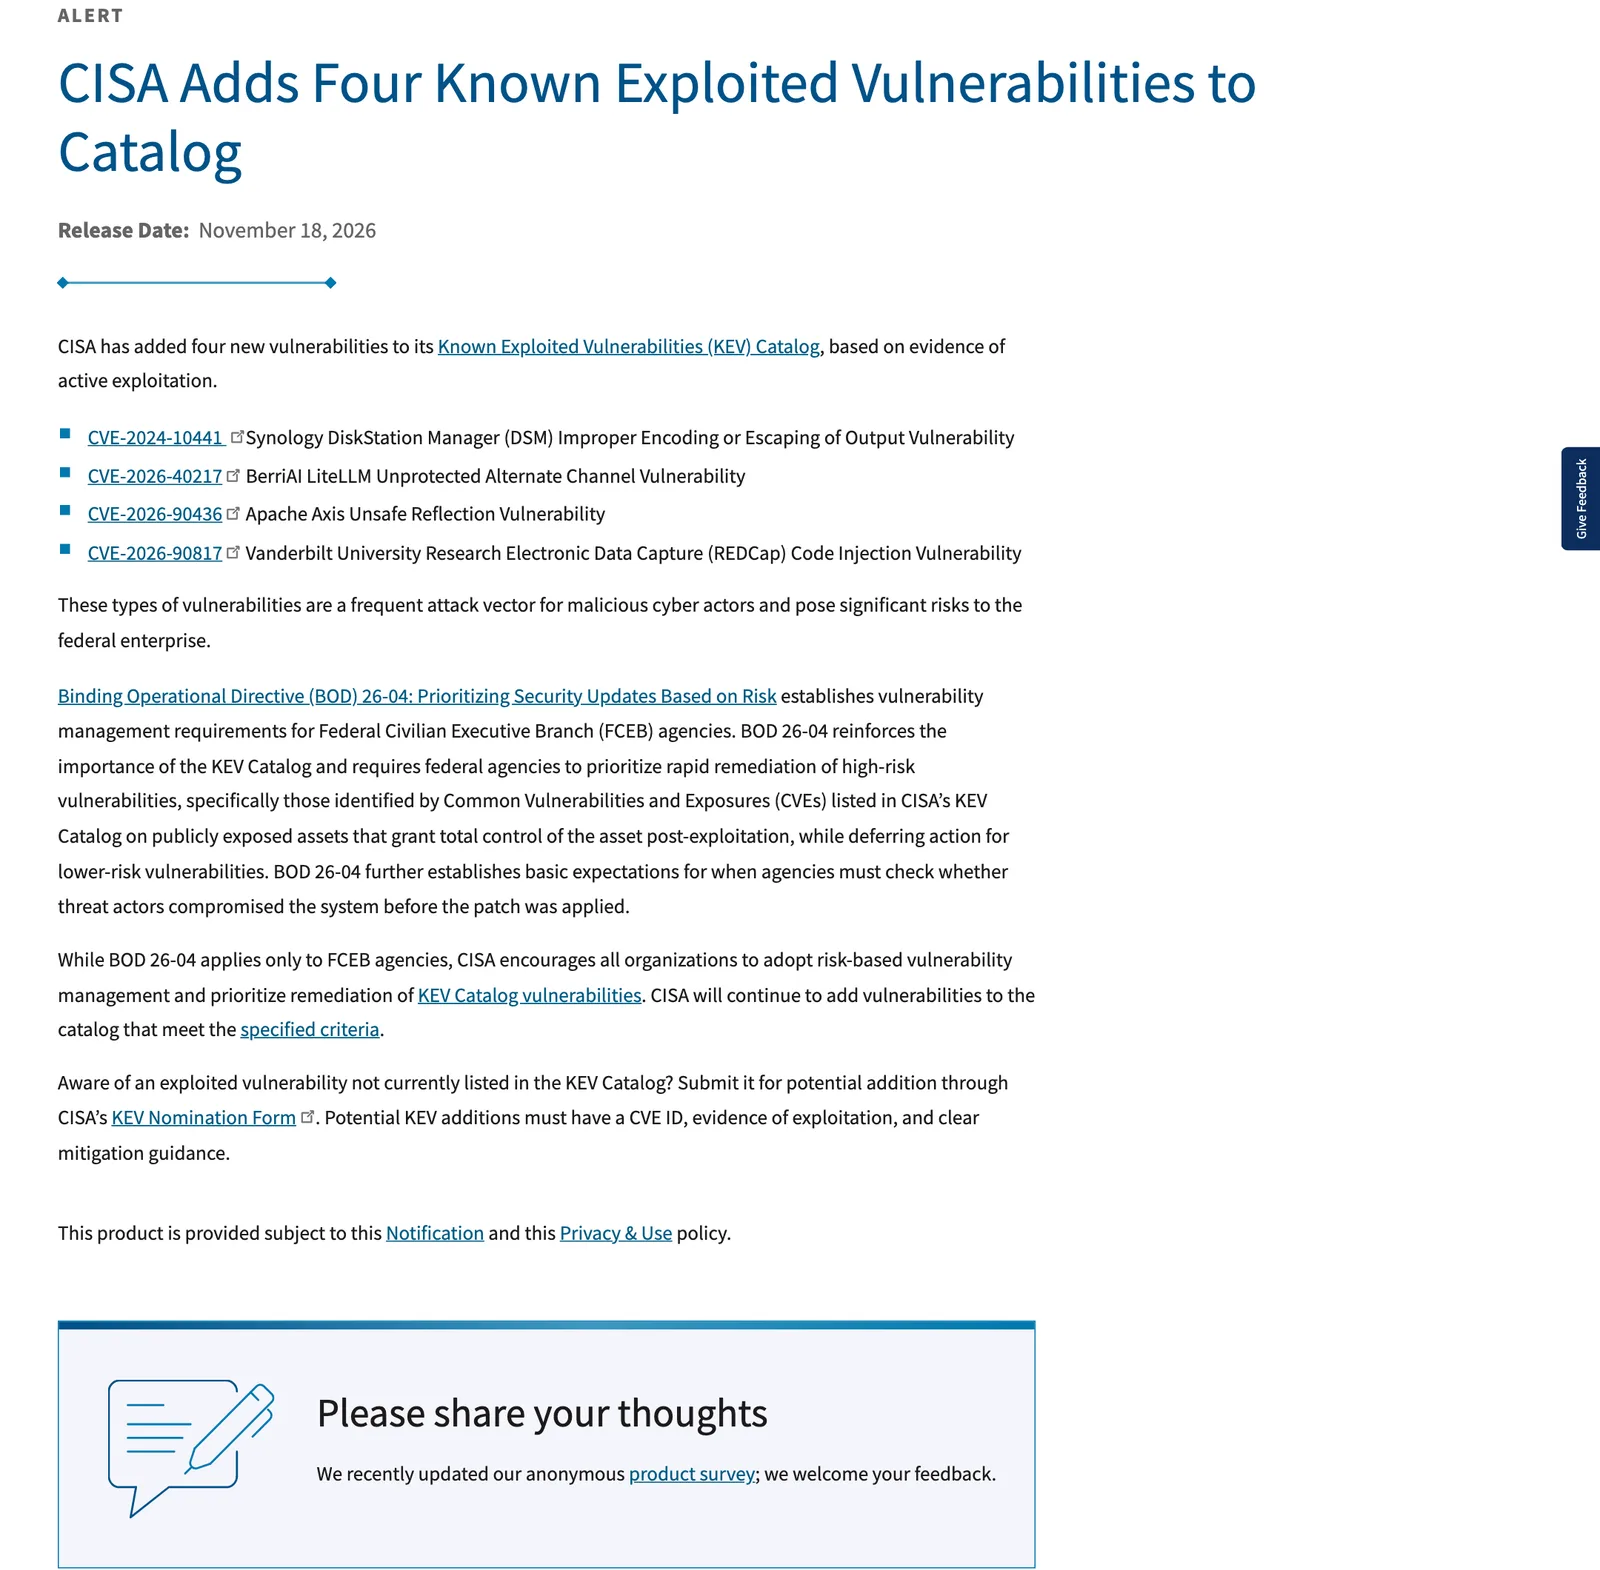
- 18 พฤศจิกายน 2026 CISA เพิ่ม LiteLLM CVE-2026-40217 ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 2 ธันวาคม 2026
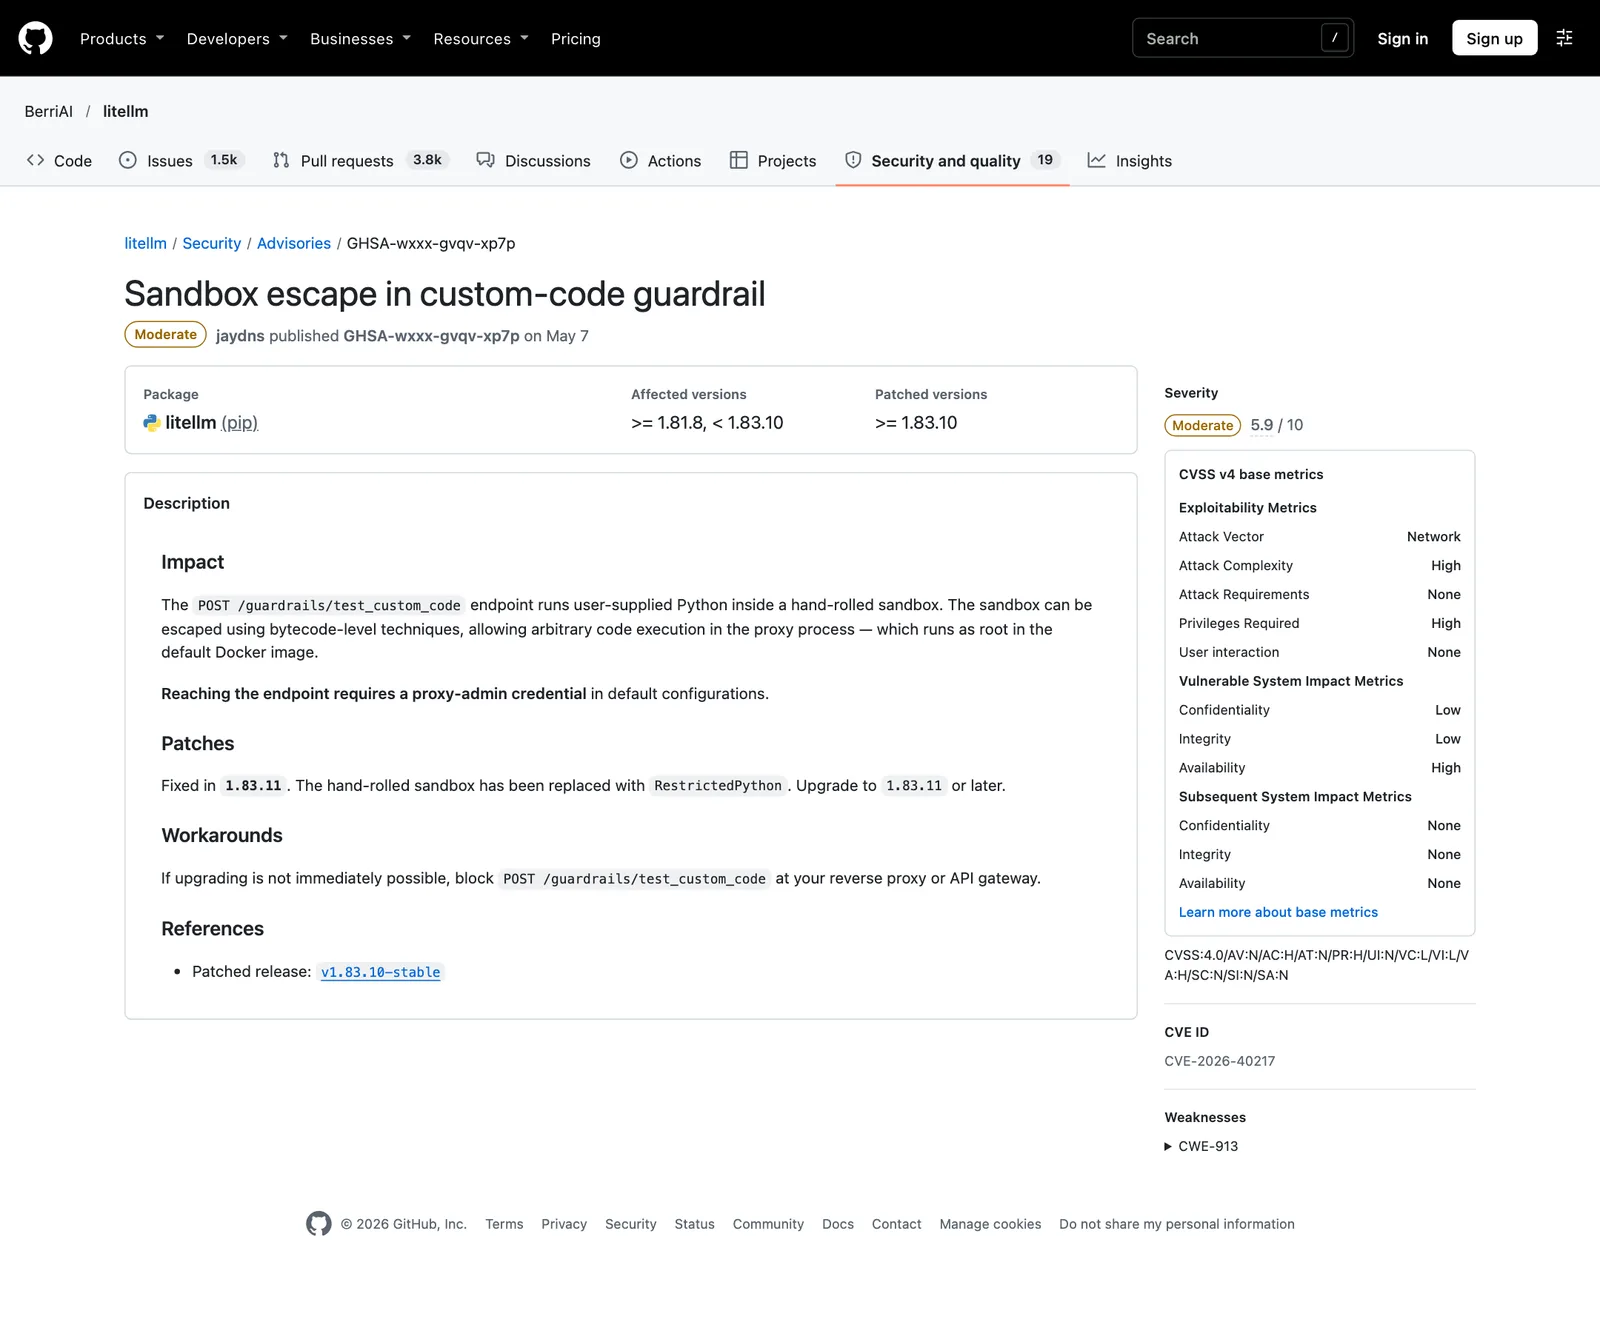
- ช่องโหว่ในช่วงรุ่น 1.81.8 ถึงก่อน 1.83.10 อยู่ที่ endpoint POST /guardrails/test_custom_code ซึ่งรัน Python ของผู้ใช้ในแซนด์บ็อกซ์ที่เขียนเอง ใช้เทคนิคระดับ bytecode หลบออกมารันโค้ดได้ในโปรเซสพร็อกซี ซึ่งใน Docker image เริ่มต้นรันด้วยสิทธิ์ root
- ตามประกาศของ LiteLLM ต้องมี ข้อมูลรับรองของ proxy admin จึงเข้าถึง endpoint ได้ในค่าตั้งต้น หน้าประกาศของ LiteLLM ให้ CVSS v4 เท่ากับ 5.9 (Moderate) ส่วนฐานข้อมูลของ GitHub ให้ 8.8 และ 7.5
- ประกาศลงวันที่ 7 พฤษภาคม 2026 แก้โดยเปลี่ยนแซนด์บ็อกซ์เป็น RestrictedPython และรุ่นที่แก้คือ 1.83.10 หรือสูงกว่า ผู้ที่ยังอัปเกรดไม่ได้ให้บล็อก endpoint ที่ reverse proxy หรือ API gateway
LiteLLM CVE-2026-40217 ถูก CISA เพิ่มเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 18 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง LiteLLM เป็นพร็อกซีที่องค์กรใช้เป็นทางผ่านกลางไปยังโมเดล AI หลายค่าย ช่องโหว่นี้อยู่ที่ guardrail แบบ custom code ที่ให้ผู้ดูแลทดสอบโค้ด Python ของตัวเอง แต่แซนด์บ็อกซ์ที่คุมโค้ดนั้นถูกหลบได้ ผลคือสั่งรันโค้ดในโปรเซสของพร็อกซี ซึ่งใน Docker image เริ่มต้นรันด้วยสิทธิ์ root
LiteLLM CVE-2026-40217 ตามข้อมูลของ BerriAI และ CISA
| เรื่อง | รายละเอียด |
|---|---|
| รหัส CVE | CVE-2026-40217 (ชื่อใน KEV: BerriAI LiteLLM Unprotected Alternate Channel) |
| ประเภทช่องโหว่ | Unprotected alternate channel (CWE-420) และการควบคุมโค้ดที่โหลดแบบไดนามิกไม่เหมาะสม (CWE-913) |
| จุดที่มีช่องโหว่ | endpoint POST /guardrails/test_custom_code |
| คะแนน | หน้าประกาศของ LiteLLM แสดง CVSS v4 เท่ากับ 5.9 ระดับ Moderate (Attack Complexity: High, Privileges Required: High) ส่วนฐานข้อมูล GitHub Advisory Database แสดง CVSS 3.1 เท่ากับ 8.8 และ CVSS 4.0 เท่ากับ 7.5 ระดับ High |
| สิทธิ์ที่ต้องมี | ข้อมูลรับรอง proxy admin ในค่าตั้งต้น |
| ช่วงรุ่นที่กระทบ | LiteLLM (pip) ตั้งแต่ 1.81.8 ถึงก่อน 1.83.10 |
| รุ่นที่แก้ | 1.83.10 เป็นรุ่นแรกที่แก้ตามข้อมูลช่วงรุ่น ส่วนข้อความประกาศแนะนำ 1.83.11 หรือสูงกว่า |
| วันที่ประกาศบน GitHub | 7 พฤษภาคม 2026 (หน้าประกาศของ LiteLLM) ฐานข้อมูล GitHub ลงวันที่ 11 พฤษภาคม 2026 |
| วันเพิ่มใน KEV | 18 พฤศจิกายน 2026 |
| กำหนดแก้ของหน่วยงานรัฐบาลกลางสหรัฐฯ | 2 ธันวาคม 2026 |
| ใช้ในแคมเปญแรนซัมแวร์ | KEV ระบุว่า "ไม่ทราบ" |
ผู้โจมตีใช้ LiteLLM CVE-2026-40217 ได้อย่างไร
คำอธิบายของ LiteLLM CVE-2026-40217 มาจากประกาศของผู้พัฒนาเอง ไม่ใช่การวิเคราะห์ของเรา
ตามประกาศของ LiteLLM endpoint ตัวนี้รัน Python ที่ผู้ใช้ส่งมาในแซนด์บ็อกซ์ที่ทีมเขียนเอง ผู้โจมตีใช้เทคนิคระดับ bytecode หลบแซนด์บ็อกซ์นั้น แล้วสั่งรันโค้ดในโปรเซสพร็อกซีได้ เมื่อพร็อกซีรันด้วยสิทธิ์ root ในอิมเมจ Docker เริ่มต้น ผู้โจมตีที่เข้ามาได้จึงควบคุมเครื่องทั้งเครื่อง และเข้าถึงคีย์ของผู้ให้บริการโมเดล AI ที่พร็อกซีเก็บไว้ได้ด้วย
ข้อจำกัดสำคัญคือต้องมีข้อมูลรับรอง proxy admin ถึงจะเข้า endpoint ได้ในค่าตั้งต้น นั่นหมายความว่าช่องโหว่นี้อันตรายที่สุดเมื่อคีย์ admin หลุดหรือถูกแจกกว้าง ซึ่งเป็นสถานการณ์ที่เกิดได้จริง ข่าวเหตุLiteLLM 1.107.0 ถูกฝังมัลแวร์ขโมยคีย์เมื่อเดือนตุลาคมเป็นตัวอย่างของคีย์ที่ถูกขโมยออกจากระบบ แหล่งข้อมูลที่เปิดอ่านไม่ได้ระบุว่าสองเหตุการณ์นี้เกี่ยวข้องกัน
คะแนนและรุ่นที่แก้ LiteLLM CVE-2026-40217 ในแหล่งข้อมูลไม่ตรงกัน
ระดับความรุนแรงที่แสดงในแหล่งข้อมูลต่างกัน หน้าประกาศของ BerriAI ให้ Moderate 5.9 จากเงื่อนไขที่ต้องมีสิทธิ์ระดับสูงและโจมตียาก ขณะที่ฐานข้อมูลของ GitHub ให้ 8.8 ตามเกณฑ์ CVSS 3.1 ที่นับสิทธิ์ต่ำกว่า CISA นำช่องโหว่นี้เข้า KEV ตามหลักฐานการโจมตีจริง ไม่ใช่ตามคะแนน ผู้ดูแลจึงไม่ควรใช้คะแนนต่ำมาตัดสินว่าไม่เร่งด่วน
ตัวประกาศของ LiteLLM เขียนว่า "Fixed in 1.83.11" และแนะนำให้อัปเกรดเป็น 1.83.11 หรือสูงกว่า ขณะที่ข้อมูลช่วงรุ่นในฐานข้อมูลเดียวกันระบุว่ากระทบรุ่นก่อน 1.83.10 และรุ่นแรกที่แก้คือ 1.83.10 ส่วนลิงก์รุ่นที่แก้ในประกาศชี้ไปที่ v1.83.10-stable ผู้ดูแลจึงควรอัปเกรดเป็นรุ่นที่ใหม่กว่า 1.83.11 ซึ่งครอบคลุมทั้งสองกรณี
องค์กรที่ใช้ LiteLLM ควรทำอะไรเมื่อ LiteLLM CVE-2026-40217 ถูกโจมตี
CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน ขั้นตอนที่เหมาะกับทีมที่ดูแลพร็อกซี AI มีดังนี้
- เช็กรุ่น LiteLLM ที่รันจริงว่าเข้าข่าย CVE-2026-40217 หรือไม่ ทั้งแบบติดตั้งด้วย pip และ Docker แล้วเทียบกับช่วงรุ่นที่กระทบ
- อัปเกรดเป็น 1.83.11 หรือสูงกว่า และทดสอบ guardrail ที่ใช้งานอยู่
- ถ้ายังอัปเกรดไม่ได้ ให้บล็อก POST /guardrails/test_custom_code ที่ reverse proxy หรือ API gateway ตามวิธีแก้ชั่วคราวในประกาศ
- ตรวจคีย์ admin ว่ามีใครถือบ้าง หมุนคีย์ที่ไม่แน่ใจ และเลิกใช้คีย์ master ในงานประจำวัน
- ตรวจ log การเรียก endpoint ของ guardrail ว่ามีคำขอจากบัญชีหรือ IP ที่ไม่รู้จักหรือไม่ ก่อนวันที่อัปเกรด เพราะ KEV ระบุว่ามีการโจมตีจริง
- ลดสิทธิ์ของคอนเทนเนอร์ ให้พร็อกซีไม่รันเป็น root ถ้าตั้งค่าได้ และจำกัดสิทธิ์เครือข่ายขาออกของเครื่องที่รันพร็อกซี
- หมุนคีย์ของผู้ให้บริการโมเดล AI ที่เก็บไว้ในพร็อกซี ถ้าพบร่องรอยว่ามีการเรียก endpoint นี้ผิดปกติ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
พร็อกซี AI ที่เก็บคีย์ของผู้ให้บริการหลายค่ายไว้ที่เดียวต้องการเครื่องที่แยกชัดและมีคนดูแลรุ่นอย่างต่อเนื่อง Dedicated Server ของ THAI DATA CLOUD ให้เซิร์ฟเวอร์ Intel Xeon ทั้งเครื่อง ไม่แชร์ทรัพยากรกับใคร พร้อม Root Access เต็มรูปแบบ ช่วยให้องค์กรแยกเครื่องที่รันพร็อกซี AI ออกจากระบบอื่นได้ชัดเจน (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
LiteLLM CVE-2026-40217 คืออะไร?
LiteLLM CVE-2026-40217 คือช่องโหว่ sandbox escape ใน guardrail แบบ custom code ของ LiteLLM endpoint POST /guardrails/test_custom_code รัน Python ที่ผู้ใช้ส่งมาในแซนด์บ็อกซ์ที่เขียนเอง ซึ่งหลบได้ด้วยเทคนิคระดับ bytecode ทำให้สั่งรันโค้ดในโปรเซสพร็อกซีได้ และ Docker image เริ่มต้นรันพร็อกซีด้วยสิทธิ์ root
ต้องมีสิทธิ์อะไรจึงใช้ LiteLLM CVE-2026-40217 ได้?
ตามประกาศของ LiteLLM การเข้าถึง endpoint นี้ในค่าตั้งต้นต้องใช้ข้อมูลรับรองของ proxy admin เจ้าของระบบจึงควรตรวจว่าคีย์ admin ไม่รั่วและไม่ถูกแจกให้บัญชีที่ไม่จำเป็น เพราะคีย์ที่รั่วเพียงชุดเดียวเพียงพอสำหรับการโจมตีนี้
LiteLLM CVE-2026-40217 แก้อย่างไร?
ประกาศ GitHub Security Advisory ระบุว่าแก้โดยเปลี่ยนแซนด์บ็อกซ์เป็น RestrictedPython และให้อัปเกรดเป็น 1.83.11 หรือสูงกว่า ขณะที่ข้อมูลช่วงรุ่นที่กระทบในประกาศเดียวกันระบุรุ่นแรกที่แก้เป็น 1.83.10 ผู้ดูแลควรใช้รุ่นที่ใหม่กว่า 1.83.11 ถ้าอัปเกรดไม่ได้ให้บล็อก POST /guardrails/test_custom_code ที่ reverse proxy หรือ API gateway
CISA ให้แก้ LiteLLM CVE-2026-40217 ภายในวันไหน?
CISA เพิ่มช่องโหว่นี้ใน KEV เมื่อ 18 พฤศจิกายน 2026 และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 2 ธันวาคม 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน
แหล่งอ้างอิง
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA
- LiteLLM has a sandbox escape in custom-code guardrail (GHSA-wxxx-gvqv-xp7p) — BerriAI (GitHub Security Advisory)
- GitHub Advisory Database: GHSA-wxxx-gvqv-xp7p (ผ่าน GitHub API) — GitHub
- CISA Known Exploited Vulnerabilities Catalog (JSON feed, ตรวจเมื่อ 19 พ.ย. 2026) — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา860
- ผลิตภัณฑ์และเทคโนโลยี
- LiteLLM3Python58Docker64CISA KEV43
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ