
CISA ใส่ REDCap CVE-2026-90817 ใน KEV เมื่อ 18 พ.ย. 2026 CVSS 9.8 ไม่ต้องล็อกอิน แต่ต้องรู้ survey hash ของแบบสอบถามสาธารณะ แก้ใน 16.0.49, 17.3.10 และ 17.4.4
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 18 พฤศจิกายน 2026 CISA เพิ่ม REDCap CVE-2026-90817 ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 21 พฤศจิกายน 2026 เพียง 3 วัน
- ช่องโหว่ code injection ในส่วนประมวลผลนำเข้าข้อมูล ให้ผู้โจมตีไม่ต้องล็อกอินสั่งรันโค้ดบนเซิร์ฟเวอร์ REDCap ได้ แต่ต้องรู้ survey hash ของแบบสอบถามสาธารณะหนึ่งชุด คะแนน CVSS 3.1 เท่ากับ 9.8
- กระทบ REDCap 13.3.0 ขึ้นไป ผู้พัฒนาให้อัปเกรดเป็น 16.0.49 LTS, 17.3.10 LTS หรือ 17.4.4 Standard Release
- KEV ระบุว่ายังไม่ทราบว่าถูกใช้ในแคมเปญแรนซัมแวร์ แต่ระบบนี้เก็บข้อมูลวิจัยและข้อมูลผู้ป่วย เจ้าของระบบจึงควรตรวจรุ่นและร่องรอยก่อนเครื่องอื่น
REDCap CVE-2026-90817 ถูก CISA เพิ่มเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 18 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง REDCap เป็นระบบเก็บข้อมูลวิจัยผ่านเว็บของ Vanderbilt University ที่มหาวิทยาลัยและโรงพยาบาลหลายแห่งใช้ทำแบบสอบถามและแบบบันทึกข้อมูล ช่องโหว่นี้ให้ผู้โจมตีที่ไม่ต้องล็อกอินสั่งรันโค้ดบนเซิร์ฟเวอร์ได้ ขอเพียงรู้รหัสของแบบสอบถามสาธารณะหนึ่งชุด
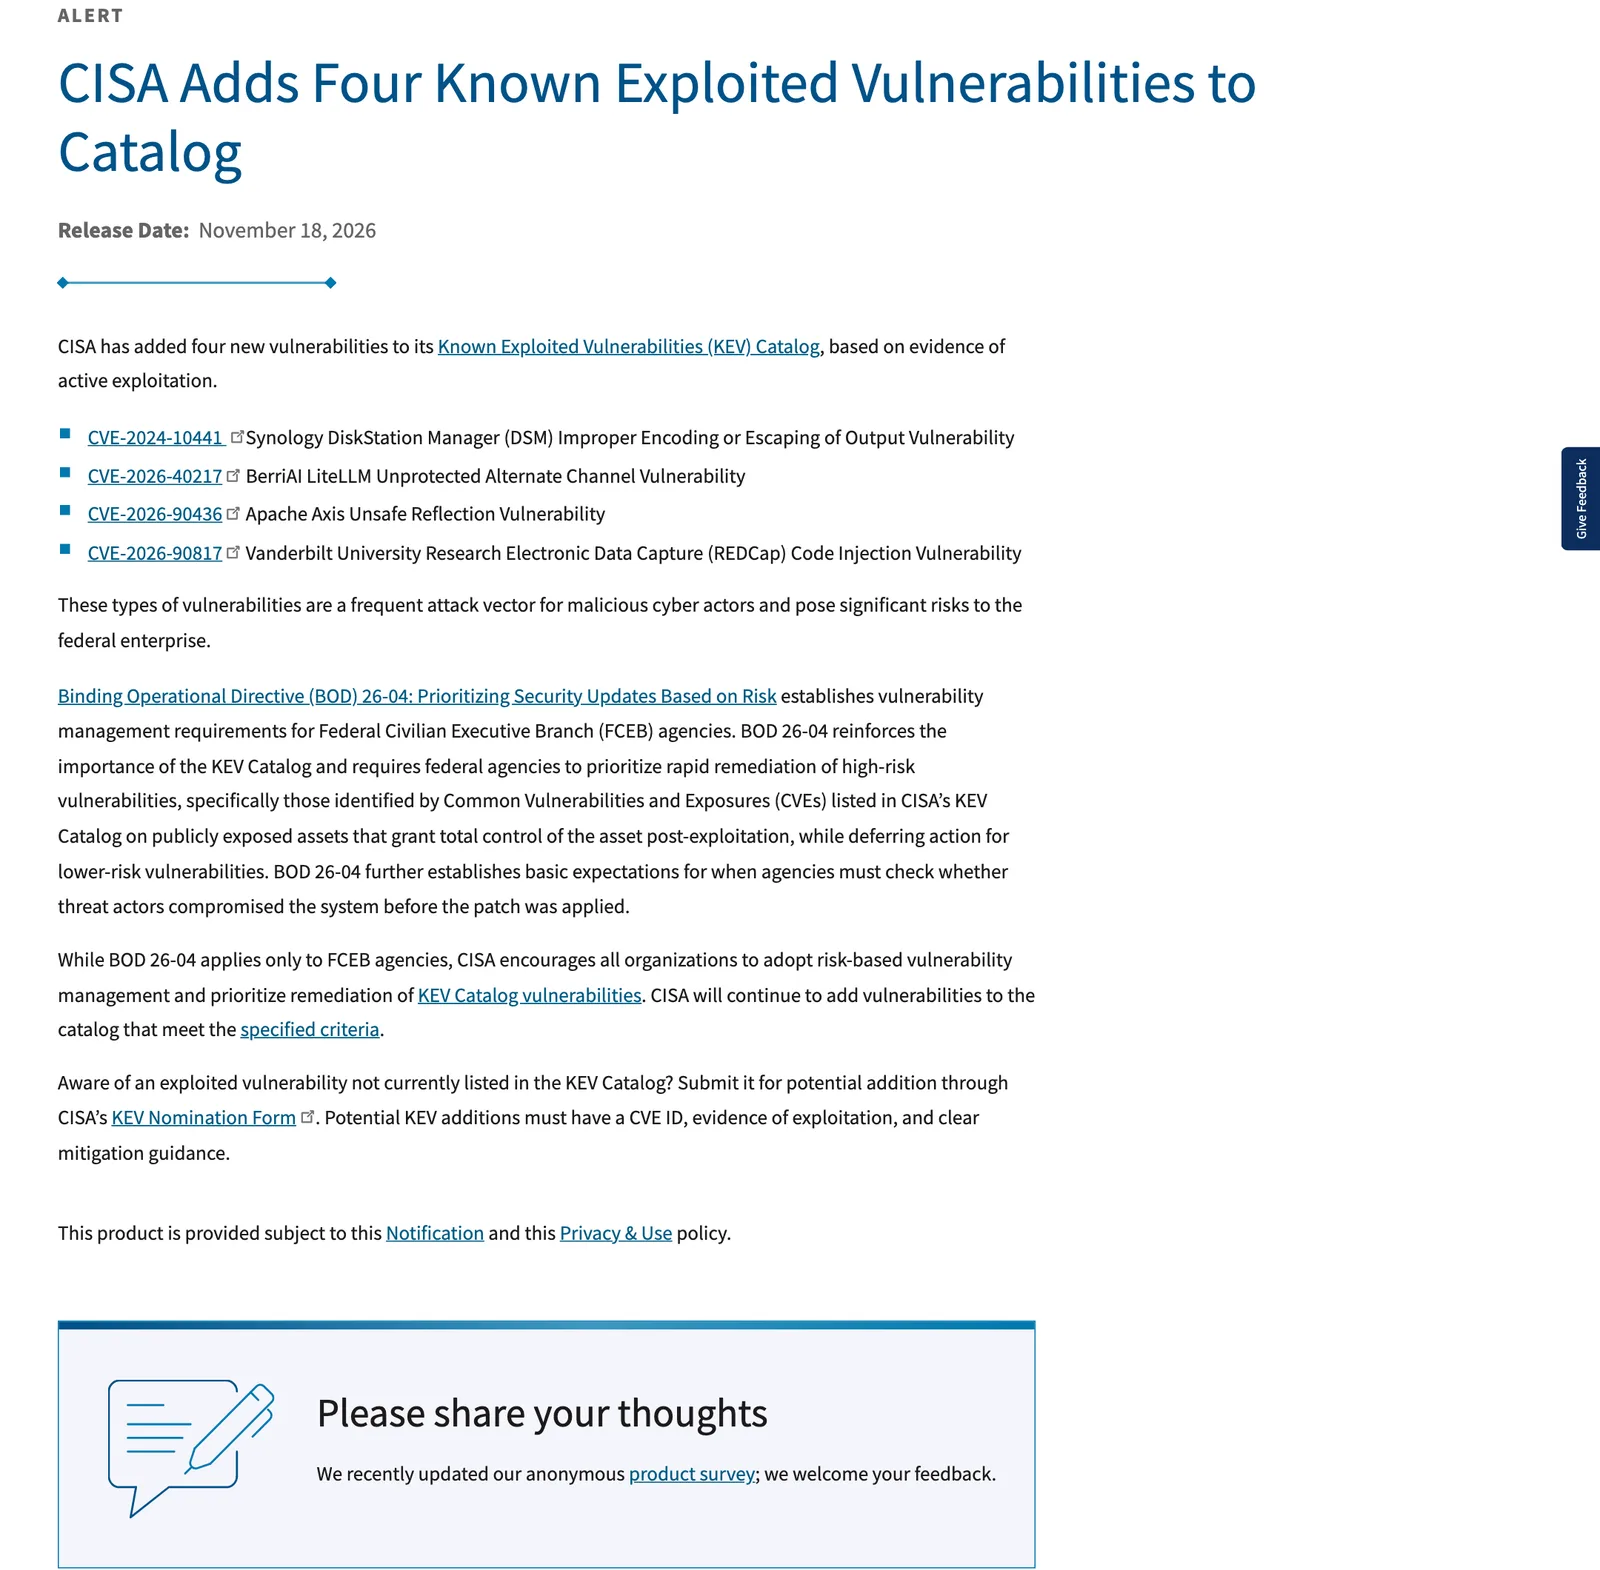
REDCap CVE-2026-90817 ตามข้อมูลของ CISA และ CVE Program
| เรื่อง | รายละเอียด |
|---|---|
| รหัส CVE | CVE-2026-90817 (ชื่อใน KEV: Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection) |
| ประเภทช่องโหว่ | Code injection (CWE-94) และการควบคุมชื่อไฟล์หรือพาธจากภายนอก (CWE-73) |
| คะแนน | CVSS 3.1 เท่ากับ 9.8 ระดับ Critical (ผู้ออกเลข CVE คือ Securifera) |
| ต้องล็อกอินหรือไม่ | ไม่ต้อง แต่ต้องรู้ survey hash ที่ใช้ได้ของแบบสอบถามสาธารณะ |
| รุ่นที่กระทบ | REDCap 13.3.0 และสูงกว่า |
| รุ่นที่แก้แล้ว | 16.0.49 LTS, 17.3.10 LTS, 17.4.4 Standard Release |
| วันเพิ่มใน KEV | 18 พฤศจิกายน 2026 |
| กำหนดแก้ของหน่วยงานรัฐบาลกลางสหรัฐฯ | 21 พฤศจิกายน 2026 |
| ใช้ในแคมเปญแรนซัมแวร์ | KEV ระบุว่า "ไม่ทราบ" |
ผู้โจมตีใช้ REDCap CVE-2026-90817 ได้อย่างไร
KEV อธิบายว่าผู้โจมตีส่งคำขอ HTTP ที่สร้างมาเป็นพิเศษ เข้าถึงเส้นทางของตัวควบคุมที่ไม่ควรเข้าถึงจากหน้าแบบสอบถามสาธารณะ แล้วส่งพารามิเตอร์ไฟล์พาธหรือสตรีมที่ปลอมขึ้นในขั้นตอนประมวลผลการนำเข้าข้อมูล (data import) ผลคือรันโค้ดอะไรก็ได้บนเซิร์ฟเวอร์ REDCap บันทึก CVE ระบุว่าช่องโหว่อยู่ในส่วน survey passthrough routing ร่วมกับตรรกะนำเข้าข้อมูล
เงื่อนไขเดียวที่ KEV และบันทึก CVE ระบุคือผู้โจมตีต้องรู้ survey hash ของแบบสอบถามสาธารณะที่ใช้ได้ รหัสนี้อยู่ในลิงก์ที่แจกให้ผู้ตอบแบบสอบถาม ผู้ดูแลที่เปิดแบบสอบถามสาธารณะให้คนทั่วไปกรอก จึงไม่ควรถือว่าเงื่อนไขนี้เป็นเกราะป้องกัน เพราะลิงก์ที่แจกแล้วถูกส่งต่อได้ และแบบสอบถามที่เลิกใช้แล้วแต่ยังเปิดอยู่ก็ยังมีลิงก์ค้างอยู่ในอีเมลหรือเว็บเก่า
ข้อควรระวังของ REDCap CVE-2026-90817 คือแหล่งข้อมูลทั้งสามที่เปิดอ่าน ได้แก่ ประกาศ CISA ฟีด KEV และบันทึก CVE ไม่ได้เปิดเผยว่าผู้โจมตีกลุ่มไหนใช้ช่องโหว่นี้ หรือโจมตีเหยื่อรายใดไปแล้ว จึงยังไม่มีข้อมูลที่ยืนยันได้ว่าระบบในประเทศไทยตกเป็นเป้า ผู้ดูแลควรถือว่าเครื่องที่เปิดออกอินเทอร์เน็ตและยังเป็นรุ่นเก่าเป็นเครื่องที่ต้องตรวจก่อน
ในบันทึกของโครงการ CVE ฝ่ายวิเคราะห์ของ CISA ประเมินช่องโหว่นี้ว่า มีการโจมตีจริง (Exploitation: active) โจมตีอัตโนมัติได้ (Automatable: yes) และกระทบเต็มระบบ (Technical Impact: total) ซึ่งหมายความว่าเครื่องที่เปิดเว็บ REDCap ออกอินเทอร์เน็ตและยังไม่อัปเกรดมีความเสี่ยงสูงสุด
วิธีอัปเกรด REDCap CVE-2026-90817
| สายรุ่นที่ใช้ | รุ่นที่ผู้พัฒนาให้อัปเกรด |
|---|---|
| Long Term Support (LTS) สาย 16.0 | 16.0.49 LTS |
| Long Term Support (LTS) สาย 17.3 | 17.3.10 LTS |
| Standard Release สาย 17.4 | 17.4.4 Standard Release |
บันทึก CVE ระบุเพียงเลขรุ่นที่แก้แล้ว และไม่ระบุว่ารุ่นระหว่าง 13.3.0 ถึง 16.0.48 ต้องข้ามไปรุ่นไหน ผู้ดูแลที่ใช้สายรุ่นอื่นควรเช็กวิธีอัปเกรดกับทีม REDCap ของสถาบันตัวเอง
ผู้ดูแล REDCap ในองค์กรไทยควรทำอะไรตอนนี้
CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน ขั้นตอนที่เหมาะกับทีมไอทีของมหาวิทยาลัย โรงพยาบาล และหน่วยวิจัยมีดังนี้
- เช็กเลขรุ่น REDCap ที่ใช้จริงว่าเข้าข่าย CVE-2026-90817 หรือไม่ รวมเครื่องทดสอบและเครื่องที่ทีมวิจัยตั้งเอง แล้วเทียบกับตารางข้างบน
- อัปเกรดทันที เป็นรุ่นที่แก้แล้วของสายรุ่นนั้น ถ้าอัปเกรดไม่ทัน ให้พิจารณาปิดการเข้าถึงจากอินเทอร์เน็ตชั่วคราวเฉพาะแบบสอบถามที่ไม่ได้ใช้งานอยู่
- ตรวจ log เว็บเซิร์ฟเวอร์ หาคำขอที่เข้าเส้นทางผิดปกติจากหน้าแบบสอบถามสาธารณะ โดยเฉพาะคำขอที่มีพารามิเตอร์ไฟล์พาธหรือสตรีมผิดปกติ ก่อนวันที่อัปเกรด เพราะ KEV ระบุว่าถูกโจมตีจริงแล้ว
- ตรวจโปรเซสและไฟล์แปลกบนเซิร์ฟเวอร์ ที่เกิดจากบริการเว็บ เช่น ไฟล์ใหม่ในโฟลเดอร์ที่เว็บเขียนได้
- ทบทวนว่าข้อมูลใดอยู่ในระบบ ถ้าเกิดเหตุจาก REDCap CVE-2026-90817 และมีข้อมูลผู้ป่วยหรือข้อมูลส่วนบุคคลของผู้เข้าร่วมวิจัย ให้เตรียมขั้นตอนแจ้งเหตุตามนโยบายของสถาบัน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบเก็บข้อมูลวิจัยที่ทีมวิจัยตั้งเองมักไม่มีเจ้าของด้านไอทีที่ชัดเจน จึงเป็นระบบที่ตกรอบแพตช์ง่ายที่สุด IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 ช่วยให้ทีมภายในรู้ว่ามีเซิร์ฟเวอร์ตัวไหนต้องอัปเดต (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
REDCap CVE-2026-90817 คืออะไร?
REDCap CVE-2026-90817 คือช่องโหว่ code injection ในระบบ REDCap ของ Vanderbilt University ตามบันทึก CVE ผู้โจมตีส่งคำขอ HTTP ที่สร้างมาเป็นพิเศษไปยังเส้นทางที่ไม่ควรเข้าถึงจากหน้าแบบสอบถามสาธารณะ แล้วใส่พารามิเตอร์ไฟล์หรือสตรีมที่ปลอมขึ้นในขั้นตอนนำเข้าข้อมูล จนสั่งรันโค้ดบนเซิร์ฟเวอร์ได้ โดยไม่ต้องยืนยันตัวตน
REDCap CVE-2026-90817 กระทบรุ่นไหน และแก้อย่างไร?
บันทึก CVE ระบุว่าช่องโหว่มีใน REDCap 13.3.0 และรุ่นที่สูงกว่า ผู้พัฒนาให้อัปเกรดเป็น REDCap 16.0.49 LTS, 17.3.10 LTS หรือ 17.4.4 Standard Release ตามสายรุ่นที่ใช้อยู่
ผู้โจมตีต้องมีอะไรบ้างจึงใช้ REDCap CVE-2026-90817 ได้?
ไม่ต้องล็อกอิน แต่ต้องรู้ survey hash ที่ใช้ได้ของแบบสอบถามสาธารณะหนึ่งชุด ซึ่งเป็นรหัสที่อยู่ในลิงก์แบบสอบถามที่แจกให้ผู้ตอบ ผู้ดูแลจึงไม่ควรถือว่าเงื่อนไขนี้ช่วยป้องกัน เพราะลิงก์แบบสอบถามสาธารณะถูกส่งต่อและเผยแพร่ได้ง่าย
CISA ให้แก้ REDCap CVE-2026-90817 ภายในวันไหน?
CISA เพิ่มช่องโหว่นี้ใน KEV เมื่อ 18 พฤศจิกายน 2026 และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 21 พฤศจิกายน 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA91
- ประเทศและสถานที่
- สหรัฐอเมริกา860
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV43
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ