
Apache ออก httpd 2.4.71 เมื่อ 11 พ.ย. 2026 แก้ CVE-2026-119618 ช่องโหว่ระดับ critical ใน mod_http2 ที่อาจนำไปสู่ RCE และอีก 2 รายการ Anthropic และ Google ร่วมพบ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 6
สรุปประเด็นสำคัญ
- Apache HTTP Server Project ออกรุ่น 2.4.71 เมื่อ 11 พฤศจิกายน 2026 แก้ช่องโหว่ 3 รายการ ได้แก่ critical 1 รายการ important 1 รายการ และ low 1 รายการ
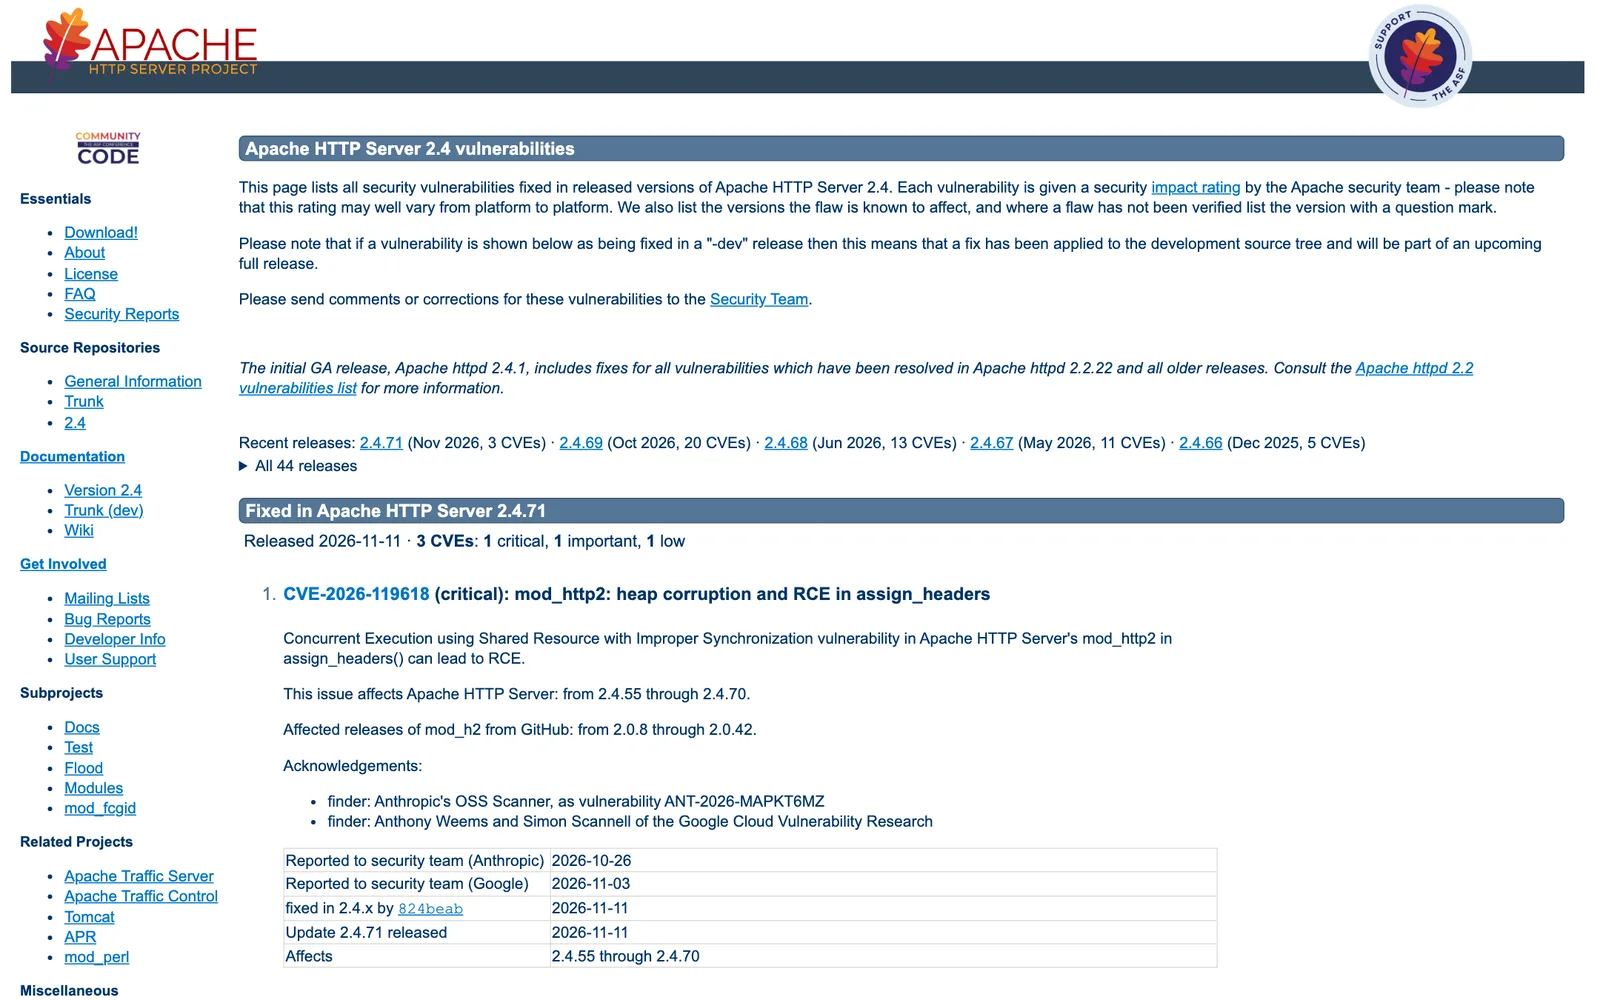
- CVE-2026-119618 (critical) อยู่ที่ฟังก์ชัน assign_headers() ของ mod_http2 เป็นปัญหาการทำงานพร้อมกันบนทรัพยากรร่วมโดยซิงโครไนซ์ไม่ถูกต้อง ทำให้หน่วยความจำ heap เสียหายและอาจนำไปสู่ RCE
- รุ่นที่ได้รับผลคือ httpd 2.4.55 ถึง 2.4.70 และ mod_h2 จาก GitHub รุ่น 2.0.8 ถึง 2.0.42
- Apache ระบุผู้ค้นพบว่าเป็น Anthropic's OSS Scanner รายงานเมื่อ 26 ตุลาคม 2026 และ Anthony Weems กับ Simon Scannell จาก Google Cloud Vulnerability Research รายงานเมื่อ 3 พฤศจิกายน 2026
- อีกสองรายการคือ CVE-2026-106023 (important) mod_md NULL pointer ทำให้ child process ล่ม และ CVE-2026-109163 (low) mod_vhost_alias เขียนทับสแต็ก 1 ไบต์ ที่กระทบเฉพาะ 2.4.69 และ 2.4.70
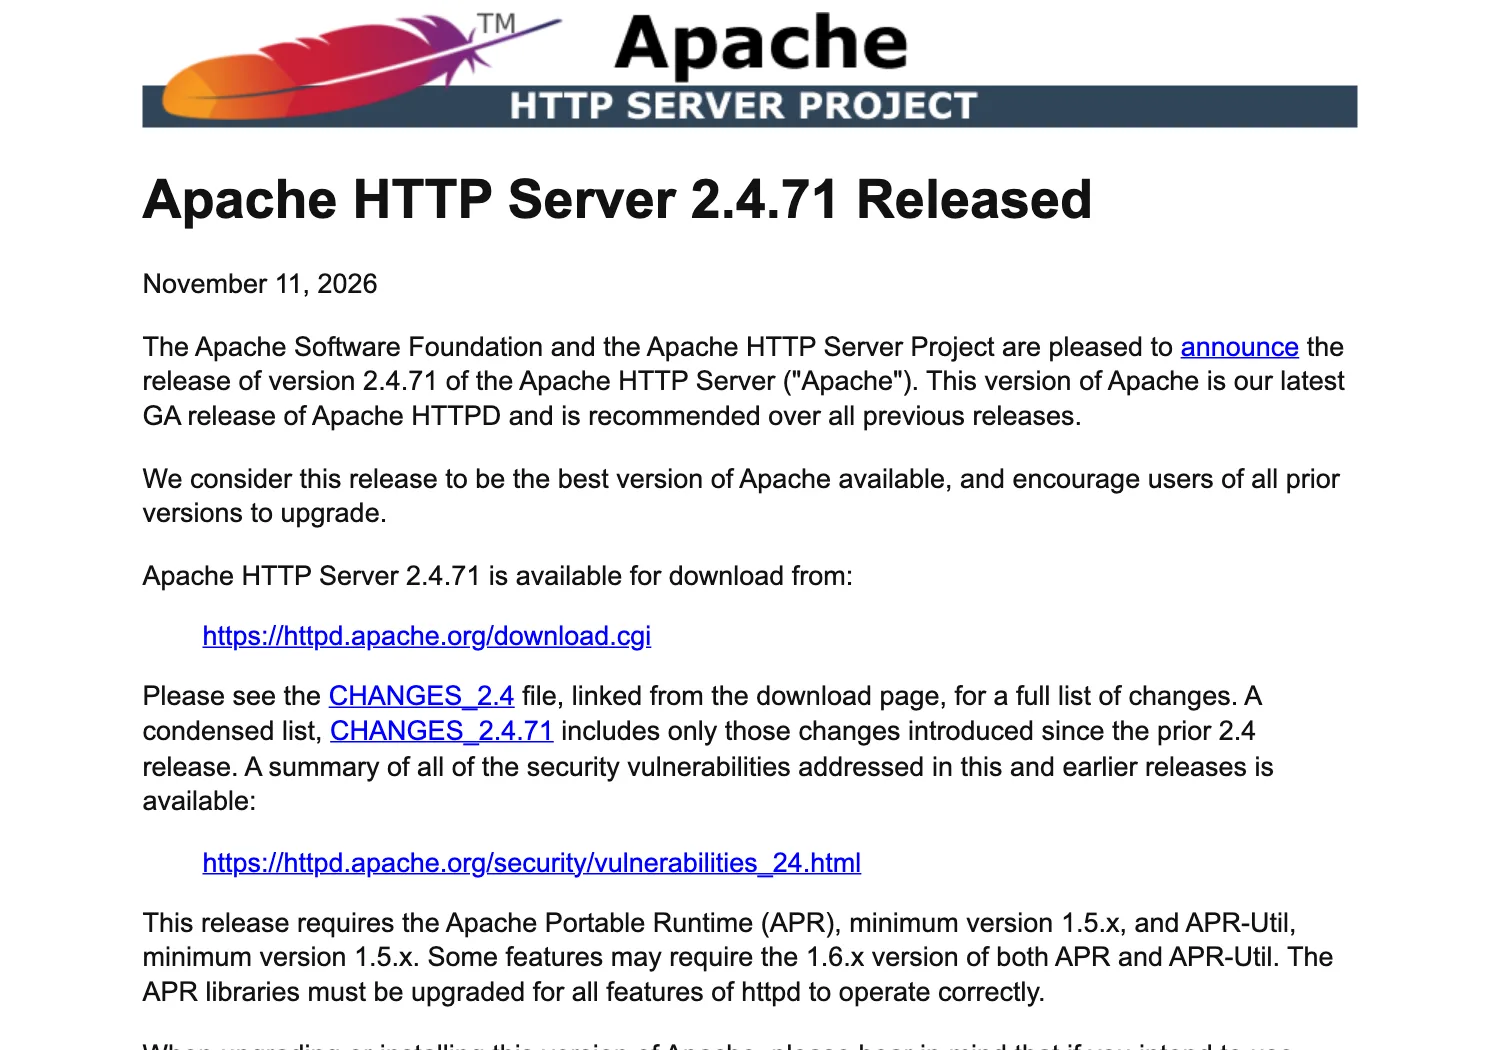
Apache HTTP Server Project ออก httpd 2.4.71 เมื่อ 11 พฤศจิกายน 2026 แก้ช่องโหว่ 3 รายการ รวมถึง CVE-2026-119618 ช่องโหว่ระดับ critical ใน mod_http2 ที่อาจนำไปสู่การรันโค้ดจากระยะไกล (RCE) ผู้ที่ใช้ httpd ตั้งแต่ 2.4.55 ถึง 2.4.70 ได้รับผลกระทบ และ Apache แนะนำให้ผู้ใช้ทุกรุ่นก่อนหน้าอัปเกรด
หน้ารายการช่องโหว่ของ Apache ระบุผู้ค้นพบ CVE-2026-119618 สองราย รายแรกคือ Anthropic's OSS Scanner ซึ่งรายงานเมื่อ 26 ตุลาคม 2026 และรายที่สองคือนักวิจัยจาก Google Cloud Vulnerability Research ที่รายงานเมื่อ 3 พฤศจิกายน 2026 ช่องโหว่ถูกแก้ในซอร์สเมื่อ 11 พฤศจิกายน และออกเป็นรุ่น 2.4.71 วันเดียวกัน
CVE-2026-119618: mod_http2 assign_headers() ซิงโครไนซ์ไม่ถูกต้อง
Apache อธิบาย CVE-2026-119618 ว่าเป็นช่องโหว่ "Concurrent Execution using Shared Resource with Improper Synchronization" ในฟังก์ชัน assign_headers() ของ mod_http2 ผลคือ heap เสียหายและอาจนำไปสู่ RCE โดยผู้ดูแลโปรเจกต์ให้ระดับ critical ซึ่งเป็นระดับสูงสุดในมาตราของโปรเจกต์
| หัวข้อ | ข้อมูลจาก Apache |
|---|---|
| ระดับ | critical |
| โมดูล | mod_http2 ฟังก์ชัน assign_headers() |
| httpd ที่ได้รับผล | 2.4.55 ถึง 2.4.70 |
| mod_h2 จาก GitHub ที่ได้รับผล | 2.0.8 ถึง 2.0.42 |
| รายงานถึงทีมความปลอดภัย | 26 ตุลาคม 2026 (Anthropic) และ 3 พฤศจิกายน 2026 (Google) |
| แก้ในซอร์ส | 11 พฤศจิกายน 2026 |
| รุ่นที่แก้ | httpd 2.4.71 |
อีกสองรายการใน httpd 2.4.71
- CVE-2026-106023 (important) NULL pointer dereference ใน mod_md ขณะประมวลผลคำขอ HTTP ทำให้ child process ล่ม กระทบ httpd 2.4.30 ถึง 2.4.70 ผู้ค้นพบคือทีมจาก 360 Vulnerability Research Institute, Lucian Nitescu และ Bartlomiej Dmitruk จาก striga.ai ซึ่งรายงานตั้งแต่ 29 กันยายน 2026
- CVE-2026-109163 (low) stack buffer overflow ขนาด 1 ไบต์ใน mod_vhost_alias ที่ตามหลัง CVE-2026-63292 กระทบเฉพาะ httpd 2.4.69 และ 2.4.70 รายงานตั้งแต่ 5 ตุลาคม 2026
ลำดับเหตุการณ์ของ CVE-2026-119618 และรอบแพตช์ httpd ปี 2026
หน้ารายการช่องโหว่ของ Apache ให้ลำดับเวลาของ CVE-2026-119618 ไว้ชัดเจน Anthropic's OSS Scanner รายงานเข้าทีมความปลอดภัยเมื่อ 26 ตุลาคม 2026 ตามรหัส ANT-2026-MAPKT6MZ จากนั้นอีก 8 วัน ทีม Google Cloud Vulnerability Research รายงานช่องโหว่เดียวกันเมื่อ 3 พฤศจิกายน และทีมของ Apache แก้ในซอร์สเมื่อ 11 พฤศจิกายน ก่อนออกรุ่น 2.4.71 ในวันเดียวกัน รวมแล้วตั้งแต่รายงานแรกจนถึงรุ่นที่แก้ใช้เวลา 16 วัน
รุ่น 2.4.71 เป็นรุ่นล่าสุดในชุดแพตช์ความปลอดภัยของ httpd ปี 2026 ตามรายการของ Apache ที่ระบุว่า 2.4.67 ออกเดือนพฤษภาคมแก้ 11 CVE, 2.4.68 ออกเดือนมิถุนายนแก้ 13 CVE, 2.4.69 ออกเดือนตุลาคมแก้ 20 CVE และ 2.4.71 ออกเดือนพฤศจิกายนแก้ 3 CVE ผู้ดูแลระบบจึงควรเตรียมรอบอัปเกรด httpd ให้ถี่ขึ้นตามจังหวะการออกรุ่นนี้
ทำไมช่องโหว่ใน mod_http2 จึงควรรีบตรวจ
- ช่วงรุ่นที่กระทบกว้าง 2.4.55 ถึง 2.4.70 ครอบคลุมรุ่นที่ออกมาตั้งแต่ปี 2023 ถึงเดือนตุลาคม 2026 เซิร์ฟเวอร์ที่ไม่ได้อัปเกรดตามรอบจึงมีโอกาสอยู่ในช่วงนี้
- เป็น RCE ตามที่ Apache ระบุ ผลของช่องโหว่ที่ Apache เขียนไว้คือ heap corruption ที่อาจนำไปสู่ RCE ไม่ใช่แค่ทำให้บริการล่ม
- โมดูลที่เปิดจากภายนอก mod_http2 ประมวลผลคำขอ HTTP/2 จากไคลเอนต์ที่ต่อเข้ามา เซิร์ฟเวอร์ที่เปิด HTTP/2 สู่อินเทอร์เน็ตจึงเป็นกลุ่มที่ต้องดูก่อน
- หน้าของ Apache ไม่ได้ระบุว่ามีการโจมตีจริง หน้ารายการไม่มีข้อมูลการโจมตี และไม่มีวิธีบรรเทาแยกต่างหาก ทางที่ Apache ให้คือรุ่นที่แก้แล้ว
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-119618
- ตรวจรุ่น httpd ด้วยคำสั่ง
httpd -vหรือapachectl -vถ้าอยู่ระหว่าง 2.4.55 ถึง 2.4.70 ต้องอัปเกรด - อัปเกรดเป็น 2.4.71 จากแพ็กเกจของระบบปฏิบัติการหรือซอร์สของ Apache ถ้าเป็นแพ็กเกจของดิสทริบิวชัน ให้ดูประกาศของดิสทริบิวชันนั้นว่านำแพตช์มาใส่ในรุ่นแล้วหรือยัง เพราะหมายเลขรุ่นอาจต่างจากต้นทาง
- ตรวจ mod_h2 ที่ติดตั้งแยก ถ้าติดตั้งจาก GitHub รุ่น 2.0.8 ถึง 2.0.42 ได้รับผลกระทบ
- ตรวจว่าเปิด mod_http2 อยู่หรือไม่ จากรายการโมดูลที่โหลด (
apachectl -M) และการตั้งค่า Protocols เพื่อรู้ว่าเซิร์ฟเวอร์ใดเป็นเป้าหมายก่อน - อัปเกรดแล้วรีสตาร์ตบริการ และตรวจบันทึกการเข้าถึงว่ามีคำขอ HTTP/2 ผิดปกติในช่วงก่อนอัปเกรดหรือไม่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เว็บเซิร์ฟเวอร์ที่เปิดสู่อินเทอร์เน็ตต้องตามแพตช์ให้ทันทุกรอบ โดยเฉพาะรุ่นที่ติดตั้งมานานหลายปี Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-119618 คืออะไร?
CVE-2026-119618 คือช่องโหว่ระดับ critical ใน mod_http2 ของ Apache HTTP Server ที่ฟังก์ชัน assign_headers() Apache อธิบายว่าเป็นปัญหาการทำงานพร้อมกันบนทรัพยากรร่วมโดยซิงโครไนซ์ไม่ถูกต้อง นำไปสู่ heap corruption และอาจเกิด RCE
Apache httpd รุ่นไหนได้รับผลจาก CVE-2026-119618?
Apache ระบุว่ากระทบ httpd ตั้งแต่ 2.4.55 ถึง 2.4.70 และ mod_h2 ที่ติดตั้งจาก GitHub ตั้งแต่รุ่น 2.0.8 ถึง 2.0.42 แก้แล้วใน httpd 2.4.71 ที่ออกเมื่อ 11 พฤศจิกายน 2026
ใครเป็นผู้ค้นพบ CVE-2026-119618?
หน้าช่องโหว่ของ Apache ระบุผู้ค้นพบสองราย คือ Anthropic's OSS Scanner ภายใต้รหัส ANT-2026-MAPKT6MZ ที่รายงานเมื่อ 26 ตุลาคม 2026 และ Anthony Weems กับ Simon Scannell จาก Google Cloud Vulnerability Research ที่รายงานเมื่อ 3 พฤศจิกายน 2026
ต้องทำอะไรกับ CVE-2026-119618?
อัปเกรด Apache httpd เป็น 2.4.71 ซึ่งเป็นรุ่นที่ Apache ระบุว่าแก้แล้ว ถ้าติดตั้ง mod_h2 แยกจาก GitHub ให้ตรวจรุ่น เพราะ 2.0.8 ถึง 2.0.42 ได้รับผลกระทบ และตรวจว่าเซิร์ฟเวอร์เปิด HTTP/2 ผ่าน mod_http2 หรือไม่
แหล่งอ้างอิง
- Apache HTTP Server 2.4 vulnerabilities — The Apache HTTP Server Project
- Apache HTTP Server 2.4.71 Released — The Apache Software Foundation
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Anthropic74Google232GitHub116Google Cloud112
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ