
CVE-2026-129448 ช่องโหว่ Apache Roller คะแนน 9.8 ให้ผู้ไม่ล็อกอินรันโค้ดผ่าน XML-RPC กระทบรุ่น 4.0.0–6.1.4 Apache ยืนยันถูกโจมตีจริง CISA เพิ่มเข้า KEV 20 พ.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
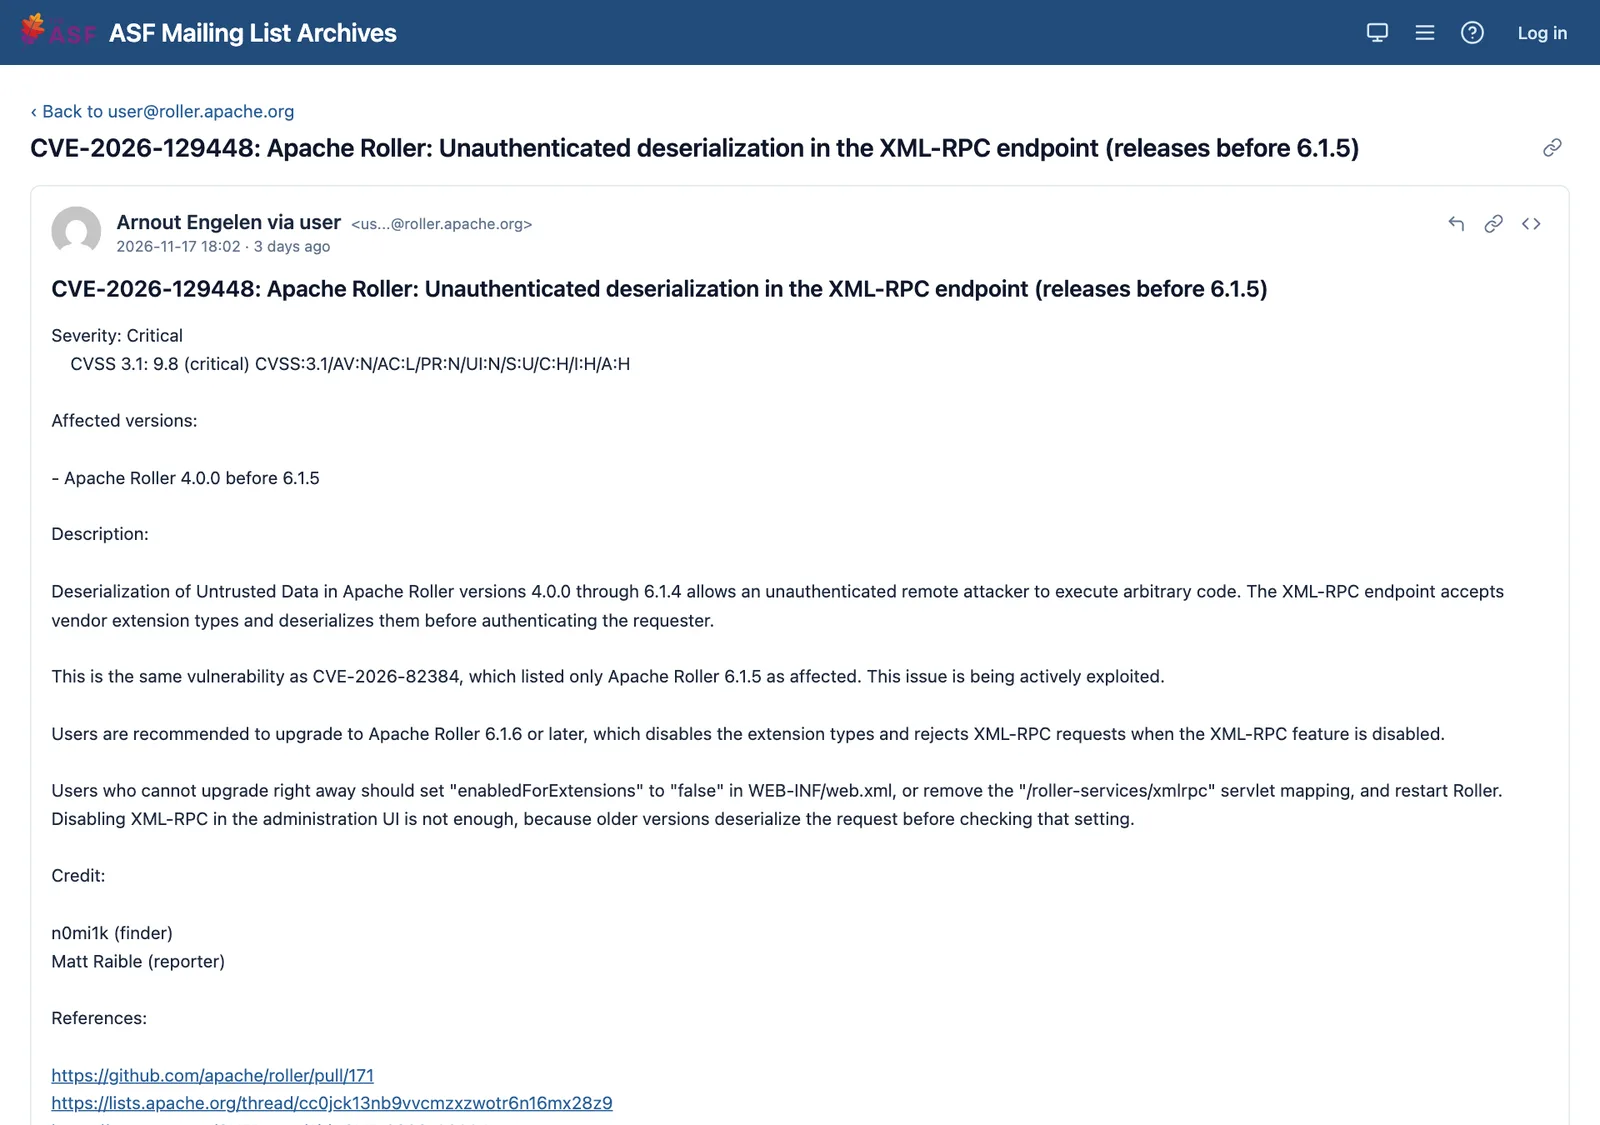
- Apache ประกาศ CVE-2026-129448 เมื่อ 17 พ.ย. 2026 ช่องโหว่ deserialization ใน XML-RPC ของ Apache Roller คะแนน CVSS 9.8 และระบุว่ากำลังถูกโจมตีจริง
- ช่องโหว่เดียวกันเคยประกาศเป็น CVE-2026-82384 เมื่อ 26 ก.ย. 2026 โดยระบุเฉพาะรุ่น 6.1.5 ประกาศใหม่ขยายเป็นรุ่น 4.0.0 ถึง 6.1.4
- ทางแก้คืออัปเดตเป็น Apache Roller 6.1.6 ขึ้นไป หรือตั้ง enabledForExtensions เป็น false ใน web.xml การปิด XML-RPC ในหน้าผู้ดูแลอย่างเดียวไม่พอ
- CISA เพิ่ม CVE-2026-129448 เข้า KEV เมื่อ 20 พ.ย. 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 23 พ.ย. 2026
CVE-2026-129448 เป็นช่องโหว่ระดับ Critical คะแนน 9.8 ใน Apache Roller ที่ Apache Software Foundation ประกาศเมื่อ 17 พฤศจิกายน 2026 ว่ากำลังถูกโจมตีจริง ผู้โจมตีที่ไม่ได้ล็อกอินส่งคำขอไปยัง endpoint XML-RPC แล้วรันโค้ดบนเซิร์ฟเวอร์ได้ ช่องโหว่กระทบรุ่น 4.0.0 ถึง 6.1.4 และ CISA เพิ่มเข้าแคตตาล็อก KEV เมื่อ 20 พฤศจิกายน
Apache Roller เป็นซอฟต์แวร์บล็อกแบบหลายผู้ใช้และบล็อกกลุ่มที่เขียนด้วย Java รองรับไคลเอนต์บล็อกผ่าน MetaWeblog API ซึ่งทำงานบน XML-RPC ส่วนที่มีช่องโหว่นี้
CVE-2026-129448 ต่างจาก CVE-2026-82384 อย่างไร
ช่องโหว่นี้ไม่ใช่ของใหม่ทั้งหมด Apache เคยประกาศเป็น CVE-2026-82384 เมื่อ 26 กันยายน 2026 แต่ตอนนั้นระบุว่ากระทบเฉพาะรุ่น 6.1.5 ประกาศใหม่ระบุตรง ๆ ว่าเป็นช่องโหว่เดียวกัน และขยายรายการรุ่นที่ได้รับผลกระทบย้อนไปถึง 4.0.0
| ประเด็น | CVE-2026-82384 | CVE-2026-129448 |
|---|---|---|
| วันที่ Apache ประกาศ | 26 ก.ย. 2026 | 17 พ.ย. 2026 |
| รุ่นที่ได้รับผลกระทบ | 6.1.5 | 4.0.0 ถึง 6.1.4 |
| คะแนน CVSS 3.1 | 9.8 | 9.8 |
| การโจมตีจริง | ไม่ได้ระบุ | Apache ระบุว่ากำลังถูกโจมตี |
| รุ่นที่แก้ | 6.1.6 ขึ้นไป | 6.1.6 ขึ้นไป |
| ผู้ค้นพบ | n0mi1k | n0mi1k (ผู้ค้นพบ) และ Matt Raible (ผู้รายงาน) |
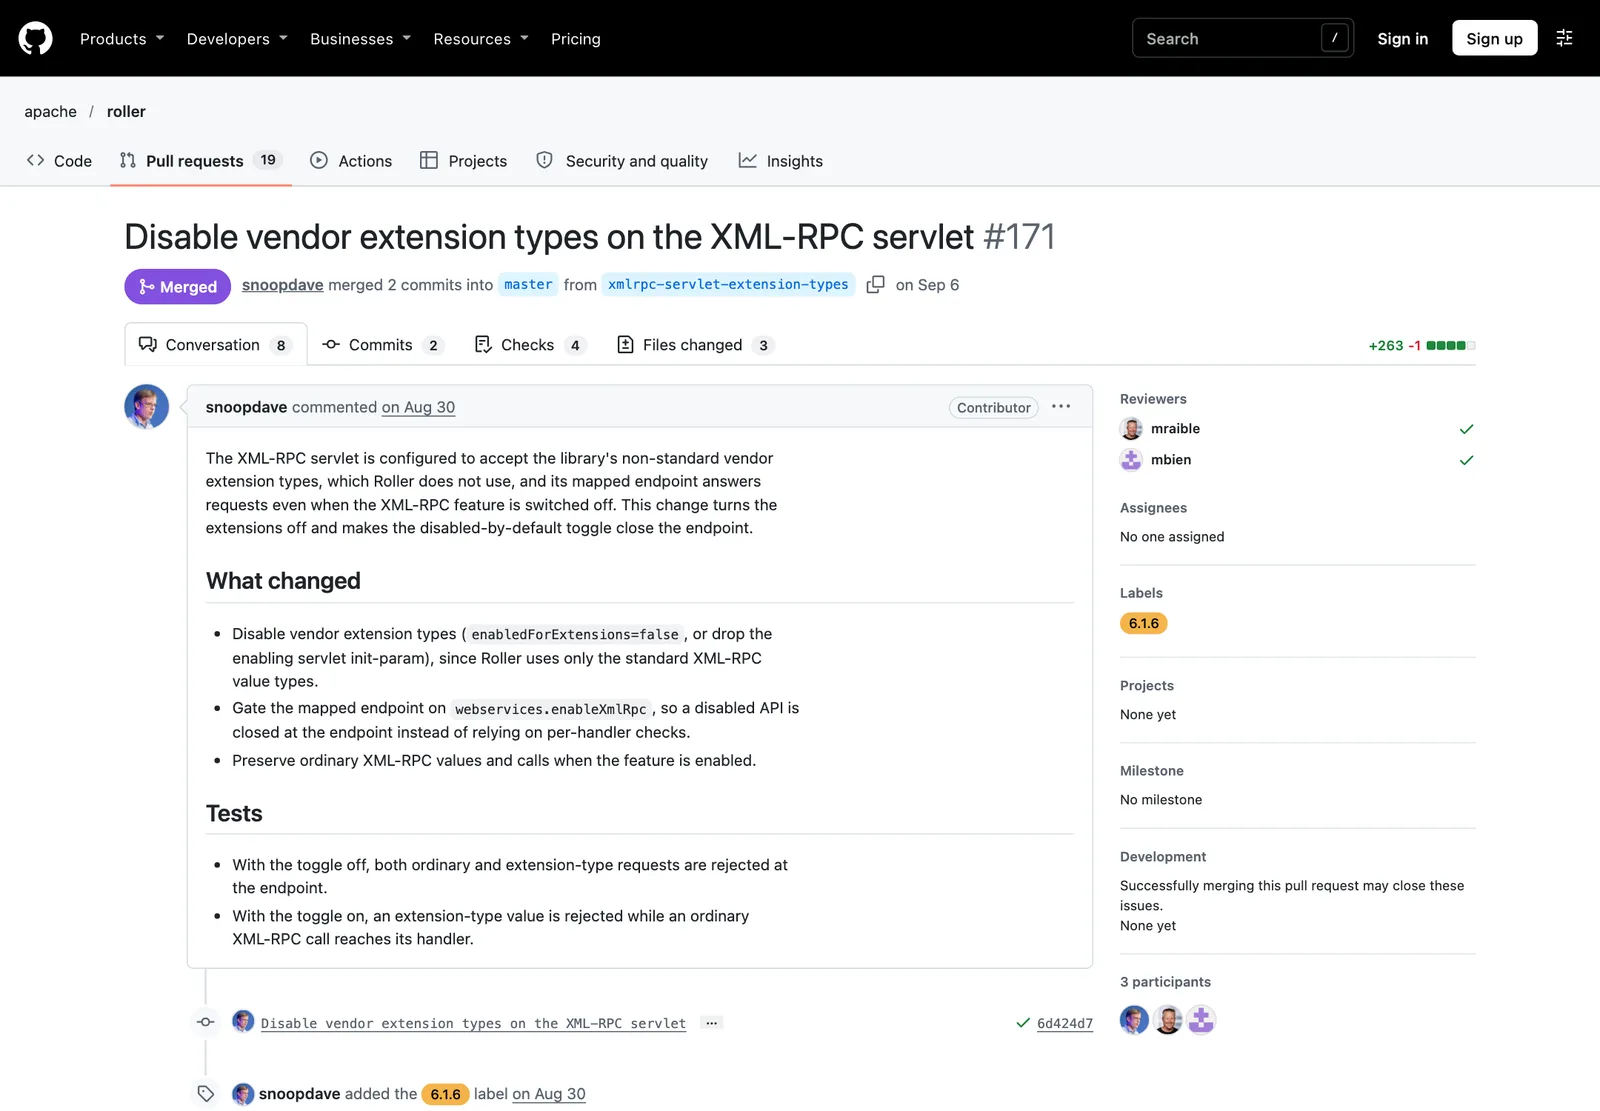
ต้นเหตุตามประกาศของ Apache คือ endpoint XML-RPC รับชนิดข้อมูลส่วนขยาย (vendor extension types) แล้วแปลงข้อมูลกลับเป็นอ็อบเจกต์ (deserialization) ก่อนตรวจตัวตนผู้ส่ง ประกาศฉบับเดือนกันยายนเสริมว่า servlet นี้ถูกเปิดไว้เสมอ แม้ผู้ดูแลจะปิดฟีเจอร์ XML-RPC ไว้ก็ตาม จึงไม่ต้องตั้งค่าพิเศษใดก็โจมตีได้ โค้ดแก้ใน pull request #171 ปิดชนิดข้อมูลส่วนขยายบน servlet XML-RPC และรวมเข้าโค้ดเมื่อ 6 กันยายน 2026 ตามเวลาไทย โดยติดป้ายรุ่น 6.1.6
ทำไม CVE-2026-129448 จึงต้องรีบแก้
ประเด็นสำคัญของประกาศรอบใหม่คือรายการรุ่นที่ได้รับผลกระทบ ผู้ดูแลที่อ่านประกาศ CVE-2026-82384 เมื่อเดือนกันยายนและใช้รุ่นเก่ากว่า 6.1.5 อาจเข้าใจว่าระบบของตนปลอดภัย แต่ประกาศ CVE-2026-129448 ระบุว่ารุ่น 4.0.0 ถึง 6.1.4 มีช่องโหว่เดียวกัน และตอนนี้มีผู้ใช้โจมตีจริงแล้ว
ลักษณะของช่องโหว่ยังทำให้โจมตีได้ง่าย ผู้โจมตีไม่ต้องมีบัญชีผู้ใช้ ไม่ต้องหลอกให้ใครกดลิงก์ และไม่ต้องรอให้ผู้ดูแลเปิดฟีเจอร์ใดก่อน เพราะข้อมูลในคำขอถูกแปลงเป็นอ็อบเจกต์ตั้งแต่ขั้นตอนอ่านคำขอ คะแนน CVSS 9.8 ของ Apache สะท้อนเงื่อนไขนี้ คือโจมตีผ่านเครือข่ายได้ ความซับซ้อนต่ำ และไม่ต้องใช้สิทธิ์ใด
CISA สั่งแก้ CVE-2026-129448 ภายใน 23 พ.ย.
CISA เพิ่ม CVE-2026-129448 เข้า KEV เมื่อ 20 พฤศจิกายน 2026 พร้อมกับช่องโหว่อีก 3 รายการ ได้แก่ CVE-2026-123890 ของ VMware vCenter CVE-2026-76466 ของ Cisco Expressway และ CVE-2025-42884 ของ SAP NetWeaver ทุกรายการมีกำหนดแก้สำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ภายใน 23 พฤศจิกายน 2026 และ CISA ระบุให้ CVE-2026-129448 อยู่ภายใต้ข้อกำหนด Forensics Triage ซึ่งให้ตรวจร่องรอยการบุกรุกควบคู่กับการแพตช์
นี่เป็นโครงการของ Apache ตัวที่สองในสัปดาห์เดียวที่เข้า KEV ก่อนหน้านี้ CISA เพิ่ม Apache Axis CVE-2026-90436 ช่องโหว่ที่ SOAP fault สั่งโหลดคลาสบนเซิร์ฟเวอร์ได้ เข้า KEV เมื่อ 18 พฤศจิกายน
สิ่งที่องค์กรที่ใช้ Apache Roller ควรทำ
- อัปเดตเป็น Apache Roller 6.1.6 ขึ้นไป ซึ่งปิดชนิดข้อมูลส่วนขยายและปฏิเสธคำขอ XML-RPC เมื่อปิดฟีเจอร์นี้ไว้
- ถ้ายังอัปเดตไม่ได้ ให้ตั้ง
enabledForExtensionsเป็นfalseในไฟล์WEB-INF/web.xmlหรือลบ servlet mapping ของ/roller-services/xmlrpcแล้วรีสตาร์ต Roller ตามคำแนะนำของ Apache - อย่าพึ่งการปิด XML-RPC ในหน้าผู้ดูแล เพราะ Apache ระบุว่ารุ่นเก่าแปลงข้อมูลในคำขอก่อนจะตรวจค่านั้น
- ตรวจร่องรอยบนเซิร์ฟเวอร์ที่เปิด Roller สู่อินเทอร์เน็ต ดู log คำขอไปยัง
/roller-services/xmlrpcไฟล์หรือโปรเซสแปลกปลอมที่ผู้ใช้ของ Java application server สร้าง ตามแนวทาง Forensics Triage ที่ CISA ระบุ - ทบทวนว่ายังต้องใช้ Roller หรือไม่ เว็บบล็อกที่ติดตั้งไว้นานและไม่มีเจ้าของดูแลมีโอกาสถูกลืมแพตช์ ถ้าไม่ได้ใช้แล้วควรปิดหรือย้ายเนื้อหาออก
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ช่องโหว่ในเว็บแอปที่ติดตั้งไว้นานและไม่มีเจ้าของดูแลชัดเจนมักถูกแพตช์ช้ากว่าระบบหลัก IT Support ของ THAI DATA CLOUD ดูแลเซิร์ฟเวอร์ เครือข่าย และเครื่องผู้ใช้ขององค์กร รับเรื่องผ่าน Ticket ที่ตรวจสอบได้ และตอบภายใน 6 ชั่วโมงโดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
CVE-2026-129448 คืออะไร?
CVE-2026-129448 คือช่องโหว่ deserialization ของข้อมูลที่ไม่น่าเชื่อถือใน Apache Roller ซอฟต์แวร์บล็อกหลายผู้ใช้ที่เขียนด้วย Java endpoint XML-RPC รับชนิดข้อมูลส่วนขยายแล้วแปลงกลับเป็นอ็อบเจกต์ก่อนตรวจตัวตนผู้ส่ง ผู้โจมตีที่ไม่ได้ล็อกอินจึงรันโค้ดบนเซิร์ฟเวอร์ได้ คะแนน CVSS 9.8
Apache Roller รุ่นใดได้รับผลกระทบจาก CVE-2026-129448?
ประกาศของ Apache ระบุว่า CVE-2026-129448 กระทบ Apache Roller รุ่น 4.0.0 ถึง 6.1.4 ส่วนรุ่น 6.1.5 ถูกนับไว้แล้วใน CVE-2026-82384 ซึ่งเป็นช่องโหว่เดียวกัน รุ่นที่แก้แล้วคือ 6.1.6 ขึ้นไป
ถ้ายังอัปเดต Apache Roller ไม่ได้ควรทำอย่างไร?
Apache แนะนำให้ตั้งค่า enabledForExtensions เป็น false ในไฟล์ WEB-INF/web.xml หรือลบ servlet mapping ของ /roller-services/xmlrpc แล้วรีสตาร์ต Roller การปิด XML-RPC ในหน้าผู้ดูแลอย่างเดียวไม่พอ เพราะรุ่นเก่าแปลงข้อมูลก่อนตรวจค่านั้น
CVE-2026-129448 ถูกโจมตีจริงหรือยัง?
ถูกโจมตีจริงแล้ว ประกาศของ Apache เมื่อ 17 พ.ย. 2026 ระบุว่าช่องโหว่นี้กำลังถูกใช้โจมตี และ CISA เพิ่ม CVE-2026-129448 เข้าแคตตาล็อก Known Exploited Vulnerabilities เมื่อ 20 พ.ย. 2026
แหล่งอ้างอิง
- CVE-2026-129448: Apache Roller: Unauthenticated deserialization in the XML-RPC endpoint (releases before 6.1.5) — Apache Software Foundation
- CVE-2026-82384: Apache Roller: Unauthenticated deserialization in the XML-RPC endpoint — Apache Software Foundation
- Disable vendor extension types on the XML-RPC servlet (pull request #171) — Apache Roller (GitHub)
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา909
- ผลิตภัณฑ์และเทคโนโลยี
- Java29CISA KEV46Cisco Expressway4NetWeaver4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ