
อัปเดต iOS 27.2.1 ที่ Apple ออก 9 พ.ย. 2026 แก้ 9 CVE ในบลูทูธ AirPlay และ Messages รวมช่องโหว่ที่ทำให้คนนอกเข้ากลุ่ม iMessage และอ่านข้อความได้
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
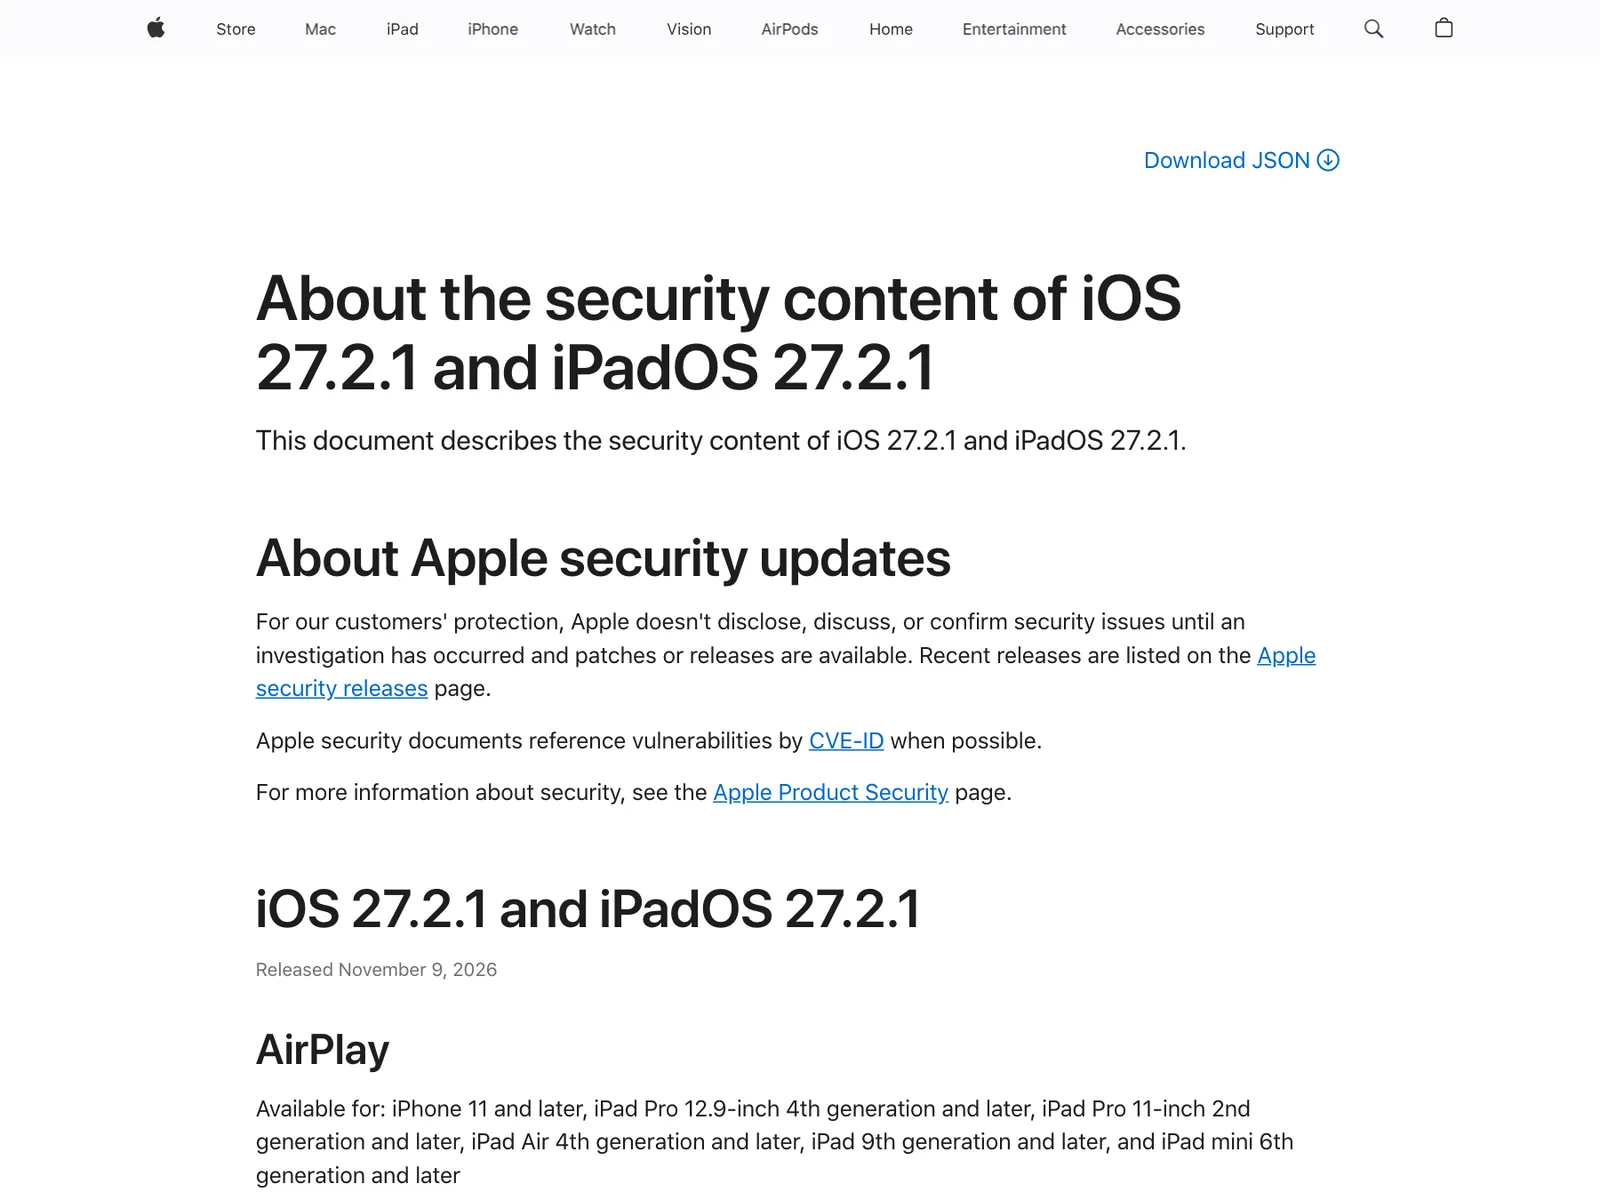
- Apple ออกอัปเดต iOS 27.2.1 และ iPadOS 27.2.1 เมื่อ 9 พฤศจิกายน 2026 แก้ 9 CVE ใน AirPlay, App Intents, Bluetooth, brotli, CoreUtils, Messages และ rapportd
- ช่องโหว่ Messages สองรายการคือ CVE-2026-113961 ที่ผู้โจมตีระยะไกลเข้ากลุ่ม iMessage และรับข้อความได้ กับ CVE-2026-113960 ที่คนเพิ่งถูกเพิ่มเข้ากลุ่มอ่านข้อความก่อนหน้านั้นได้
- รุ่นเก่าได้แพตช์ด้วย: iOS 26.7.3 แก้ 8 CVE และ iOS 18.7.12 แก้ 6 CVE สำหรับ iPhone XS, XS Max, XR และ iPad รุ่นที่ 7
- ประกาศของ Apple ไม่ระบุว่ามีการโจมตีจริง และ CVE ทั้ง 9 ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10
- Apple ออกแพตช์พร้อมกันสำหรับ macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3, macOS Sequoia 15.8.3, watchOS 27.2.1 และ visionOS 27.2.1 ในวันเดียวกัน
อัปเดต iOS 27.2.1 ที่ Apple ออกเมื่อ 9 พฤศจิกายน 2026 แก้ช่องโหว่ 9 รายการ ตามประกาศความปลอดภัยของ Apple สองรายการอยู่ใน Messages โดยรายการหนึ่งทำให้ผู้โจมตีระยะไกลเข้ากลุ่ม iMessage และรับข้อความของกลุ่มได้ ส่วนอีกสี่รายการเกี่ยวกับการจับคู่บลูทูธและ AirPlay ที่ข้ามขีดจำกัดจำนวนครั้งในการลองรหัสได้
หน้ารวมประกาศของ Apple ลงวันที่ 12 พฤศจิกายน 2026 แสดงอัปเดตชุดนี้เป็นรุ่นล่าสุดของ iPhone และ iPad ประกาศที่เราเปิดอ่านไม่ระบุว่ามีการโจมตีจริง และ Apple ไม่ได้ให้คะแนน CVSS ผู้ใช้อัปเดต iOS 27.2.1 จึงต้องประเมินความเสี่ยงจากคำอธิบายผลกระทบ
ช่องโหว่ใน iOS 27.2.1 ทั้ง 9 รายการ
| CVE | ส่วนประกอบ | ผลกระทบตามที่ Apple ระบุ |
|---|---|---|
| CVE-2026-113961 | Messages | ผู้โจมตีระยะไกลเข้ากลุ่ม iMessage และรับข้อความได้ |
| CVE-2026-113960 | Messages | ผู้ที่ถูกเพิ่มเข้ากลุ่มเข้าถึงข้อความที่ส่งก่อนเข้ากลุ่มได้ |
| CVE-2026-113970 | Bluetooth | ผู้โจมตีในระยะบลูทูธทำให้หน่วยความจำของโปรเซสเสียหายได้ |
| CVE-2026-113965 | CoreUtils | อุปกรณ์บลูทูธที่เป็นอันตรายจับคู่ได้โดยผู้ใช้ไม่ต้องทำอะไร |
| CVE-2026-113964 | CoreUtils | ข้ามขีดจำกัดการลองรหัสจับคู่ และจับคู่โดยไม่ต้องให้ผู้ใช้ยืนยัน |
| CVE-2026-113968 | AirPlay | ผู้โจมตีในระยะบลูทูธข้ามขีดจำกัดการลองรหัสจับคู่ได้ |
| CVE-2026-113969 | rapportd | ผู้โจมตีในเครือข่ายเดียวกันข้ามขีดจำกัดการลองรหัสจับคู่ AirPlay ได้ |
| CVE-2026-113963 | App Intents | แอปเข้าถึงข้อมูลที่ละเอียดอ่อนของผู้ใช้ได้ |
| CVE-2026-111497 | brotli | ข้อมูลที่ถูกสร้างขึ้นให้เสียหายทำให้หน่วยความจำเสียหาย |
อัปเดต iOS 27.2.1 อุดบั๊ก iMessage: เข้ากลุ่มและอ่านข้อความเก่า
Apple อธิบายในอัปเดต iOS 27.2.1 ว่า CVE-2026-113961 เป็นปัญหาการตรวจสิทธิ์ที่แก้ด้วยการตรวจสอบที่เข้มขึ้น ส่วน CVE-2026-113960 แก้ด้วยการเอาโค้ดที่มีช่องโหว่ออก ทั้งสองรายการมาจากนักวิจัยที่ไม่เปิดเผยชื่อ ประกาศไม่บอกรายละเอียดว่าผู้โจมตีต้องรู้ข้อมูลอะไรก่อนจึงเข้ากลุ่มได้ ข้อมูลที่เสี่ยงก่อนลงอัปเดต iOS 27.2.1 คือข้อความในกลุ่ม จึงควรอัปเดตทันทีสำหรับผู้ที่ใช้กลุ่มแชตคุยเรื่องงานหรือเรื่องส่วนตัว
อัปเดต iOS 27.2.1 กับช่องโหว่จับคู่บลูทูธและ AirPlay: ข้ามขีดจำกัดการลองรหัส
กลุ่มช่องโหว่ที่ใหญ่ที่สุดคือการจับคู่ มีสี่รายการใน AirPlay, rapportd และ CoreUtils ที่ผู้โจมตีข้ามขีดจำกัดจำนวนครั้งในการลองรหัสจับคู่ได้ ผู้โจมตีต้องอยู่ในระยะบลูทูธหรือในเครือข่ายเดียวกัน ไม่ใช่โจมตีจากอินเทอร์เน็ตทั่วไป สำหรับอุปกรณ์ในออฟฟิศ ห้องประชุม หรือร้านที่มีจอ AirPlay ใช้ร่วมกัน ถือเป็นพื้นที่เสี่ยงโดยตรง
ช่องโหว่อีกรายการ (CVE-2026-113965) ระบุว่าอุปกรณ์บลูทูธที่เป็นอันตรายจับคู่ได้โดยไม่ต้องให้ผู้ใช้ทำอะไร และ CVE-2026-113970 ใน Bluetooth ซึ่งอัปเดต iOS 27.2.1 ปิดไว้ โดยเป็นช่องโหว่ที่ ทำให้หน่วยความจำเสียหายได้ ซึ่ง Apple แก้ด้วยการจัดการหน่วยความจำที่ดีขึ้น
แพตช์ที่ออกพร้อมอัปเดต iOS 27.2.1 สำหรับรุ่นเก่าและอุปกรณ์อื่น
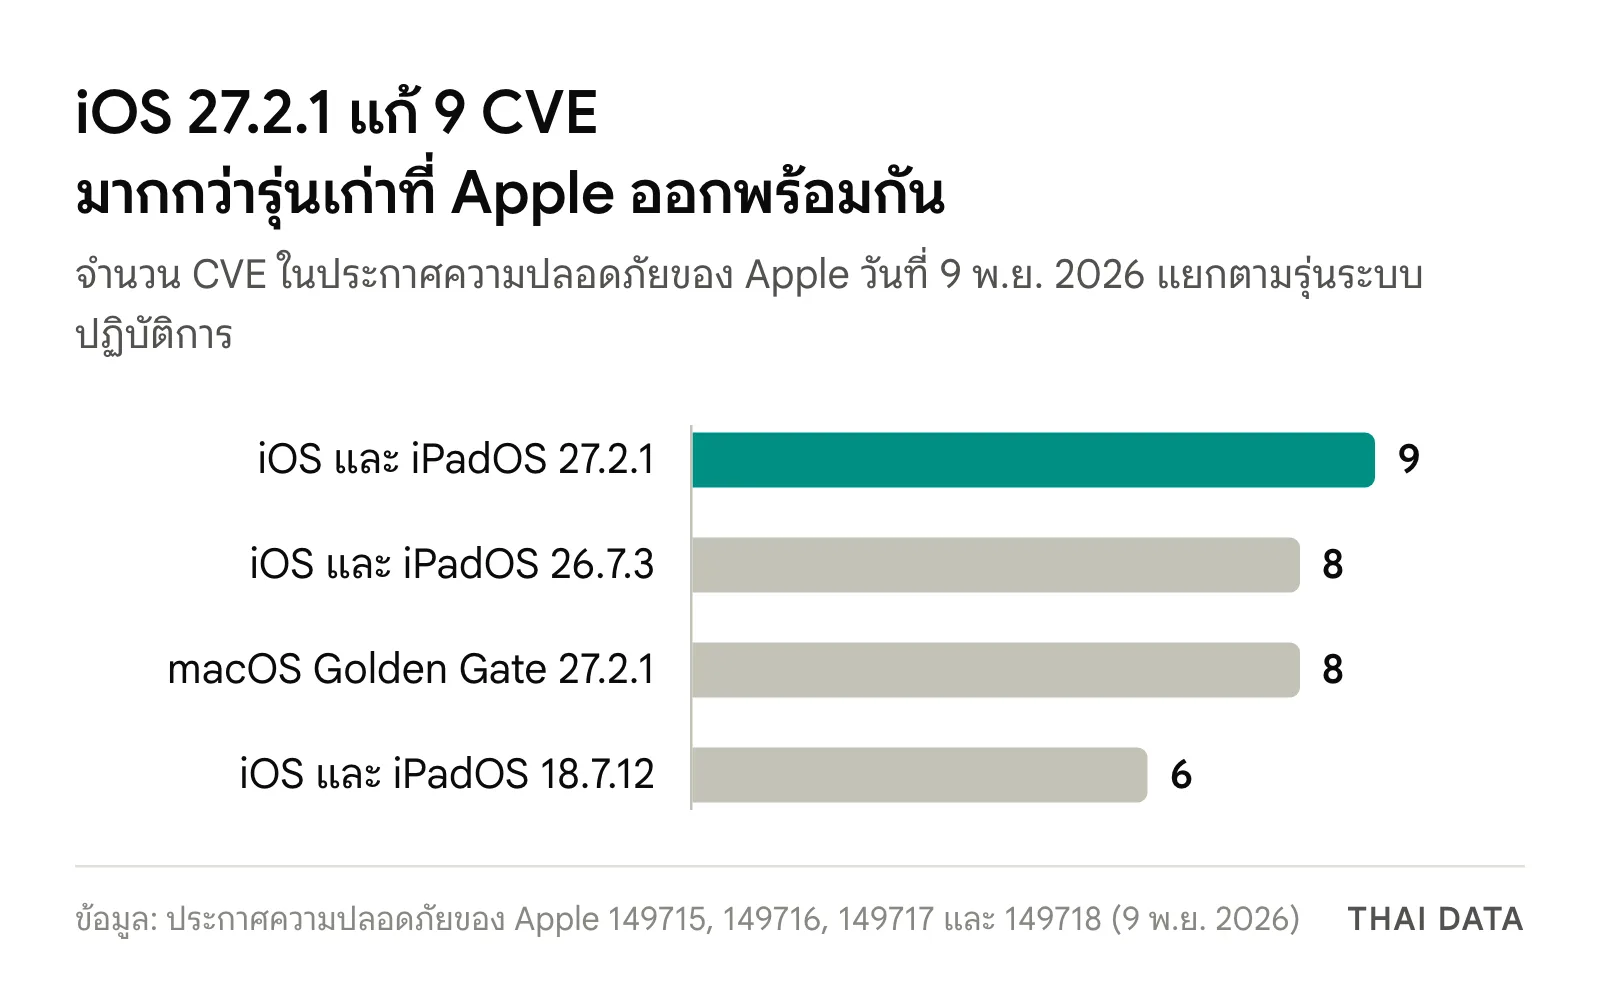
| รุ่นที่ออก | อุปกรณ์ที่รองรับตามประกาศ | จำนวน CVE |
|---|---|---|
| iOS และ iPadOS 27.2.1 | iPhone 11 และใหม่กว่า | 9 |
| iOS และ iPadOS 26.7.3 | iPhone 11 และใหม่กว่า (สายรุ่น 26) | 8 |
| iOS และ iPadOS 18.7.12 | iPhone XS, XS Max, XR และ iPad รุ่นที่ 7 | 6 |
| macOS Golden Gate 27.2.1 | Mac ที่ใช้ macOS Golden Gate | 8 |
Apple ยังออก macOS Tahoe 26.7.3, macOS Sequoia 15.8.3, watchOS 27.2.1, watchOS 26.6.1 และ visionOS 27.2.1 ในวันเดียวกัน ตามหน้ารวมประกาศความปลอดภัยของ Apple รุ่นก่อนหน้า iOS 27.2 ออกเมื่อ 26 ตุลาคม 2026 ตามที่เราสรุปไว้ในข่าว iOS 27.2 ในไทย
ทำไมอัปเดต iOS 27.2.1 สำคัญกับองค์กรไทย
องค์กรที่ให้พนักงานใช้ iPhone ติดต่อลูกค้าหรือแชตเรื่องงานผ่าน iMessage ควรเร่งลงอัปเดต iOS 27.2.1มากกว่าผู้ใช้ทั่วไป เพราะบั๊กกลุ่มแชตเกี่ยวกับเนื้อหาข้อความโดยตรง และอุปกรณ์ที่ลงทะเบียนใน MDM มักค้างรุ่นเก่าหากไม่ได้ตั้งนโยบายอัปเดตบังคับ ส่วนช่องโหว่การจับคู่ไม่ได้ร้ายแรงเท่าการเจาะจากอินเทอร์เน็ต แต่ผู้โจมตีที่อยู่ในพื้นที่ทำงานเดียวกันใช้ประโยชน์ได้
สิ่งที่ควรทำหลังอัปเดต iOS 27.2.1
- ลงอัปเดต iOS 27.2.1 ที่การตั้งค่า > ทั่วไป > อัปเดตซอฟต์แวร์ หรือเลือก 26.7.3 ตามที่เครื่องรองรับ และ iOS 18.7.12 สำหรับ iPhone XS, XS Max และ XR
- ผู้ดูแล MDM ตรวจว่าอุปกรณ์ลงอัปเดต iOS 27.2.1 แล้วจากรายงานรุ่น iOS ของอุปกรณ์องค์กร และตั้งกำหนดวันบังคับอัปเดต
- ตรวจรายชื่อสมาชิกกลุ่ม iMessage ที่ใช้คุยเรื่องสำคัญ ลบบัญชีที่ไม่รู้จัก
- ปิดการรับ AirPlay จากทุกคน บนจอและอุปกรณ์ร่วมในออฟฟิศ ให้รับเฉพาะอุปกรณ์ในเครือข่ายเดียวกันหรือใช้รหัสผ่าน
- อัปเดต Mac และ Apple Watch ให้ครบรุ่นเดียวกัน เพราะ Apple ออกแพตช์พร้อมกัน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อพนักงานทำงานผ่านอุปกรณ์ Apple หลายรุ่น ข้อมูลงานที่เก็บบนเครื่องส่วนตัวจึงต้องมีสำเนาที่กู้คืนได้ Cloud Drive ของ THAI DATA CLOUD เป็นพื้นที่เก็บและแชร์ไฟล์ขององค์กร (Enterprise File Sync and Share) รองรับ 500GB ถึง 30TB โดยมีทีม Managed Service ดูแลเซิร์ฟเวอร์ให้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
อัปเดต iOS 27.2.1 แก้ช่องโหว่อะไรบ้าง?
อัปเดต iOS 27.2.1 แก้ 9 CVE ตามประกาศของ Apple เมื่อ 9 พฤศจิกายน 2026 ได้แก่ AirPlay 1 รายการ App Intents 1 Bluetooth 1 brotli 1 CoreUtils 2 Messages 2 และ rapportd 1 โดยสี่รายการเกี่ยวกับการจับคู่บลูทูธหรือ AirPlay
ช่องโหว่ iMessage ใน iOS 27.2.1 ร้ายแรงแค่ไหน?
Apple ระบุว่า CVE-2026-113961 ทำให้ผู้โจมตีระยะไกลเข้ากลุ่ม iMessage และรับข้อความของกลุ่มได้ ส่วน CVE-2026-113960 ทำให้สมาชิกที่เพิ่งเข้ากลุ่มเห็นข้อความก่อนหน้า ประกาศไม่ได้ให้คะแนน CVSS และไม่ระบุว่ามีการโจมตีจริง
iPhone รุ่นไหนต้องอัปเดตเป็น iOS 27.2.1?
iPhone 11 และใหม่กว่าอัปเดตได้ทั้ง iOS 27.2.1 และ iOS 26.7.3 ส่วน iPhone XS, XS Max และ XR ได้ iOS 18.7.12 ตามประกาศของ Apple ผู้ใช้เปิดอัปเดตได้ที่ การตั้งค่า > ทั่วไป > อัปเดตซอฟต์แวร์
อัปเดต iOS 27.2.1 ถูกโจมตีจริงแล้วหรือยัง?
ประกาศของ Apple ที่เราเปิดอ่านไม่ระบุว่ามีการโจมตีจริงในช่องโหว่ทั้ง 9 รายการ และ CVE เหล่านี้ยังไม่ปรากฏในแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.11.10 ซึ่งเป็นฉบับล่าสุดที่เราตรวจ
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- macOS60macOS Tahoe4Apple Watch12
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ