
iOS 18.7.11 แก้ CVE-2026-86950 ช่องโหว่ CoreGraphics ที่ถูกโจมตีจริงให้ iPhone XS และ XR
iOS 18.7.11 ที่ Apple ออก 26 ต.ค. 2026 แก้ CVE-2026-86950 ช่องโหว่ CoreGraphics ที่อาจถูกโจมตีแล้วให้ iPhone XS และ XR หลังรุ่นใหม่ได้แพตช์ตั้งแต่ 28 ก.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Apple ออก iOS 18.7.11 และ iPadOS 18.7.11 เมื่อ 26 ตุลาคม 2026 สำหรับ iPhone XS, iPhone XS Max, iPhone XR และ iPad รุ่นที่ 7 แก้ช่องโหว่ 3 รายการ
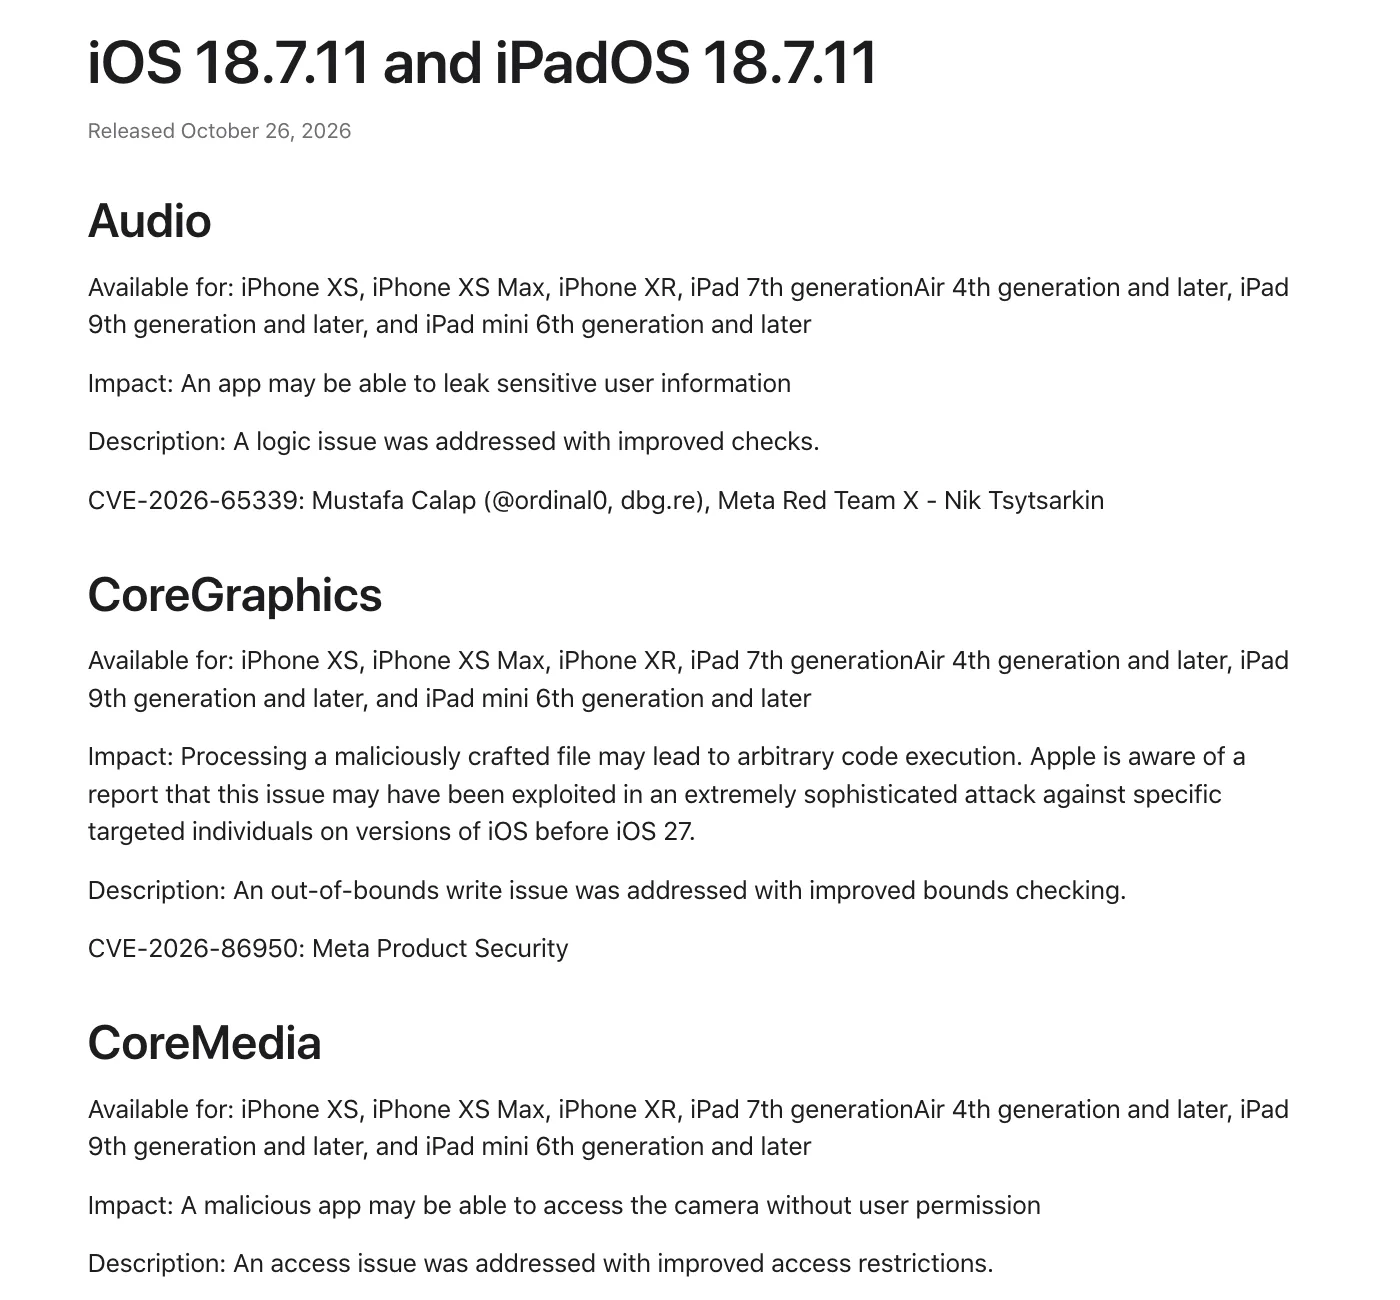
- รายการสำคัญคือ CVE-2026-86950 ช่องโหว่เขียนข้อมูลเกินขอบเขตใน CoreGraphics ซึ่ง Apple ระบุว่าอาจถูกใช้ใน "การโจมตีที่ซับซ้อนอย่างยิ่ง" ต่อบุคคลเป้าหมายเฉพาะบน iOS ก่อน iOS 27
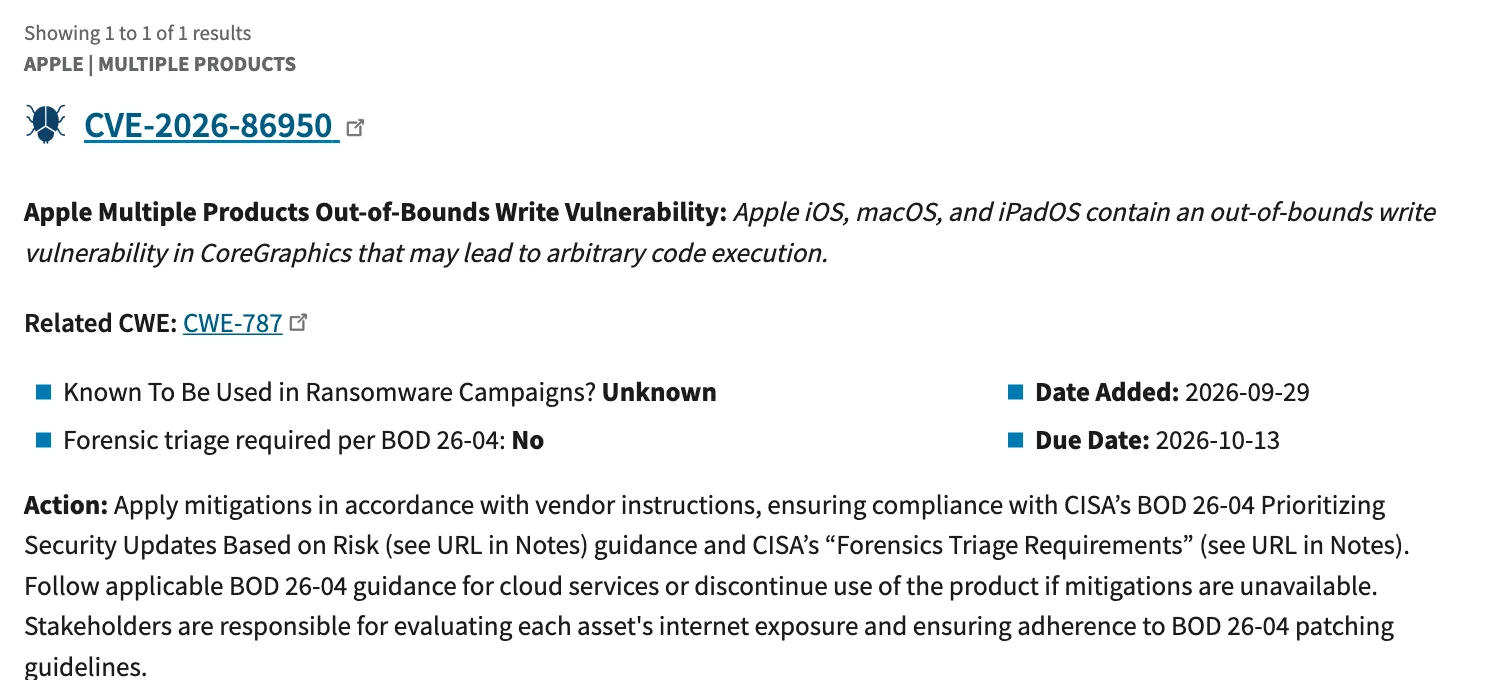
- ช่องโหว่เดียวกันถูกแก้ใน iOS 26.7.1, macOS Tahoe 26.7.1 และ macOS Sequoia 15.8.1 ตั้งแต่ 28 กันยายน 2026 และ CISA เพิ่มเข้าแคตตาล็อก KEV เมื่อ 29 กันยายน คะแนน CVSS 3.1 ที่ 8.8 จาก CISA-ADP
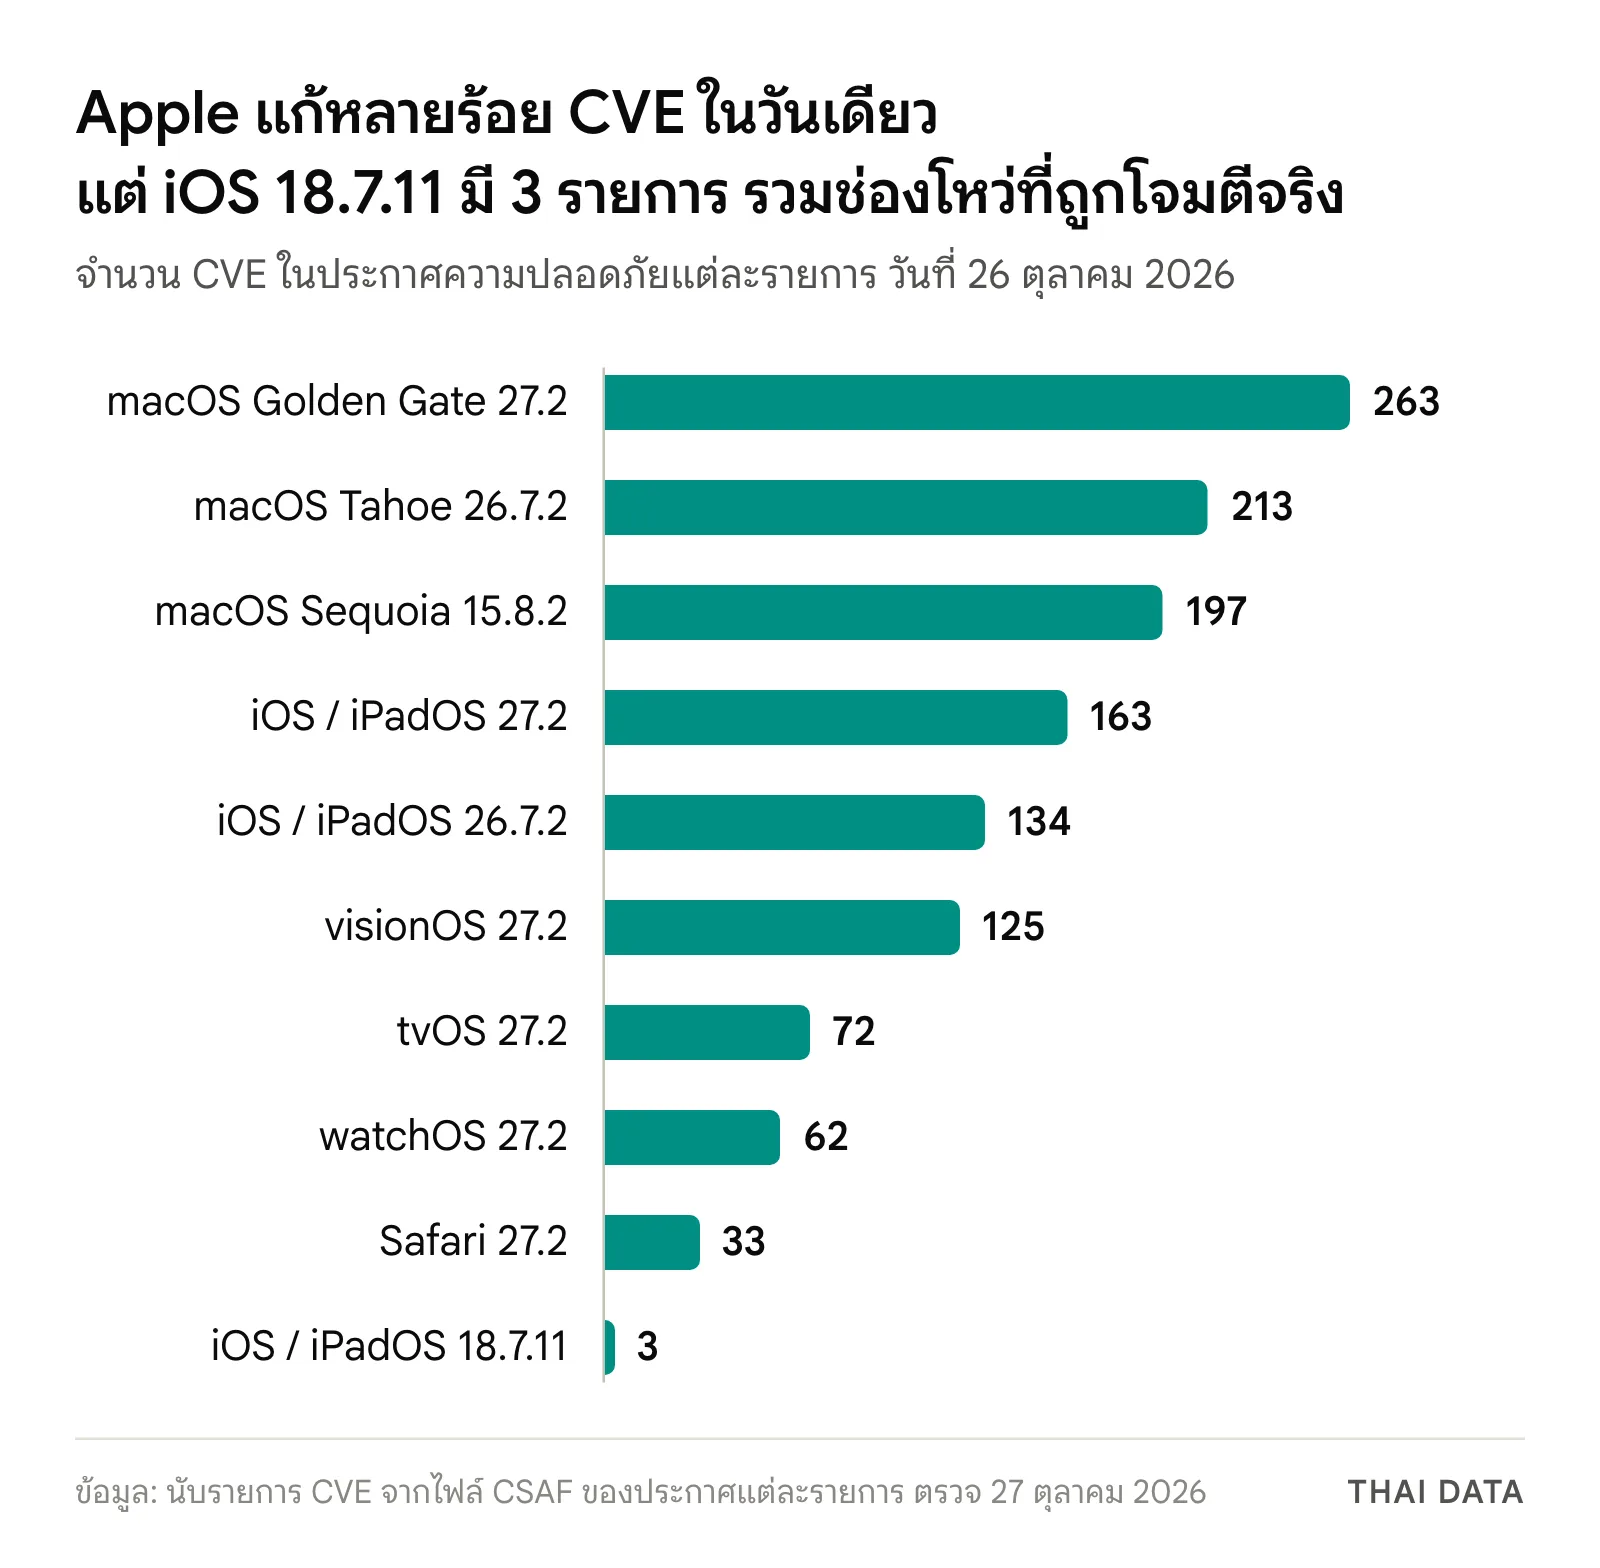
- วันเดียวกัน Apple ออก iOS 27.2 แก้ 163 CVE, iOS 26.7.2 แก้ 134 CVE และ macOS Golden Gate 27.2 แก้ 263 CVE โดยประกาศชุดนี้ไม่มีรายการใดระบุว่าถูกโจมตีแล้ว
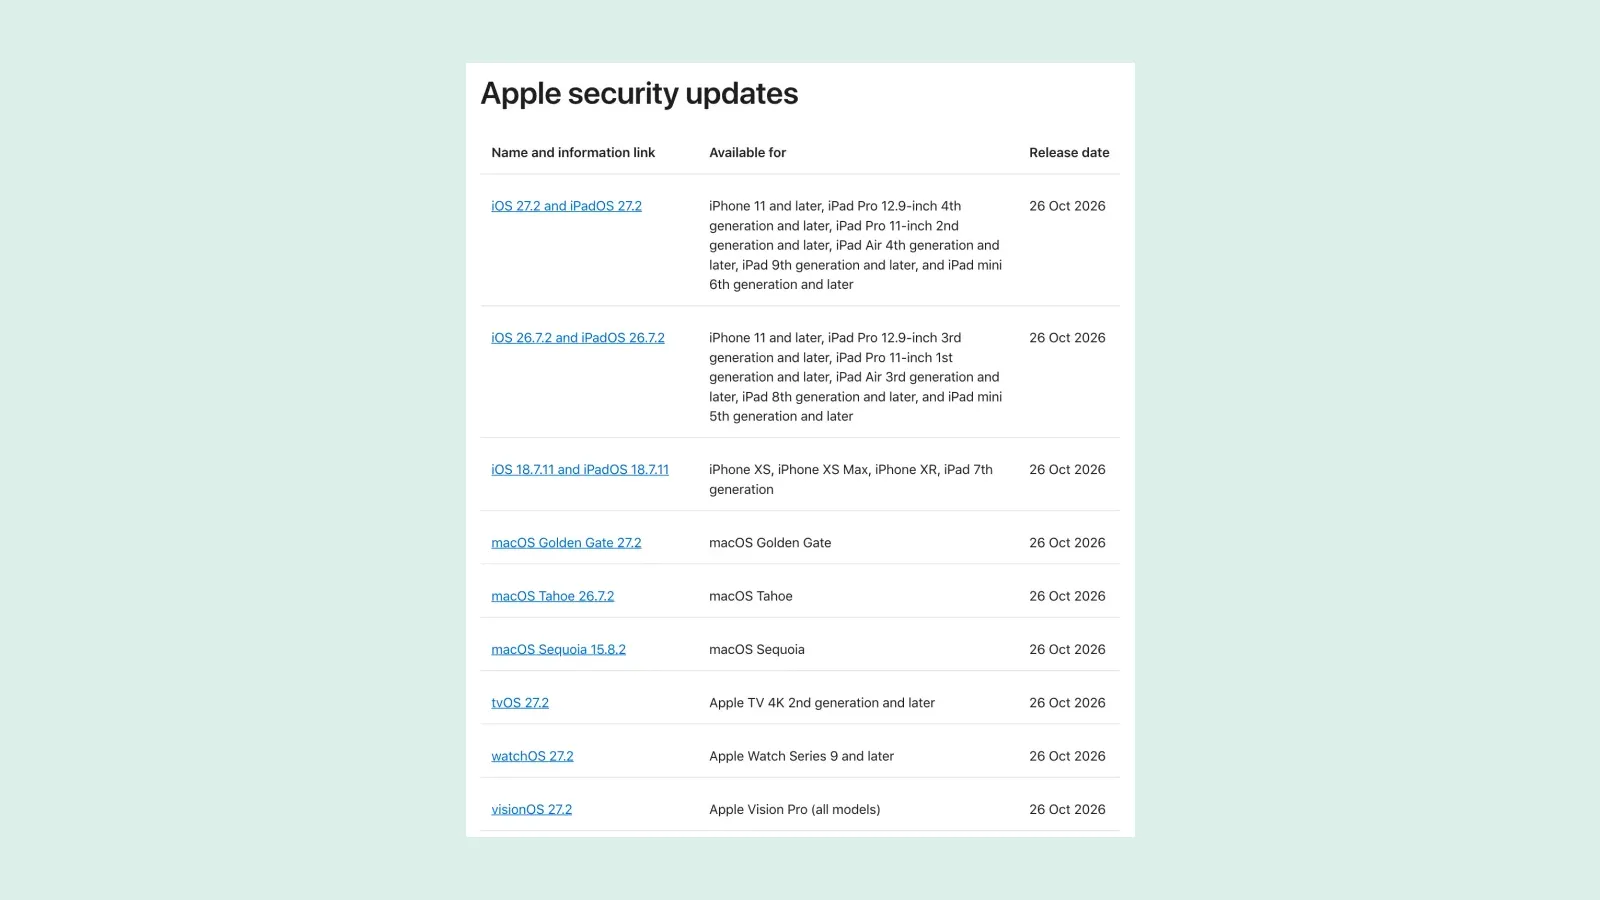
Apple ออก iOS 18.7.11 เมื่อ 26 ตุลาคม 2026 เพื่อแก้ช่องโหว่ CVE-2026-86950 ใน CoreGraphics ซึ่ง Apple ระบุว่าอาจถูกใช้ในการโจมตีที่ซับซ้อนอย่างยิ่งต่อบุคคลเป้าหมายเฉพาะ ให้ iPhone XS, iPhone XS Max, iPhone XR และ iPad รุ่นที่ 7 หลังจาก iPhone 11 ขึ้นไปและ Mac ได้แพตช์เดียวกันตั้งแต่ 28 กันยายน 2026 ผู้ใช้เครื่องรุ่นเก่าเหล่านี้ควรอัปเดตทันที
วันเดียวกัน Apple ออกอัปเดตความปลอดภัยอีกหลายระบบ ได้แก่ iOS 27.2 ที่แก้ 163 CVE, iOS 26.7.2 ที่แก้ 134 CVE และ macOS Golden Gate 27.2 ที่แก้ 263 CVE ตัวเลขทั้งหมดนับจากไฟล์ประกาศความปลอดภัยแบบ CSAF ที่ Apple เผยแพร่คู่กับแต่ละหน้า ประกาศของชุด 27.2 และ 26.7.2 ไม่มีรายการใดที่ Apple ระบุว่าถูกโจมตีแล้ว ช่องโหว่ที่ถูกโจมตีในรอบนี้จึงมีตัวเดียวคือ CVE-2026-86950 ที่ส่งไปถึงเครื่องรุ่นเก่า
iOS 18.7.11 แก้ช่องโหว่อะไรบ้าง
หน้าประกาศความปลอดภัยของ iOS 18.7.11 มีเพียง 3 รายการ แต่รายการกลางคือเหตุผลที่ต้องอัปเดต
| CVE | ส่วนของระบบ | ผลกระทบตามประกาศของ Apple | ผู้รายงาน |
|---|---|---|---|
| CVE-2026-86950 | CoreGraphics | เปิดไฟล์ที่ถูกสร้างอย่างมุ่งร้ายแล้วอาจถูกรันโค้ดตามใจผู้โจมตี Apple รับทราบรายงานว่าอาจถูกใช้โจมตีจริง | Meta Product Security |
| CVE-2026-65339 | Audio | แอปอาจรั่วข้อมูลที่อ่อนไหวของผู้ใช้ | Mustafa Calap และ Nik Tsytsarkin (Meta Red Team X) |
| CVE-2026-86990 | CoreMedia | แอปอันตรายอาจเข้าถึงกล้องโดยไม่ได้รับอนุญาตจากผู้ใช้ | Mustafa Calap |
Apple อธิบาย CVE-2026-86950 ว่าเป็นปัญหาเขียนข้อมูลเกินขอบเขตหน่วยความจำ (out-of-bounds write) ที่แก้ด้วยการตรวจขอบเขตให้รัดกุมขึ้น และเขียนว่า "Apple is aware of a report that this issue may have been exploited in an extremely sophisticated attack against specific targeted individuals on versions of iOS before iOS 27" คือรับทราบรายงานว่าช่องโหว่อาจถูกใช้ในการโจมตีที่ซับซ้อนอย่างยิ่งต่อบุคคลเป้าหมายเฉพาะบน iOS ก่อนเวอร์ชัน 27 Apple ไม่ได้บอกว่าใครเป็นผู้โจมตีหรือเป้าหมายเป็นใคร บทความนี้ไม่ลงรายละเอียดทางเทคนิคของการโจมตี
CVE-2026-86950 ถูกแก้ในเวอร์ชันใดบ้าง
ช่องโหว่นี้ไม่ได้เพิ่งถูกค้นพบ Apple แก้ในเครื่องรุ่นใหม่และ Mac ไปก่อนเมื่อ 28 กันยายน 2026 ส่วน iOS 18 อัปเดตครั้งก่อนหน้าคือ iOS 18.7.10 เมื่อ 17 สิงหาคม 2026 เครื่องที่ค้างอยู่บน iOS 18 จึงได้แพตช์ช้ากว่าเครื่องรุ่นใหม่ 28 วัน
| ระบบปฏิบัติการ | เครื่องที่ใช้ได้ตามหน้าของ Apple | เวอร์ชันที่แก้ CVE-2026-86950 | วันที่ออก |
|---|---|---|---|
| iOS และ iPadOS 26 | iPhone 11 ขึ้นไป และ iPad ตามรายการของ Apple | 26.7.1 | 28 ก.ย. 2026 |
| macOS Tahoe | Mac ที่ใช้ macOS Tahoe | 26.7.1 | 28 ก.ย. 2026 |
| macOS Sequoia | Mac ที่ใช้ macOS Sequoia | 15.8.1 | 28 ก.ย. 2026 |
| iOS และ iPadOS 18 | iPhone XS, iPhone XS Max, iPhone XR, iPad รุ่นที่ 7 | 18.7.11 | 26 ต.ค. 2026 |
ฝั่งหน่วยงานรัฐสหรัฐฯ CISA เพิ่ม CVE-2026-86950 เข้าแคตตาล็อก Known Exploited Vulnerabilities (KEV) ตั้งแต่ 29 กันยายน 2026 จัดเป็นจุดอ่อน CWE-787 และกำหนดให้หน่วยงานรัฐบาลกลางแก้ภายใน 13 ตุลาคม ส่วนช่องที่ถามว่าถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ ระบุว่า "Unknown" คะแนน CVSS 3.1 ของช่องโหว่นี้คือ 8.8 ระดับ High ซึ่ง CISA-ADP ใส่ไว้ในบันทึก CVE (เวกเตอร์ AV:N/AC:L/PR:N/UI:R) Apple เองไม่ได้ให้คะแนน CVSS ในประกาศ ตารางช่องโหว่ที่ CISA เพิ่มเข้า KEV ช่วงปลายกันยายนอ่านย้อนหลังได้ในข่าวFortiMail ถูกโจมตีจริง
ชุดอัปเดต 26 ตุลาคมของ Apple แก้กี่ CVE
นอกจาก iOS 18.7.11 Apple ออกอัปเดตที่มีรายการ CVE อีก 9 รายการในวันเดียวกัน (และ tvOS 26.6.1 ที่ไม่มีรายการ CVE เผยแพร่) หน้ารวมอัปเดตความปลอดภัยระบุว่า iOS 27.2 และ iOS 26.7.2 ใช้กับ iPhone 11 ขึ้นไปทั้งคู่ ผู้ใช้ที่ยังไม่ย้ายไป iOS 27 จึงยังได้แพตช์ผ่านสาย 26
| อัปเดต | จำนวน CVE ในประกาศ |
|---|---|
| macOS Golden Gate 27.2 | 263 |
| macOS Tahoe 26.7.2 | 213 |
| macOS Sequoia 15.8.2 | 197 |
| iOS 27.2 และ iPadOS 27.2 | 163 |
| iOS 26.7.2 และ iPadOS 26.7.2 | 134 |
| visionOS 27.2 | 125 |
| tvOS 27.2 | 72 |
| watchOS 27.2 | 62 |
| Safari 27.2 | 33 |
| iOS 18.7.11 และ iPadOS 18.7.11 | 3 |
ใน iOS 27.2 ส่วนที่มีรายการมากที่สุดคือ WebKit 26 รายการและ Kernel 15 รายการ มี 9 รายการที่ Apple เขียนผลกระทบว่าอาจนำไปสู่การรันโค้ดตามใจผู้โจมตี 8 รายการอยู่ในส่วน WebKit ซึ่งเป็นเอนจินเว็บของ Safari และอีก 1 รายการอยู่ใน CoreMedia ส่วน macOS Golden Gate 27.2 มี 14 รายการที่ระบุว่าแอปอาจได้สิทธิ์ root
ทำไม iOS 18.7.11 สำคัญกับองค์กร
iOS 18.7.11 เป็นตัวอย่างของช่องว่างที่องค์กรมักมองข้าม เครื่องรุ่นใหม่ได้แพตช์ช่องโหว่ที่ถูกโจมตีตั้งแต่ปลายกันยายน แต่ iPhone XS และ XR ซึ่งไม่อยู่ในรายการเครื่องที่รับ iOS 26.7.2 และ iOS 27.2 ของ Apple เปิดรับความเสี่ยงต่อไปอีก 4 สัปดาห์จนกว่า iOS 18.7.11 จะออก ทีมไอทีที่ดูแค่ว่า "ทุกเครื่องเปิดอัปเดตอัตโนมัติแล้ว" จะไม่เห็นว่าบางเครื่องไม่มีแพตช์ให้ลงเลยในช่วงนั้น
ตามประกาศของ Apple ช่องโหว่ใน CoreGraphics ถูกกระตุ้นด้วยการประมวลผลไฟล์ที่ถูกสร้างอย่างมุ่งร้าย และการโจมตีที่ Apple ได้รับรายงานมุ่งเป้าบุคคลเฉพาะ ไม่ใช่การโจมตีวงกว้าง องค์กรจึงควรให้ความสำคัญกับเครื่องของผู้ที่ถือข้อมูลอ่อนไหวก่อน ส่วนชุด 27.2 แม้ยังไม่มีรายการใดถูกระบุว่าถูกโจมตี แต่เมื่อรายละเอียดแพตช์เปิดเผยแล้ว ช่วงเวลาระหว่างแพตช์ออกกับการโจมตีจริงมักสั้นลงเรื่อย ๆ ดังที่สรุปไว้ในบทความรอบแพตช์ขององค์กรไทยต้องเร็วแค่ไหน
สิ่งที่องค์กรไทยควรทำ
- อัปเดต iPhone XS, XS Max, XR และ iPad รุ่นที่ 7 เป็น iOS 18.7.11 ทันที ผ่านเมนูอัปเดตซอฟต์แวร์ในแอปการตั้งค่า และตรวจว่า iPhone 11 ขึ้นไปใช้ iOS 26.7.2 หรือ iOS 27.2 แล้ว
- ดึงรายงานเวอร์ชันระบบปฏิบัติการจาก MDM แยกเครื่องตามสายเวอร์ชัน (18, 26, 27) แล้วกำหนดเวอร์ชันขั้นต่ำสำหรับเครื่องที่เข้าอีเมลและแอปขององค์กร เครื่องสาย iOS 18 ที่ต่ำกว่า 18.7.11 และสาย iOS 26 ที่ต่ำกว่า 26.7.1 ยังไม่มีแพตช์ CVE-2026-86950
- อัปเดต Mac ทุกเครื่อง เป็น macOS Golden Gate 27.2, Tahoe 26.7.2 หรือ Sequoia 15.8.2 ตามสายที่ใช้ เพราะชุดนี้มีช่องโหว่ที่แอปอาจได้สิทธิ์ root หลายรายการ
- วางแผนเปลี่ยนเครื่องที่อยู่นอกรายการรองรับ ของ iOS 18.7.11 และเครื่องที่ได้แพตช์ช้ากว่าสายหลัก โดยเฉพาะเครื่องของผู้บริหารและพนักงานที่ถือข้อมูลอ่อนไหว ทบทวนการตั้งค่าป้องกันเครื่องหายได้ในคู่มือป้องกันมือถือถูกขโมย
- ย้ำพนักงานเรื่องไฟล์จากแหล่งที่ไม่รู้จัก และติดตามประกาศของ Apple กับแคตตาล็อก KEV ของ CISA ทุกสัปดาห์ ข่าวช่องโหว่อื่นติดตามได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
iOS 18.7.11 แก้อะไร?
iOS 18.7.11 ที่ Apple ออกเมื่อ 26 ตุลาคม 2026 แก้ช่องโหว่ 3 รายการ ได้แก่ CVE-2026-86950 ใน CoreGraphics ที่ Apple ระบุว่าอาจถูกใช้โจมตีบุคคลเป้าหมายแล้ว CVE-2026-65339 ใน Audio ที่แอปอาจรั่วข้อมูลผู้ใช้ และ CVE-2026-86990 ใน CoreMedia ที่แอปอันตรายอาจเข้าถึงกล้องโดยไม่ได้รับอนุญาต
iPhone รุ่นไหนต้องอัปเดตเป็น iOS 18.7.11?
หน้ารวมอัปเดตความปลอดภัยของ Apple ระบุว่า iOS 18.7.11 ใช้ได้กับ iPhone XS, iPhone XS Max, iPhone XR และ iPad รุ่นที่ 7 ส่วน iPhone 11 ขึ้นไปได้รับ iOS 26.7.2 หรือ iOS 27.2 ซึ่งออกวันเดียวกัน และได้แพตช์ CVE-2026-86950 ไปแล้วตั้งแต่ iOS 26.7.1 เมื่อ 28 กันยายน 2026
CVE-2026-86950 ถูกโจมตีจริงหรือไม่?
Apple เขียนในประกาศว่ารับทราบรายงานว่าช่องโหว่นี้อาจถูกใช้ในการโจมตีที่ซับซ้อนอย่างยิ่งต่อบุคคลเป้าหมายเฉพาะบน iOS เวอร์ชันก่อน iOS 27 และ CISA เพิ่ม CVE-2026-86950 เข้าแคตตาล็อกช่องโหว่ที่ถูกโจมตีจริง (KEV) เมื่อ 29 กันยายน 2026 Apple ไม่ได้เปิดเผยว่าใครโจมตีหรือโจมตีใคร
ถ้า iPhone อัปเดตเป็น iOS 18.7.11 ไม่ได้ควรทำอย่างไร?
ตามหน้าของ Apple ชุด iOS 18.7.11 ครอบคลุม iPhone XS, XS Max, XR และ iPad รุ่นที่ 7 เครื่องที่เก่ากว่านั้นไม่มีอยู่ในรายการ องค์กรควรตรวจรุ่นเครื่องในระบบจัดการอุปกรณ์ แยกเครื่องที่ไม่ได้รับแพตช์ออกจากการเข้าถึงอีเมลและข้อมูลงาน และวางแผนเปลี่ยนเครื่อง
แหล่งอ้างอิง
- About the security content of iOS 18.7.11 and iPadOS 18.7.11 — Apple
- Apple security releases — Apple
- About the security content of iOS 26.7.1 and iPadOS 26.7.1 — Apple
- About the security content of iOS 27.2 and iPadOS 27.2 — Apple
- Known Exploited Vulnerabilities Catalog: CVE-2026-86950 — CISA
- CVE-2026-86950 Detail — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา520
- ผลิตภัณฑ์และเทคโนโลยี
- macOS Tahoe2macOS34CISA KEV17Safari8WebKit5
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ