
APT29 watering hole มือถือ: Sekoia รายงาน 4 พ.ย. 2026 พบเว็บจริงและโดเมนปลอมฝังสคริปต์ส่งชุดเจาะ iOS และ Android ที่ยังไม่อัปเดต ขโมยคุกกี้และรหัส Wi-Fi
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- 4 พฤศจิกายน 2026 ทีม TDR ของบริษัท Sekoia เผยแพร่รายงานแคมเปญ watering hole ที่ตรวจพบกลางเดือนตุลาคม 2026 โดยประเมินด้วยความมั่นใจปานกลางถึงสูงว่าเกี่ยวข้องกับ APT29 กลุ่มที่เชื่อมโยงกับหน่วยข่าวกรองต่างประเทศของรัสเซีย (SVR)
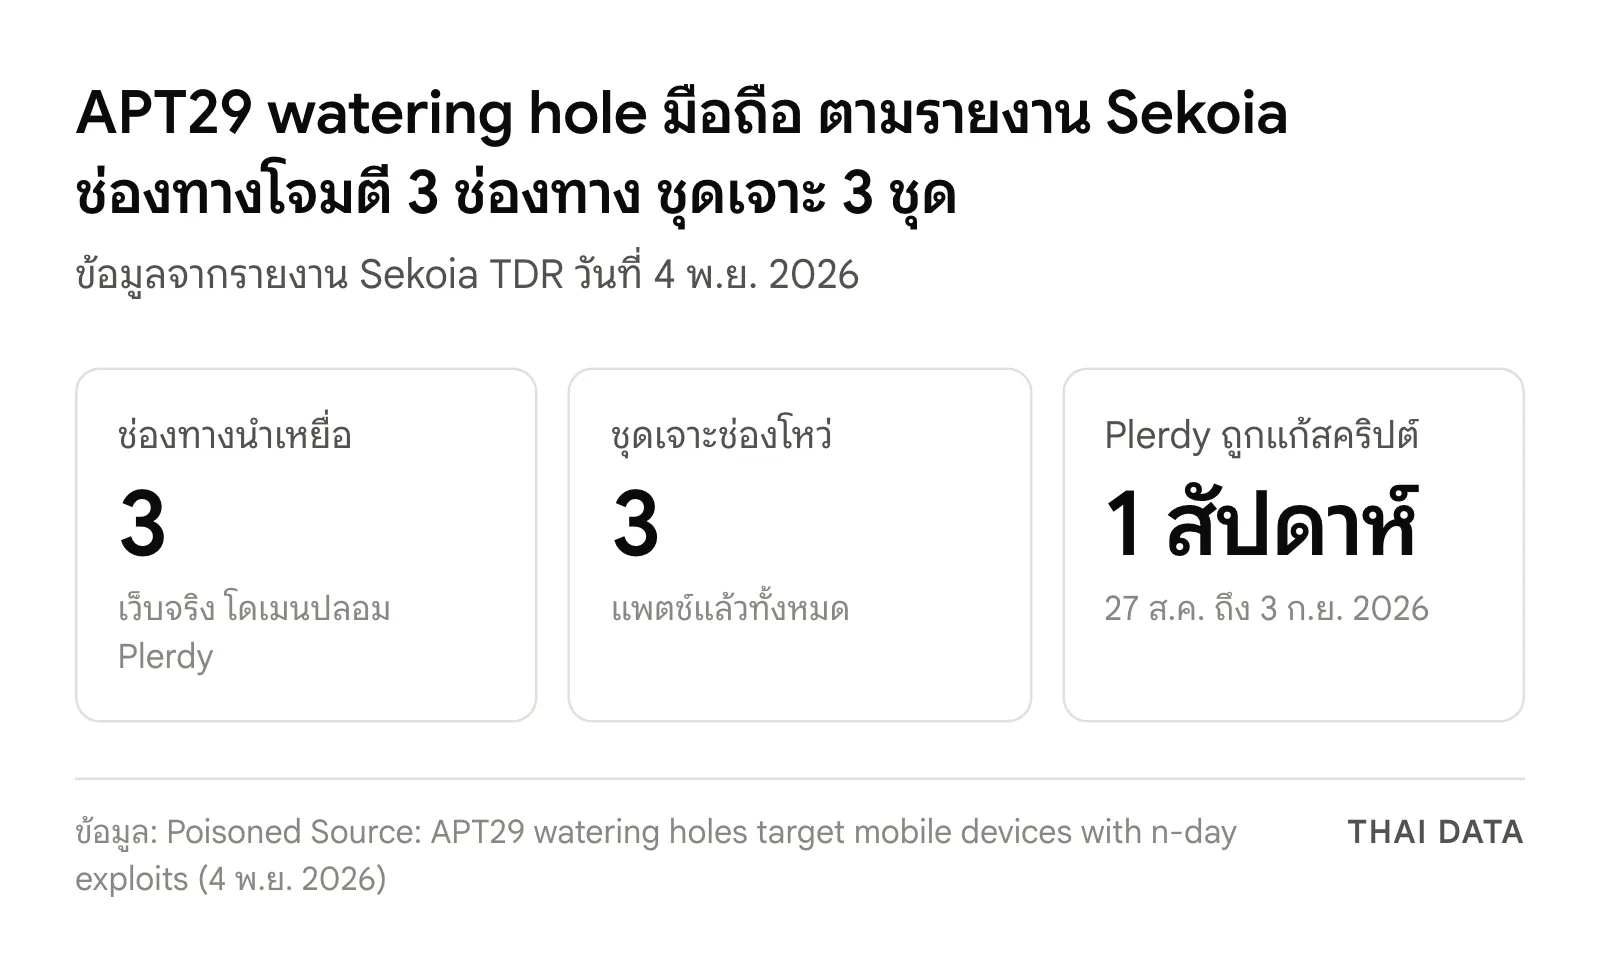
- แคมเปญใช้ 3 ช่องทาง ได้แก่ ฝังสคริปต์ในเว็บไซต์จริง โดเมนปลอมที่ทำตัวเป็นตัวกลางคั่นระหว่างผู้เข้าชมกับเว็บจริง และการเจาะบริการวิเคราะห์เว็บ Plerdy ของยูเครนที่ให้บริการสคริปต์ที่ถูกแก้ไขอยู่ 1 สัปดาห์ ระหว่าง 27 สิงหาคมถึง 3 กันยายน 2026
- ชุดเจาะทั้ง 3 ชุด ใช้ช่องโหว่ที่ผู้ผลิตแพตช์แล้วทั้งหมด ไม่มี zero-day และใช้ไม่ได้กับเครื่องที่อัปเดตครบ โดยเล็งไปที่ iOS 16.7 และ 18.5 และ Chrome บน Android รุ่น 139 ถึง 145 (ยกเว้น 143)
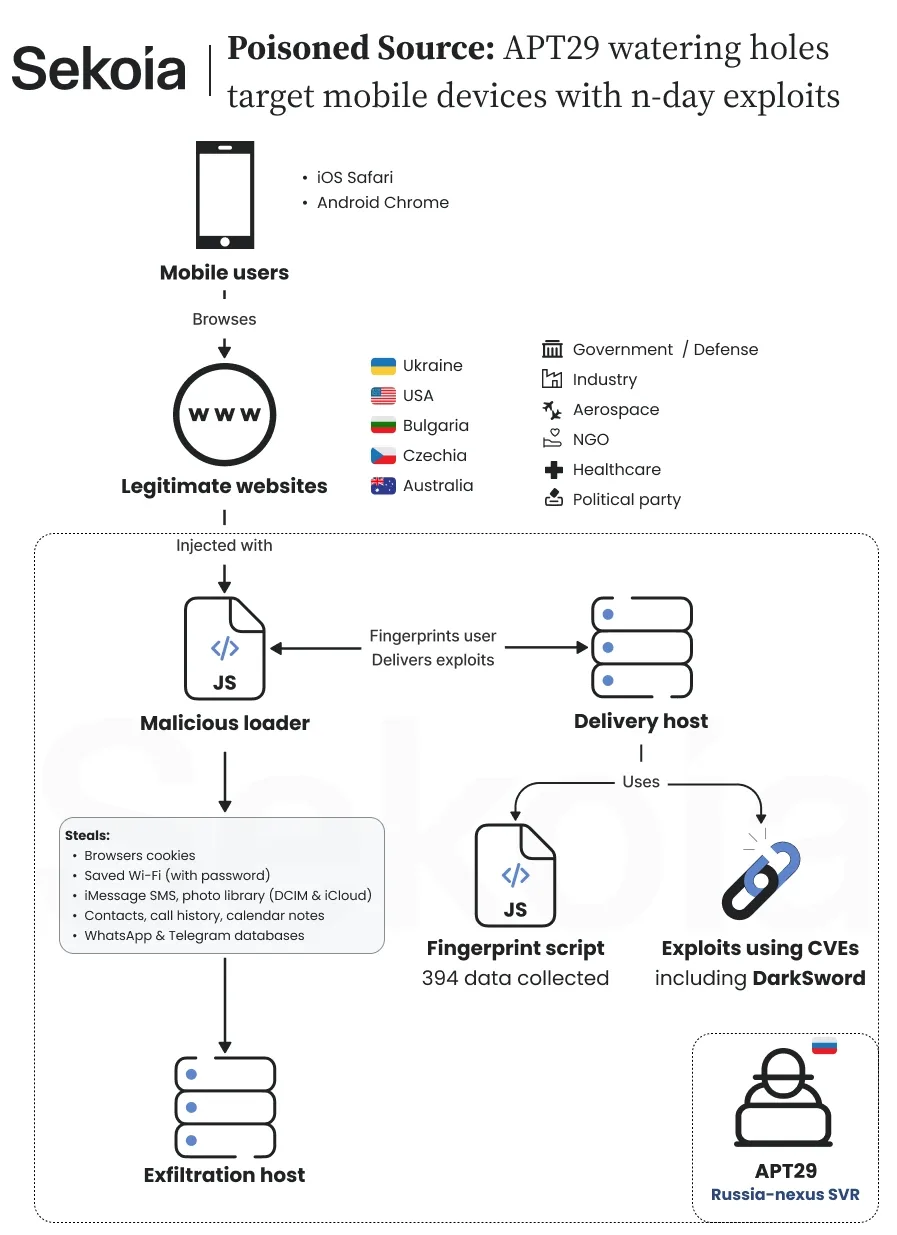
- สิ่งที่ถูกขโมยคือคุกกี้เบราว์เซอร์ ข้อมูลเครื่องบน iOS และรหัส Wi-Fi บน Android โดยไม่ฝังตัวถาวร Sekoia ประสานกับ CERT ของประเทศที่ได้รับผลกระทบเพื่อระบุเหยื่อ
APT29 watering hole มือถือ คือแคมเปญที่ Sekoia รายงานเมื่อ 4 พฤศจิกายน 2026 พบเว็บไซต์จริงและโดเมนปลอมใน 4 ประเทศ ได้แก่ สหรัฐฯ ยูเครน เช็ก และบัลแกเรีย ถูกฝังสคริปต์ที่ส่งชุดเจาะช่องโหว่ไปยัง iOS และ Android รุ่นเก่า เพื่อขโมยคุกกี้และรหัส Wi-Fi Sekoia เชื่อมโยงกับ APT29 ด้วยความมั่นใจปานกลางถึงสูง
ทีม Threat Detection & Research (TDR) ของ Sekoia เริ่มสืบ APT29 watering hole มือถือจากสคริปต์อันตรายบนเว็บไซต์ของบริษัทผลิตก๊าซในยูเครน แล้วพบเว็บอื่นที่เกี่ยวข้อง รายงานเน้นว่าชุดเจาะทุกชุดใช้ช่องโหว่ที่แพตช์แล้ว ผู้ใช้ที่อัปเดตเครื่องครบจึงไม่เข้าข่าย
APT29 watering hole มือถือ ทำงานอย่างไร
Sekoia อธิบายว่า APT29 watering hole มือถือ ใช้ 3 ช่องทางนำผู้เข้าชมไปสู่สคริปต์ตัวเดียวกัน ซึ่งตรวจลักษณะเบราว์เซอร์และอุปกรณ์ แล้วเซิร์ฟเวอร์ปลายทางเลือกชุดเจาะที่ตรงกับรุ่นของเครื่อง โดยไม่ต้องให้ผู้ใช้กดอะไรเพิ่ม
- ฝังสคริปต์ในเว็บไซต์จริง เริ่มจากเว็บของบริษัทผลิตก๊าซในยูเครน และพบเว็บอื่น เช่น สมาคมอุตสาหกรรมเคมีในสหรัฐฯ พรรคการเมืองฝ่ายขวาจัดในยุโรป และองค์กรด้านการทหารในบัลแกเรีย รวมถึงคลินิกในออสเตรเลียที่ Sekoia ประเมินด้วยความมั่นใจต่ำว่าอาจใช้เล็งคนเฉพาะราย
- โดเมนปลอมแบบตัวกลาง เมื่อเจาะเว็บจริงไม่ได้ ผู้โจมตีจดโดเมนที่คล้ายกันแล้วดึงหน้าเว็บจริงมาแก้ HTML ทันที โดยพบ 2 เว็บคือ america250 ซึ่งเป็นโครงการครบรอบ 250 ปีของสหรัฐฯ และหน้าของโรงแรม Raffles London at The OWO
- เจาะบริการ Plerdy ในแคมเปญ APT29 watering hole มือถือ บริการวิเคราะห์เว็บของยูเครนถูกแก้สคริปต์ติดตามให้ส่งโค้ดของผู้โจมตีเป็นเวลา 1 สัปดาห์ ตั้งแต่ 27 สิงหาคมถึง 3 กันยายน 2026 สคริปต์นี้รันบนเว็บไซต์หลายพันแห่ง ส่วนใหญ่เป็นเว็บยูเครน รวมทั้งเว็บของกองทัพและผู้ผลิตอุปกรณ์ทางทหาร
ชุดเจาะ 3 ชุดที่ใช้ช่องโหว่แพตช์แล้ว
| ชุด | ช่องโหว่ที่ใช้ | เป้าหมาย | สิ่งที่ขโมย |
|---|---|---|---|
| A | CVE-2025-43529, CVE-2024-27834 | iOS 16.7 | คุกกี้บน iOS |
| B | CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520 | iOS 18.5 | ข้อมูลเครื่องทั้งหมด |
| C | CVE-2026-3910, CVE-2025-27038 | Chrome บน Android รุ่น 139 ถึง 145 (ยกเว้น 143) | คุกกี้ Chrome และรหัส Wi-Fi |
Sekoia ระบุว่าใน APT29 watering hole มือถือ ผู้ผลิตแก้ทุกช่องโหว่ก่อนแคมเปญเริ่ม ชุดหนึ่งในนั้นคือ DarkSword ชุดเจาะ iOS ที่สงสัยว่าพัฒนาโดยผู้ขายซอฟต์แวร์สอดแนมเชิงพาณิชย์ และมีผู้อัปโหลดขึ้น VirusTotal เมื่อเดือนกันยายน 2026 ข้อมูลที่ขโมยไปอาจใช้ซ้ำเซสชันที่ล็อกอินไว้เพื่อเข้าบริการบนเบราว์เซอร์ เช่น เว็บเมล หนึ่งในช่องโหว่ในตาราง คือ CVE-2024-27834 ของ Apple อยู่ในรายการ KEV ของ CISA แล้ว ดูข่าวช่องโหว่ Apple CVE-2024-27834
APT29 watering hole มือถือ กับผลต่อองค์กรไทย
รายงาน APT29 watering hole มือถือ นี้เน้นเหยื่อในยูเครนและสหรัฐฯ แต่ Sekoia ยังไม่ทราบว่าผู้โจมตีเล็งเว็บใดเป็นพิเศษหรือต้องการเครื่องที่ไม่อัปเดตให้ได้มากที่สุด จึงไม่อาจตัดความเสี่ยงของผู้ใช้ทั่วไป บทเรียนสำหรับองค์กรไทยคือ APT29 watering hole มือถือ ใช้เฉพาะเครื่องที่ค้างรุ่น ซึ่งองค์กรควบคุมได้
- ตรวจรุ่น iOS และ Android ของเครื่องพนักงาน โดยเฉพาะเครื่องส่วนตัวที่ใช้เช็กอีเมลงาน และกำหนดรุ่นขั้นต่ำผ่านระบบจัดการอุปกรณ์มือถือ
- อัปเดต Chrome บน Android ไม่ให้ค้างรุ่น เพราะชุดเจาะ C เล็ง Chrome 139 ถึง 145
- ทบทวนสคริปต์ภายนอกบนเว็บขององค์กร เหตุ Plerdy แสดงว่าสคริปต์ติดตามของบุคคลที่สามเป็นช่องทางส่งโค้ดไปยังผู้เข้าชมได้ ควรจำกัดสคริปต์ที่โหลดด้วย Content Security Policy และตรวจการเปลี่ยนแปลง
- ตั้งนโยบายเมื่อเครื่องถูกสงสัย เพราะคุกกี้ที่ถูกขโมยใช้ซ้ำเซสชันได้ ให้เพิกถอนเซสชันและเปลี่ยนรหัสผ่านของบัญชีที่ใช้บนเครื่องนั้น
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การดูแลให้เครื่องพนักงานทุกเครื่องอัปเดตครบเป็นงานที่ฝ่ายไอทีขนาดเล็กตามไม่ทัน เมื่อแคมเปญแบบนี้เล็งเฉพาะเครื่องที่ค้างรุ่น IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวภัยไซเบอร์ได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
APT29 watering hole มือถือ คืออะไร?
APT29 watering hole มือถือ คือแคมเปญที่ Sekoia รายงานเมื่อ 4 พฤศจิกายน 2026 โดยฝังสคริปต์ในเว็บที่ผู้ใช้เข้าอยู่แล้ว สคริปต์ตรวจดูรุ่นเบราว์เซอร์และอุปกรณ์ แล้วส่งชุดเจาะช่องโหว่ที่แพตช์แล้วไปยัง iOS หรือ Android ที่ยังไม่อัปเดต
อุปกรณ์ที่อัปเดตแล้วเสี่ยงต่อ APT29 watering hole มือถือ นี้หรือไม่?
ตามรายงานของ Sekoia ชุดเจาะทั้งสามชุดใช้ช่องโหว่ที่ผู้ผลิตแพตช์แล้วก่อนแคมเปญเริ่ม และไม่มี zero-day จึงใช้ไม่ได้กับอุปกรณ์ที่อัปเดตระบบปฏิบัติการและเบราว์เซอร์ครบ ความเสี่ยงอยู่ที่เครื่องที่ค้างรุ่นเก่า
ข้อมูลอะไรถูกขโมยในแคมเปญนี้?
Sekoia ระบุว่าตัวขโมยข้อมูลดึงคุกกี้เบราว์เซอร์ ซึ่งอาจใช้ซ้ำเซสชันที่ล็อกอินไว้เพื่อเข้าเว็บเมลได้ บน iOS บางชุดดึงข้อมูลเครื่องทั้งหมด และบน Android ดึงข้อมูล Chrome กับรหัส Wi-Fi โดยไม่ฝังตัวถาวร
ใครอยู่เบื้องหลังแคมเปญนี้?
Sekoia ประเมินด้วยความมั่นใจปานกลางถึงสูงว่าเป็น APT29 หรือกลุ่มย่อยของกลุ่มนี้ ซึ่งมีชื่ออื่นว่า Midnight Blizzard หรือ Cozy Bear และเชื่อมโยงกับ SVR ของรัสเซีย เป็นการประเมินจากหลักฐานทางเทคนิค ไม่ใช่การยืนยันจากหน่วยงานรัฐ
แหล่งอ้างอิง
- Poisoned Source: APT29 watering holes target mobile devices with n-day exploits — Sekoia Threat Detection & Research
- Russian hackers target iOS and Android users with n-day exploits — Help Net Security
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- รัสเซีย69ยูเครน30สหรัฐอเมริกา678บัลแกเรีย11ยุโรป344ออสเตรเลีย143
- ผลิตภัณฑ์และเทคโนโลยี
- Android81Google Chrome23
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ