
CISA KEV กำหนดแก้ 10-20 พ.ย. 2026 มี 6 ช่องโหว่: Magento Brotli VMware ESX Ivanti Apple และ SonicWall พร้อมเกณฑ์จัดลำดับตาม BOD 26-04 ที่องค์กรไทยใช้ได้
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
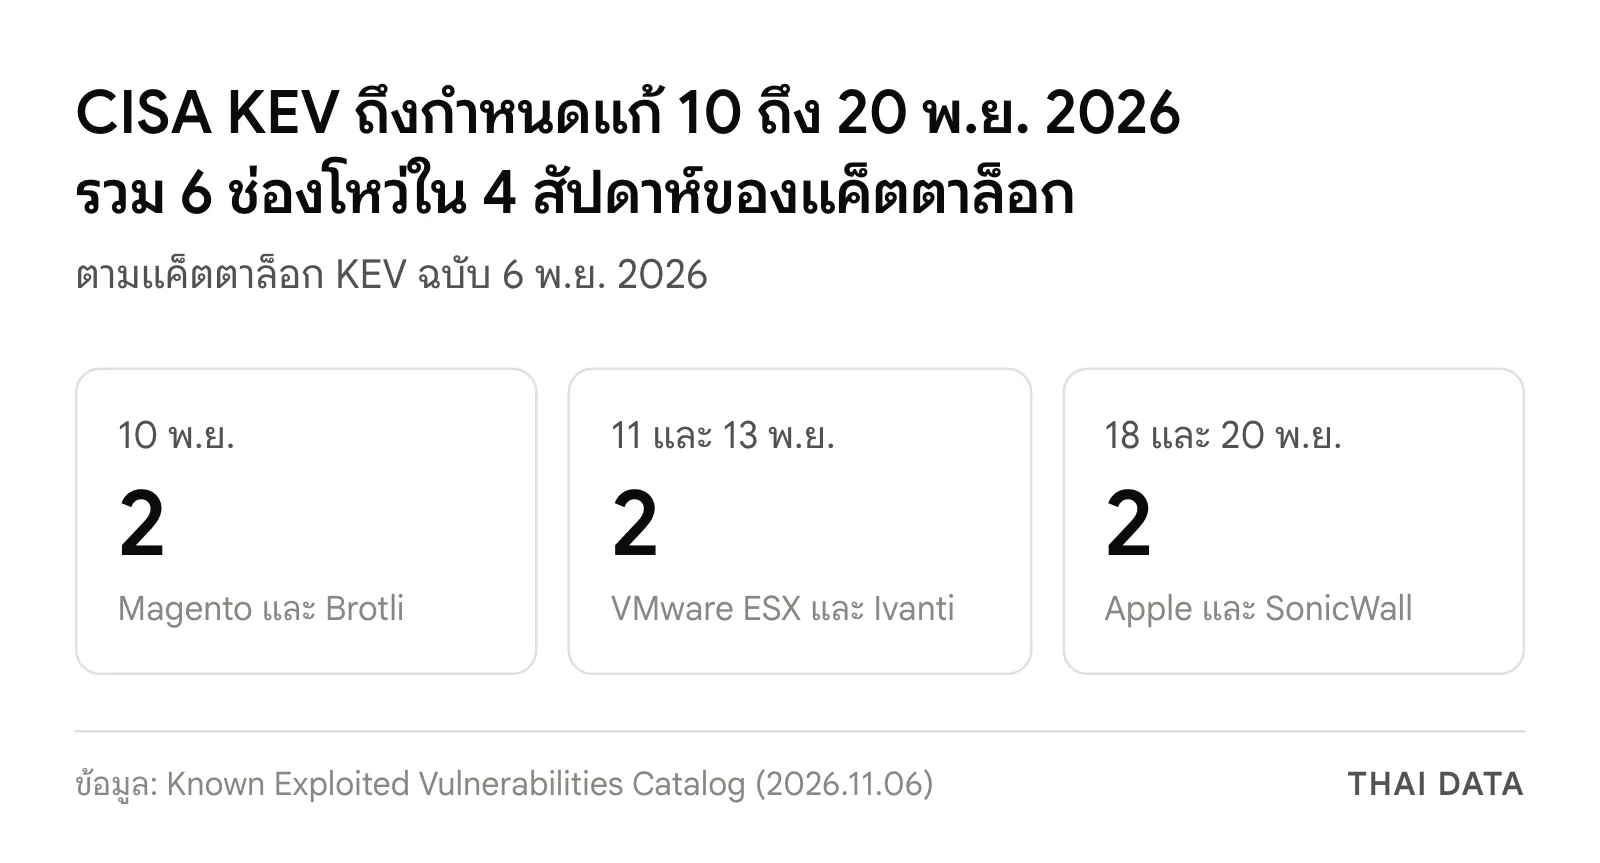
- ตามแค็ตตาล็อก KEV ของ CISA ที่อัปเดต 6 พฤศจิกายน 2026 มี 6 ช่องโหว่ ที่วันกำหนดแก้ตรงช่วง 10 ถึง 20 พฤศจิกายน 2026 เรียงตามวัน คือ 10 พ.ย. Magento กับ Brotli, 11 พ.ย. VMware ESX, 13 พ.ย. Ivanti Connect Secure, 18 พ.ย. Apple และ 20 พ.ย. SonicWall
- วันกำหนดใน CISA KEV กำหนดแก้ เหล่านี้ผูกมัดหน่วยงานรัฐบาลกลางสหรัฐฯ เท่านั้น แต่ KEV คือรายการช่องโหว่ที่ ถูกโจมตีจริงแล้ว องค์กรไทยใช้เป็นเกณฑ์ว่าตัวไหนต้องแก้ก่อนได้
- คำสั่ง BOD 26-04 ที่ CISA ออกเมื่อ 10 มิถุนายน 2026 แทนที่ BOD 22-01 และ BOD 19-02 กำหนดให้จัดลำดับการแก้ด้วย 4 ตัวแปร คือ ระบบเปิดสู่สาธารณะหรือไม่ อยู่ใน KEV หรือไม่ โจมตีอัตโนมัติได้หรือไม่ และผู้โจมตีได้ควบคุมแค่บางส่วนหรือทั้งหมด
- ข้อกำหนดระยะที่ 3 ของ BOD 26-04 ซึ่งต้องแก้ตามตารางเวลา ครบกำหนดภายใน 180 วัน นับจากวันออกคำสั่ง ตรงกับต้นเดือนธันวาคม 2026
CISA KEV กำหนดแก้ตรงช่วง 10 ถึง 20 พฤศจิกายน 2026 มี 6 ช่องโหว่ตามแค็ตตาล็อกที่อัปเดต 6 พฤศจิกายน เรียงตามวัน คือ Magento กับ Brotli (10 พ.ย.) VMware ESX (11 พ.ย.) Ivanti Connect Secure (13 พ.ย.) Apple (18 พ.ย.) และ SonicWall SonicOS SSLVPN (20 พ.ย.) วันกำหนดนี้ผูกมัดหน่วยงานรัฐบาลกลางสหรัฐฯ แต่ใช้เป็นเกณฑ์ลำดับความสำคัญของฝ่ายไอทีไทยได้
ข้อมูล CISA KEV กำหนดแก้ ในบทความนี้มาจากแค็ตตาล็อก KEV ของ CISA โดยตรง ส่วนรายละเอียดของแต่ละช่องโหว่ลิงก์ไปยังข่าวที่เราเขียนไว้แล้ว
CISA KEV กำหนดแก้ 10 ถึง 20 พฤศจิกายน ครบ 6 รายการ
| กำหนดแก้ | CVE | ผลิตภัณฑ์ | ชื่อช่องโหว่ใน KEV | เข้า KEV |
|---|---|---|---|---|
| 10 พ.ย. | CVE-2026-48356 | Adobe Commerce และ Magento | อัปโหลดไฟล์อันตรายโดยไม่จำกัด | 27 ต.ค. |
| 10 พ.ย. | CVE-2026-111497 | Google Brotli | ไม่ตรวจค่าที่ฟังก์ชันคืน | 27 ต.ค. |
| 11 พ.ย. | CVE-2026-41709 | Broadcom VMware ESX | บันทึก log ไม่เพียงพอ | 28 ต.ค. |
| 13 พ.ย. | CVE-2026-118527 | Ivanti Connect Secure | สร้างตัวเลขหรือรหัสที่คาดเดาได้ | 30 ต.ค. |
| 18 พ.ย. | CVE-2024-27834 | Apple หลายผลิตภัณฑ์ | ยืนยันตัวตนไม่เหมาะสม | 4 พ.ย. |
| 20 พ.ย. | CVE-2026-19868 | SonicWall SonicOS SSLVPN | ใช้การยืนยันตัวตนปัจจัยเดียว | 6 พ.ย. |
ทั้ง 6 รายการของ CISA KEV กำหนดแก้ ณ แค็ตตาล็อกฉบับ 6 พฤศจิกายน ฟิลด์การใช้ในแคมเปญแรนซัมแวร์ระบุว่า Unknown รายละเอียดของแต่ละเรื่องอ่านได้ที่PolyShell ของ Magento Brotli ใน Node.js VMware ESX กับ WARP PANDA Ivanti Connect Secure Apple CVE-2024-27834 และSonicWall SSLVPN
รายการ CISA KEV กำหนดแก้ ที่ต้องดูเป็นพิเศษ
Ivanti CVE-2026-118527 ตามบันทึกใน KEV เป็นช่องโหว่ที่ให้ผู้โจมตีที่ล็อกอินแล้วอัปโหลดไฟล์ที่ควบคุมเนื้อหาได้ไปยังตำแหน่งที่รู้ล่วงหน้าบนดิสก์ และต่อกับ CVE-2026-104935 และ CVE-2026-111357 ได้ จึงควรแพตช์ครบทั้งชุดไม่ใช่เฉพาะตัวเดียว ส่วน SonicWall CVE-2026-19868 ตามบันทึก KEV อาจให้ผู้ที่มีข้อมูลบัญชีของวิธียืนยันตัวตนอื่นข้ามการควบคุม SAML และ MFA ที่บังคับไว้ได้ และ VMware ESX CVE-2026-41709 เป็นการบันทึก log ไม่เพียงพอ ผู้ดูแลที่มีสิทธิ์สูงจึงทำบางการกระทำโดยไม่ถูกบันทึก
Apple CVE-2024-27834 คือกรณีที่ผู้ผลิตแก้ไว้นานแล้ว (iOS, iPadOS, macOS, Safari, tvOS, watchOS 10.5 ตามบันทึก KEV) แต่ยังเข้า KEV เมื่อ 4 พฤศจิกายน 2026 เป็นสัญญาณว่าเครื่องที่ค้างรุ่นเก่ายังถูกโจมตี สอดคล้องกับรายงานแคมเปญ APT29 ที่ใช้ช่องโหว่ที่แพตช์แล้วกับ iOS ตามที่ข่าว APT29 watering hole มือถือรายงาน
BOD 26-04 จัดลำดับ CISA KEV กำหนดแก้ อย่างไร
CISA ออก BOD 26-04 Prioritizing Security Updates Based on Risk เมื่อ 10 มิถุนายน 2026 แทนที่ BOD 19-02 และ BOD 22-01 ซึ่ง BOD 22-01 เป็นคำสั่งที่ตั้งแค็ตตาล็อก KEV เหตุผลที่ CISA ให้ไว้คือผู้โจมตีใช้ช่องโหว่ที่ยังไม่แพตช์ และการใช้ AI ของผู้โจมตีอาจทำให้ช่วงเวลาระหว่างแพตช์ออกกับการถูกโจมตีสั้นลง คำสั่งจึงเน้นแก้จุดเสี่ยงสูงก่อนแทนที่จะปฏิบัติกับทุกช่องโหว่เท่ากัน ตัวแปรที่กำหนดความเร่งด่วน มี 4 ข้อ
- ระบบเปิดสู่สาธารณะหรือไม่ คือเข้าถึงได้จากผู้ไม่ผ่านการยืนยันตัวตนทางเครือข่ายสาธารณะ
- ช่องโหว่อยู่ใน KEV หรือไม่
- ผู้โจมตีทำขั้นตอนทั้งหมดอัตโนมัติได้หรือไม่
- ผลทางเทคนิค ผู้โจมตีได้ควบคุมระบบบางส่วนหรือทั้งหมด
CISA เผยแพร่คำตอบข้อ 2 ถึง 4 ให้ทุก CVE ผ่านโครงการ Vulnrichment ส่วนข้อ 1 หน่วยงานต้องตรวจเองตามแนวทาง Internet Exposure Reduction ตามคำสั่ง การแก้ต้องทำตามตารางเวลาในภาคผนวก ซึ่งบังคับภายใน 180 วันนับจากวันออกคำสั่ง หากเป็นช่องโหว่ที่ต้องทำ forensic triage เจ้าของระบบต้องแก้และตรวจว่าระบบถูกเจาะแล้วหรือไม่ภายในเวลาที่ตารางกำหนด ซึ่ง CISA ระบุเป็น 3 วัน
CISA KEV กำหนดแก้ กับผลต่อองค์กรไทย
องค์กรไทยไม่ได้อยู่ใต้ BOD 26-04 หรือ CISA KEV กำหนดแก้ แต่ใช้โครงเดียวกันจัดลำดับแพตช์ได้ เพราะตัวแปรทั้ง 4 ข้อตอบได้จากข้อมูลที่ฝ่ายไอทีมีอยู่แล้ว อ่านเพิ่มเรื่องช่องว่างเวลาระหว่างประกาศกับการโจมตีได้ที่ช่องโหว่ที่ถูกโจมตีภายในสามวัน
- เทียบรายการ CISA KEV กำหนดแก้ 6 ช่องโหว่กับสินทรัพย์ของตน ผ่านทะเบียนอุปกรณ์ เช่น Magento VPN ของ Ivanti และ SonicWall โฮสต์ ESX และเครื่อง Apple ของผู้บริหาร
- ทำเครื่องหมายสินทรัพย์ที่เปิดสู่อินเทอร์เน็ต เพราะตัวแปรข้อแรกทำให้ช่องโหว่เดียวกันเร่งด่วนต่างกันตามที่ตั้งของระบบ
- แก้ตามวันกำหนดในตาราง เริ่มจาก Magento และ Brotli (10 พ.ย.) ซึ่งตรงกับวัน Patch Tuesday ของ Microsoft ฝ่ายไอทีควรจัดทีมแยกกันไม่ให้ชนกัน
- สมัครรับแจ้งเตือน KEV ที่ CISA ให้บริการทางอีเมล เพื่อให้เห็นรายการใหม่ในวันที่เพิ่ม
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การไล่ตรวจสินทรัพย์เทียบกับรายการ KEV ทุกสัปดาห์เป็นงานที่ฝ่ายไอทีขนาดเล็กทำไม่ทัน เมื่อมีทั้งเครือข่าย เซิร์ฟเวอร์ และเครื่องผู้ใช้ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวช่องโหว่ล่าสุดได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
CISA KEV กำหนดแก้ สัปดาห์นี้มีช่องโหว่อะไรบ้าง?
ตามแค็ตตาล็อก KEV ณ 6 พฤศจิกายน 2026 CISA KEV กำหนดแก้ช่วง 10 ถึง 20 พฤศจิกายนมี 6 รายการ ได้แก่ CVE-2026-48356 Magento, CVE-2026-111497 Brotli, CVE-2026-41709 VMware ESX, CVE-2026-118527 Ivanti Connect Secure, CVE-2024-27834 Apple และ CVE-2026-19868 SonicWall
กำหนดแก้ใน KEV มีผลกับองค์กรไทยหรือไม่?
ไม่มีผลทางกฎหมายกับองค์กรไทย เพราะ CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ เท่านั้น แต่ KEV คือรายการช่องโหว่ที่มีหลักฐานว่าถูกโจมตีจริง องค์กรจึงใช้เป็นเกณฑ์จัดลำดับการแพตช์ภายในได้
BOD 26-04 คืออะไรสำหรับ CISA KEV กำหนดแก้?
BOD 26-04 Prioritizing Security Updates Based on Risk คือคำสั่งปฏิบัติการที่ CISA ออกเมื่อ 10 มิถุนายน 2026 แทนที่ BOD 22-01 และ BOD 19-02 โดยให้จัดลำดับการแก้ช่องโหว่ตามความเสี่ยงจริงแทนการปฏิบัติกับทุกช่องโหว่เท่ากัน
การจัดลำดับการแก้ช่องโหว่ตาม BOD 26-04 ใช้ตัวแปรอะไร?
BOD 26-04 ใช้ 4 ตัวแปร คือ ระบบเปิดสู่สาธารณะหรือไม่ ช่องโหว่อยู่ใน KEV หรือไม่ ผู้โจมตีทำขั้นตอนทั้งหมดอัตโนมัติได้หรือไม่ และหลังโจมตีได้ควบคุมระบบบางส่วนหรือทั้งหมด CISA เผยแพร่คำตอบสามข้อหลังให้ทุก CVE
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- VMware34Ivanti4Apple82SonicWall5CISA67Broadcom28Microsoft223
- ประเทศและสถานที่
- สหรัฐอเมริกา678
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV28Magento5Brotli4Adobe Commerce3macOS56Safari14
- กฎหมายและมาตรฐาน
- BOD 26-0421
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ