
Chainalysis ถูกเจาะระบบ ผู้โจมตีใช้เทคนิค agentic AI ดึงชื่อและอีเมลผู้ใช้แพลตฟอร์ม
Chainalysis ถูกเจาะระบบโดยผู้โจมตีที่ใช้เทคนิค agentic AI ตามประกาศ 30 ต.ค. 2026 ข้อมูลที่ถูกเข้าถึงคือ user ID ชื่อ อีเมล และบทบาท ไม่ใช่เนื้อหางานสืบสวน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Chainalysis ประกาศเมื่อ 30 ตุลาคม 2026 ว่าตรวจพบผู้โจมตีภายนอกใช้ "offensive agentic techniques" เข้าถึงระบบและเครื่องมือภายในเมื่อ เดือนตุลาคม บริษัทไม่ได้ให้รายละเอียดวิธีการ
- ข้อมูลที่ถูกเข้าถึงคือ 4 ประเภท ได้แก่ user ID ชื่อเต็ม อีเมล และป้ายบทบาทในองค์กรของผู้ใช้ที่ถูกตั้งบนแพลตฟอร์ม บริษัทยังไม่แจ้งจำนวนผู้ได้รับผลกระทบ
- บริษัทระบุว่ายังไม่พบการเข้าถึงเนื้อหางานสืบสวน (กราฟ โน้ต เคส) ผลธุรกรรมหรือผลค้นหา รหัสผ่านแบบข้อความ MFA secret และ session token
- Chainalysis ย้ำว่าเหตุนี้ ไม่เกี่ยวกับการถูกแฮกของ Binance เมื่อปลายเดือนตุลาคม 2026 และกล่าวว่าเห็น การโจมตีด้วย AI เพิ่มขึ้นทั้งอุตสาหกรรม
Chainalysis ถูกเจาะระบบ บริษัทวิเคราะห์ธุรกรรมบล็อกเชนจากสหรัฐฯ ประกาศเมื่อ 30 ตุลาคม 2026 ว่าผู้โจมตีภายนอกใช้เทคนิค agentic AI เข้าถึงระบบและเครื่องมือภายใน และดึงข้อมูลพื้นฐานของผู้ใช้แพลตฟอร์ม ได้แก่ user ID ชื่อ อีเมล และบทบาทในองค์กร บริษัทยังไม่พบการเข้าถึงเนื้อหางานสืบสวน
เหตุที่ Chainalysis ถูกเจาะระบบครั้งนี้ควรอ่านสำหรับองค์กรไทยเพราะข้อมูลที่หลุดคือรายชื่อพร้อมอีเมลและบทบาทของคนในหน่วยงานที่ใช้เครื่องมือสืบสวนคริปโต ซึ่งเป็นวัตถุดิบชั้นดีของการหลอกลวงทางอีเมลที่ตรงตัวบุคคล
Chainalysis ถูกเจาะระบบ บริษัทแถลงอะไรไว้
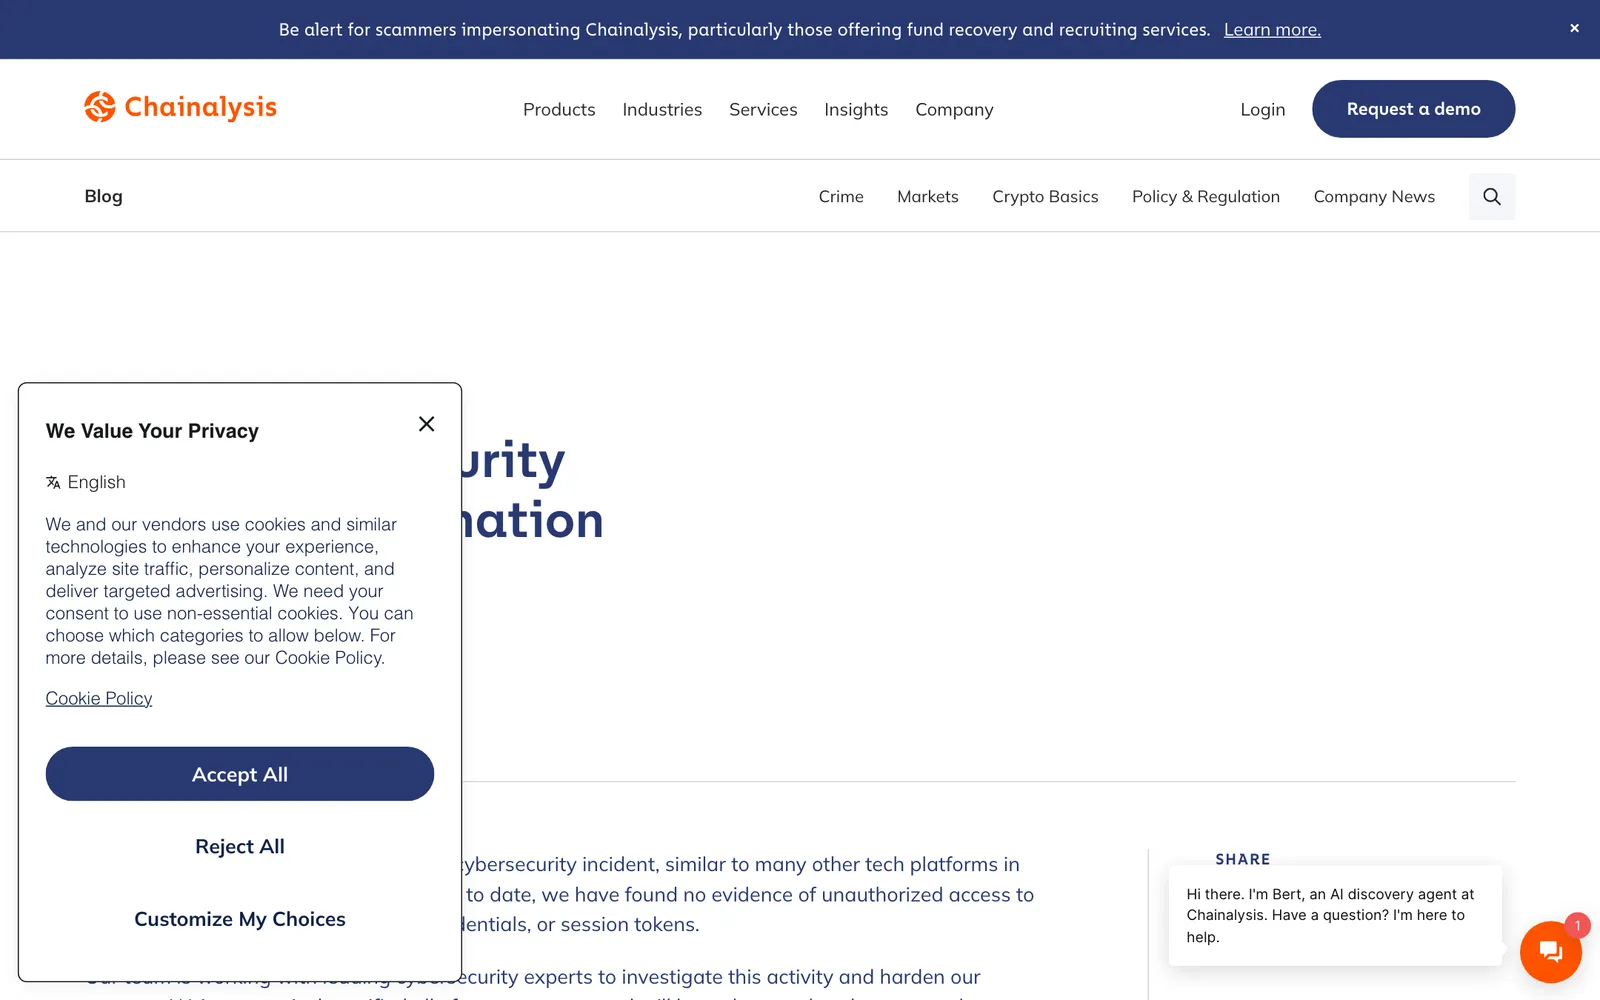
ประกาศบนบล็อกของ Chainalysis ประกอบด้วยคำแถลงของบริษัทและอีเมลฉบับเต็มที่ส่งถึงลูกค้า สาระสำคัญมีดังนี้
- ในเดือนตุลาคม บริษัทตรวจพบ "external actor" ที่ใช้ "offensive agentic techniques" เพื่อเข้าถึงระบบและเครื่องมือภายในโดยไม่ได้รับอนุญาต
- ทีมงานทำงานตลอด 24 ชั่วโมงเพื่อสอบสวน แพตช์ช่องโหว่ และเสริมความแข็งแรงของระบบ
- บริษัทแจ้งลูกค้าทั้งหมดล่วงหน้าแล้ว และบางรายได้รับแจ้งก่อนหน้านี้ ฉบับนี้เป็นการอัปเดต
- บริษัทว่าจ้างผู้เชี่ยวชาญด้านความปลอดภัยภายนอก และใช้โมเดลภาษาขนาดใหญ่ช่วยทบทวนความปลอดภัยของแพลตฟอร์มในวงกว้างกว่าช่องโหว่ที่ถูกใช้
บริษัทไม่ได้บอกว่าผู้โจมตีเป็นใคร ใช้ช่องโหว่ใด หรือเข้าระบบอยู่นานเท่าไร และยังไม่แจ้งว่ามีผู้ใช้กี่รายที่ข้อมูลถูกเข้าถึง
SecurityWeek รายงานเช่นกันว่าบริษัทยังสอบสวนขอบเขตของเหตุอยู่ และยังไม่เปิดเผยจำนวนผู้ที่อาจได้รับผลกระทบ
เมื่อ Chainalysis ถูกเจาะระบบ ข้อมูลอะไรถูกเข้าถึงและอะไรยังไม่พบ
| กลุ่ม | สถานะตามประกาศ |
|---|---|
| user ID ชื่อเต็ม อีเมล ป้ายบทบาทในองค์กร | ถูกเข้าถึง |
| เนื้อหางานสืบสวน (กราฟ โน้ต เคส) | ยังไม่พบหลักฐานว่าถูกเข้าถึง |
| ผลธุรกรรมและผลค้นหา | ยังไม่พบหลักฐานว่าถูกเข้าถึง |
| รหัสผ่านแบบข้อความ MFA secret session token | ยังไม่พบหลักฐานว่าถูกเข้าถึง |
บริษัทเรียกข้อมูลที่ถูกเข้าถึงว่า "non-sensitive" แต่รายชื่อพร้อมอีเมลและบทบาทมีความเสี่ยงของมันเอง ผู้โจมตีนำไปเขียนอีเมลหลอกที่อ้างตำแหน่งจริงของผู้รับได้ ข้อนี้เป็นการประเมินของเรา ไม่ใช่ข้อความจาก Chainalysis บริษัทระบุว่ากำลังตรวจว่าข้อมูลของแต่ละองค์กรลูกค้าถูกเข้าถึงรายการใดบ้าง และจะส่งรายละเอียดให้เมื่อวิเคราะห์เสร็จ
ไม่เกี่ยวกับการถูกแฮกของ Binance
ช่วงเวลาเดียวกัน Binance ประกาศว่าถูกแฮกราว 6.3 พันล้านดอลลาร์สหรัฐ (ดูข่าว Binance ถูกแฮก) Chainalysis ระบุชัดในประกาศว่าเหตุของตัวเอง "ไม่เกี่ยวข้อง" กับการขโมยที่ Binance ทั้งสองเรื่องจึงไม่ควรนำมารวมเป็นเหตุเดียวกัน ประกาศยังเปรียบเหตุนี้ว่า "คล้ายแพลตฟอร์มเทคโนโลยีอื่นอีกมากในช่วงสัปดาห์ที่ผ่านมา"
ทำไมเหตุ Chainalysis ถูกเจาะระบบสำคัญ
คำว่า agentic หมายถึงโปรแกรม AI ที่ลงมือทำหลายขั้นตอนเองได้ ประกาศของ Chainalysis ยืนยันเพียงว่าผู้โจมตีใช้เทคนิคลักษณะนี้ ไม่ได้อธิบายว่าเร็วกว่าหรือต่างจากการโจมตีแบบเดิมอย่างไร และบริษัทเองก็บอกว่าเห็นการโจมตีด้วย AI เพิ่มขึ้นทั้งอุตสาหกรรม
เหตุนี้ยังเตือนว่าเครื่องมือที่ใช้ตรวจจับอาชญากรรมก็เป็นเป้าได้ เมื่อ Chainalysis ถูกเจาะระบบ ข้อมูลของผู้ใช้ที่ทำงานสืบสวนคริปโตก็มีมูลค่าต่อผู้โจมตี แม้เนื้อหางานจะไม่ถูกแตะ
หลัง Chainalysis ถูกเจาะระบบ องค์กรไทยควรทำอะไร
- ถ้าองค์กรใช้ Chainalysis รอรายละเอียดรายองค์กรจากบริษัท แล้วแจ้งผู้ใช้ภายในให้ระวังอีเมลที่อ้างชื่อและบทบาทของตน
- ตรวจว่าทุกบัญชีเปิด MFA โดยเฉพาะบัญชีของผู้ใช้ในงานสืบสวนและงานปฏิบัติตามกฎหมาย และเตือนให้ระวังคำขอรีเซ็ตรหัสผ่านที่ไม่ได้ขอเอง
- จำกัดข้อมูลที่ SaaS ภายนอกถือ ชื่อเต็ม อีเมล และบทบาท ควรเป็นเท่าที่จำเป็นต่อการใช้งาน และมีเส้นทางเพิกถอนบัญชีที่รวดเร็ว
- ทบทวนว่า vendor แจ้งเหตุเร็วแค่ไหน ตรวจเงื่อนไขการแจ้งเหตุในสัญญา และเตรียมขั้นตอนเมื่อได้รับแจ้งว่าข้อมูลบุคลากรขององค์กรอยู่ในเหตุ
- ฝึกพนักงานให้รับมืออีเมลที่ตรงตัวบุคคล เพราะรายชื่อพร้อมตำแหน่งทำให้อีเมลหลอกดูน่าเชื่อถือขึ้น
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข้อมูลชื่อและอีเมลที่รั่วจากผู้ให้บริการภายนอกมักถูกนำไปใช้ส่งอีเมลหลอกถึงพนักงานต่อ องค์กรไทยจึงควรเสริมชั้นกรองอีเมลของตนเอง Anti Spam Gateway ของ THAI DATA CLOUD คัดกรองสแปม มัลแวร์ และฟิชชิ่งทั้งขาเข้าและขาออก ใช้ได้กับเซิร์ฟเวอร์อีเมลที่ใช้ SMTP และเริ่มใช้งานได้เพียงเปลี่ยน MX Record (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Chainalysis ถูกเจาะระบบเมื่อไรและอย่างไร?
Chainalysis ถูกเจาะระบบตามประกาศเมื่อ 30 ตุลาคม 2026 ซึ่งระบุว่าตรวจพบในเดือนตุลาคมว่าผู้โจมตีภายนอกใช้เทคนิค agentic AI เข้าถึงระบบและเครื่องมือภายในโดยไม่ได้รับอนุญาต บริษัทยังไม่เปิดเผยช่องโหว่หรือวิธีการที่ใช้
Chainalysis ถูกเจาะระบบแล้วข้อมูลอะไรรั่วบ้าง?
หลัง Chainalysis ถูกเจาะระบบ บริษัทระบุว่า user ID ชื่อเต็ม อีเมล และป้ายบทบาทในองค์กรของผู้ใช้บนแพลตฟอร์มถูกเข้าถึง ส่วนเนื้อหางานสืบสวน ผลธุรกรรม รหัสผ่านแบบข้อความ MFA secret และ session token ยังไม่พบว่าถูกเข้าถึง ตามหลักฐานที่มี ณ วันประกาศ
เหตุ Chainalysis เกี่ยวกับการถูกแฮกของ Binance หรือไม่?
ไม่เกี่ยวกัน Chainalysis ระบุชัดในประกาศว่าเหตุที่ทำให้ Chainalysis ถูกเจาะระบบไม่เกี่ยวข้องกับการขโมยคริปโตที่ Binance ซึ่งเกิดขึ้นช่วงเดียวกัน
เมื่อ Chainalysis ถูกเจาะระบบ ผู้ใช้แพลตฟอร์มควรทำอะไร?
ควรระวังอีเมลหลอกลวงที่อ้างชื่อและบทบาทจริงของตน เปิดใช้ MFA ให้ครบ และระวังคำขอรีเซ็ตรหัสผ่านที่ไม่ได้ขอเอง ซึ่งเป็นคำแนะนำทั่วไปที่เราสรุปให้ ไม่ใช่ข้อความจากบริษัท รอรายละเอียดรายองค์กรที่ Chainalysis สัญญาจะส่งให้ลูกค้า
แหล่งอ้างอิง
- Chainalysis Security Incident Information — Chainalysis
- Chainalysis Discloses Data Breach Following AI-Driven Cyberattack — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Chainalysis3Binance3
- ประเทศและสถานที่
- สหรัฐอเมริกา594
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ