
Railway ถูกเจาะระบบ คนนอกอาจถอดรหัส environment variables ลูกค้า แนะเปลี่ยนคีย์ทั้งหมด
Railway ถูกเจาะระบบ แจ้ง 21 ต.ค. 2026 ว่าบุคคลภายนอกอาจเข้าถึงและถอดรหัส environment variables ของลูกค้าบางส่วน แนะเปลี่ยนคีย์ API และรหัสผ่านทุกตัวทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Railway ประกาศ Security Disclosure ลงวันที่ 21 ตุลาคม 2026 ว่าพบความผิดปกติในระบบที่เก็บ environment variables ของลูกค้า และบุคคลที่ไม่ได้รับอนุญาตอาจเข้าถึงค่าที่เข้ารหัสไว้ โดยบางส่วนถูกถอดรหัสได้
- ประกาศวันที่ 21 ต.ค. ระบุว่าบริษัทเชื่อว่าเหตุ Railway ถูกเจาะระบบเป็นส่วนหนึ่งของ การโจมตีต่อเนื่องที่เล็งบริษัทแพลตฟอร์มเพื่อเจาะผู้ให้บริการ AI inference และแจ้งผู้ให้บริการเหล่านั้นให้ยกเลิกคีย์ทั้งหมดล่วงหน้าแล้ว
- หลังเหตุ Railway ถูกเจาะระบบ บริษัทแนะนำให้ผู้ใช้ทุกรายเปลี่ยน environment variables คีย์ API และรหัสเข้า private registry ทั้งหมดทันที และหยุด build ทั้ง 4 ภูมิภาคระหว่างสอบสวน แม้ผลวิเคราะห์เบื้องต้นชี้ว่าอาจกระทบเพียงผู้ใช้บางส่วน
- หน้าสถานะระบุว่าบริษัทหมุนรหัส storage bucket ทั้งหมด ยกเลิก Railway API token ทุกตัว เมื่อ 22 ต.ค. 04:39 UTC และเผยแพร่คู่มือรับมือ 13 ฉบับ ส่วนงาน build เปิดคืนทีละแพ็กเกจ เริ่มจาก Enterprise
Railway ถูกเจาะระบบ แพลตฟอร์มคลาวด์สำหรับรันแอปและฐานข้อมูล ประกาศ Security Disclosure ลงวันที่ 21 ตุลาคม 2026 ว่าบุคคลที่ไม่ได้รับอนุญาตอาจเข้าถึง environment variables ที่ลูกค้าเก็บไว้ และถอดรหัสได้บางส่วน บริษัทแนะนำให้ผู้ใช้ทุกรายเปลี่ยนคีย์ API รหัสฐานข้อมูล และรหัสเข้า registry ทั้งหมดทันที
Railway ถูกเจาะระบบอย่างไร และอะไรหลุดไปบ้าง
ประกาศที่ลงชื่อ Jacob Cooper ระบุว่า Railway ตรวจพบกิจกรรมผิดปกติในระบบที่เก็บ environment variables ของลูกค้าในเช้าวันนั้น ผลสอบสวนถึงเวลาประกาศชี้ว่าบุคคลภายนอก "may have accessed encrypted environment variables" และได้ค่าที่ถอดรหัสแล้วสำหรับบางส่วน ค่าเหล่านี้คือที่ที่นักพัฒนาใส่ความลับของแอปไว้ เช่น คีย์ API ของผู้ให้บริการ AI รหัสผ่านฐานข้อมูล และรหัสเข้า container registry
บริษัทยังไม่ได้บอกจำนวนลูกค้าที่ได้รับผลกระทบ สาเหตุ หรือผู้โจมตี ระบุเพียงว่าผลวิเคราะห์เบื้องต้นชี้ว่า "may be limited to a subset of users" และจะส่งอีเมลถึงบัญชีที่ยืนยันแล้วว่าได้รับผลกระทบโดยตรง แต่ระหว่างนี้ขอให้ทุกคนทำตามคำแนะนำไว้ก่อน
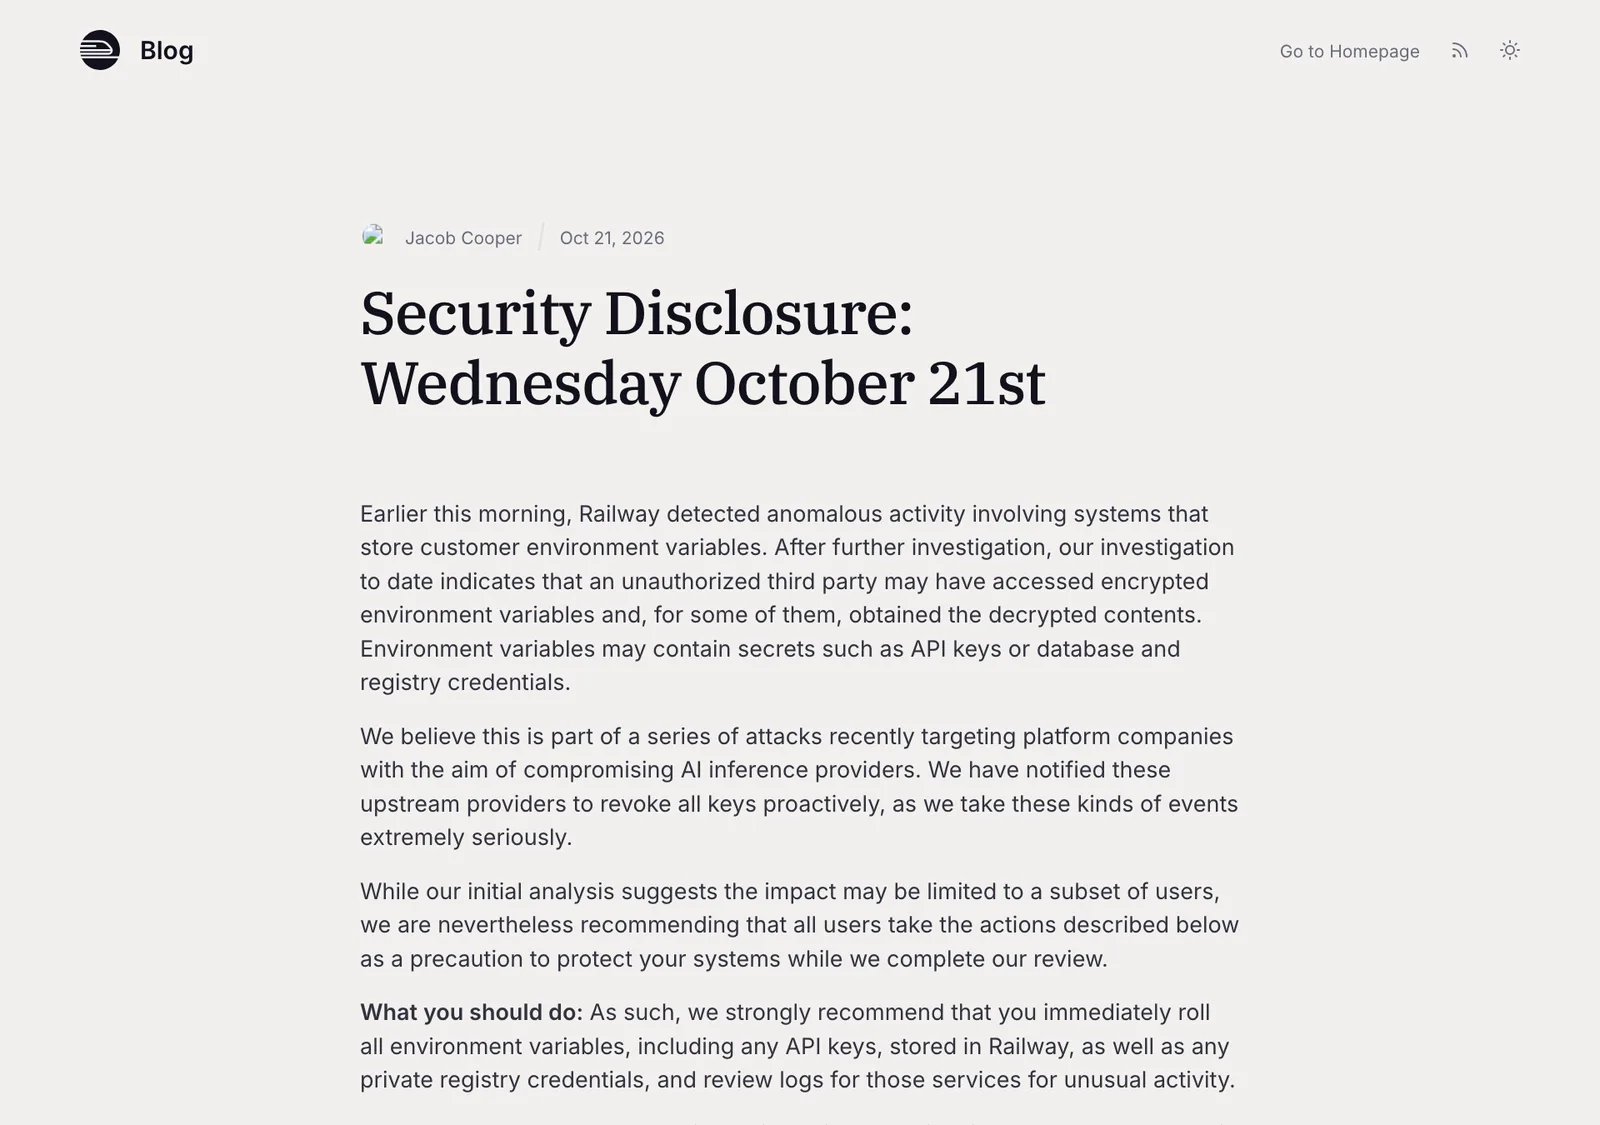
Railway เชื่อว่าเหตุนี้เป็นส่วนหนึ่งของการโจมตีต่อเนื่องที่เล็งบริษัทแพลตฟอร์ม โดยมีเป้าหมายเพื่อเจาะผู้ให้บริการ AI inference บริษัทจึงแจ้งผู้ให้บริการเหล่านั้นให้ยกเลิกคีย์ทั้งหมดล่วงหน้า แนวโน้มนี้สอดคล้องกับเหตุ OpenCode Console ถูกเจาะ เมื่อ 16 ตุลาคม ซึ่งคีย์ API ของผู้ให้บริการ AI ที่ผู้ใช้ฝากไว้อาจรั่วเช่นกัน แม้ Railway ไม่ได้ระบุชื่อบริษัทอื่นในประกาศ
ลำดับเหตุการณ์หลัง Railway ถูกเจาะระบบ
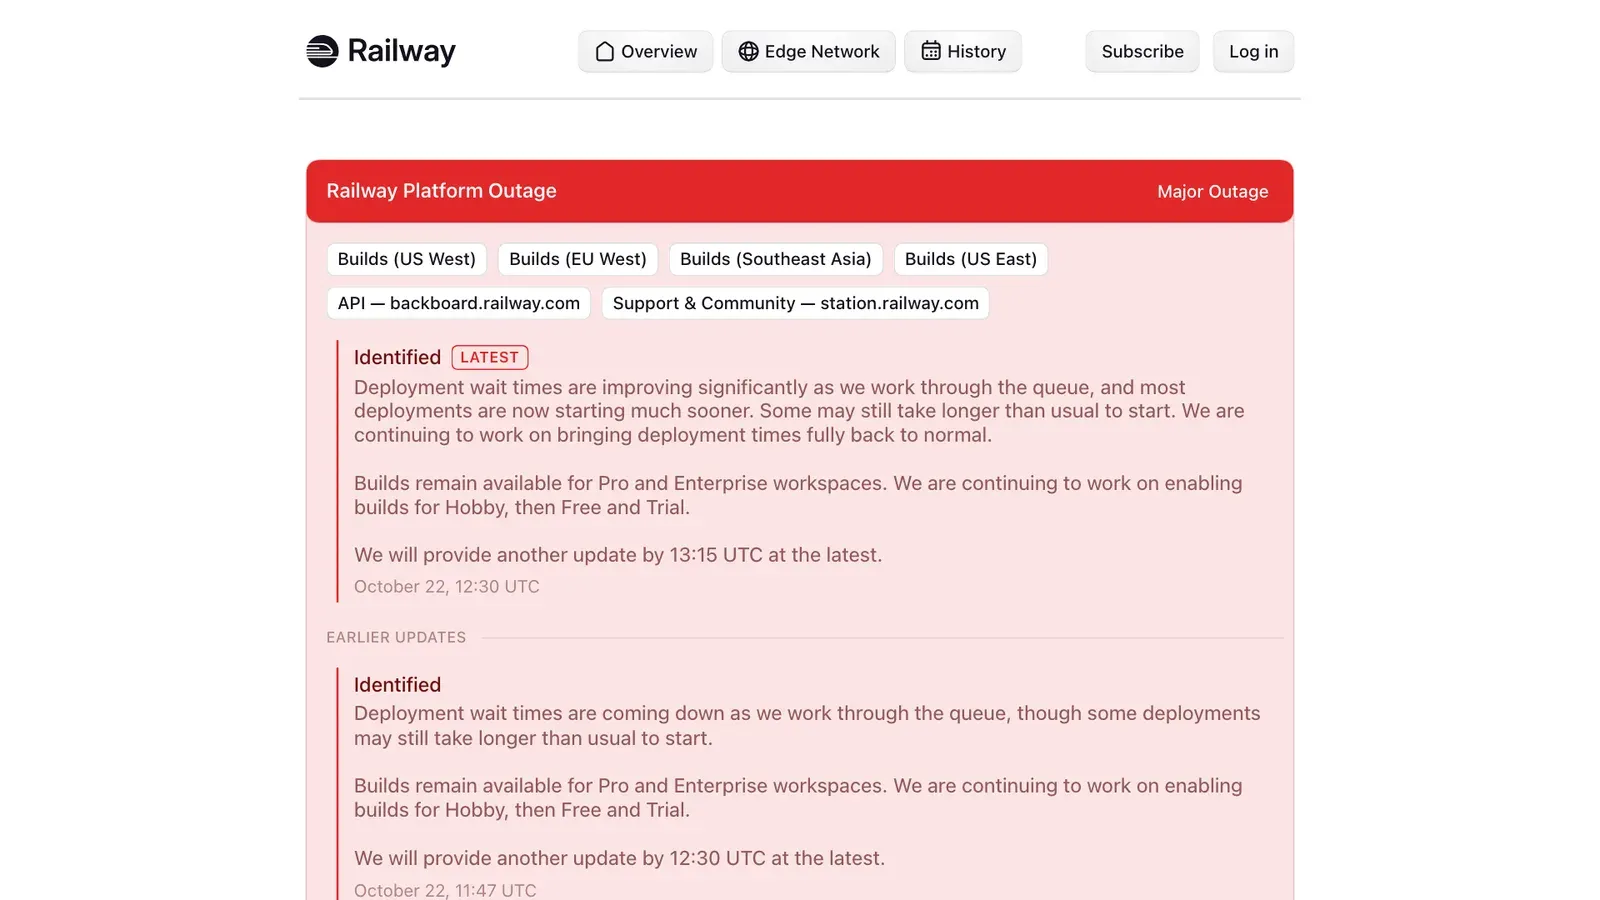
หน้าสถานะของ Railway (incident QH8L8B3E) ใช้ชื่อเหตุการณ์ว่า Railway Platform Outage และจัดเป็น Major Outage กระทบงาน build ทั้ง 4 ภูมิภาค รวม Southeast Asia, API และเว็บซัพพอร์ต station.railway.com
| เวลา (UTC) | เวลาประเทศไทย | สิ่งที่หน้าสถานะรายงาน |
|---|---|---|
| 21 ต.ค. 07:24 | 21 ต.ค. 14:24 น. | เริ่มสอบสวนปัญหาของระบบ |
| 21 ต.ค. 11:33 | 21 ต.ค. 18:33 น. | dashboard, API และ CLI ใช้ไม่ได้ หยุด build ทุกภูมิภาค |
| 21 ต.ค. 22:10 | 22 ต.ค. 05:10 น. | ลิงก์ประกาศ Security Disclosure แนะนำให้เปลี่ยน environment variables |
| 21 ต.ค. 22:37 | 22 ต.ค. 05:37 น. | หมุนรหัส storage bucket ทั้งหมด |
| 22 ต.ค. 02:19 | 22 ต.ค. 09:19 น. | เผยแพร่คู่มือรับมือ 13 ฉบับ |
| 22 ต.ค. 04:00 | 22 ต.ค. 11:00 น. | เปิด build คืนให้ Enterprise |
| 22 ต.ค. 04:39 | 22 ต.ค. 11:39 น. | ยกเลิก Railway API token ทุกตัว |
| 22 ต.ค. 06:29 | 22 ต.ค. 13:29 น. | เปิด build คืนให้ Pro |
| 22 ต.ค. 12:30 | 22 ต.ค. 19:30 น. | Hobby, Free และ Trial ยังรอ คิว deploy เริ่มเร็วขึ้น |
ผลข้างเคียงที่ผู้ใช้ต้องรู้คือ การหยุด build ทำให้ช่วงแรกใส่รหัสใหม่แล้ว redeploy ไม่ได้ ผู้ใช้บางคนถูกบังคับออกจากระบบเพราะบริษัทยกเลิก OAuth session และใครที่เชื่อม Railway Public API ด้วย API token ต้องสร้าง token ใหม่
คู่มือ 13 ฉบับบอกให้ตรวจอะไร
Railway แยกคู่มือตามบริการที่ลูกค้ามักเก็บความลับไว้ ได้แก่ OpenAI, Anthropic, Grok, OpenRouter, Stripe, GitHub, AWS, Google Cloud, ฐานข้อมูล PostgreSQL, MySQL, MongoDB และ Redis รวมถึงการ redeploy bucket และเชื่อม GitHub ใหม่หลังรีเซ็ตรหัส แนวทางหลักเหมือนกันทุกฉบับ
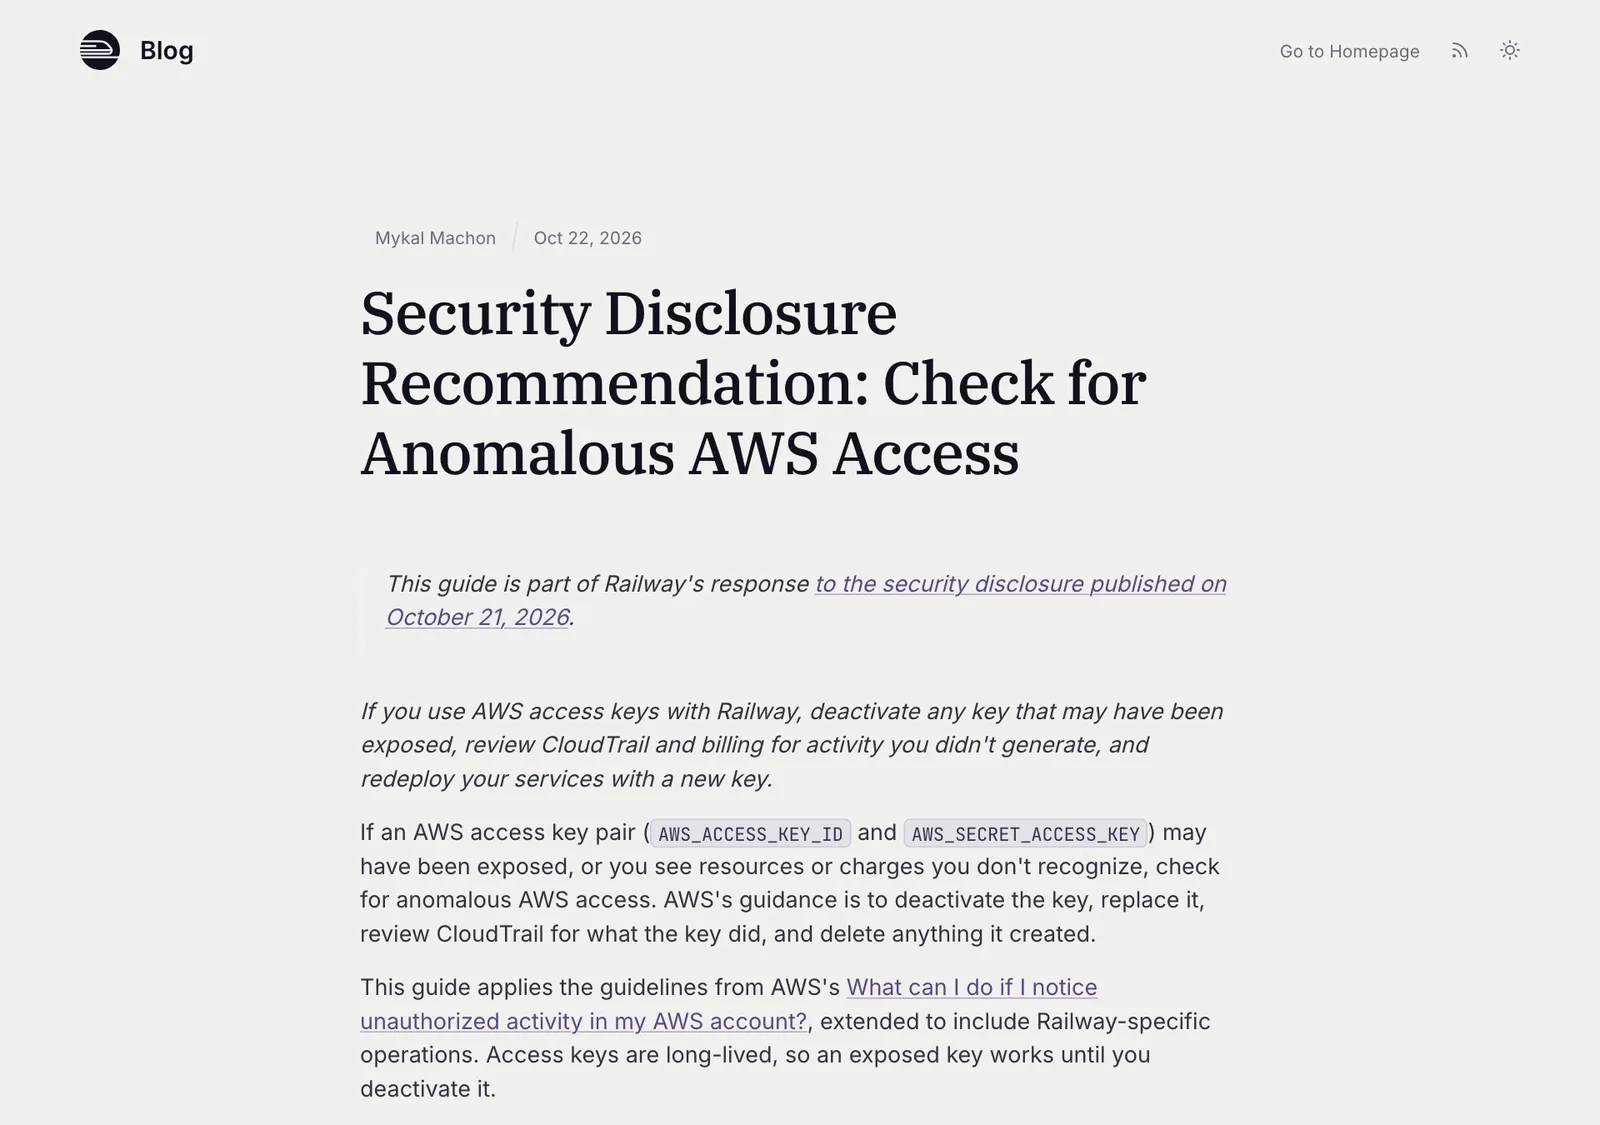
- ปิดคีย์เดิมก่อน แล้วค่อยลบ คู่มือ AWS ให้ deactivate access key ที่อาจหลุดแล้วสร้างคีย์ใหม่ ส่วนคู่มือ Google Cloud เตือนว่า service account key ไม่มีวันหมดอายุโดยค่าเริ่มต้น และ token ที่ออกไปแล้วยังใช้ได้อีกถึงหนึ่งชั่วโมงหลังปิดคีย์
- ใส่ค่าใหม่ใน Railway แล้ว deploy ถ้าเป็น shared variable แก้ครั้งเดียวที่ Project Settings ทุกบริการที่อ้างถึงจะได้ค่าใหม่เมื่อ deploy
- ไล่ log ช่วงที่อาจรั่ว เช่น CloudTrail ของ AWS ทุก Region และ Cloud Audit Logs ของ Google Cloud มองหาการสร้างผู้ใช้ คีย์ เครื่อง หรือสิทธิ์ใหม่ที่ไม่ได้ทำเอง
- เทียบบิลค่าใช้จ่าย คู่มือ Google Cloud ระบุว่า Compute, GPU และ Vertex AI เป็นเป้าที่พบบ่อยเมื่อคีย์หลุด
ทำไมเรื่องนี้สำคัญ
เหตุ Railway ถูกเจาะระบบชี้จุดอ่อนของแพลตฟอร์มแบบ PaaS ที่องค์กรฝากความลับของหลายบริการไว้ในที่เดียว เมื่อที่เก็บนั้นหลุด ผลกระทบลามไปถึงคลาวด์ ระบบชำระเงิน และบัญชี AI ที่ผูกบัตรเครดิตไว้ คีย์ AI ยังมีมูลค่าสูงขึ้นเรื่อย ๆ สำหรับผู้โจมตี เพราะเอาไปใช้โมเดลโดยให้เจ้าของคีย์จ่ายเงิน
ผลต่อองค์กรไทย
หลังเหตุ Railway ถูกเจาะระบบ ทีมไทยที่ใช้ Railway หรือ PaaS ลักษณะเดียวกันควรถือว่าความลับทุกตัวบนแพลตฟอร์มอาจหลุดแล้ว จนกว่าจะเปลี่ยนเสร็จ
- ทำบัญชีความลับให้ครบ ไล่ environment variables ทุกโปรเจกต์และทุก environment รวม staging เพื่อรู้ว่าต้องเปลี่ยนอะไรบ้าง
- เปลี่ยนที่ต้นทาง ไม่ใช่แค่ใน Railway ยกเลิกคีย์ในคอนโซลของผู้ให้บริการแต่ละราย เพราะการลบค่าใน Railway ไม่ได้ทำให้คีย์เดิมใช้ไม่ได้
- ตั้งเพดานค่าใช้จ่ายและการแจ้งเตือน ที่บัญชี AI และคลาวด์ เพื่อจับการใช้งานแปลกได้เร็ว
- ประเมินหน้าที่ตาม PDPA ถ้ารหัสฐานข้อมูลที่เก็บข้อมูลลูกค้าอยู่ในชุดที่อาจหลุด ให้ฝ่ายคุ้มครองข้อมูลส่วนบุคคลร่วมประเมินว่าเข้าข่ายเหตุละเมิดที่ต้องแจ้งหรือไม่
- ลดอายุและขอบเขตของคีย์ ใช้คีย์ที่จำกัดสิทธิ์และหมดอายุได้ หรือดึงความลับจาก secrets manager แทนการฝากค่าถาวรไว้บนแพลตฟอร์ม
ติดตามข่าวภัยไซเบอร์และเหตุข้อมูลรั่วอื่น ๆ ได้ในหมวด ความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Railway ถูกเจาะระบบเมื่อไรและข้อมูลอะไรได้รับผลกระทบ?
Railway ถูกเจาะระบบตามประกาศลงวันที่ 21 ตุลาคม 2026 บริษัทพบความผิดปกติในระบบที่เก็บ environment variables ของลูกค้า และผลสอบสวนเบื้องต้นชี้ว่าบุคคลที่ไม่ได้รับอนุญาตอาจเข้าถึงค่าที่เข้ารหัสไว้ และถอดรหัสได้บางส่วน ค่าเหล่านี้มักมีคีย์ API รหัสฐานข้อมูล และรหัสเข้า registry
ลูกค้า Railway ต้องทำอะไรบ้าง?
หลังเหตุ Railway ถูกเจาะระบบ บริษัทแนะนำให้ผู้ใช้ทุกรายเปลี่ยน environment variables ทั้งหมดที่เก็บใน Railway รวมถึงคีย์ API และรหัสเข้า private registry แล้วตรวจ log ของบริการปลายทางว่ามีการใช้งานผิดปกติหรือไม่ ขั้นตอนเฉพาะของ AWS, Google Cloud, OpenAI, Anthropic, Stripe, GitHub และฐานข้อมูลยอดนิยมมีอยู่ในคู่มือ 13 ฉบับของบริษัท
ทำไม Railway จึงต้องหยุด build และ deploy?
Railway หยุด build และ deploy ทั้งแพลตฟอร์มระหว่างสอบสวนเหตุ Railway ถูกเจาะระบบ จึงอัปเดตแอปหรือใส่รหัสใหม่ไม่ได้ช่วงหนึ่ง หน้าสถานะระบุว่าเปิด build คืนให้ Enterprise เมื่อ 22 ต.ค. 04:00 UTC ให้ Pro เมื่อ 06:29 UTC ส่วน Hobby, Free และ Trial ยังรอ ณ อัปเดต 12:30 UTC
เหตุ Railway ถูกเจาะระบบเกี่ยวกับผู้ให้บริการ AI อย่างไร?
Railway เชื่อว่าเหตุ Railway ถูกเจาะระบบเป็นส่วนหนึ่งของการโจมตีต่อเนื่องที่เล็งบริษัทแพลตฟอร์มเพื่อเจาะผู้ให้บริการ AI inference จึงแจ้งผู้ให้บริการเหล่านั้นให้ยกเลิกคีย์ทั้งหมดล่วงหน้า และออกคู่มือตรวจการใช้งานผิดปกติของ OpenAI, Anthropic, Grok และ OpenRouter
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- PostgreSQL14MySQL5Redis4
- กฎหมายและมาตรฐาน
- PDPA132
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ