
ClamAV 1.5.5 และ 1.4.7 ออกเมื่อ 18 พ.ย. 2026 แก้ 10 CVE ที่ไฟล์หรืออีเมลที่ถูกสแกนทำให้ตัวสแกนล่มได้ กระทบทุกรุ่นถึง 1.5.4 และ Cisco ให้อัปเดต Secure Endpoint
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- ทีม ClamAV ออก ClamAV 1.5.5 และ 1.4.7 เมื่อ 18 พฤศจิกายน 2026 แก้ช่องโหว่ 10 CVE ตั้งแต่ CVE-2026-76411 ถึง CVE-2026-76516 ซึ่งกระทบ ClamAV ทุกรุ่นจนถึง 1.5.4
- ผู้โจมตีไม่ต้องล็อกอิน เพียงส่งไฟล์ที่สร้างมาเป็นพิเศษ เช่น CHM, OLE2, UPX, XAR หรืออีเมลที่มี URL ปลอม ให้ ClamAV สแกน ก็ทำให้กระบวนการสแกนหยุดทำงานหรือค้างได้
- Cisco ให้คะแนนทุกรายการเป็น CVSS 7.5 และจัด Secure Endpoint Connector for Windows เป็นระดับ High เพราะรัน ClamAV ด้วยสิทธิ์สูง รุ่นที่แก้แล้วคือ 8.6.4
- ประกาศของ Cisco วันที่ 18 พฤศจิกายน 2026 ระบุว่ายังไม่พบการเปิดเผยต่อสาธารณะหรือการนำไปโจมตีจริง และไม่มีวิธีเลี่ยงนอกจากอัปเดต
ClamAV 1.5.5 และ 1.4.7 รุ่นแก้ไขด้านความปลอดภัยของโปรแกรมสแกนไวรัสโอเพนซอร์สที่ Cisco Talos ดูแล ออกเมื่อวันที่ 18 พฤศจิกายน 2026 (23:30 น. ตามเวลาไทย) แก้ช่องโหว่ 10 CVE ที่เปิดทางให้ไฟล์หรืออีเมลที่ถูกสแกนทำให้กระบวนการสแกนหยุดทำงานหรือค้าง ทุกรายการกระทบ ClamAV จนถึงรุ่น 1.5.4 วันเดียวกัน Cisco ออกประกาศให้อัปเดต Cisco Secure Endpoint ที่ใช้ ClamAV อยู่ข้างใน
ClamAV ถูกใช้สแกนไฟล์แนบบนเมลเซิร์ฟเวอร์ เกตเวย์อีเมล และไฟล์เซิร์ฟเวอร์ขององค์กรจำนวนมาก จุดสำคัญของช่องโหว่ชุดนี้คือผู้โจมตีไม่ต้องล็อกอินหรือเข้าถึงเครื่องเลย แค่ส่งไฟล์ที่สร้างขึ้นให้ระบบสแกนก็พอ Cisco ระบุว่ายังไม่พบการนำไปโจมตีจริง
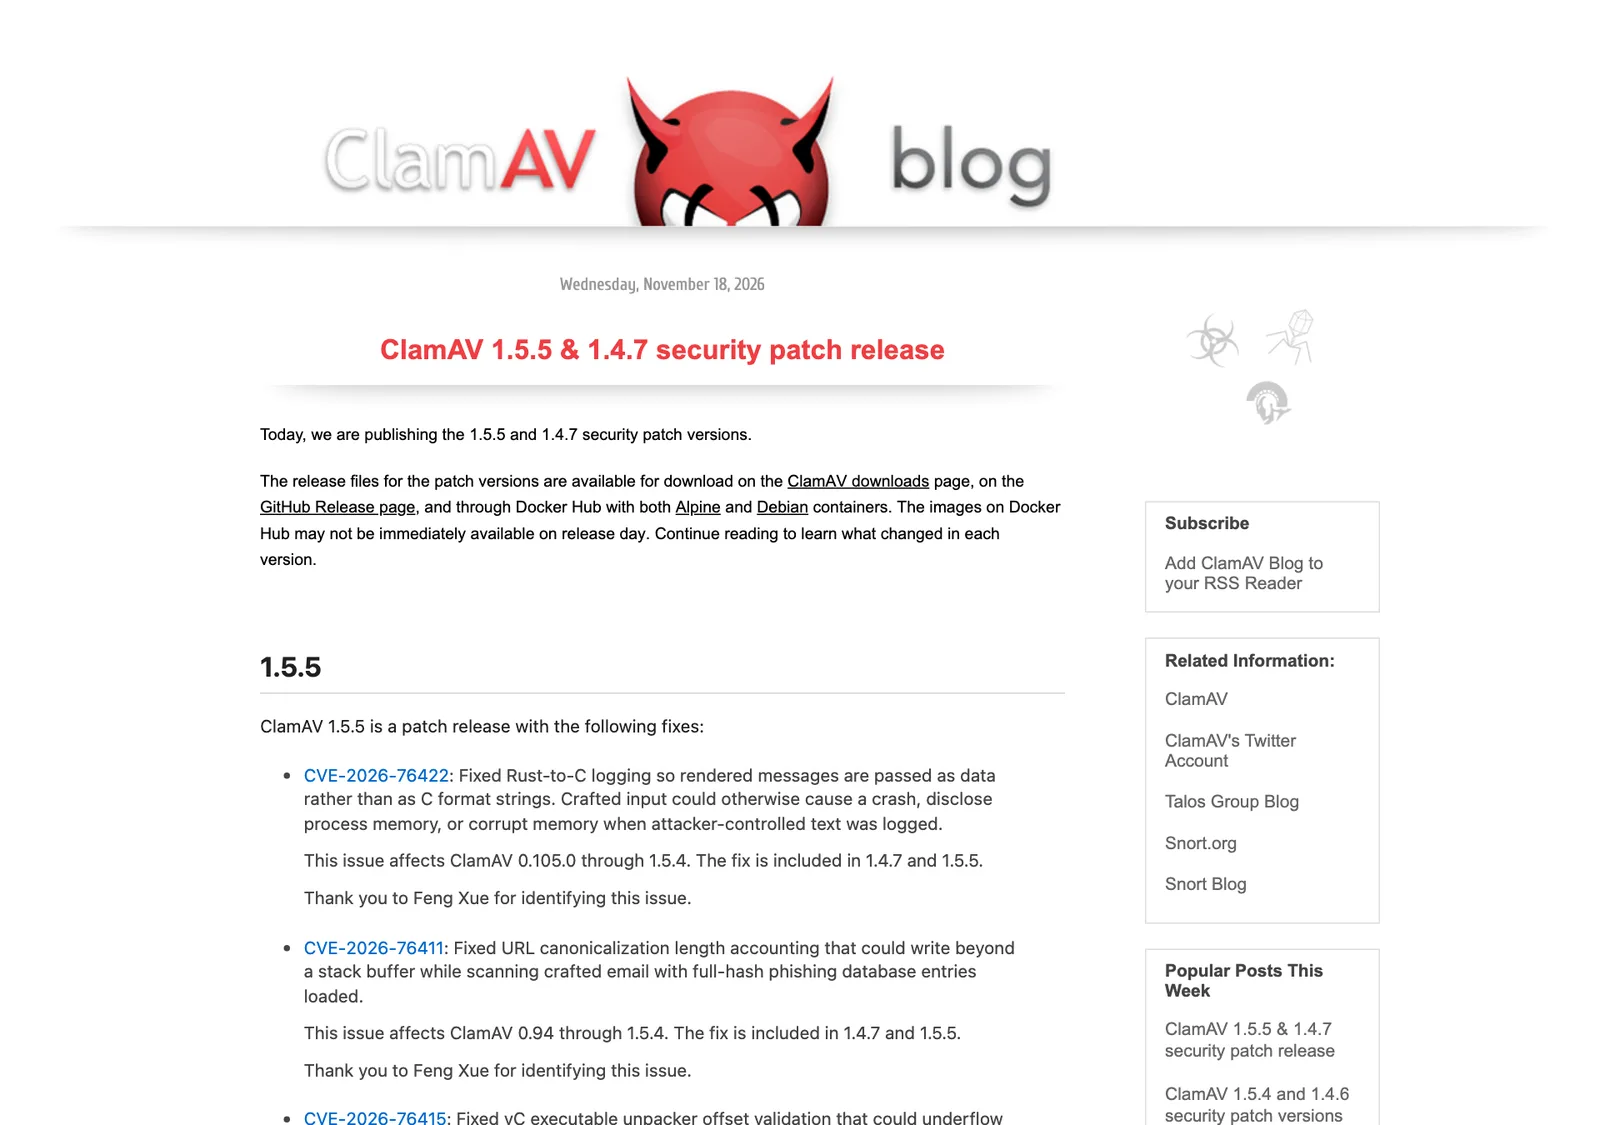
ช่องโหว่ 10 รายการที่ ClamAV 1.5.5 แก้
ตารางนี้สรุปจากบล็อกของ ClamAV ซึ่งบอกว่าแต่ละช่องโหว่อยู่ในส่วนไหนและเริ่มกระทบตั้งแต่รุ่นใด
| CVE | ส่วนที่มีปัญหา | ผลตามบล็อกของ ClamAV | กระทบตั้งแต่รุ่น |
|---|---|---|---|
| CVE-2026-76422 | การส่ง log จาก Rust ไป C | ล่ม เปิดเผยหน่วยความจำ หรือเขียนหน่วยความจำเสีย เมื่อข้อความของผู้โจมตีถูกบันทึก | 0.105.0 |
| CVE-2026-76411 | ตรวจ URL ฟิชชิง | เขียนเกินบัฟเฟอร์บนสแตกเมื่อสแกนอีเมลที่สร้างขึ้น ขณะโหลดฐานข้อมูลฟิชชิงแบบ full-hash | 0.94 |
| CVE-2026-76415 | ตัวแกะไฟล์ yC | อ่านเกินบัฟเฟอร์บน heap | 0.96 |
| CVE-2026-76414 | ไฟล์ CHM | วนสแกนไม่รู้จบ | 0.100.0 |
| CVE-2026-76416 | ไฟล์ InstallShield | ค้างกระบวนการสแกน | 0.96 |
| CVE-2026-76417 | เอกสาร OLE2 ซ้อนลึก | สแตกของโปรเซสหมด | 0.71 |
| CVE-2026-76421 | ตัวถอดบีบอัด LZX ในไฟล์ CHM | เขียนเกินขอบเขตบน heap | 0.80 |
| CVE-2026-76430 | ไฟล์ที่บีบอัดด้วย UPX | เขียนเกินขอบเขตบน heap | 0.94.1 |
| CVE-2026-76516 | ไฟล์ XAR | ใช้พื้นที่ชั่วคราวจนหมด | 0.98 |
| CVE-2026-76515 | สารบบในไฟล์ OLE2 | ใช้ CPU สูงผิดปกติ | 0.98.1 |
ทุกรายการแก้ใน ClamAV 1.5.5 และ 1.4.7 นอกจากนี้ รุ่นใหม่ยังปรับลายเซ็นตรวจชนิดไฟล์ HTML ให้แม่นขึ้น แก้คำสั่ง clamsubmit ที่ส่งตัวอย่างไฟล์ไม่ได้ ปรับให้เข้ากับ OpenSSL 4 และอัปเดตไลบรารี Rust ตามประกาศ RUSTSEC-2026-0190 และ RUSTSEC-2026-0097
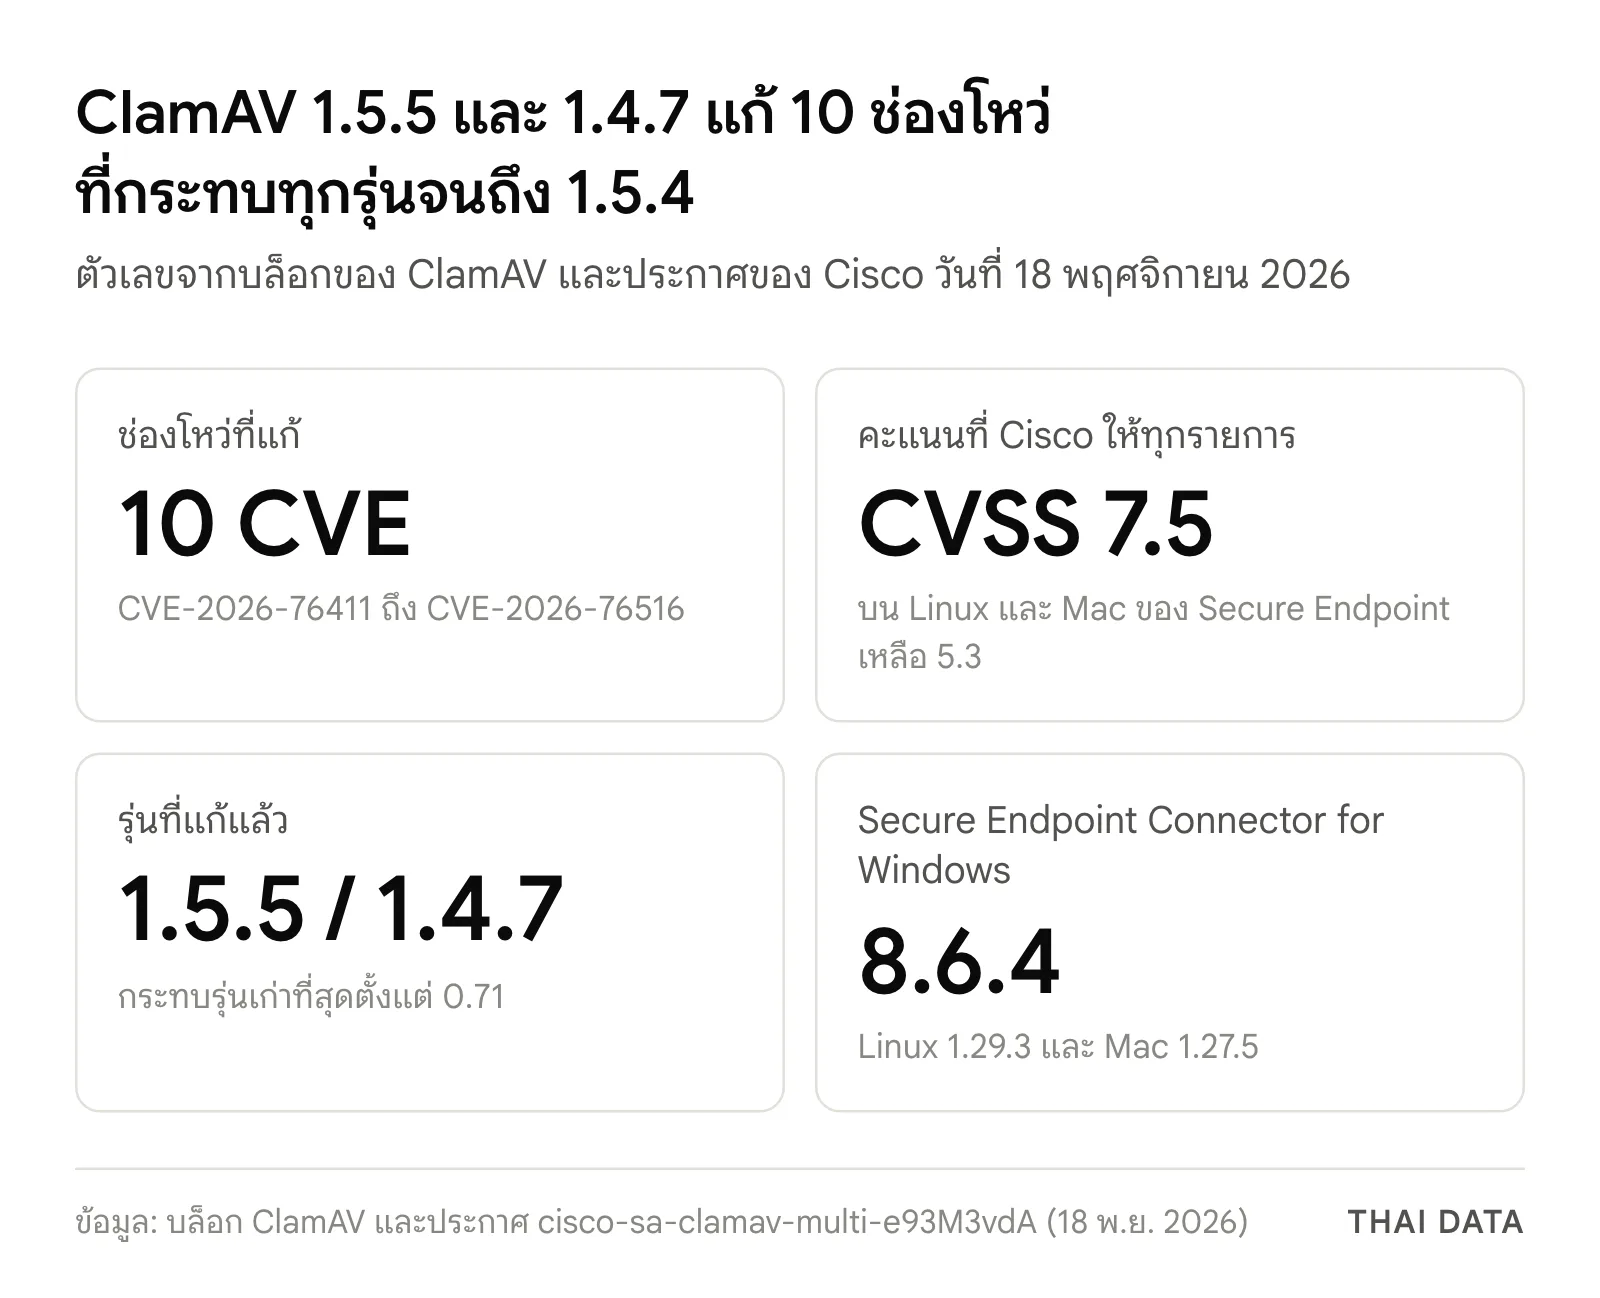
Cisco ประเมินช่องโหว่ ClamAV 1.5.5 อย่างไร
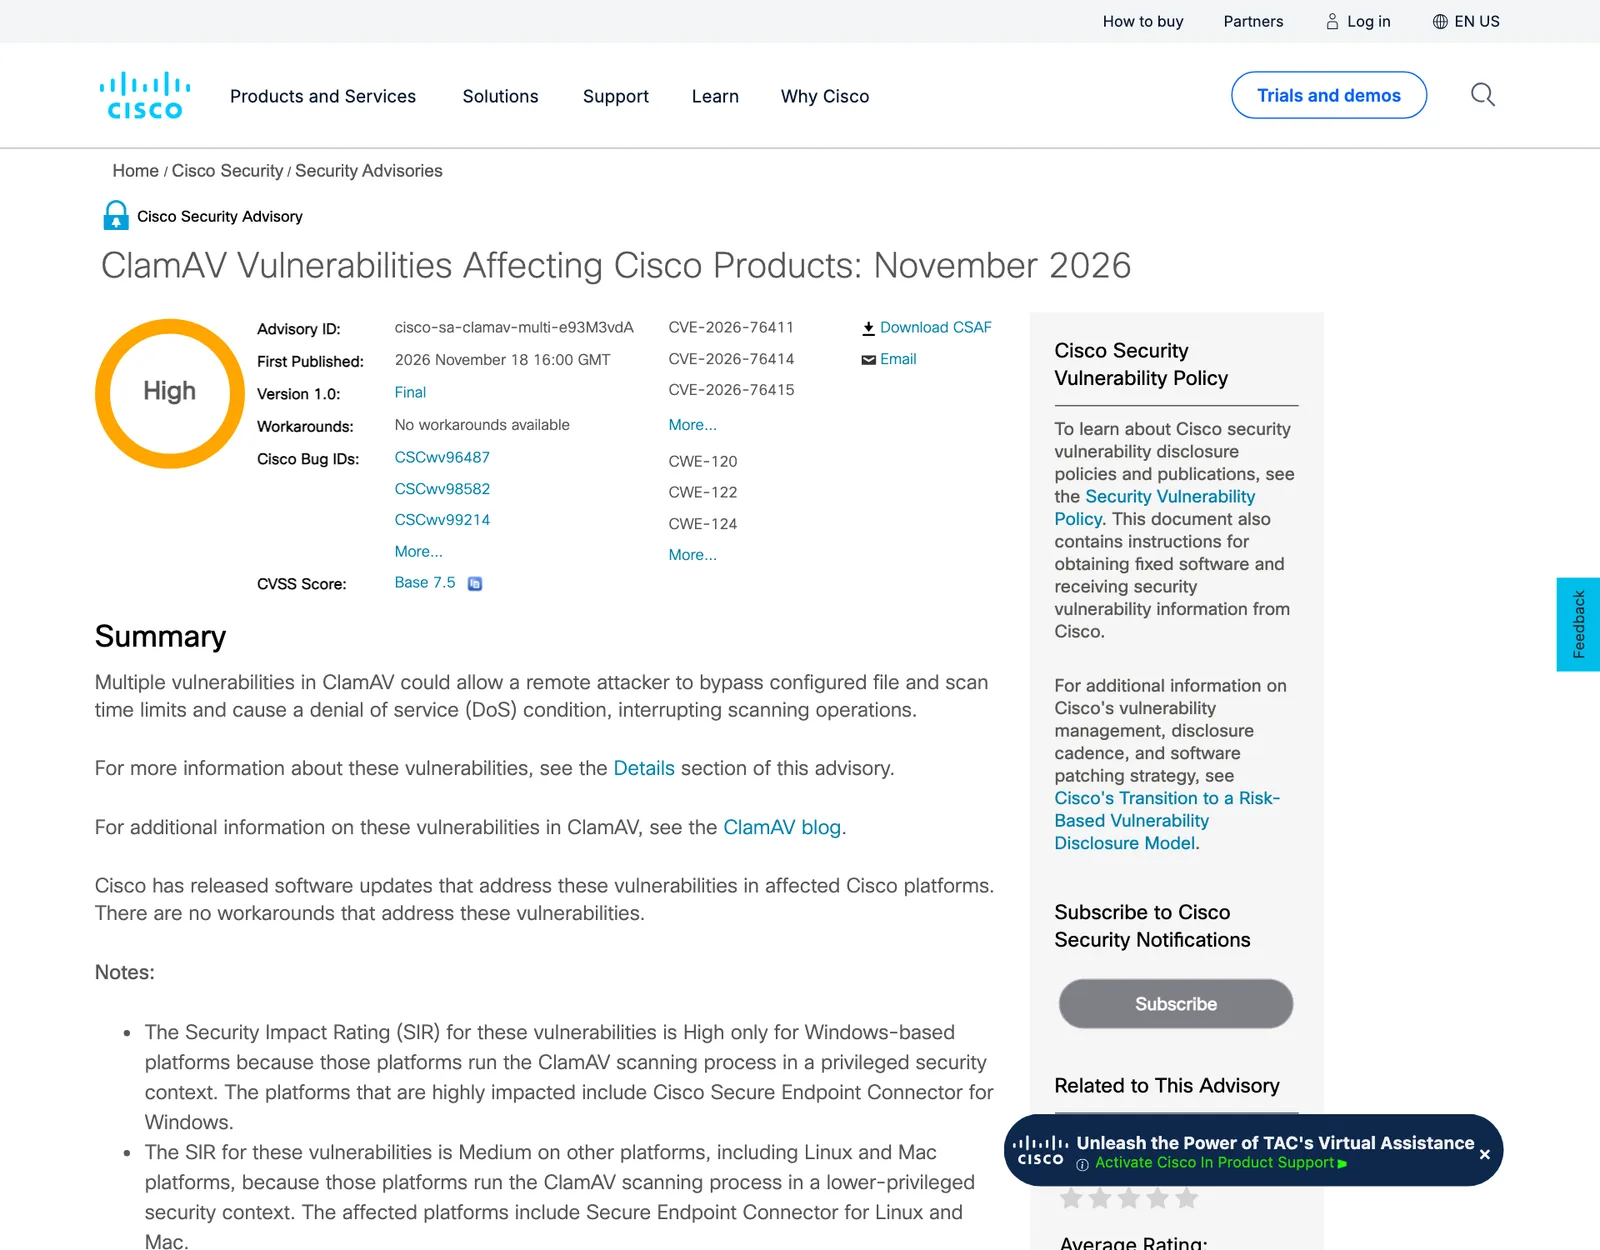
ประกาศ cisco-sa-clamav-multi-e93M3vdA ของ Cisco อธิบายทั้ง 10 รายการว่าเป็นช่องโหว่ทำให้บริการหยุดชะงัก (DoS) ให้คะแนน CVSS 3.1 เท่ากันที่ 7.5 และระบุว่าบางรายการทำให้ไฟล์ข้ามขีดจำกัด MaxFileSize และ MaxScanTime ที่ผู้ดูแลตั้งไว้ได้ ขณะที่บล็อกของ ClamAV บรรยายบางรายการว่าเป็นการเขียนเกินขอบเขตหน่วยความจำ ผู้ดูแลจึงไม่ควรมองชุดนี้เป็นแค่เรื่องตัวสแกนล่ม
Cisco ระบุว่า CVE-2026-76422 ใช้ได้เฉพาะเครื่องที่เปิด debug logging ส่วนระดับความรุนแรงต่อผลิตภัณฑ์ของ Cisco ต่างกันตามระบบปฏิบัติการ เพราะบน Windows กระบวนการสแกนของ ClamAV รันด้วยสิทธิ์สูง ขณะที่บน Linux และ Mac รันด้วยสิทธิ์ต่ำกว่า
| ผลิตภัณฑ์ Cisco | CVSS | ระดับ | รุ่นแรกที่แก้ |
|---|---|---|---|
| Secure Endpoint Connector for Windows | 7.5 | High | 8.6.4 |
| Secure Endpoint Connector for Linux | 5.3 | Medium | 1.29.3 |
| Secure Endpoint Connector for Mac | 5.3 | Medium | 1.27.5 |
| Secure Endpoint Private Cloud | 0.0 | ไม่กระทบเมื่ออัปเดต connector แล้ว | Cisco ยังไม่ระบุเลขรุ่น (พฤศจิกายน 2026) |
Cisco บอกว่า connector รุ่นใหม่ดาวน์โหลดได้จากพอร์ทัล Secure Endpoint และอาจอัปเดตเองตามนโยบายที่ตั้งไว้ ส่วนลูกค้า Private Cloud จะได้รับ connector ที่แก้แล้วผ่านการอัปเดตเนื้อหาตามปกติ
ผู้ที่ได้รับเครดิตรายงานช่องโหว่มีทั้ง Nebula Security, Feng Xue และ XGPT ของ ThreatBook, Nicola Ruaro และทีม Disproof AI Lab ของ University of Sydney ส่วน CVE-2026-76516 ประกาศของ Cisco ขอบคุณ Paramut Suwannabut นักวิจัยอิสระ ขณะที่บล็อกของ ClamAV ให้เครดิตชื่อ DieHardMan 300
ทำไม ClamAV 1.5.5 จึงสำคัญกับองค์กรไทย
ตัวสแกนไวรัสต้องเปิดอ่านไฟล์ทุกชนิดที่ส่งเข้ามา จึงเป็นจุดที่ผู้โจมตีส่งของเข้าถึงได้ง่ายที่สุด ถ้ากระบวนการสแกนบนเมลเซิร์ฟเวอร์หรือเกตเวย์อีเมลหยุดทำงาน อีเมลขาเข้าอาจค้างหรือสแกนไม่ได้จนกว่าจะเริ่มบริการใหม่ ขึ้นกับว่าระบบตั้งไว้อย่างไร ผู้โจมตีส่งไฟล์ซ้ำได้เรื่อย ๆ ด้วยต้นทุนต่ำ
องค์กรไทยหลายแห่งใช้ ClamAV แบบไม่รู้ตัว เพราะติดมากับชุดเมลเซิร์ฟเวอร์ ระบบแชร์ไฟล์ NAS หรืออิมเมจ Docker ทีมไอทีจึงควรนับรวมให้ครบว่ามี ClamAV อยู่ที่ไหนบ้าง และเครื่องไหนยังไม่ใช่ ClamAV 1.5.5 หรือ 1.4.7 ไม่ใช่ดูเฉพาะเครื่องที่ติดตั้งเอง
ผู้ดูแลระบบควรอัปเดต ClamAV 1.5.5 อย่างไร
- หาเครื่องที่มี ClamAV ทั้งหมด ทั้งเมลเซิร์ฟเวอร์ เกตเวย์อีเมล ไฟล์เซิร์ฟเวอร์ NAS และ container แล้วเช็กเลขรุ่นด้วยคำสั่ง clamscan --version หรือ clamd --version
- อัปเดตเป็น ClamAV 1.5.5 หรือ 1.4.7 ตามสายรุ่นที่ใช้ ไฟล์ติดตั้งมีบนหน้าดาวน์โหลดของ ClamAV, GitHub Releases และ Docker Hub ทั้งแบบ Alpine และ Debian บล็อกเตือนว่าอิมเมจบน Docker Hub อาจยังไม่พร้อมในวันออก
- ถ้าติดตั้งผ่านแพ็กเกจของ distro ให้ติดตามประกาศของ distro นั้นว่านำการแก้ไขของ ClamAV 1.5.5 หรือ 1.4.7 ไปใส่แล้วหรือยัง
- อัปเดต Cisco Secure Endpoint Connector เป็น 8.6.4 บน Windows, 1.29.3 บน Linux และ 1.27.5 บน Mac โดยให้ความสำคัญกับเครื่อง Windows ก่อน
- ปิด debug logging บนเครื่องใช้งานจริง ถ้าไม่ได้ใช้ เพราะ CVE-2026-76422 ใช้ได้เฉพาะเมื่อเปิดไว้ และเฝ้าดูว่าบริการ clamd หยุดทำงานบ่อยผิดปกติหรือไม่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ตัวสแกนไวรัสบนเมลเซิร์ฟเวอร์มักถูกลืมในรอบอัปเดต เพราะทำงานเงียบ ๆ อยู่เบื้องหลังจนวันที่มีปัญหา IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่ายขององค์กร รับแจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมงโดยทีมไทย 24x7 ช่วยไล่อัปเดตบริการที่ซ่อนอยู่ในเซิร์ฟเวอร์ให้ครบ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
ClamAV 1.5.5 แก้ช่องโหว่อะไรบ้าง?
ClamAV 1.5.5 และ 1.4.7 แก้ 10 CVE ได้แก่ CVE-2026-76411, 76414, 76415, 76416, 76417, 76421, 76422, 76430, 76515 และ 76516 ในส่วนตรวจ URL ฟิชชิง ตัวแกะไฟล์ CHM, OLE2, InstallShield, XAR, UPX และ yC รวมถึงระบบ debug logging ทุกรายการทำให้ไฟล์ที่ถูกสแกนทำให้ตัวสแกนล่มหรือค้างได้
ClamAV รุ่นไหนได้รับผลกระทบ และต้องอัปเดตเป็นรุ่นอะไร?
บล็อกของ ClamAV ระบุว่าช่องโหว่ทั้ง 10 รายการกระทบ ClamAV ตั้งแต่รุ่นเก่าไปจนถึง 1.5.4 รายการที่เก่าที่สุดย้อนไปถึงรุ่น 0.71 ผู้ใช้สาย 1.5 ให้อัปเดตเป็น ClamAV 1.5.5 ส่วนผู้ใช้สาย 1.4 ให้อัปเดตเป็น 1.4.7
ช่องโหว่ที่ ClamAV 1.5.5 แก้ ถูกนำไปโจมตีแล้วหรือยัง?
ประกาศของ Cisco วันที่ 18 พฤศจิกายน 2026 ระบุว่าทีม PSIRT ของ Cisco ยังไม่พบการเปิดเผยต่อสาธารณะหรือการนำช่องโหว่เหล่านี้ไปใช้โจมตี แต่การโจมตีทำได้ง่าย เพราะแค่ส่งไฟล์หรืออีเมลให้ระบบสแกน จึงควรอัปเดตเป็น ClamAV 1.5.5 หรือ 1.4.7 โดยเร็ว
ผลิตภัณฑ์ Cisco ตัวไหนต้องอัปเดตจากช่องโหว่ ClamAV ครั้งนี้?
Cisco ระบุ Secure Endpoint Connector for Windows ต้องอัปเดตเป็น 8.6.4 (ระดับ High) Connector for Linux เป็น 1.29.3 และ Connector for Mac เป็น 1.27.5 (ระดับ Medium) ส่วน Secure Endpoint Private Cloud ได้รับ connector ที่แก้แล้วผ่านการอัปเดตเนื้อหาตามปกติ
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cisco39Cisco Talos7GitHub129
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ