
Cloudflare Zero Wire ศูนย์สรุปช่องโหว่ร้ายแรง บน Radar อ่านฟรี มีพรอมต์ให้เอเจนต์ตรวจระบบ
Cloudflare Zero Wire เปิดตัว 3 พ.ย. 2026 บน Cloudflare Radar เป็นฟีดสรุปช่องโหว่ร้ายแรงภาษาง่าย พร้อมหลักฐาน ขั้นตอนแก้ไข และพรอมต์ตรวจระบบด้วยเอเจนต์ ใช้ฟรี
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Cloudflare เปิดตัว Zero Wire เมื่อ 3 พฤศจิกายน 2026 บน Cloudflare Radar หมวดความปลอดภัย เป็นฟีดข่าวช่องโหว่ร้ายแรงที่อ่านได้โดยไม่ต้องเป็นลูกค้า Cloudflare
- แต่ละบทสรุป (briefing) มี 5 ส่วนหลัก คือ เกิดอะไรขึ้น ใครควรตรวจ สิ่งที่ต้องทำตอนนี้ หลักฐานและแหล่งอ้างอิง และลำดับเหตุการณ์ที่อัปเดต
- หน้าแรกแยกเป็น Needs attention (ต้องประเมินหรือลงมือ) กับ Reference (แนวทางนิ่งแล้ว) พร้อมวันที่ตรวจล่าสุดของแต่ละเรื่อง
- ตัวอย่างในประกาศคือ php2shell ซึ่งอิงช่องโหว่ในรันไทม์ PHP ที่ CISA เพิ่มเข้า KEV เมื่อ 26 ตุลาคม 2026
- Cloudflare ย้ำว่า WAF เป็นมาตรการชดเชยชั่วคราว ไม่ใช่ตัวแทนการอัปเดตซอฟต์แวร์ และกราฟคำขอที่ตรงกฎไม่ใช่จำนวนระบบที่ถูกเจาะ
Cloudflare เปิดตัว Cloudflare Zero Wire เมื่อวันที่ 3 พฤศจิกายน 2026 เป็นฟีดสรุปช่องโหว่ร้ายแรงสาธารณะบน Cloudflare Radar ที่รวมคำอธิบายภาษาง่าย ข้อมูลโจมตีจากเครือข่ายของ Cloudflare ขั้นตอนแก้ไข และพรอมต์ให้เอเจนต์ AI ช่วยตรวจระบบ Cloudflare ระบุว่าอ่านได้ไม่ว่าจะเป็นลูกค้าหรือไม่ และตั้งใจให้ทั้งผู้บริหารความปลอดภัยและวิศวกรใช้บทสรุปเดียวกันได้
Cloudflare Zero Wire ต่างจากฐานข้อมูล CVE อย่างไร
Cloudflare อธิบายว่า Cloudflare Zero Wire ไม่ใช่แค่แคตตาล็อกของทุก CVE แต่เป็นส่วนเสริมของประกาศผู้ผลิตและฐานข้อมูลช่องโหว่ โดยคัดเฉพาะช่องโหว่ร้ายแรงในซอฟต์แวร์ที่เปิดสู่อินเทอร์เน็ต เช่น เว็บแอปพลิเคชัน รันไทม์และไลบรารีที่แอปพึ่งพา และบริการที่เปิดรับคำขอจากภายนอก ซึ่งเป็นกลุ่มที่พร็อกซีช่วยลดความเสี่ยงได้ บทสรุปหนึ่งเรื่องอาจรวมหลาย CVE ที่เกี่ยวข้องกันไว้ด้วยกัน
| ส่วนในบทสรุป | ตอบคำถามอะไร |
|---|---|
| เกิดอะไรขึ้น | ช่องโหว่คืออะไร ทำไมต้องใส่ใจ และทีมไหนควรตรวจ |
| สิ่งที่ต้องทำตอนนี้ | ชุดขั้นตอนสั้น ๆ เช่น หาระบบที่ได้รับผลกระทบ ตรวจเวอร์ชันกับผู้ให้บริการโฮสติ้ง อัปเดตตามผู้ผลิต |
| ประเมินด้วยเอเจนต์ | พรอมต์ให้เอเจนต์ตรวจซอฟต์แวร์ที่ใช้งานอยู่ การเปิดสู่ภายนอก และมาตรการชดเชย |
| หลักฐานและแหล่งอ้างอิง | ลิงก์ไปยัง CVE ประกาศผู้ผลิต งานวิจัย และหลักฐานการโจมตี รวมถึงแคตตาล็อก KEV ของ CISA |
| ลำดับเหตุการณ์ | ความเปลี่ยนแปลงสำคัญ เช่น ประกาศใหม่หรือแนวทางที่ปรับ |
หน้าแรกของ Cloudflare Zero Wire แยกเรื่องเร่งด่วนอย่างไร
หน้าแรกของ Cloudflare Zero Wire แยกบทสรุปเป็น Needs attention สำหรับเรื่องที่ต้องประเมินหรือลงมือ รวมถึงเรื่องที่มีการโจมตีจริงหรือแนวทางที่ยังเปลี่ยนอยู่ กับ Reference สำหรับเรื่องที่แนวทางนิ่งแล้ว Cloudflare เตือนว่าการย้ายไป Reference ไม่ได้แปลว่าทุกระบบแพตช์แล้ว องค์กรที่ยังแก้ไม่เสร็จก็ยังต้องใส่ใจ แต่ละการ์ดมีสถานะและวันที่ตรวจล่าสุด และค้นหาด้วยชื่อ CVE หรือชื่อเหตุการณ์ได้
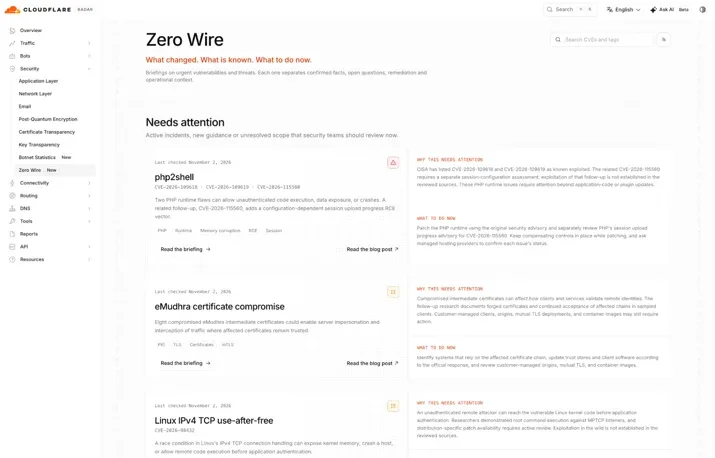
ตัวอย่าง php2shell ใน Cloudflare Zero Wire
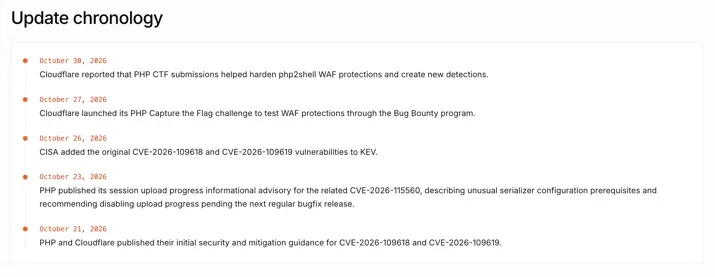
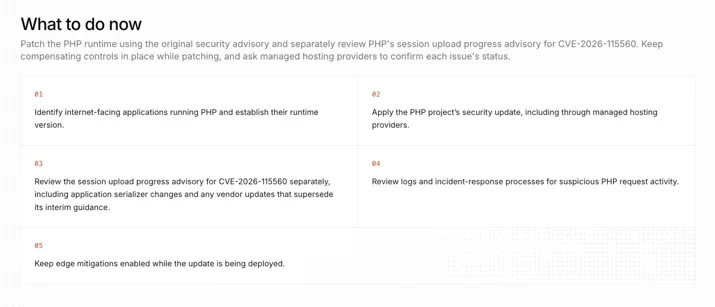
ประกาศของ Cloudflare Zero Wire ใช้ php2shell เป็นตัวอย่าง ซึ่งเกี่ยวกับช่องโหว่ในรันไทม์ PHP Cloudflare ชี้ว่าทีมที่ใช้แอปอย่าง WordPress หรือ Magento ต้องไม่คิดว่าอัปเดตโค้ดแอปหรือปลั๊กอินอย่างเดียวจะซ่อมรันไทม์ที่อยู่ข้างใต้ บทสรุปจึงแนะนำให้ถามว่ากำลังรันเวอร์ชันไหนจริง ใช้การแก้ไขของผู้ผลิตแล้วหรือยัง และใครเป็นเจ้าของการอัปเดต ลำดับเหตุการณ์ในภาพตัวอย่างระบุว่า CISA เพิ่มช่องโหว่ php2shell สองรายการเข้า KEV เมื่อ 26 ตุลาคม 2026 เราสรุปวิธีเช็กและแพตช์ไว้แล้วในวิธีแพตช์ PHP2Shell
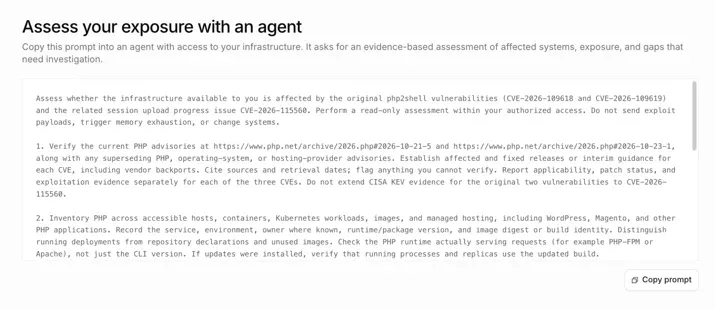
พรอมต์ที่แนบมาสั่งให้เอเจนต์ประเมินแบบอ่านอย่างเดียวว่าระบบที่เอเจนต์เข้าถึงได้ได้รับผลกระทบหรือไม่ โดยบันทึกหลักฐานรายเครื่อง สิ่งที่ยังไม่รู้ และขั้นตอนถัดไป Cloudflare ย้ำว่าการคัดลอกพรอมต์ไม่ได้สแกนหรือเปลี่ยนระบบใด ๆ
อ่านหลักฐานและบทบาทของ Cloudflare อย่างระวัง
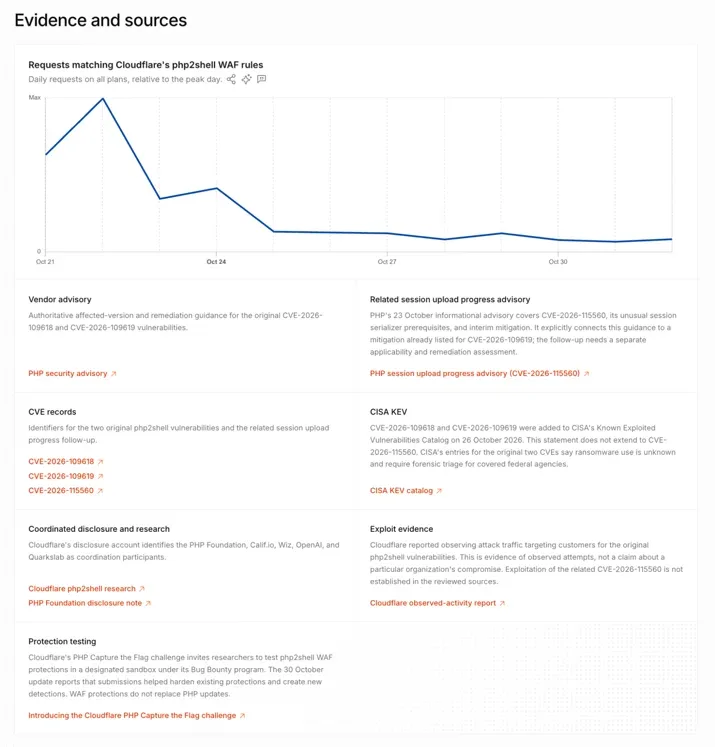
Cloudflare Zero Wire แยกชนิดของหลักฐานให้ชัด ประกาศผู้ผลิตบอกเวอร์ชันที่ได้รับผลกระทบและวิธีแก้ รายงานการโจมตีบอกว่าผู้โจมตีทำอะไร และบางเรื่องมีกราฟจำนวนคำขอ HTTP ที่ตรงกับกฎ WAF แบบมีการจัดการของ Cloudflare ตามเวลา Cloudflare เตือนเองว่ากราฟนี้ไม่ใช่จำนวนระบบที่ถูกเจาะ และการไม่เห็นความพยายามโจมตีบนเครือข่ายของ Cloudflare ก็ไม่ได้แปลว่าไม่มีการโจมตีที่อื่น
ส่วนบทบาทของ Cloudflare บอกว่ามีกฎ WAF ที่ช่วยได้หรือไม่ และต้องตั้งค่าอย่างไร แต่เขียนไว้ชัดว่า WAF เป็นมาตรการชดเชยสำหรับทราฟฟิกที่ผ่านมันเท่านั้น ไม่แทนการแก้ซอฟต์แวร์ และย้อนการกระทำที่เกิดขึ้นแล้วที่ต้นทางไม่ได้
ทำไม Cloudflare Zero Wire จึงสำคัญ
เหตุผลที่ Cloudflare ให้ไว้กับ Cloudflare Zero Wire คือ AI ทำให้การค้นพบช่องโหว่เร็วขึ้นและมากขึ้น ทีมความปลอดภัยจึงต้องตอบคำถามว่ากระทบเราหรือไม่ให้ได้เร็วขึ้นตามไปด้วย ข้อสังเกตของเราคือบริการสรุปแบบนี้ช่วยลดเวลาเริ่มต้นเท่านั้น การตัดสินใจจริงยังต้องอาศัยรายการสินทรัพย์ขององค์กรเองและประกาศของผู้ผลิตซอฟต์แวร์ที่ใช้
สิ่งที่องค์กรไทยควรทำกับ Cloudflare Zero Wire
- ให้ทีมความปลอดภัยเพิ่ม Cloudflare Zero Wire เป็นหนึ่งในแหล่งตรวจรายวัน เทียบกับประกาศผู้ผลิตและแคตตาล็อก KEV ของ CISA
- จัดทำรายการซอฟต์แวร์ที่เปิดสู่อินเทอร์เน็ตพร้อมเวอร์ชันของรันไทม์ เพราะบทสรุปจะมีประโยชน์เมื่อรู้ว่ากำลังรันอะไรอยู่
- ถ้าจะใช้พรอมต์ตรวจด้วยเอเจนต์จาก Cloudflare Zero Wire ให้สิทธิ์อ่านอย่างเดียว ทดสอบในสภาพแวดล้อมแยกก่อน และให้คนตรวจผลทุกครั้ง
- อย่าใช้กฎ WAF เป็นเหตุให้เลื่อนการอัปเดต ให้ถือเป็นมาตรการชั่วคราวระหว่างรอแพตช์
- กำหนดเจ้าของการอัปเดตของแต่ละระบบให้ชัด โดยเฉพาะระบบที่ฝากโฮสติ้งไว้กับผู้ให้บริการภายนอก
ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวดความปลอดภัย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรจำนวนมากรู้ว่ามีช่องโหว่ใหม่ทุกสัปดาห์ แต่ไม่มีคนพอจะตรวจและอัปเดตระบบตามให้ทัน Managed Cloud Services ของ THAI DATA CLOUD มีทีมผู้เชี่ยวชาญดูแลการติดตั้ง การบริหารระบบคลาวด์ และ Monitoring ตลอด 24 ชั่วโมง ช่วยให้ทีมไอทีภายในโฟกัสงานหลักของตนได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
Cloudflare Zero Wire คืออะไร?
Cloudflare Zero Wire คือฟีดข่าวช่องโหว่ร้ายแรงสาธารณะบน Cloudflare Radar เปิดตัวเมื่อ 3 พฤศจิกายน 2026 แต่ละเรื่องสรุปด้วยภาษาง่าย บอกว่าใครควรตรวจ ควรทำอะไร และมีลิงก์ไปยังหลักฐานและคำแนะนำของผู้ผลิต
ต้องเป็นลูกค้า Cloudflare ถึงจะใช้ Zero Wire ได้ไหม?
ไม่ต้อง Cloudflare ระบุว่าข้อมูลมีประโยชน์ไม่ว่าจะเป็นลูกค้าหรือไม่ ส่วนที่พูดถึงกฎ WAF ของ Cloudflare แยกไว้ในหัวข้อบทบาทของ Cloudflare เพื่อให้ข้ามได้
Zero Wire ครอบคลุมทุก CVE หรือเปล่า?
ไม่ครอบคลุม Cloudflare บอกว่าเลือกเฉพาะ CVE ร้ายแรงในซอฟต์แวร์ที่เปิดสู่อินเทอร์เน็ต เช่น เว็บแอป รันไทม์ ไลบรารี และบริการที่เปิดรับคำขอ และเป็นส่วนเสริมของประกาศผู้ผลิตกับฐานข้อมูลช่องโหว่ ไม่ใช่รายการทั้งหมด
พรอมต์ตรวจระบบด้วยเอเจนต์ใน Zero Wire ปลอดภัยไหม?
ตามประกาศ พรอมต์ขอให้เอเจนต์ประเมินแบบอ่านอย่างเดียว ไม่ส่งเพย์โหลดโจมตีและไม่เปลี่ยนระบบ และการคัดลอกพรอมต์เองไม่สแกนหรือแก้ไขอะไร ทีมควรให้สิทธิ์เอเจนต์เท่าที่จำเป็นและตรวจผลก่อนนำไปใช้
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cloudflare22CISA60
- ผลิตภัณฑ์และเทคโนโลยี
- PHP24WordPress23Magento4
- เหตุการณ์และงาน
- PHP2Shell20
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ