
CVE-2026-108142 Veeam: Backup & Replication 13 ข้ามการตรวจสิทธิ์ CVSS 9.1 แก้ใน 13.1.2
CVE-2026-108142 Veeam เป็นช่องโหว่ Critical ใน Backup & Replication 13 ไม่ต้องล็อกอินก็ข้ามการตรวจสิทธิ์ได้ Veeam แก้ใน 13.1.2 เมื่อ 27 ต.ค. 2026 รวม 9 รายการ
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Veeam เผยแพร่ KB4948 เมื่อ 27 ตุลาคม 2026 แก้ CVE-2026-108142 ระดับ Critical คะแนน CVSS v4.0 9.1 ผู้โจมตีที่ไม่ได้ล็อกอินข้ามการตรวจสิทธิ์บน CDP Coordinator Service ได้
- เวอร์ชันที่แก้คือ Backup & Replication 13.1.2 (build 13.1.2.57) และ 13.0.3 (build 13.0.3.63) ส่วนสาย 12.x ไม่ได้รับผลกระทบจากช่องโหว่นี้
- รอบเดียวกันมีช่องโหว่ 9 รายการ รวม CVE-2026-106076 ระดับ Critical ใน Veeam Backup for Microsoft 365 คะแนน 9.0 ที่แก้ในรุ่น 8.6
- ประกาศทั้งสามฉบับไม่ได้ระบุว่าถูกโจมตีจริง แต่ Veeam เตือนว่าผู้โจมตีมักแกะแพตช์เพื่อโจมตีเครื่องที่ยังไม่อัปเดต
- ผู้ใช้สาย 12 ยังต้องอยู่ที่ 12.3.2 P4 เพราะ CVE-2025-64393 คะแนน 9.4 และ Veeam ย้ำว่าเวอร์ชัน 12 หมดซัพพอร์ต 28 กุมภาพันธ์ 2027
ช่องโหว่ CVE-2026-108142 Veeam ระดับ Critical คะแนน CVSS v4.0 9.1 เปิดทางให้ผู้โจมตีที่ไม่ได้ล็อกอินข้ามการตรวจสิทธิ์บน CDP Coordinator Service ของ Veeam Backup & Replication 13 ได้ Veeam แก้ในรุ่น 13.1.2 และ 13.0.3 ตามประกาศ KB4948 เมื่อวันที่ 27 ตุลาคม 2026 องค์กรที่ใช้สาย 13 ควรอัปเดตเซิร์ฟเวอร์สำรองข้อมูลโดยเร็ว
KB4948 ไม่ได้ระบุว่าช่องโหว่นี้ถูกโจมตีจริง และเมื่อเราตรวจแค็ตตาล็อก KEV ของ CISA ฉบับวันที่ 30 ตุลาคม 2026 ก็ยังไม่มีรายการนี้ แต่ Veeam เขียนไว้ในทุกประกาศว่าหลังเปิดเผยช่องโหว่และแพตช์ ผู้โจมตีมักแกะแพตช์เพื่อนำไปโจมตีเครื่องที่ยังไม่อัปเดต
CVE-2026-108142 Veeam กระทบรุ่นไหน
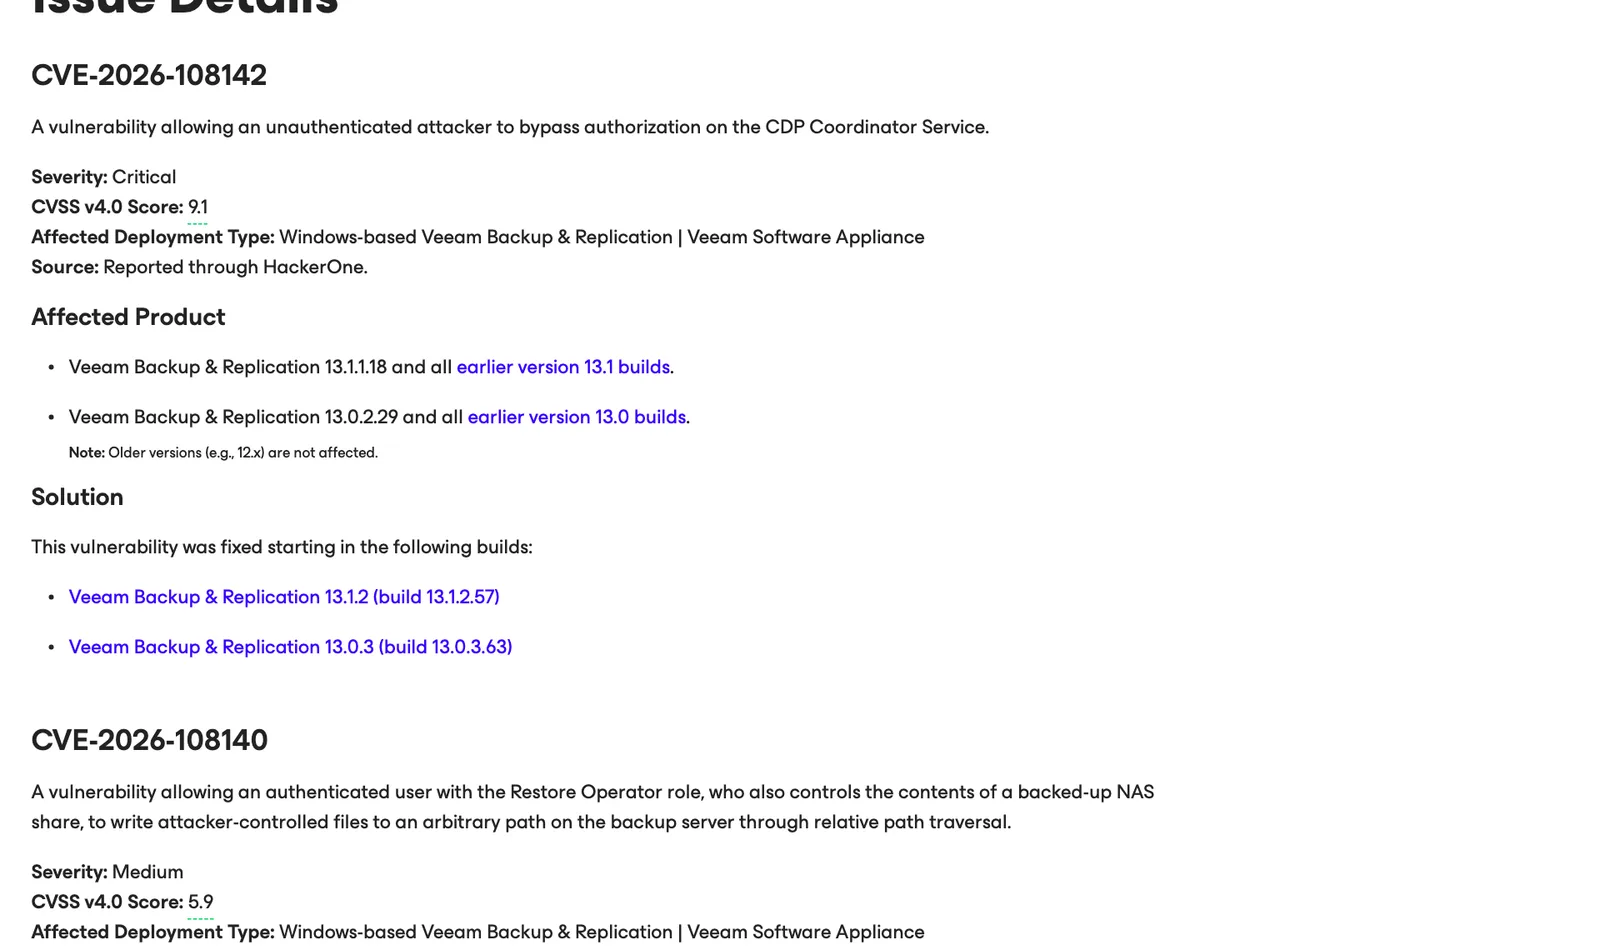
KB4948 ระบุรุ่นที่กระทบคือ Veeam Backup & Replication 13.1.1.18 กับ build ก่อนหน้าในสาย 13.1 และ 13.0.2.29 กับ build ก่อนหน้าในสาย 13.0 ทั้งแบบติดตั้งบน Windows และ Veeam Software Appliance ส่วนรุ่นเก่า เช่น 12.x ไม่ได้รับผลกระทบ
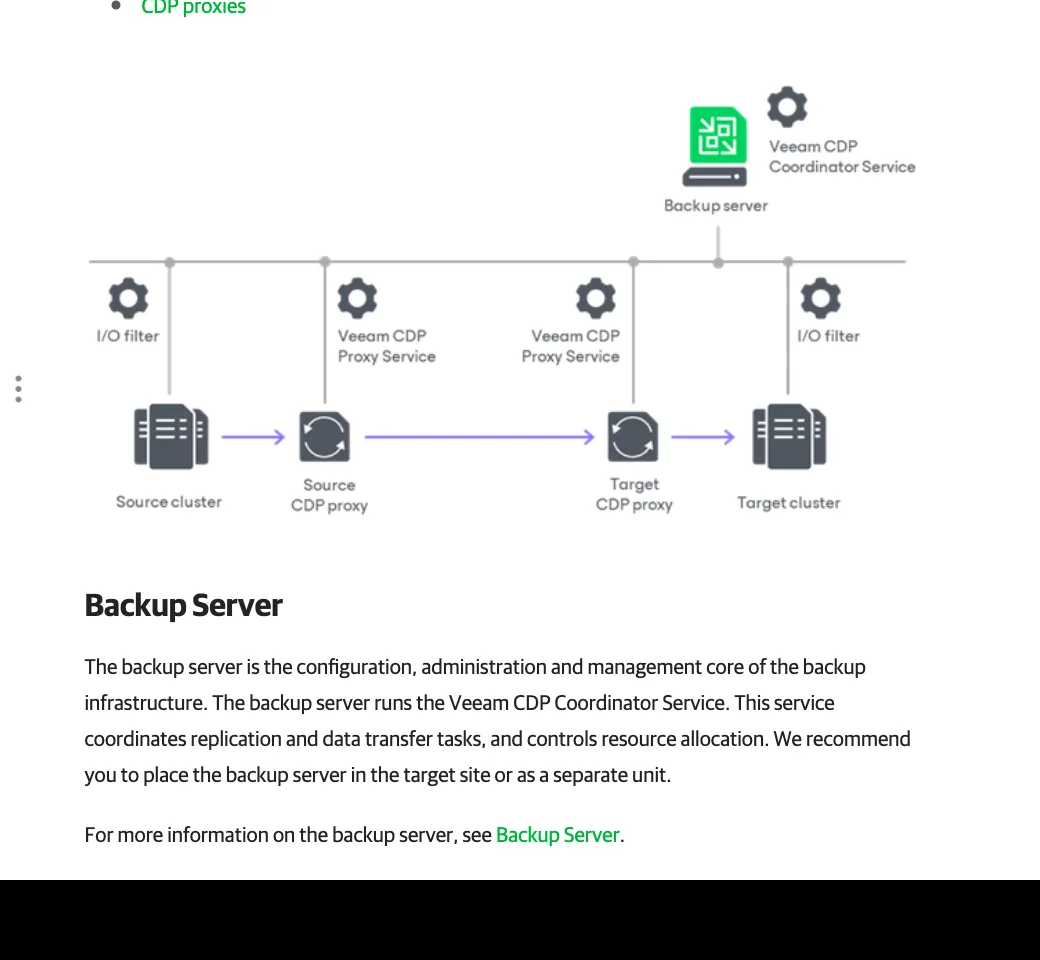
จุดที่ทำให้ CVE-2026-108142 Veeam น่ากังวลคือตำแหน่งของบริการ เอกสารของ Veeam อธิบายว่าเซิร์ฟเวอร์สำรองข้อมูลเป็นตัวรัน Veeam CDP Coordinator Service ซึ่งประสานงานจำลองข้อมูลและจัดสรรทรัพยากรของงาน Continuous Data Protection ผลคือช่องโหว่นี้อยู่บนแกนกลางของระบบสำรองข้อมูล ไม่ใช่เครื่องปลายทาง
เวกเตอร์คะแนนของ CVE-2026-108142 Veeam ชี้ว่าเข้าถึงผ่านเครือข่ายได้ ไม่ต้องใช้สิทธิ์และไม่ต้องมีคนกด แต่มีเงื่อนไขในการโจมตีบางอย่าง (AT:P) ผลกระทบหลักอยู่ที่ integrity และ availability ทั้งของระบบที่มีช่องโหว่และระบบที่ต่อเนื่อง ส่วน confidentiality ของคะแนนนี้เป็น None KB ไม่ได้บอกว่าเครื่องที่ไม่ได้เปิดใช้งาน CDP จะปลอดภัย จึงไม่ควรใช้เหตุผลนั้นเลื่อนการอัปเดต
ช่องโหว่ทั้ง 9 รายการในรอบ 27 ตุลาคม
SecurityWeek สรุปว่า Veeam แก้ 9 รายการในรอบนี้ ซึ่งตรงกับจำนวนใน 3 ประกาศที่เราเปิดอ่าน ได้แก่ KB4948, KB4957 และ KB4951
| ผลิตภัณฑ์ | CVE | ระดับ | CVSS v4.0 | เวอร์ชันที่แก้ |
|---|---|---|---|---|
| Backup & Replication | CVE-2026-108142 | Critical | 9.1 | 13.1.2, 13.0.3 |
| Backup & Replication | CVE-2026-108140 | Medium | 5.9 | 13.1.2, 13.0.3 |
| Backup & Replication | CVE-2026-108141 | Medium | 5.9 | 13.1.2, 13.0.3 |
| Agent for Linux | CVE-2026-105477 | High | 7.3 | 13.1.2 (build 13.1.2.11) |
| Backup for Microsoft 365 | CVE-2026-106076 | Critical | 9.0 | 8.6 (build 8.6.0.1102) |
| Backup for Microsoft 365 | CVE-2026-106077 | High | 8.3 | 8.6 (build 8.6.0.1102) |
| Backup for Microsoft 365 | CVE-2026-106078 | Medium | 6.9 | 8.6 Patch 1 (build 8.6.0.5011) |
| Backup for Microsoft 365 | CVE-2025-64394 | Medium | 4.3 | 8.6 Patch 1 (build 8.6.0.5011) |
| Veeam ONE | CVE-2026-107671 | High | 8.5 | 13.1 P1 (build 13.1.0.7940) |
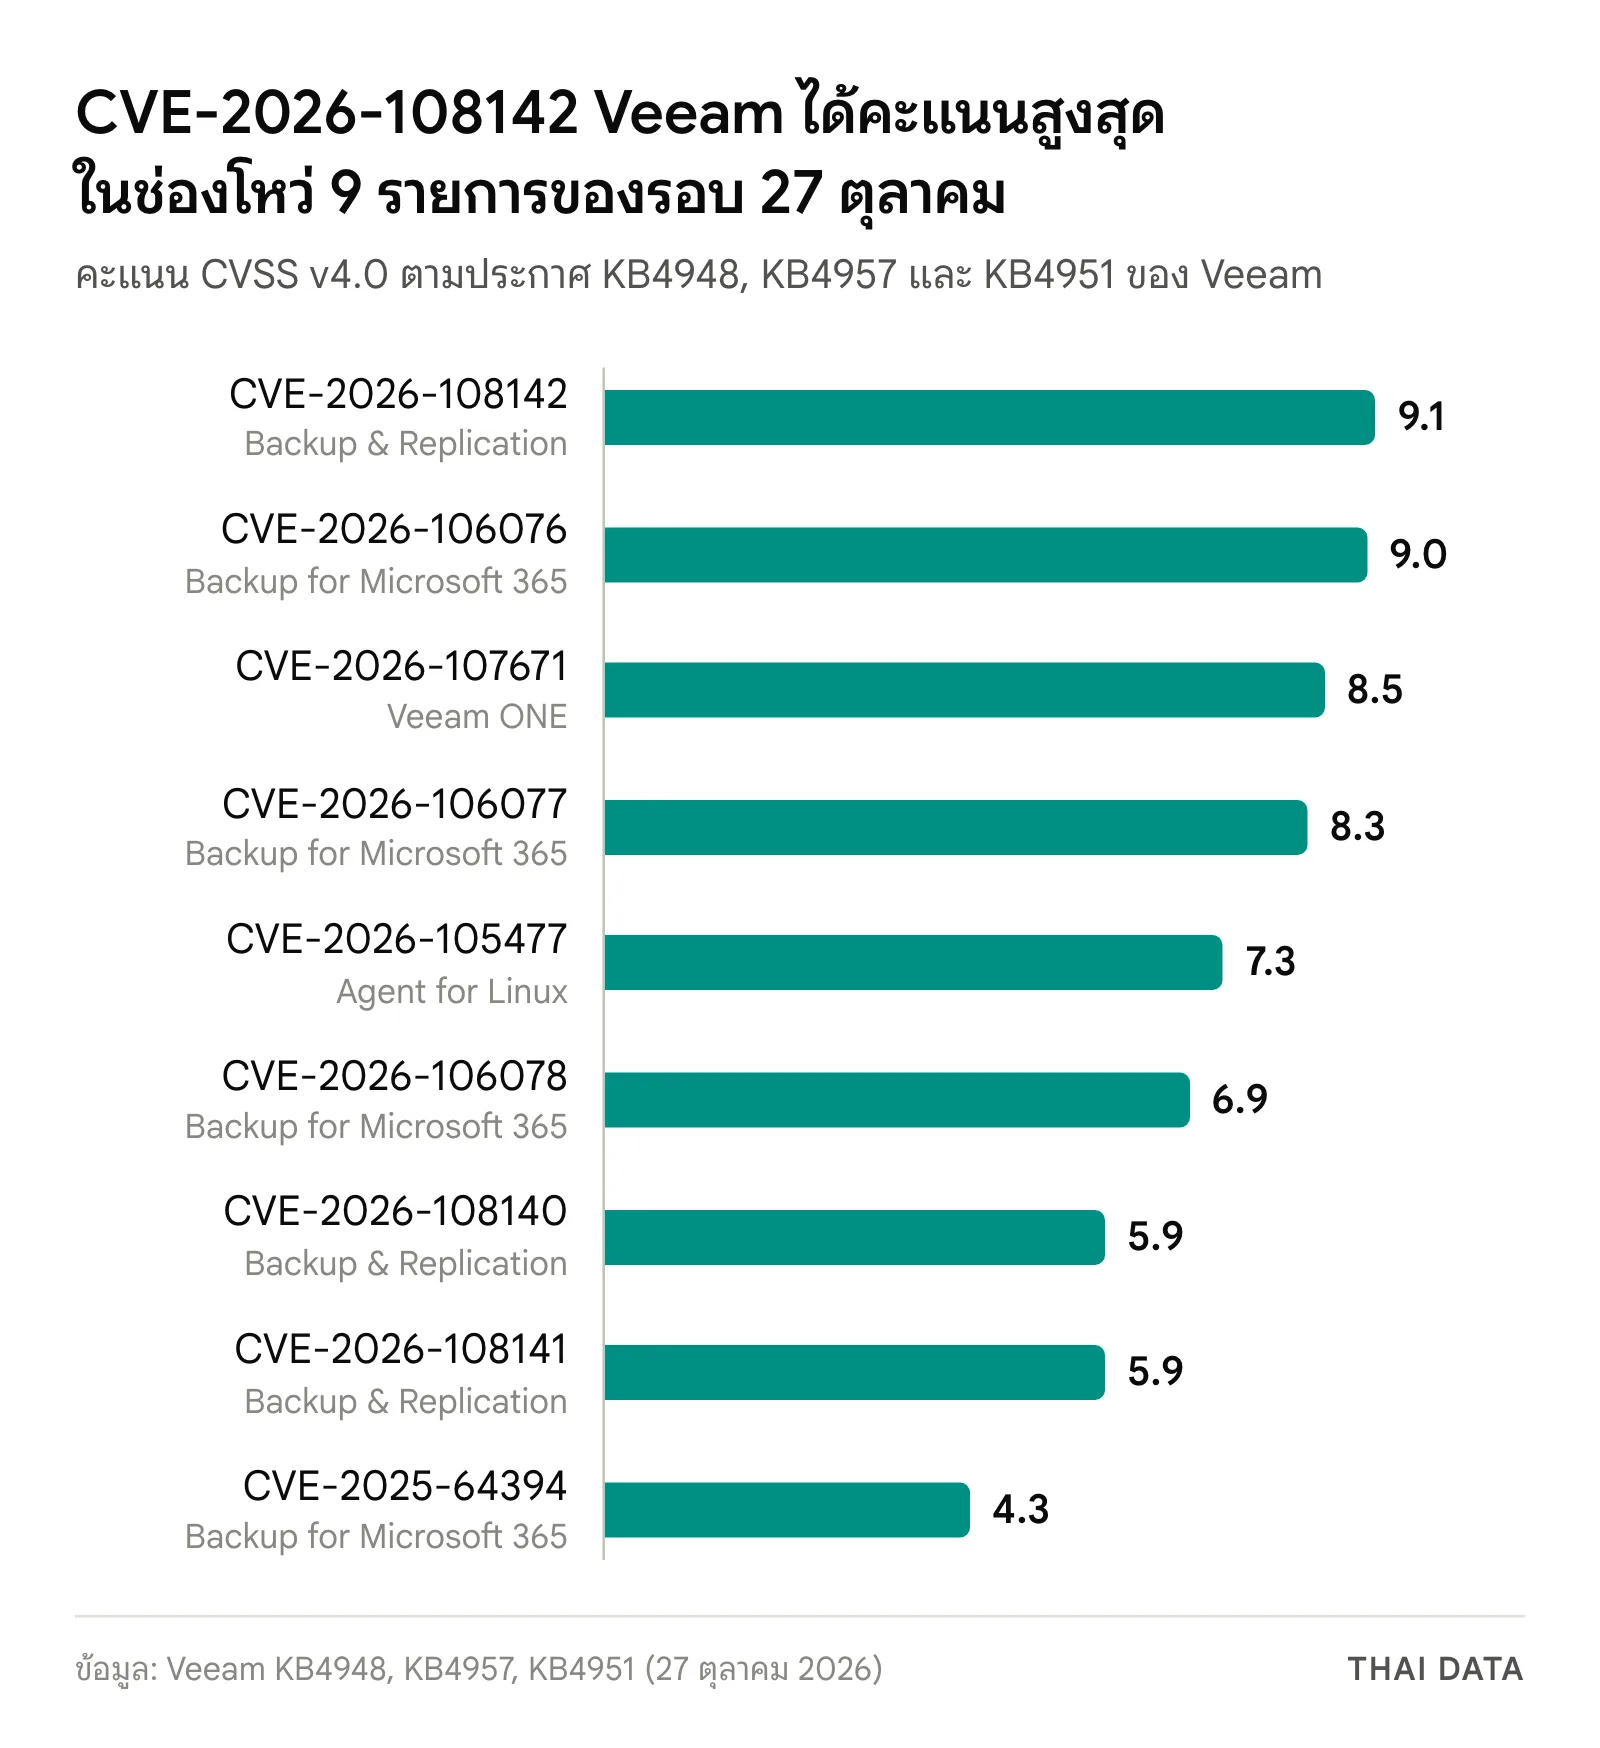
ช่องโหว่ใน Backup for Microsoft 365 และ Veeam ONE
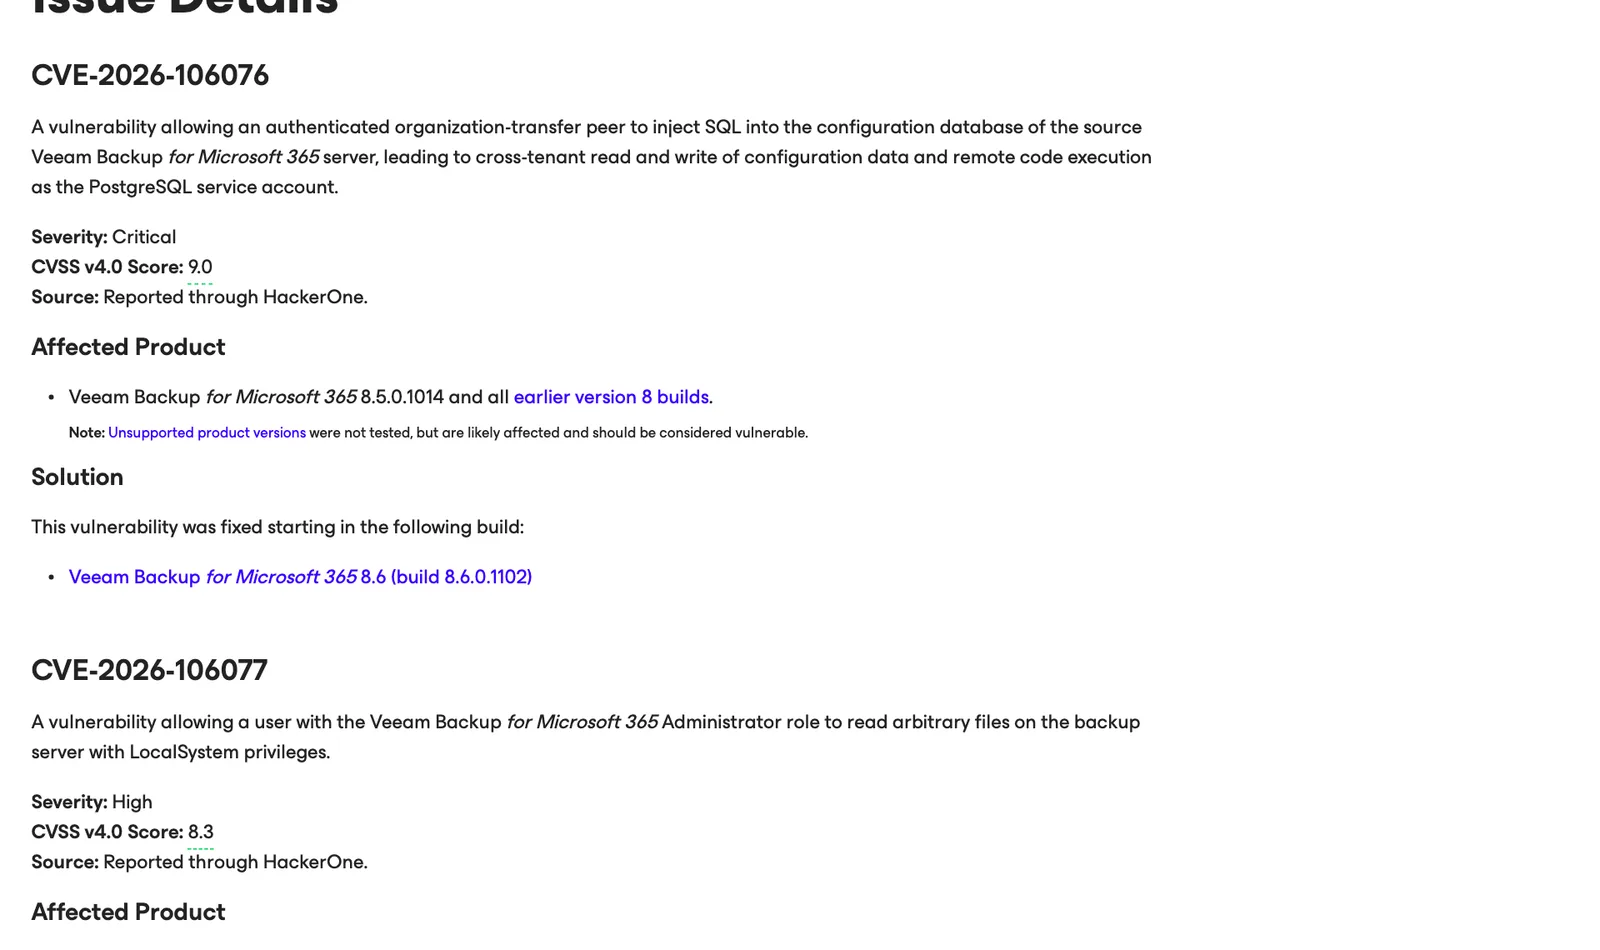
รายการที่ควรอ่านต่อจาก CVE-2026-108142 Veeam คือ CVE-2026-106076 ใน Veeam Backup for Microsoft 365 ซึ่งเปิดทางให้คู่โอนย้ายองค์กร (organization-transfer peer) ที่ยืนยันตัวตนแล้วฉีด SQL เข้าฐานข้อมูลคอนฟิกของเซิร์ฟเวอร์ต้นทาง อ่านและเขียนคอนฟิกข้าม tenant ได้ และรันโค้ดในสิทธิ์บัญชีบริการของ PostgreSQL รุ่นที่กระทบคือ 8.5.0.1014 กับ build ก่อนหน้าในสาย 8 ส่วน CVE-2026-106078 ทำให้ผู้ไม่ได้ล็อกอินข้ามการยืนยันตัวตนของ REST API ด้วย federation token ปลอมได้ และรุ่น 8.6.0.1102 ก็ยังกระทบ จึงต้องไปถึง 8.6 Patch 1
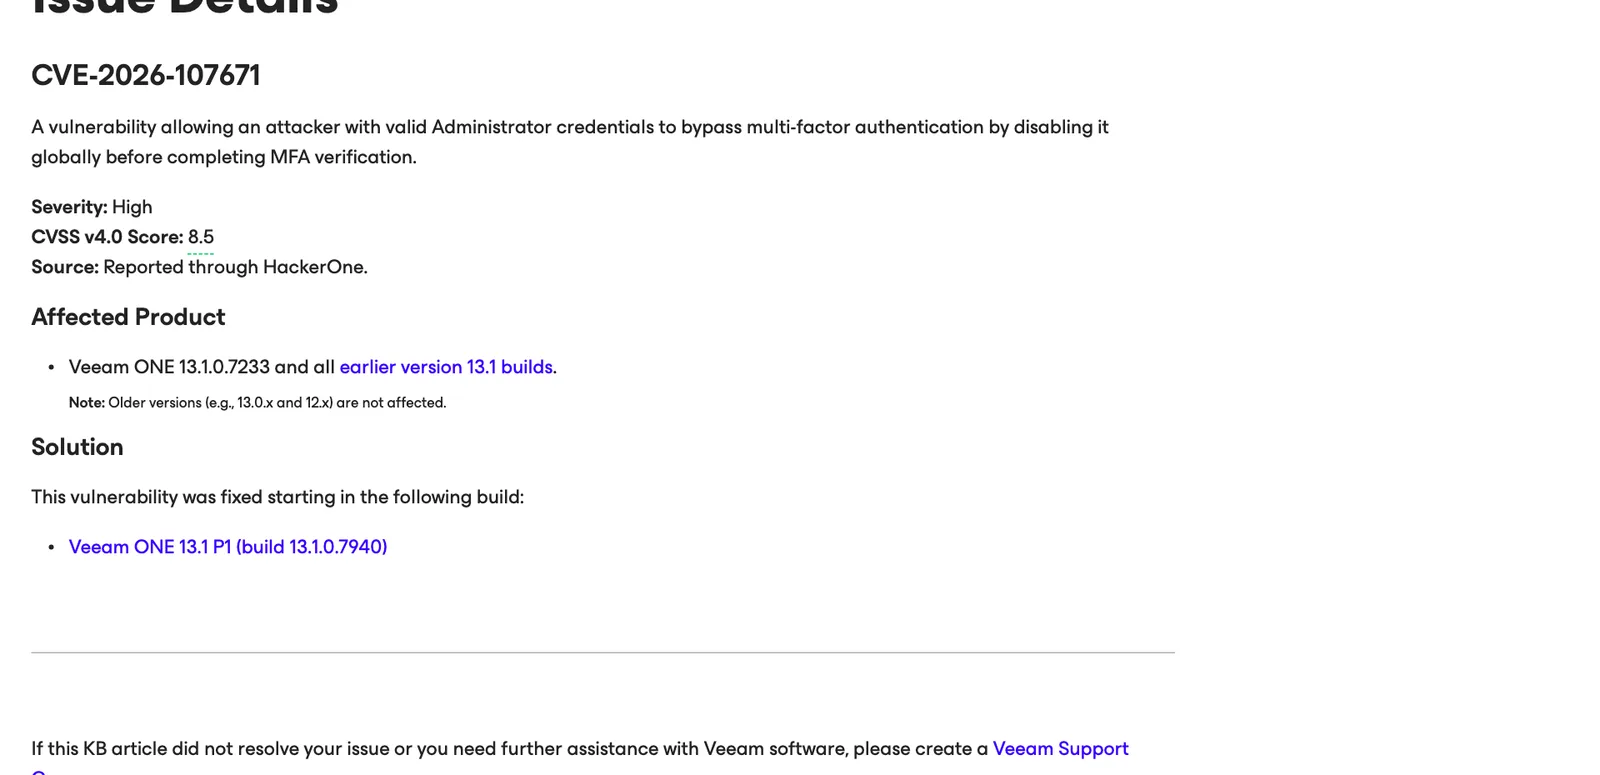
ใน Veeam ONE รายการ CVE-2026-107671 ให้ผู้ที่มีบัญชี Administrator ปิด MFA ทั้งระบบก่อนยืนยัน MFA เสร็จ ส่วน CVE-2026-105477 ใน Veeam Agent for Linux เป็นการยกระดับสิทธิ์ภายในเครื่อง และกระทบเฉพาะการติดตั้งที่ Backup & Replication จัดการอยู่
ทำไมเรื่องนี้สำคัญ
เซิร์ฟเวอร์สำรองข้อมูลเป็นเป้าที่ผู้โจมตีให้ความสำคัญ เพราะถ้าข้อมูลสำรองใช้ไม่ได้ เหยื่อก็เหลือทางกู้คืนน้อยลงมาก คำเตือน SafePay ของ FBI และ CISA ก็ระบุว่ากลุ่มนี้ใช้ช่องโหว่ Veeam รุ่นเก่า 2 รายการ คือ CVE-2023-27532 และ CVE-2024-40711 เป็นช่องทางเข้า
เรื่องนี้ไม่ได้แปลว่า CVE-2026-108142 Veeam จะถูกใช้แบบเดียวกัน แต่บอกว่าซอฟต์แวร์สำรองข้อมูลอยู่ในสายตาผู้โจมตี รอบอัปเดตจึงไม่ควรช้ากว่าเซิร์ฟเวอร์หลัก
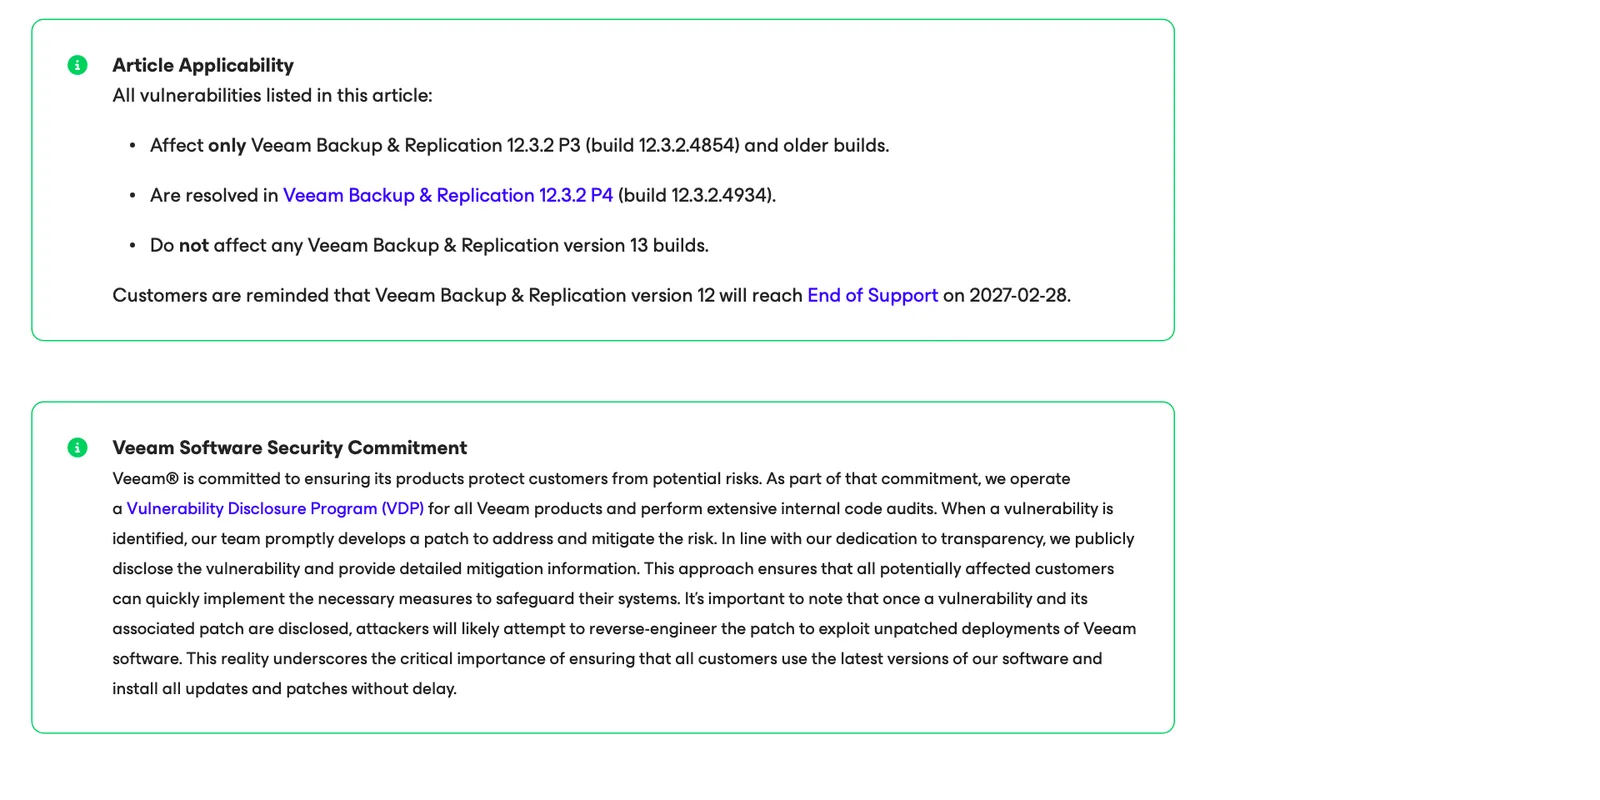
ฝั่งผู้ใช้สาย 12 มีกำหนดของตัวเอง KB4934 เมื่อ 6 ตุลาคม 2026 แก้ CVE-2025-64393 คะแนน 9.4 ใน 12.3.2 P4 (build 12.3.2.4934) และเตือนว่าเวอร์ชัน 12 จะหมดซัพพอร์ตวันที่ 28 กุมภาพันธ์ 2027 ผู้ที่ยังอยู่สาย 12 จึงต้องวางแผนขึ้นสาย 13 ภายในไม่ถึง 4 เดือน
สิ่งที่องค์กรควรทำเรื่อง CVE-2026-108142 Veeam
- ตรวจ build ของทุกเซิร์ฟเวอร์ Veeam รวมเครื่องที่สาขาและเครื่องที่ผู้ให้บริการดูแล แล้วเทียบกับตารางด้านบน
- อัปเดตตามลำดับความเสี่ยง เริ่มปิด CVE-2026-108142 Veeam ด้วยการขึ้น 13.1.2 หรือ 13.0.3 ตามด้วย Backup for Microsoft 365 ไปที่ 8.6 Patch 1 และ Veeam ONE ไปที่ 13.1 P1
- อย่าลืม Agent for Linux เครื่องที่ Backup & Replication จัดการอยู่ควรเป็น 13.1.2 (build 13.1.2.11)
- จำกัดการเข้าถึงเซิร์ฟเวอร์สำรองข้อมูล ไม่เปิดสู่อินเทอร์เน็ต และให้เข้าถึงจากเครือข่ายบริหารจัดการเท่านั้น
- ตรวจบัญชีและบทบาท โดยเฉพาะ Administrator และ Restore Operator เพราะหลายช่องโหว่ในรอบนี้ต้องใช้สิทธิ์เหล่านี้
- ผู้ใช้สาย 12 ขึ้น 12.3.2 P4 และวางแผนขึ้นสาย 13 ก่อน 28 กุมภาพันธ์ 2027
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
รอบแพตช์ของระบบสำรองข้อมูลเป็นงานที่องค์กรไทยหลายแห่งมีคนดูแลไม่พอ และมักตามหลังเซิร์ฟเวอร์หลัก บริการ IT Support ของ THAI DATA CLOUD ดูแลทั้งเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย โดยแจ้งงานผ่าน Ticket ที่ตรวจสอบได้ เหมาะกับองค์กรที่ต้องการให้ทีมภายนอกช่วยรับงานประจำส่วนนี้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวช่องโหว่ล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
CVE-2026-108142 Veeam คืออะไร?
CVE-2026-108142 Veeam คือช่องโหว่ระดับ Critical คะแนน CVSS v4.0 9.1 ใน Veeam Backup & Replication 13 ผู้โจมตีที่ไม่ได้ล็อกอินข้ามการตรวจสิทธิ์บน CDP Coordinator Service ซึ่งเป็นบริการที่รันบนเซิร์ฟเวอร์สำรองข้อมูลได้ Veeam แก้ในรุ่น 13.1.2 และ 13.0.3
ต้องอัปเดตเป็นเวอร์ชันใดเพื่อปิด CVE-2026-108142 Veeam?
สาย 13.1 ต้องเป็น Veeam Backup & Replication 13.1.2 (build 13.1.2.57) ขึ้นไป และสาย 13.0 ต้องเป็น 13.0.3 (build 13.0.3.63) ขึ้นไป ใช้ได้ทั้งแบบติดตั้งบน Windows และ Veeam Software Appliance
Veeam Backup & Replication 12 ได้รับผลกระทบจาก CVE-2026-108142 ไหม?
ไม่ได้รับผลกระทบ KB4948 ระบุว่าเวอร์ชันเก่า เช่น 12.x ไม่กระทบจาก CVE-2026-108142 แต่สาย 12 มีช่องโหว่ของตัวเองใน KB4934 จึงต้องอยู่ที่ 12.3.2 P4 (build 12.3.2.4934) และเวอร์ชัน 12 หมดซัพพอร์ต 28 กุมภาพันธ์ 2027
CVE-2026-108142 Veeam ถูกโจมตีจริงแล้วหรือยัง?
ประกาศ KB4948 ไม่ได้ระบุว่าถูกโจมตีจริง และ ณ วันที่ 1 พฤศจิกายน 2026 CVE-2026-108142 ยังไม่อยู่ในแค็ตตาล็อก KEV ของ CISA แต่ Veeam เตือนว่าหลังเปิดเผยแพตช์ ผู้โจมตีมักแกะแพตช์เพื่อโจมตีเครื่องที่ยังไม่อัปเดต
ใช้ Veeam Backup for Microsoft 365 ต้องอัปเดตอะไร?
ควรขึ้น Veeam Backup for Microsoft 365 8.6 Patch 1 (build 8.6.0.5011) เพราะแก้ครบทั้ง 4 ช่องโหว่ใน KB4957 รวม CVE-2026-106076 ระดับ Critical ที่ทำให้อ่านและเขียนข้อมูลคอนฟิกข้าม tenant ได้
แหล่งอ้างอิง
- KB4948: Vulnerabilities Resolved in Veeam Backup & Replication 13.1.2 — Veeam
- KB4957: Vulnerabilities Resolved in Veeam Backup for Microsoft 365 8.6 — Veeam
- KB4951: Vulnerabilities Resolved in Veeam ONE 13.1 Patch 1 — Veeam
- KB4934: Vulnerabilities Resolved in Veeam Backup & Replication 12.3.2 P4 — Veeam
- Backup Infrastructure for CDP — Veeam Help Center
- Adobe, Veeam, Juniper Networks Patch Critical Vulnerabilities — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft 36565Windows99Linux112PostgreSQL22
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ