
CVE-2026-97631 ช่องโหว่ UEFI อายุ 16 ปีใน EDK II รันโค้ดก่อน Secure Boot ตอนบูตผ่าน PXE
CVE-2026-97631 ช่องโหว่ EDK II CVSS 9.5 รันโค้ดก่อน Secure Boot ตอนบูตผ่าน PXE โค้ดหลักแก้แล้ว 15 ต.ค. แต่เฟิร์มแวร์ยังไม่ทั่วถึง ควรปิด PXE ที่ไม่ใช้ก่อน
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
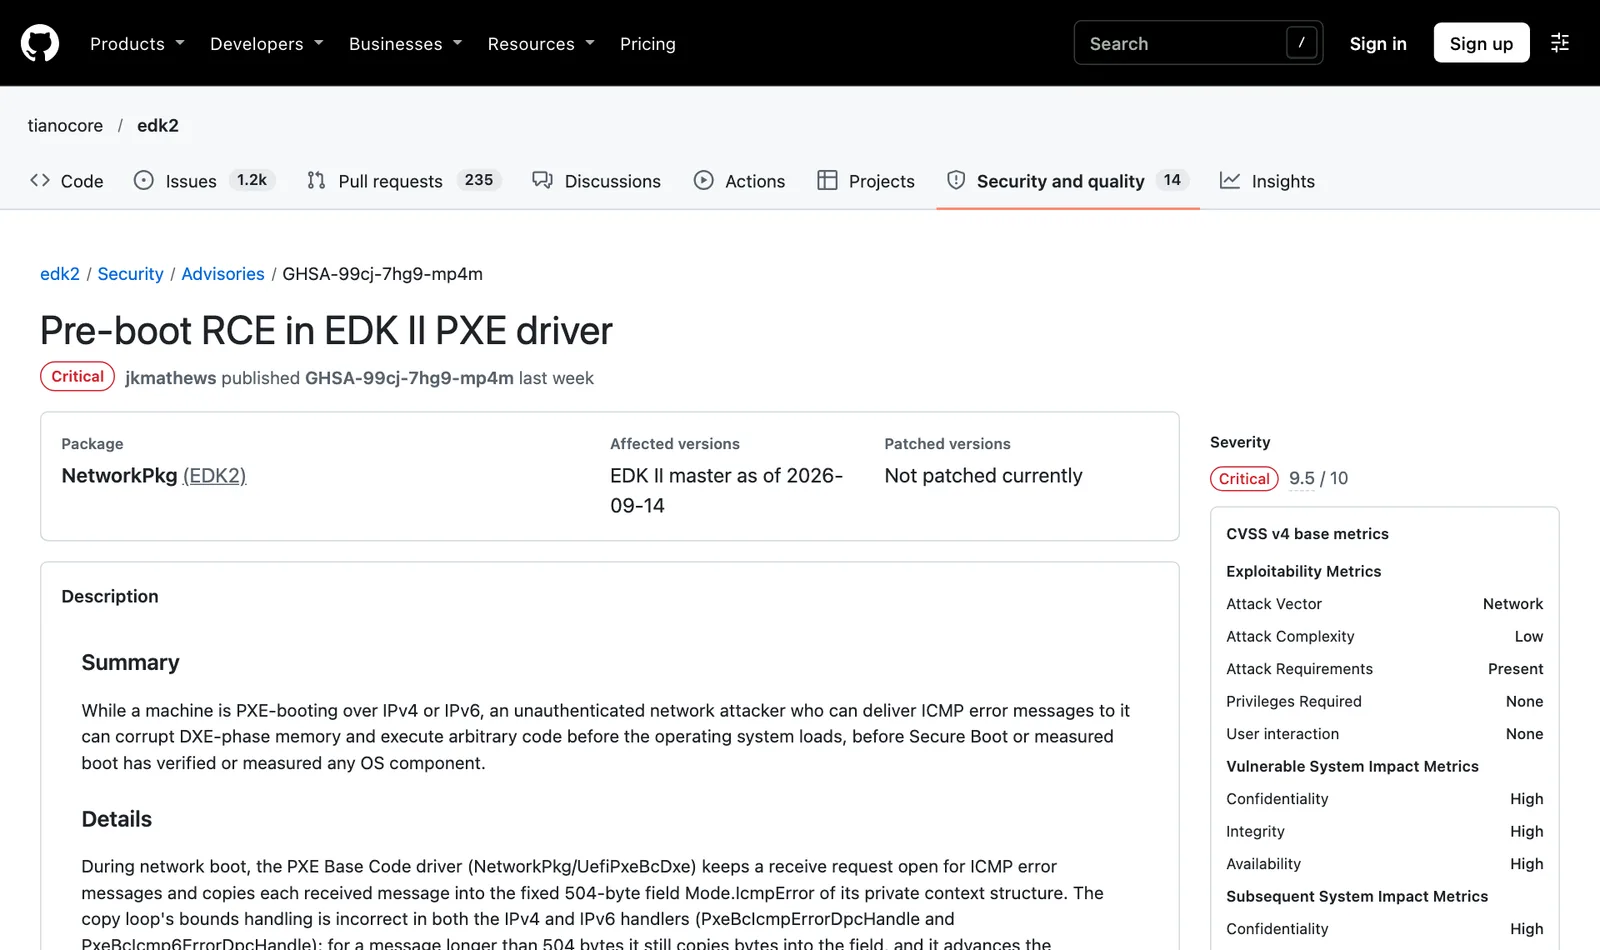
- TianoCore เผยแพร่ CVE-2026-97631 เมื่อ 22 ตุลาคม 2026 คะแนน CVSS v4 9.5 ระดับ Critical ผู้โจมตีที่ไม่ต้องยืนยันตัวตนอาจรันโค้ดได้ขณะเครื่องบูตผ่าน PXE
- โค้ดแก้ถูกรวมเข้า EDK II สายหลักเมื่อ 15 ตุลาคม 2026 แต่ประกาศยังเขียนว่า Not patched currently และแท็กเสถียรล่าสุดยังเป็น edk2-stable202608
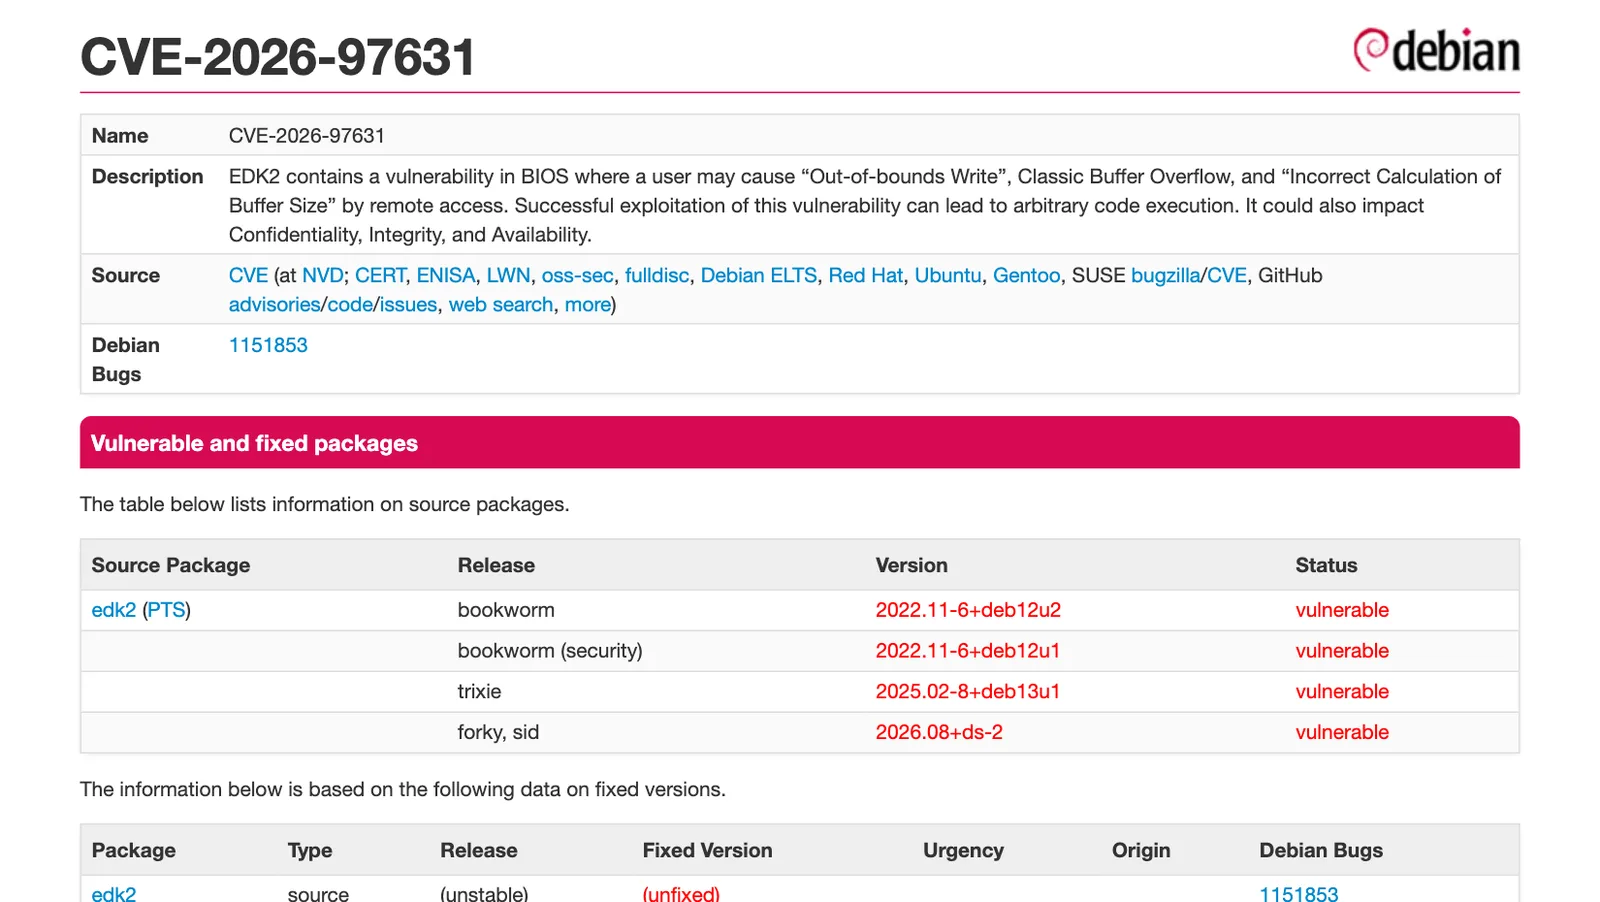
- Red Hat จัดเป็น Critical แต่ให้ CVSS v3 8.8 โดยระบุว่า RHEL 8, 9, 10 และ OpenShift ได้รับผลกระทบ ส่วน Debian ยังไม่มีแพ็กเกจ edk2 ที่แก้แล้ว
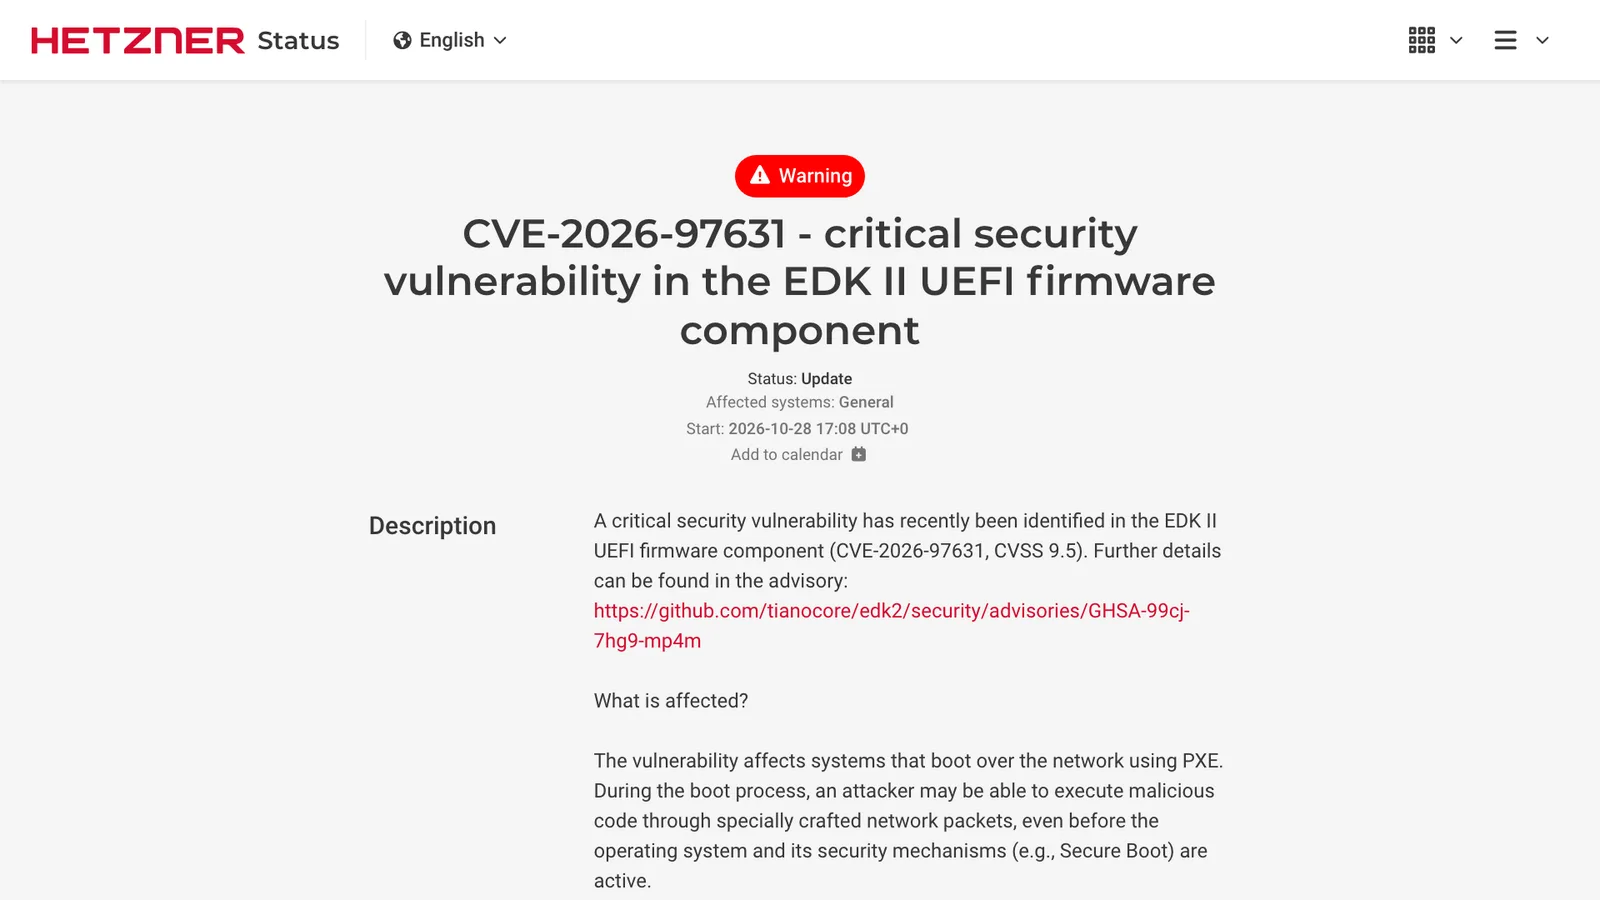
- Hetzner ระบุว่าเครื่องที่ทำงานอยู่ไม่เสี่ยงโดยตรงและถูกโจมตีได้เฉพาะช่วงบูตผ่าน PXE จึงแนะนำให้เลี่ยงการรีบูตเครื่องที่ใช้ PXE และเริ่มกรอง ICMPv4 ในเครือข่ายเมื่อ 30 ตุลาคม 2026
TianoCore เผยแพร่ CVE-2026-97631 เมื่อ 22 ตุลาคม 2026 ช่องโหว่ระดับ Critical คะแนน CVSS 9.5 ใน EDK II โค้ดเฟิร์มแวร์ UEFI ที่ผู้ผลิตจำนวนมากนำไปใช้ ผู้โจมตีอาจรันโค้ดก่อน Secure Boot ทำงานในช่วงที่เครื่องบูตผ่าน PXE โค้ดสายหลักแก้แล้ว แต่เครื่องจริงยังต้องรอเฟิร์มแวร์จากผู้ผลิต
ช่องโหว่นี้ไม่ได้กระทบทุกเครื่องตลอดเวลา Hetzner ระบุว่าเครื่องที่ทำงานอยู่ไม่เสี่ยงโดยตรง และถูกโจมตีได้เฉพาะช่วงบูตผ่าน PXE แต่เฟิร์มแวร์เป็นส่วนที่อัปเดตได้ช้า และ Hetzner ระบุด้วยว่ายังไม่มีแพตช์ทางการ ยังไม่มีรายงานการโจมตีจริงในแหล่งที่เราตรวจ และ CVE นี้ยังไม่อยู่ในแคตตาล็อก KEV ของ CISA ณ 30 ตุลาคม
CVE-2026-97631 เกิดขึ้นที่ส่วนใดของเฟิร์มแวร์
ประกาศของ TianoCore ระบุว่าปัญหาอยู่ในไดรเวอร์ PXE Base Code ซึ่งจัดการข้อความ ICMP error ระหว่างบูตผ่านเครือข่ายทั้ง IPv4 และ IPv6 การตรวจขอบเขตข้อมูลผิดพลาดจนหน่วยความจำเสียหาย ผลมีสองแบบ
- บูตค้าง เครื่องหยุดกลางคันจนติดตั้งหรือกู้คืนระบบไม่ได้
- รันโค้ดระดับ ring 0 ในเฟส DXE ถ้าผู้โจมตีรู้รุ่นเฟิร์มแวร์ของเป้าหมาย ก่อนที่กลไกความปลอดภัยของระบบปฏิบัติการจะเริ่มทำงาน
Security Affairs ระบุว่าช่องโหว่นี้อยู่มา 16 ปี และเตือนว่า TPM กับ Secure Boot ยังมีประโยชน์แต่ไม่ได้หยุดการโจมตีนี้ เราไม่ลงรายละเอียดวิธีโจมตีในบทความนี้
ใครได้รับผลกระทบจาก CVE-2026-97631
คำตอบตอนนี้ยังไม่ครบ ประกาศระบุเพียงแพ็กเกจ NetworkPkg ของ EDK II สายหลัก ไม่ได้ระบุยี่ห้อหรือรุ่นเครื่อง
| กลุ่ม | สถานะ ณ 30 ตุลาคม 2026 | ที่มา |
|---|---|---|
| EDK II สายหลัก | รวมการแก้แล้ว 15 ตุลาคม แท็กเสถียรล่าสุดคือ edk2-stable202608 ที่ออกก่อนหน้านั้น | GitHub TianoCore |
| Project Mu ของ Microsoft | รวมการแก้ที่ backport แล้ว 22 ตุลาคม | GitHub Microsoft |
| AMI | ปล่อยการแก้ในเดือนกันยายน | Security Affairs |
| Intel และ Arm | ระบุว่าผลิตภัณฑ์ของตนไม่ได้รับผลกระทบโดยตรง แต่ผู้ผลิตอาจนำโค้ดที่มีช่องโหว่ไปใช้ | Security Affairs |
| Red Hat | RHEL 8, 9, 10 และ OpenShift อยู่ในรายการได้รับผลกระทบ ระดับ Critical CVSS v3 8.8 | Red Hat |
| Debian | edk2 ทุกสายยัง vulnerable หมายเหตุสาย trixie ว่า Minor issue | Debian |
| Hetzner | แจ้งลูกค้า Dedicated Server และ Cloud VM ที่บูตแบบ UEFI ระบุว่ายังไม่มีแพตช์ทางการ และใส่ตัวกรอง ICMP ในเครือข่าย | Hetzner |
| ผู้ใช้ที่บ้านและสำนักงานเล็ก | Security Affairs ระบุว่าไม่ได้รับผลกระทบ เช่นเดียวกับเครื่องที่บูตจากดิสก์เท่านั้น | Security Affairs |
ตารางนี้ยังไม่มี Dell, HPE, Lenovo และ Supermicro เพราะเรายังไม่พบประกาศของผู้ผลิตเหล่านี้ ความไม่มีประกาศไม่ได้แปลว่าปลอดภัย องค์กรควรถามผู้ขายโดยตรงว่าเฟิร์มแวร์รุ่นที่ใช้มีโค้ดส่วนนี้หรือไม่
ข้อมูลเรื่องระยะการโจมตียังไม่ตรงกัน
ประกาศของ TianoCore เขียนว่าผู้โจมตีส่ง ICMP error ถึงเครื่องเป้าหมายได้ "from any network distance" ขณะที่ Security Affairs สรุปว่าผู้โจมตีต้องควบคุมเครือข่ายภายในได้ระดับหนึ่ง และยังไม่มีหลักฐานว่าใช้เจาะเข้าเครือข่ายจากภายนอกได้ คะแนนก็ต่างกัน NVD แสดง CVSS v4 9.5 ที่ TianoCore ให้ ส่วน Red Hat ให้ CVSS v3 8.8 แม้จัดเป็น Critical เหมือนกัน
ฝ่ายดูแลระบบจึงควรวางแผนจากกรณีที่เลวกว่า คือไม่นับว่าเครือข่ายภายในปลอดภัยจาก CVE-2026-97631 โดยอัตโนมัติ โดยเฉพาะเครื่องที่มี IP สาธารณะขณะบูต
ไทม์ไลน์ CVE-2026-97631
| วันที่ (2026) | เหตุการณ์ | ที่มา |
|---|---|---|
| กันยายน | AMI ปล่อยการแก้ ซึ่ง Security Affairs ระบุว่าทำให้รายละเอียดถูกเปิดเผยก่อนแผนเดือนมกราคม | Security Affairs |
| 28 กันยายน | เปิด pull request แรกที่อ้าง CVE นี้ใน EDK II | GitHub TianoCore |
| 15 ตุลาคม | รวมการแก้ใน pull request #13302 | GitHub TianoCore |
| 22 ตุลาคม | TianoCore เผยแพร่ประกาศ และ Project Mu รวมการแก้ | GitHub |
| 28 ตุลาคม | ประกาศถูกโพสต์บน oss-security และ Hetzner ขึ้นสถานะแจ้งลูกค้า | oss-security, Hetzner |
| 29 ตุลาคม | Red Hat ปรับปรุงหน้า CVE ล่าสุด | Red Hat |
| 30 ตุลาคม | Hetzner ระบุว่ากำลังใส่ตัวกรอง ICMPv4 ในเครือข่าย | Hetzner |
ทำไม CVE-2026-97631 จึงสำคัญ
ปัญหาหลักคือระยะเวลา การแก้ต้องผ่านจาก TianoCore ไปผู้ผลิตเฟิร์มแวร์ ไปผู้ผลิตเซิร์ฟเวอร์ แล้วจึงถึงเครื่องจริง ส่วน Security Affairs เตือนว่าผู้โจมตีศึกษาโค้ดแก้ที่เปิดเผยแล้วได้ ต่างจากแพตช์ระบบปฏิบัติการ เฟิร์มแวร์มักต้องรีบูตและมีช่วงหยุดระบบ จึงมักถูกเลื่อนออกไป
ผู้ค้นพบที่ประกาศให้เครดิตคือ Alex Matrosov จาก Anthropic และ Dan Holmes-Mitra จาก Google ซึ่งเสนอวิธีแก้มาด้วย
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-97631
ศูนย์ข้อมูล ผู้ให้บริการโฮสติ้ง มหาวิทยาลัยที่ลงเครื่องจำนวนมากผ่านเครือข่าย และทีมที่ดูแล bare metal ควรเริ่มสัปดาห์นี้ เรียงตามลำดับที่ทำได้เร็วที่สุด
- สำรวจว่าเครื่องใดเปิด PXE อยู่ ทั้งเซิร์ฟเวอร์จริงและเทมเพลต VM ที่ใช้ UEFI
- ปิดการบูตผ่านเครือข่ายในเครื่องที่ไม่ใช้ และตั้งให้บูตจากดิสก์ก่อน
- แยกเครือข่ายที่ใช้ติดตั้งเครื่อง ออกจากเครือข่ายผู้ใช้และอินเทอร์เน็ต Hetzner แนะนำลูกค้าให้กรอง ICMP ขาเข้าชั่วคราวระหว่างรีบูต และประกาศเมื่อ 30 ตุลาคมว่ากำลังทิ้ง ICMPv4 ที่ถูกแบ่ง fragment กับ ICMPv4 error ที่ใหญ่กว่า 768 ไบต์ ทีมเครือข่ายใช้เป็นแนวทางทดสอบได้ก่อนนำไปใช้จริง
- เลี่ยงการรีบูตเข้า PXE ที่ไม่จำเป็น จนกว่าจะมีเฟิร์มแวร์ใหม่ และเฝ้าดูเครื่องที่บูตค้างผิดปกติ
- ขอคำตอบเป็นลายลักษณ์อักษรจากผู้ขาย ว่าเฟิร์มแวร์รุ่นใดมีการแก้และจะออกเมื่อไร แล้วเพิ่มรอบอัปเดตเข้าแผนบำรุงรักษา
- ติดตามแพ็กเกจ edk2 หรือ OVMF ของ Red Hat และ Debian ถ้าใช้ KVM หรือ OpenShift
ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security และอ่านเรื่องใกล้เคียงได้ที่ใบรับรอง Secure Boot ที่หมดอายุ
ภาพบันทึก
คำถามที่พบบ่อย
CVE-2026-97631 คืออะไร?
CVE-2026-97631 คือช่องโหว่ buffer overflow ในไดรเวอร์ PXE ของ EDK II โค้ดโอเพนซอร์สที่ผู้ผลิตเฟิร์มแวร์ UEFI นำไปใช้ ผู้โจมตีที่ส่งข้อความ ICMP error ถึงเครื่องขณะบูตผ่านเครือข่ายได้ อาจรันโค้ดก่อนระบบปฏิบัติการโหลดและก่อน Secure Boot ตรวจสอบ
เครื่องใดได้รับผลกระทบจาก CVE-2026-97631?
เครื่องที่ใช้เฟิร์มแวร์จาก EDK II และบูตผ่าน PXE แต่รายชื่อรุ่นยังไม่ชัด Intel และ Arm ระบุว่าผลิตภัณฑ์ของตนไม่ได้รับผลกระทบโดยตรง ขณะที่ Security Affairs ระบุว่าเครื่องที่บูตจากดิสก์เท่านั้นไม่ได้รับผลกระทบ ส่วน VM ที่ใช้ OVMF อยู่ในรายการของ Debian
มีแพตช์ CVE-2026-97631 หรือยัง?
โค้ด EDK II สายหลักแก้แล้วตั้งแต่ 15 ตุลาคม 2026 และ Project Mu ของ Microsoft รับการแก้เมื่อ 22 ตุลาคม แต่ประกาศของ TianoCore ยังเขียนว่า Not patched currently เครื่องจริงต้องรอเฟิร์มแวร์จากผู้ผลิตเซิร์ฟเวอร์หรือแพ็กเกจจากผู้จัดจำหน่าย Linux
ระหว่างรอเฟิร์มแวร์ ควรรับมือ CVE-2026-97631 อย่างไร?
ปิดการบูตผ่านเครือข่ายในเครื่องที่ไม่ใช้ แยกเครือข่ายสำหรับติดตั้งเครื่องออกจากเครือข่ายอื่น และเลี่ยงการรีบูตเข้า PXE โดยไม่จำเป็น Hetzner แนะนำให้กรอง ICMP ขาเข้าชั่วคราวระหว่างรีบูต ทั้งนี้ Secure Boot และ TPM ไม่ได้หยุดการโจมตีนี้
แหล่งอ้างอิง
- Pre-boot RCE in EDK II PXE driver (GHSA-99cj-7hg9-mp4m) — TianoCore
- CVE-2026-97631 - critical security vulnerability in the EDK II UEFI firmware component — Hetzner
- CVE-2026-97631: Pre-boot RCE in EDK II PXE driver — oss-security
- CVE-2026-97631 — Debian
- CVE-2026-97631 — Red Hat
- CVE-2026-97631: 16-Year-Old UEFI Flaw Threatens Servers — Security Affairs
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ