
CVE-2026-111585 ใน TeamViewer: เครื่องที่ถูกยึดย้อนโจมตีช่างไอทีได้ แก้ในรุ่น 15.83
CVE-2026-111585 ช่องโหว่ TeamViewer คะแนน 8.8 ให้เครื่องปลายทางโจมตีกลับฝั่งช่างที่เชื่อมต่อเข้าไปได้ แก้แล้วในรุ่น 15.83 27 ต.ค. 2026 ยังไม่พบการโจมตีจริง
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- TeamViewer ออกประกาศ TV-2026-1011 เมื่อ 27 ตุลาคม 2026 แก้ 3 CVE ในไคลเอนต์ คะแนนสูงสุด 8.8 และให้อัปเดตเป็นรุ่น 15.83 โดยไม่ทราบว่ามีการโจมตีจริง ณ วันประกาศ
- CVE-2026-111585 เปลี่ยนทิศการโจมตี เครื่องปลายทางที่ผู้ไม่หวังดีควบคุมอยู่สามารถโจมตีฝั่งผู้ที่เชื่อมต่อเข้าไป เช่น ช่างไอทีหรือเจ้าหน้าที่ helpdesk ได้
- Remedio รายงานปัญหาเมื่อ 14 สิงหาคม 2026 และ TeamViewer แก้ในอีกราว 10 สัปดาห์ต่อมา รุ่นเก่าที่ยังดูแลมีรุ่นแก้แยก เช่น 15.64.10 สำหรับ Windows 7 และ 8
- ประกาศคู่กัน TV-2026-1012 แก้ 6 CVE ยกระดับสิทธิ์ในส่วน Remote Management องค์กรที่ใช้ Monitoring ต้องอัปเดตเป็น 26.10.1 ด้วย
TeamViewer ออกรุ่น 15.83 เมื่อ 27 ตุลาคม 2026 เพื่อแก้ CVE-2026-111585 ช่องโหว่คะแนน 8.8 ที่ทำให้เครื่องปลายทางโจมตีกลับฝั่งผู้ที่เชื่อมต่อเข้าไปได้ เช่น ช่างไอทีหรือเจ้าหน้าที่ helpdesk ประกาศระบุว่ายังไม่ทราบว่ามีการโจมตีจริง แต่ผู้วิจัยจาก Remedio ระบุว่าทำให้รันโค้ดได้จริง
ความเสี่ยงส่วนใหญ่ของเครื่องมือควบคุมระยะไกลคือคนนอกเข้ามาคุมเครื่องเรา CVE-2026-111585 กลับทิศทางนั้น ผู้ที่ควบคุมเครื่องปลายทางอยู่แล้วรอให้ช่างเชื่อมต่อเข้ามา แล้วโจมตีเครื่องของช่างผ่านภาพหน้าจอที่ส่งกลับไป
CVE-2026-111585 ทำงานอย่างไรในระดับที่ผู้ดูแลควรรู้
ประกาศ TV-2026-1011 ระบุว่าปัญหาคือ integer overflow ในส่วนประมวลผลภาพหน้าจอของ Full Client, Portable และแอป Remote Control ผลที่เกิดขึ้นคือโปรแกรมล่ม หรือรันโค้ดด้วยสิทธิ์ของโปรแกรมฝั่งผู้เชื่อมต่อ ขึ้นกับแพลตฟอร์ม เงื่อนไขสำคัญคือผู้ใช้ต้องเปิดเซสชันไปยังเครื่องที่ถูกควบคุม
Remedio อธิบายต้นเหตุว่าฝั่งที่รับภาพเชื่อตัวเลขขนาดหน้าจอที่เครื่องปลายทางแจ้งมา โดยไม่มีเพดานจำกัด และยืนยันว่าเกิดการรันโค้ดได้แม้เปิดกลไกป้องกันหน่วยความจำไว้ เราไม่ลงรายละเอียดวิธีโจมตีในบทความนี้
ประกาศ TV-2026-1011 แก้ช่องโหว่อะไรบ้าง
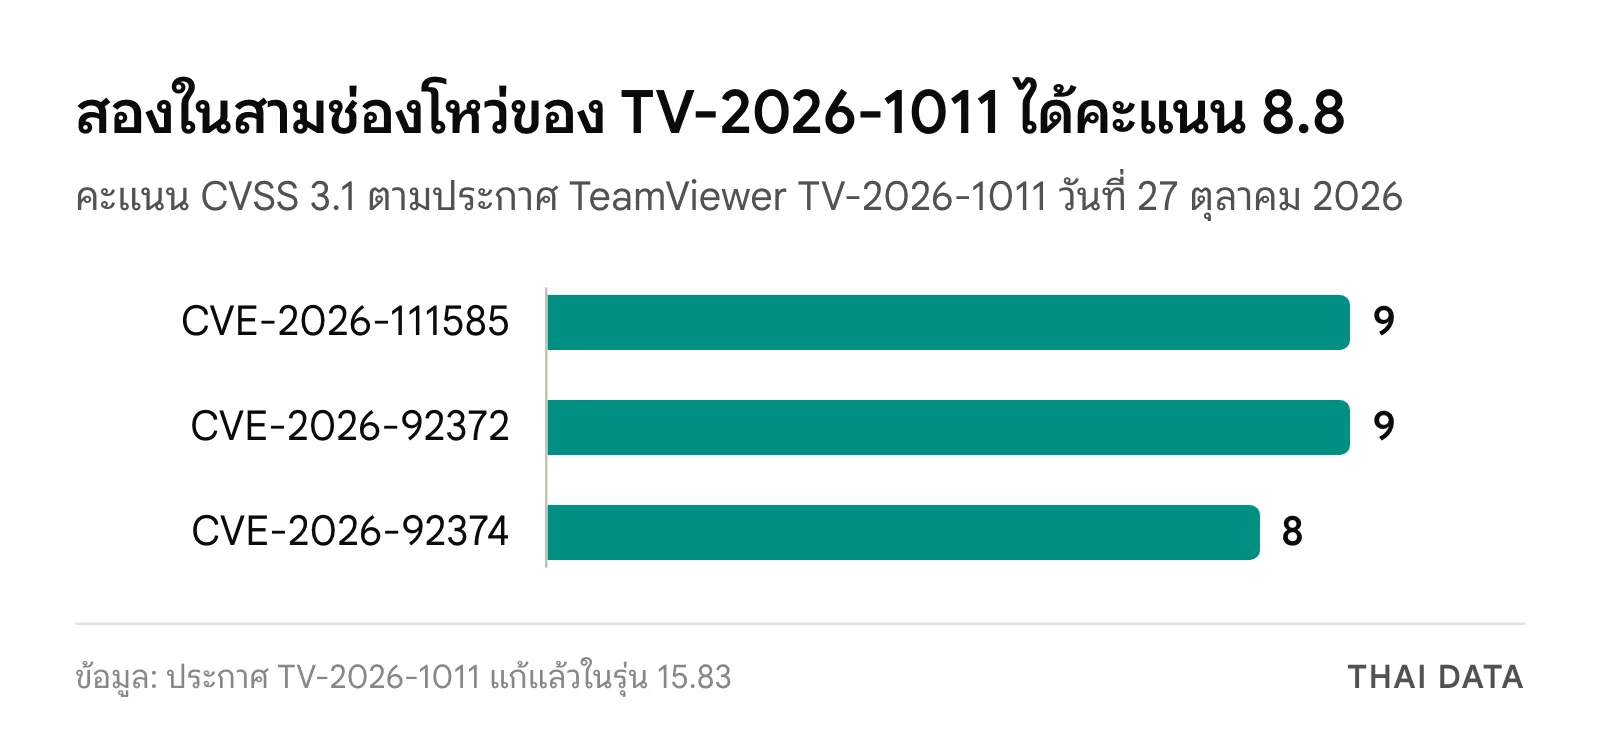
| CVE | ปัญหา | คะแนน | กระทบ |
|---|---|---|---|
| CVE-2026-111585 | Integer overflow ในส่วนประมวลผลภาพหน้าจอ | 8.8 | Full Client และ Portable บน Windows, Linux, macOS และ Remote Control บน Android |
| CVE-2026-92372 | Out-of-bounds write ในตัวถอดรหัสภาพหน้าจอ เปิดไฟล์บันทึกเซสชัน .tvs ที่สร้างมาก็เป็นช่องทางได้ | 8.8 | Full Client และ Host บน Linux และ macOS |
| CVE-2026-92374 | Race condition ใน privileged helper ทำให้ยกระดับสิทธิ์เป็น root | 7.8 | Full Client และ Host บน macOS |
ทุกรายการต้องมีผู้ใช้หรือบัญชีในเครื่องร่วมด้วย ไม่ใช่การเจาะเข้าจากอินเทอร์เน็ตโดยตรง คะแนนจึงไม่ควรอ่านเทียบกับช่องโหว่ในอุปกรณ์ที่เปิดรับการเชื่อมต่อทั้งวัน
รุ่นที่ต้องติดตั้งเพื่อแก้ CVE-2026-111585
| ผลิตภัณฑ์ | รุ่นที่แก้แล้ว |
|---|---|
| Full Client, Host และ Portable รุ่นปัจจุบัน | 15.83 |
| Remote Control บน Android | 15.83 |
| Full Client และ Host สำหรับ Windows 7 และ 8 | 15.64.10 |
| สาย 14.7 บน Windows, Linux, macOS | 14.7.48868 |
| สาย 13.2 บน Windows | 13.2.36231 |
| Full Client สาย 13.2 บน Linux | 13.2.154008 |
| Full Client สาย 13.2 บน macOS | 13.2.154007 |
ประกาศ TV-2026-1012 ที่ออกวันเดียวกันแก้อีก 6 CVE ในส่วน Remote Management ทั้ง Monitoring, Patch Management และ Advanced Asset Management เป็นการยกระดับสิทธิ์จากผู้ใช้ในเครื่อง คะแนนสูงสุด 7.8 องค์กรที่ใช้ Monitoring ควรอัปเดตเป็น 26.10.1 ร่วมกับไคลเอนต์
ไทม์ไลน์ CVE-2026-111585
| วันที่ (2026) | เหตุการณ์ | ที่มา |
|---|---|---|
| 14 สิงหาคม | Remedio รายงานต่อ TeamViewer | Remedio |
| 22 ตุลาคม | TeamViewer ยอมรับรายงานที่ CVSS 8.8 และออกเลข CVE-2026-111585 | Remedio |
| 27 ตุลาคม | ออกรุ่น 15.83 และประกาศ TV-2026-1011 กับ TV-2026-1012 | TeamViewer |
| 28 ตุลาคม | TeamViewer ปรับปรุงประกาศ TV-2026-1011 ล่าสุด | TeamViewer |
ทำไม CVE-2026-111585 จึงสำคัญ
เครื่องของช่างไอทีมีค่ากว่าเครื่องทั่วไป เพราะมักเก็บรหัสผ่าน มีสิทธิ์ผู้ดูแล และเชื่อมต่อกับลูกค้าหลายราย ผู้โจมตีที่เจาะเครื่องลูกค้าได้หนึ่งเครื่องจึงอาจใช้ช่องโหว่นี้ขยับไปยังผู้ให้บริการดูแลระบบ แล้วไปต่อยังลูกค้ารายอื่น
เรื่องนี้เป็นภาพเดียวกับกลุ่มแรนซัมแวร์ที่ใช้เครื่องมือควบคุมระยะไกลในการเคลื่อนย้ายภายในเครือข่าย ดูตัวอย่างในคำเตือน SafePay ของ CISA และ FBI ทั้งนี้ยังไม่มีหลักฐานว่า CVE-2026-111585 ถูกใช้ในแคมเปญใด
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-111585
ทีมไอทีภายใน ผู้ให้บริการ MSP และร้านซ่อมที่ใช้ TeamViewer ควรทำดังนี้ภายในรอบแพตช์นี้
- อัปเดตเครื่องของช่างก่อน ให้เป็น 15.83 ขึ้นไป เพราะเป็นฝั่งที่ถูกโจมตีในกรณีนี้ แล้วค่อยไล่เครื่องอื่น
- อย่าลืมรุ่น Portable และแอป Android สำเนา Portable มักค้างอยู่ใน USB หรือโฟลเดอร์ดาวน์โหลดและไม่อัปเดตเอง
- ตรวจรุ่นเก่าที่ยังใช้บนเครื่องเก่า โดยเฉพาะสาย 15.64, 14.7 และ 13.2 ตามตารางด้านบน
- ไม่เปิดไฟล์ .tvs จากแหล่งที่ไม่รู้จัก และระวังการเชื่อมต่อไปยังเครื่องที่สงสัยว่าถูกเจาะ ถ้าต้องตรวจเครื่องลักษณะนั้นให้ใช้เครื่องแยกที่ไม่มีรหัสผ่านของลูกค้า
- อัปเดต Monitoring เป็น 26.10.1 และลดสิทธิ์บัญชีที่ช่างใช้ทำงานประจำวัน
ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-111585 คืออะไร?
CVE-2026-111585 คือช่องโหว่ integer overflow ในส่วนประมวลผลภาพหน้าจอของไคลเอนต์ TeamViewer คะแนน CVSS 8.8 เครื่องปลายทางที่ถูกควบคุมอาจทำให้โปรแกรมฝั่งผู้เชื่อมต่อล่มหรือรันโค้ดด้วยสิทธิ์ของโปรแกรมนั้น TeamViewer แก้แล้วในรุ่น 15.83
ต้องอัปเดต TeamViewer รุ่นใดเพื่อแก้ CVE-2026-111585?
รุ่นปัจจุบันของ Full Client, Host, Portable และแอป Remote Control บน Android ให้ใช้ 15.83 ขึ้นไป ส่วนรุ่นเก่าที่ยังดูแล ได้แก่ 15.64.10 สำหรับ Windows 7 และ 8, 14.7.48868 และ 13.2.36231 บน Windows ส่วน 13.2 บน Linux และ macOS ใช้เลขรุ่นแยกตามประกาศ
CVE-2026-111585 ถูกโจมตีจริงหรือยัง?
ยังไม่พบ ประกาศ TV-2026-1011 ระบุว่าเมื่อเผยแพร่ TeamViewer ไม่ทราบว่ามีการโจมตีจริง และ CVE นี้ยังไม่อยู่ในแคตตาล็อก KEV ของ CISA ณ 30 ตุลาคม 2026 แต่ Remedio ระบุว่าเกิดการรันโค้ดได้จริงในการทดสอบ องค์กรจึงไม่ควรเลื่อนการอัปเดต
ใครเสี่ยงจาก CVE-2026-111585 มากที่สุด?
กลุ่มที่เชื่อมต่อเข้าเครื่องคนอื่นเป็นประจำ เช่น ช่างไอที helpdesk และผู้ให้บริการดูแลระบบ เพราะการโจมตีต้องให้ผู้ใช้เปิดเซสชันไปยังเครื่องที่ถูกควบคุม เครื่องของช่างมักมีสิทธิ์และรหัสผ่านของลูกค้าหลายราย ผลกระทบจึงกว้างกว่าเครื่องทั่วไป
แหล่งอ้างอิง
- TV-2026-1011: Security Update for Vulnerabilities in TeamViewer Clients — TeamViewer
- TV-2026-1012: Security Update for TeamViewer Remote Management — TeamViewer
- TeamViewer RCE Vulnerability (CVE-2026-111585) — Remedio
- TeamViewer Flaw Could Let Malicious Hosts Take Over Support Technicians' Machines — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- TeamViewer2CISA46
- ประเทศและสถานที่
- เยอรมนี128
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ