
PHP2Shell ในอุปกรณ์: PAN-OS และ QNAP รอแพตช์ Synology แก้แล้ว Fortinet กับ Cisco ยังตรวจ
สถานะ PHP2Shell ในอุปกรณ์ตามประกาศผู้ผลิต 21–22 ต.ค. 2026: PAN-OS และ QNAP ยังรอแพตช์ Synology, pfSense, OPNsense แก้แล้ว อัปเดต PHP บนเซิร์ฟเวอร์ไม่แก้อุปกรณ์
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 2
สรุปประเด็นสำคัญ
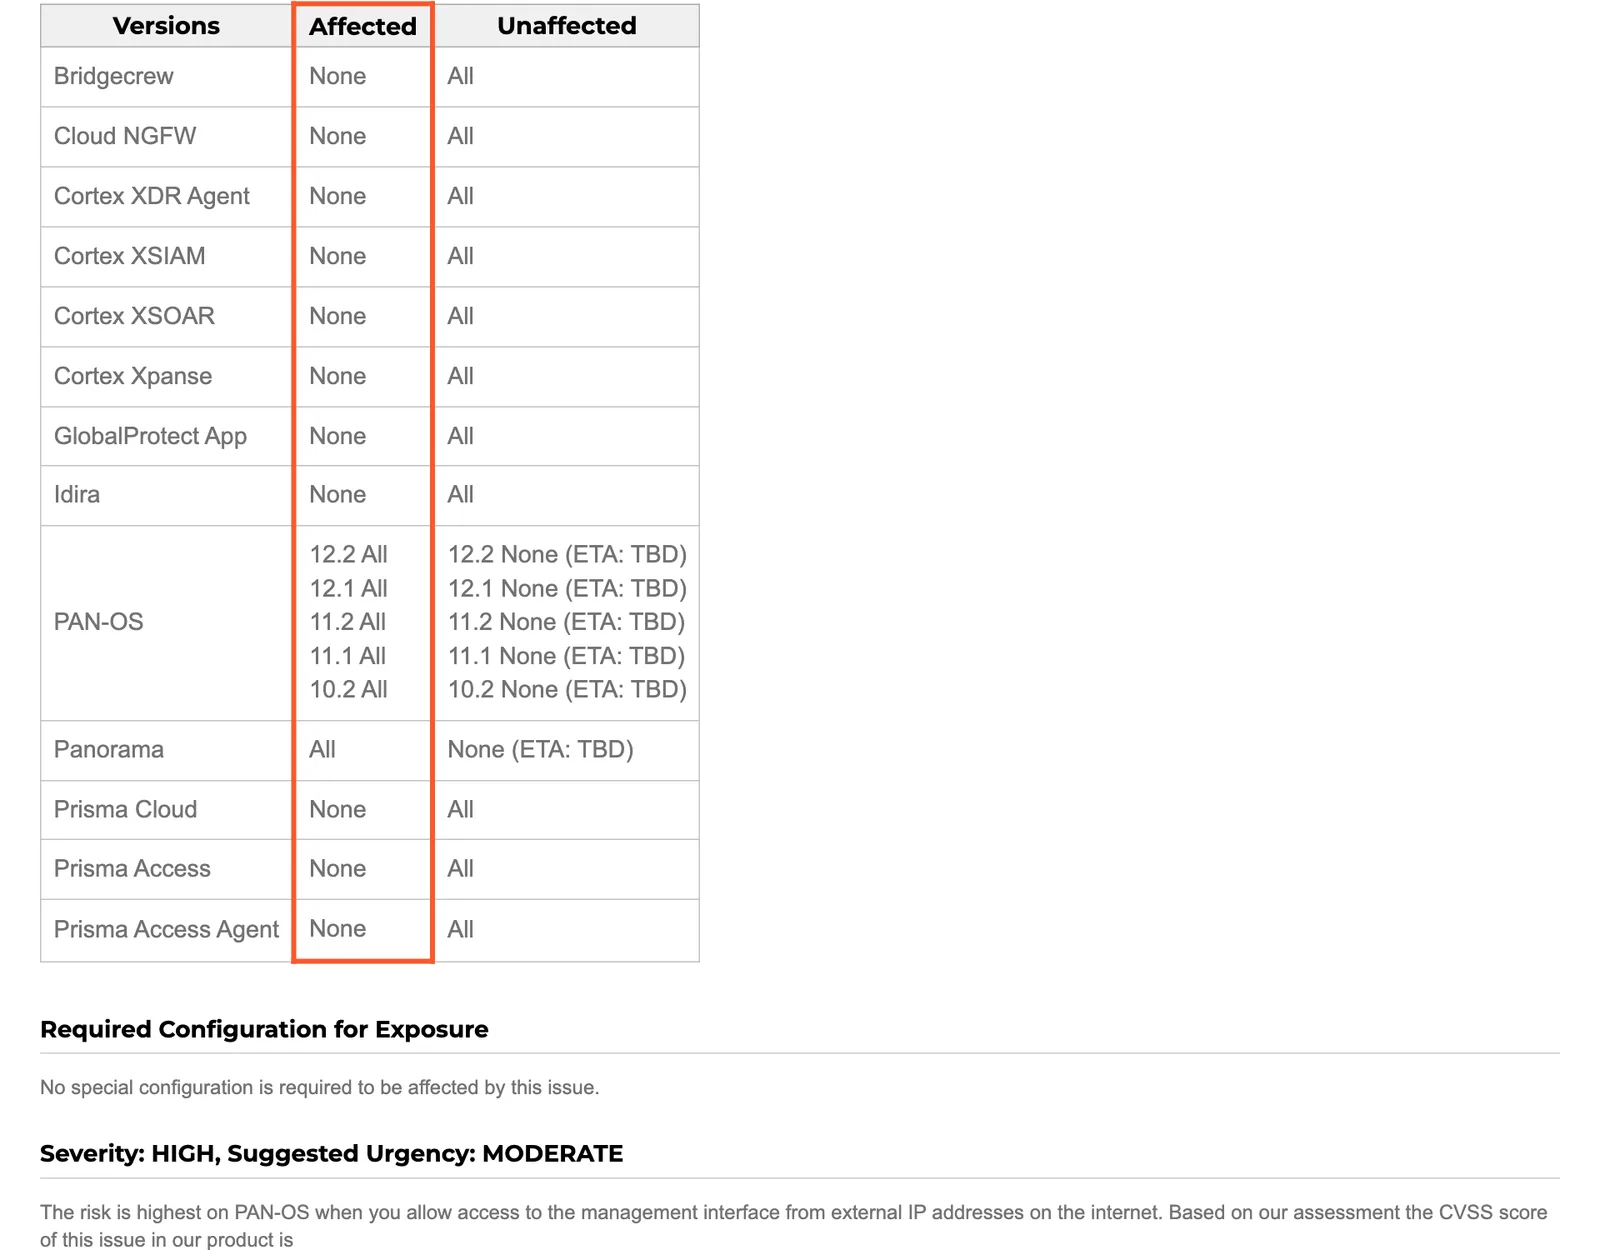
- Palo Alto Networks ยืนยัน PHP2Shell ในอุปกรณ์ PAN-OS 10.2, 11.1, 11.2, 12.1 และ 12.2 ทุกรุ่นและ Panorama เฉพาะหน้าเว็บจัดการและ XML API ให้คะแนน CVSS v4.0 8.7 และระบุรุ่นแก้ว่า ETA: TBD
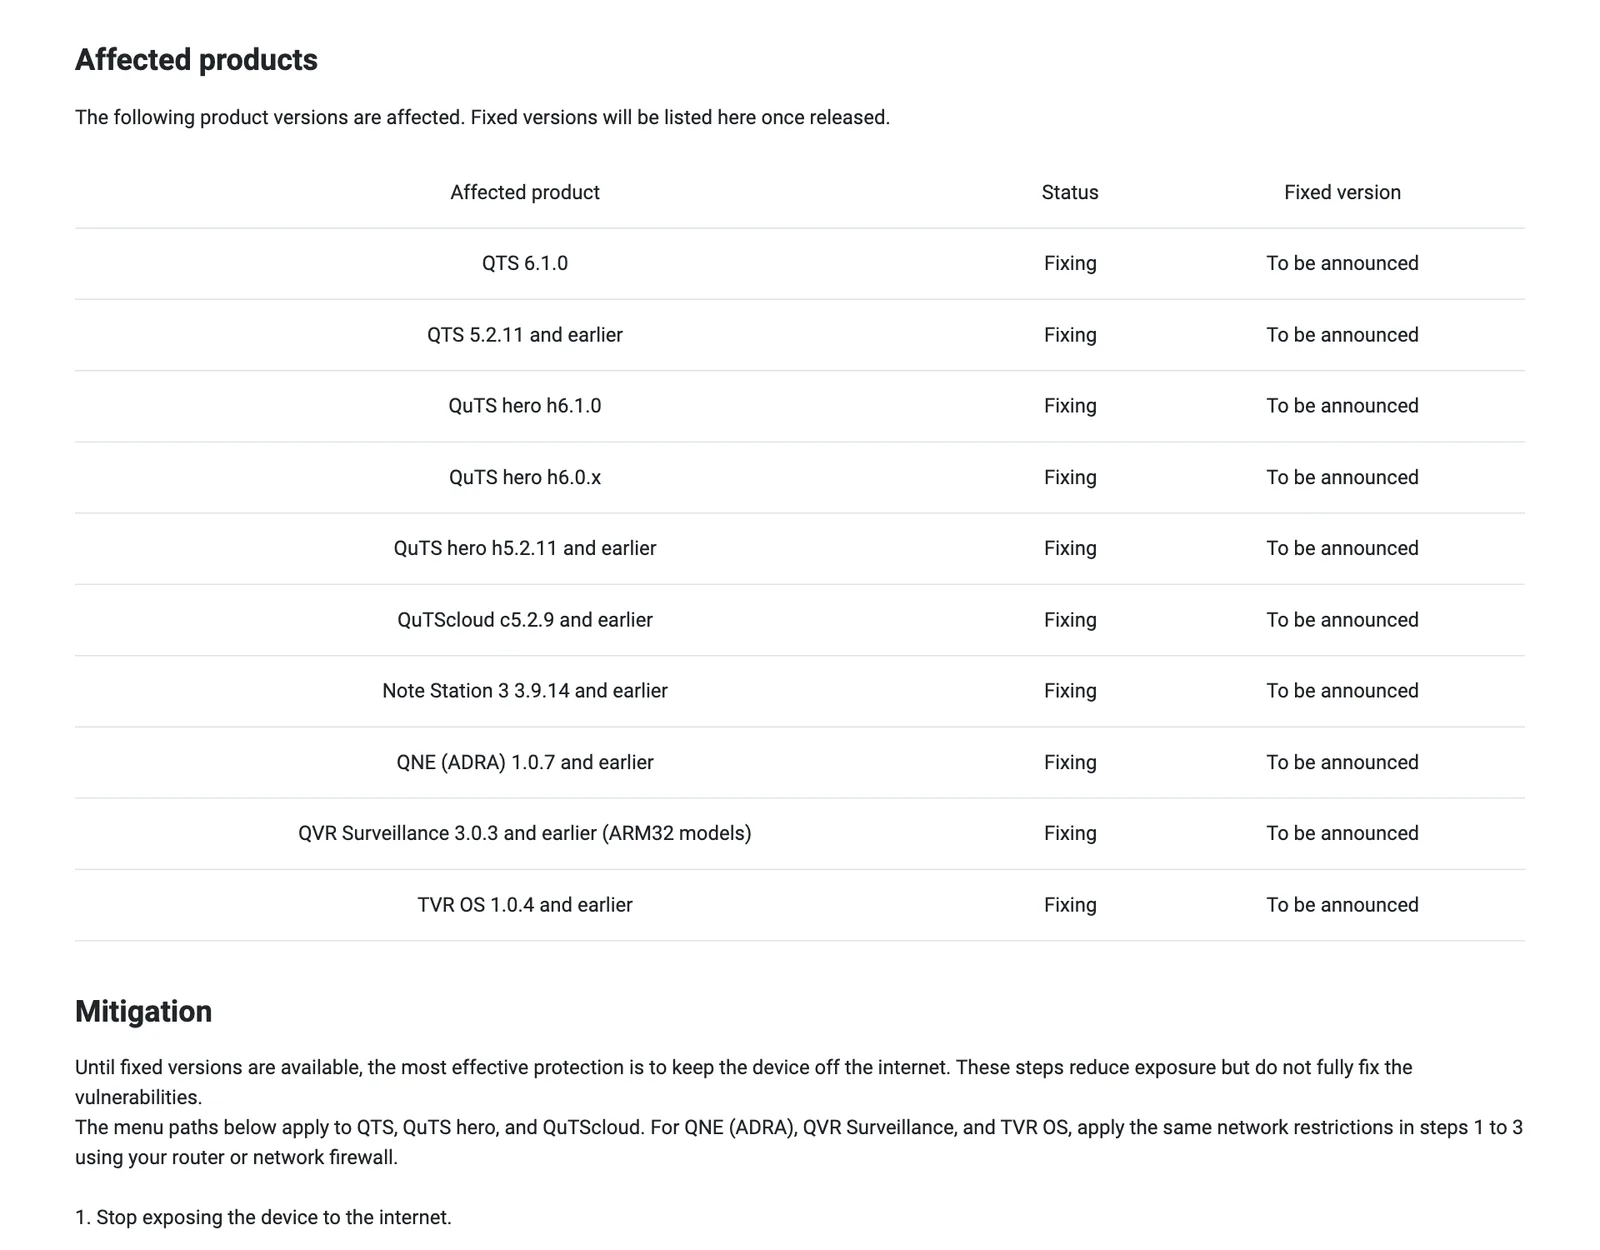
- QNAP ประกาศ QSA-26-18 เมื่อ 22 ตุลาคม 2026 ว่า QTS, QuTS hero, QuTScloud, Note Station 3, QNE, QVR Surveillance และ TVR OS อยู่ในสถานะ Fixing รุ่นแก้ยังเป็น To be announced และให้ถอดอุปกรณ์ออกจากอินเทอร์เน็ตไว้ก่อน
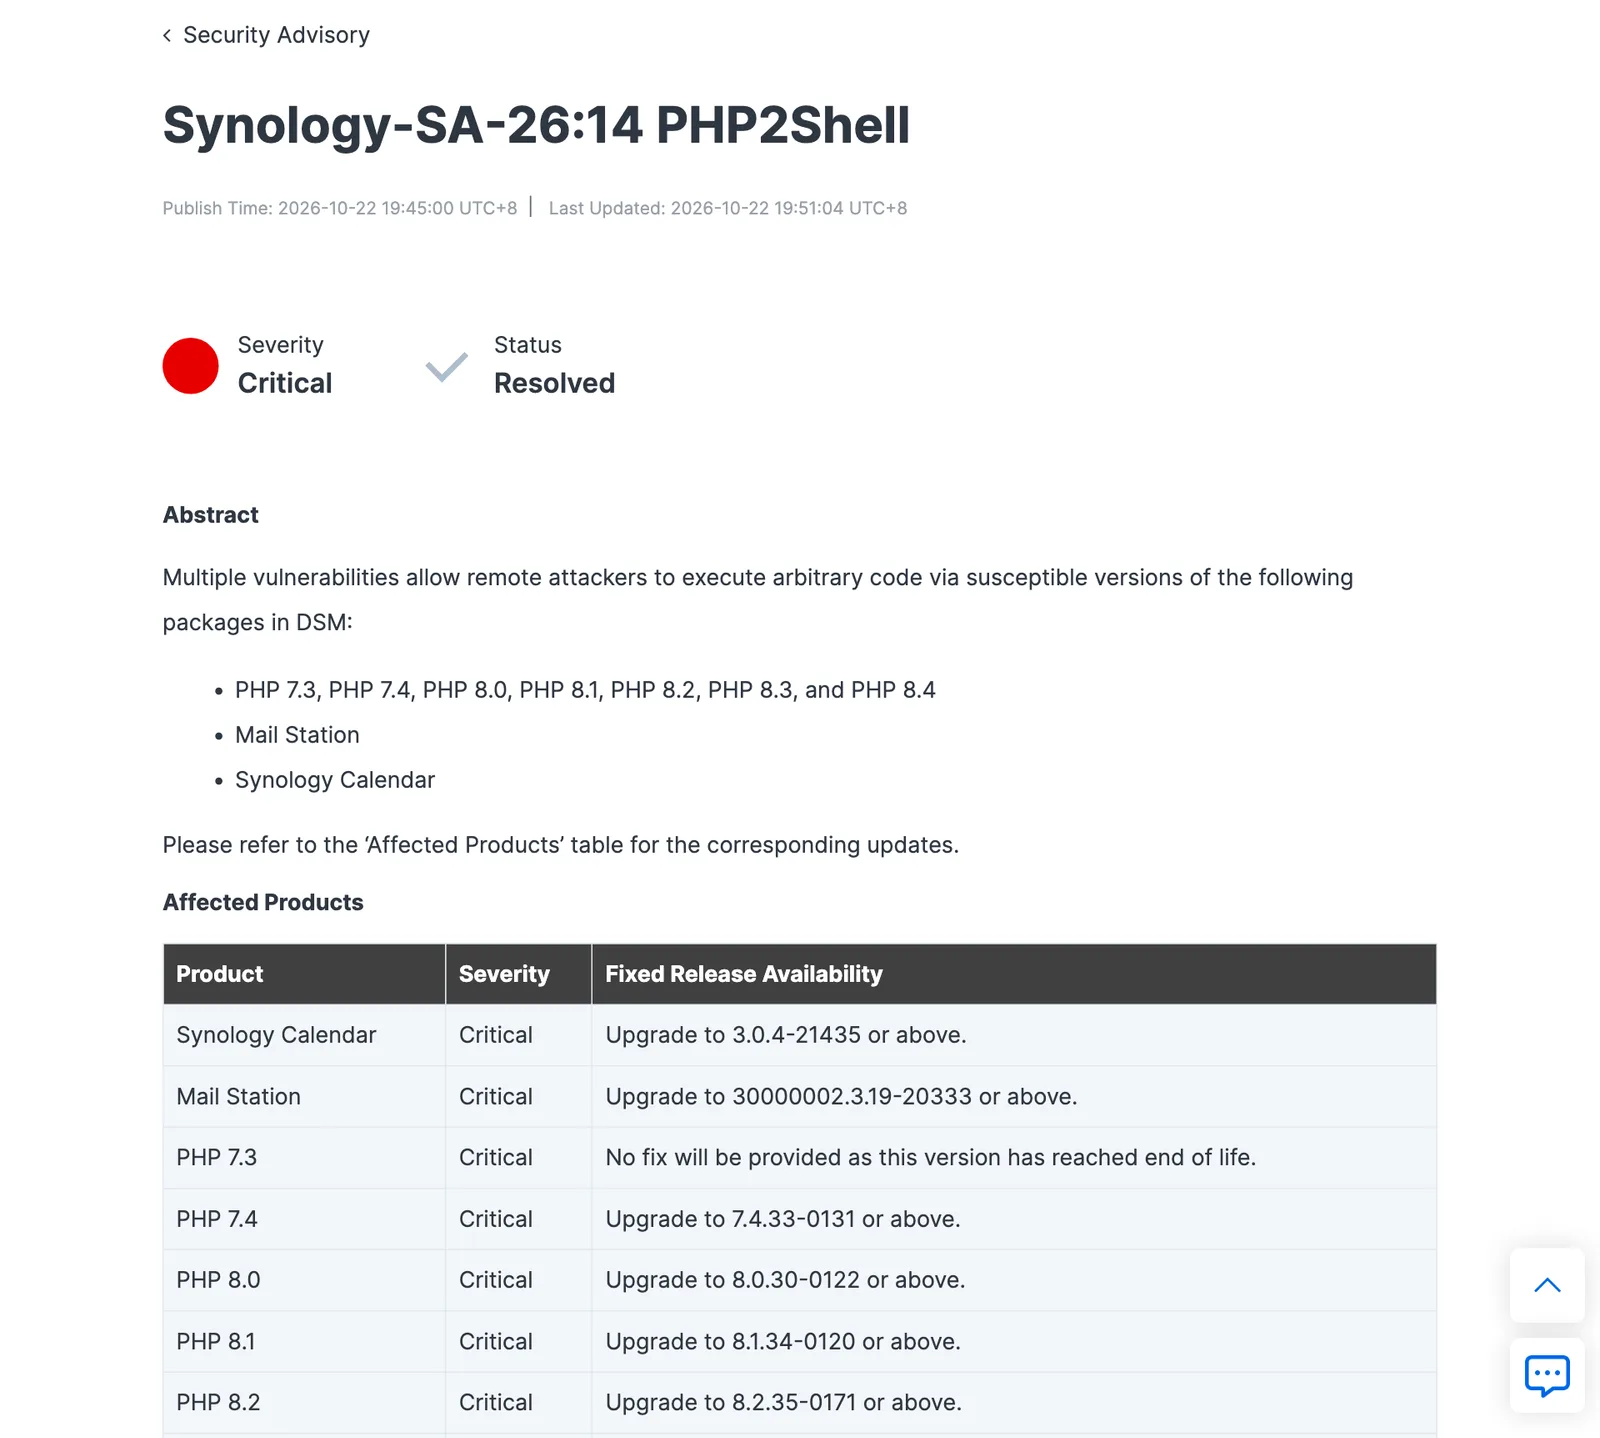
- ฝั่งที่แก้แล้ว: Synology-SA-26:14 (22 ต.ค.) สถานะ Resolved ผ่านแพ็กเกจ PHP 7.4–8.4, Mail Station และ Synology Calendar ส่วน Netgate pfSense และ OPNsense ออกแพ็กเกจ PHP 8.5.12 / 8.3.36 ตั้งแต่ 21 ต.ค. และ Accops ออกแพตช์ HySecure Gateway 5.x–7.x
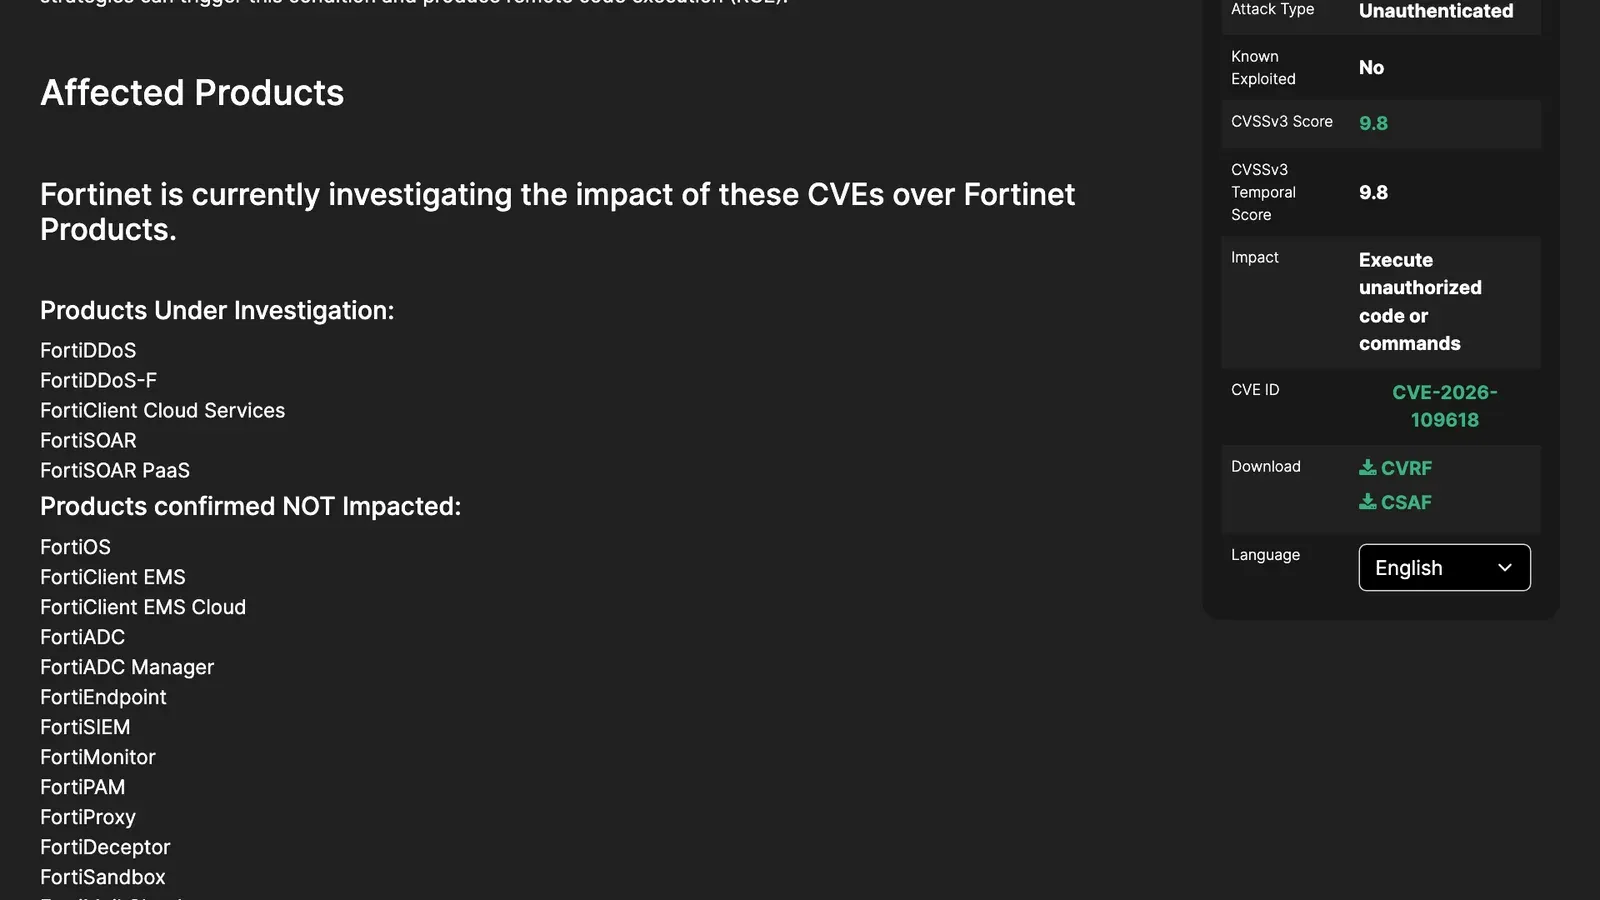
- Fortinet (FG-IR-26-186) ยืนยันว่า FortiOS, FortiManager, FortiAnalyzer และ FortiWeb ไม่ได้รับผลกระทบ แต่ยังตรวจ FortiDDoS และ FortiSOAR ส่วน Cisco ยังไม่พบผลิตภัณฑ์ที่โดนและยังตรวจ ISE, Catalyst Center, Expressway, Meraki และ Webex
ผู้ผลิตไฟร์วอลล์ NAS และ VPN gateway ทยอยออกประกาศเรื่อง PHP2Shell ในอุปกรณ์ระหว่างวันที่ 21–22 ตุลาคม 2026 Palo Alto Networks ยืนยันว่า PAN-OS 10.2 ถึง 12.2 และ Panorama ได้รับผลกระทบที่หน้าเว็บจัดการโดยยังไม่มีรุ่นแก้ QNAP ยังอยู่ระหว่างแก้ ขณะที่ Synology, Netgate (pfSense), OPNsense และ Accops ออกแพตช์แล้ว
ข้อสรุปสำหรับทีมไอทีคือ การอัปเดตแพ็กเกจ PHP บนเซิร์ฟเวอร์ตามคู่มือแพตช์ PHP2Shell ไม่ได้แก้ PHP2Shell ในอุปกรณ์ที่ผู้ผลิตฝัง PHP ไว้ในเฟิร์มแวร์ หน้า GitHub ของ NCSC เนเธอร์แลนด์ (NCSC-NL) ระบุว่า PHP ฝังอยู่ในอุปกรณ์เครือข่ายและหน้าจัดการ "where administrators may not be able to update PHP directly" และให้ลงอัปเดตของผู้ผลิตทันทีที่ออก รายละเอียดของช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 (CVSS v4.0 9.2) อยู่ในข่าวช่องโหว่ PHP2Shell แพตช์แล้ว
สถานะ PHP2Shell ในอุปกรณ์เครือข่ายตามประกาศผู้ผลิต
สถานะในตารางใช้ถ้อยคำของผู้ผลิตเอง ตรวจหน้าประกาศเมื่อเช้ามืดวันที่ 23 ตุลาคม (เวลาไทย)
| ผู้ผลิต (ประกาศ) | วันที่ | สถานะตามผู้ผลิต | ผลิตภัณฑ์และรุ่น |
|---|---|---|---|
| Palo Alto Networks (CVE-2026-109618) | 21 ต.ค. | Affected, ETA: TBD | PAN-OS 10.2–12.2 และ Panorama ทุกรุ่น |
| Fortinet (FG-IR-26-186) | 21 ต.ค. (แก้ไข 22 ต.ค.) | Under Investigation / NOT Impacted | ยังตรวจ FortiDDoS, FortiDDoS-F, FortiClient Cloud Services, FortiSOAR, FortiSOAR PaaS |
| Netgate pfSense | 21 ต.ค. | ออกแพ็กเกจ PHP ใหม่ | Plus 26.07, 26.03.1, CE 2.9.0 ได้ PHP 8.5.12 / CE 2.8.1 ได้ PHP 8.3.36 |
| OPNsense | 21 ต.ค. | hotfix | CE 26.7.7 (PHP 8.5.12), BE 26.4.2p3 (PHP 8.3.36) |
| Accops (ASA-2026-1001) | 22 ต.ค. | affected, patch released | HySecure Gateway 5.x–7.x |
| WatchGuard (WGSA-2026-0032) | 21 ต.ค. | none of our products are affected (ประเมินเบื้องต้น) | ยังตรวจต่อ |
| Sophos | 21 ต.ค. (แก้ไข 22 ต.ค.) | No Sophos products are affected | ปิดพอร์ทัล MyUTM ชั่วคราว |
PAN-OS: PHP2Shell ในอุปกรณ์โดนที่หน้าเว็บจัดการ
Palo Alto Networks ระบุว่าช่องโหว่ "strictly affects the management web interface" คือหน้าเว็บ HTTPS และ XML API ส่วนอินเทอร์เฟซ dataplane โดนเฉพาะเมื่อผูก management profile ไว้ GlobalProtect portal, gateway และ captive portal ไม่ได้รับผลกระทบ บริษัทประเมินคะแนนในผลิตภัณฑ์ของตัวเองที่ CVSS v4.0 8.7 (High) เมื่อเปิดหน้าจัดการให้ IP จากอินเทอร์เน็ต และ 7.1 เมื่อจำกัดให้เข้าได้จาก jump box เท่านั้น
ระหว่างรอ PAN-OS รุ่นแก้ ลูกค้า Threat Prevention เปิด Threat ID 543004, 97622, 97623, 97624 และ 97625 ได้ (content 9162 ขึ้นไป) แต่ต้องส่งทราฟฟิกหน้าจัดการผ่าน dataplane และถอดรหัสให้ไฟร์วอลล์ตรวจได้ บริษัทย้ำว่าความเสี่ยงลดลงมากเมื่อจำกัดหน้าจัดการให้เฉพาะ IP ภายในที่เชื่อถือ และยังไม่พบการโจมตีผลิตภัณฑ์ของตน ส่วน Cloud NGFW และ Prisma Access ไม่ได้รับผลกระทบ
Fortinet, pfSense และ OPNsense: PHP2Shell ในอุปกรณ์ที่แก้ต่างกัน
FG-IR-26-186 ของ Fortinet ให้คะแนน CVSSv3 9.8 แต่ยืนยันว่า FortiOS, FortiManager, FortiAnalyzer, FortiWeb, FortiMail, FortiSIEM, FortiProxy, FortiSASE และ FortiAuthenticator ไม่ได้รับผลกระทบ ช่อง Virtual Patch ระบุว่า No แต่มี OT IPS signature ในรุ่น 37.316
Netgate ระบุว่า PHP2Shell กระทบ pfSense เมื่อเปิดหน้าเว็บจัดการหรือ Captive Portal ให้ผู้โจมตีเข้าถึงได้ ค่าเริ่มต้นเปิดหน้าเว็บให้เฉพาะ LAN จุดสำคัญคืออัปเดตแพ็กเกจ PHP จากหน้าเว็บหรือ Nexus ไม่ได้ ต้องสั่งผ่าน SSH หรือคอนโซลแล้วรีบูตหรือรีสตาร์ตบริการเว็บ ส่วน OPNsense ให้ผู้ใช้ captive portal รีสตาร์ตบริการนั้นหลังอัปเดต
สถานะ PHP2Shell ในอุปกรณ์ NAS
| ผู้ผลิต (ประกาศ) | วันที่ | สถานะตามผู้ผลิต | สิ่งที่ต้องอัปเดต |
|---|---|---|---|
| QNAP (QSA-26-18) | 22 ต.ค. | Fixing / To be announced | QTS 6.1.0 และ 5.2.11 ลงไป, QuTS hero h6.1.0, h6.0.x, h5.2.11 ลงไป, QuTScloud c5.2.9 ลงไป, Note Station 3, QNE (ADRA), QVR Surveillance (ARM32), TVR OS |
| Synology (Synology-SA-26:14) | 22 ต.ค. | Resolved | PHP 7.4 → 7.4.33-0131, 8.0 → 8.0.30-0122, 8.1 → 8.1.34-0120, 8.2 → 8.2.35-0171, 8.3 → 8.3.36-0051, 8.4 → 8.4.27-0051, Mail Station, Synology Calendar 3.0.4-21435 |
| TrueNAS | 21 ต.ค. | Not Affected | ระบบไม่มี PHP แต่แอปอย่าง Nextcloud ต้องอัปเดตอิมเมจ |
QNAP ให้ถอด NAS ออกจากอินเทอร์เน็ต Synology ปิด PHP 7.3 ไม่ได้
QNAP ระบุว่ายังไม่ได้รับรายงานการโจมตีผลิตภัณฑ์ของตน แต่ระหว่างรอรุ่นแก้ "the most effective protection is to keep the device off the internet" ให้ปิด port forwarding และ UPnP ปิด myQNAPcloud Link ที่ไม่ใช้ เข้าจากภายนอกผ่าน VPN จำกัดพอร์ตจัดการ 8080 และ 443 ให้เฉพาะเครือข่ายที่เชื่อถือ และหยุดแอปที่ใช้ PHP หรือ Web Server ที่ไม่ได้ใช้ บริษัทเตือนด้วยว่าอัปเดตของ QNAP ไม่ครอบคลุม PHP ในคอนเทนเนอร์บน Container Station หรือแอปของผู้พัฒนาภายนอก
Synology แก้ PHP2Shell ในอุปกรณ์ด้วยการออกแพ็กเกจ PHP ใหม่ใน DSM และระบุว่า PHP ที่ติดมากับระบบปฏิบัติการไม่ได้เปิดออกภายนอก ความเสี่ยงจึง "very low" แต่ PHP 7.3 "No fix will be provided" เพราะหมดอายุแล้ว ส่วน TrueNAS ชี้ว่าการอัปเดตตัวระบบไม่เปลี่ยน PHP ที่อยู่ในอิมเมจของแอป
Cisco และบริการคลาวด์: ยังตรวจหรือไม่กระทบตัวบริการ
Cisco ออกประกาศระดับ Critical เมื่อ 21 ตุลาคม 19:12 GMT และแก้ไขล่าสุดเป็นรุ่น 1.2 เมื่อ 22 ตุลาคม 14:13 GMT ระบุว่า "Currently, no products are known to be affected" แต่ยังตรวจ ISE, Catalyst Center, Catalyst SD-WAN Manager, Expressway, Hypershield, AppDynamics และบริการคลาวด์อย่าง Meraki, Webex และ Splunk ส่วน Umbrella ไม่ได้รับผลกระทบ Cisco ระบุว่าไม่มี workaround และออก Snort rule 67359 กับ 67360
AWS ประกาศ 2026-143-AWS ว่าบริการของ AWS ไม่ได้รับผลกระทบ แต่ลูกค้าที่รัน PHP เองต้องอัปเดต Elastic Beanstalk มีแพลตฟอร์ม PHP v4.13.12 แล้ว และ Lightsail อัปเดตเครื่องที่รันอยู่ไม่ได้ ลูกค้าต้องสร้างเครื่องใหม่จาก blueprint ที่แก้แล้วแล้วย้ายแอปไป
ทำไมอัปเดต PHP บนเซิร์ฟเวอร์ไม่แก้ PHP2Shell ในอุปกรณ์
อุปกรณ์เหล่านี้ใช้ PHP ชุดที่ผู้ผลิตจัดมาเองและอัปเดตผ่านเฟิร์มแวร์หรือแพ็กเกจของผู้ผลิต การตรวจด้วย php -v หรือ apt upgrade บนเซิร์ฟเวอร์จึงไม่ครอบคลุม PHP2Shell ในอุปกรณ์เหล่านี้ และผลกระทบก็ต่างกัน Palo Alto Networks ให้คะแนนในผลิตภัณฑ์ต่ำกว่าคะแนนต้นทาง ขณะที่ Synology ประเมินว่าเสี่ยงต่ำเพราะไม่เปิดออกภายนอก
ส่วนสถานะการโจมตี Amazon รายงานว่า PHP2Shell ถูกโจมตีเป็นวงกว้างแล้ว (อ่านPHP2Shell ถูกโจมตีจริงแล้ว) แต่ Cisco, Palo Alto Networks และ QNAP ระบุว่ายังไม่พบการโจมตีผลิตภัณฑ์ของตน และ Fortinet ระบุ Known Exploited ว่า No ณ เช้ามืดวันที่ 23 ตุลาคม หน้ารายการประกาศของ SonicWall และ Zyxel ยังไม่มีประกาศเรื่อง PHP2Shell ซึ่งไม่ได้แปลว่าไม่ได้รับผลกระทบ
สิ่งที่องค์กรไทยควรทำ
- ทำรายการอุปกรณ์ที่มีหน้าเว็บจัดการ ไฟร์วอลล์ NAS VPN gateway และเครื่องบันทึกกล้อง แล้วเทียบกับประกาศของผู้ผลิตและรายการซอฟต์แวร์ใน GitHub ของ NCSC-NL
- PAN-OS และ Panorama จำกัดหน้าจัดการให้เฉพาะ IP ภายในหรือ jump box เปิด Threat ID ถ้าเข้าเงื่อนไข และติดตามรุ่นแก้
- QNAP ถอด NAS ออกจากอินเทอร์เน็ต ปิด port forwarding กับ UPnP เข้าผ่าน VPN และหยุดแอป PHP ที่ไม่ใช้ แล้วอัปเดตทันทีที่มีรุ่นแก้
- Synology, pfSense, OPNsense และ Accops ลงแพ็กเกจที่ผู้ผลิตออกแล้ว ย้ายงานออกจาก PHP 7.3 บน Synology และรีสตาร์ตบริการเว็บหรือ captive portal ตามคำแนะนำ
- แยกอัปเดตคอนเทนเนอร์และแอปบน NAS เช่น Nextcloud หรือ WordPress เพราะอัปเดตเฟิร์มแวร์ไม่เปลี่ยน PHP ในอิมเมจ และติดตามมาตรการรับมือ PHP2Shell ของไทย กับข่าวอื่นในหมวด Security
คำถามที่พบบ่อย
PHP2Shell ในอุปกรณ์ของ Fortinet, Cisco และ Palo Alto Networks โดนหรือไม่?
ณ 22 ตุลาคม 2026 Palo Alto Networks ยืนยันว่า PHP2Shell ในอุปกรณ์ PAN-OS 10.2 ถึง 12.2 และ Panorama กระทบหน้าเว็บจัดการและยังไม่มีรุ่นแก้ Fortinet ยืนยันว่า FortiOS, FortiManager, FortiAnalyzer และ FortiWeb ไม่โดน แต่ยังตรวจ FortiDDoS และ FortiSOAR ส่วน Cisco ยังไม่พบผลิตภัณฑ์ที่โดนและยังตรวจหลายรายการ
อัปเดต PHP บนเซิร์ฟเวอร์แล้ว ไฟร์วอลล์หรือ NAS ปลอดภัยจาก PHP2Shell ด้วยหรือไม่?
ไม่ได้แปลว่าปลอดภัย เพราะ PHP2Shell ในอุปกรณ์อย่างไฟร์วอลล์ NAS และ VPN gateway เกิดกับ PHP ที่ผู้ผลิตจัดมาในเฟิร์มแวร์หรือแพ็กเกจของตัวเอง NCSC ของเนเธอร์แลนด์ระบุว่าผู้ดูแลอาจอัปเดต PHP ในผลิตภัณฑ์เหล่านี้เองไม่ได้ ต้องรออัปเดตจากผู้ผลิต และ QNAP กับ TrueNAS ระบุว่า PHP ในคอนเทนเนอร์ต้องอัปเดตแยกอีกชั้น
Synology และ QNAP แก้ PHP2Shell แล้วหรือยัง?
Synology แก้ PHP2Shell ในอุปกรณ์ NAS แล้วตามประกาศ Synology-SA-26:14 วันที่ 22 ตุลาคม 2026 โดยให้อัปเดตแพ็กเกจ PHP 7.4–8.4, Mail Station และ Synology Calendar ยกเว้น PHP 7.3 ที่หมดอายุและจะไม่มีแพตช์ ส่วน QNAP ยังอยู่ในสถานะ Fixing และยังไม่ประกาศรุ่นที่แก้
ระหว่างรอแพตช์ PHP2Shell ในอุปกรณ์ ควรทำอะไร?
ระหว่างรอแพตช์ PHP2Shell ในอุปกรณ์ ให้ปิดหน้าเว็บจัดการจากอินเทอร์เน็ต เปิดให้เข้าได้เฉพาะเครือข่ายภายในหรือผ่าน VPN ปิด port forwarding และ UPnP ของ NAS และหยุดแอปที่ใช้ PHP ที่ไม่จำเป็น ตามคำแนะนำของ QNAP และ Palo Alto Networks แล้วติดตามหน้าประกาศของผู้ผลิตจนกว่าจะมีรุ่นแก้
ผู้ใช้ pfSense และ OPNsense ต้องอัปเดต PHP2Shell อย่างไร?
Netgate ออกแพ็กเกจ PHP 8.5.12 ให้ pfSense Plus 26.07, 26.03.1 และ CE 2.9.0 และ PHP 8.3.36 ให้ CE 2.8.1 แต่ต้องอัปเดตผ่าน command line ไม่ใช่หน้าเว็บ ส่วน OPNsense ออก hotfix 26.7.7 และ 26.4.2p3 และให้รีสตาร์ต captive portal หลังอัปเดต
แหล่งอ้างอิง
- PHP core RCE vulnerability patches (CVE-2026-109618 and CVE-2026-109619) — FG-IR-26-186 — Fortinet PSIRT
- Vulnerabilities in PHP Affecting Cisco Products: October 2026 — Cisco
- Impact of Critical Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619) on Palo Alto Networks Products — Palo Alto Networks
- Vulnerabilities in PHP (PHP2Shell) Affecting Multiple QNAP Products (QSA-26-18) — QNAP
- Synology-SA-26:14 PHP2Shell — Synology
- php2shell vulnerabilities (CVE-2026-109618, CVE-2026-109619) — Nationaal Cyber Security Centrum (NCSC-NL)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- QNAP3Synology2Fortinet8Cisco19Palo Alto Networks5NCSC10GitHub61Nextcloud3Splunk3AWS55Elastic11Amazon50SonicWall3Zyxel3
- ประเทศและสถานที่
- เนเธอร์แลนด์48
- ผลิตภัณฑ์และเทคโนโลยี
- PAN-OS3PHP14FortiOS4FortiManager3FortiAnalyzer3GlobalProtect2FortiMail3FortiSIEM2FortiAuthenticator2Snort2WordPress9
- เหตุการณ์และงาน
- PHP2Shell10
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ