
Oracle CPU ตุลาคม 2026 ออก 1,295 แพตช์ EBS มีช่องโหว่ 10.0 ตามด้วยแพตช์ Java ฉุกเฉิน
Oracle CPU ตุลาคม 2026 ออก 20 ต.ค. รวม 1,295 แพตช์ E-Business Suite มีช่องโหว่ 10.0 และ 9.8 ไม่ต้องล็อกอิน วันถัดมามีแพตช์ Java ฉุกเฉิน CVE-2026-91403
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- Oracle ประกาศ Oracle CPU ตุลาคม 2026 เมื่อ 20 ตุลาคม 2026 รวม 1,295 แพตช์ความปลอดภัยใหม่ มากที่สุดคือ Fusion Middleware 206 แพตช์ และ E-Business Suite 194 แพตช์
- E-Business Suite รุ่น 12.2.3–12.2.15 มี CVE-2026-101809 (Workflow Notification Mailer) คะแนน CVSS 3.1 10.0 และ CVE-2026-101767 (Application Object Library) คะแนน 9.8 ทั้งคู่โจมตีผ่าน HTTP ได้โดยไม่ต้องล็อกอิน
- Java SE ได้ 55 แพตช์ ซึ่ง 49 รายการโจมตีจากระยะไกลได้โดยไม่ต้องล็อกอิน ส่วน OpenJDK ประกาศแก้ 47 CVE ใน OpenJDK และ 6 CVE ใน OpenJFX วันเดียวกัน
- 21 ตุลาคม Oracle ออก Security Alert CVE-2026-91403 (CVSS 9.1) ใน JSSE ซึ่ง OpenJDK ระบุว่าเกี่ยวกับใบรับรอง intermediate CA 8 ใบที่ถูกเจาะ Java SE รุ่นที่เพิ่งออกพร้อม CPU อย่าง 21.0.13 และ 27.0.1 อยู่ในรายการที่ได้รับผลกระทบ
- รอบถัดไปคือแพตช์รายเดือน 17 พฤศจิกายน 2026 และ CPU รายไตรมาส 19 มกราคม 2027
Oracle ออก Oracle CPU ตุลาคม 2026 (Critical Patch Update) เมื่อวันที่ 20 ตุลาคม 2026 รวม 1,295 แพตช์ความปลอดภัยใหม่ ที่ต้องรีบที่สุดคือ E-Business Suite ซึ่งมีช่องโหว่คะแนน 10.0 และ 9.8 ที่โจมตีได้โดยไม่ต้องล็อกอิน วันถัดมา Oracle ออกแพตช์ Java ฉุกเฉิน CVE-2026-91403 ตามมาอีกรอบ
Oracle เตือนไว้ต้นประกาศว่ายังได้รับรายงานการพยายามโจมตีช่องโหว่ที่มีแพตช์แล้วเป็นระยะ และในบางกรณีผู้โจมตีทำสำเร็จเพราะลูกค้าไม่ได้ลงแพตช์ที่มีอยู่ Oracle จึงแนะนำให้ใช้รุ่นที่ยังได้รับการสนับสนุนและลงแพตช์โดยไม่รอช้า
Oracle CPU ตุลาคม 2026 แก้อะไรบ้าง
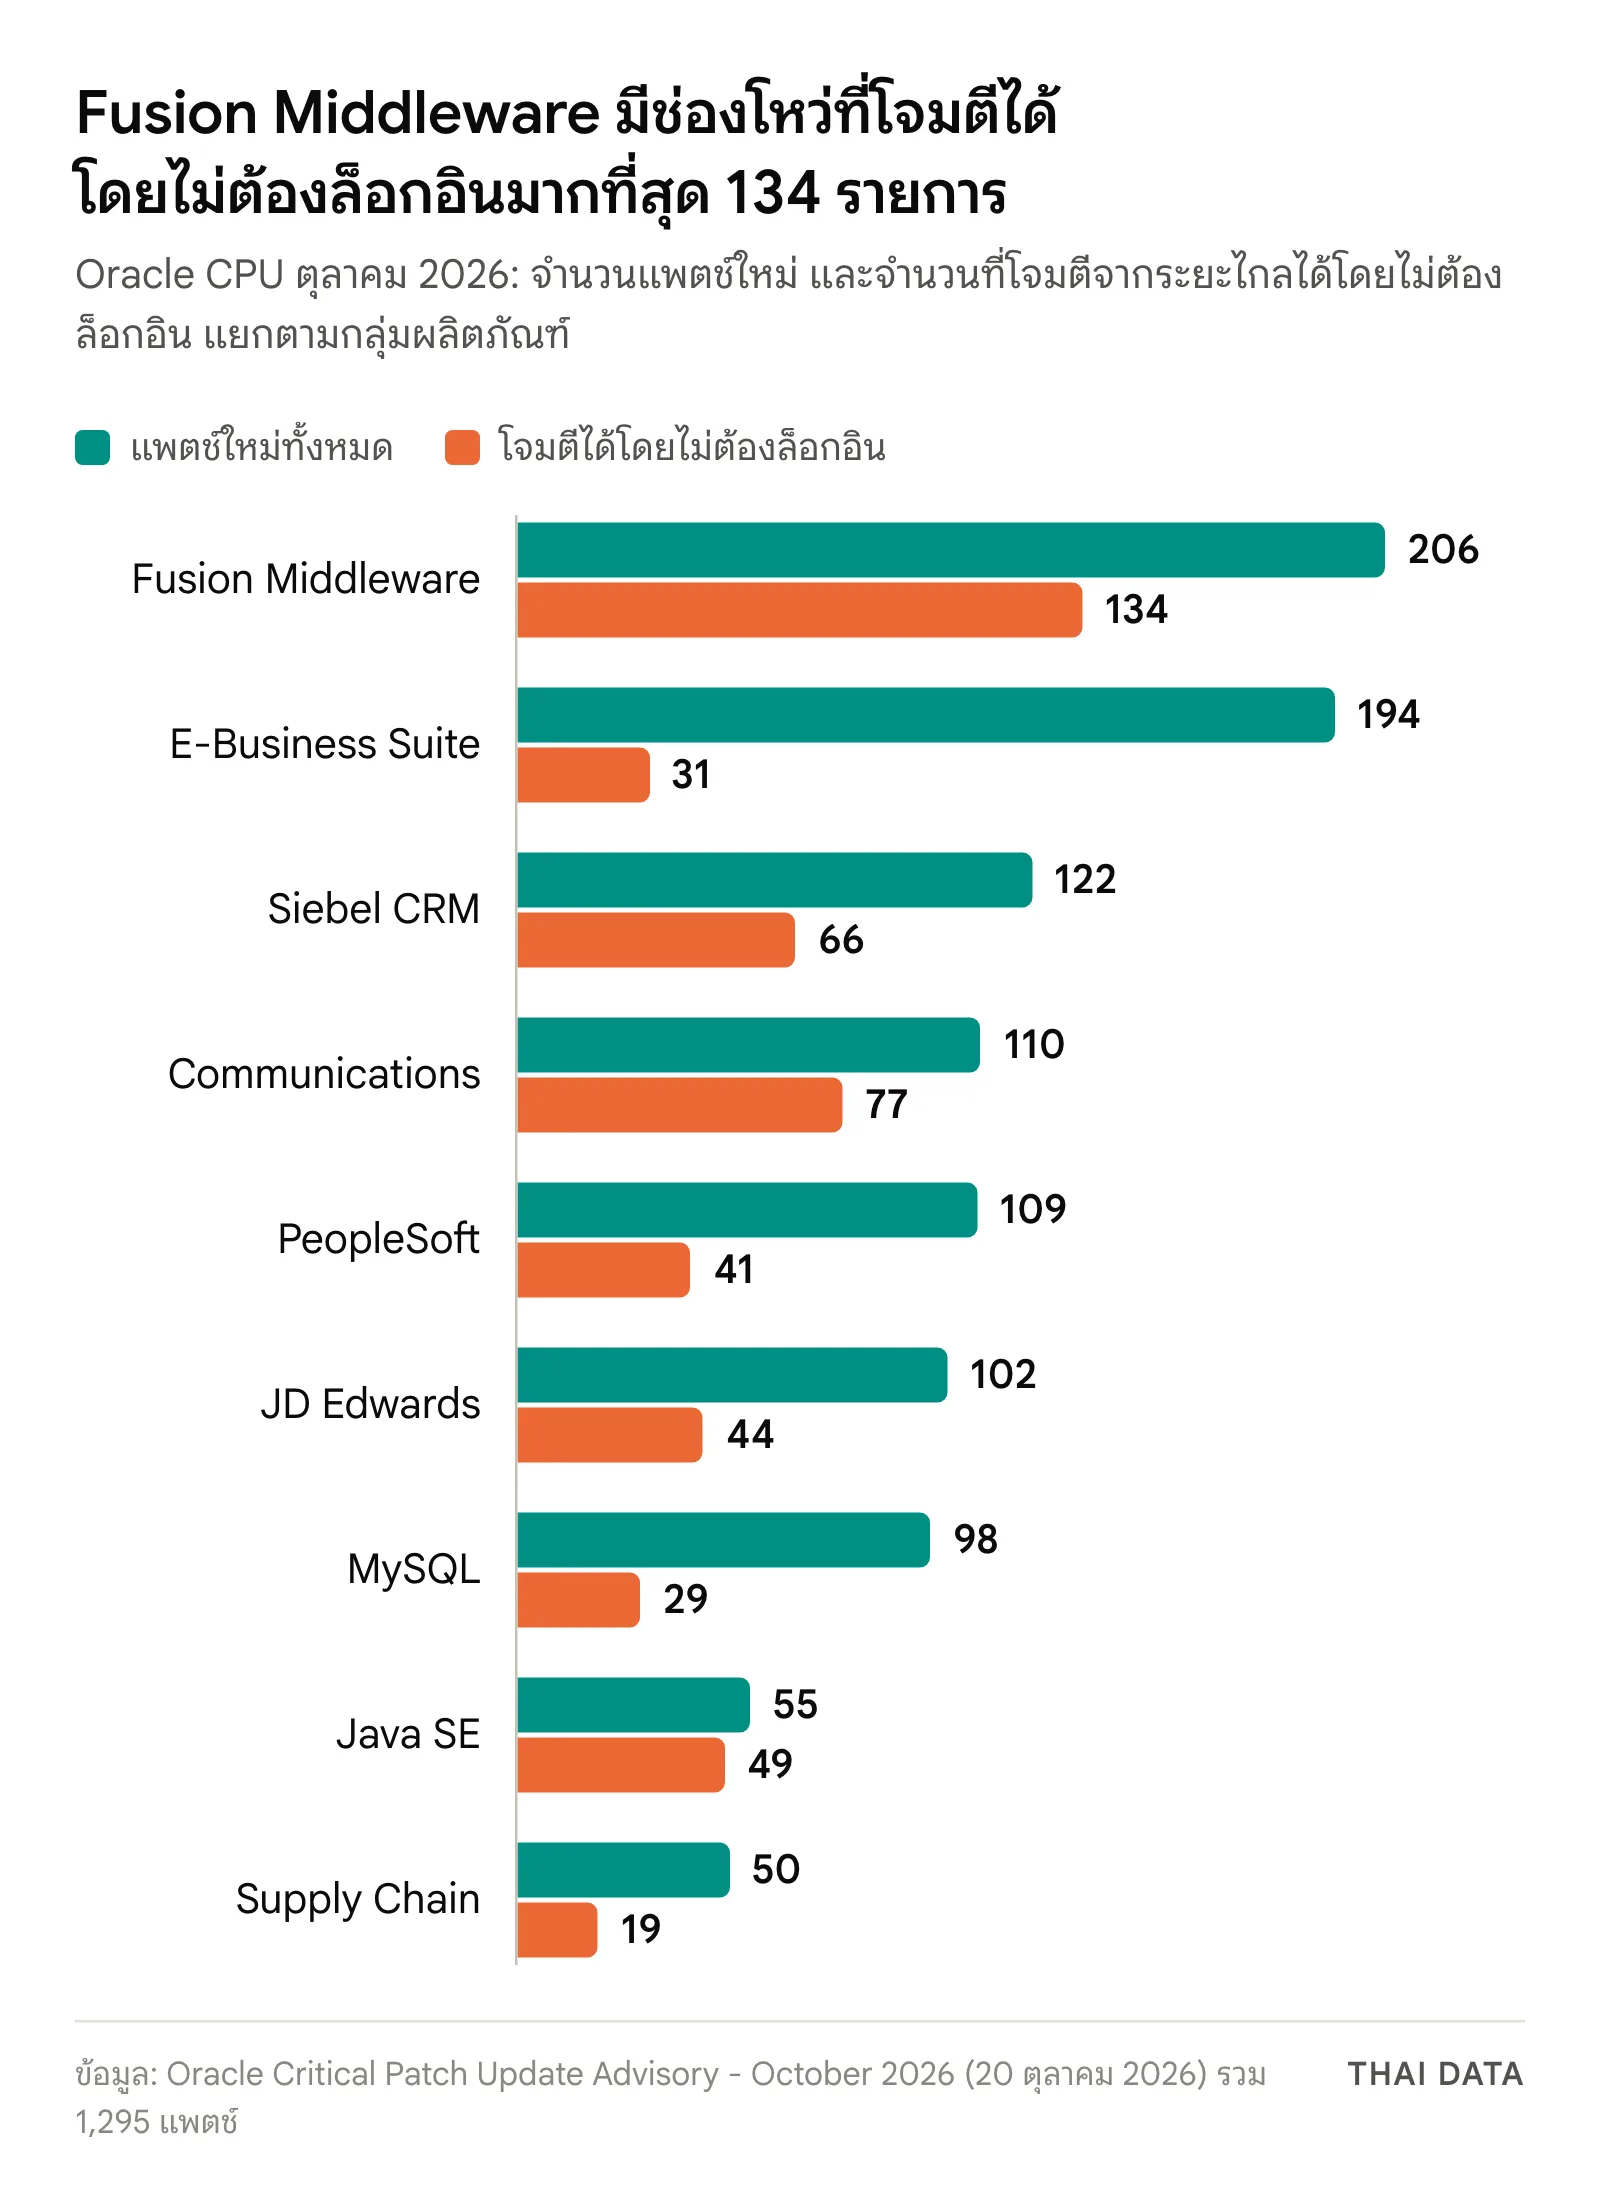
ตาราง Risk Matrix ของ Oracle แยกจำนวนแพตช์ตามกลุ่มผลิตภัณฑ์ พร้อมบอกว่ามีกี่รายการที่ "โจมตีจากระยะไกลได้โดยไม่ต้องล็อกอิน" ซึ่งเป็นตัวเลขที่ทีมไอทีควรใช้จัดลำดับก่อนคะแนนรวม
| กลุ่มผลิตภัณฑ์ | แพตช์ใหม่ | โจมตีได้โดยไม่ต้องล็อกอิน |
|---|---|---|
| Fusion Middleware | 206 | 134 |
| E-Business Suite | 194 | 31 |
| Siebel CRM | 122 | 66 |
| Communications | 110 | 77 |
| PeopleSoft | 109 | 41 |
| JD Edwards | 102 | 44 |
| MySQL | 98 | 29 |
| Java SE | 55 | 49 |
| Supply Chain | 50 | 19 |
กลุ่ม Database Products ได้อีก 126 แพตช์ แยกเป็น Essbase 38, REST Data Services 35, Database Server 14, GoldenGate 11, Trusted Answer Search 8, Secure Backup 6, Autonomous Health Framework 5, TimesTen 4, APEX 2 และ Global Lifecycle Management, NoSQL Database, SQL Developer อย่างละ 1 ใน Database Server มี 4 รายการที่โจมตีได้โดยไม่ต้องล็อกอิน รวมถึง CVE-2026-75803 ในส่วน OpenSSL ของ RDBMS คะแนน 9.8 ที่กระทบรุ่น 19.3–19.32 และ 23.4.0–23.26.3
ทุกคะแนนในประกาศใช้ CVSS 3.1 และเมื่อนับจากตาราง Risk Matrix ทั้งฉบับ มี 6 แพตช์ที่ได้คะแนนเต็ม 10.0 ได้แก่ CVE-2026-101809 ใน E-Business Suite, CVE-2026-87337 ใน Oracle Access Manager, CVE-2026-91231, CVE-2026-91216 และ CVE-2026-91221 ใน Oracle SOA Suite และ CVE-2026-91299 ใน JD Edwards EnterpriseOne Orchestrator ทั้งหมดโจมตีได้โดยไม่ต้องล็อกอิน
E-Business Suite: จุดที่ต้องแพตช์ก่อนใน Oracle CPU ตุลาคม 2026
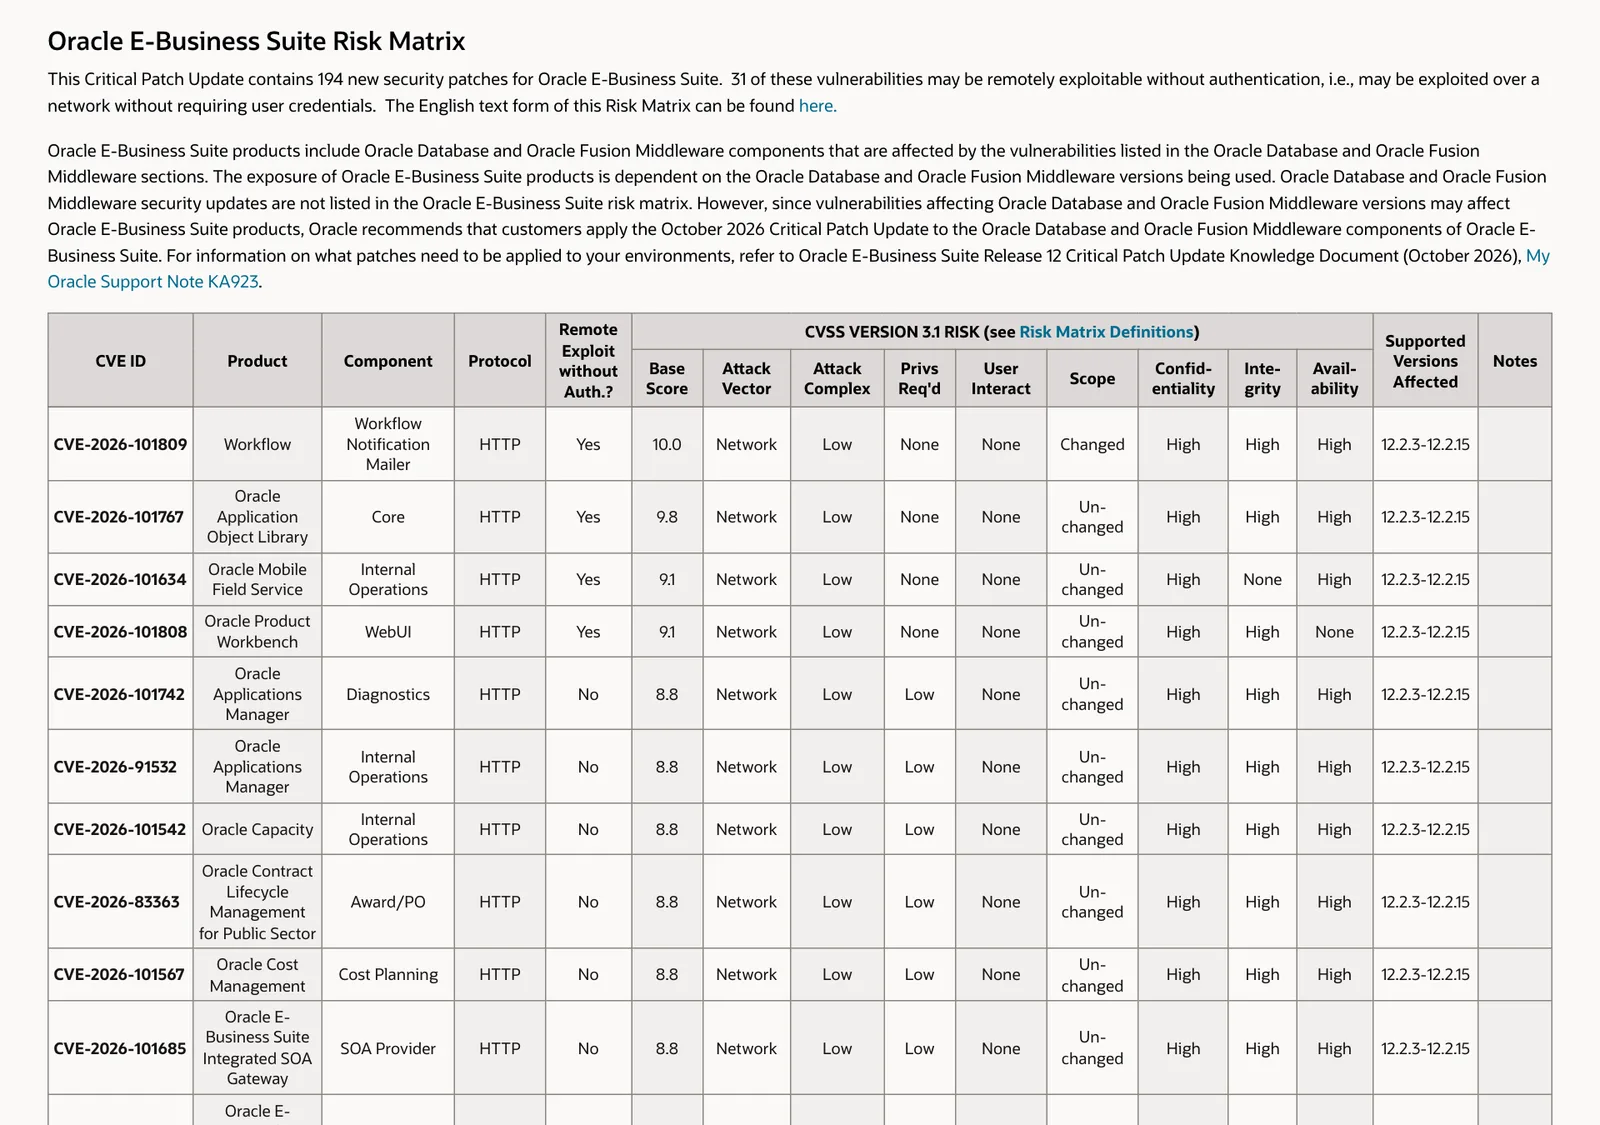
E-Business Suite ได้ 194 แพตช์ใน Oracle CPU ตุลาคม 2026 โดย 31 รายการโจมตีได้โดยไม่ต้องล็อกอิน สองรายการบนสุดของตารางกระทบรุ่น 12.2.3 ถึง 12.2.15 และโจมตีผ่าน HTTP ได้โดยไม่ต้องมีบัญชีและไม่ต้องให้ผู้ใช้กดอะไร
| CVE | ส่วนที่มีช่องโหว่ | CVSS 3.1 | รุ่นที่ได้รับผลกระทบ |
|---|---|---|---|
| CVE-2026-101809 | Workflow (Workflow Notification Mailer) | 10.0 | 12.2.3–12.2.15 |
| CVE-2026-101767 | Oracle Application Object Library (Core) | 9.8 | 12.2.3–12.2.15 |
| CVE-2026-101634 | Oracle Mobile Field Service (Internal Operations) | 9.1 | 12.2.3–12.2.15 |
| CVE-2026-101808 | Oracle Product Workbench (WebUI) | 9.1 | 12.2.3–12.2.15 |
Oracle ให้เครดิตการพบ CVE-2026-101767 แก่นักวิจัย 3 คนจาก Horizon3.ai และไม่เปิดเผยรายละเอียดทางเทคนิคตามนโยบายปกติ ประกาศยังย้ำว่า E-Business Suite มีส่วนประกอบของ Oracle Database และ Fusion Middleware อยู่ด้วย จึงต้องลงแพตช์ CPU ให้ทั้งสองส่วนนั้นพร้อมกัน และดูรายการแพตช์ที่ต้องใช้ใน My Oracle Support Note KA923
ช่องโหว่ 9.8 ขึ้นไปในผลิตภัณฑ์อื่น
นอกจาก E-Business Suite ช่องโหว่ที่ไม่ต้องล็อกอินและได้ 9.8 ขึ้นไปกระจายอยู่ในระบบที่องค์กรมักเปิดให้เครือข่ายอื่นเรียกใช้
- Oracle Access Manager CVE-2026-87337 คะแนน 10.0 ในส่วน Authentication Engine และ CVE-2026-87251 คะแนน 9.8 ผ่าน SAML รุ่น 12.2.1.4.0 และ 14.1.2.1.0
- Oracle SOA Suite สามรายการคะแนน 10.0 (ผ่าน HTTP และ T3/IIOP) และอีก 5 รายการคะแนน 9.8 รุ่น 12.2.1.4.0 และ 14.1.2.0.0
- WebLogic Server CVE-2026-91323 (HTTP) และ CVE-2026-83399 (T3, IIOP) คะแนน 9.8 ทั้งคู่ รุ่น 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 และ 15.1.1.0.0
- JD Edwards EnterpriseOne Orchestrator CVE-2026-91299 คะแนน 10.0 รุ่น 9.2.0.0–9.2.26.5
- MySQL Server และ MySQL Enterprise Backup ช่องโหว่ในไลบรารี curl (CVE-2026-9547) และ OpenSSL (CVE-2025-15467) คะแนน 9.8
Java SE และ OpenJDK ในรอบนี้
Java SE ได้ 55 แพตช์ใน Oracle CPU ตุลาคม 2026 และ 49 รายการโจมตีจากระยะไกลได้โดยไม่ต้องล็อกอิน แม้คะแนนสูงสุดในกลุ่มนี้อยู่ที่ 7.5 ก็ตาม รุ่นที่ได้รับผลกระทบคือ Java SE 8u503, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 26.0.2 และ 27 ฝั่งโครงการ OpenJDK ประกาศแก้ 47 CVE ในโค้ด OpenJDK และ 6 CVE ใน OpenJFX ในวันเดียวกัน คะแนนสูงสุดฝั่ง OpenJDK คือ CVE-2026-91415 ใน client-libs/2d ที่ 7.0
Oracle ปล่อย JDK 27.0.1 วันที่ 20 ตุลาคม พร้อมกำหนดรุ่นปลอดภัยขั้นต่ำ (security baseline) เป็น 27.0.1, 25.0.5, 21.0.13, 17.0.21, 11.0.33 และ 8u511 หากเพิ่งเริ่มใช้ Java 27 ก็อยู่ในรอบนี้ด้วย
CVE-2026-91403: แพตช์ Java รอบสองใน 24 ชั่วโมง
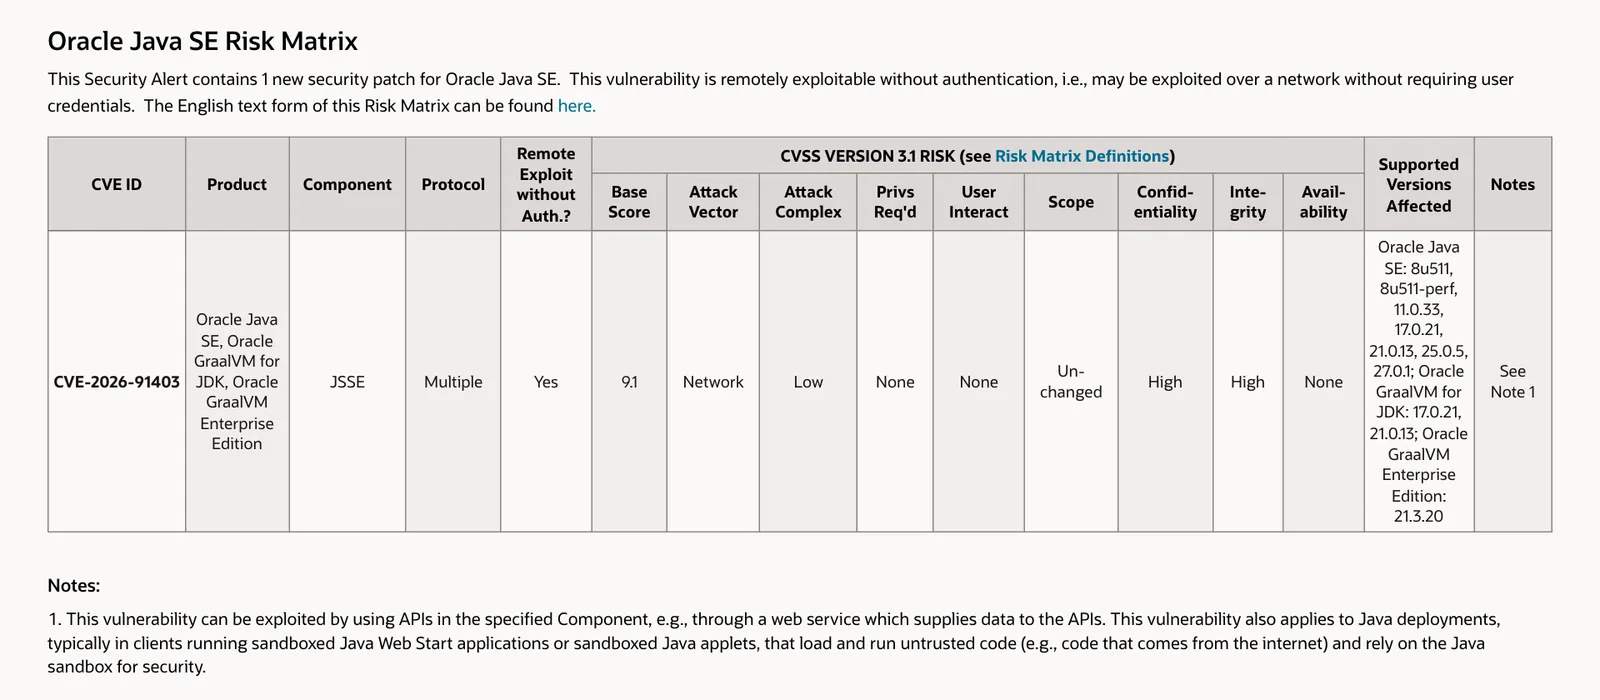
วันที่ 21 ตุลาคม Oracle ออก Security Alert CVE-2026-91403 ช่องโหว่ใน JSSE (ส่วนจัดการ TLS ของ Java) คะแนน CVSS 3.1 9.1 โจมตีจากระยะไกลได้โดยไม่ต้องล็อกอิน รุ่นที่ได้รับผลกระทบคือ Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 และ 27.0.1 รวมถึง GraalVM for JDK 17.0.21, 21.0.13 และ GraalVM Enterprise Edition 21.3.20 ซึ่งตรงกับรุ่น baseline ที่เพิ่งออกเมื่อวันก่อน องค์กรที่เพิ่งอัปเดต Java ตาม CPU จึงต้องอัปเดตอีกรอบ
ประกาศของ Oracle ไม่ได้อธิบายต้นเหตุ แต่ประกาศของ OpenJDK ระบุว่า CVE-2026-91403 เกี่ยวกับใบรับรอง intermediate CA 8 ใบที่ถูกเจาะ ซึ่งเป็นชุดเดียวกับเรื่องกุญแจ eMudhra Intermediate CA หลุด 8 ใบ ที่ Mozilla และ Chrome ถอดความเชื่อถือแบบฉุกเฉิน OpenJDK แนะนำดังนี้
- Java runtime ที่ติดตั้งแยกเอง ให้อัปเดตทันทีเพราะน่าจะมีใบรับรองชุดนั้นอยู่ ถ้ายังทำไม่ได้ ให้แทนไฟล์
lib/security/blocked.certsด้วยไฟล์ที่ OpenJDK เผยแพร่ (JDK 8 ใช้ชื่อblacklisted.certs) หรือเปิดการตรวจสถานะเพิกถอนใบรับรองด้วย-Dcom.sun.net.ssl.checkRevocation=true -Dcom.sun.security.enableCRLDP=true - OpenJDK ที่มากับระบบปฏิบัติการ อย่าง Debian, Fedora, Oracle Linux, Red Hat Enterprise Linux และ Ubuntu ใช้ใบรับรองของระบบ การอัปเดตชุดใบรับรองของ OS ก็เพียงพอ ยกเว้น FreeBSD และ Homebrew ที่ต้องอัปเดต JDK โดยตรง
ทำไม Oracle CPU ตุลาคม 2026 จึงรอไม่ได้
E-Business Suite เคยเป็นเป้าของการโจมตีจริงหลายครั้ง แค็ตตาล็อก KEV ของ CISA มี CVE-2025-61882 และ CVE-2025-61884 ที่เพิ่มเมื่อตุลาคม 2025 ซึ่ง CISA ระบุว่าถูกใช้ในแคมเปญแรนซัมแวร์ และ CVE-2026-46817 ที่เพิ่มเมื่อกรกฎาคม 2026 ช่องโหว่ไม่ต้องล็อกอินคะแนน 9.8–10.0 รอบนี้จึงไม่ควรรอรอบบำรุงรักษาไตรมาสถัดไป
ประกาศ Oracle CPU ตุลาคม 2026 ไม่ได้บอกว่ามีช่องโหว่ใดถูกโจมตีแล้ว และ KEV ฉบับ 21 ตุลาคมยังไม่มี CVE จากรอบนี้ อีกเรื่องที่เปลี่ยนไปคือจังหวะแพตช์ Oracle ระบุว่าออกแพตช์ความปลอดภัยทุกวันอังคารที่สามของเดือนแล้ว รอบถัดไปคือ Critical Security Patch Update วันที่ 17 พฤศจิกายนและ 15 ธันวาคม 2026 ก่อน Critical Patch Update ครั้งหน้าวันที่ 19 มกราคม 2027 บันทึกประจำรุ่นของ JDK 27.0.1 ก็ระบุว่าไม่แนะนำให้ใช้รุ่นนี้หลังรอบวันที่ 17 พฤศจิกายน
สิ่งที่องค์กรไทยควรทำ
- เริ่มจาก E-Business Suite ที่เข้าถึงได้จากอินเทอร์เน็ตหรือเครือข่ายคู่ค้า ลงแพตช์ Oracle CPU ตุลาคม 2026 ทั้งตัว EBS และ Database/Fusion Middleware ที่อยู่ข้างใต้ตาม Note KA923 ระหว่างรอ ให้จำกัดการเข้าถึง HTTP ของ EBS เฉพาะเครือข่ายที่จำเป็น ซึ่ง Oracle ระบุว่าการปิดโปรโตคอลที่ใช้โจมตีช่วยลดความเสี่ยงได้ชั่วคราวแต่ไม่ใช่ทางแก้ถาวร
- ไล่ต่อที่ Access Manager, SOA Suite, WebLogic และ JD Edwards Orchestrator โดยเฉพาะเครื่องที่เปิดพอร์ต T3/IIOP ออกนอกวง
- ทำบัญชี Java ทั้งหมดในองค์กร แยก runtime ที่ติดตั้งเอง (รวม JDK ที่ฝังมากับแอปพลิเคชัน) กับที่มากับ OS แล้วอัปเดตทั้งรอบ CPU และ Security Alert CVE-2026-91403 ถ้ายังอัปเดตไม่ได้ ให้ใช้ไฟล์ blocked.certs ตามคำแนะนำของ OpenJDK
- ตรวจรุ่นที่ยังได้รับการสนับสนุน แพตช์ CPU ออกให้เฉพาะรุ่นที่อยู่ใน Premier Support หรือ Extended Support รุ่นเก่ากว่านั้น Oracle ไม่ได้ทดสอบแต่ระบุว่ามีแนวโน้มได้รับผลกระทบเช่นกัน
- ลงปฏิทินแพตช์รายเดือน วันอังคารที่สามของเดือน และติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Oracle CPU ตุลาคม 2026 แก้ช่องโหว่กี่รายการ?
Oracle CPU ตุลาคม 2026 ที่ออกเมื่อ 20 ตุลาคม 2026 มีแพตช์ความปลอดภัยใหม่ 1,295 แพตช์ กลุ่มที่ได้มากที่สุดคือ Fusion Middleware 206 แพตช์ E-Business Suite 194 แพตช์ และกลุ่ม Database Products 126 แพตช์ ช่องโหว่บางรายการกระทบหลายผลิตภัณฑ์และนับแยกในแต่ละกลุ่ม
ช่องโหว่ Oracle E-Business Suite ใน Oracle CPU ตุลาคม 2026 ร้ายแรงแค่ไหน?
ร้ายแรงที่สุดคือ CVE-2026-101809 ใน Workflow Notification Mailer คะแนน CVSS 3.1 10.0 และ CVE-2026-101767 ใน Oracle Application Object Library คะแนน 9.8 ทั้งคู่กระทบ E-Business Suite 12.2.3 ถึง 12.2.15 และโจมตีผ่าน HTTP ได้โดยไม่ต้องล็อกอิน
CVE-2026-91403 คืออะไร และเกี่ยวกับ Oracle CPU ตุลาคม 2026 อย่างไร?
CVE-2026-91403 คือช่องโหว่ใน JSSE ของ Java SE คะแนน CVSS 3.1 9.1 ที่ Oracle ออก Security Alert เมื่อ 21 ตุลาคม 2026 หนึ่งวันหลัง Oracle CPU ตุลาคม 2026 OpenJDK ระบุว่าเกี่ยวกับใบรับรอง intermediate CA 8 ใบที่ถูกเจาะ และรุ่น Java ที่ออกพร้อม CPU อย่าง 21.0.13 และ 27.0.1 ก็ได้รับผลกระทบ
ช่องโหว่ใน Oracle CPU ตุลาคม 2026 ถูกโจมตีจริงแล้วหรือยัง?
ประกาศ Oracle CPU ตุลาคม 2026 ไม่ได้ระบุว่าช่องโหว่ใดถูกโจมตีแล้ว และแค็ตตาล็อก KEV ของ CISA ฉบับ 21 ตุลาคม 2026 ยังไม่มี CVE จากรอบนี้ แต่ Oracle ย้ำว่ายังได้รับรายงานการโจมตีช่องโหว่ที่มีแพตช์แล้วในลูกค้าที่ไม่ได้ลงแพตช์
Oracle จะออกแพตช์ความปลอดภัยรอบถัดไปเมื่อไร?
Oracle ระบุว่าออกแพตช์ความปลอดภัยทุกวันอังคารที่สามของเดือน รอบถัดไปหลัง Oracle CPU ตุลาคม 2026 คือ 17 พฤศจิกายน 2026 และ 15 ธันวาคม 2026 ซึ่งเป็น Critical Security Patch Update รายเดือน ส่วน Critical Patch Update รายไตรมาสครั้งถัดไปคือ 19 มกราคม 2027
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Oracle17CISA29Horizon3.ai2Mozilla9
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ