
CISA ใส่ Puppet Enterprise CVE-2026-115731 ใน KEV เมื่อ 17 พ.ย. 2026 ช่องโหว่ CVSS 9.4 ให้เอเจนต์ที่มีใบรับรองสั่งรันโค้ดบน Puppet Server แก้ใน PE 2026.0.1
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที ผู้เข้าชม 2
สรุปประเด็นสำคัญ
- 17 พฤศจิกายน 2026 CISA เพิ่ม Puppet Enterprise CVE-2026-115731 ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 1 ธันวาคม 2026
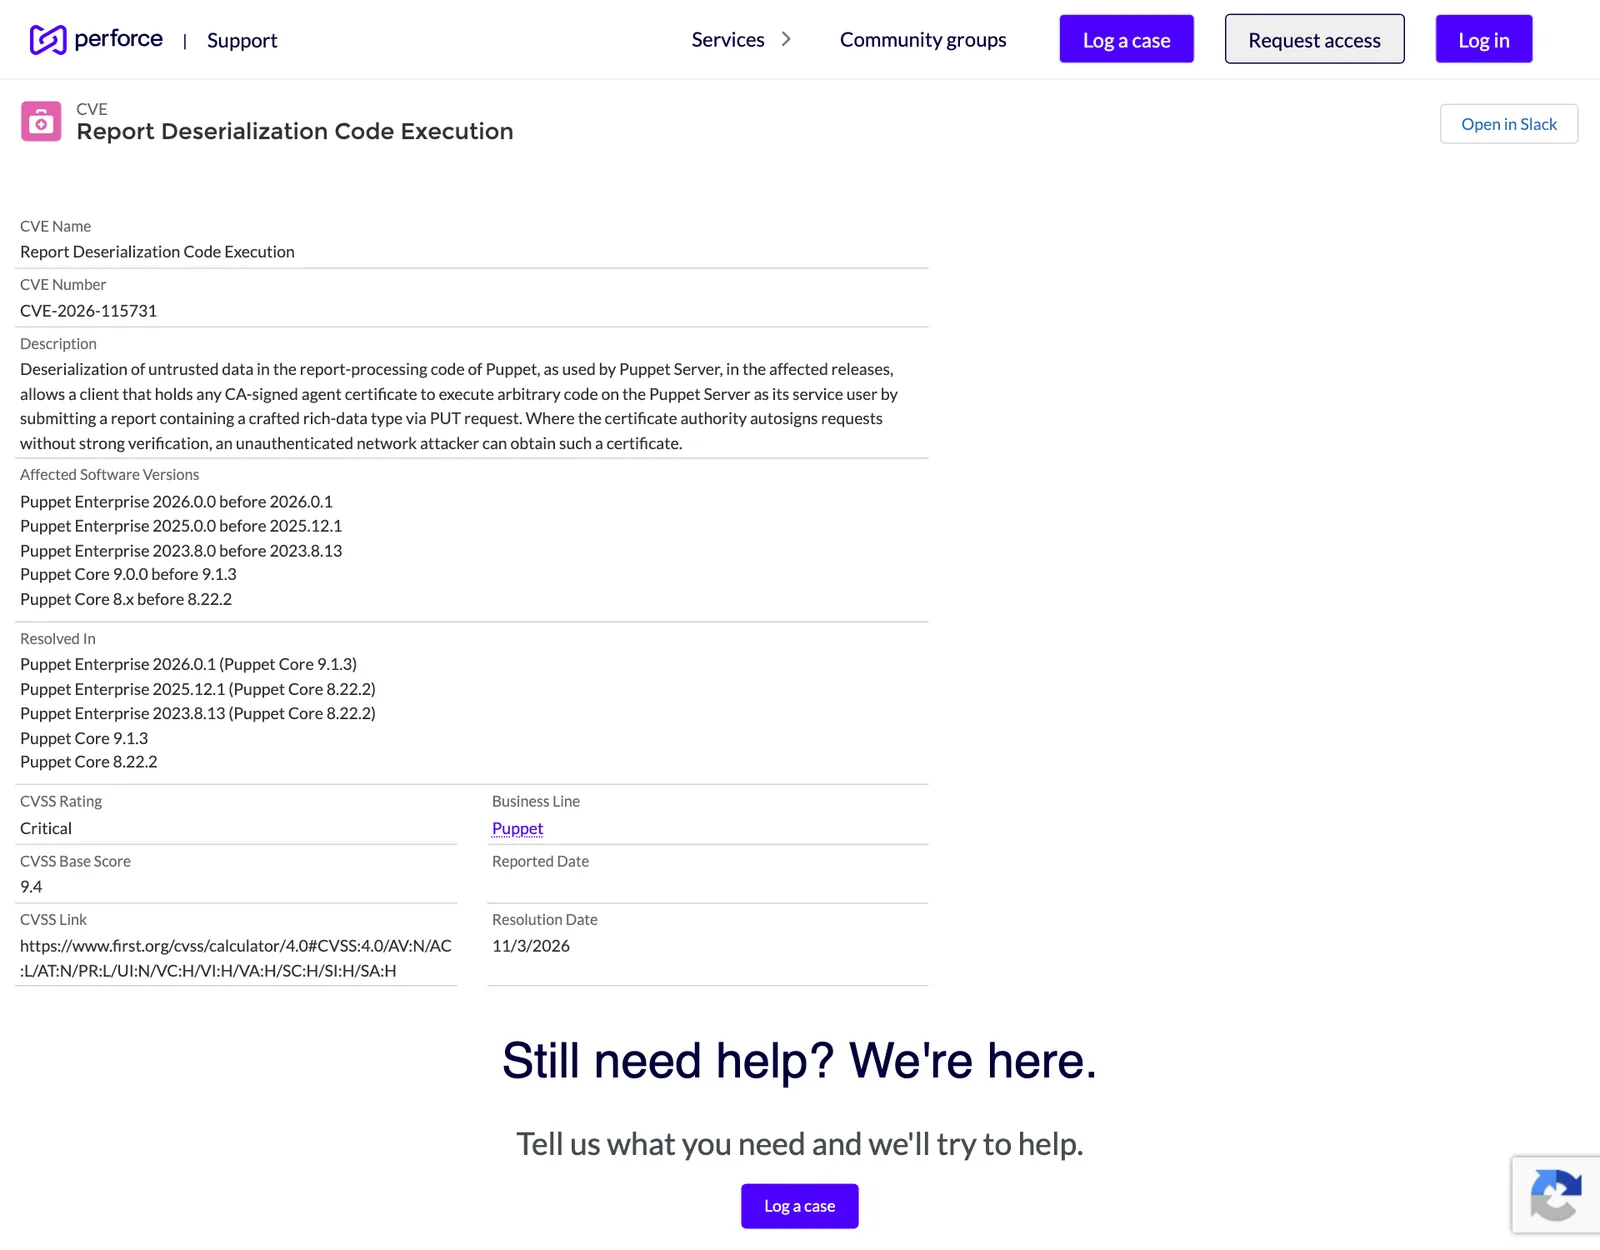
- Perforce ระบุว่าช่องโหว่ deserialization ในโค้ดประมวลผลรายงานของ Puppet ให้ไคลเอนต์ที่มีใบรับรอง CA ใดก็ได้ส่งรายงานที่สร้างมาเป็นพิเศษ แล้วรันโค้ดบน Puppet Server ด้วยสิทธิ์ของบริการ Perforce ให้ CVSS 4.0 เท่ากับ 9.4 ระดับ Critical
- ถ้า CA ตั้งให้ลงนามคำขออัตโนมัติ (autosign) โดยไม่ตรวจสอบเข้มงวด ผู้โจมตีที่ไม่ต้องยืนยันตัวตนก็ขอใบรับรองมาใช้ได้
- รุ่นที่แก้แล้วคือ Puppet Enterprise 2026.0.1, 2025.12.1 และ 2023.8.13 กับ Puppet Core 9.1.3 และ 8.22.2 โดย Perforce ลงวันที่แก้ไว้ 3 พฤศจิกายน 2026
Puppet Enterprise CVE-2026-115731 ถูก CISA เพิ่มเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 17 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง ช่องโหว่นี้อยู่ในโค้ดประมวลผลรายงานของ Puppet ที่ Puppet Server ใช้ เอเจนต์ที่ถือใบรับรองซึ่ง CA ลงนามแล้วใบใดก็ได้สามารถสั่งรันโค้ดบน Puppet Server ได้ ซึ่งสำคัญเพราะ Puppet Server เป็นเครื่องกลางที่ควบคุมการตั้งค่าของเครื่องลูกทั้งฝูง
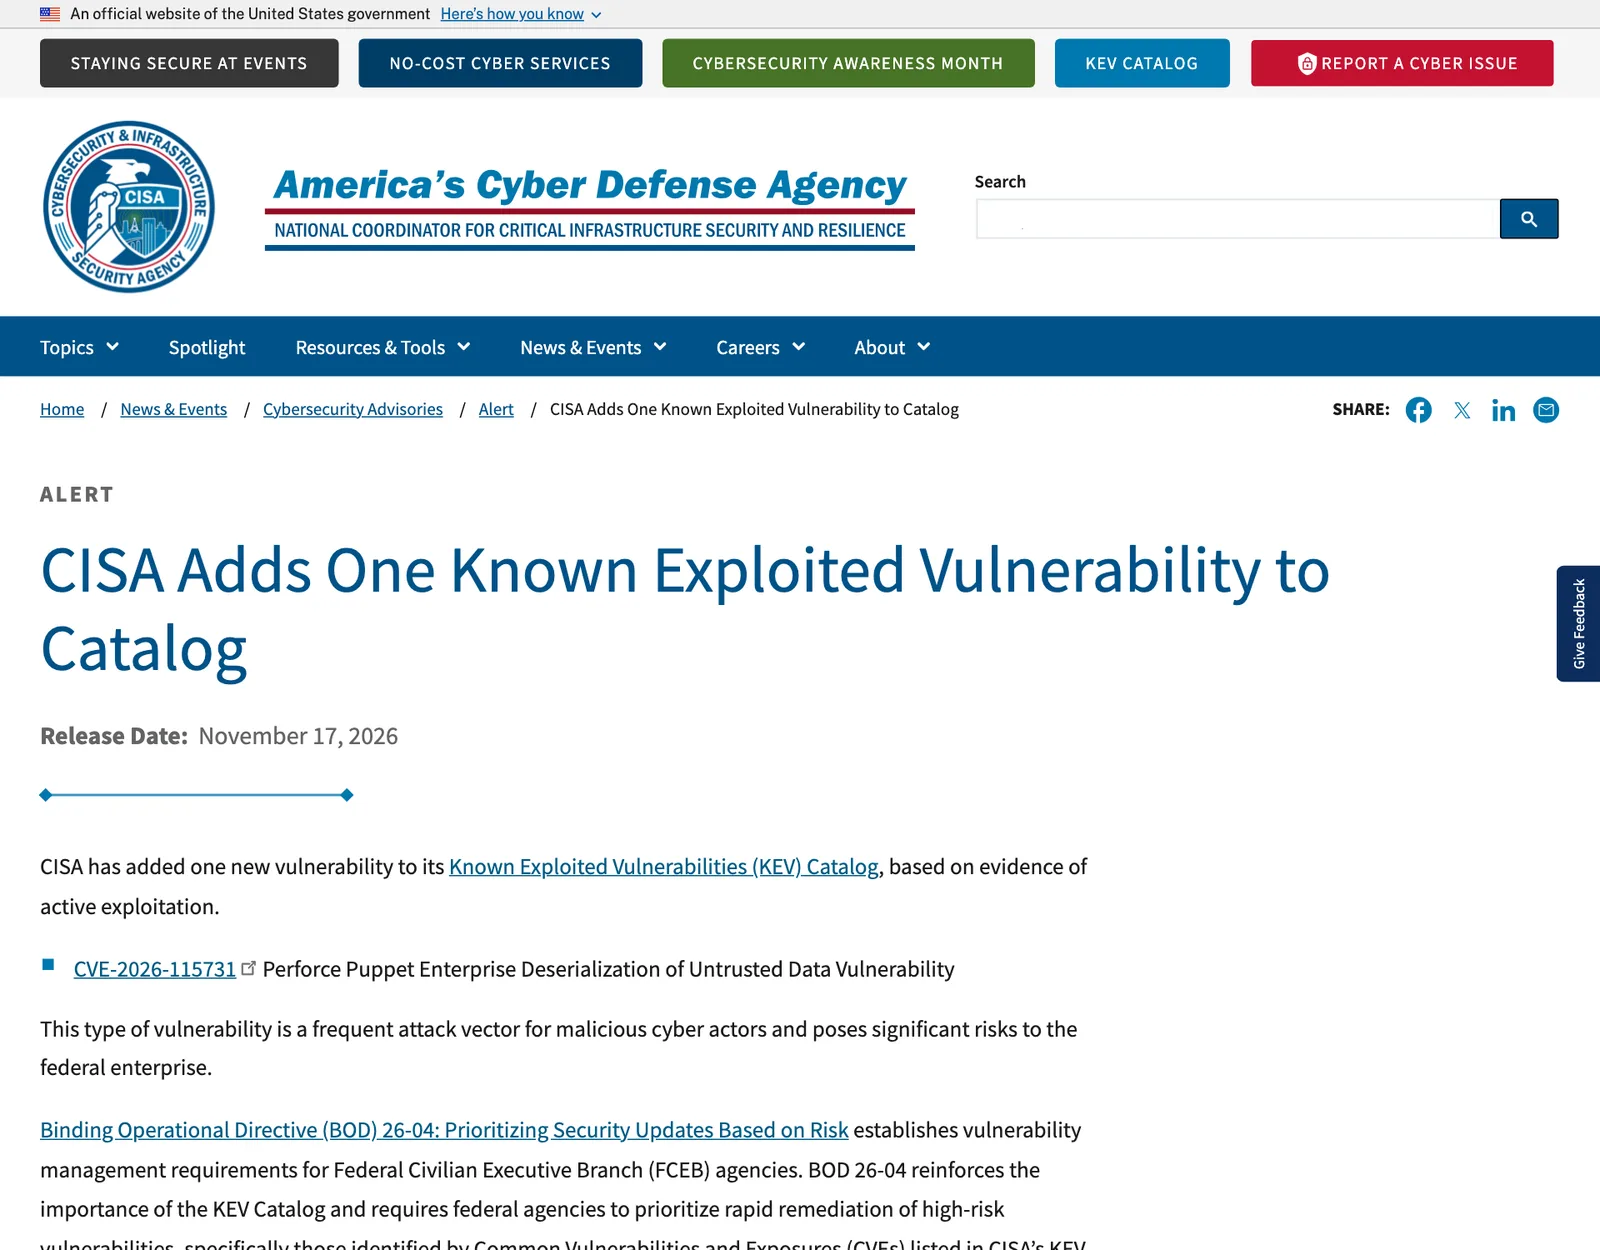
Puppet Enterprise CVE-2026-115731 ตามข้อมูลของ Perforce และ CISA
| เรื่อง | รายละเอียด |
|---|---|
| รหัส CVE | CVE-2026-115731 (ชื่อใน KEV: Perforce Puppet Enterprise Deserialization of Untrusted Data) |
| ประเภทช่องโหว่ | Deserialization of untrusted data (CWE-502) และ code injection (CWE-94) |
| ส่วนที่มีช่องโหว่ | โค้ดประมวลผลรายงาน (report-processing) ของ Puppet ที่ Puppet Server ใช้ |
| คะแนน | CVSS 4.0 เท่ากับ 9.4 ระดับ Critical (Perforce) |
| วันเพิ่มใน KEV | 17 พฤศจิกายน 2026 |
| กำหนดแก้ของหน่วยงานรัฐบาลกลางสหรัฐฯ | 1 ธันวาคม 2026 |
| ใช้ในแคมเปญแรนซัมแวร์ | KEV ระบุว่า "ไม่ทราบ" |
| วันที่ Perforce ลงว่าแก้แล้ว | 3 พฤศจิกายน 2026 |
ผู้โจมตีใช้ Puppet Enterprise CVE-2026-115731 ได้อย่างไร
คำอธิบายจาก Perforce และ KEV ตรงกัน คือไคลเอนต์ที่ถือใบรับรองเอเจนต์ซึ่ง CA ลงนามแล้ว ส่งรายงานผ่านคำขอ HTTP PUT โดยฝังชนิดข้อมูล rich-data ที่สร้างมาเป็นพิเศษ ตัวประมวลผลรายงานบน Puppet Server แปลงข้อมูลนั้นกลับเป็นอ็อบเจกต์โดยไม่ปลอดภัย ผลคือรันโค้ดอะไรก็ได้บนเซิร์ฟเวอร์ด้วยสิทธิ์ของผู้ใช้ที่รันบริการ
เงื่อนไขที่ทำให้ช่องโหว่นี้อันตรายขึ้นอยู่ที่การออกใบรับรอง ถ้า CA ตั้งให้ลงนามคำขอโดยอัตโนมัติ (autosign) โดยไม่ตรวจสอบตัวตนอย่างเข้มงวด ผู้โจมตีบนเครือข่ายที่ไม่ต้องยืนยันตัวตนก็ขอใบรับรองที่ใช้ได้ แล้วโจมตีต่อได้ นั่นหมายความว่าเครื่องที่เปิดให้เอเจนต์ใหม่เข้าร่วมได้ง่ายเสี่ยงที่สุด
รุ่นที่กระทบและรุ่นที่แก้ Puppet Enterprise CVE-2026-115731
| ผลิตภัณฑ์และรุ่นที่ได้รับผลกระทบ | แก้แล้วใน |
|---|---|
| Puppet Enterprise 2026.0.0 ก่อน 2026.0.1 | Puppet Enterprise 2026.0.1 (Puppet Core 9.1.3) |
| Puppet Enterprise 2025.0.0 ก่อน 2025.12.1 | Puppet Enterprise 2025.12.1 (Puppet Core 8.22.2) |
| Puppet Enterprise 2023.8.0 ก่อน 2023.8.13 | Puppet Enterprise 2023.8.13 (Puppet Core 8.22.2) |
| Puppet Core 9.0.0 ก่อน 9.1.3 | Puppet Core 9.1.3 |
| Puppet Core 8.x ก่อน 8.22.2 | Puppet Core 8.22.2 |
ช่วงเวลาของ Puppet Enterprise CVE-2026-115731 ตั้งแต่แก้จนถึง KEV
ลำดับเหตุการณ์ตามวันที่ที่แหล่งข้อมูลระบุ คือ Perforce ลงวันที่แก้ไขช่องโหว่ 3 พฤศจิกายน 2026 แล้ว CISA ประกาศเพิ่มเข้า KEV 17 พฤศจิกายน 2026 ห่างกัน 14 วัน และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 1 ธันวาคม 2026 ซึ่งหมายความว่าองค์กรที่อัปเกรดตามรอบประจำเดือนอาจพลาดรุ่นนี้ไปแล้วโดยไม่รู้ตัว ทีมที่ใช้ Puppet ควรเปิดดูเวอร์ชันของ Puppet Server วันนี้ ไม่ต้องรอรอบแพตช์ถัดไป
สิ่งที่องค์กรไทยที่ใช้ Puppet ควรทำเมื่อ Puppet Enterprise CVE-2026-115731 เข้า KEV
CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน ขั้นตอนที่เหมาะกับทีมโครงสร้างพื้นฐานมีดังนี้
- หาว่ามี Puppet Server กี่เครื่อง รวมเครื่องที่ทีมหนึ่งตั้งเองสำหรับทดสอบหรือสาขา แล้วตรวจรุ่นกับตารางข้างบน
- อัปเกรดทันที ไปยัง PE 2026.0.1, 2025.12.1, 2023.8.13 หรือ Puppet Core 9.1.3, 8.22.2 ตามสายรุ่นที่ใช้ และทดสอบกับกลุ่มนำร่องก่อน
- ตรวจการตั้งค่า autosign ถ้าเปิดแบบรับทุกคำขอ ให้ปิดหรือเปลี่ยนเป็นการลงนามที่ต้องยืนยันตัวตน เพราะ KEV ระบุเงื่อนไขนี้ไว้ชัด
- ตรวจใบรับรองเอเจนต์ที่ลงนามแล้ว เทียบกับรายชื่อเครื่องจริง ใบรับรองของเครื่องที่ไม่รู้จักควรเพิกถอน
- ตรวจร่องรอยบน Puppet Server ดูโปรเซสแปลก ๆ ที่เกิดจากบริการ Puppet และคำขอ PUT รายงานที่ผิดปกติใน log ก่อนวันที่อัปเกรด เพราะ KEV ระบุว่าถูกโจมตีจริง
- จำกัดพอร์ตของ Puppet Server ให้เข้าถึงได้เฉพาะเครือข่ายที่เอเจนต์อยู่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เครื่องกลางที่คุมการตั้งค่าของเซิร์ฟเวอร์ทั้งฝูงเป็นระบบที่ต้องแพตช์ก่อนเครื่องอื่น แต่ก็เป็นระบบที่มักถูกลืมเมื่อไม่มีเจ้าของชัดเจน IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 ช่วยให้ทีมภายในรู้ว่ามีระบบอะไรต้องอัปเดต (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Puppet Enterprise CVE-2026-115731 คืออะไร?
Puppet Enterprise CVE-2026-115731 คือช่องโหว่ deserialization of untrusted data ในโค้ดประมวลผลรายงานของ Puppet ที่ Puppet Server ใช้ เอเจนต์ที่ถือใบรับรองซึ่ง CA ลงนามแล้วส่งรายงานผ่านคำขอ PUT ที่มีชนิดข้อมูล rich-data สร้างมาเป็นพิเศษ ทำให้สั่งรันโค้ดบน Puppet Server ได้ด้วยสิทธิ์ของบริการ
Puppet Enterprise CVE-2026-115731 กระทบรุ่นไหน และแก้อย่างไร?
Perforce ระบุว่ากระทบ Puppet Enterprise 2026.0.0 ก่อน 2026.0.1, 2025.0.0 ก่อน 2025.12.1 และ 2023.8.0 ก่อน 2023.8.13 กับ Puppet Core 9.0.0 ก่อน 9.1.3 และ 8.x ก่อน 8.22.2 แก้ได้โดยอัปเกรดเป็น PE 2026.0.1, 2025.12.1, 2023.8.13 หรือ Puppet Core 9.1.3, 8.22.2
CISA ให้แก้ Puppet Enterprise CVE-2026-115731 ภายในวันไหน?
CISA เพิ่มช่องโหว่นี้ใน KEV เมื่อ 17 พฤศจิกายน 2026 และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 1 ธันวาคม 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA แนะนำให้ทุกองค์กรจัดลำดับแก้ช่องโหว่ใน KEV ก่อน
CA ที่ตั้ง autosign เสี่ยงกับ Puppet Enterprise CVE-2026-115731 อย่างไร?
ข้อมูลใน KEV ระบุว่าถ้า CA ลงนามคำขออัตโนมัติโดยไม่ตรวจสอบอย่างเข้มงวด ผู้โจมตีที่ไม่ต้องยืนยันตัวตนจากเครือข่ายก็ขอใบรับรองที่ใช้ได้ แล้วโจมตีช่องโหว่นี้ได้ ผู้ดูแลจึงควรตรวจการตั้งค่า autosign ควบคู่กับการอัปเกรด
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA87Supermicro10
- ประเทศและสถานที่
- สหรัฐอเมริกา848
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV39
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ