
Patch Tuesday ตุลาคม 2026: Microsoft แก้ 1,413 ช่องโหว่ มี zero-day ใน Windows Shell
Patch Tuesday ตุลาคม 2026 ของ Microsoft แก้ 1,413 CVE เป็น Windows 1,102 รายการ มี zero-day ใน Windows Shell ที่ถูกโจมตีแล้ว และช่องโหว่ Outlook ระดับ Critical
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
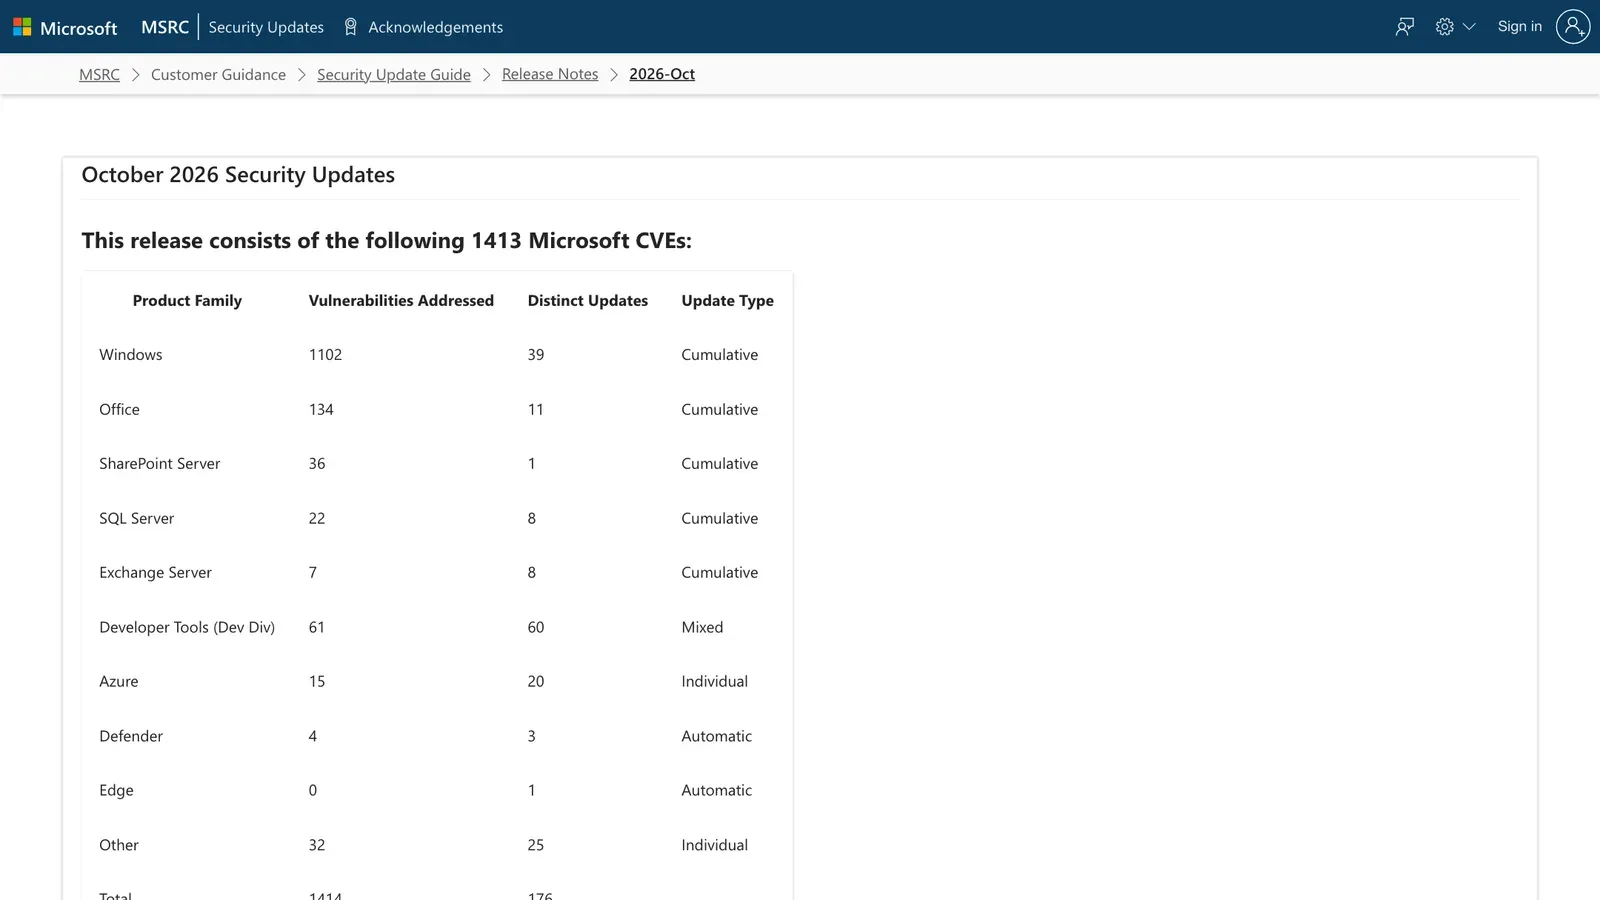
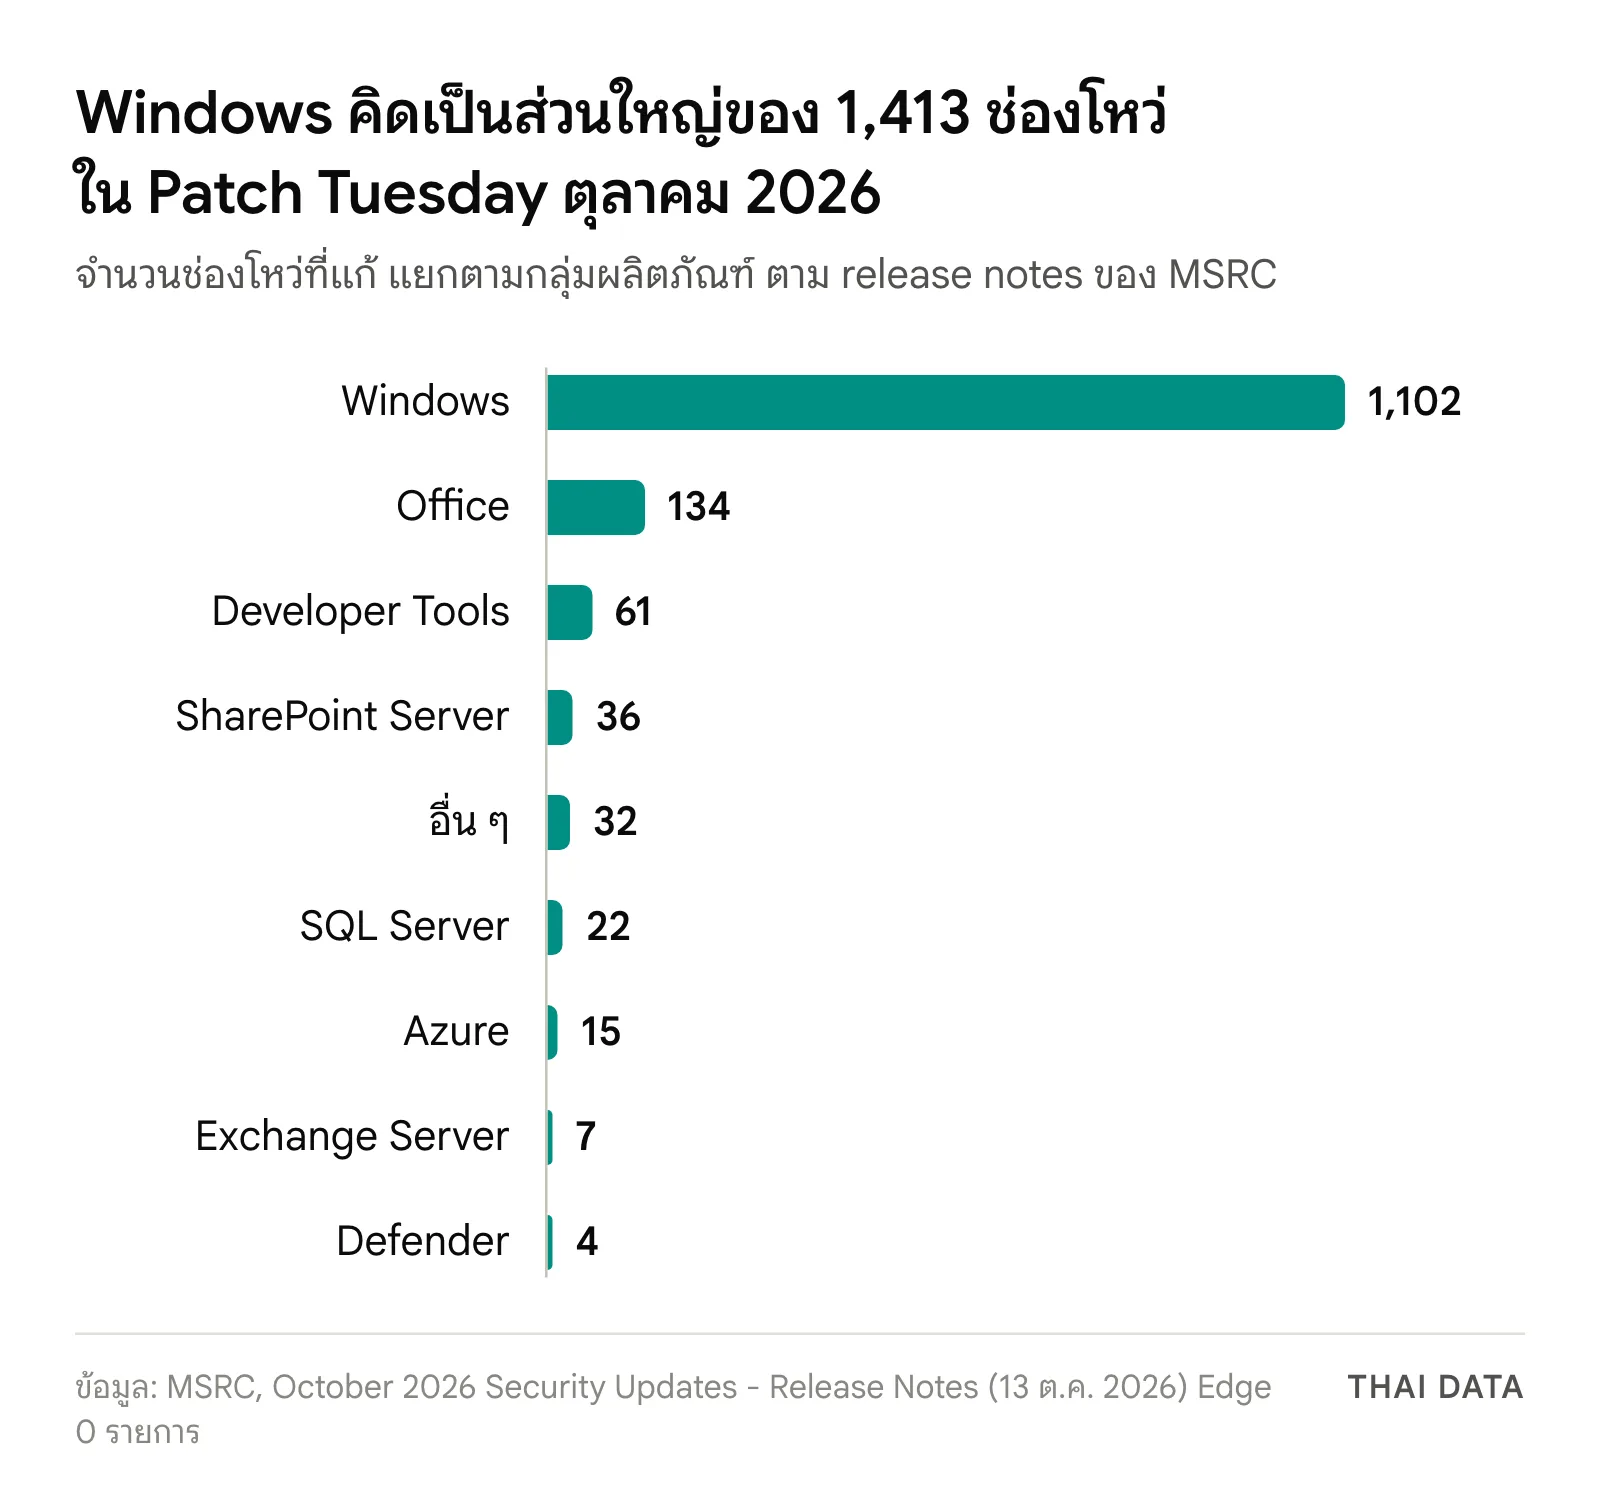
- Microsoft ออก Patch Tuesday ตุลาคม 2026 เมื่อ 13 ตุลาคม 2026 แก้ช่องโหว่ 1,413 CVE ในผลิตภัณฑ์ของตัวเอง เป็นของ Windows 1,102 รายการ และ Office 134 รายการ
- CVE-2026-96951 ใน Windows Shell ถูกใช้โจมตีจริงแล้ว ใช้หลบคำเตือน Mark of the Web คะแนน CVSS 8.8 CISA ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 ตุลาคม
- Outlook มีช่องโหว่รันโค้ดระดับ Critical 5 รายการ คะแนน 9.8 ทุกตัว แค่แสดงอีเมลในบานหน้าต่างอ่าน (Reading Pane) ก็ถูกโจมตีได้
- รอบเดียวกันเป็นจุดสิ้นสุด ESU ปีที่ 3 ของ Windows Server 2012 และ 2012 R2 (14 ต.ค.) และ Exchange Server 2016/2019 ไม่มี ESU อีกตั้งแต่ 15 ตุลาคม 2026 ตามที่ Rapid7 สรุป
Microsoft ออก Patch Tuesday ตุลาคม 2026 เมื่อวันที่ 13 ตุลาคม 2026 แก้ช่องโหว่ 1,413 CVE ในผลิตภัณฑ์ของตัวเอง ในจำนวนนี้มี CVE-2026-96951 ใน Windows Shell ที่ถูกใช้โจมตีจริงแล้ว และช่องโหว่รันโค้ดระดับ Critical ใน Outlook อีก 5 รายการที่ผู้ใช้ไม่ต้องคลิกอะไรเลย
Rapid7 ระบุว่ารอบนี้ใหญ่กว่า Patch Tuesday เดือนกันยายน 2026 ซึ่งทำสถิติไว้ก่อนหน้า และเป็นเดือนที่สองแล้วที่ Microsoft ใช้หมายเลข CVE หกหลัก ฝ่ายไอทีจึงต้องจัดลำดับแพตช์ให้ดีกว่าการไล่ทีละรายการ
Patch Tuesday ตุลาคม 2026 แก้อะไรบ้าง
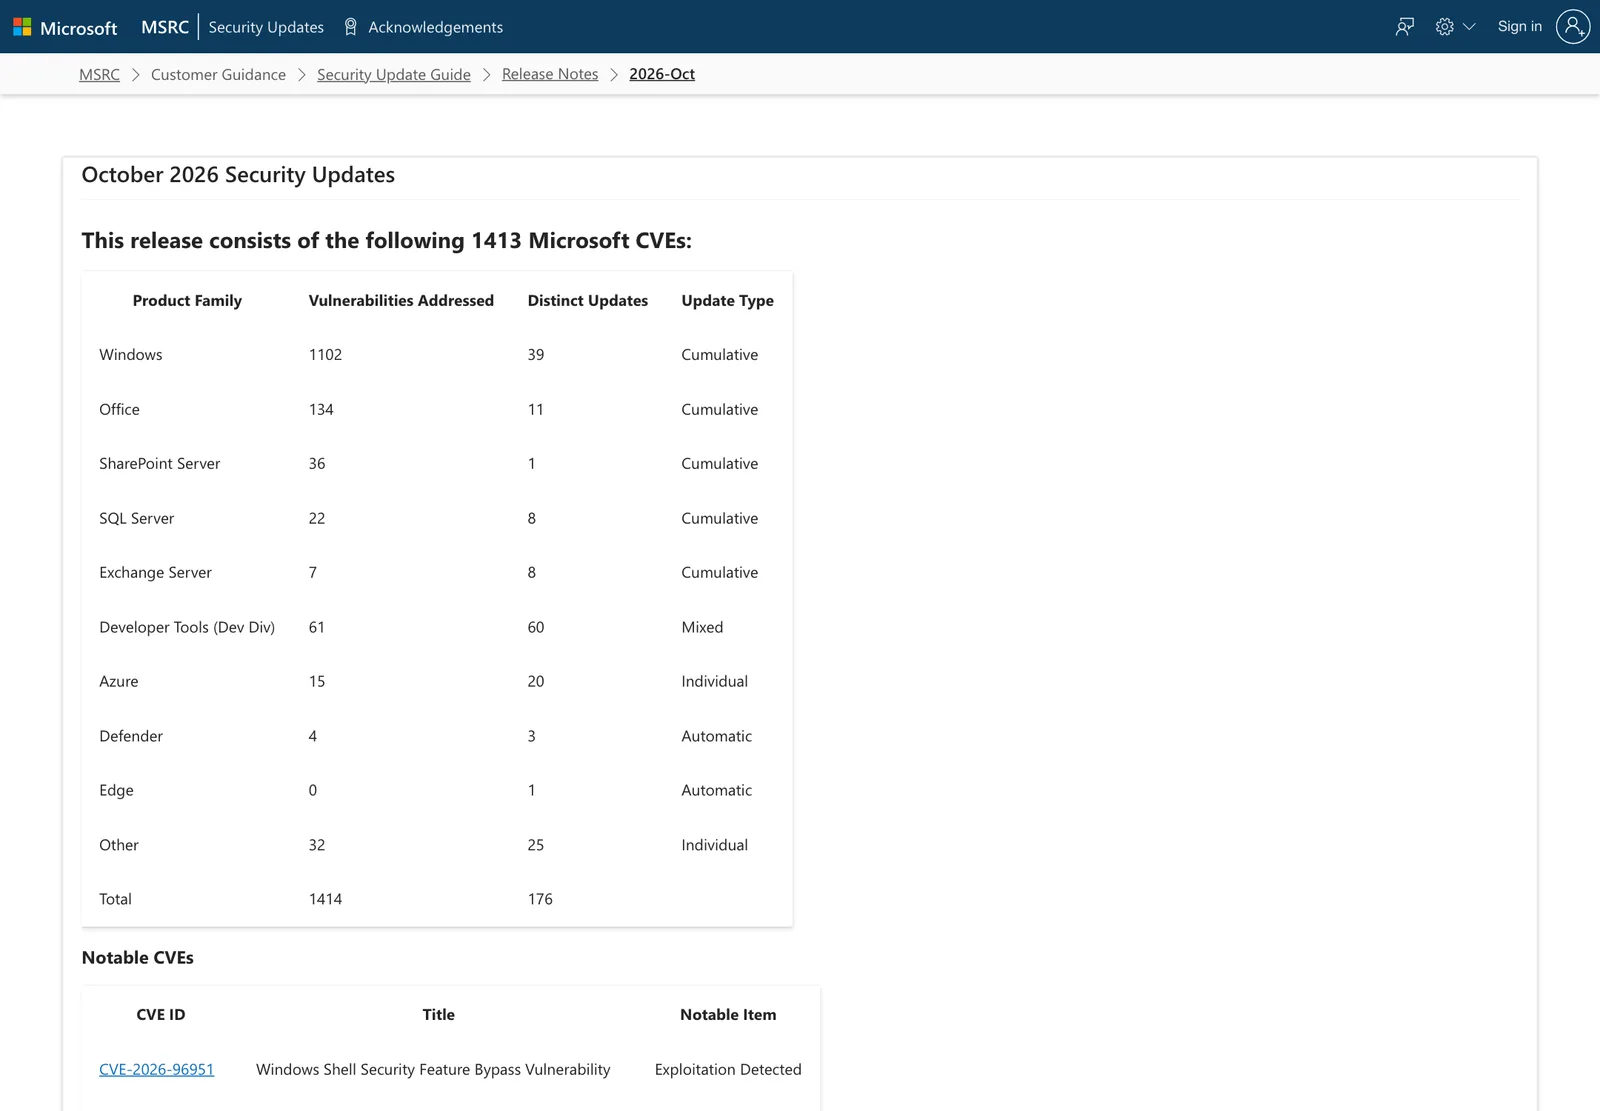
ตารางในหน้า release notes ของ MSRC แยกช่องโหว่ตามกลุ่มผลิตภัณฑ์ดังนี้ ผลรวมในตารางของ MSRC คือ 1,414 รายการ เพราะบางช่องโหว่อยู่ในมากกว่าหนึ่งกลุ่ม ส่วนจำนวนอัปเดตแยกกันมี 176 ชุด
| กลุ่มผลิตภัณฑ์ | จำนวนช่องโหว่ | จำนวนอัปเดต |
|---|---|---|
| Windows | 1,102 | 39 |
| Office | 134 | 11 |
| Developer Tools | 61 | 60 |
| SharePoint Server | 36 | 1 |
| อื่น ๆ | 32 | 25 |
| SQL Server | 22 | 8 |
| Azure | 15 | 20 |
| Exchange Server | 7 | 8 |
| Defender | 4 | 3 |
| Edge | 0 | 1 |
THAI DATA นับจากข้อมูล CVRF ของ MSRC พบว่าช่องโหว่ที่ Microsoft ออกในวันที่ 13 ตุลาคม ระดับ Critical มี 69 รายการ ที่เหลือเกือบทั้งหมดเป็นระดับ Important ประเภทที่มากที่สุดคือการยกระดับสิทธิ์ (Elevation of Privilege) 671 รายการ และการรันโค้ดจากระยะไกล (Remote Code Execution) กว่า 300 รายการ
zero-day ของ Patch Tuesday ตุลาคม 2026: CVE-2026-96951
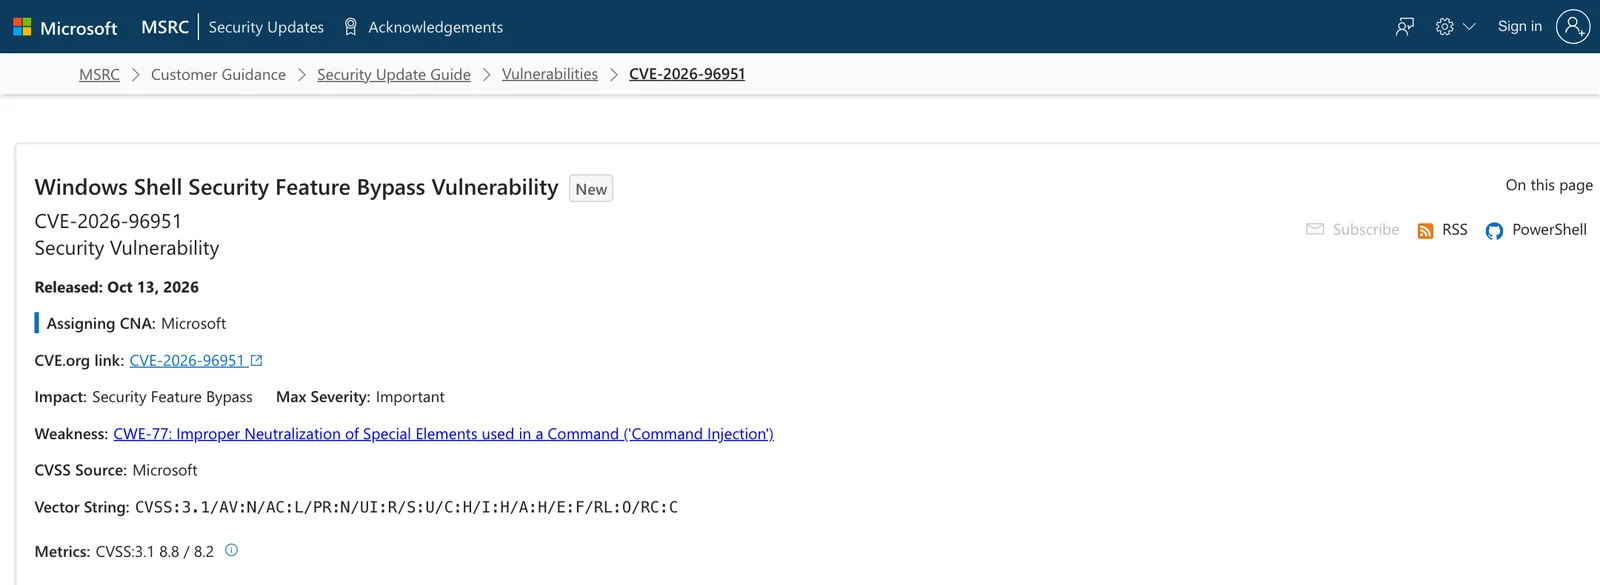
CVE-2026-96951 เป็นช่องโหว่ข้ามกลไกความปลอดภัยใน Windows Shell คะแนน CVSS 8.8 ระดับ Important MSRC ระบุว่าตรวจพบการโจมตีแล้ว ผู้โจมตีที่ทำสำเร็จจะหลบการป้องกัน Mark of the Web (MOTW) ได้ ทำให้ Windows ไม่แสดงคำเตือนเมื่อผู้ใช้เปิดไฟล์ที่มาจากอินเทอร์เน็ต
การโจมตีต้องให้ผู้ใช้ทำบางอย่าง เช่น เปิดไฟล์แนบที่สร้างมาเฉพาะในอีเมลหรือข้อความ หรือกดลิงก์ไปยังเว็บของผู้โจมตี Rapid7 เตือนว่า Windows Server 2012 ไม่ได้รับแพตช์นี้ แต่ Server 2012 R2 ได้รับ ส่วน Outlook.com ซึ่งได้รับผลกระทบด้วยได้รับการแก้ไปแล้วหลายสัปดาห์ก่อน ผู้รายงานช่องโหว่ตามหน้า MSRC มีทั้งนักวิจัยจาก Fujitsu และ Benoit Sevens จาก Anthropic ซึ่งใช้ Claude ช่วยค้นหา ส่วน CISA เพิ่มช่องโหว่นี้ใน KEV ตั้งแต่ 13 ตุลาคม และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 ตุลาคม
ส่วนช่องโหว่ที่ถูกเปิดเผยต่อสาธารณะก่อนแพตช์คือ CVE-2026-108398 ใน .NET Framework ซึ่ง James Forshaw จาก Google Project Zero รายงาน ผู้โจมตีที่เข้าถึงเครื่องได้แล้วจะลงทะเบียน .NET assembly ให้ process ที่ได้รับการป้องกันโหลด เพื่อหลบ Windows Defender Application Control (WDAC) ยังไม่พบการโจมตีจริง
Outlook และเซิร์ฟเวอร์ที่ควรแพตช์ก่อนใน Patch Tuesday ตุลาคม 2026
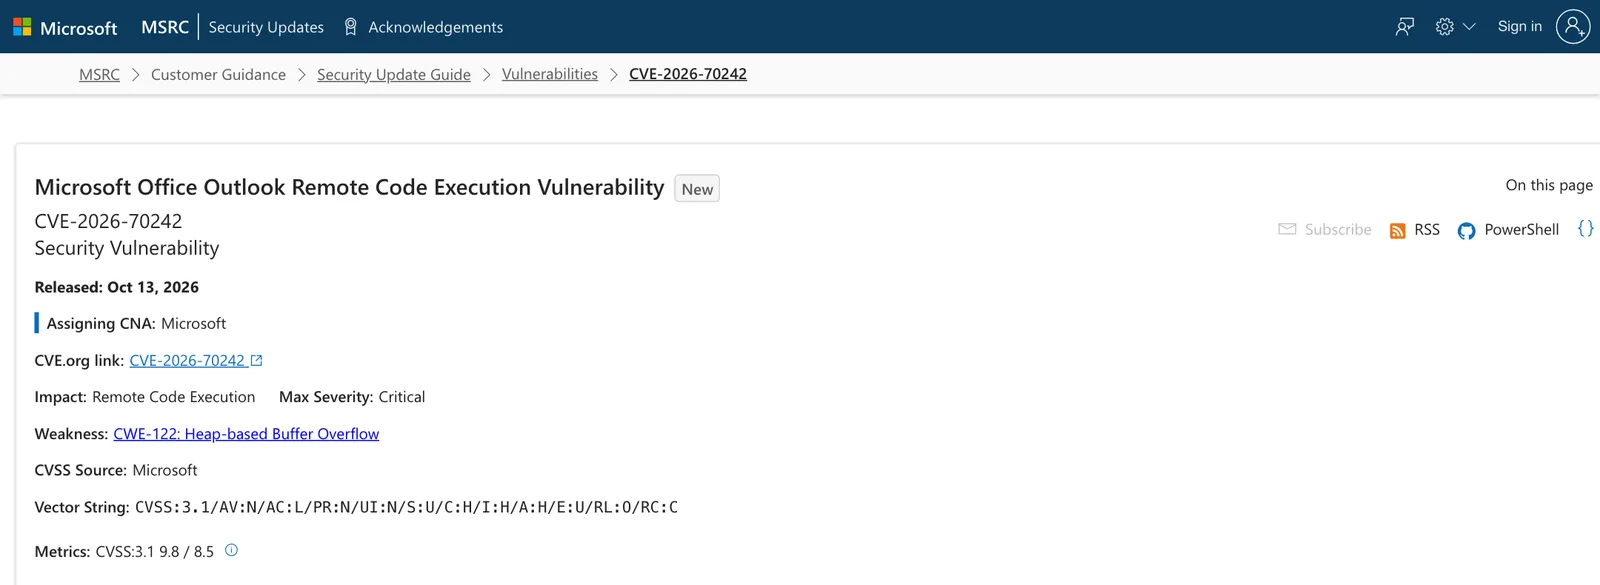
ช่องโหว่ Outlook 5 รายการ ได้แก่ CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156 และ CVE-2026-70291 ได้คะแนน CVSS 9.8 ระดับ Critical ทุกตัว MSRC อธิบายว่าผู้โจมตีส่งอีเมลที่สร้างมาเฉพาะ แค่แสดงข้อความใน Reading Pane ก็รันโค้ดบนเครื่องผู้รับได้ ไม่ต้องเปิดอีเมลหรือคลิกอะไร Rapid7 ชี้ว่าช่องโหว่แบบนี้เคยถูกกลุ่มที่มีรัฐหนุนหลังใช้มาแล้ว เช่น CVE-2023-23397 ทั้ง 5 รายการแก้ในแพตช์ชุดเดียวกัน
ฝั่งเซิร์ฟเวอร์ มีช่องโหว่ที่ไม่ต้องล็อกอินและคะแนน 9.8 หลายตัว เช่น CVE-2026-96934 ใน Windows DHCP Server ที่ส่งแพ็กเก็ตเดียวก็รันโค้ดได้ CVE-2026-100202 ใน Windows Message Queuing (MSMQ) และ CVE-2026-100219 กับ CVE-2026-105016 ใน Microsoft QUIC ส่วน CVE-2026-70571 ใน Exchange Server ได้ระดับ Critical คะแนน 8.1 และ MSRC ประเมินว่า "มีแนวโน้มถูกโจมตีมากกว่า" (Exploitation More Likely) แม้ต้องรู้จักระบบเป้าหมายอย่างดี
วงจรชีวิตผลิตภัณฑ์ที่สิ้นสุดพร้อม Patch Tuesday ตุลาคม 2026
Rapid7 สรุปว่ารอบนี้ตรงกับการสิ้นสุดการสนับสนุนของผลิตภัณฑ์หลายตัวที่องค์กรยังใช้อยู่
- Windows 11 24H2 Home และ Pro สิ้นสุดการให้บริการ ส่วน Windows Server 2022 เข้าสู่ช่วง extended support
- Windows Server 2012 และ 2012 R2 สิ้นสุด Extended Security Update (ESU) ปีที่ 3 ซึ่งเป็นปีสุดท้าย วันที่ 14 ตุลาคม 2026
- Office 2021 รวมรุ่น LTSC สิ้นสุดการสนับสนุนวันที่ 14 ตุลาคม โดยไม่มี ESU อ่านรายละเอียดได้ในข่าว Office 2021 LTSC หมดซัพพอร์ต
- Exchange Server 2016 และ 2019 ไม่มี ESU อีกต่อไปตั้งแต่ 15 ตุลาคม 2026 หลังเคยขยายมาแล้วสองครั้ง
ทำไมเรื่องนี้สำคัญ
จำนวนช่องโหว่ที่เพิ่มขึ้นเดือนต่อเดือนทำให้ "แพตช์ทุกอย่างทันที" ทำไม่ได้จริงในหลายองค์กร Patch Tuesday ตุลาคม 2026 มีช่องโหว่ Windows มากกว่าหนึ่งพันรายการในรอบเดียว การจัดลำดับตามสถานะการโจมตีจริง ช่องทางที่ผู้โจมตีเข้าถึงได้ และระบบที่เปิดออกอินเทอร์เน็ต จึงสำคัญกว่าการดูคะแนน CVSS อย่างเดียว
Rapid7 ยังตั้งข้อสังเกตว่า Edge ไม่มีรายการ CVE ใน Security Update Guide ช่วง 13 วันแรกของเดือน แม้ release notes ของ Edge จะบอกว่าได้รวมอัปเดตจาก Chromium แล้ว ผู้ดูแลจึงตรวจไม่ได้ว่า Edge รุ่นล่าสุดแก้ช่องโหว่ใดบ้าง
สิ่งที่องค์กรไทยควรทำ
- แพตช์ CVE-2026-96951 บนเครื่องผู้ใช้ทุกเครื่องก่อน เพราะถูกโจมตีแล้ว และเตือนผู้ใช้ว่าการไม่มีคำเตือน MOTW ไม่ได้แปลว่าไฟล์ปลอดภัย
- อัปเดต Outlook และ Office จาก Patch Tuesday ตุลาคม 2026 ให้ครบในรอบแรก ช่องโหว่ Reading Pane ไม่ต้องให้ผู้ใช้คลิก การฝึกพนักงานจึงช่วยไม่ได้
- ตรวจเซิร์ฟเวอร์ที่เปิดรับทราฟฟิก เช่น DHCP Server, MSMQ และ Exchange Server และปิดบริการที่ไม่ได้ใช้ เช่น MSMQ
- ทำบัญชีระบบที่หมดการสนับสนุน Windows Server 2012/2012 R2, Exchange 2016/2019 และ Office 2021 แล้ววางแผนย้ายหรือแยกเครือข่าย เพราะจะไม่ได้รับแพตช์จาก Patch Tuesday รอบถัดไป
- ใช้รายการ CISA KEV และสถานะ Exploited ของ MSRC เป็นตัวจัดลำดับ อ่านข่าวช่องโหว่ที่ถูกโจมตีจริงอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Patch Tuesday ตุลาคม 2026 แก้ช่องโหว่กี่รายการ?
หน้า release notes ของ MSRC ระบุว่า Patch Tuesday ตุลาคม 2026 ซึ่งออกเมื่อ 13 ตุลาคม 2026 ประกอบด้วย 1,413 CVE ของ Microsoft แยกเป็น Windows 1,102 รายการ Office 134 รายการ Developer Tools 61 รายการ SharePoint Server 36 รายการ และ SQL Server 22 รายการ
zero-day ใน Patch Tuesday ตุลาคม 2026 คืออะไร?
zero-day ของ Patch Tuesday ตุลาคม 2026 คือ CVE-2026-96951 ใน Windows Shell ผู้โจมตีส่งไฟล์หรือลิงก์ที่สร้างมาเฉพาะเพื่อหลบคำเตือน Mark of the Web ผู้ใช้ต้องเปิดไฟล์หรือกดลิงก์เอง Microsoft ระบุว่าตรวจพบการโจมตีแล้ว และ CISA เพิ่มเข้า KEV เมื่อ 13 ตุลาคม
ช่องโหว่ Outlook ในรอบนี้อันตรายแค่ไหน?
MSRC จัดระดับ Critical คะแนน CVSS 9.8 ให้ช่องโหว่ Outlook 5 รายการ ได้แก่ CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156 และ CVE-2026-70291 ผู้โจมตีส่งอีเมลที่สร้างมาเฉพาะ แค่แสดงข้อความใน Reading Pane ก็รันโค้ดได้ ยังไม่พบการโจมตีจริง
องค์กรควรแพตช์อะไรก่อนในรอบ Patch Tuesday ตุลาคม 2026?
เริ่มจาก CVE-2026-96951 ที่ถูกโจมตีแล้วบนเครื่องผู้ใช้ทุกเครื่อง ตามด้วย Outlook และ Office ที่มีช่องโหว่ Critical หลายรายการ แล้วจึงเป็นเซิร์ฟเวอร์ที่เปิดรับทราฟฟิก เช่น Windows DHCP Server, Message Queuing และ Exchange Server
แหล่งอ้างอิง
- October 2026 Security Updates - Release Notes — Microsoft Security Response Center
- CVE-2026-96951 - Windows Shell Security Feature Bypass Vulnerability — Microsoft Security Response Center
- CVE-2026-70242 - Microsoft Office Outlook Remote Code Execution Vulnerability — Microsoft Security Response Center
- Patch Tuesday - October 2026 — Rapid7
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft52CISA10Rapid73Anthropic18Google55
- ประเทศและสถานที่
- สหรัฐอเมริกา243
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ