Cybersecurity
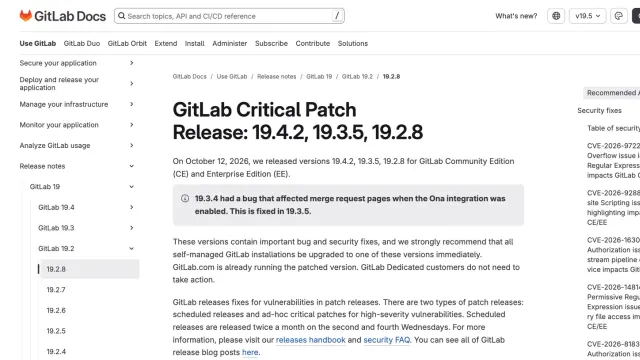
GitLab แพตช์ CVE-2026-97229 คะแนน 10.0 รันโค้ดบนเซิร์ฟเวอร์ผ่าน CI/CD Rapid7 ทำซ้ำได้แล้ว
CVE-2026-97229 ช่องโหว่ CVSS 10.0 ใน GitLab CE/EE เปิดทางรันโค้ดบนเซิร์ฟเวอร์ผ่าน regex ใน CI/CD GitLab แพตช์เมื่อ 12 ต.ค. 2026 และ Rapid7 ยืนยันว่าทำซ้ำได้จริง
อ่าน 4 นาที